AI ไม่ได้ทำข้อมูลรั่วไหล แต่ทำไมยังสร้างความเสียหายและผิดกฎหมาย PDPA ได้อยู่?
หลายองค์กรเข้าใจผิดว่า ความเสี่ยงด้านข้อมูลส่วนบุคคลเกิดขึ้นเฉพาะตอนที่มี Hacker เจาะระบบ หรือมีข้อมูลหลุดไหลออกสู่สาธารณะเท่านั้น แต่ในการใช้งานระบบปัญญาประดิษฐ์ (AI) ความเสี่ยงที่แท้จริงอาจไม่ได้อยู่ที่ระบบความปลอดภัยไซเบอร์ แต่อยู่ที่ “ผลลัพธ์ของการประมวลผลที่ผิดพลาดและความเอนเอียง” ซึ่งส่งผลกระทบโดยตรงต่อสิทธิและเสรีภาพของเจ้าของข้อมูลส่วนบุคคล
AI ไม่ทำข้อมูลรั่ว แต่บริษัทจะเสียหายได้อย่างไร?
แม้จะไม่มีการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต ไม่มีแฮกเกอร์ หรือไม่มีข้อมูลรั่วไหลเลยแม้แต่รายการเดียว แต่หาก AI ประมวลผลผิดพลาด (Inaccurate Processing) หรือมีความเอนเอียง (Algorithmic Bias) ผลลัพธ์ที่ได้ย่อมส่งผลกระทบเชิงลบต่อบุคคล และสะท้อนกลับมาเป็นความเสี่ยงทางกฎหมายและชื่อเสียงขององค์กร
ตัวอย่างสถานการณ์ความผิดพลาดจาก AI
- ระบบคัดเลือกบุคลากร (AI Recruitment) AI คัดกรองใบสมัครงานโดยมีการประมวลผลเอนเอียงจากข้อมูลในอดีต ทำให้ปฏิเสธผู้สมัครที่มีคุณสมบัติเหมาะสมเพียงเพราะเพศ อายุ หรือสถาบันการศึกษา
- ระบบประเมินสินเชื่อ (AI Credit Scoring) AI อาจจัดกลุ่มความเสี่ยงผิดพลาด ส่งผลให้ผู้ขอสินเชื่อถูกปฏิเสธการให้บริการ หรือได้รับดอกเบี้ยที่ไม่เป็นธรรม
- ระบบคาดการณ์พฤติกรรมลูกค้า (Predictive Analytics) AI ทำการจัดกลุ่ม (Profiling) คลาดเคลื่อน จนนำไปสู่การเลือกปฏิบัติในการเสนอสินค้า หรือปฏิเสธการ ให้บริการที่สำคัญ
ความเสียหายในลักษณะนี้ไม่ได้เกิดจากการหลุดรั่วของข้อมูล แต่เกิดจาก “การนำข้อมูลไปประมวลผลจนเกิดผลลัพธ์ที่ไม่ถูกต้องและไม่เป็นธรรม” ซึ่งขัดต่อหลักการประมวลผลข้อมูลส่วนบุคคลตามกฎหมาย PDPA
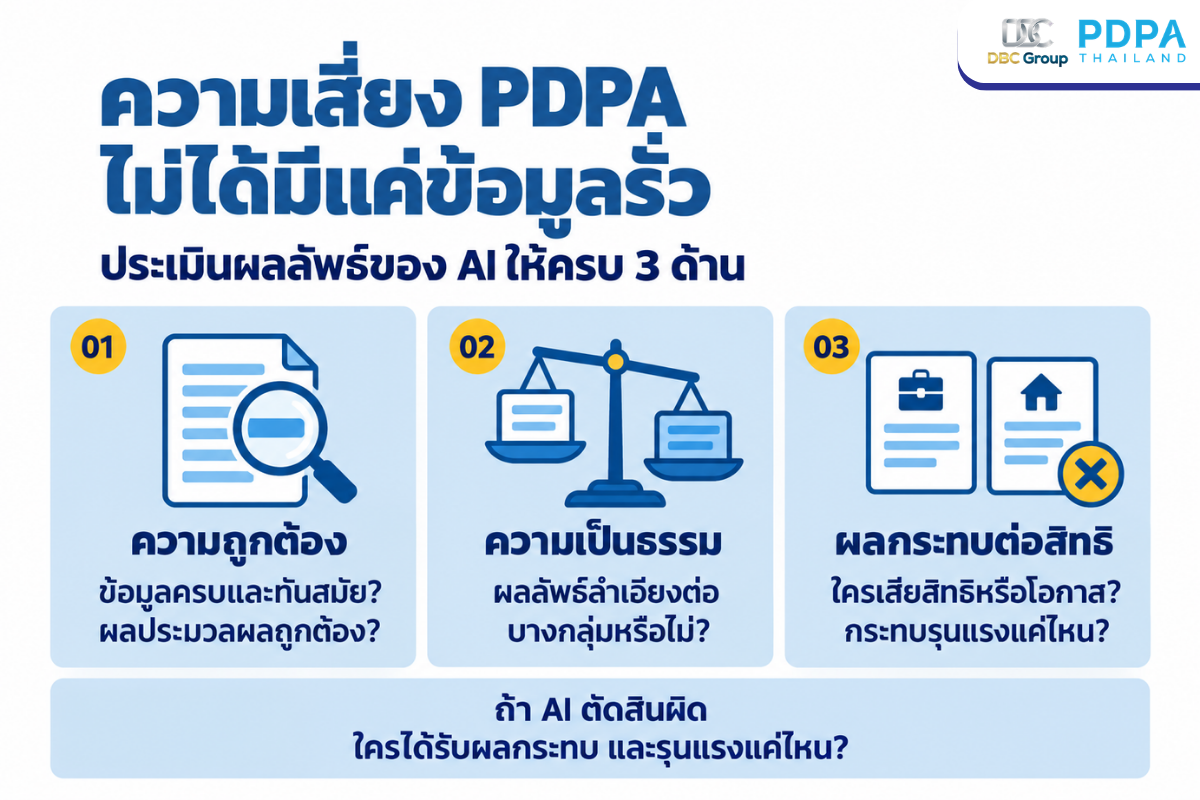
ทำไมความเสี่ยง PDPA จึงไม่เท่ากับ “ข้อมูลรั่วไหล” เพียงอย่างเดียว?
กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) กำหนดให้การประมวลผลข้อมูลต้องมีความถูกต้อง เป็นธรรม และมีความโปร่งใส การพิจารณาความเสี่ยงจึงต้องก้าวข้ามคำถามพื้นฐานที่ว่า “ข้อมูลปลอดภัยหรือไม่?” ไปสู่คำถามสำคัญที่ว่า “ถ้า AI ประมวลผลผิดพลาด ใครคือผู้ได้รับผลกระทบ และผลกระทบนั้นรุนแรงเพียงใด?”
การประเมินความเสี่ยงด้าน AI จึงต้องครอบคลุมถึง
- ความถูกต้องของข้อมูลและอัลกอริทึม ข้อมูลที่ใช้สอน AI (Training Data) มีความสมบูรณ์และเป็นปัจจุบันหรือไม่
- ความเอนเอียงและการเลือกปฏิบัติ AI ให้ผลลัพธ์ที่ลำเอียงต่อกลุ่มคนใดกลุ่มคนหนึ่งหรือไม่
- ผลกระทบต่อสิทธิของบุคคล การตัดสินใจอัตโนมัติของ AI ส่งผลกระทบถึงขั้นปฏิเสธสิทธิ กฎหมาย หรือโอกาสสำคัญของบุคคลหรือไม่
การทำ DPIA สำหรับ AI กรอบการประเมินความเสี่ยงอย่างครบวงจร
การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection Impact Assessment: DPIA) สำหรับระบบ AI จำเป็นต้องมองอย่างเป็นระบบตั้งแต่ต้นจนจบ เพื่อให้เห็นความเสี่ยงจากการประมวลผลอย่างแท้จริง อ่านเพิ่มเติมได้ที่บทความ [DPIA สำหรับ AI วิธีประเมินความเสี่ยงและ Checklist ตามหลัก PDPA]
โครงสร้างการวิเคราะห์ DPIA สำหรับ AI ควรประกอบด้วย 5 ขั้นตอนหลัก
- สาเหตุ (Root Cause) วิเคราะห์ต้นเหตุ เช่น ชุดข้อมูลที่ใช้ Train มีอคติ, อัลกอริทึมขาดความโปร่งใส, หรือขาดการตรวจสอบโดยมนุษย์ (Human Oversight)
- เหตุการณ์ (Risk Event) ระบุสิ่งที่จะเกิดขึ้น เช่น AI ประเมินเกรดผู้สมัครงานผิดพลาด หรือจัดกลุ่มความเสี่ยงลูกค้าคลาดเคลื่อน
- ผลกระทบ (Impact) ประเมินความเสียหายที่จะเกิดกับบุคคล เช่น เสียโอกาสในการทำงาน ถูกปฏิเสธสินเชื่อ หรือเสียชื่อเสียง
- มาตรการควบคุม (Control Measures) วางแนวทางป้องกัน เช่น การทำ Audit อัลกอริทึมประจำปี, การตั้งค่าให้มีมนุษย์ร่วมอนุมัติ (Human-in-the-loop), และการเปิดให้เจ้าของข้อมูลขอโต้แย้งผลลัพธ์ได้
- ความเสี่ยงที่เหลืออยู่ (Residual Risk) ประเมินความเสี่ยงหลังใช้วิธีควบคุม เพื่อดูว่าอยู่ในระดับที่องค์กรยอมรับได้หรือไม่
หากองค์กรของคุณกำลังพัฒนาระบบ AI และต้องการเจาะลึกด้านการทำ DPIA สามารถเข้าร่วม [หลักสูตรอบรม DPIA in AI Era] เพื่อเวิร์กชอปการประเมินความเสี่ยงจริงร่วมกับผู้เชี่ยวชาญจาก PDPA Thaoland
องค์กรในฐานะ ผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller) เป็นผู้รับผิดชอบทางกฎหมายหลัก แม้ว่าจะใช้ระบบ AI ของผู้ให้บริการภายนอกก็ตาม องค์กรจึงต้องมีมาตรการตรวจสอบและควบคุมการทำงานของ AI อย่างเหมาะสม
ทำได้ แต่ต้องมีมาตรการรองรับที่เหมาะสม โดยเฉพาะอย่างยิ่งหากเป็นการตัดสินใจอัตโนมัติ (Automated Decision-Making) ที่ส่งผลกระทบทางกฎหมายหรือผลกระทบสำคัญต่อบุคคล องค์กรต้องแจ้งให้เจ้าของข้อมูลทราบ มีช่องทางให้มนุษย์เข้ามาทบทวนการตัดสินใจ (Human Intervention) และเปิดโอกาสให้เจ้าของข้อมูลคัดค้านผลลัพธ์ได้
หากระบบ AI มีการประมวลผลข้อมูลส่วนบุคคลขนาดใหญ่ มีการประมวลผลข้อมูลอ่อนไหว (Sensitive Data) หรือมีการจัดกลุ่มและคาดการณ์พฤติกรรมบุคคล (Profiling) ที่ส่งผลกระทบต่อสิทธิและเสรีภาพของบุคคลอย่างมีนัยสำคัญ จัดเป็นความเสี่ยงสูงที่ จำเป็นต้องทำ DPIA ก่อนเริ่มใช้งานระบบ
สรุป
ความปลอดภัยของระบบไซเบอร์เป็นเพียงมิติเดียวของการคุ้มครองข้อมูลส่วนบุคคล การใช้งาน AI ในองค์กรจำเป็นต้องมองครอบคลุมถึงคุณภาพ ความแม่นยำ และความเป็นธรรมของผลลัพธ์ด้วย การทำ DPIA อย่างถูกวิธีจะช่วยให้องค์กรเห็นภาพความเสี่ยงที่แท้จริง ป้องกันผลกระทบเชิงลบต่อผู้ใช้งาน และบริหารจัดการระบบ AI ได้อย่างโปร่งใสและสอดคล้องกับกฎหมาย PDPA
อยากนำ AI มาใช้ในองค์กร แต่ยังกังวลเรื่องความปลอดภัยและข้อมูลรั่วไหล?
หลักสูตร “Privacy in AI Era” ช่วยควบคุมความเสี่ยง AI สู่การลงมือทำจริงในสายงานของคุณ
เผยแพร่: 8 ตุลาคม 2569
อัปเดตล่าสุด: 8 ตุลาคม 2569
ช่องทางติดต่อ:
Facebook: PDPA Thailand
Line OA: @pdpathailand
Email: [email protected]
Website: www.pdpathailand.com