
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้อเท็จจริงระบบ AI เพิ่มขอบเขตการกำกับดูแล เมื่อ PDPA ไทย ไม่ใช่คำตอบเดียวของการบริหารความเสี่ยง บทบาทของ DPO ในยุค AI (DPO in AI Era) ในยุคที่เทคโนโลยี AI ถูกนำมาใช้ในองค์กรอย่างแพร่หลาย เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer: DPO) ไม่จำเป็นต้องสร้างหรือพัฒนา Model เองได้ แต่ต้องเข้าใจข้อเท็จจริงเกี่ยวกับการประมวลผลข้อมูลของระบบ AI เพื่อให้ทราบว่าเมื่อใ
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความรับผิดชอบ สรุปวิธีบริหารความเสี่ยง Data Privacy ตาม PDPA ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA การ ซื้อ AI จาก Vendor ในรูปแบบ Software-as-a-Service (AI SaaS) ช่วยให้องค์กรประหยัดเวลา ลดต้นทุนโครงสร้างพื้นฐาน และไม่ต้องพัฒนาโมเดลขึ้นมาเองตั้งแต่ศูนย์ แต่ในทางกฎหมาย การโอนย้ายเทคโนโลยีไม่ได้หมายถึงการโอนย้ายความรับผิดชอบ (Accountability)
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA Human Oversight คืออะไร? Human Oversight คือ กระบวนการกำกับดูแลและตรวจสอบการทำงานของระบบ AI โดยมนุษย์ เพื่อป้องกันความผิดพลาดและลดผลกระทบเชิงลบต่อบุคคล แต่ในความเป็นจริง การมีชื่อพนักงานอยู่ในขั้นตอนสุดท้ายของการทำงาน ไม่ได้หมายความว่าองค์กรมีการกำกับดูแลที่มีประสิทธิภาพเสมอไป การใส่คำว่า “มีมนุษย์คอยตรวจสอบ (Human in the Loop)” ไ
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่ Cyber Risk สรุปวิธีประเมินผลกระทบให้ถูกต้องตาม PDPA การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคลสำหรับการใช้ AI การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection Impact Assessment: DPIA) สำหรับระบบ AI ไม่ควรถือเป็นเพียงแบบตรวจสอบความปลอดภัยทางไซเบอร์ (Cybersecurity Checklist) เพราะความเสียหายหรือผลกระทบอันไม่พึงประสงค์ (Harm) ที่เกิดขึ้นกั
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค์กรมีประโยชน์ สรุปวิธีทำ Legitimate Interests Assessment ให้ผ่านและถูกต้องตาม PDPA LIA ในยุค AI คืออะไร? การทำ Legitimate Interests Assessment (LIA) หรือการประเมินการอาศัยฐานประโยชน์โดยชอบด้วยกฎหมายสำหรับการใช้ AI ไม่ใช่แค่การกรอกแบบฟอร์มเพื่อให้ข้อสรุป “ผ่าน” ตั้งแต่แรก แต่คือกระบวนการวิเคราะห์และให้เหตุผลอย่างสมเหตุสมผลว่า กิจกรรมการประมวลผลข้อ
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA วิธีปรับปรุง RoPA เมื่อองค์กรนำ AI มาใช้งาน การนำเทคโนโลยี AI เข้ามาใช้ในองค์กร ไม่ได้หมายความว่าต้องสร้างบันทึกรายการกิจกรรมการประมวลผล (RoPA) ขึ้นใหม่ทุกครั้ง แต่เป็นการทบทวนและอัปเดต RoPA เดิมที่มีอยู่ให้สะท้อนกิจกรรมการประมวลผล (Processing Activity) ที่เกิดขึ้นจริง หัวใจสำคัญของการทำ RoPA ตามกฎหมาย PDPA คือ
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy การนำข้อมูลเดิมมาใช้กับ AI (Secondary Use) การที่องค์กรมีข้อมูลส่วนบุคคล (Personal Data) สะสมอยู่ในระบบอยู่แล้ว ไม่ได้หมายความว่าองค์กรจะมีสิทธิ์นำข้อมูลนั้นไป Train, Fine-tune, Profile หรือใช้ประมวลผลกับ AI ในวัตถุประสงค์ใหม่ได้ทันที การมีข้อมูลกับการมีฐานกฎหมาย (Lawful Basis) รองรับการประ
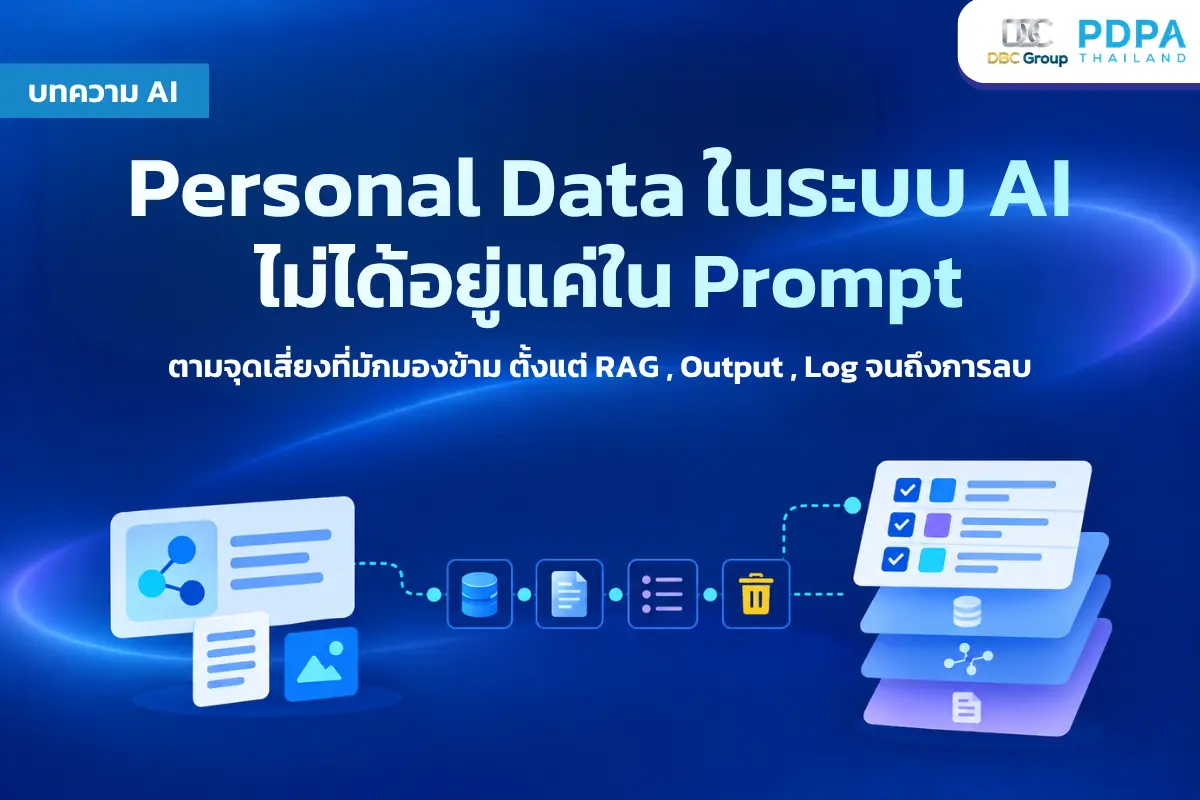
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการข้อมูลส่วนบุคคลอย่างถูกต้อง Personal Data ในระบบ AI ไม่ได้อยู่แค่ใน Prompt การประเมินความเสี่ยงด้านความเป็นส่วนตัว (Data Privacy) ในการใช้งาน AI ขององค์กร ไม่ควรมองแค่การพิมพ์ข้อความเข้า Prompt หรือการอัปโหลดไฟล์ฐานข้อมูลก้อนใหญ่ เพราะข้อมูลส่วนบุคคล (Personal Data) สามารถแทรกซึมและตกค้างได้ในทุกองค์ประกอบของระบบ AI ตั้งแต่ต้นทางจนถ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่เครื่องมือ การประมวลผลข้อมูลในยุค AI (Processing over Product) การเริ่มต้นประเมินความเสี่ยงด้านความเป็นส่วนตัว (Data Privacy) ในการใช้ AI ขององค์กร ไม่ควรมองแค่ชื่อเครื่องมือหรือแบรนด์เทคโนโลยี แต่ต้องวิเคราะห์ที่ กระบวนการประมวลผลข้อมูล (Processing Activity) เป็นหลัก เนื่องจาก AI ตัวเดียวกันสามารถนำไปใช้งานในบริบทที่ต่างกัน และสร
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2) เมื่อองค์กรก้าวข้ามจากการ “มีเอกสาร” มาสู่การมองเห็นช่องว่างและความเสี่ยงของระบบแล้ว คำถามต่อไปอาจไม่ใช่เพียง “จะตรวจอะไร?” แต่คือ “ใครควรเป็นผู้ตรวจ และจะทำอย่างไรให้การตรวจประเมินนำไปสู่การพัฒนาองค์กรได้จริง?” นี่คืออีกหนึ่งประเด็นสำคัญจากงานเสวนา PDPA GURU Episode 14 “ผู้ตรวจประเมิน PDPA มีบทบาทอย่างไร ให้องค์กรต้องก้าวสู่มาตร
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1) หลังจากกฎหมายคุ้มครองข้อมูลส่วนบุคคลมีผลบังคับใช้ องค์กรจำนวนมากได้เริ่มวางระบบการคุ้มครองข้อมูลส่วนบุคคลอย่างจริงจัง ทั้งการจัดทำ Privacy Notice, RoPA การบริหารจัดการความยินยอม และเอกสารหรือมาตรการที่เกี่ยวข้อง เพื่อให้การดำเนินงานขององค์กรสอดคล้องกับข้อกำหนดของกฎหมาย แต่เมื่อองค์กรดำเนินงานมาระยะหนึ่ง คำถามสำคัญอาจไม่ใช่เพ
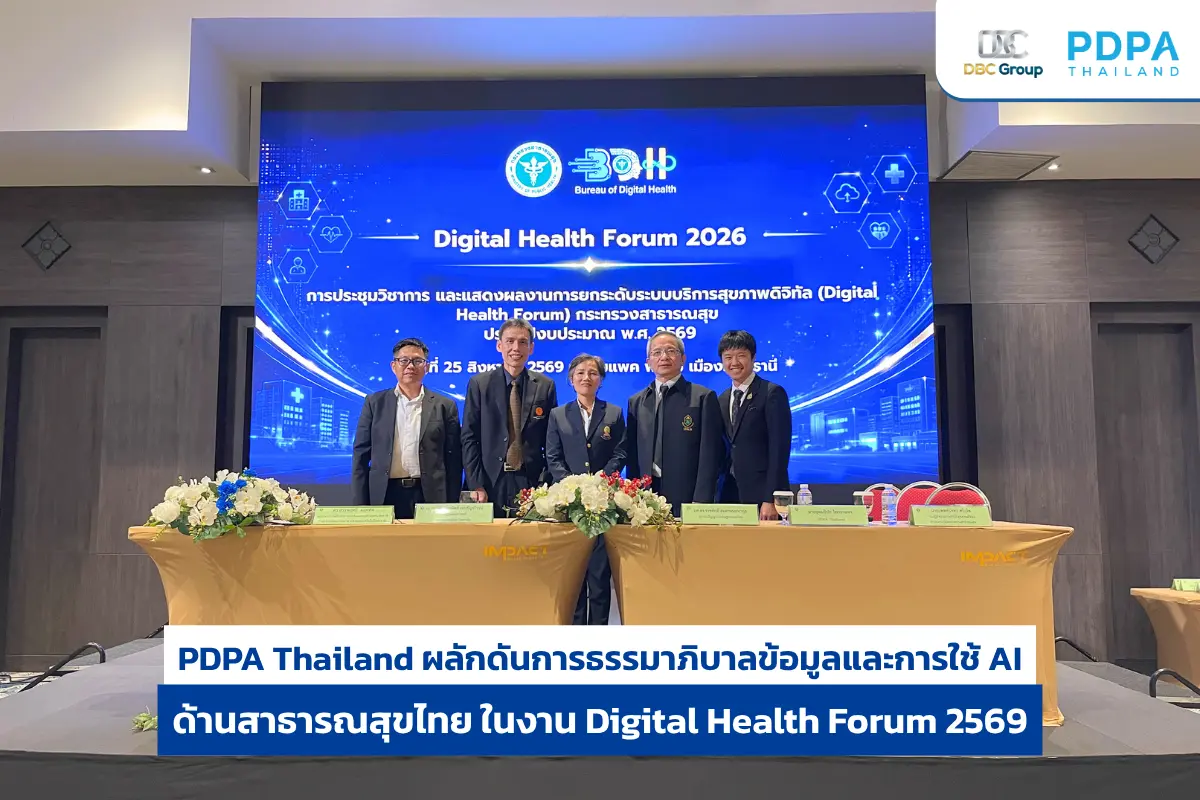
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569 ผลักดันการธรรมาภิบาลข้อมูลและการใช้ AI ด้านสาธารณสุขไทย เมื่อวันที่ 25 สิงหาคม 2569 ที่ผ่านมา DBC Group และ PDPA Thailand ในฐานะผู้เชี่ยวชาญและที่ปรึกษาด้านการคุ้มครองข้อมูลส่วนบุคคล ได้ร่วมเป็นส่วนหนึ่งในการยกระดับระบบบริการสุขภาพดิจิทัลของประเทศ โดย ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร บริษัท ดีบีซี กรุ๊ป จำกัด และผู้
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.&
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนใน
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 R

PDPA ลงดาบ! ภาครัฐ – เอกชน รวม 21.5 ล้านบาท เหตุไม่ปฏิบัติตาม PDPA เร่งผลักดันมาตรฐานใหม่สังคมไทย
วันที่ 1 สิงหาคม 2568 

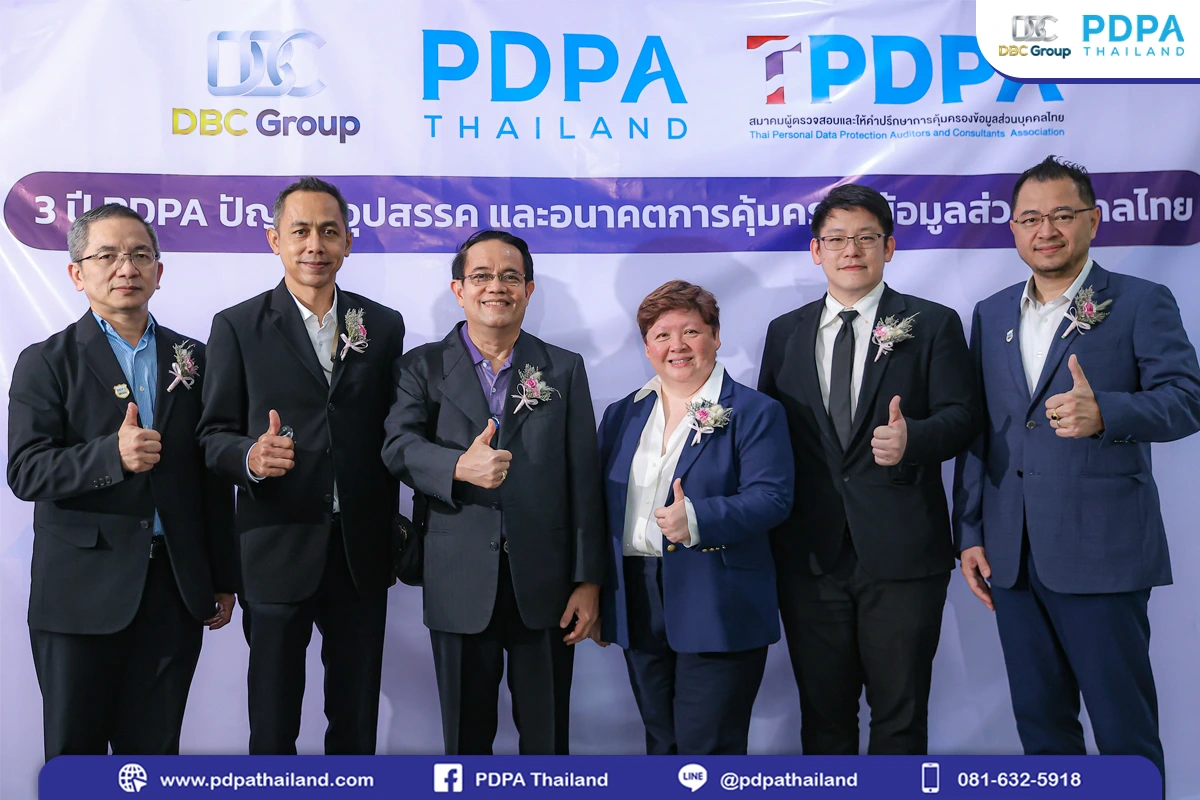
เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย
PDPA Thailand ร่วมกับสมาค
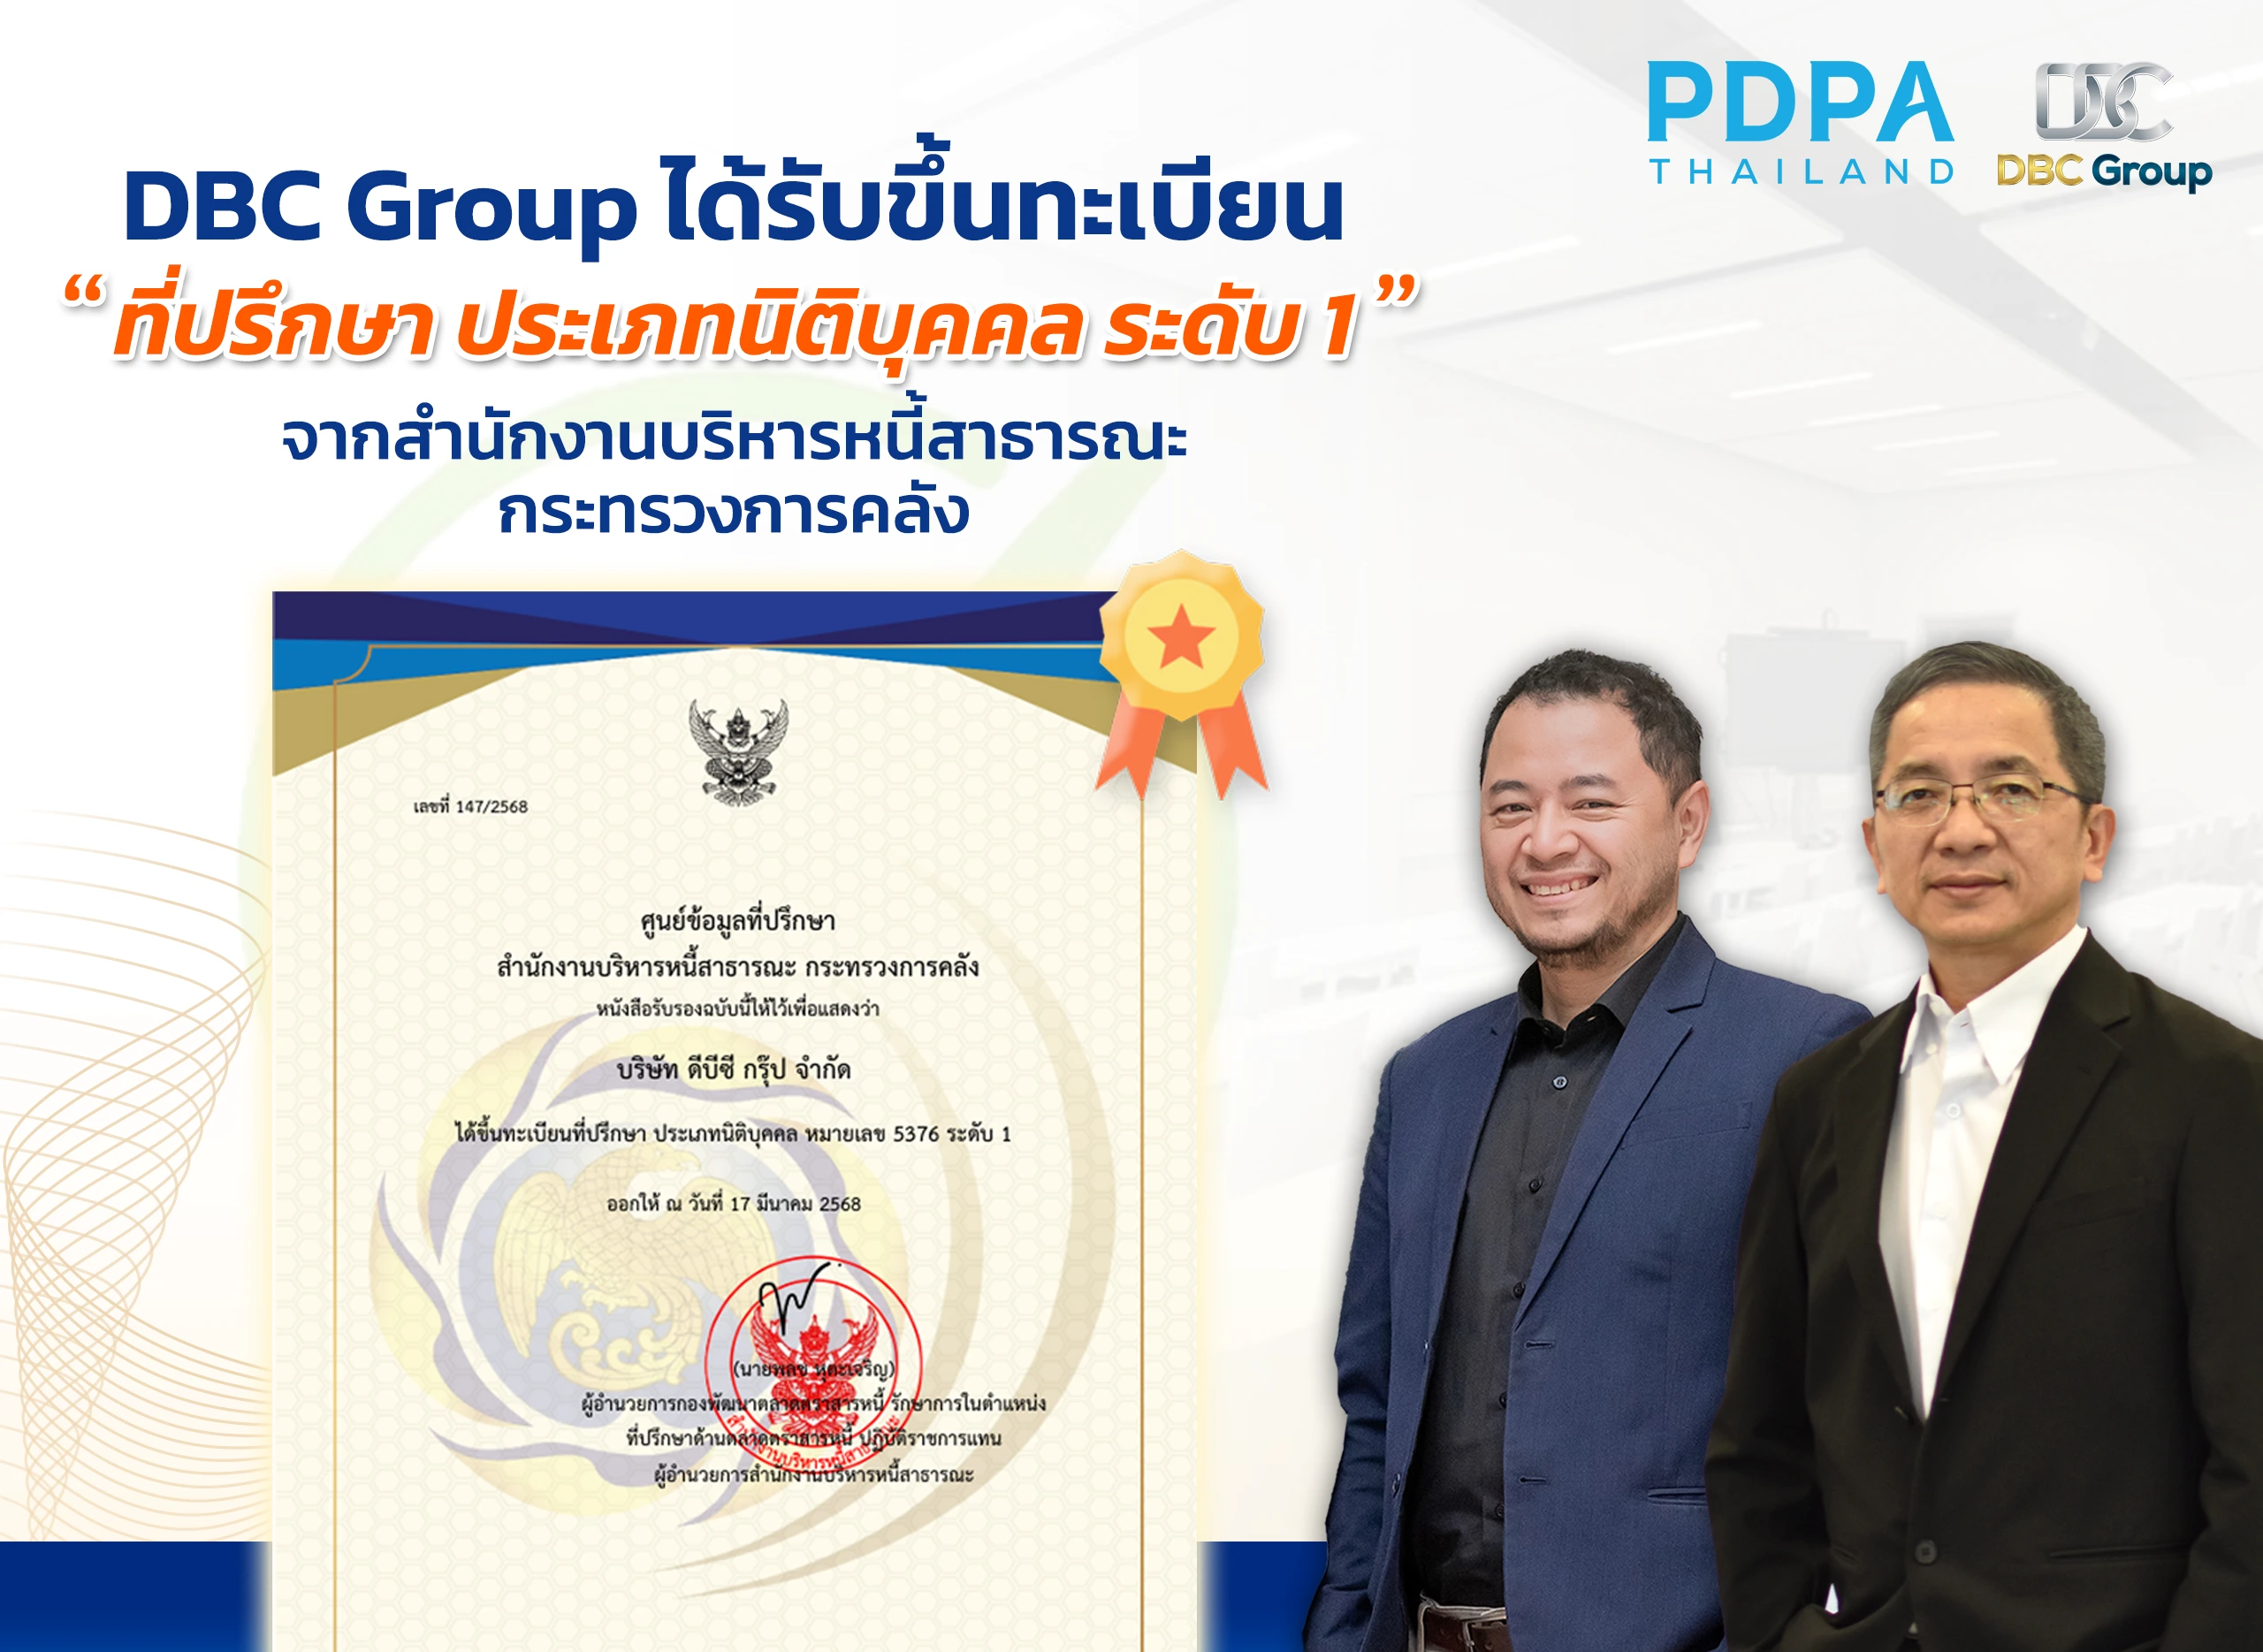
Achievement has been Unlocked – ปลดล็อกอีกหนึ่งความสำเร็จ ต้องย้ำคุณภาพจากเรา
บริษัท ดีบีซี กรุ๊ป จำกัด
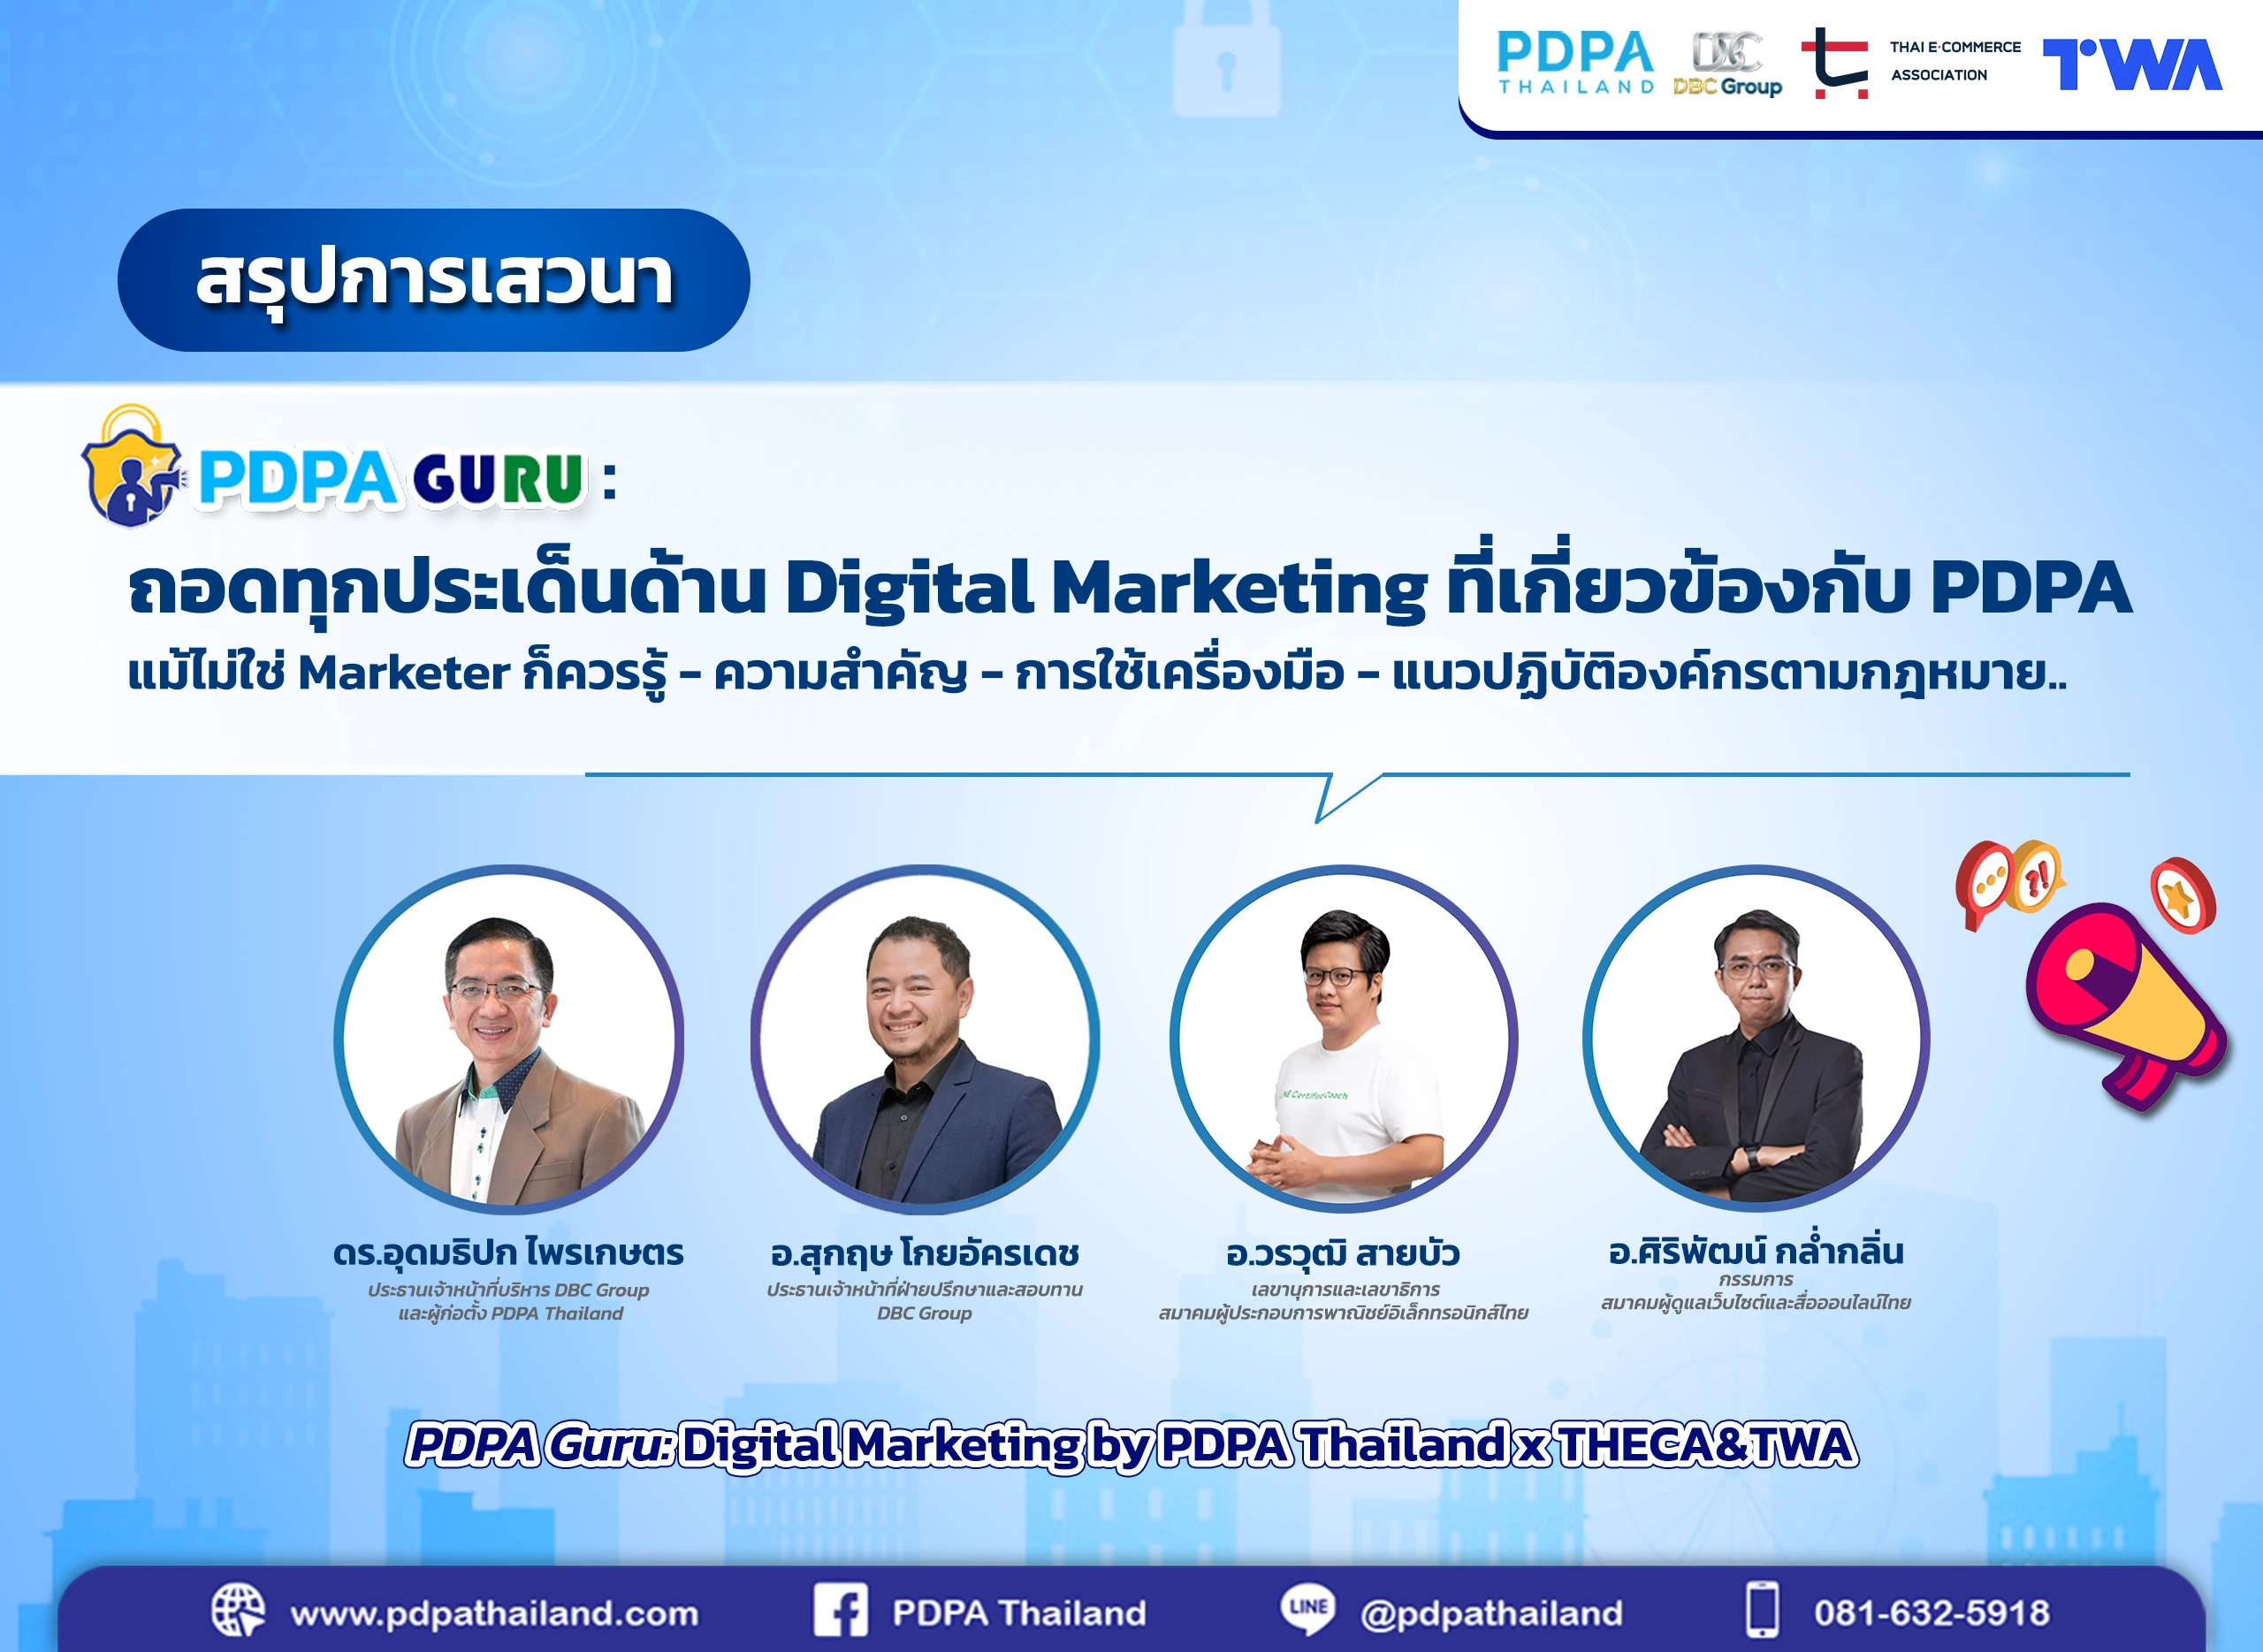
ถอดประเด็นเสวนา: PDPA GURU – Digital Marketing กับแนวปฏิบัติตาม PDPA แม้ไม่ใช่ Marketer ก็ควรรู้
ในยุคที่ Digital Market
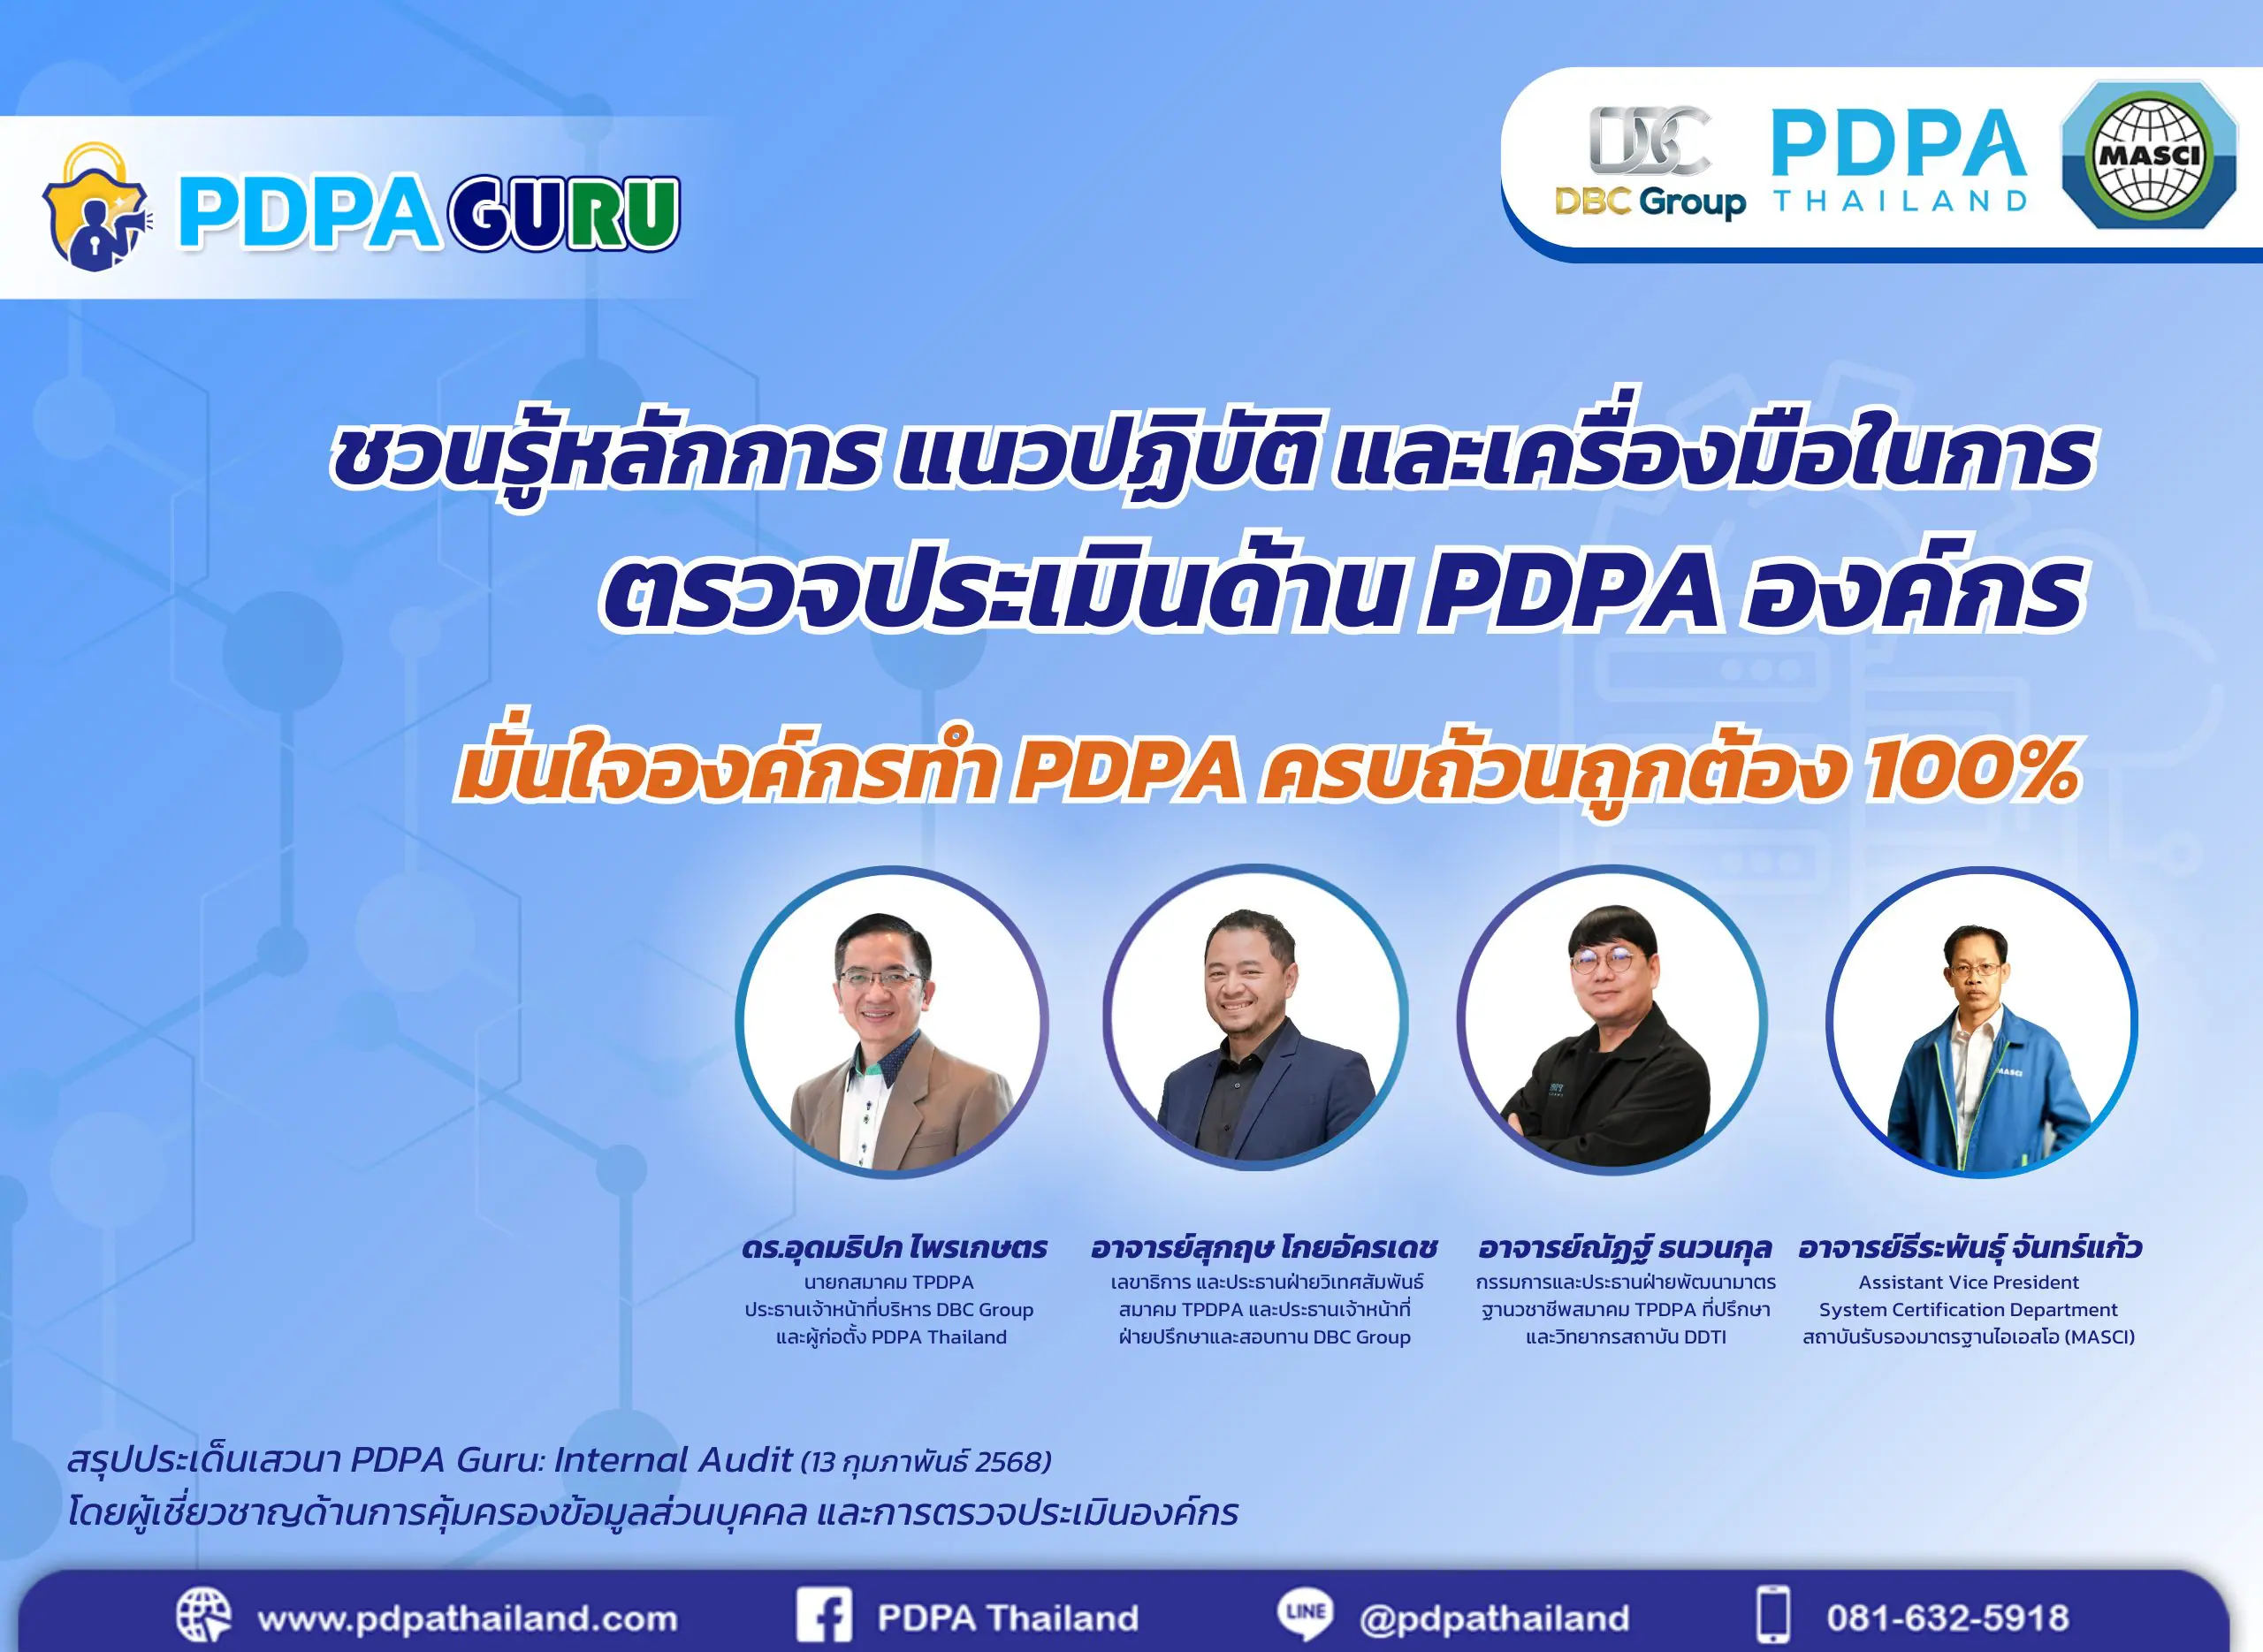
PDPA GURU ชวนรู้หลักการ มาตรฐาน ทักษะและเครื่องมือในการตรวจประเมินด้าน PDPA องค์กร ครบถ้วนถูกต้อง 100%
ถอดประเด็นสำคัญจากเสวนา P
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
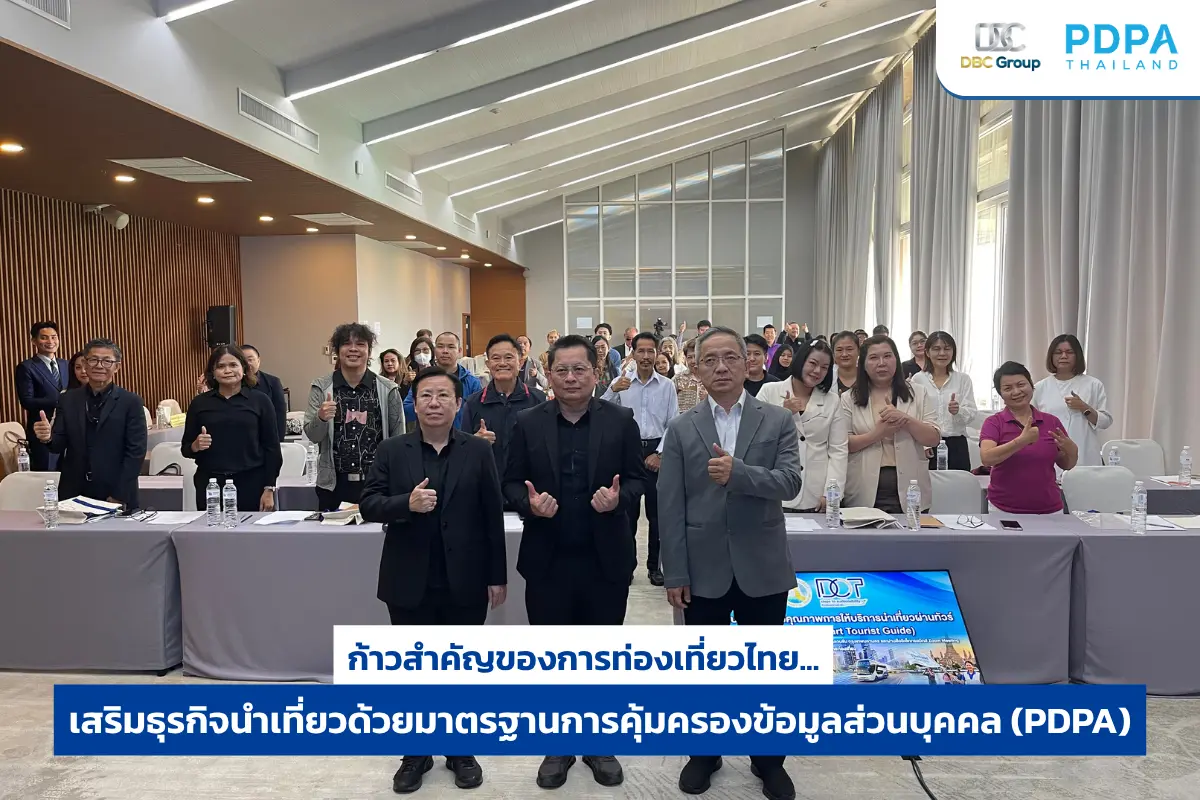
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
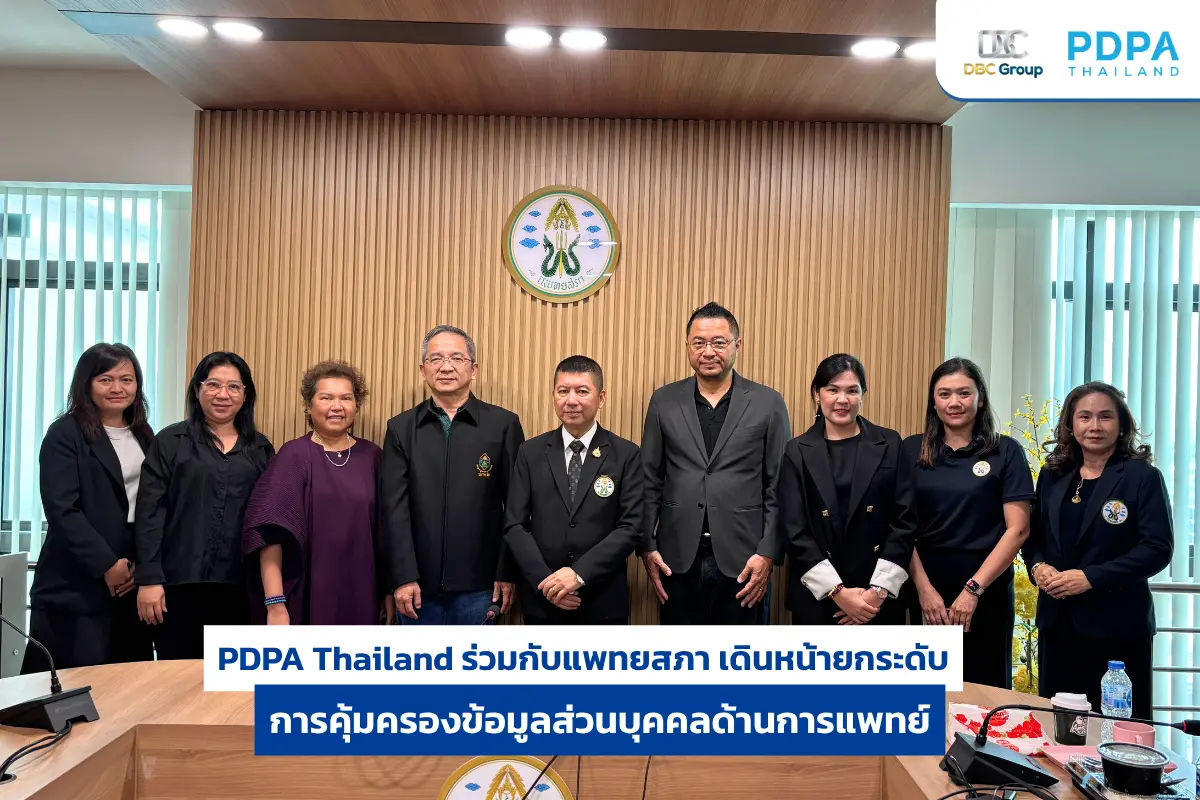
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
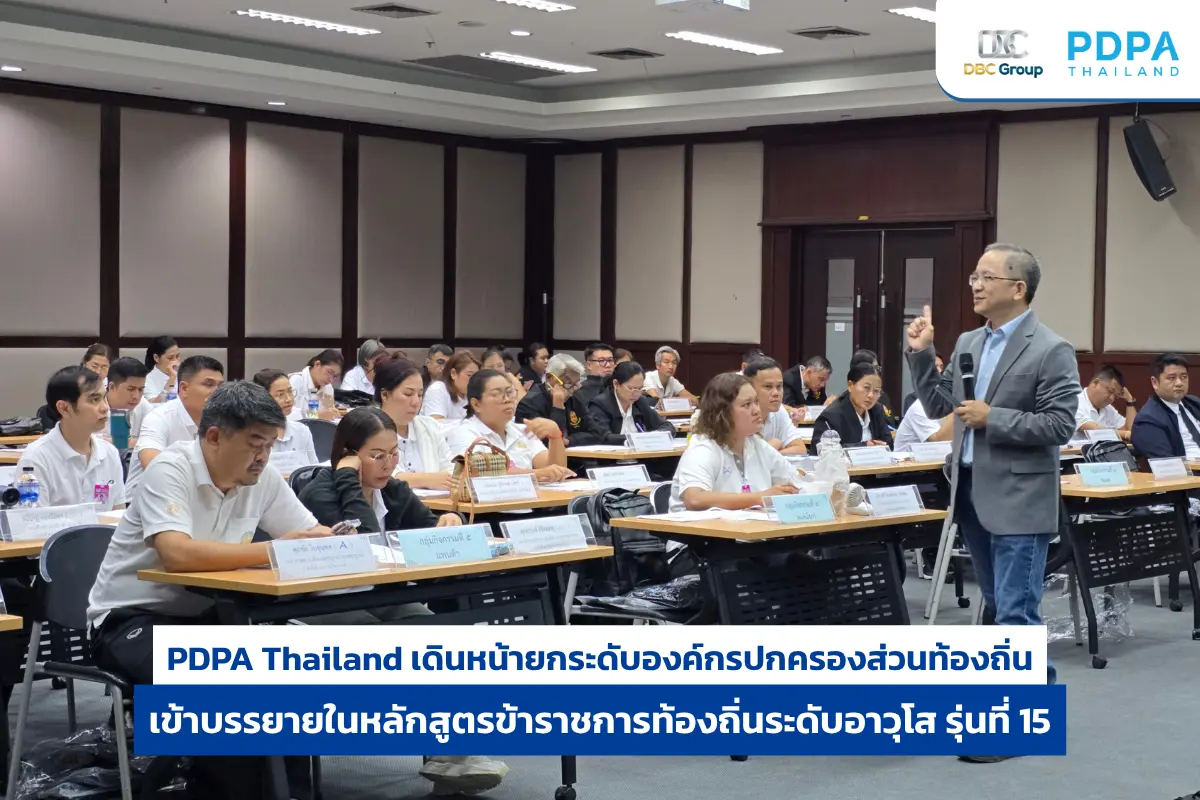
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร
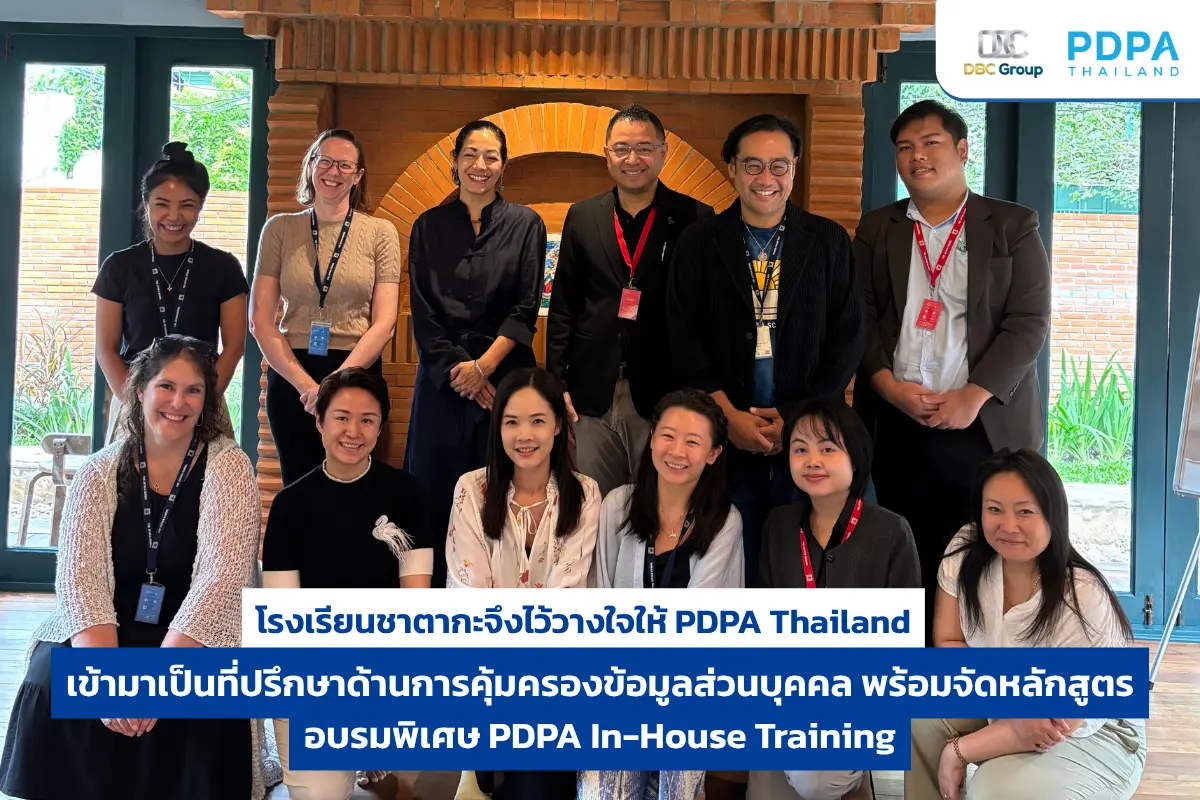
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP
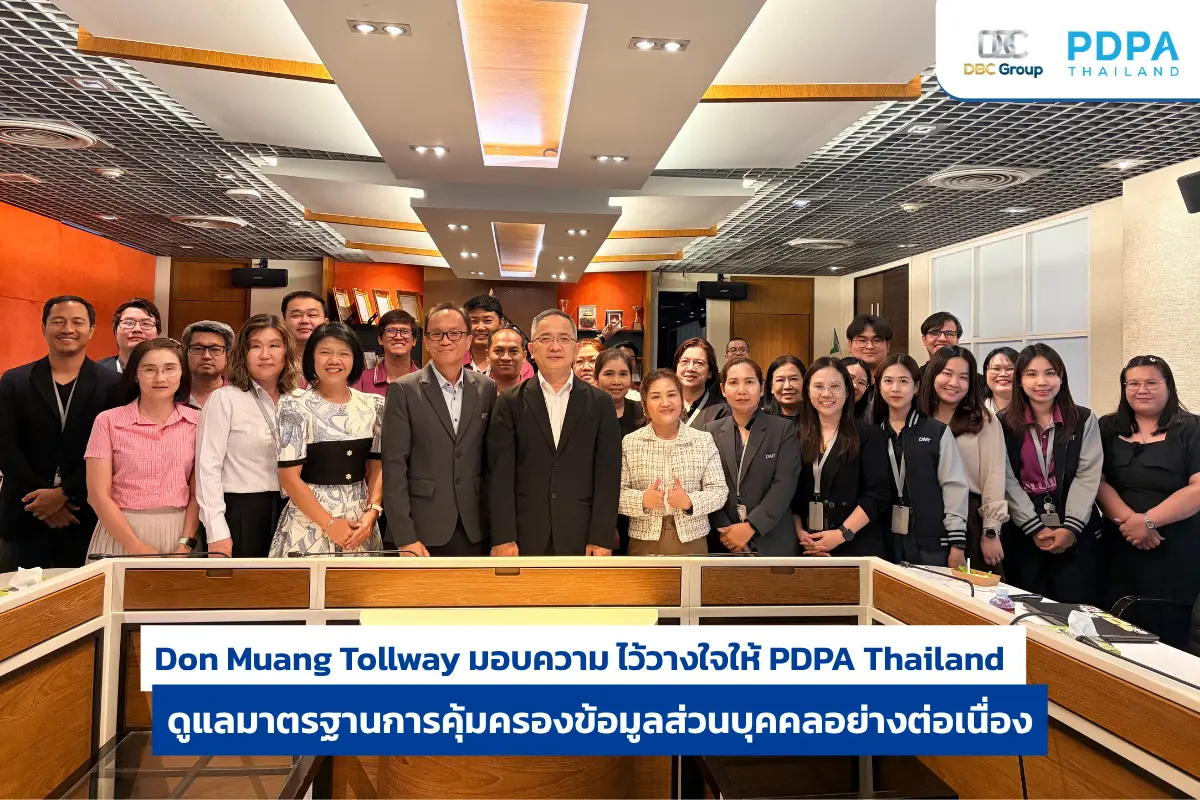
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ
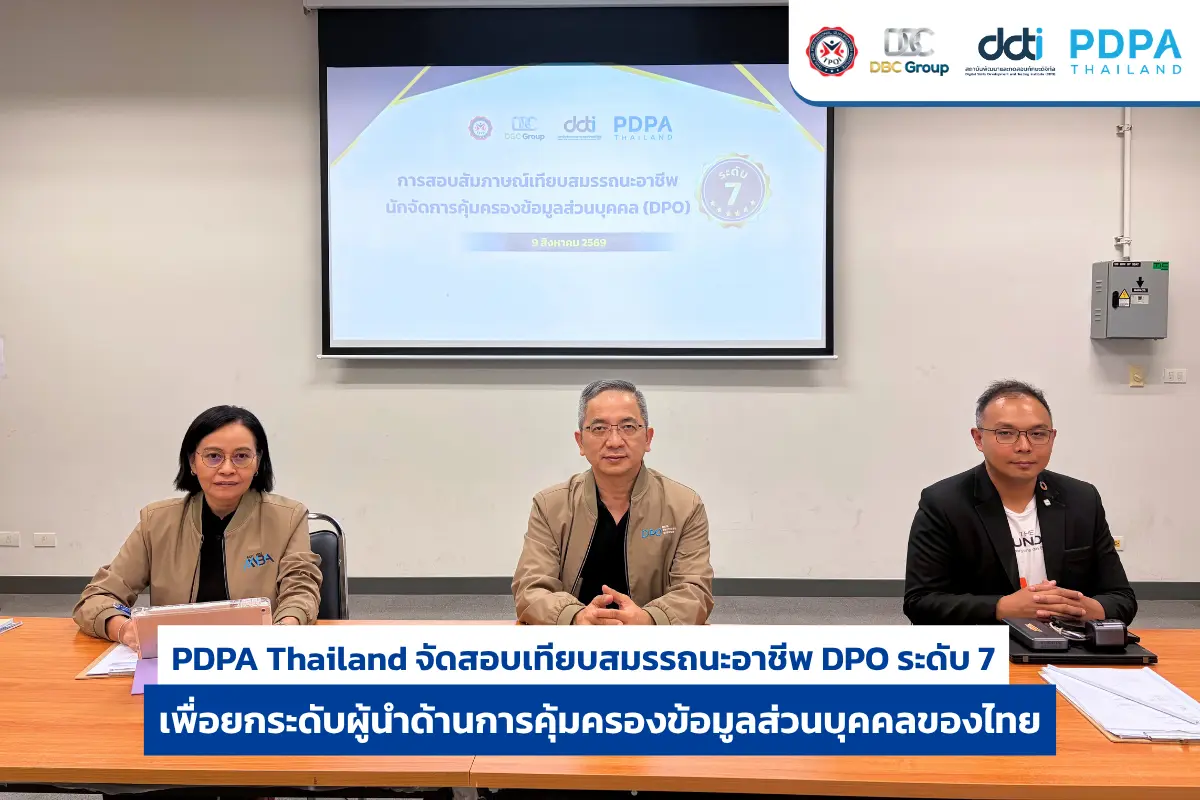
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
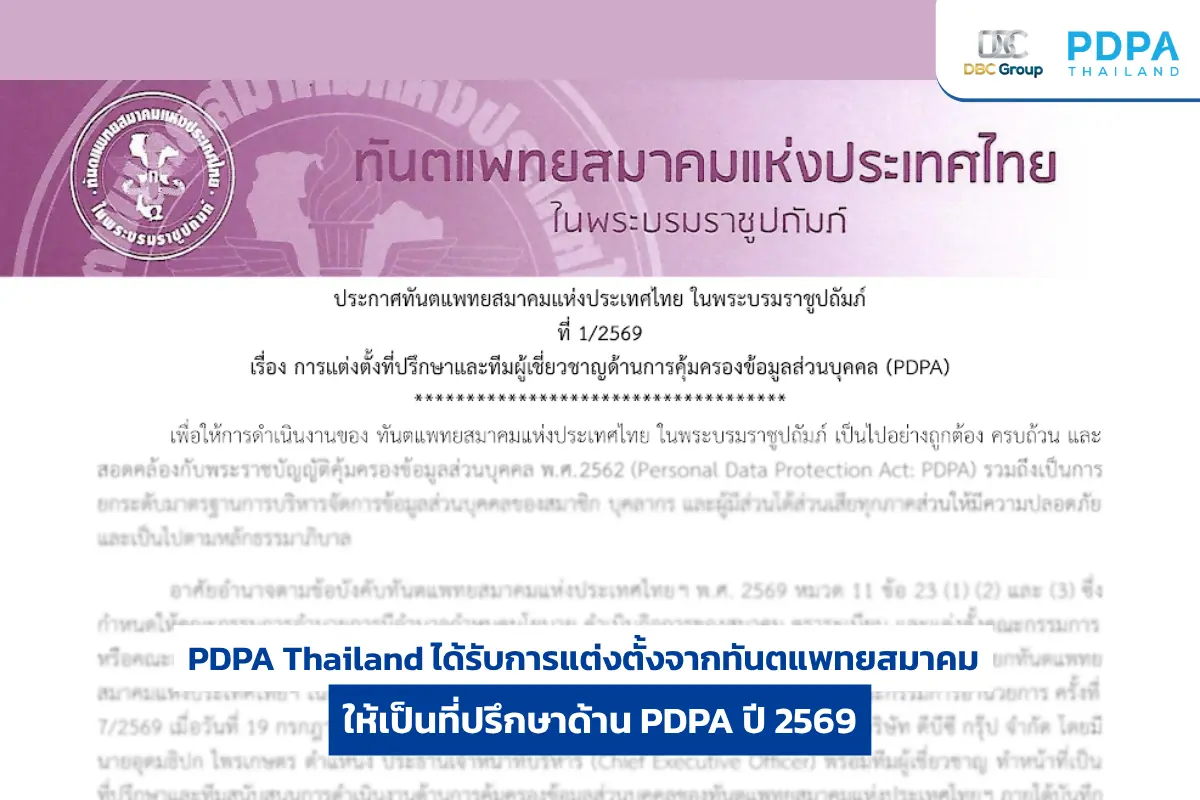
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
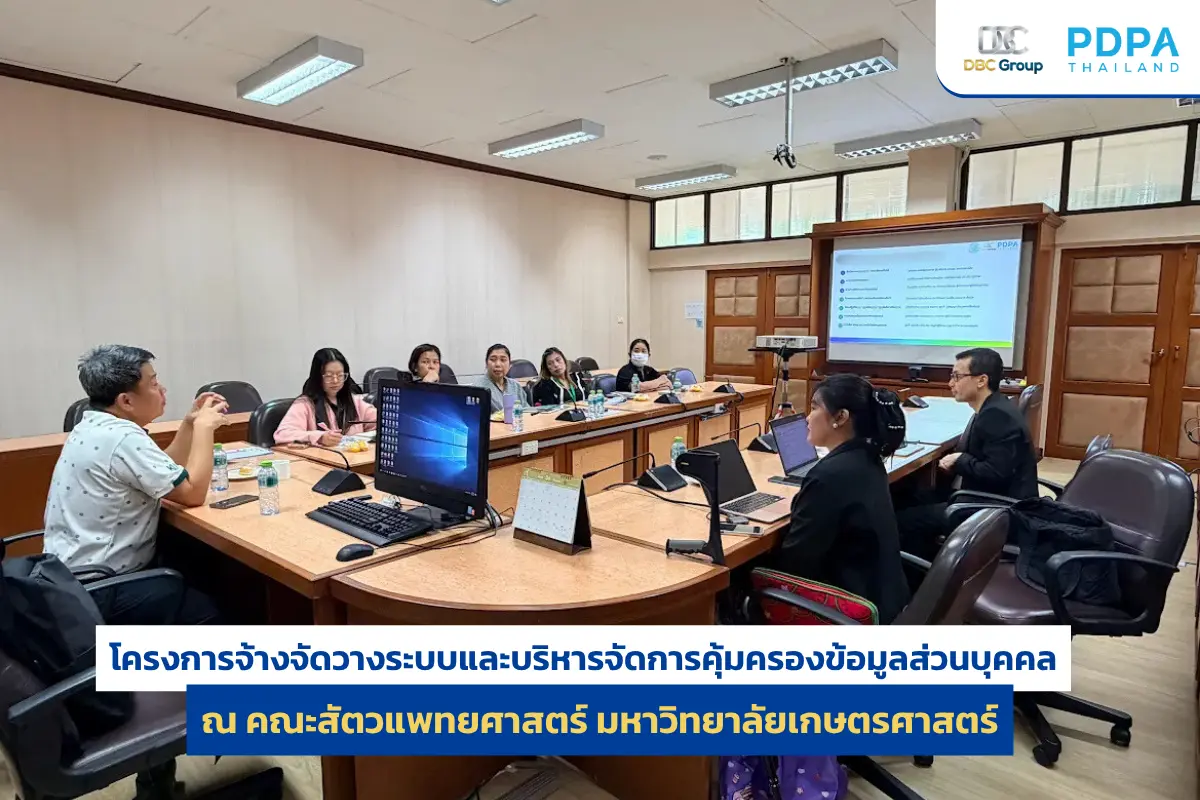
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
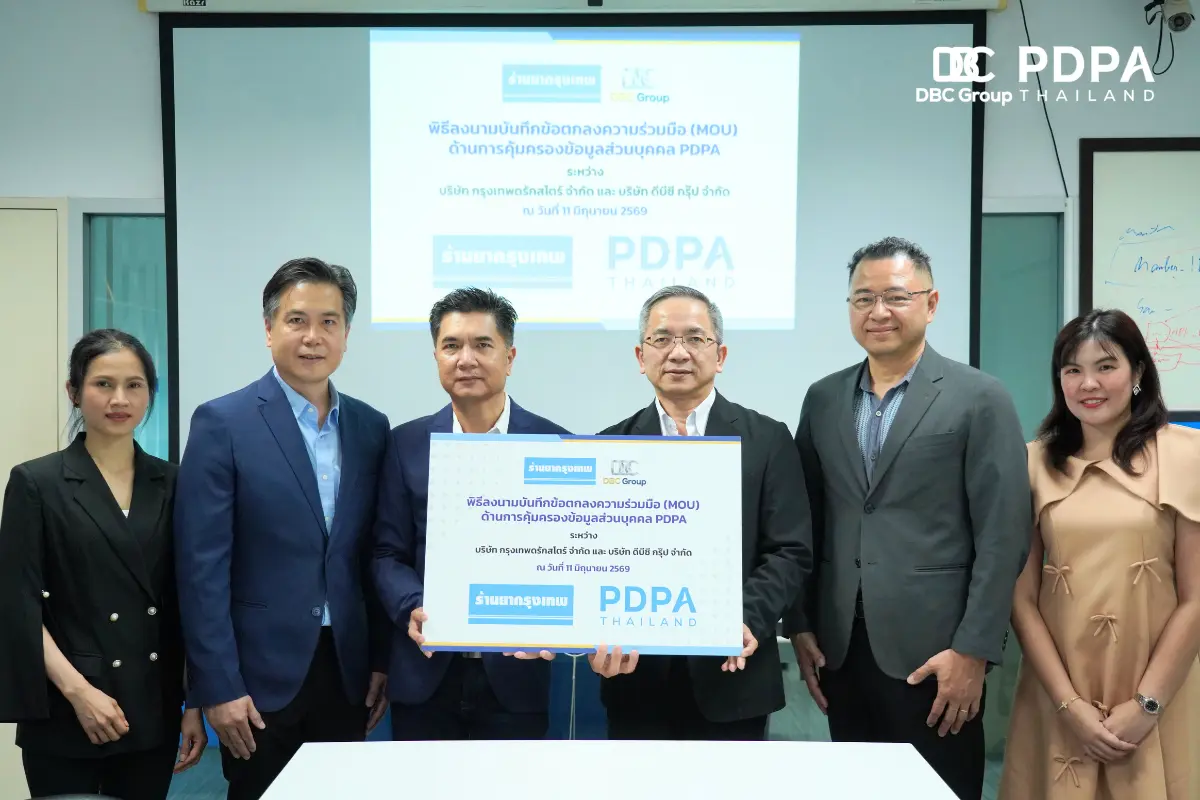
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
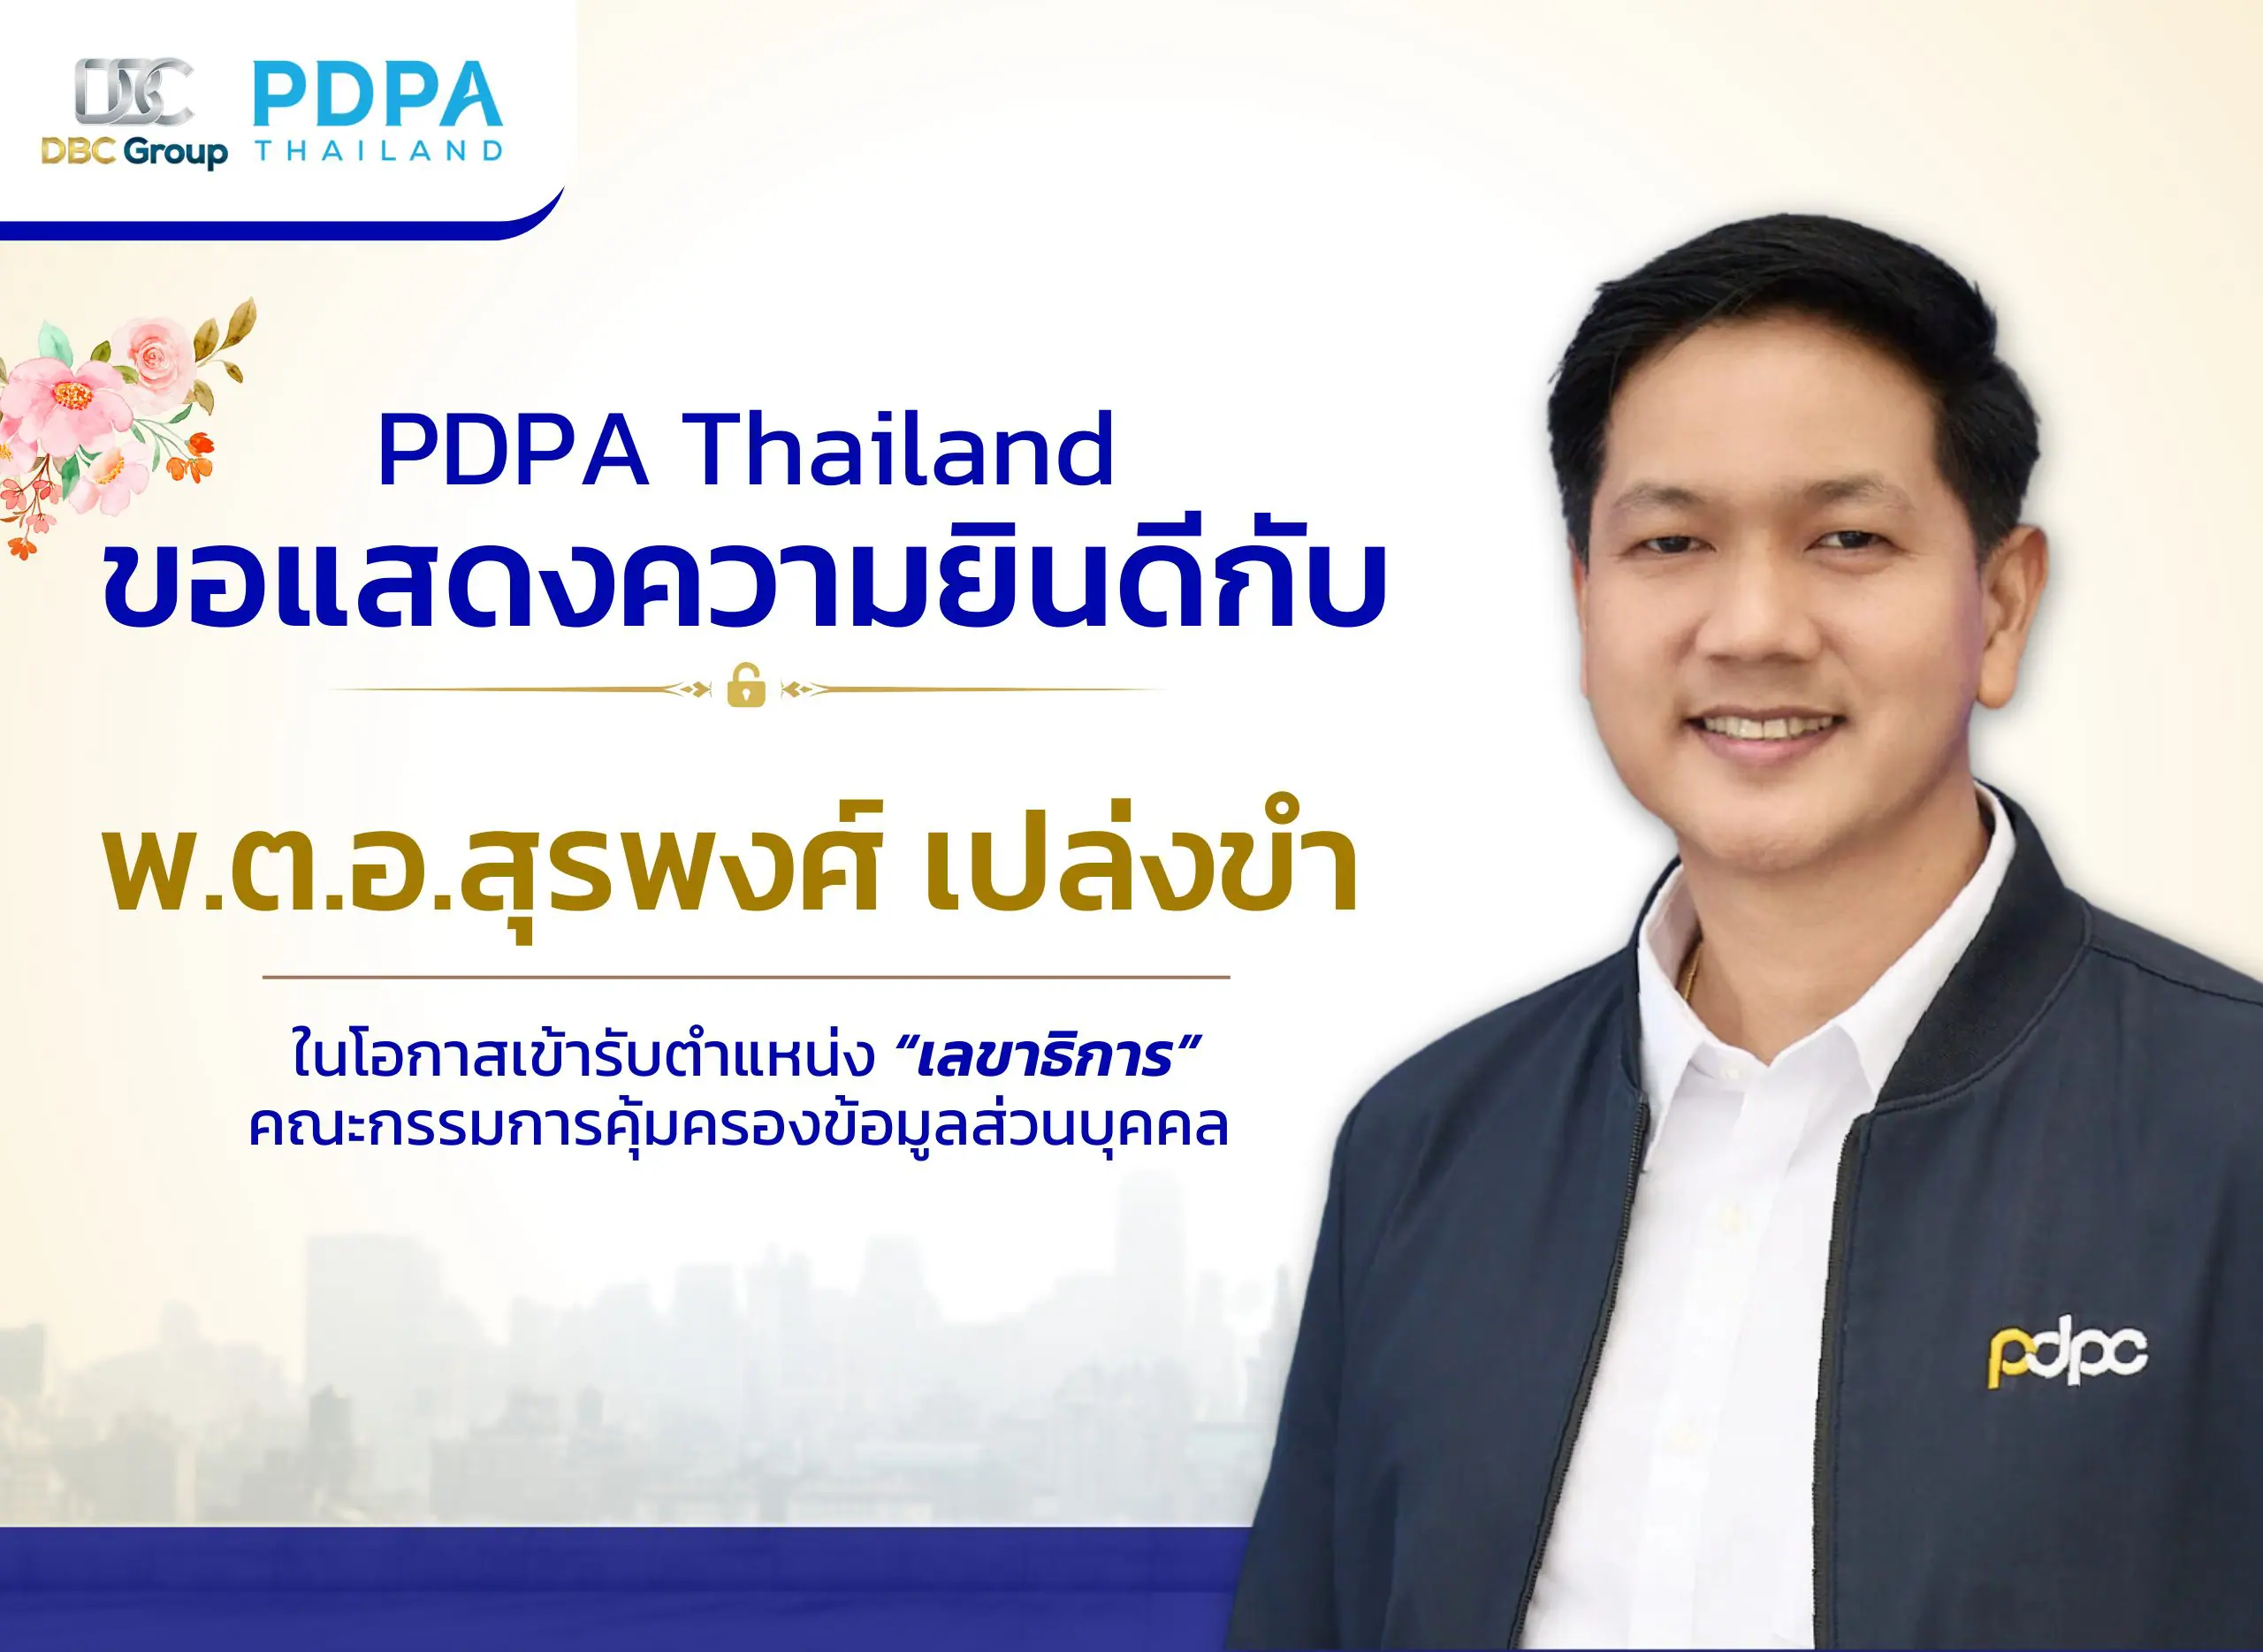
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร
คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...

DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...

องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เห...
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม