บทความ ใหม่

กรณีศึกษา PDPA เมื่อแอปร้านกาแฟรวมความยินยอมไว้ในช่องเดียว แล้วขายข้อมูลตำแหน่งที่ตั้งแบบ “นิรนาม” ที่ระบุตัวบุคคลกลับได้ ความยินยอมตามมาตรา 19 และนิยามข้อมูลส่วนบุคคลตามมาตรา 6

คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ปฏิบัติงานด้าน PDPA แอปร้านกาแฟขายข้อมูลตำแหน่งที่ตั้ง “นิรนาม” ของผู้ใช้กว่าสี่แสนคน นักข่าวซื้อมาในราคา 30,
กรณีศึกษา PDPA เมื่อ DPO ทำงานคนเดียวโดยไม่มีงบ บันทึกรายการกิจกรรมการประมวลผลไม่ครบ และคอมพิวเตอร์เก่าที่มีข้อมูลลูกค้าถูกขายเป็นของเก่า

คำชี้แจง คำชี้แจง : กรณีศึกษานี้เขียนสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ปฏิบัติงานด้าน PDPA คอมพิวเตอร์มือสองราคา 1,500 บาทมีไฟล์เอกสารขอสินเชื่อรถยนต์ของลูกค้ากว่า 14,000 ไฟล์ เมื่อ

กรณีศึกษา PDPA เมื่อ DPO คัดค้านโครงการส่งข้อมูลลูกค้าให้พันธมิตร แล้วได้รับข้อเสนอเกษียณก่อนกำหนด การคุ้มครอง DPO ตามมาตรา 42 และการเปิดเผยข้อมูลตามมาตรา 27

คำชี้แจง คำชี้แจง : กรณีศึกษานี้เขียนสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ปฏิบัติงานด้าน PDPA โรงแรมส่งชื่อ เบอร์โทรศัพท์ เลขหนังสือเดินทาง และวันเดินทางกลับของลูกค้าให้บริษัทประกันพัน

PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)

PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2) เมื่อองค์กรก้าวข้ามจากการ “มีเอกสาร” มาสู่การมองเห็นช่องว่างและความเสี่ยงของระบบแล้ว คำถามต่อไปอาจไม่ใช่เพียง “จะตรวจอะไร?” แต่คือ

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)

PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1) หลังจากกฎหมายคุ้มครองข้อมูลส่วนบุคคลมีผลบังคับใช้ องค์กรจำนวนมากได้เริ่มวางระบบการคุ้มครองข้อมูลส่วนบุคคลอย่างจริงจัง ทั้งการจ

องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification

องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification หลายองค์กรอาจเข้าใจว่า เมื่อมี ISO/IEC 27001 และ ISO/IEC 27701 แล้ว ก็น่าจะพร้อมสำหรับการขอ PDPA Certification โดยอัตโน

ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit

ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit ความเสี่ยงด้านข้อมูลส่วนบุคคลมักถูกมองว่าเป็นเรื่องของ DPO, Legal หรือ Compliance จนกว่าจะเกิดเหตุละเมิด ข้อร้องเรียน หรือความเสียหายที่ต้องรายงานต่อผู้บ

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด ฝ่าย Compliance มีบทบาทสำคัญในการแปลงข้อกำหนดเป็นนโยบาย มาตรการ และแผนติดตาม พร้อมประสานการมอบหมายงานและติดตามว่าแต่ละเรื่อง “ดำเนิ

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์ Internal Audit มีจุดแข็งด้านการประเมินความเสี่ยง การสุ่มตัวอย่าง การทดสอบ Control และการจัดทำข้อค้นพบ แต่เมื่อเข้าสู่การตรวจประเมิ

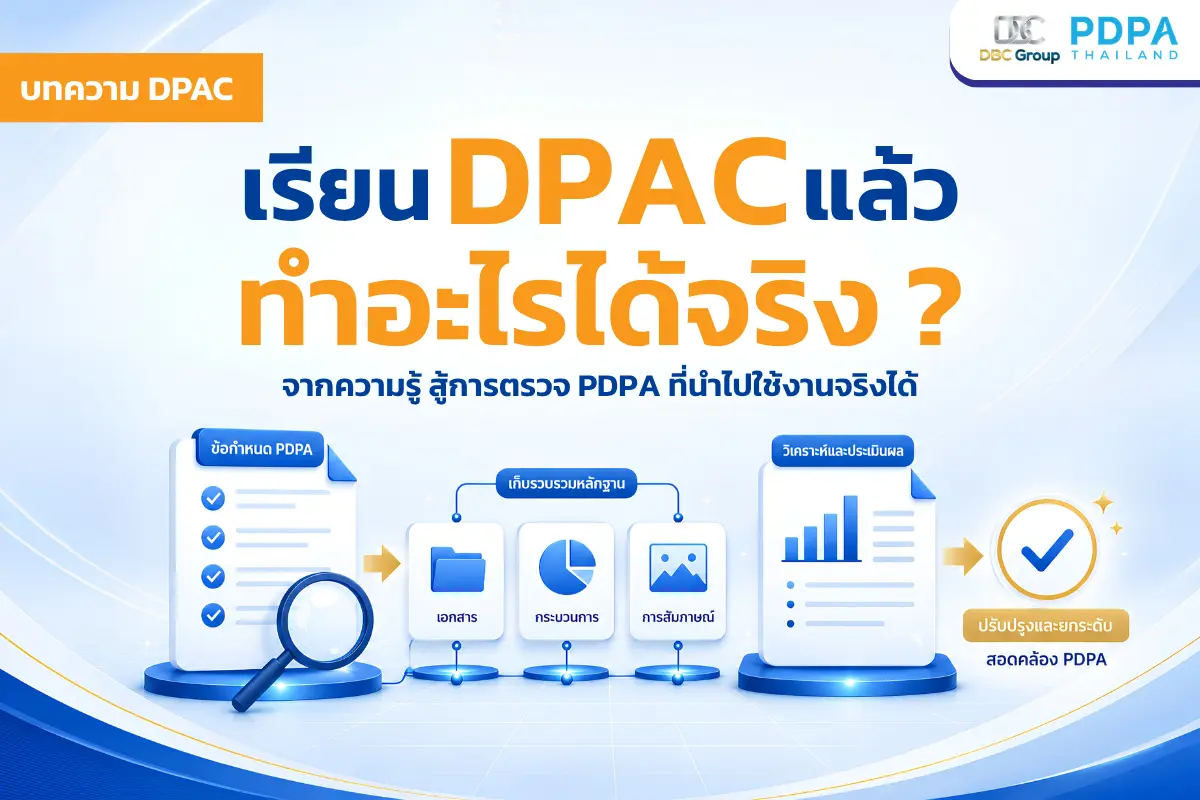
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร เมื่อองค์กรพิจารณาส่งบุคลากรไปอบรม คำถามมักเริ่มจากระยะเวลา ค่าใช้จ่าย และใบรับรอง แต่คำถามที่สำคัญกว่าคือ เมื่อกลับมาทำงานแล้ว ผู้เรียนสา

coloktoto

toto

coloktoto

coloktoto