DPO ในยุค AI รู้เท่าทันข้อเท็จจริงระบบ AI เพิ่มขอบเขตการกำกับดูแล เมื่อ PDPA ไทย ไม่ใช่คำตอบเดียวของการบริหารความเสี่ยง
บทบาทของ DPO ในยุค AI (DPO in AI Era)
ในยุคที่เทคโนโลยี AI ถูกนำมาใช้ในองค์กรอย่างแพร่หลาย เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer: DPO) ไม่จำเป็นต้องสร้างหรือพัฒนา Model เองได้ แต่ต้องเข้าใจข้อเท็จจริงเกี่ยวกับการประมวลผลข้อมูลของระบบ AI เพื่อให้ทราบว่าเมื่อใดที่ความเสี่ยงสามารถตอบได้ด้วย พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) ของไทย และเมื่อใดที่ต้องเปิดขอบเขตการกำกับดูแลไปยังกฎหมายต่างประเทศหรือกฎหมายเฉพาะทางอื่น
DPO ไม่ใช่เจ้าของระบบ AI (AI Owner) หรือผู้อนุมัติโครงการทางธุรกิจ แต่มีบทบาทสำคัญในการกำกับดูแล (Oversight) ผ่านแนวทาง Ask -> Challenge -> Advise -> Monitor เพื่อตั้งคำถาม ท้าทายสมมติฐาน ให้คำแนะนำ และติดตามการเปลี่ยนแปลงอย่างต่อเนื่อง
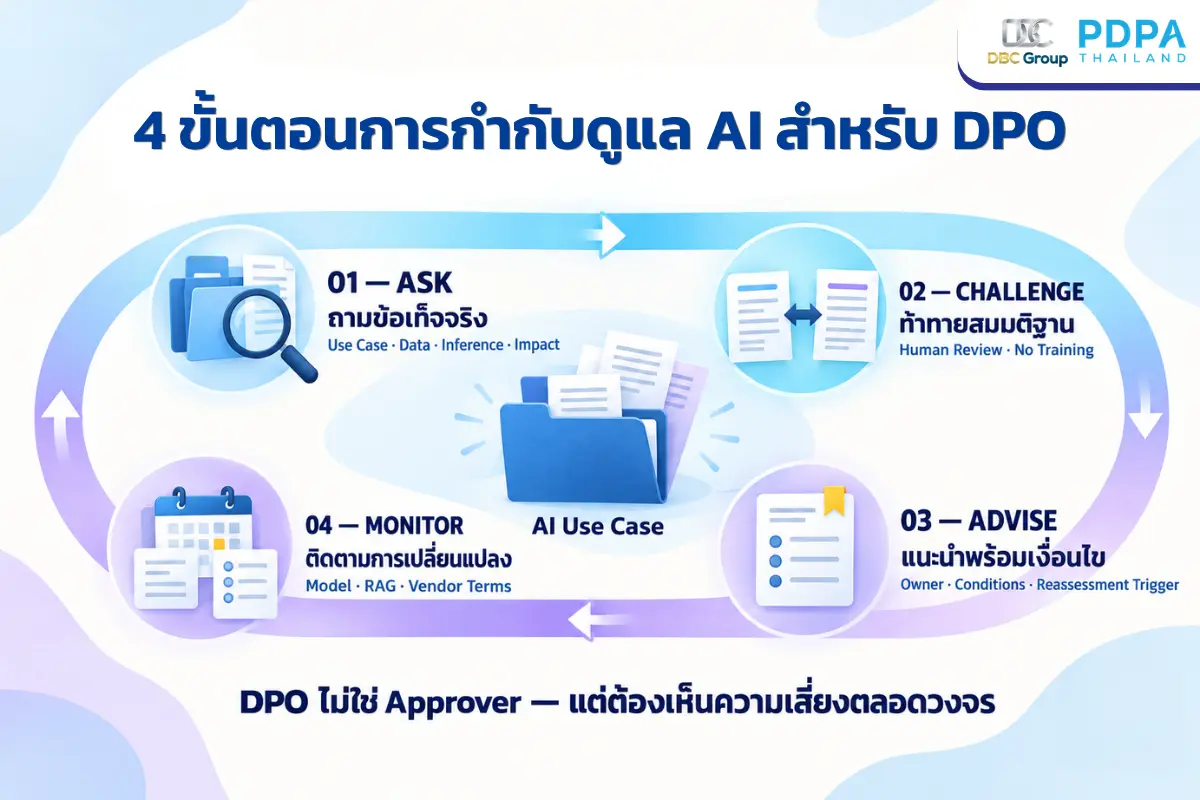
4 ขั้นตอนการกำกับดูแล AI สำหรับ DPO (Ask – Challenge – Advise – Monitor)
เพื่อสร้างสมดุลระหว่างการส่งเสริมนวัตกรรมทางธุรกิจและการคุ้มครองสิทธิของเจ้าของข้อมูล หน้าที่ของ DPO ในยุค AI ควรดำเนินการตามกรอบ 4 ขั้นตอนดังนี้:
ถามข้อเท็จจริง (Ask): สอบถามเพื่อทำความเข้าใจ Use Case เชิงลึก ข้อมูลส่วนบุคคลอยู่ตรงจุดใดของสถาปัตยกรรมระบบ มีการดึงข้อมูลผ่านเทคนิค RAG (Retrieval-Augmented Generation หรือการดึงข้อมูลจากคลังความรู้ภายในมาตอบคำถาม) หรือไม่ มีการสร้างข้อมูลอนุมาน (Inferred Data) อะไรขึ้นมาใหม่ และผลลัพธ์ (Output) ถูกนำไปใช้ตัดสินใจเกี่ยวกับบุคคลโดยตรงหรือไม่
ท้าทายสมมติฐาน (Challenge): ตั้งคำถามเชิงตรวจสอบกับข้อสันนิษฐานที่ขาดหลักฐานรองรับ เช่น ข้ออ้างว่า “มีมนุษย์เป็นผู้ตัดสินใจขั้นสุดท้ายเสมอ (Human-in-the-loop)” หรือคำชี้แจงจาก Vendor ผู้ให้บริการระบบ AI ว่า “ไม่มีการนำข้อมูลไปใช้เทรนโมเดลต่อ (No Training)” โดยต้องขอเอกสารทางเทคนิคหรือสัญญาประมวลผลข้อมูล (Data Processing Agreement) มายืนยัน
ให้คำแนะนำ (Advise): นำเสนอแนวทางปฏิบัติและเงื่อนไขการกำกับดูแลที่สอดคล้องกับกฎหมาย ระบุผู้รับผิดชอบระบบ (AI Owner) ให้ชัดเจน พร้อมทั้งกำหนดเงื่อนไขการทบทวนความเสี่ยงใหม่ (Reassessment Triggers)
ติดตามผล (Monitor): ติดตามความเปลี่ยนแปลงอย่างต่อเนื่อง เช่น การเปลี่ยนเวอร์ชันของ Foundation Model, การขยายขอบเขตฐานข้อมูลความรู้ที่ใช้กับระบบ AI หรือการปรับเปลี่ยนเงื่อนไขการให้บริการ (Terms of Service) ของผู้ให้บริการคลาวด์ภายนอก
การวิเคราะห์กฎหมายข้ามแดน (Cross-border Regulatory Analysis)
เมื่อ Use Case ของ AI มีความเกี่ยวข้องกับหลายประเทศ องค์กรไม่ควรรีบสรุปโดยใช้เพียงชื่อกฎหมาย เช่น GDPR หรือ EU AI Act แต่ควรเริ่มต้นจากการรวบรวมข้อเท็จจริง (Facts) ตามลำดับดังนี้
Facts > Processing > Jurisdiction > Applicable Regime >Role > Requirement
แยกแยะ 3 คำถามสำคัญในเรื่อง Cross-border
- Territorial Applicability กฎหมายนั้นมีผลบังคับใช้กับองค์กรหรือกิจกรรมนี้หรือไม่
- Role Mapping บทบาทในแต่ละกฎหมายคืออะไร (เช่น Controller/Processor ตาม GDPR หรือ Provider/Deployer ตาม EU AI Act)
- International Transfer มีการส่งหรือเข้าถึงข้อมูลส่วนบุคคลข้ามพรมแดนอย่างไร
การแยกคำถามทั้งสามส่วนออกจากกันจะช่วยป้องกันความสับสน เนื่องจากคำตอบของข้อหนึ่งไม่ได้ทดแทนอีกข้อหนึ่งเสมอไป
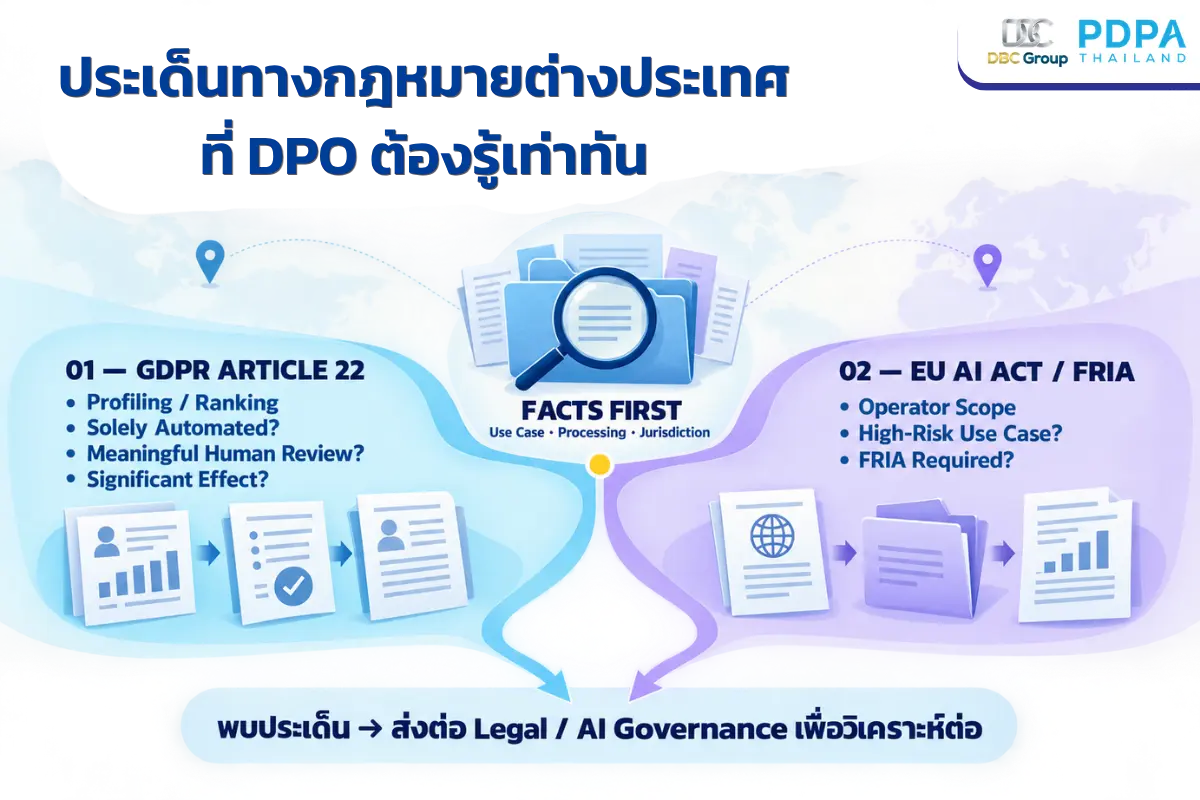
ประเด็นทางกฎหมายต่างประเทศที่ DPO ต้องรู้เท่าทัน (Issue Spotting)
ในการประเมินความเสี่ยง AI ระดับสากล DPO ต้องมีทักษะในการระบุประเด็น (Issue Spotting) เพื่อส่งต่อให้ทีมกฎหมายข้ามแดนหรือทีม AI Governance ดำเนินการต่อได้อย่างถูกต้อง
GDPR Article 22 กับระบบอัตโนมัติ
เมื่อระบบ AI ทำการวิเคราะห์โปรไฟล์ (Profiling) หรือจัดอันดับ (Ranking) ที่ส่งผลกระทบต่อบุคคล DPO ต้องประเมินระดับการตัดสินใจแบบอัตโนมัติ (Automated Decision-Making) ว่าเป็นการประมวลผลโดยระบบอัตโนมัติทั้งหมดหรือไม่ และกระบวนการทบทวนโดยมนุษย์ (Human Review) มีสาระสำคัญจริง หรือเป็นเพียงขั้นตอนตามพิธีการ
EU AI Act และการประเมินผลกระทบ (FRIA)
การประเมินว่าระบบเข้าข่าย High-Risk AI หรือต้องทำ Fundamental Rights Impact Assessment (FRIA) หรือไม่ ต้องพิจารณาตามขอบเขตของประเภทผู้ประกอบการ (Operator Scope) และลักษณะ Use Case ตามที่ EU AI Act กำหนด ไม่ใช่การเหมาว่า AI ทุกประเภทเป็นความเสี่ยงสูง
คำแนะนำทางกฎหมายมีวันหมดอายุ (Regulatory Currency Check)
เนื่องจากเทคโนโลยี AI และบริบททางกฎหมายทั่วโลกมีการเปลี่ยนแปลงอย่างรวดเร็ว คำแนะนำของ DPO จึงต้องระบุองค์ประกอบสำคัญเพื่อความถูกต้องและตรวจสอบได้
- บันทึกวันที่และเวอร์ชันของเอกสาร (Date / Version)
- ข้อเท็จจริงและข้อสันนิษฐานที่ใช้ในการวิเคราะห์ (Assumed Facts)
- เงื่อนไขและเหตุการณ์ที่ต้องประเมินใหม่ (Reassessment Triggers)
หากยังมีข้อมูลไม่ครบถ้วน การระบุว่า “ต้องการข้อเท็จจริงเพิ่มเติม (Further Facts Required)” หรือ “ต้องวิเคราะห์ทางกฎหมายเชิงลึก (Further Legal Analysis)” ถือเป็นแนวทางปฏิบัติเยี่ยงผู้ประกอบวิชาชีพ เพื่อป้องกันการลงข้อสรุปที่ผิดพลาด
ไม่จำเป็น DPO ไม่ต้องสร้าง Model เป็น แต่ต้องมีความเข้าใจในกระบวนการประมวลผลข้อมูล (Data Flow) หน้าที่ของ AI ในกระบวนการทำงาน ข้อมูลอนุมานที่เกิดขึ้น และผลกระทบของการนำ Output ไปใช้กับเจ้าของข้อมูล
ไม่จำเป็นต้องปฏิบัติตามทันที การพิจารณาต้องเริ่มจากข้อเท็จจริงว่า กลุ่มเป้าหมายของบริการคือใคร ข้อมูลของเจ้าของข้อมูลอยู่ที่ใด องค์กรทำหน้าที่อะไร และ Output ถูกนำไปใช้ที่ไหน ก่อนจะสรุปขอบเขตการบังคับใช้ของกฎหมายต่างประเทศ
ไม่ควร DPO ควรทำหน้าที่ให้คำแนะนำ ให้ข้อสังเกตความเสี่ยง และติดตามการกำกับดูแล (Ask, Challenge, Advise, Monitor) ส่วนอำนาจการอนุมัติโครงการและการยอมรับความเสี่ยงควรเป็นของ AI Owner หรือ Business Unit ที่เป็นผู้รับผิดชอบโครงการ
สรุป
บทบาทของ DPO ในยุค AI คือการตั้งคำถามและวิเคราะห์กระบวนการประมวลผลข้อมูลอย่างเป็นระบบ การเข้าใจจุดเชื่อมโยงระหว่าง PDPA ไทยและข้อกำหนดสากล จะช่วยให้องค์กรสามารถนำเทคโนโลยี AI มาปรับใช้ได้อย่างมั่นใจ ปลอดภัย และถูกต้องตามกฎหมาย
อยากนำ AI มาใช้ในองค์กร แต่ยังกังวลเรื่องความปลอดภัยและข้อมูลรั่วไหล?
หลักสูตร “Privacy in AI Era” ช่วยควบคุมความเสี่ยง AI สู่การลงมือทำจริงในสายงานของคุณ
เผยแพร่: 16 กันยายน 2569
อัปเดตล่าสุด: 16 กันยายน 2569
ช่องทางติดต่อ:
Facebook: PDPA Thailand
Line OA: @pdpathailand
Email: [email protected]
Website: www.pdpathailand.com