คำชี้แจง
คำชี้แจง : กรณีศึกษานี้เขียนสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ปฏิบัติงานด้าน PDPA
คอมพิวเตอร์มือสองราคา 1,500 บาทมีไฟล์เอกสารขอสินเชื่อรถยนต์ของลูกค้ากว่า 14,000 ไฟล์ เมื่อหน่วยงานกำกับขอดูบันทึกรายการกิจกรรมการประมวลผล บริษัทส่งแฟ้มที่มีข้อมูลครบเพียง 12 สาขาจาก 23 สาขา
วิธีใช้ : อ่านเรื่องเล่าและลำดับเหตุการณ์แล้วลองวิเคราะห์ว่า ทำไม DPO ที่ทำงานหนักที่สุดคนหนึ่งในองค์กรจึงมีแฟ้มที่ครึ่งหนึ่งว่างเปล่า ก่อนอ่านส่วนผลที่ตามมาและประเด็นกฎหมาย
กรณีศึกษาจำลองเพื่อการศึกษา ชื่อองค์กร บุคคล และเหตุการณ์ทั้งหมดเป็นเรื่องสมมติ
ตารางเปล่าในแฟ้มสีเขียว
คืนวันเสาร์ในหอพักนักศึกษา
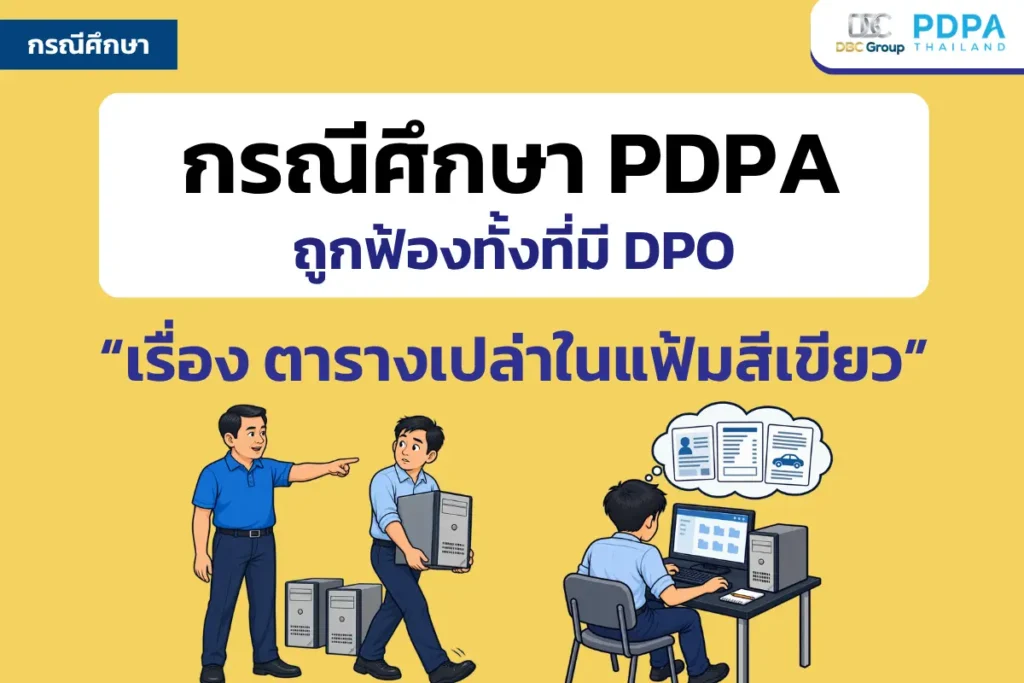
ต้นกล้าซื้อคอมพิวเตอร์ตั้งโต๊ะเครื่องนั้นจากร้านรับซื้อของเก่าหน้ามหาวิทยาลัย ราคา 1,500 บาท เขาต้องการแค่เครื่องที่เปิดโปรแกรมเขียนแบบได้ เพื่อส่งงานวันจันทร์
ฮาร์ดดิสก์ไม่ได้ถูกล้าง หน้าจอเต็มไปด้วยโฟลเดอร์ที่ตั้งชื่อเป็นวันที่ ข้างในเป็นไฟล์สแกนบัตรประชาชน ทะเบียนบ้าน สลิปเงินเดือน และสัญญาเช่าซื้อรถยนต์ มุมบนของทุกสัญญามีโลโก้ ศิลาทองยานยนต์ สาขานครราชสีมา
เขานับคร่าว ๆ ได้กว่าหนึ่งหมื่นสี่พันไฟล์
ต้นกล้าโพสต์ภาพหน้าจอรายชื่อโฟลเดอร์ลงเฟซบุ๊ก เขาเบลอชื่อทุกชื่อ พร้อมข้อความว่า
“ซื้อคอมมือสองมา เจอเอกสารลูกค้าบริษัทรถเต็มเครื่อง ควรทำยังไงดีครับ” ภายในสองวัน โพสต์นั้นถูกแชร์กว่าสามพันครั้ง ความคิดเห็นที่ถูกดันขึ้นไปบนสุดเขียนว่า “ขายต่อไหมครับ ให้หมื่นนึง”
เช้าวันจันทร์ สุนันทา เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลของเครือบริษัท ศิลาทองยานยนต์ จำกัด ซึ่งมีโชว์รูมและศูนย์บริการ 23 สาขา เปิดแฟ้มสีเขียวบนโต๊ะทำงาน แฟ้มนั้นเป็นบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคลของทั้งเครือ เธอเปิดไปที่หน้าสาขานครราชสีมา
กลับพบว่าตารางในหน้านั้นว่างเปล่า
ย้อนไปสามปีก่อน
วันแรกของสุนันทาในตำแหน่ง DPO เธอเคยเป็นเจ้าหน้าที่ฝ่ายกำกับดูแลการปฏิบัติงานมาหกปี ผู้บริหารเลือกเธอเพราะ “ละเอียดและไม่เคยบ่น” ห้องทำงานของ DPO คือโต๊ะหนึ่งตัวในมุมของฝ่ายกฎหมาย ไม่มีผู้ช่วย ไม่มีงบประมาณแยก
เธอซื้อแฟ้มสีเขียวด้วยเงินตัวเอง พิมพ์ตารางบันทึกรายการ 23 ชุด หนึ่งชุดต่อสาขา แล้วส่งอีเมลขอให้ผู้จัดการสาขากรอก ภายในสามเดือน ตารางถูกกรอกกลับมา 9 ชุด
ปีที่สอง สุนันทาขับรถไปเยี่ยมสาขาที่ใกล้ที่สุดด้วยตัวเองในวันหยุด จึงได้เพิ่มมาอีก 3 ชุด สาขาที่เหลือส่วนใหญ่อยู่ห่างกรุงเทพฯ เกินสามร้อยกิโลเมตร
ปีที่สาม เดือนที่แปด สาขานครราชสีมาปรับปรุงศูนย์บริการ สมพงษ์ ผู้จัดการสาขา สั่งให้ขนคอมพิวเตอร์เก่าทั้ง 14 เครื่องออกจากห้องเก็บเอกสาร
“ขายให้ร้านรับซื้อของเก่าไปเลย ได้เงินเข้ากองทุนสวัสดิการพนักงาน”
พนักงานคนหนึ่งถามว่าต้องลบข้อมูลก่อนไหม สมพงษ์คิดอยู่ครู่หนึ่ง “ก็ลบไฟล์ในเดสก์ท็อปออกหน่อยแล้วกัน”
ไม่มีใครในสาขารู้ว่ามีขั้นตอนการทำลายข้อมูลที่ต้องทำตาม เพราะไม่เคยมีใครเขียนมันขึ้นมา
สัปดาห์ที่ต้นกล้าโพสต์ ศิลาทองยานยนต์ติดต่อขอซื้อคอมพิวเตอร์เครื่องนั้นคืนภายในวันเดียว และแจ้งเหตุต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ภายใน 72 ชั่วโมง แต่คอมพิวเตอร์อีก 13 เครื่องที่ถูกขายต่อไปแล้ว ทางร้านจำไม่ได้ว่าขายให้ใคร
ลำดับเหตุการณ์
ลำดับเวลา | เหตุการณ์ | ผู้รับทราบเหตุการณ์ | DPO รับทราบหรือไม่ |
|---|---|---|---|
สามปีก่อน | สุนันทาส่งตารางบันทึกรายการให้ 23 สาขา ได้กลับมา 9 ชุด | ผู้จัดการสาขา | ทราบ |
ปีที่สอง | เยี่ยมสาขาด้วยตัวเอง ได้เพิ่ม 3 ชุด รวม 12 ชุด | สาขาที่เยี่ยม | ทราบ |
ปีที่สาม | สาขานครราชสีมาขายคอมพิวเตอร์เก่า 14 เครื่อง | ผู้จัดการสาขา | ไม่ทราบ |
คืนวันเสาร์ | ต้นกล้าพบไฟล์ลูกค้า 14,000 ไฟล์ และโพสต์ในเฟซบุ๊ก | สาธารณะ | ไม่ทราบ |
เช้าวันจันทร์ | DPO เปิดแฟ้มบันทึกรายการ พบหน้าสาขานครราชสีมาว่างเปล่า | DPO | ทราบ |
ภายใน 72 ชั่วโมง | ซื้อเครื่องคืนหนึ่งเครื่อง แจ้งเหตุต่อ สคส. อีก 13 เครื่องตามไม่ได้ | ทั้งองค์กร | ทราบ |
ผลที่ตามมา
คณะกรรมการผู้เชี่ยวชาญขอเอกสารสองอย่าง นโยบายการทำลายข้อมูล และบันทึกรายการกิจกรรมการประมวลผลของทั้งเครือ บริษัทไม่มีนโยบายการทำลายข้อมูล และบันทึกรายการมีข้อมูลครบเพียง 12 สาขาจาก 23 สาขา
ลูกค้าสาขานครราชสีมาหลายสิบรายเริ่มได้รับโทรศัพท์จากคนที่อ้างเป็นเจ้าหน้าที่ไฟแนนซ์ บอกว่ามียอดค้างชำระ ลูกค้ากลุ่มหนึ่งยื่นฟ้องเรียกค่าเสียหาย ธนาคารพันธมิตรด้านสินเชื่อเช่าซื้อส่งหนังสือขอให้ชี้แจงมาตรการคุ้มครองข้อมูลภายในสามสิบวัน
ในการประชุมคณะกรรมการบริษัท ประธานกรรมการถามว่า “เรามี DPO มาสามปี ทำไมบันทึกรายการยังไม่เสร็จ” ผู้อำนวยการฝ่ายกฎหมายตอบว่า DPO ทำงานคนเดียว สาขาไม่ให้ความร่วมมือ และขอบเขตงานใหญ่เกินกำลัง ดูเหมือนเรื่องจะจบที่ว่า DPO ขาดทรัพยากร
คำถามในห้องประชุม
คณะกรรมการผู้เชี่ยวชาญเชิญสุนันทาไปให้ข้อเท็จจริงด้วยตัวเอง กรรมการคนหนึ่งพลิกแฟ้มสีเขียวผ่านหน้าที่ว่างเปล่าช้า ๆ
“คุณทำงานนี้คนเดียวมาสามปี มี 23 สาขา ไม่มีงบ ไม่มีผู้ช่วย”
“ใช่ค่ะ”
“คุณเคยขอทรัพยากรเพิ่มจากผู้บริหารกี่ครั้ง”
สุนันทาเงียบไปนาน นานจนเจ้าหน้าที่ที่จดบันทึกเงยหน้าขึ้นมา
“ไม่เคยค่ะ”
“ทำไมครับ”
“DPO คนแรกของบริษัทคือคุณเกรียงไกรค่ะ” เธอพูดเสียงเบา “ปีแรกเขาเสนอขอทีมสามคนกับงบตรวจสาขา สองเดือนต่อมาเขาได้เลื่อนตำแหน่งเป็นผู้จัดการสาขาแม่สอด ทุกคนเรียกว่าการเลื่อนตำแหน่ง แต่ไม่มีใครอยากได้ตำแหน่งนั้น”
เธอมองแฟ้มบนโต๊ะ “ดิฉันคิดว่า ถ้าทำเองได้ ก็ไม่ต้องขอ”
ทุกคนในศิลาทองยานยนต์เชื่อว่า DPO ขาดทรัพยากรเพราะบริษัทไม่ให้ ความจริงคือบริษัทไม่เคยต้องปฏิเสธเธอ เพราะเธอเรียนรู้จากคนก่อนหน้าแล้วว่าการขอมีราคาเท่าไร
ประเด็นทางกฏหมาย
ประเด็น | หน้าที่ตามกฎหมาย | ข้อเท็จจริงในกรณีนี้ | บทที่เกี่ยวข้อง |
|---|---|---|---|
มีบันทึกรายการครบถ้วนหรือไม่ | มาตรา 39 วรรคหนึ่ง ผู้ควบคุมข้อมูลต้องบันทึกรายการเกี่ยวกับการประมวลผลอย่างน้อยตามที่กฎหมายกำหนด เพื่อให้เจ้าของข้อมูลและ สคส. ตรวจสอบได้ | บันทึกรายการครบ 12 สาขาจาก 23 สาขา สาขาที่เกิดเหตุไม่มีข้อมูลเลย | ปรับทางปกครองไม่เกิน 1 ล้านบาท (มาตรา 82) |
มีมาตรการความมั่นคงปลอดภัยและระบบลบทำลายหรือไม่ | มาตรา 37(1) มาตรการที่เหมาะสม และมาตรา 37(3) ระบบตรวจสอบเพื่อลบหรือทำลายข้อมูลเมื่อพ้นระยะเวลาเก็บรักษาหรือเกินความจำเป็น | ไม่มีนโยบายทำลายข้อมูล คอมพิวเตอร์ถูกขายโดยลบเพียงไฟล์บนเดสก์ท็อป | ปรับทางปกครองไม่เกิน 3 ล้านบาท (มาตรา 83) |
สนับสนุนให้ DPO ทำงานได้จริงหรือไม่ | มาตรา 42 วรรคสอง ต้องจัดหาเครื่องมือหรืออุปกรณ์อย่างเพียงพอ และอำนวยความสะดวกในการเข้าถึงข้อมูล | DPO ดูแล 23 สาขาคนเดียว ไม่มีงบประมาณ และไม่มีคำสั่งให้สาขาส่งข้อมูล | ปรับทางปกครองไม่เกิน 1 ล้านบาท (มาตรา 82) |
แจ้งเหตุทันเวลาหรือไม่ | มาตรา 37(4) | แจ้งภายใน 72 ชั่วโมงหลังทราบจากโพสต์ | ข้อนี้บริษัททำได้ถูกต้อง |
ใครต้องชดใช้ | มาตรา 77 และ 78 | คอมพิวเตอร์อีก 13 เครื่องยังตามคืนไม่ได้ คดียังอยู่ระหว่างพิจารณา | ความรับผิดทางแพ่ง |
หัวข้อ
มาตรา 42 วรรคสองเป็นหน้าที่ของผู้ควบคุมข้อมูล ไม่ใช่สิทธิที่ DPO ต้องร้องขอ การที่ DPO ไม่เคยขอ ไม่ได้ทำให้องค์กรพ้นหน้าที่จัดหาเครื่องมือและทรัพยากร แต่การที่ DPO ไม่เคยรายงานช่องว่าง ทำให้ผู้บริหารอ้างได้ว่าไม่ทราบ
การย้าย DPO คนก่อนอาจเป็นประเด็น มาตรา 42 วรรคสามห้ามให้ DPO ออกจากงานหรือเลิกจ้างเพราะปฏิบัติหน้าที่ การโยกย้ายไม่ใช่การให้ออกโดยตรง แต่พฤติการณ์เช่นนี้อาจถูกนำมาพิจารณาประกอบว่าองค์กรสนับสนุน DPO จริงหรือไม่
ข้อยกเว้นการทำบันทึกรายการ มาตรา 39 มีวรรคที่เกี่ยวกับการยกเว้นสำหรับผู้ควบคุมข้อมูลบางขนาดตามที่คณะกรรมการประกาศ ต้องตรวจตัวบทและประกาศก่อนใช้กรณีนี้อ้างอิง
อ้างได้กรณี มาตรา 39 ความใน (1) (2) (3) (4) (5) (6) และ (8) อาจยกเว้นมิให้นำมาใช้บังคับกับผู้ควบคุม ข้อมูลส่วนบุคคลซึ่งเป็นกิจการขนาดเล็กตามหลักเกณฑ์ที่คณะกรรมการประกาศกำหนด กิจการขนาดเล็ก คือวิสาหกิจขนาดย่อมหรือกลาง (SMEs) ตามกฎหมายว่าด้วยการส่งเสริม SMEs ธุรกิจค้าส่ง ค้าปลีก หรือบริการ: พนักงานไม่เกิน 100 คน และรายได้ไม่เกิน 300 ล้านบาทต่อปี)
อ้างไม่ได้กรณี ตามมาตรา 41 (1) (2) หรือ (3) เป็นองค์กรที่เข้าเกณฑ์ต้องแต่งตั้ง DPO หากมีการประมวลผลข้อมูลเกิน 100,000 รายเข้าเกณฑ์ DPO ก็จะขัดกับข้อนี้และต้องทำ RoPA เช่นกัน
ต้องพิจารณธุรกิจศิลาทองยานยนต์ว่าเข้าข่ายอยู่ในเกณฑ์ใด ซึ่งข้อเท็จจริงมีเพียง 1 สาขาที่ข้อมูลรั่วไหล คือสาขาศรีราชามี 14,000 (หนึ่งหมื่นสี่พัน)ไฟล์ พบแล้ว 1 เครื่อง อีก 13เครื่องยังไม่พบ
บทเรียนสำหรับ DPO
การที่ DPO ไม่เคยขออะไร ไม่ได้แปลว่า DPO มีทุกอย่างที่ต้องการ
สิ่งที่อยู่นอกเหนืออำนาจของ DPO
- ผู้บริหารแต่งตั้ง DPO โดยไม่กำหนดงบประมาณหรือทีม
- ไม่มีคำสั่งจากผู้บริหารให้สาขาต้องส่งข้อมูลให้ DPO
- การย้าย DPO คนแรกส่งสัญญาณให้ทั้งองค์กรรู้ว่าการขอทรัพยากรมีผลอย่างไร
- ผู้จัดการสาขาตัดสินใจขายอุปกรณ์โดยไม่มีขั้นตอนให้ทำตาม
สิ่งที่ DPO ทำได้มากกว่านี้
- รายงานช่องว่างเป็นลายลักษณ์อักษร แจ้งผู้บริหารทุกไตรมาสว่าบันทึกรายการยังขาดกี่สาขา และความเสี่ยงของสาขาที่ไม่มีข้อมูลคืออะไร
- เขียนนโยบายที่ใช้ได้โดยไม่ต้องมีทีม นโยบายทำลายข้อมูลหนึ่งหน้าไม่ต้องใช้งบประมาณ แต่อาจหยุดการขายคอมพิวเตอร์ 14 เครื่องได้
- ใช้ช่องทางรายงานตรงเมื่อมีปัญหา มาตรา 42 วรรคสามให้ DPO รายงานผู้บริหารสูงสุดได้โดยตรงเมื่อมีปัญหาในการปฏิบัติหน้าที่
บทเรียนหลัก: องค์กรที่ลงโทษคนที่ขอ จะได้ DPO ที่ไม่ขอ และได้แฟ้มที่ไม่มีวันเต็ม
ข้อเสนอแนะเชิงระบบ
ประเด็น | การดำเนินการ | ฝ่ายที่ DPO ร่วมทำงาน |
|---|---|---|
ทรัพยากร DPO | กำหนดงบประมาณและกำลังคนตามขนาดองค์กรและจำนวนสาขา | ผู้บริหารสูงสุด |
อำนาจเรียกข้อมูล | ออกคำสั่งให้ทุกหน่วยงานส่งข้อมูลให้ DPO ภายในกำหนดเวลา | ผู้บริหารสูงสุด ผู้จัดการสาขา |
การรายงาน | ให้ DPO รายงานความคืบหน้าบันทึกรายการต่อคณะกรรมการทุกไตรมาส | คณะกรรมการบริษัท |
การทำลายข้อมูล | มีนโยบายทำลายข้อมูลและอุปกรณ์ที่ใช้ได้ทุกสาขา พร้อมหลักฐานการทำลาย | ฝ่ายไอที ฝ่ายจัดซื้อ |
การจำหน่ายอุปกรณ์ | ห้ามขายหรือบริจาคอุปกรณ์เก็บข้อมูลโดยไม่มีหลักฐานการทำลายข้อมูล | ฝ่ายบัญชี ผู้จัดการสาขา |
วัฒนธรรมองค์กร | ทบทวนว่าการโยกย้าย DPO ที่ผ่านมาส่งสัญญาณอะไรให้คนในองค์กร | ฝ่ายบุคคล คณะกรรมการตรวจสอบ |
เช็กลิสต์สำหรับองค์กร
- DPO มีงบประมาณและกำลังคนที่ระบุไว้ชัด
- มีคำสั่งผู้บริหารให้หน่วยงานส่งข้อมูลให้ DPO
- บันทึกรายการครอบคลุมทุกสาขา หรือมีรายงานว่าขาดสาขาใด
- มีนโยบายทำลายข้อมูลและอุปกรณ์ที่ทุกสาขารู้
- อุปกรณ์ที่จำหน่ายออกมีหลักฐานการทำลายข้อมูล
- การโยกย้าย DPO ผ่านการพิจารณาของคณะกรรมการตรวจสอบ
คำถามอภิปราย
- ความเงียบที่มีเหตุผล ถ้าสุนันทาขอทีมและงบประมาณ แล้วถูกย้ายเหมือนคุณเกรียงไกร บริษัทก็จะได้ DPO คนใหม่ที่เรียนรู้ว่าไม่ควรขออะไรอีกคน การเงียบของเธอเป็นความผิด หรือเป็นทางเลือกที่มีเหตุผลในองค์กรแบบนี้
- เจตนาดีของผู้พบ ต้นกล้าโพสต์ด้วยเจตนาดี แต่โพสต์นั้นทำให้คนอยากซื้อข้อมูลรู้ว่ามันมีอยู่ ถ้าคุณเป็นเขา คุณจะทำอะไรแทน
- เจตนาดีของผู้จัดการสาขา สมพงษ์ขายคอมพิวเตอร์เพื่อหาเงินเข้ากองทุนสวัสดิการพนักงาน ความตั้งใจดีควรมีผลต่อการประเมินความผิดของเขาแค่ไหน
- ผู้บริหารในอดีต การย้ายคุณเกรียงไกรเกิดขึ้นเมื่อสามปีก่อน ผู้บริหารที่ตัดสินใจเรื่องนั้นควรมีส่วนรับผิดชอบในเหตุครั้งนี้หรือไม่
- ขอหรือรายงาน DPO ที่ไม่กล้าขอทรัพยากร ควรหาทางอื่นให้ผู้บริหารรู้ความเสี่ยงอย่างไร
- กระจกสะท้อน ในองค์กรของคุณ คนที่เคยขอทรัพยากรเพื่อป้องกันความเสี่ยง ได้รับผลอย่างไร
หมายเหตุการอ้างอิงและแหล่งที่มา
- มาตรา 37: https://pdpa.sidata.plus/article-37/
- มาตรา 39: https://pdpa.sidata.plus/article-39/
- มาตรา 42: https://pdpa.sidata.plus/article-42/
- มาตรา 77: https://pdpa.sidata.plus/article-77/
- มาตรา 78: https://pdpa.sidata.plus/article-78/
- มาตรา 82: https://pdpa.sidata.plus/article-82/
- มาตรา 83: https://pdpa.sidata.plus/article-83/
กรณีศึกษาเรื่องถัดไป: “ติ๊กถูกช่องเดียว”