LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค์กรมีประโยชน์ สรุปวิธีทำ Legitimate Interests Assessment ให้ผ่านและถูกต้องตาม PDPA
LIA ในยุค AI คืออะไร?
การทำ Legitimate Interests Assessment (LIA) หรือการประเมินการอาศัยฐานประโยชน์โดยชอบด้วยกฎหมายสำหรับการใช้ AI ไม่ใช่แค่การกรอกแบบฟอร์มเพื่อให้ข้อสรุป “ผ่าน” ตั้งแต่แรก แต่คือกระบวนการวิเคราะห์และให้เหตุผลอย่างสมเหตุสมผลว่า กิจกรรมการประมวลผลข้อมูลส่วนบุคคลนั้นมีความจำเป็นจริง และไม่ละเมิดสิทธิขั้นพื้นฐานของเจ้าของข้อมูล
การนำ AI มาใช้พัฒนาธุรกิจ แม้จะสร้างประโยชน์ทางเศรษฐกิจแก่องค์กรอย่างมหาศาล แต่ “ประโยชน์ทางธุรกิจ (Business Benefit)” ไม่ได้เท่ากับ “ประโยชน์โดยชอบด้วยกฎหมาย (Legitimate Interest)” ที่นำมาใช้อ้างอิงได้เสมอไป การประเมิน LIA ที่ดีจึงต้องพิสูจน์ความจำเป็นและชั่งน้ำหนักผลกระทบอย่างถี่ถ้วนตามกฎหมาย PDPA
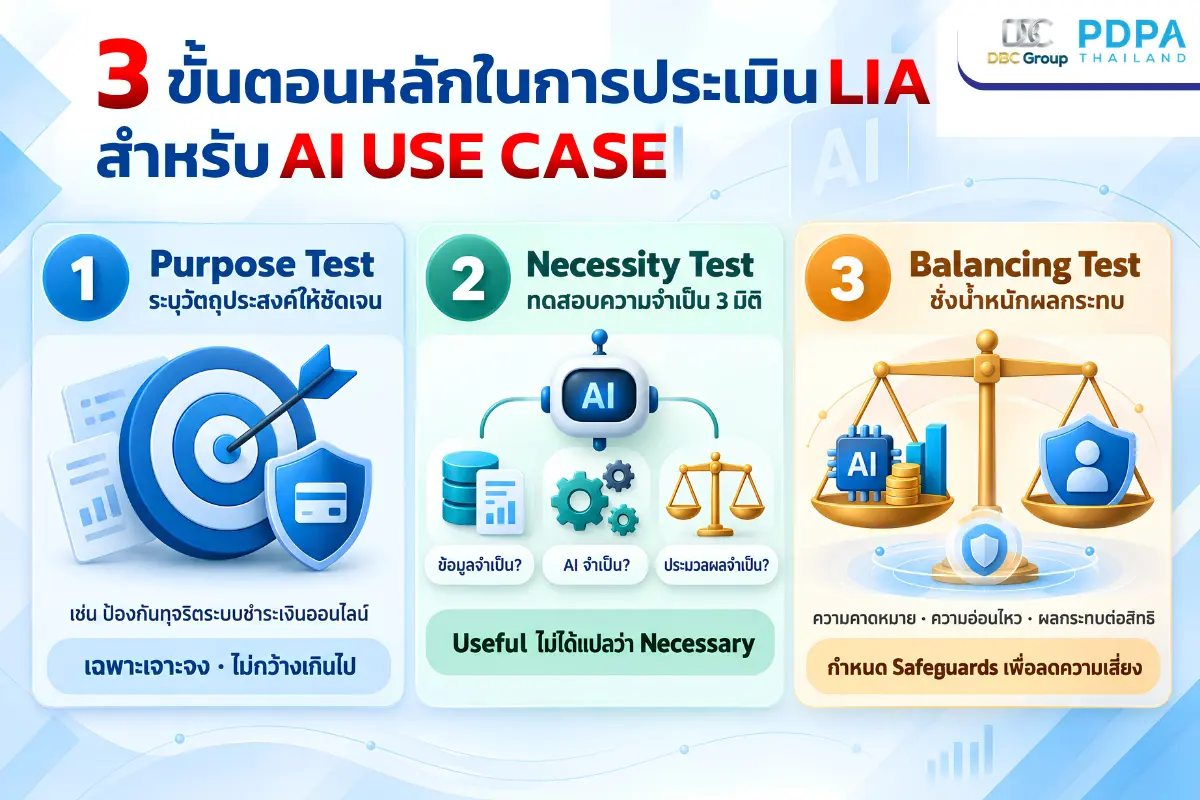
3 ขั้นตอนหลักในการประเมิน LIA สำหรับ AI Use Case
กรอบการประเมิน LIA ที่ได้รับการยอมรับในระดับสากลและสอดคล้องกับแนวทางคุ้มครองข้อมูลส่วนบุคคล ประกอบด้วย 3 บททดสอบสำคัญ Purpose – Necessity – Balancing Test ดังนี้
1. Purpose Test (การระบุวัตถุประสงค์ที่ชัดเจน)
วัตถุประสงค์ที่นำมาประเมินต้องมีความเฉพาะเจาะจง ไม่ควรกำหนดกว้างๆ เช่น “เพื่อประโยชน์ทางธุรกิจ” หรือ “เพื่อปรับปรุงบริการ” แต่ต้องระบุให้ชัดเจน เช่น “เพื่อวิเคราะห์และป้องกันพฤติกรรมการทุจริตในระบบชำระเงินออนไลน์” เพราะหากวัตถุประสงค์ไม่ชัดเจน องค์กรจะไม่สามารถวัดระดับความจำเป็นในขั้นตอนถัดไปได้
2. Necessity Test (การทดสอบความจำเป็น)
ในยุค AI คำว่า “Useful (มีประโยชน์)” ไม่ได้แปลว่า “Necessary (จำเป็น)” แม้ว่าการใส่ Data หรือ Feature เพิ่มเติมจะช่วยเพิ่มความแม่นยำ (Accuracy) ของ Model แต่ไม่ได้หมายความว่าข้อมูลทุก Field มีความจำเป็นต่อวัตถุประสงค์ องค์กรต้องประเมิน 3 มิติ
- Necessity of Processing กิจกรรมนี้จำเป็นต้องประมวลผลข้อมูลส่วนบุคคลหรือไม่
- Necessity of AI จำเป็นต้องใช้ AI หรือไม่ หากใช้วิธี Rule-based หรือ Human Process จะบรรลุวัตถุประสงค์ได้หรือไม่
- Necessity of Data สามารถลดประเภทข้อมูล ทำการ Masking, Aggregation หรือ Pseudonymization เพื่อให้กระทบความเป็นส่วนตัวน้อยลงได้หรือไม่
3. Balancing Test (การชั่งน้ำหนักผลกระทบต่อบุคคล)
การชั่งน้ำหนักไม่ใช่การนับจำนวนข้อดีข้อเสียขององค์กร แต่เป็นการประเมินผลกระทบในฝั่งของเจ้าของข้อมูล โดยพิจารณาปัจจัยสำคัญ เช่น
- Reasonable Expectations เจ้าของข้อมูลคาดหมายหรือไม่ว่าข้อมูลของตนจะถูกนำไปสร้าง Profile, Risk Score หรือ Prediction
- Nature of Data เป็นข้อมูลที่มีความอ่อนไหว หรือมีความเสี่ยงสูงหรือไม่
- Impact & Profiling การวิเคราะห์ของ AI ส่งผลกระทบต่อสิทธิ โอกาส หรือการได้รับบริการของบุคคลอย่างไร
การกำหนด Safeguard ที่ตรงจุดเพื่อลดความเสี่ยง
การใส่มาตรการความปลอดภัยพื้นฐาน เช่น Encryption หรือ Access Control อาจไม่เพียงพอที่จะแก้ไขความไม่สมดุลใน Balancing Test หากความเสี่ยงหลักคือการประเมินผิดพลาดของ AI หรือการถูกจัดกลุ่มโดยมีอคติ (Bias)
Safeguard ที่ดีและสามารถเปลี่ยนผลการประเมินให้สมดุลได้จริง ควรตอบโจทย์สาเหตุของความเสี่ยงโดยตรง เช่น
- Human Oversight เพิ่มขั้นตอนให้มนุษย์เข้ามาตรวจสอบและอนุมัติผลลัพธ์ (Human-in-the-loop)
- Transparency แจ้งเตือนเจ้าของข้อมูลอย่างโปร่งใสว่ามีการใช้ AI วิเคราะห์
- Data Minimization ตัด Feature ที่อาจก่อให้เกิดอคติหรือเกินความจำเป็นออกจาก Model
- Right to Object จัดเตรียมช่องทางให้เจ้าของข้อมูลสามารถคัดค้านการประมวลผลได้
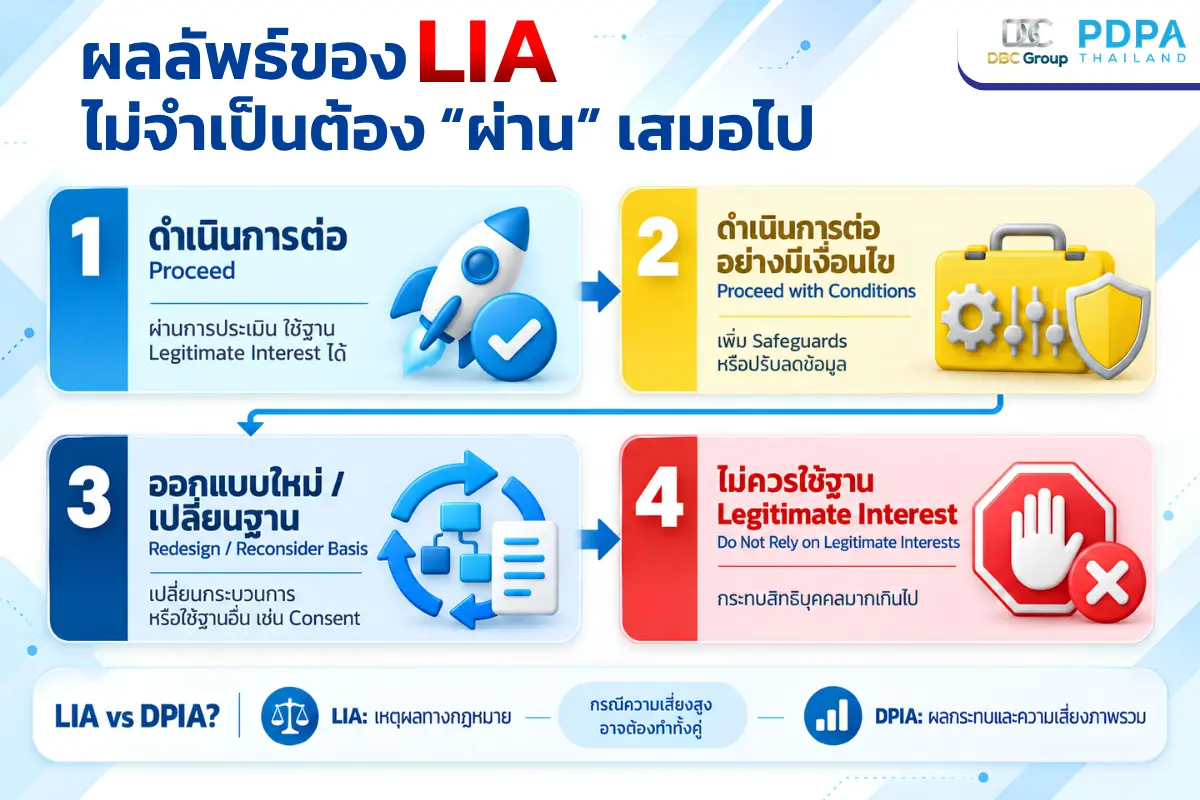
ผลลัพธ์ของ LIA ไม่จำเป็นต้อง “ผ่าน” เสมอไป
การทำ LIA ที่มีประสิทธิภาพ อาจจบลงด้วยข้อสรุปว่า “ยังไม่ควรใช้ฐาน Legitimate Interests” ซึ่งเป็นเรื่องปกติในการกำกับดูแลข้อมูล (Data Governance) ผลการประเมิน LIA สามารถออกได้หลายรูปแบบ
- Proceed ผ่านการประเมิน สามารถใช้ฐานประโยชน์โดยชอบด้วยกฎหมายได้
- Proceed with Conditions ให้ดำเนินโครงการต่อได้ แต่ต้องเพิ่ม Safeguard หรือปรับลดการใช้ข้อมูลบางส่วน
- Redesign / Reconsider Basis ออกแบบกระบวนการใหม่ หรือเปลี่ยนไปใช้ฐานอื่น เช่น ขอความยินยอม (Consent)
- Do Not Rely on Legitimate Interests ไม่สามารถใช้ฐานนี้ได้ เนื่องจากกระทบต่อสิทธิของบุคคลมากเกินไป
นอกจากนี้ หากกิจกรรมการประมวลผลมีความเสี่ยงสูง การทำ LIA เพียงอย่างเดียวไม่สามารถทดแทนการทำ Data Protection Impact Assessment (DPIA) ได้ เนื่องจาก LIA ตอบคำถามว่า “มีเหตุผลเพียงพอหรือไม่ในการใช้ฐานนี้” แต่ DPIA ตอบคำถามว่า “ระบบนี้จะสร้างผลกระทบอย่างไร และจะลดความเสี่ยงภาพรวมได้อย่างไร” องค์กรจึงอาจจำเป็นต้องทำทั้งสองส่วนควบคู่กัน
หากไม่ผ่าน LIA องค์กรสามารถปรับแก้กระบวนการ (Redesign) เพื่อลดการใช้ข้อมูล เพิ่ม Safeguard ให้รัดกุมขึ้น หรือพิจารณาเปลี่ยนไปใช้ฐานกฎหมายอื่น เช่น การขอความยินยอม (Consent) หากเข้าเงื่อนไขทางกฎหมาย
จำเป็น หากองค์กรต้องการใช้อ้างอิงฐานประโยชน์โดยชอบด้วยกฎหมาย (Legitimate Interest) ในการทำ Direct Marketing หรือ Profiling เพื่อให้แน่ใจว่ากิจกรรมดังกล่าวอยู่ในขอบเขตความคาดหมายที่เหมาะสมของลูกค้า และไม่ละเมิดสิทธิขั้นพื้นฐาน
LIA เป็นการประเมินเพื่อหาเหตุผลทางกฎหมายในการใช้ฐาน Legitimate Interest ส่วน DPIA เป็นการประเมินผลกระทบเชิงลึกสำหรับกิจกรรมที่มีความเสี่ยงสูง หาก AI Use Case นั้นมีความเสี่ยงสูงและใช้ฐาน Legitimate Interest องค์กรจำเป็นต้องจัดทำทั้ง LIA และ DPIA ควบคู่กัน
สรุป
การทำ LIA ในยุค AI มีหัวใจสำคัญคือ “JUSTIFY” หรือการอธิบายเหตุผลที่ตรวจสอบและท้าทายได้ การประเมิน LIA ไม่ใช่การทำให้ทุก Use Case ผ่านการอนุมัติ แต่คือการสร้างกระบวนการตัดสินใจอย่างรับผิดชอบ เพื่อให้องค์กรสามารถใช้ประโยชน์จาก AI ได้อย่างปลอดภัย สอดคล้องกับกฎหมาย PDPA และเคารพสิทธิของเจ้าของข้อมูลอย่างแท้จริง
อยากนำ AI มาใช้ในองค์กร แต่ยังกังวลเรื่องความปลอดภัยและข้อมูลรั่วไหล?
หลักสูตร “Privacy in AI Era” ช่วยควบคุมความเสี่ยง AI สู่การลงมือทำจริงในสายงานของคุณ
เผยแพร่: 15 กันยายน 2569
อัปเดตล่าสุด: 15 กันยายน 2569
ช่องทางติดต่อ:
Facebook: PDPA Thailand
Line OA: @pdpathailand
Email: [email protected]
Website: www.pdpathailand.com