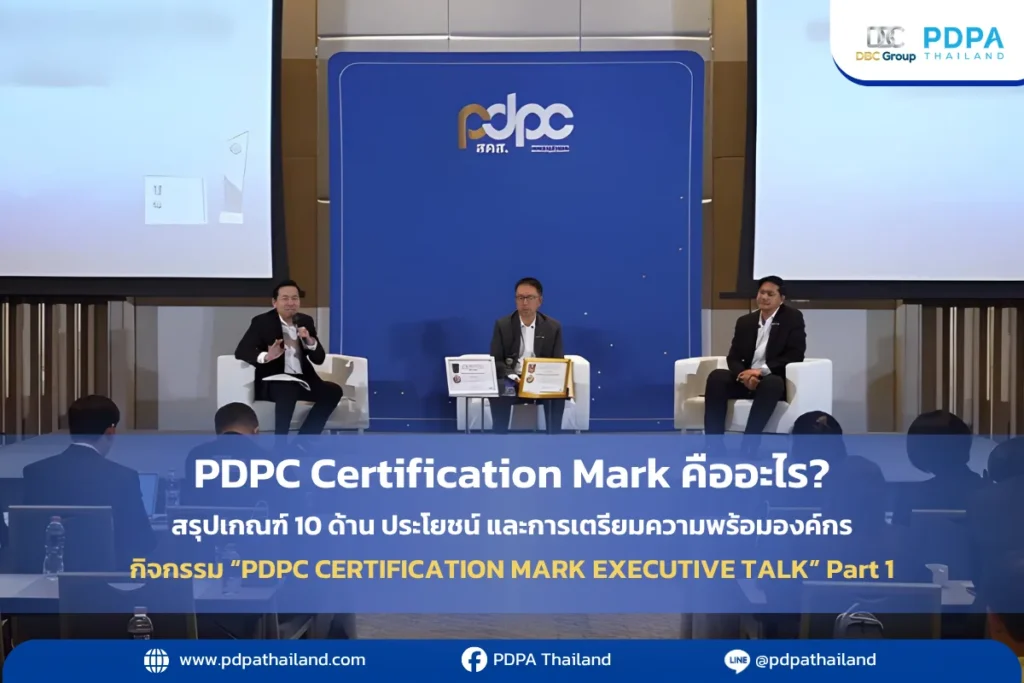
PDPC Certification Mark คืออะไร? สรุปเกณฑ์ 10 ด้าน ประโยชน์ และการเตรียมความพร้อมองค์กร
ประเทศไทยมีเครื่องหมายรับรองด้านการคุ้มครองข้อมูลส่วนบุคคลแล้ว กับ PDPC Certification Mark เครื่องหมายที่จัดทำขึ้นเพื่อแสดงว่าองค์กรมีระบบและกระบวนการในการบริหารจัดการข้อมูลส่วนบุคคลตามเกณฑ์ที่กำหนด
ประเด็นดังกล่าวได้รับการนำเสนอในงาน PDPC Certification Mark Executive Talk ซึ่งจัดขึ้นที่โรงแรมอัศวิน แกรนด์ โดยมีผู้บริหารและผู้เกี่ยวข้องจากหลายภาคส่วนร่วมแลกเปลี่ยนมุมมองเกี่ยวกับการยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลของประเทศไทย
สำหรับองค์กรที่กำลังตั้งคำถามว่า
“ถ้าลูกค้าหรือคู่ค้าถามว่า มีอะไรยืนยันว่าองค์กรของเราดูแลข้อมูลส่วนบุคคลอย่างมีมาตรฐาน?”
PDPC Certification Mark จึงเป็นหนึ่งในกลไกที่ควรทำความเข้าใจ
บทความนี้สรุปว่า Certification Mark คืออะไร มีเกณฑ์การประเมินด้านใดบ้าง ใครสามารถขอได้ และองค์กรควรเตรียมความพร้อมอย่างไร
PDPC Certification Mark คืออะไร?
PDPC Certification Mark คือ เครื่องหมายรับรองด้านการคุ้มครองข้อมูลส่วนบุคคลที่จัดทำขึ้นโดยสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส. หรือ PDPC) เพื่อแสดงว่าองค์กรผ่านการประเมินตามหลักเกณฑ์ที่กำหนด
แนวคิดสำคัญไม่ได้อยู่ที่การมีเอกสาร PDPA เพียงอย่างเดียว แต่เป็นการประเมินว่าองค์กรมี ระบบ กระบวนการ และมาตรการในการบริหารจัดการข้อมูลส่วนบุคคล อย่างเป็นระบบเพียงใด
ประเทศไทยถือเป็น ประเทศที่ 2 ในอาเซียน ที่มีเครื่องหมายรับรองในลักษณะนี้ ต่อจากประเทศสิงคโปร์
อย่างไรก็ตาม Certification Mark ไม่ได้หมายความว่าองค์กรจะไม่มีวันเกิดเหตุผิดพลาดหรือข้อมูลรั่วไหล แต่เป็นเครื่องมือที่ช่วยแสดงให้เห็นว่าองค์กรมีระบบและแนวทางในการจัดการข้อมูลส่วนบุคคลตามเกณฑ์ที่กำหนด
Certification Mark ประเมินเรื่องอะไรบ้าง?
เกณฑ์ Certification Mark ได้รับการพัฒนาและศึกษาทั้งแนวทางทั้งในประเทศและต่างประเทศเป็นระยะเวลามากกว่า 2 ปี โดยแบ่งออกเป็น 4 กลุ่ม 10 ด้าน รวม 128 ข้อ
หัวข้อสำคัญครอบคลุมตั้งแต่บทบาทของผู้บริหาร การจัดทำนโยบาย ไปจนถึงการจัดการความเสี่ยงและเหตุละเมิดข้อมูลส่วนบุคคล
1. การเป็นผู้นำ (Leadership) ประเมินบทบาทของผู้บริหารและความมุ่งมั่นขององค์กรในการคุ้มครองข้อมูลส่วนบุคคล รวมถึงการกำหนดผู้รับผิดชอบและการสนับสนุนทรัพยากรที่เหมาะสม
2. นโยบาย (Policy) องค์กรต้องมีนโยบายและแนวปฏิบัติด้านการคุ้มครองข้อมูลส่วนบุคคลที่ชัดเจน และสามารถนำไปใช้กับการดำเนินงานจริง
3. การสร้างความตระหนักรู้ (Awareness) ไม่ใช่เพียง DPO หรือฝ่ายกฎหมายที่ต้องรู้เรื่อง PDPA แต่บุคลากรที่เกี่ยวข้องกับข้อมูลส่วนบุคคลต้องมีความรู้และความตระหนักที่เหมาะสมกับหน้าที่ของตน
4. สิทธิของเจ้าของข้อมูลส่วนบุคคล (Data Subject Rights) องค์กรต้องมีกระบวนการรองรับการใช้สิทธิของเจ้าของข้อมูลส่วนบุคคล เช่น การขอเข้าถึง การแก้ไข การลบ หรือการคัดค้านการประมวลผลข้อมูลตามเงื่อนไขของกฎหมาย
5. วัตถุประสงค์และฐานทางกฎหมาย (Purpose & Lawful Basis) การเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลต้องมีวัตถุประสงค์และฐานทางกฎหมายที่เหมาะสม รวมถึงมีการบริหารจัดการข้อมูลให้สอดคล้องกับวัตถุประสงค์ที่กำหนด
6. บันทึกรายการประมวลผลข้อมูลส่วนบุคคล (ROPA) องค์กรต้องสามารถจัดทำและดูแล Records of Processing Activities (ROPA) ให้สะท้อนกิจกรรมการประมวลผลข้อมูลส่วนบุคคลขององค์กรได้อย่างเป็นระบบและเป็นปัจจุบัน
7. การประเมินความเสี่ยง (Risk Assessment) องค์กรต้องมีแนวทางในการระบุและประเมินความเสี่ยงด้านการคุ้มครองข้อมูลส่วนบุคคล รวมถึงพิจารณาความเสี่ยงที่อาจเกิดขึ้นจากกิจกรรมการประมวลผลข้อมูล ในกิจกรรมที่มีความเสี่ยงสูง อาจเกี่ยวข้องกับการจัดทำ Data Protection Impact Assessment (DPIA) เพื่อประเมินผลกระทบและกำหนดมาตรการลดความเสี่ยงที่เหมาะสม
8. ข้อตกลงเกี่ยวกับการประมวลผลหรือการแบ่งปันข้อมูล องค์กรต้องบริหารจัดการความสัมพันธ์กับบุคคลภายนอก เช่น ผู้ประมวลผลข้อมูลส่วนบุคคล (Data Processor) หรือคู่ค้าที่มีการแบ่งปันข้อมูล โดยมีข้อตกลงและมาตรการควบคุมที่เหมาะสม
9. มาตรการรักษาความมั่นคงปลอดภัย ต้องมีมาตรการทางเทคนิคและมาตรการด้านองค์กรเพื่อป้องกันข้อมูลส่วนบุคคลจากการเข้าถึง ใช้ เปิดเผย เปลี่ยนแปลง หรือทำลายโดยไม่ได้รับอนุญาต
10. การจัดการเหตุละเมิดข้อมูลส่วนบุคคล องค์กรต้องมีแนวทางสำหรับรับมือกับเหตุละเมิดข้อมูลส่วนบุคคล ตั้งแต่การตรวจพบเหตุ การวิเคราะห์ การประเมินผลกระทบ ควบคุมเหตุการณ์ ไปจนถึงการดำเนินการตามหน้าที่ที่กฎหมายกำหนด
การตรวจประเมิน Certification Mark ทำอย่างไร?
การประเมินไม่ได้พิจารณาจากเอกสารเพียงอย่างเดียว แต่ใช้หลายวิธีประกอบกัน เช่น
- การตรวจสอบเอกสารและหลักฐาน
- การสัมภาษณ์บุคลากรที่เกี่ยวข้อง
- การตรวจประเมิน ณ สถานที่จริง
- การวิเคราะห์ผลการดำเนินงาน
- การพิจารณาว่าระบบและกระบวนการที่กำหนดสามารถนำไปปฏิบัติได้จริงหรือไม่
กระบวนการดังกล่าวสะท้อนแนวคิดสำคัญว่า การคุ้มครองข้อมูลส่วนบุคคลไม่ควรเป็นเพียงงานเอกสาร แต่ต้องเชื่อมโยงกับการดำเนินงานจริงขององค์กร
แนวทางการประเมินมีการอ้างอิงมาตรฐานและแนวปฏิบัติจากต่างประเทศ เช่น ISO, NIST และแนวทางของ ICO รวมถึงแนวคิดจาก GDPR
ทำไมองค์กรจึงควรให้ความสำคัญกับ Certification Mark?
ในงาน PDPC Certification Mark Executive Talk มีการนำเสนอแนวคิด 3R ซึ่งช่วยอธิบายให้เห็นถึงประโยชน์ของการยกระดับระบบคุ้มครองข้อมูลส่วนบุคคล ได้แก่
Responsibility — ความรับผิดชอบ
การคุ้มครองข้อมูลส่วนบุคคลสะท้อนถึงความรับผิดชอบขององค์กรต่อข้อมูลที่ได้รับมาจากลูกค้า พนักงาน คู่ค้า และเจ้าของข้อมูล
Risk — การบริหารความเสี่ยง
การมีระบบที่ชัดเจนช่วยให้องค์กรสามารถมองเห็นความเสี่ยงด้านข้อมูลส่วนบุคคลได้เป็นระบบมากขึ้น และสามารถกำหนดมาตรการเพื่อป้องกันหรือลดความเสี่ยงได้
Ranking — การยกระดับมาตรฐาน
Certification Mark เป็นอีกหนึ่งองค์ประกอบที่ช่วยแสดงให้ลูกค้า คู่ค้า หรือผู้ที่เกี่ยวข้องเห็นว่าองค์กรมีระบบการจัดการข้อมูลส่วนบุคคลที่ผ่านเกณฑ์การประเมินที่กำหนด
โดยเฉพาะองค์กรที่ทำธุรกิจกับคู่ค้าต่างประเทศ ซึ่งอาจมีข้อกำหนดด้านการคุ้มครองข้อมูลเป็นส่วนหนึ่งของกระบวนการพิจารณาคู่ค้า
SME สามารถขอรับ Certification Mark ได้หรือไม่?
องค์กรขนาดเล็กไม่ได้ถูกกำหนดว่าต้องมีระบบหรือทรัพยากรเทียบเท่าองค์กรขนาดใหญ่จึงจะสามารถเตรียมตัวได้
จากข้อมูลที่นำเสนอในงาน มีแนวทางและเครื่องมือที่ช่วยให้องค์กรประเมินความพร้อมของตนเองก่อนเข้าสู่กระบวนการประเมินจริง
หนึ่งในเครื่องมือสำคัญคือ Privacy Maturity Model (PMM) ซึ่งช่วยให้องค์กรประเมินระดับความพร้อมด้านการคุ้มครองข้อมูลส่วนบุคคลในประเด็นต่าง
นอกจากนี้ ยังมีการระบุถึงแนวทางที่ช่วยลดภาระสำหรับองค์กรในช่วงเริ่มต้น เช่น การไม่เรียกเก็บค่าธรรมเนียมการยื่นขอ และการยกเว้นค่าบริการในช่วง
3 ปีแรกตามเงื่อนไขของโครงการ
องค์กรขนาดเล็กและขนาดใหญ่อยู่ภายใต้กรอบมาตรฐานเดียวกัน แต่แนวทางการประเมินสามารถพิจารณาให้เหมาะสมกับบริบทและขนาดขององค์กรได้
Certification Mark มีอายุกี่ปี?
เครื่องหมายรับรองมีอายุ 3 ปี
แต่การได้รับเครื่องหมายไม่ได้หมายความว่าองค์กรสามารถหยุดพัฒนาระบบหลังจากได้รับการรับรองแล้ว เพราะแนวคิดของ Certification Mark ให้ความสำคัญกับการรักษามาตรฐานอย่างต่อเนื่อง
องค์กรจึงต้องสามารถรักษากระบวนการและมาตรการที่เกี่ยวข้องกับการคุ้มครองข้อมูลส่วนบุคคลไว้ตลอดช่วงเวลาที่ได้รับการรับรอง
หากองค์กรที่ได้รับ Certification Mark เกิด Data Breach จะเกิดอะไรขึ้น?
การได้รับ Certification Mark ไม่ได้ทำให้องค์กรได้รับยกเว้นจากการตรวจสอบหรือความรับผิดตามกฎหมาย
หากเกิดเหตุละเมิดข้อมูลส่วนบุคคล องค์กรยังคงต้องเข้าสู่กระบวนการพิจารณาตามข้อเท็จจริงและกฎหมายที่เกี่ยวข้อง
หากมีการร้องเรียน เรื่องดังกล่าวจะเข้าสู่กระบวนการตรวจสอบตามปกติ ขณะเดียวกัน หากไม่มีการร้องเรียนแต่เหตุการณ์มีผลกระทบในวงกว้าง เจ้าหน้าที่อาจเข้าตรวจสอบได้ตามอำนาจหน้าที่
หากภายหลังพบว่าองค์กรมีการกระทำที่ขัดต่อเงื่อนไขของการรับรอง เช่น มีคำพิพากษาหรือคำสั่งลงโทษภายในระยะเวลาที่กำหนด เครื่องหมายอาจถูกพิจารณาให้ ระงับหรือเพิกถอน ได้ตามหลักเกณฑ์และกระบวนการที่เกี่ยวข้อง
ดังนั้น Certification Mark จึงควรมองว่าเป็น หลักฐานของระบบการบริหารจัดการ ไม่ใช่ “เกราะป้องกันความรับผิด” เมื่อเกิดเหตุละเมิดข้อมูล
Certification Mark ช่วยลดโทษเมื่อเกิดข้อมูลรั่วไหลหรือไม่?
ประเด็นนี้ควรแยกให้ชัดเจนว่า
การได้รับ Certification Mark ไม่ได้หมายความว่าองค์กรจะได้รับการลดโทษโดยอัตโนมัติ
อย่างไรก็ตาม การมีระบบและมาตรการคุ้มครองข้อมูลที่ผ่านการประเมินอาจเป็นข้อมูลหรือข้อเท็จจริงที่เกี่ยวข้องกับการพิจารณาในกรณีที่เกิดเหตุละเมิด ทั้งนี้ การพิจารณาความรับผิดหรือบทลงโทษต้องขึ้นอยู่กับข้อเท็จจริงของแต่ละกรณีและอำนาจตามกฎหมาย
การมี “Certification Mark” ไม่ได้หมายความว่าหากข้อมูลรั่วไหลจะได้รับโทษลดลง แต่ “Certification Mark” นั้นสะท้อนว่าองค์กรมีระบบและมาตรการด้านการคุ้มครองข้อมูลที่ผ่านการประเมินตามเกณฑ์ที่กำหนด
ประชาชนและคู่ค้าตรวจสอบ Certification Mark ได้อย่างไร?
สคส. มีแนวทางในการประกาศรายชื่อหน่วยงานที่ได้รับการรับรอง เพื่อให้ประชาชนและผู้ที่เกี่ยวข้องสามารถตรวจสอบสถานะขององค์กรที่ได้รับ Certification Mark ได้
องค์กรที่ได้รับเครื่องหมายสามารถนำเครื่องหมายไปใช้ในการสื่อสารกับลูกค้าและคู่ค้าได้ตามเงื่อนไขที่กำหนด
จุดสำคัญคือ Certification Mark ควรเป็น เครื่องมือสร้างความเชื่อมั่นที่ตรวจสอบได้ ไม่ควรถูกมองเป็นเพียงสัญลักษณ์ทางการตลาดเท่านั้น
Certification Mark จะพัฒนาไปอย่างไร?
การยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลไม่ได้หยุดอยู่เพียงเกณฑ์ในปัจจุบัน
แนวทางในอนาคตมีการพูดถึงการขยายกลุ่มเป้าหมายไปยังหน่วยงานและภาคส่วนอื่น ๆ เช่น สถานศึกษา กระทรวงสาธารณสุข และกองทุนหมู่บ้าน รวมถึงการพัฒนามาตรฐานด้านเทคโนโลยีและไซเบอร์เพิ่มเติม
นอกจากนี้ ยังมีแนวทางในการหารือกับประเทศต่าง ๆ เช่น ญี่ปุ่น สิงคโปร์ และประเทศในอาเซียน เพื่อส่งเสริมให้มาตรฐานด้านการคุ้มครองข้อมูลสามารถเชื่อมโยงกันได้มากขึ้น
องค์กรควรเริ่มเตรียมตัวอย่างไร?
สำหรับองค์กรที่สนใจ Certification Mark สิ่งที่ควรทำไม่ใช่การเริ่มจากการเตรียมเอกสารเพื่อ “ให้ผ่านการตรวจ” เพียงอย่างเดียว แต่ควรเริ่มจากการสำรวจระบบการจัดการข้อมูลส่วนบุคคลขององค์กรก่อน
ตัวอย่างเช่น
- รู้ว่าองค์กรมีข้อมูลอะไรบ้าง
ข้อมูลลูกค้า พนักงาน คู่ค้า ผู้สมัครงาน หรือข้อมูลจากระบบต่าง ๆ ถูกเก็บไว้ที่ใด - รู้ว่าองค์กรนำข้อมูลไปใช้อย่างไร
แต่ละแผนกเก็บข้อมูลไปเพื่ออะไร ใช้ฐานทางกฎหมายใด และมีการเปิดเผยข้อมูลให้ใครบ้าง - จัดทำและทบทวน ROPA
ทำให้เห็นภาพรวมของกิจกรรมการประมวลผลข้อมูลภายในองค์กร - ประเมินความเสี่ยง
ระบุว่ากิจกรรมใดมีความเสี่ยงสูงและต้องมีมาตรการเพิ่มเติมหรือไม่ - ตรวจสอบสิทธิของเจ้าของข้อมูล
องค์กรสามารถรับคำขอ ใช้สิทธิ ตรวจสอบ และดำเนินการภายในระยะเวลาที่กำหนดได้จริงหรือไม่ - ตรวจสอบ Data Processor และคู่ค้า
มีสัญญา ข้อตกลง และกระบวนการควบคุมการส่งต่อข้อมูลที่เหมาะสมหรือไม่ - ตรวจสอบมาตรการ Security
มาตรการทางเทคนิคและองค์กรสามารถรองรับความเสี่ยงที่พบได้หรือไม่ - ทดสอบกระบวนการรับมือ Data Breach
ถ้าเกิดเหตุข้อมูลรั่วไหลวันนี้ ใครต้องรับผิดชอบ ใครต้องตัดสินใจ และองค์กรจะดำเนินการอย่างไร - สร้างความรู้ให้บุคลากร
เพราะระบบ PDPA จะทำงานไม่ได้ หากคนที่ต้องใช้ข้อมูลในชีวิตประจำวันไม่เข้าใจกระบวนการ - ประเมินระดับความพร้อมขององค์กร (Maturity)
ใช้เครื่องมืออย่าง PMM เพื่อดูว่าองค์กรอยู่ในระดับใดและมีประเด็นใดที่ต้องพัฒนาก่อนเข้าสู่กระบวนการรับรอง
FAQ
คือเครื่องหมายรับรองด้านการคุ้มครองข้อมูลส่วนบุคคลที่แสดงว่าองค์กรผ่านการประเมินตามหลักเกณฑ์ที่กำหนดโดย สคส.
เครื่องหมายมีอายุ 3 ปี และองค์กรต้องรักษามาตรฐานตามเงื่อนไขที่กำหนดเพื่อดำเนินการต่ออายุการรับรอง
สามารถเตรียมความพร้อมและเข้าสู่กระบวนการตามหลักเกณฑ์ที่กำหนด โดยมีเครื่องมืออ กย่าง Privacy Maturity Model (PMM) สำหรับช่วยประเมินความพร้อม
ROPA เป็นหนึ่งในประเด็นที่อยู่ในเกณฑ์การประเมิน ส่วน DPIA เกี่ยวข้องกับการประเมินความเสี่ยงและผลกระทบในกิจกรรมที่เข้าข่ายตามหลักเกณฑ์และกฎหมาย
ไม่ใช่ การได้รับเครื่องหมายแสดงว่าองค์กรผ่านการประเมินตามเกณฑ์ที่กำหนดในช่วงเวลาที่รับรอง แต่ไม่ได้หมายความว่าองค์กรจะไม่สามารถกระทำผิดหรือเกิดเหตุละเมิดข้อมูลได้
ไม่จำเป็นต้องถูกถอนทันที การดำเนินการขึ้นอยู่กับข้อเท็จจริง กระบวนการตรวจสอบ และเงื่อนไขของการรับรอง หากพบว่าขัดต่อเงื่อนไขที่กำหนด อาจมีการระงับหรือเพิกถอนตามกระบวนการที่เกี่ยวข้อง
ไม่ใช่สิทธิในการลดโทษโดยอัตโนมัติ การมีระบบและมาตรการที่ผ่านการประเมินอาจเป็นข้อเท็จจริงหนึ่งที่เกี่ยวข้องกับการพิจารณา แต่ผลทางกฎหมายขึ้นอยู่กับข้อเท็จจริงและกฎหมายที่ใช้บังคับในแต่ละกรณี
สรุป
PDPC Certification Mark ไม่ใช่เพียงเครื่องหมายบนเว็บไซต์หรือเอกสารขององค์กร แต่สะท้อนแนวคิดว่า “การคุ้มครองข้อมูลส่วนบุคคลต้องเป็นระบบและต้องทำได้จริง”
เกณฑ์การประเมินครอบคลุมตั้งแต่ Leadership, Policy, Awareness, Data Subject Rights, Lawful Basis, ROPA, Risk Assessment, Data Processing Agreement, Security ไปจนถึง Data Breach Management
ดังนั้น สำหรับองค์กรที่ต้องการเตรียมความพร้อม สิ่งสำคัญไม่ใช่เพียงการถามว่า
“ต้องทำเอกสารอะไรถึงจะผ่าน?”
แต่ควรถามว่า
“วันนี้องค์กรของเรารู้จักข้อมูลที่มีอยู่ ใช้ข้อมูลอย่างไร ควบคุมความเสี่ยงอย่างไร และสามารถพิสูจน์ได้หรือไม่ว่ากระบวนการเหล่านั้นทำงานจริง?”
เพราะมาตรฐานการคุ้มครองข้อมูลไม่ได้เกิดจากเอกสารเพียงชุดเดียว แต่เกิดจากระบบ คน กระบวนการ และการบริหารความเสี่ยงที่ทำงานร่วมกันอย่างต่อเนื่อง
รับชมวิดีโอย่อนหลังได้ที่ –> https://www.facebook.com/share/v/19aWd87Rjx/
เผยแพร่: 1 ตุลาคม 2569
อัปเดตล่าสุด: 1 ตุลาคม 2569
ผู้เขียน : Hathaithat Niyomlorthip
ช่องทางติดต่อ:
Facebook: PDPA Thailand
Line OA: @pdpathailand
Email: [email protected]
Website: www.pdpathailand.com