
หลักเกณฑ์และแนวทางปฏิบัติในการบริหารจัดการข้อมูลส่วนบุคคลในองค์กรภาคเอกชน ตอนที่ 5: การเข้าถึงและแก้ไขข้อมูล การปกปิดตัวตน และการส่งหรือโอนข้อมูลส่วนบุคคลไปยังประเทศอื่น
แนะหลักเกณฑ์และแนวทางปฏิบัติในการจัดการด้าน การเข้าถึงและแก้ไขข้อมูล การปกปิดตัวตน และการส่งหรือโอนข้อมูลส่วนบุคคลไปยังประเทศอื่น ในองค์กรภาคเอกชน

หลักเกณฑ์และแนวทางปฏิบัติในการบริหารจัดการข้อมูลส่วนบุคคลในองค์กรภาคเอกชน ตอนที่ 4: คุณภาพข้อมูล การรักษาความปลอดภัยข้อมูล และความโปร่งใส
แนะหลักเกณฑ์และแนวทางปฏิบัติในการจัดการด้าน คุณภาพข้อมูล การรักษาความปลอดภัยข้อมูล และความโปร่งใส ในองค์กรภาคเอกชน

หลักเกณฑ์และแนวทางปฏิบัติในการบริหารจัดการข้อมูลส่วนบุคคลในองค์กรภาคเอกชน ตอนที่ 3: การใช้และเปิดเผยข้อมูล
แนะหลักเกณฑ์และแนวทางปฏิบัติในการใช้และเปิดเผยข้อมูล ในองค์กรภาคเอกชน

หลักเกณฑ์และแนวทางปฏิบัติในการบริหารจัดการข้อมูลส่วนบุคคลในองค์กรภาคเอกชน ตอนที่ 2: การเก็บรวบรวม การเก็บรักษา และการประมวลผลข้อมูล
แนะหลักเกณฑ์และแนวทางปฏิบัติในการเก็บรวม การเก็บรักษา และการประมวลผลข้อมูลส่วนบุคคล ในองค์กรภาคเอกชน
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุมครั้งใหญ่ที่ส่งผลกระทบต่อการพัฒนาประเทศชาติในทุกด้าน ไม่เว้นแม้แต่การคุ้มครองข้อมูลส่วนบุคคลที่ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA ถูกขยายเวลาบังคับใช้มาถึง 2 ปี สืบเนื่องจากความยากลำบากและความไม่พร้อมของหลายภาคส่วน และส่งผลเป็นลูกโซ่ยังการคัดเลือกและแต่งตั้งคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ที่เพิ่งได้รับการประกาศลงในราชกิจจานุษาอย่างเป็นทางการเมื่อวันที่

อภิธานศัพท์ – พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 (เรียงลำดับตามพยัญชนะภาษาไทย)
Glossary – Personal Data Protection Act B.E. 2562 (Thai Alphabetical Version) รวบรวมคำศัพท์และคำย่อที่เกี่ยวข้องกับพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 หรือ Personal Data Protection Act B.E. 2562 (PDPA) พร้อมระบุคำแปลภาษาอังกฤษ และความหมายอย่างละเอียด เพื่อให้คุณศึกษาตัวบทกฎหมายและทำความเข้าเรื่องราวที่เกี่ยวข้องกับพระราชบัญญัติฉบับนี้ได้อย่างลึกซึ้ง โดยเรียงคำศัพท์และคำย่อตามลำดับตัวอักษ

หลักเกณฑ์และแนวทางปฏิบัติในการบริหารจัดการข้อมูลส่วนบุคคลในองค์กรภาคเอกชน ตอนที่ 1: แนะนำ 3 หลักเกณฑ์และแนวทางการจัดการฯ
บทเกริ่นนำและคำนำ เกี่ยวกับเอกสารหลักเกณฑ์และแนวทางปฏิบัติด้าน Data Protection Management โดย อ.เธียรชัย พร้อมแนะ 3 ส่วนหลักที่องค์กรภาคเอกชนควรให้ความสำคัญ
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้
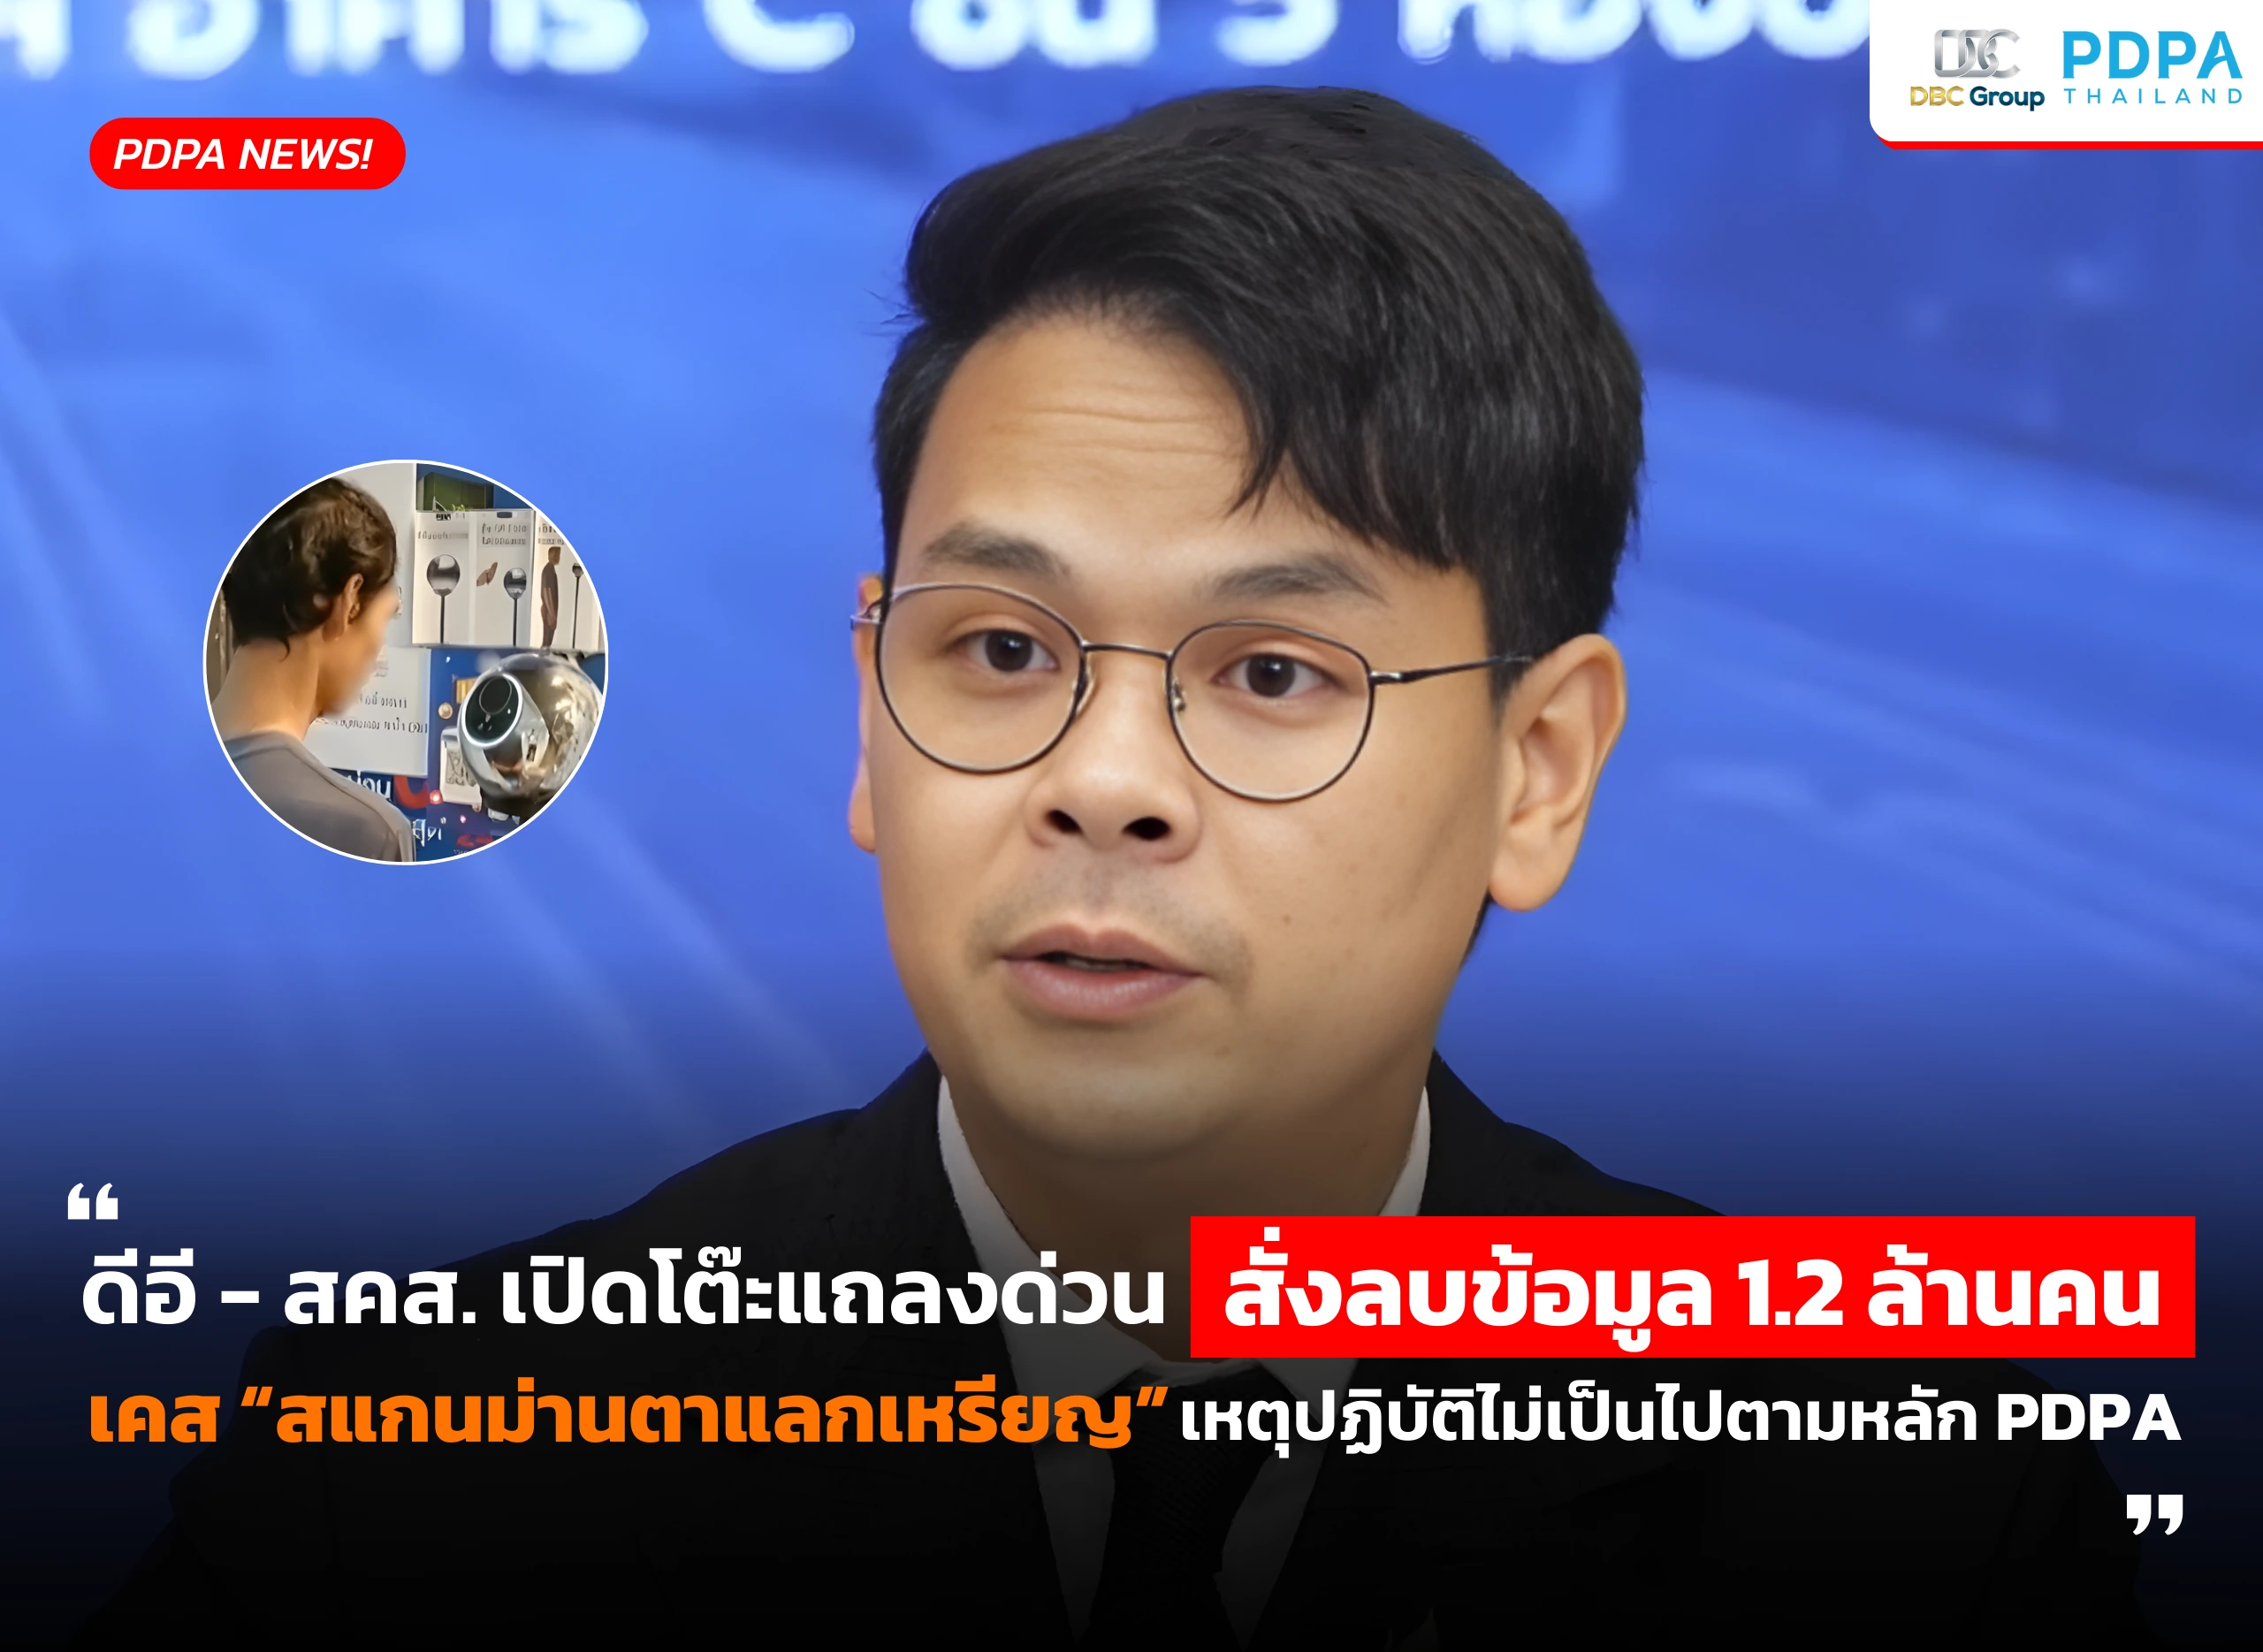
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.&
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนใน
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 R

PDPA ลงดาบ! ภาครัฐ – เอกชน รวม 21.5 ล้านบาท เหตุไม่ปฏิบัติตาม PDPA เร่งผลักดันมาตรฐานใหม่สังคมไทย
วันที่ 1 สิงหาคม 2568 

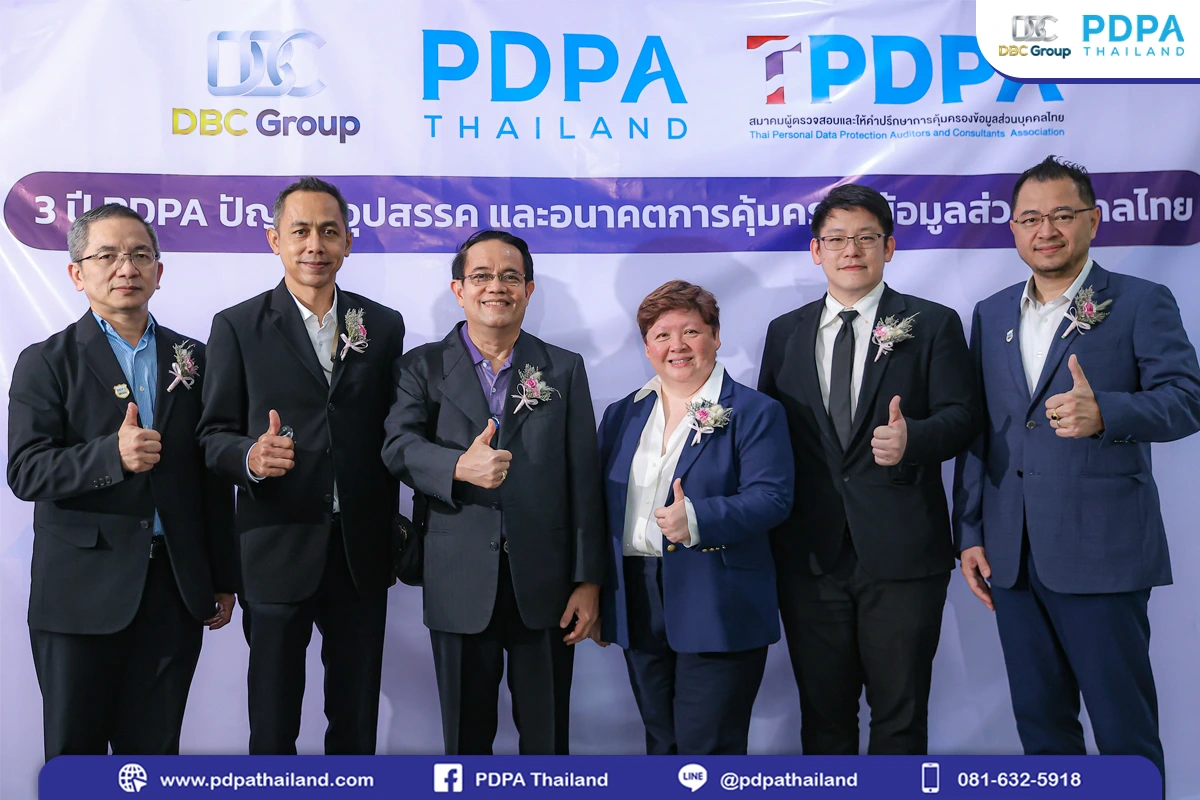
เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย
PDPA Thailand ร่วมกับสมาค
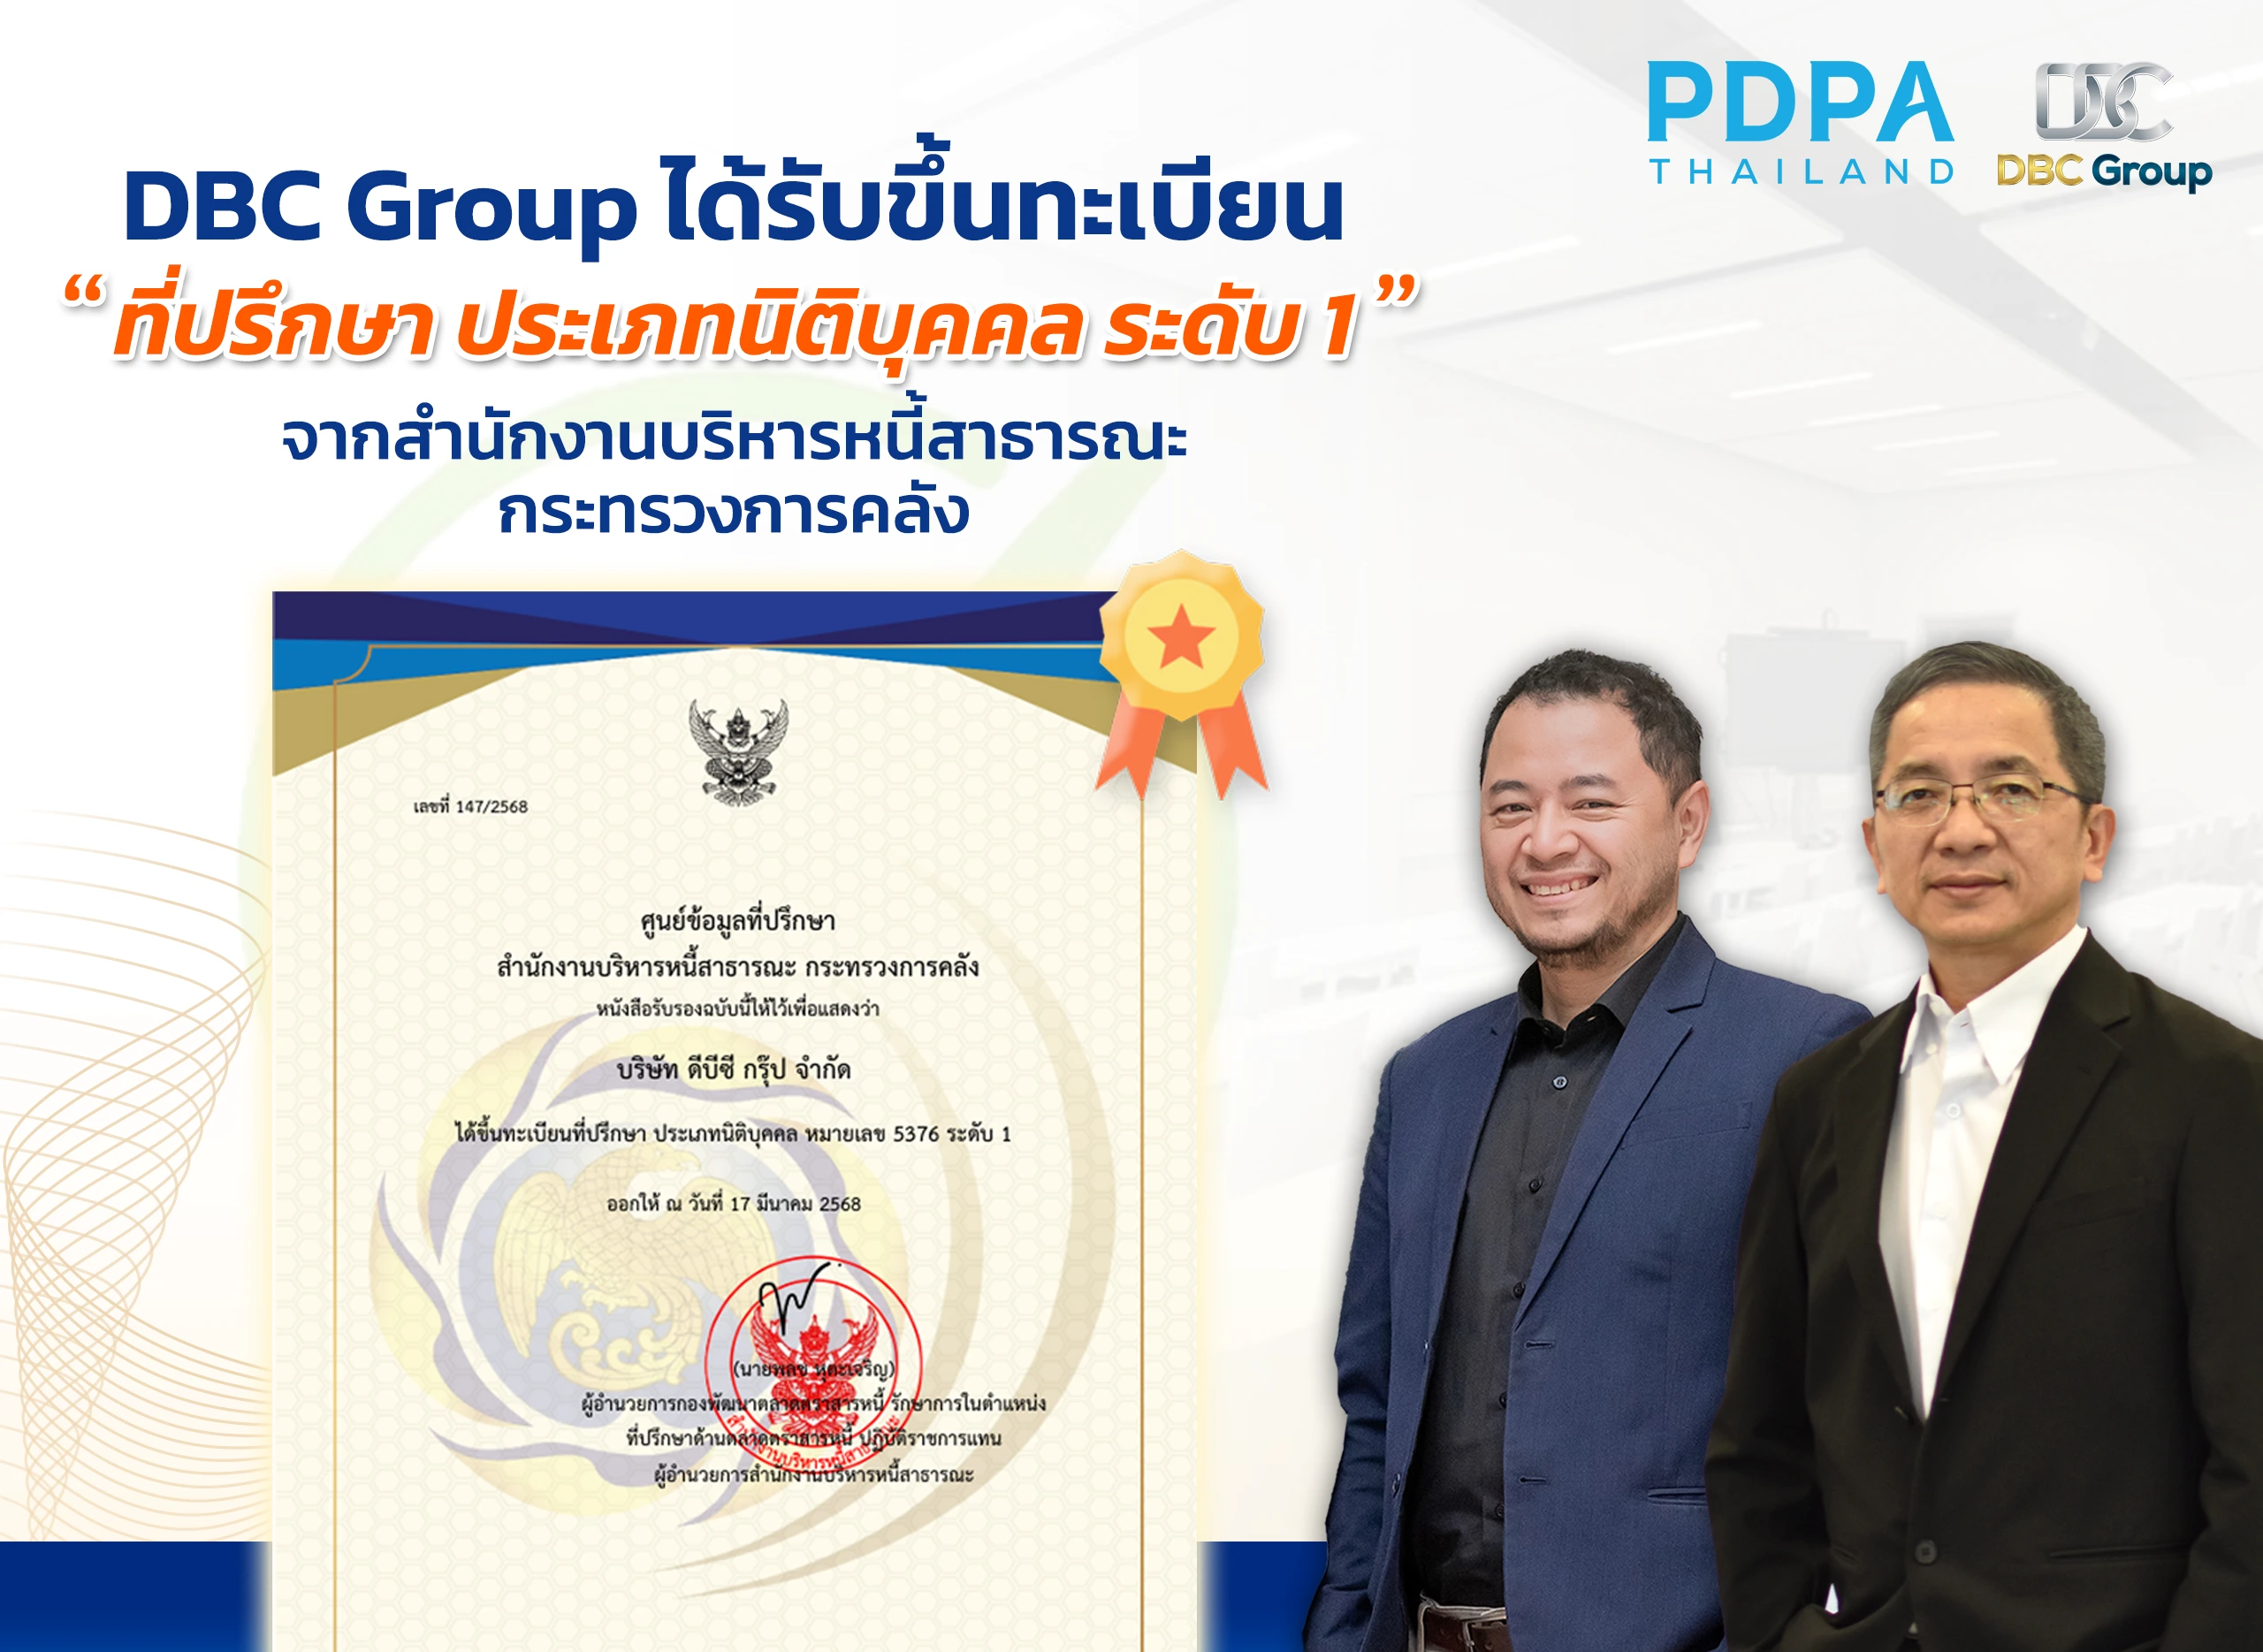
Achievement has been Unlocked – ปลดล็อกอีกหนึ่งความสำเร็จ ต้องย้ำคุณภาพจากเรา
บริษัท ดีบีซี กรุ๊ป จำกัด
ถอดประเด็นเสวนา: PDPA GURU – Digital Marketing กับแนวปฏิบัติตาม PDPA แม้ไม่ใช่ Marketer ก็ควรรู้
ในยุคที่ Digital Market
PDPA GURU ชวนรู้หลักการ มาตรฐาน ทักษะและเครื่องมือในการตรวจประเมินด้าน PDPA องค์กร ครบถ้วนถูกต้อง 100%
ถอดประเด็นสำคัญจากเสวนา P
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
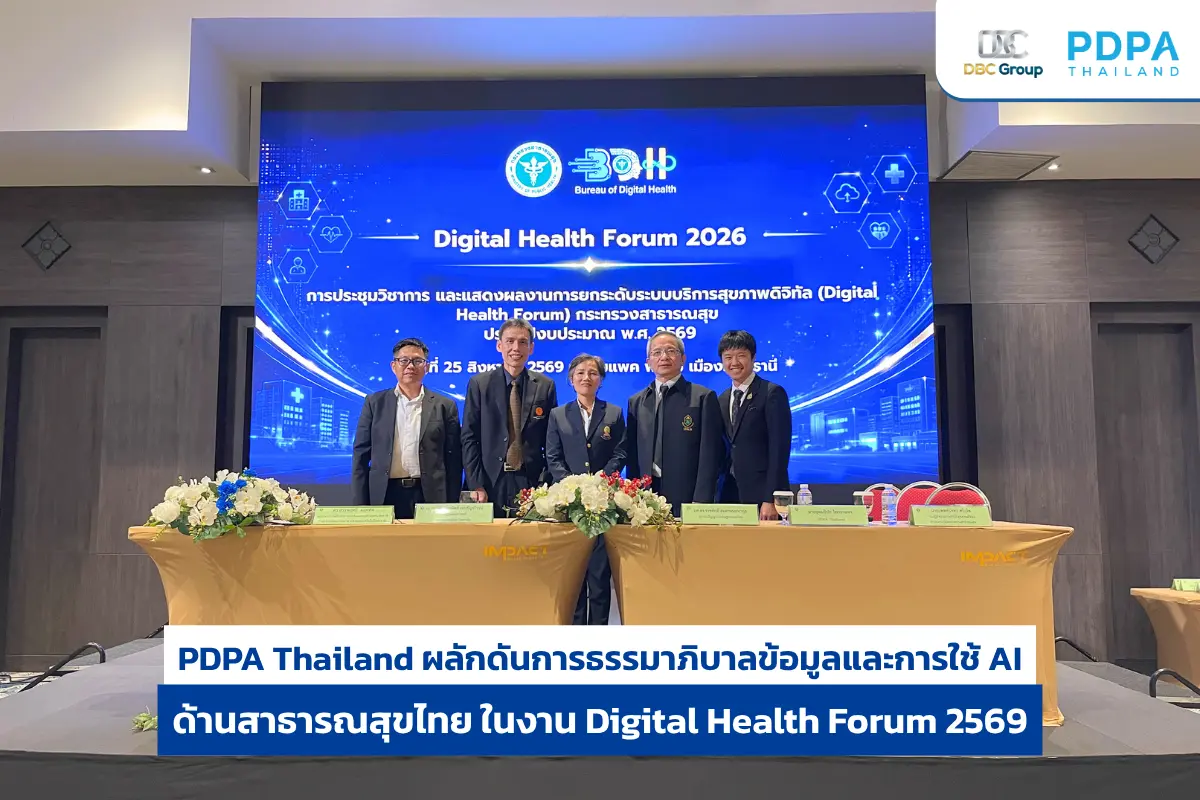
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
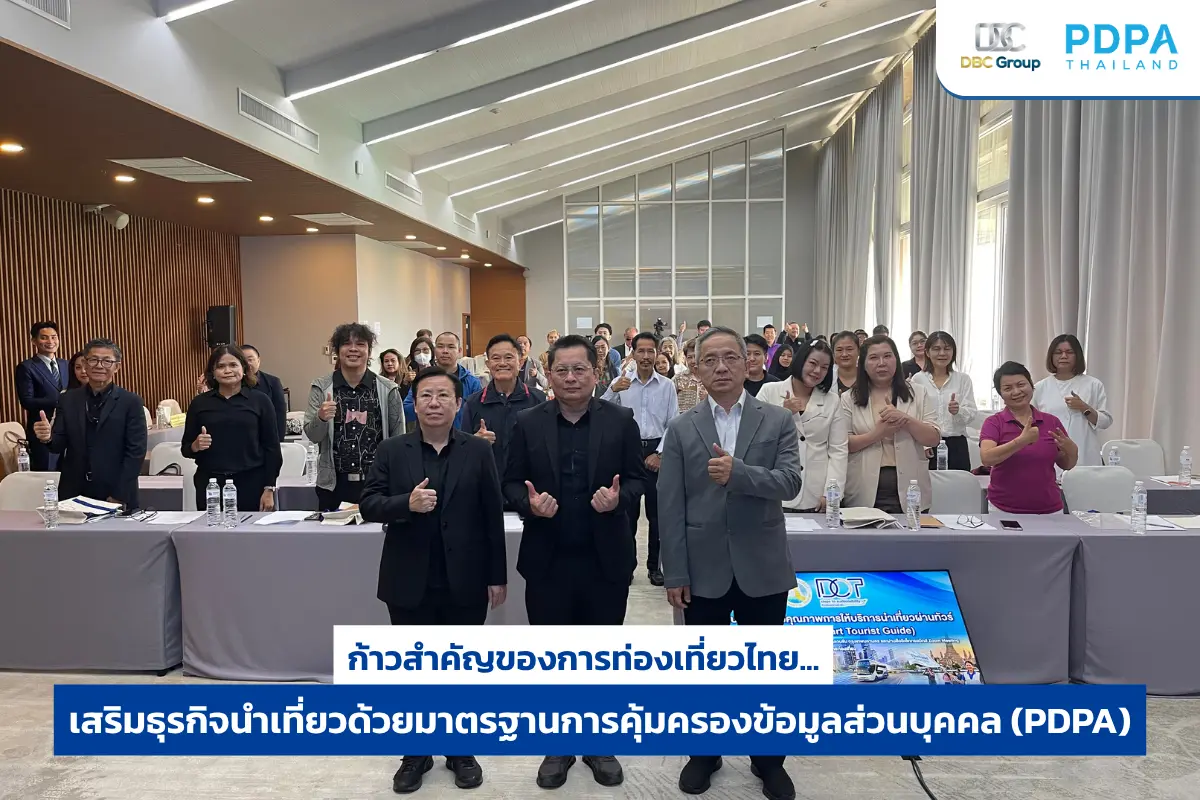
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
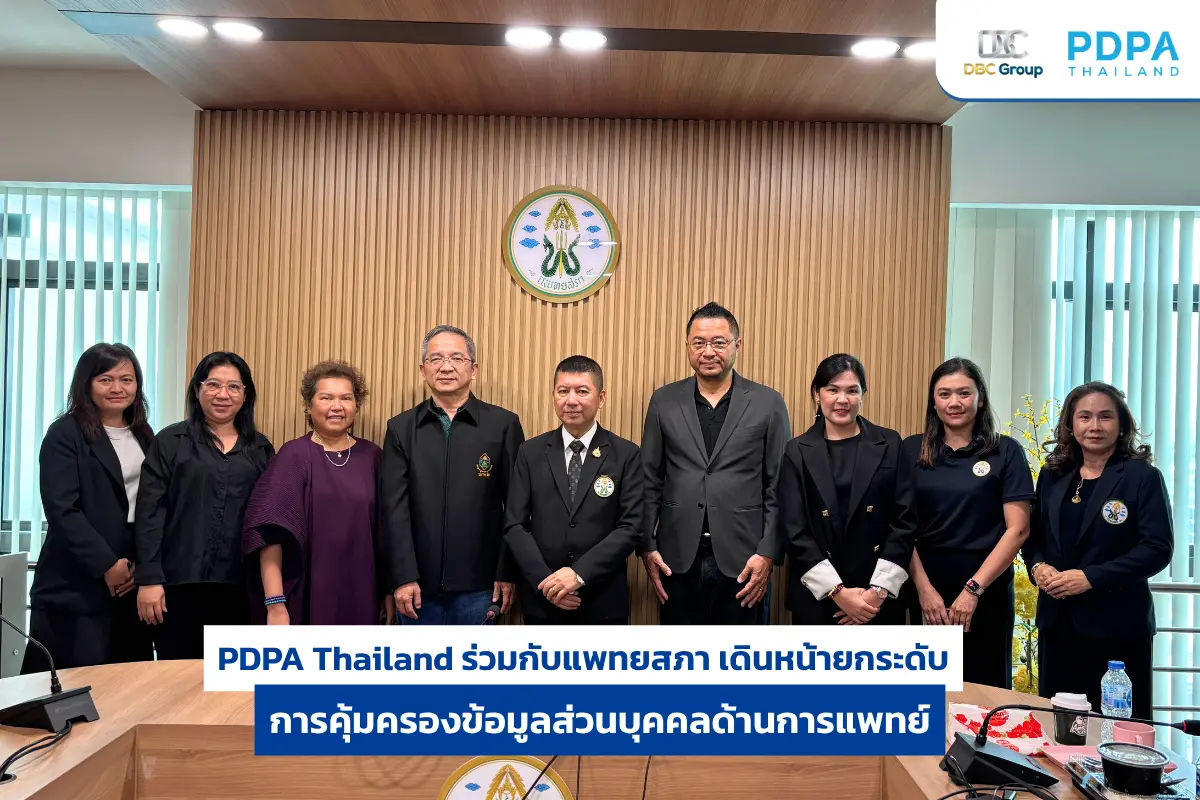
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
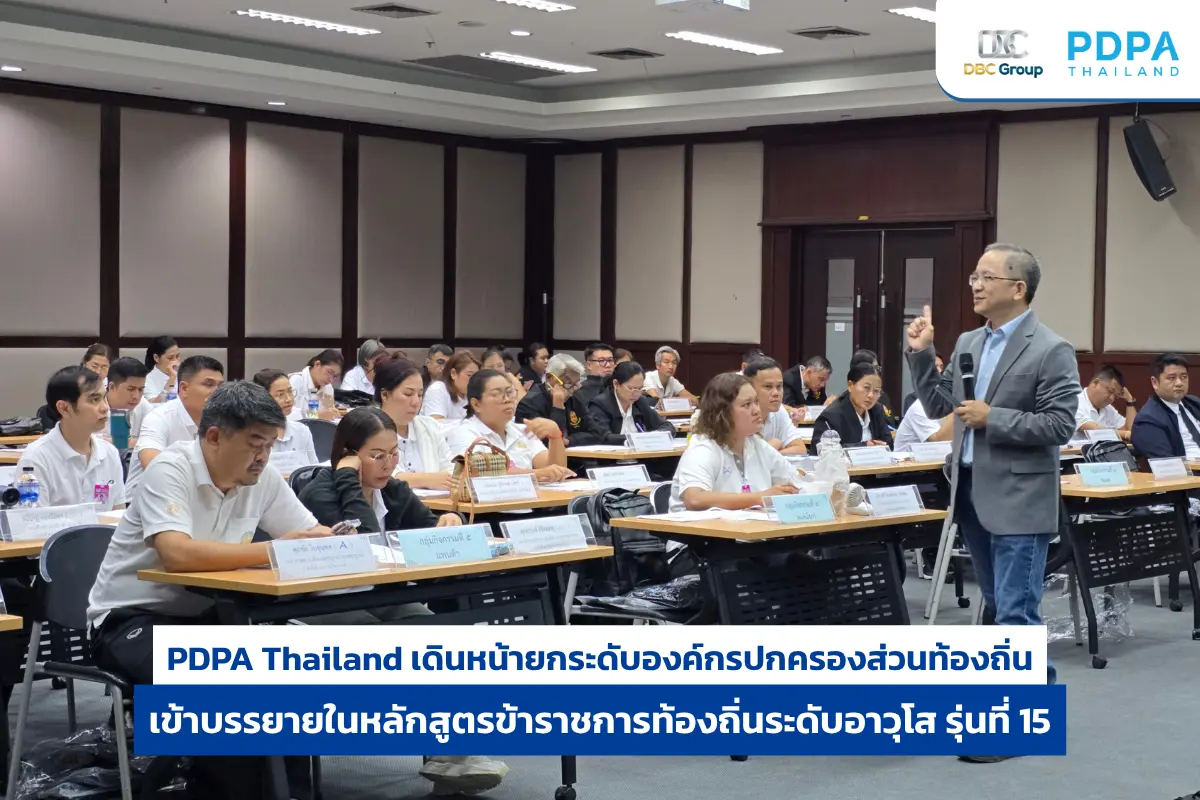
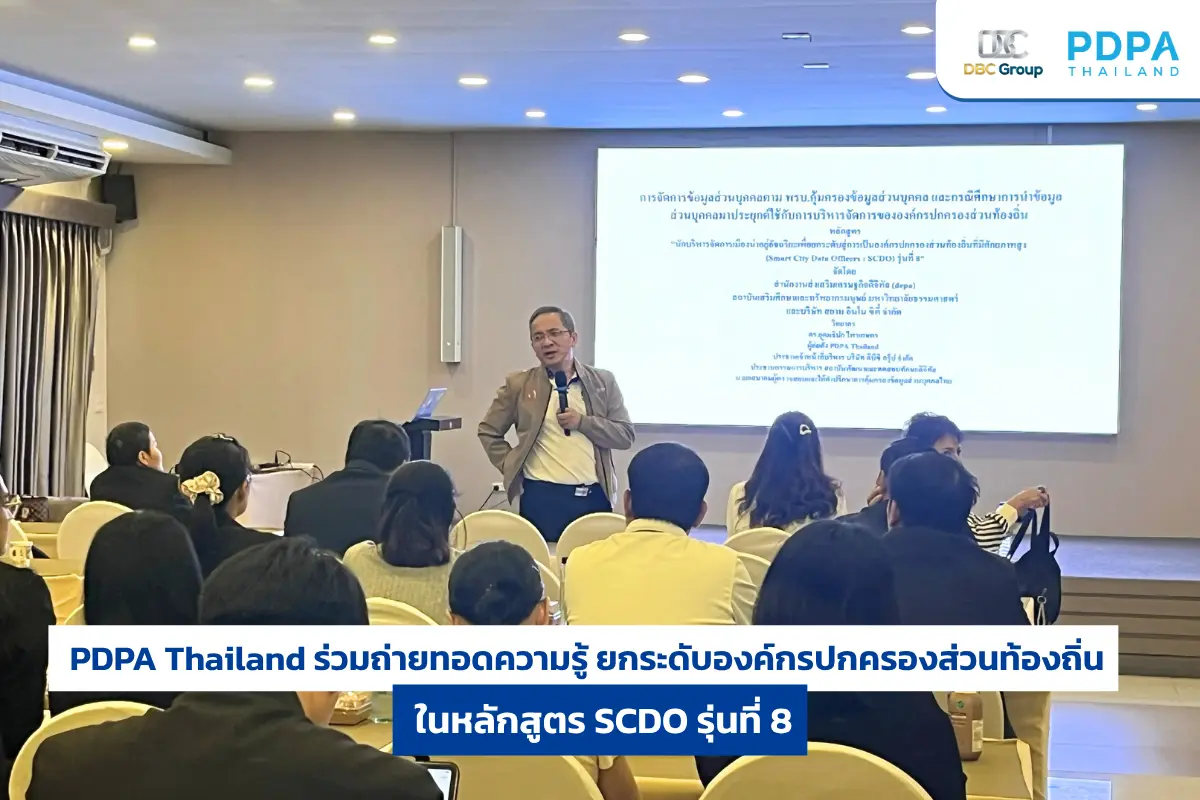
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร
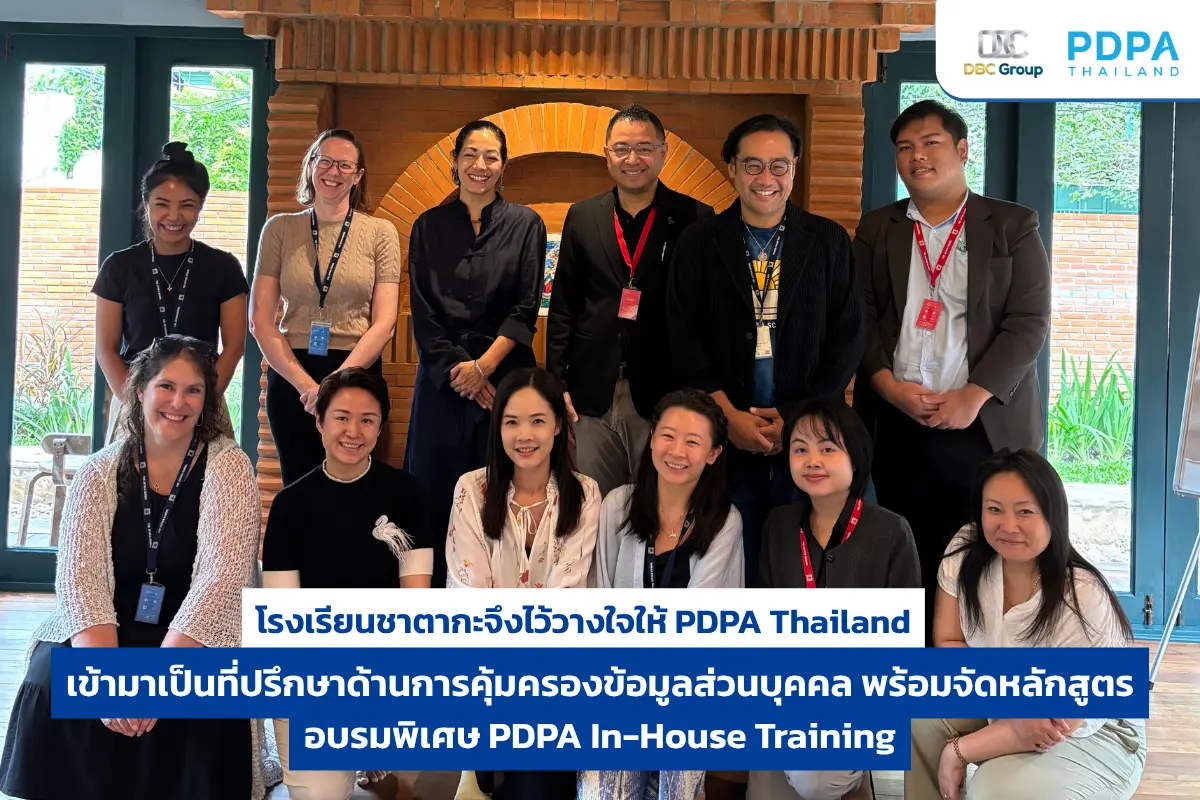
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP
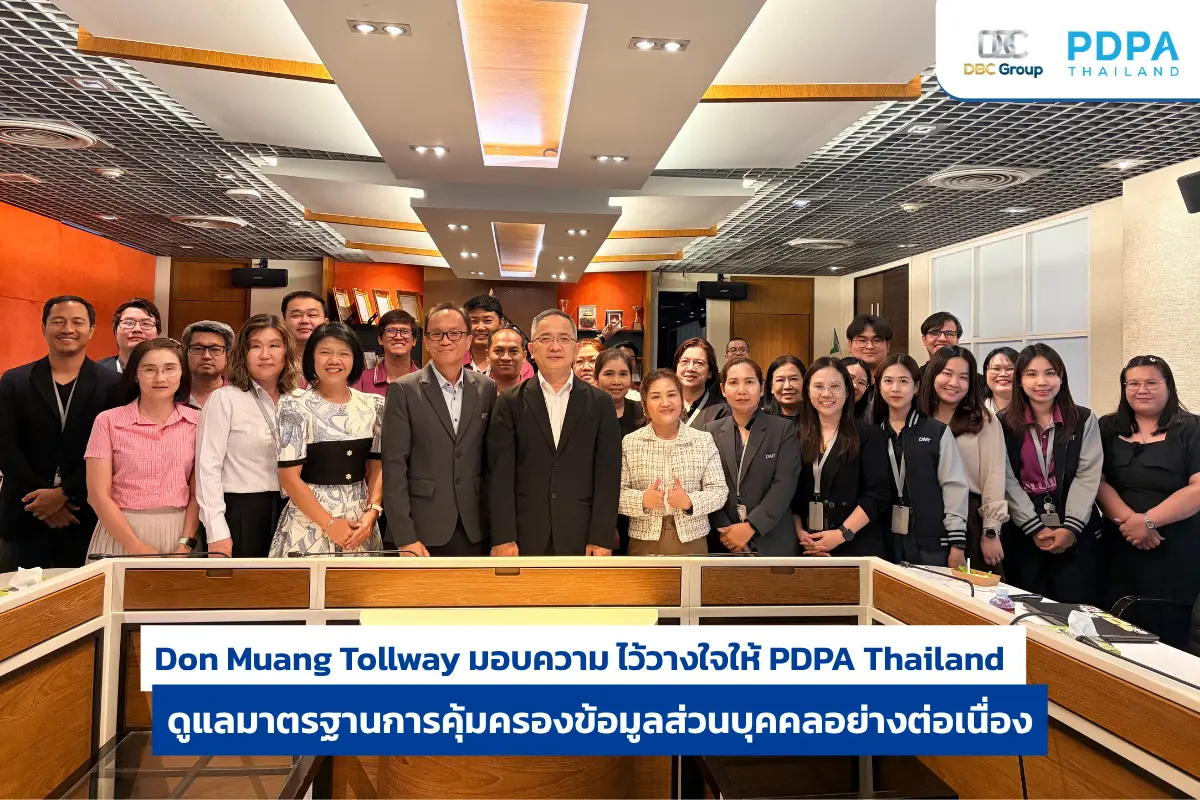
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ
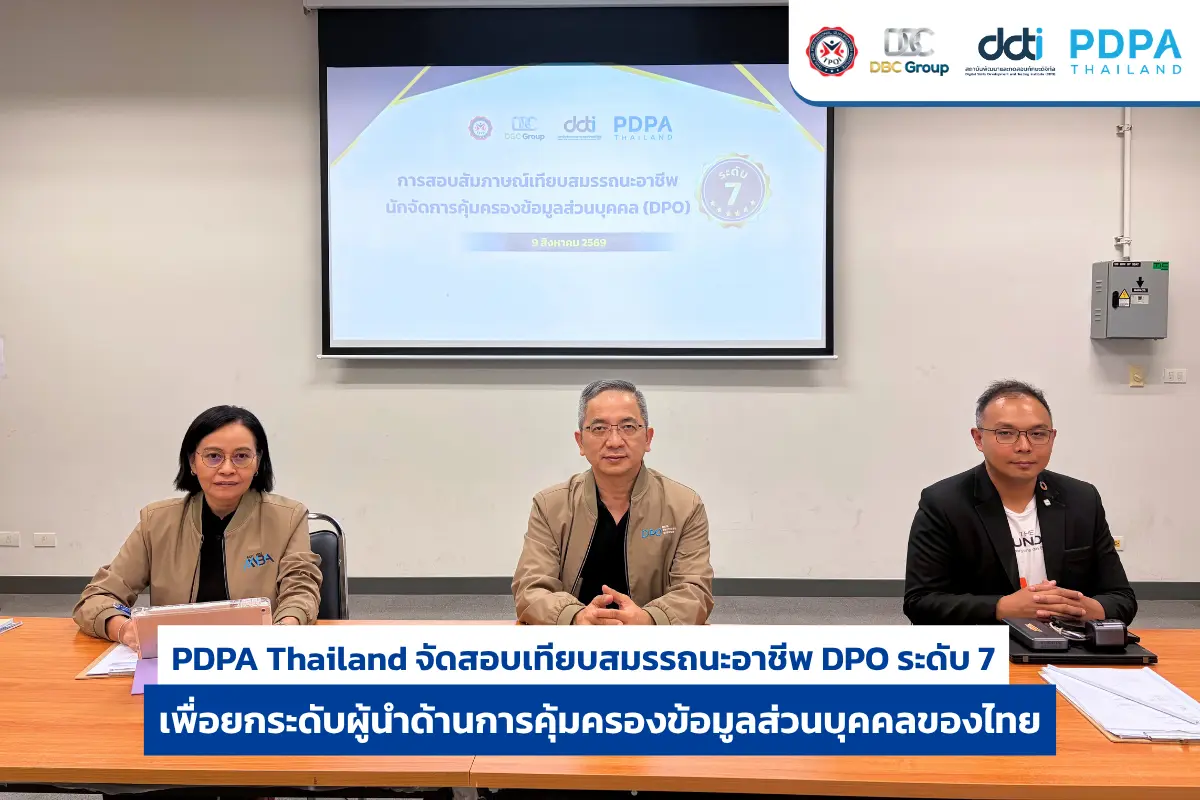
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
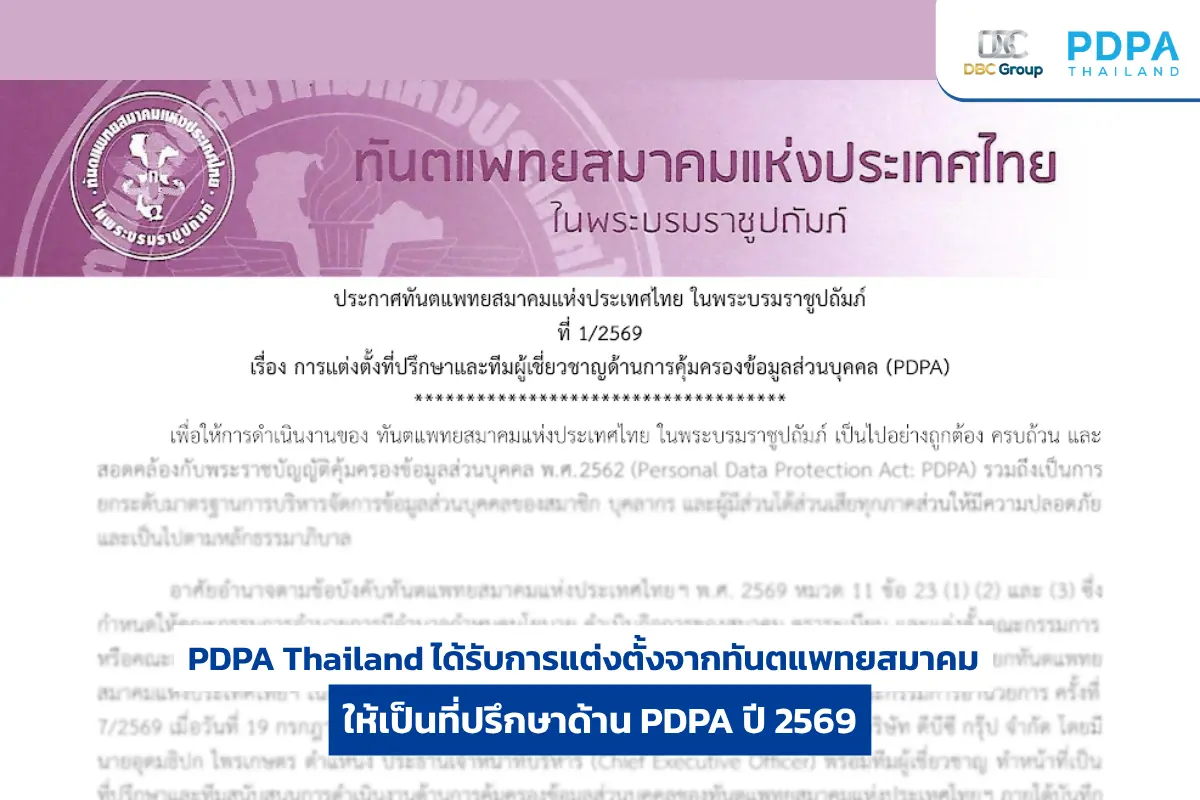
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
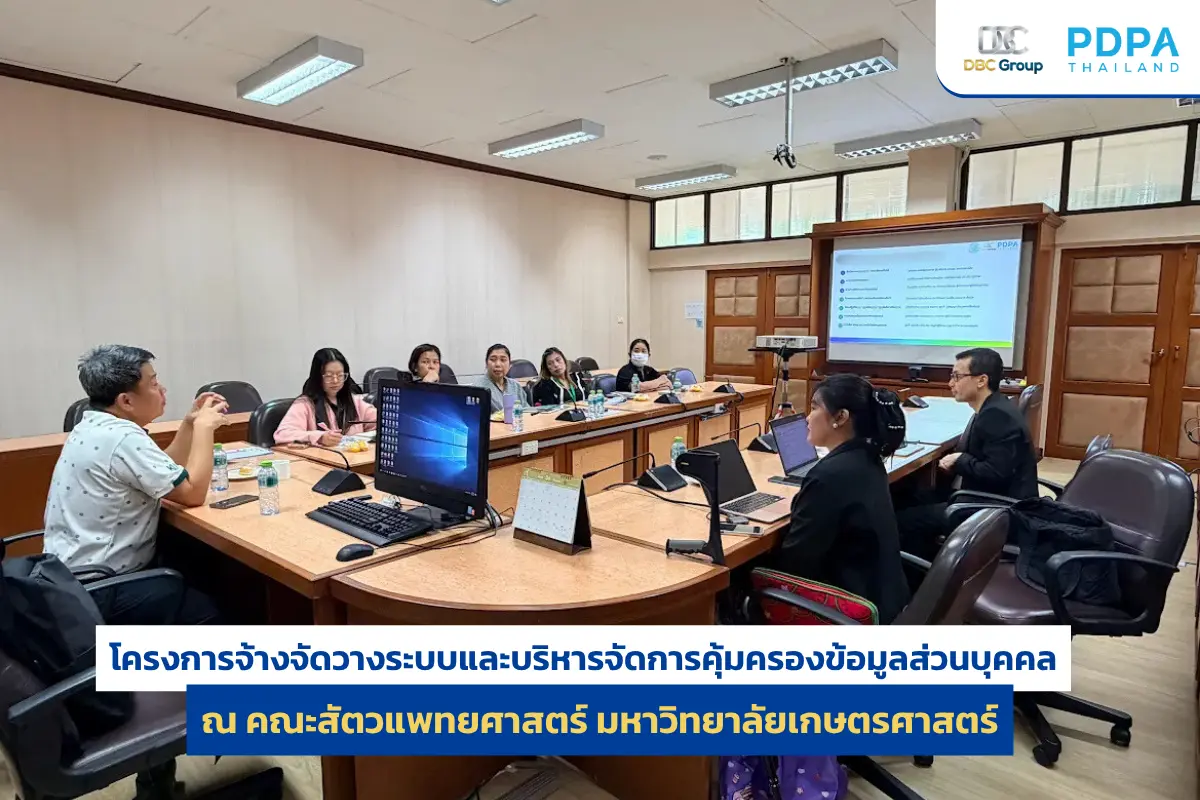
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
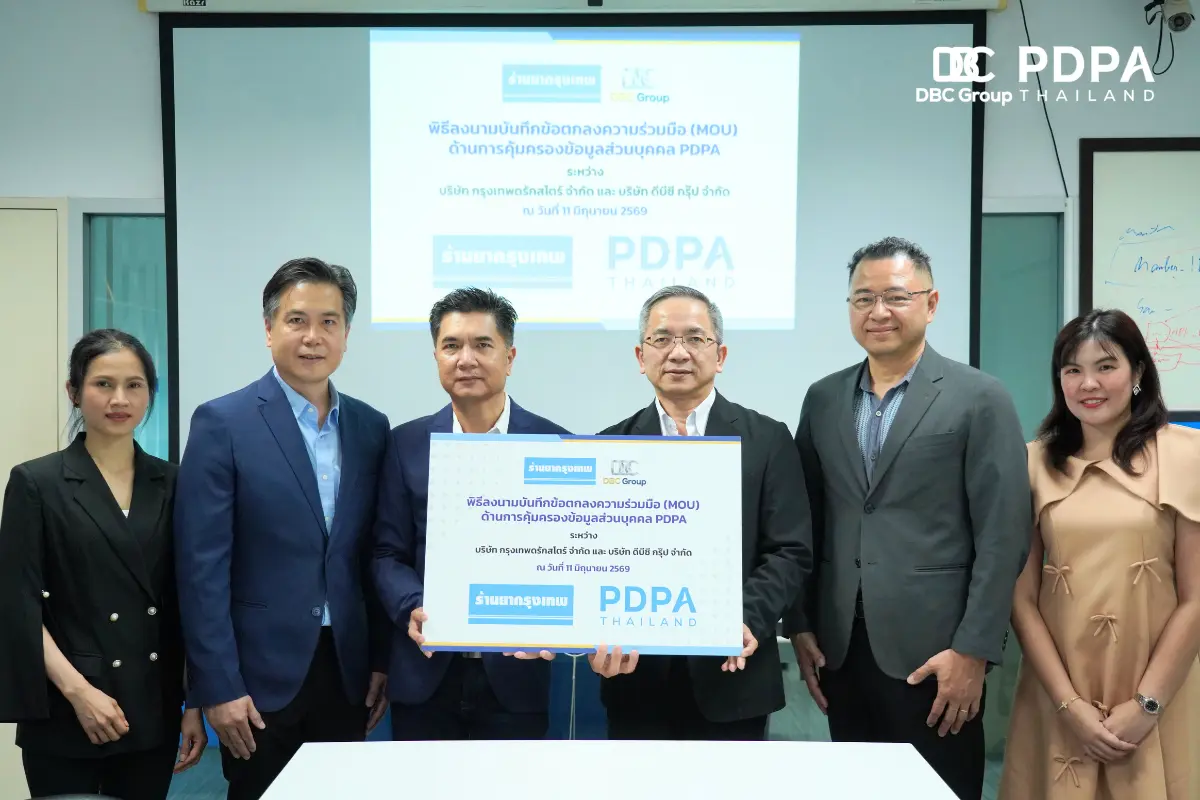
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...

DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...

องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เห...
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม