
AI ไม่ได้ทำข้อมูลรั่วไหล แต่ทำไมยังสร้างความเสียหายและอาจผิดกฎหมาย PDPA ได้อยู่?
AI ไม่ได้ทำข้อมูลรั่วไหล แต่ทำไมยังสร้างความเสียหายและอาจผิดกฎหมาย PDPA ได้อยู่? หลายองค์กรเข้าใจผิดว่า ความเสี่ยงด้านข้อมูลส่วนบุคคลเกิดขึ้นเฉพาะตอนที่มี Hacker เจาะระบบ หรือมีข้อมูลหลุดไหลออกสู่สาธารณะเท่านั้น แต่ในการใช้งานระบบปัญญาประดิษฐ์ (AI) ความเสี่ยงที่แท้จริงอาจไม่ได้อยู่ที่ระบบความปลอดภัยไซเบอร์ แต่อยู่ที่ “ผลลัพธ์ของการประมวลผลที่ผิดพลาดและความเอนเอียง” ซึ่งส่งผลกระทบโดยตรง
กรณีศึกษา PDPA เมื่อ DPO ควบตำแหน่งหัวหน้าฝ่ายเทคโนโลยี ผลประโยชน์ขัดกัน และข้อมูลจริงในระบบทดสอบรั่วไหล ทั้งที่แจ้งเหตุทันเวลา
คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ปฏิบัติงานด้าน PDPA สลิปเงินเดือนและรูปบัตรประชาชนของลูกค้า 96,000 รายหลุดจากเซิร์ฟเวอร์ขณะทดสอบ ทางบริษัทแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลใน 40 ชั่วโมง และมีรายงานตรวจสอบประจำปี ซึ่งคณะกรรมการรับทราบว่า “ไม่พบความเสี่ยงระดับสูง” วิธีใช้ : อ่านเรื่องเล่าและลำดับเหตุการณ์แล้วลองวิเคราะห์ว่าทำไมบริ
กรณีศึกษา PDPA ข้อมูลลูกค้ารั่วและแจ้งเหตุเกิน 72 ชั่วโมง ทั้งที่บริษัทมี DPO บทเรียนเรื่องการแจ้งเหตุละเมิดข้อมูลส่วนบุคคลตามมาตรา 37(4)
คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ปฏิบัติงานด้าน PDPA ข้อมูลสมาชิก 380,000 รายการหลุดออกไปในคืนวันศุกร์ บริษัทมี DPO มีนโยบาย และมีทีมไอทีที่ตรวจพบเหตุภายในไม่กี่นาที แต่กว่าจะมีใครแจ้งหน่วยงานกำกับ เวลาผ่านไป 165 ชั่วโมง วิธีใช้ : อ่านเรื่องเล่าและลำดับเหตุการณ์ก่อน แล้วลองวิเคราะห์ว่าบริษัทพลาดตรงไหน ก่อนอ่านส่วนผลที่ตามมาและประเด็นกฎหมาย กรณีศึกษาจำล
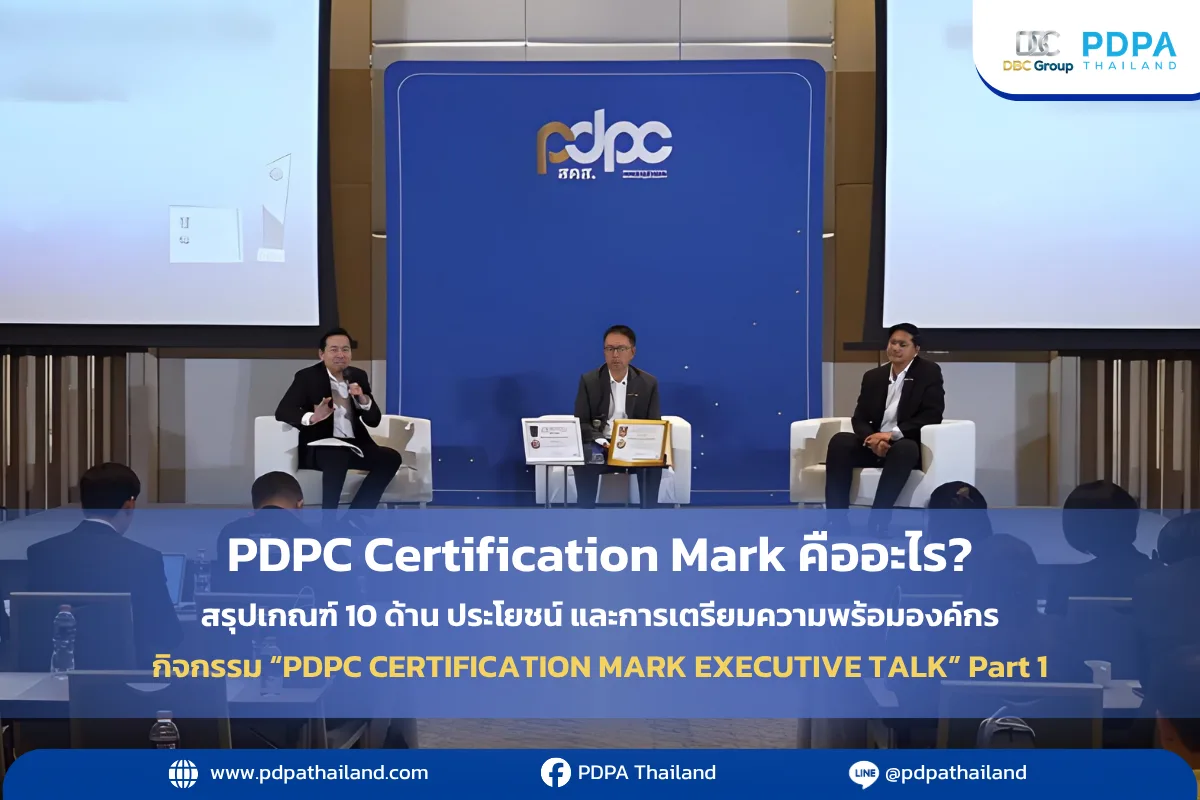
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณฑ์ 10 ด้าน ประโยชน์ และการเตรียมความพร้อมองค์กร ประเทศไทยมีเครื่องหมายรับรองด้านการคุ้มครองข้อมูลส่วนบุคคลแล้ว กับ PDPC Certification Mark เครื่องหมายที่จัดทำขึ้นเพื่อแสดงว่าองค์กรมีระบบและกระบวนการในการบริหารจัดการข้อมูลส่วนบุคคลตามเกณฑ์ที่กำหนด ประเด็นดังกล่าวได้รับการนำเสนอในงาน PDPC Certification Mark Executive Talk ซึ่งจัดขึ้นที่โรงแรมอัศวิน แกรนด์ โดยม
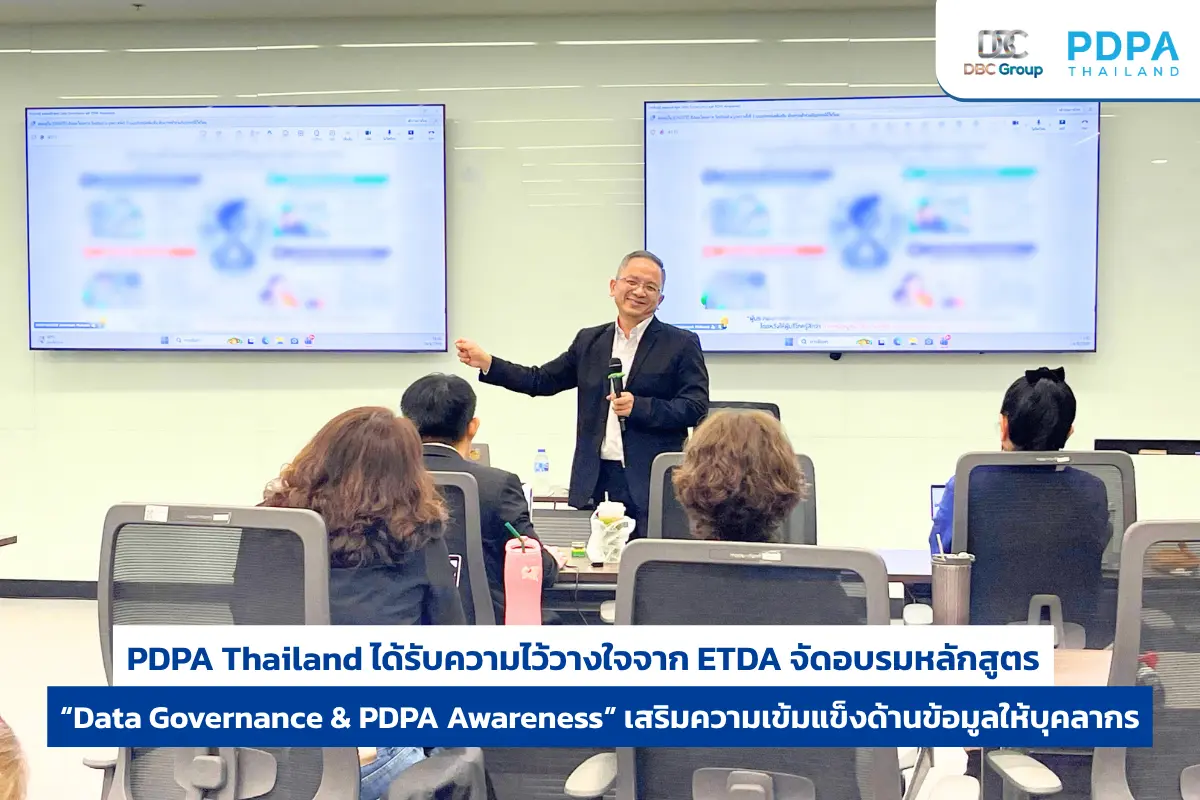
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากรแบบ On-site และ Online เพราะการสร้าง Data Protection Culture ที่ยั่งยืน ต้องเริ่มต้นจากการยกระดับความตระหนักรู้ให้กับบุคลากรทุกคนในองค์กร! เมื่อวันที่ 24 กันยายน 2569 ที่ผ่านมา PDPA Thailand ภายใต้การบริหารงานโดย บริษัท ดีบีซี กรุ๊ป จำกัด ได้เข้าดำเนินการจัดอบรมหลักส
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้อเท็จจริงระบบ AI เพิ่มขอบเขตการกำกับดูแล เมื่อ PDPA ไทย ไม่ใช่คำตอบเดียวของการบริหารความเสี่ยง บทบาทของ DPO ในยุค AI (DPO in AI Era) ในยุคที่เทคโนโลยี AI ถูกนำมาใช้ในองค์กรอย่างแพร่หลาย เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (Data Protection Officer: DPO) ไม่จำเป็นต้องสร้างหรือพัฒนา Model เองได้ แต่ต้องเข้าใจข้อเท็จจริงเกี่ยวกับการประมวลผลข้อมูลของระบบ AI เพื่อให้ทราบว่าเมื่อใ
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความรับผิดชอบ สรุปวิธีบริหารความเสี่ยง Data Privacy ตาม PDPA ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA การ ซื้อ AI จาก Vendor ในรูปแบบ Software-as-a-Service (AI SaaS) ช่วยให้องค์กรประหยัดเวลา ลดต้นทุนโครงสร้างพื้นฐาน และไม่ต้องพัฒนาโมเดลขึ้นมาเองตั้งแต่ศูนย์ แต่ในทางกฎหมาย การโอนย้ายเทคโนโลยีไม่ได้หมายถึงการโอนย้ายความรับผิดชอบ (Accountability)
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA Human Oversight คืออะไร? Human Oversight คือ กระบวนการกำกับดูแลและตรวจสอบการทำงานของระบบ AI โดยมนุษย์ เพื่อป้องกันความผิดพลาดและลดผลกระทบเชิงลบต่อบุคคล แต่ในความเป็นจริง การมีชื่อพนักงานอยู่ในขั้นตอนสุดท้ายของการทำงาน ไม่ได้หมายความว่าองค์กรมีการกำกับดูแลที่มีประสิทธิภาพเสมอไป การใส่คำว่า “มีมนุษย์คอยตรวจสอบ (Human in the Loop)” ไ
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่ Cyber Risk สรุปวิธีประเมินผลกระทบให้ถูกต้องตาม PDPA การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคลสำหรับการใช้ AI การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection Impact Assessment: DPIA) สำหรับระบบ AI ไม่ควรถือเป็นเพียงแบบตรวจสอบความปลอดภัยทางไซเบอร์ (Cybersecurity Checklist) เพราะความเสียหายหรือผลกระทบอันไม่พึงประสงค์ (Harm) ที่เกิดขึ้นกั
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค์กรมีประโยชน์ สรุปวิธีทำ Legitimate Interests Assessment ให้ผ่านและถูกต้องตาม PDPA LIA ในยุค AI คืออะไร? การทำ Legitimate Interests Assessment (LIA) หรือการประเมินการอาศัยฐานประโยชน์โดยชอบด้วยกฎหมายสำหรับการใช้ AI ไม่ใช่แค่การกรอกแบบฟอร์มเพื่อให้ข้อสรุป “ผ่าน” ตั้งแต่แรก แต่คือกระบวนการวิเคราะห์และให้เหตุผลอย่างสมเหตุสมผลว่า กิจกรรมการประมวลผลข้อ
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA วิธีปรับปรุง RoPA เมื่อองค์กรนำ AI มาใช้งาน การนำเทคโนโลยี AI เข้ามาใช้ในองค์กร ไม่ได้หมายความว่าต้องสร้างบันทึกรายการกิจกรรมการประมวลผล (RoPA) ขึ้นใหม่ทุกครั้ง แต่เป็นการทบทวนและอัปเดต RoPA เดิมที่มีอยู่ให้สะท้อนกิจกรรมการประมวลผล (Processing Activity) ที่เกิดขึ้นจริง หัวใจสำคัญของการทำ RoPA ตามกฎหมาย PDPA คือ
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy การนำข้อมูลเดิมมาใช้กับ AI (Secondary Use) การที่องค์กรมีข้อมูลส่วนบุคคล (Personal Data) สะสมอยู่ในระบบอยู่แล้ว ไม่ได้หมายความว่าองค์กรจะมีสิทธิ์นำข้อมูลนั้นไป Train, Fine-tune, Profile หรือใช้ประมวลผลกับ AI ในวัตถุประสงค์ใหม่ได้ทันที การมีข้อมูลกับการมีฐานกฎหมาย (Lawful Basis) รองรับการประ
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
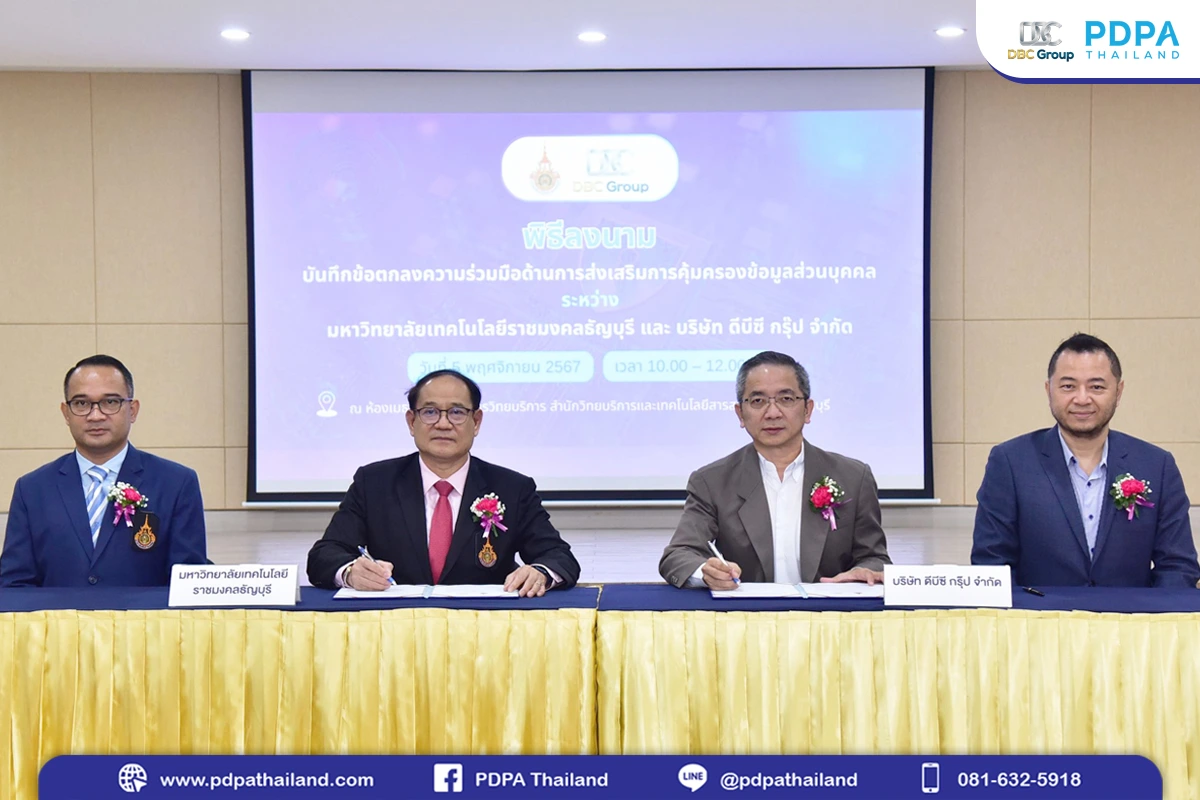
พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี
พิธีลงนามข้อตกลง (MoU) ระ
TPDPA x PDPA Thailand ส่งเสริมคุ้มครองข้อมูลส่วนบุคคลไทย มอบคอร์สเรียนออนไลน์สถาบันอุดมศึกษาทั่วประเทศ
รบรอบประกาศใช้ 5 ปี บังคั

ผู้เชี่ยวชาญ PDPA เผยข้อคิดองค์กร กรณีสั่งปรับทางปกครอง 7 ล้านบาท
กรณีสำนักงานคณะกรรมการคุ้
ถอดบทเรียน “ผู้บริหาร” จากเคสภาคเอกชนถูกปรับ PDPA: 7 ล้านบาท องค์กรเรียนรู้อะไรบ้าง ?
ข่าวการปรับบริษัทยักษ์ใหญ

ปรับจริง 7 ล้าน! ไม่ทำตาม PDPA คณะกรรมการผู้เชี่ยวชาญสั่งลงโทษทางปกครองภาคเอกชน
“บริษัทเอกชนรายใหญ่
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
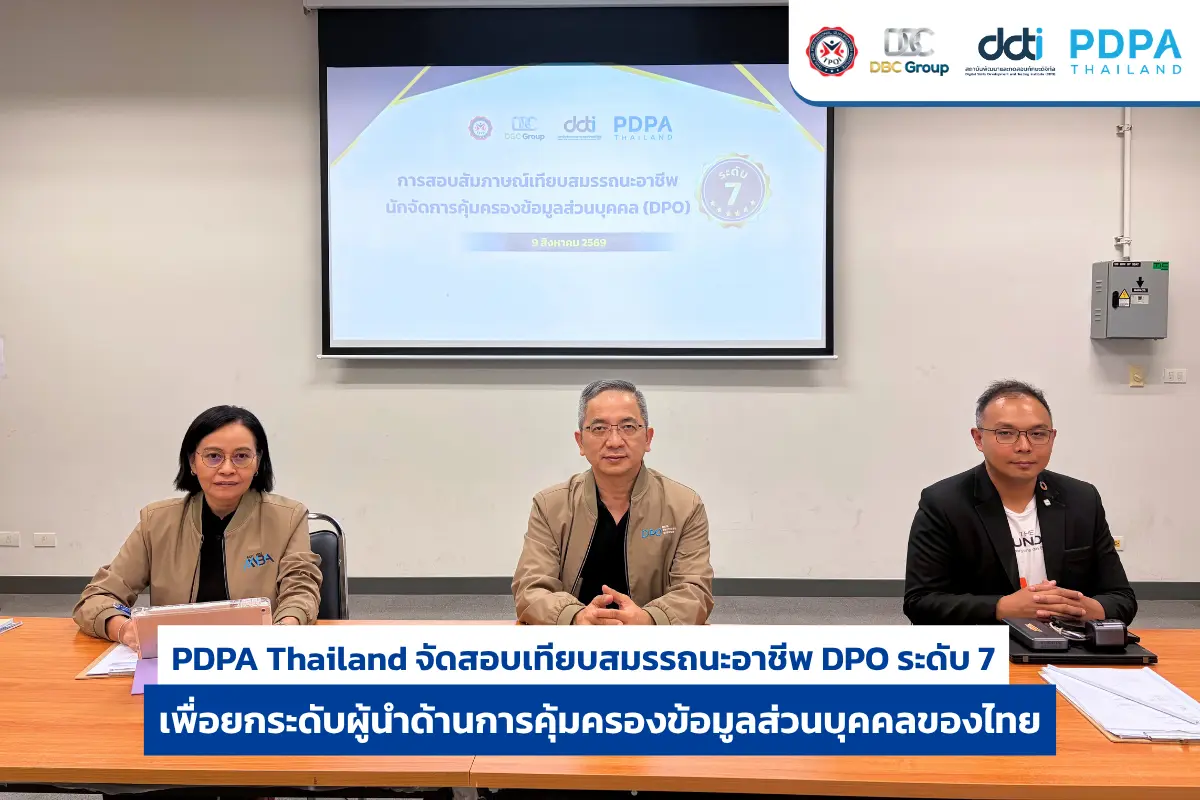
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ
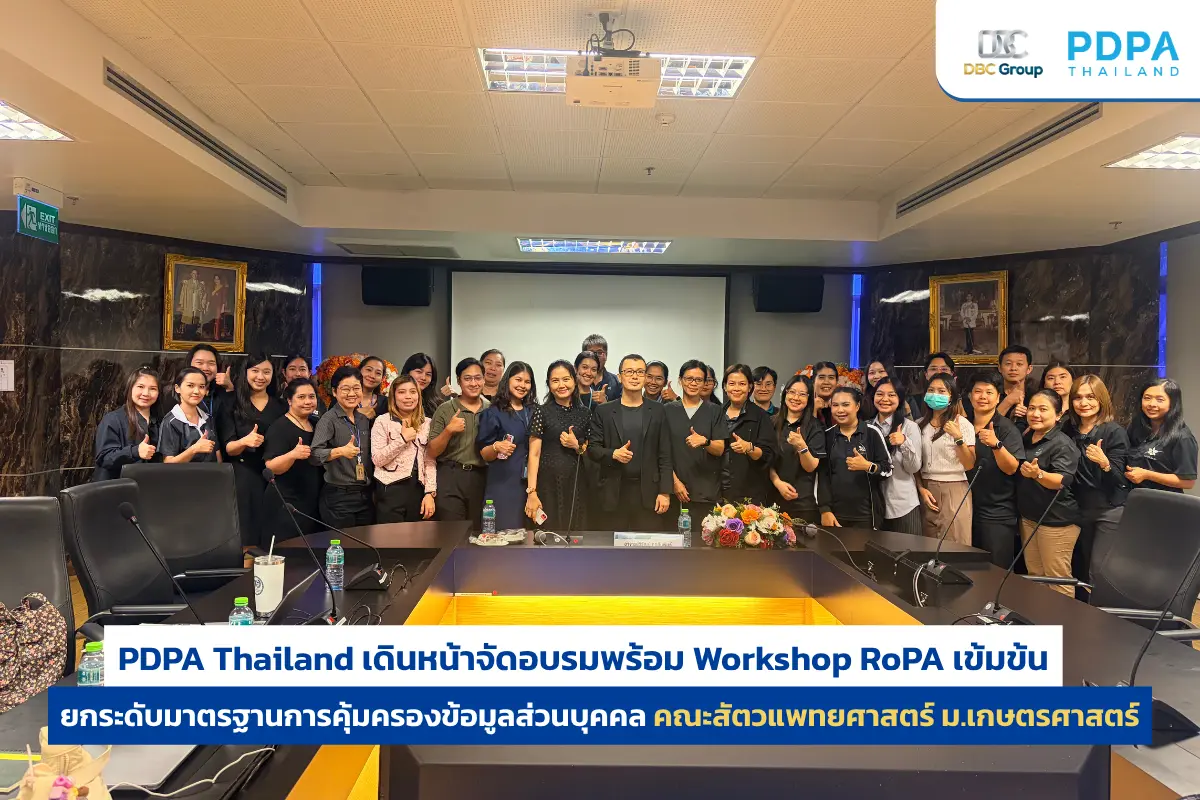
PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
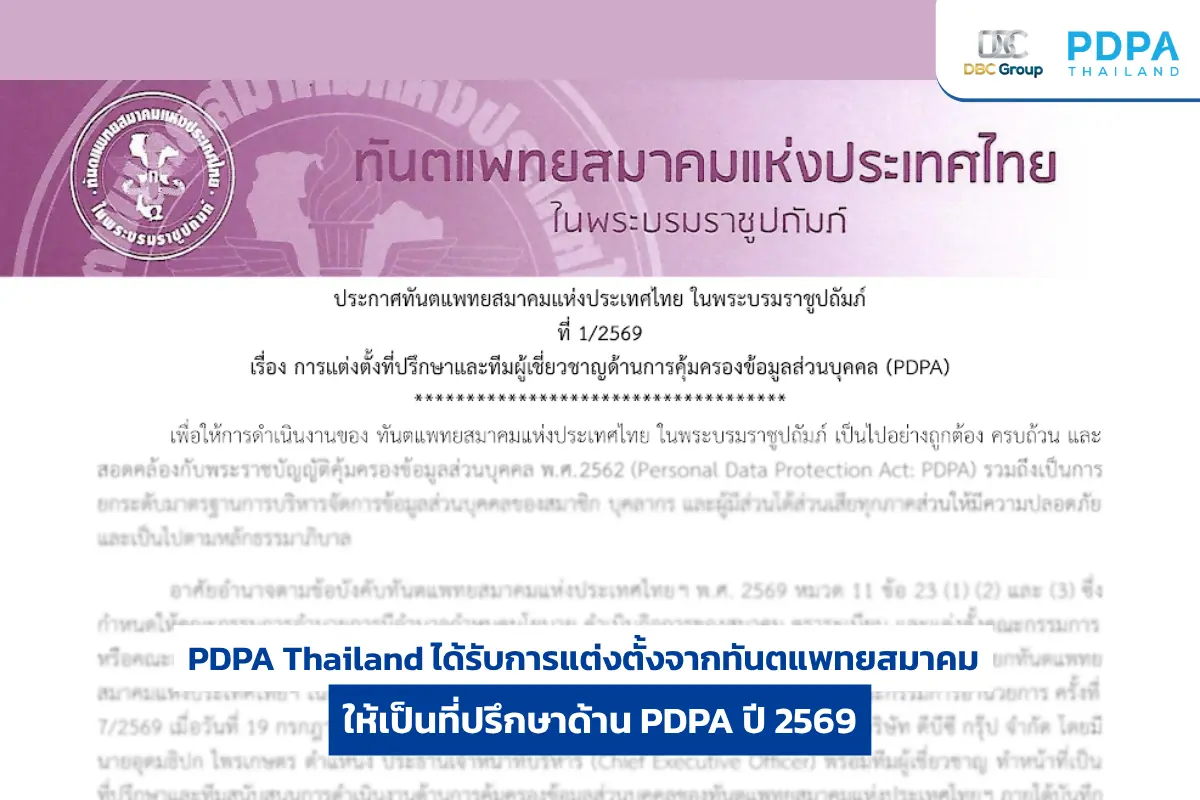
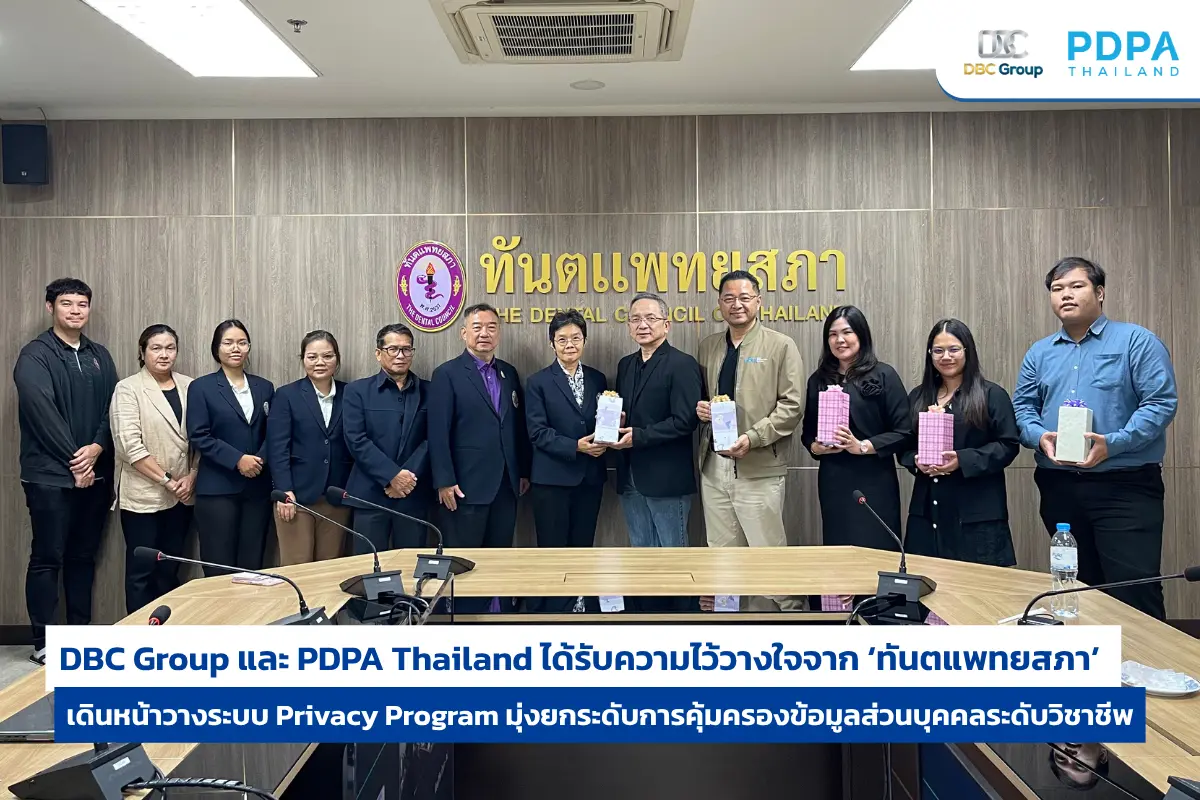
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
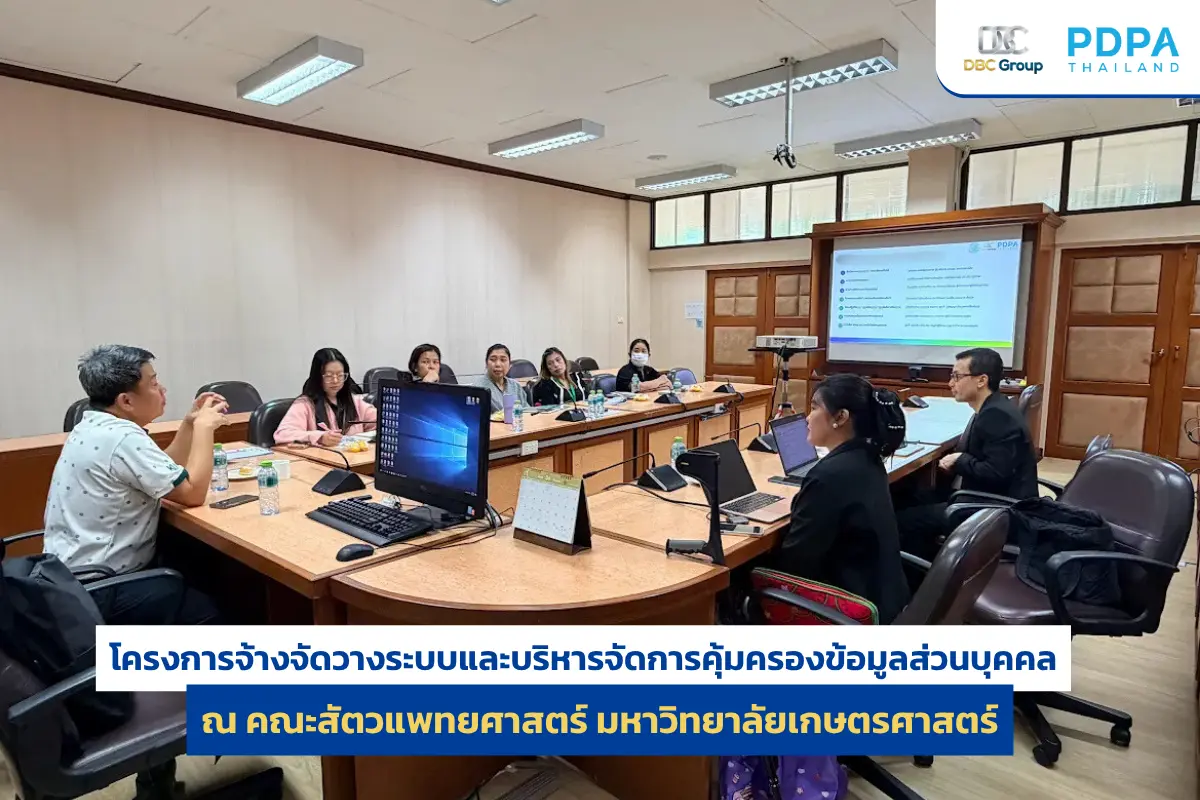
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
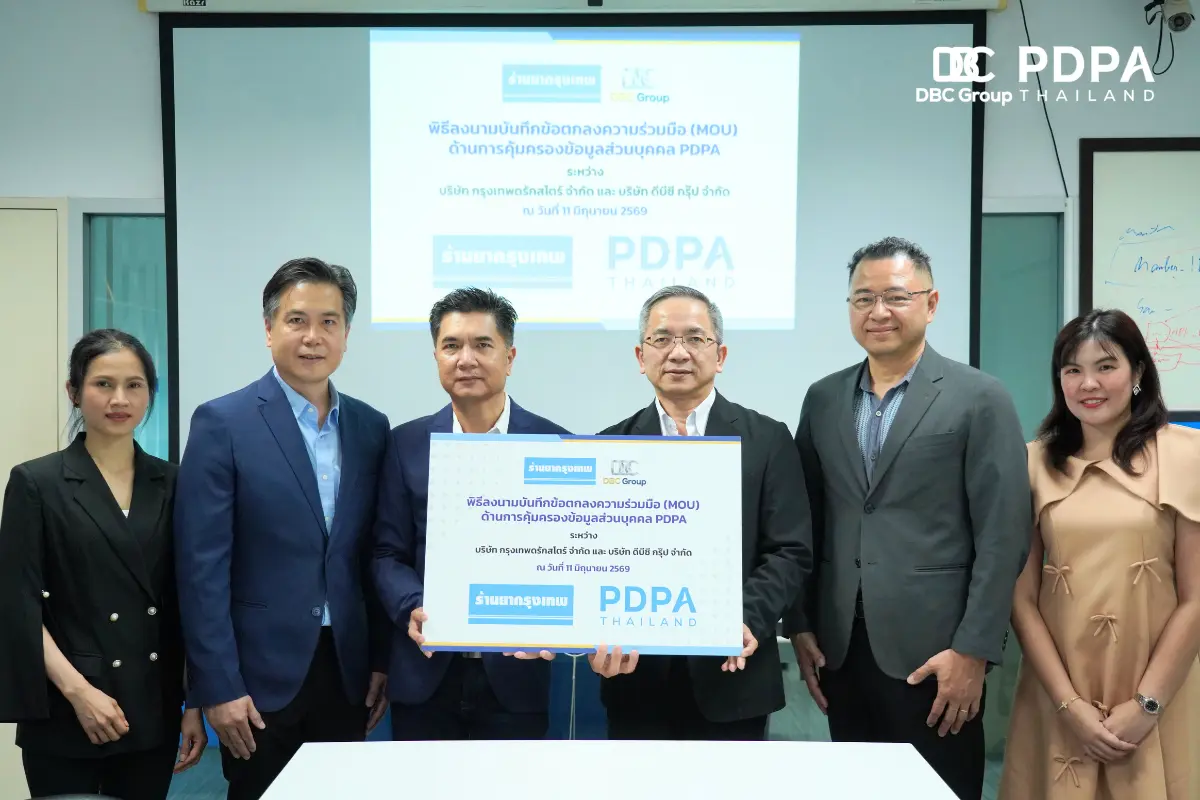
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
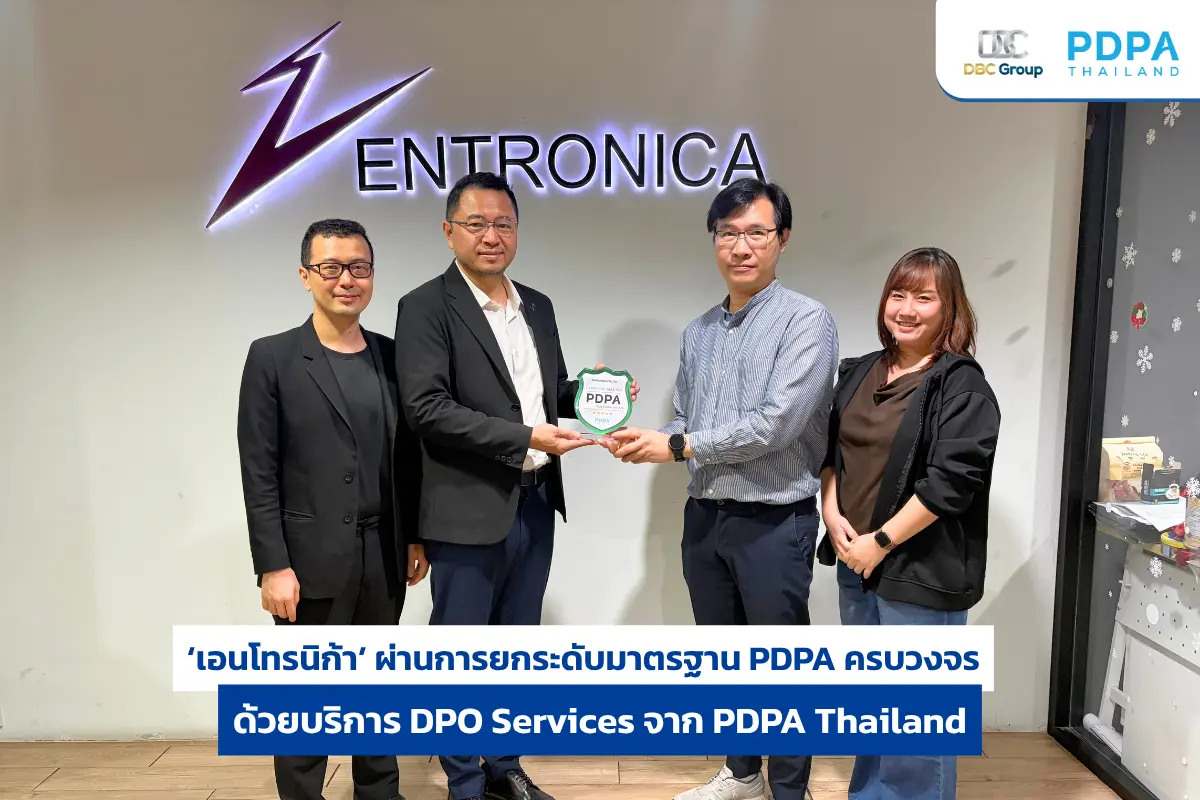
‘เอนโทรนิก้า’ ผ่านการยกระดับมาตรฐาน PDPA ครบวงจร ด้วยบริการ DPO Services จาก PDPA Thailand
‘เอนโทรนิก้า’ ผ่านการยกระ
PDPA Thailand จัดอบรม PDPA เชิงปฏิบัติการให้สำนักงานปลัดกระทรวงพาณิชย์
‘ศิริราชวิทยวิจัย&#
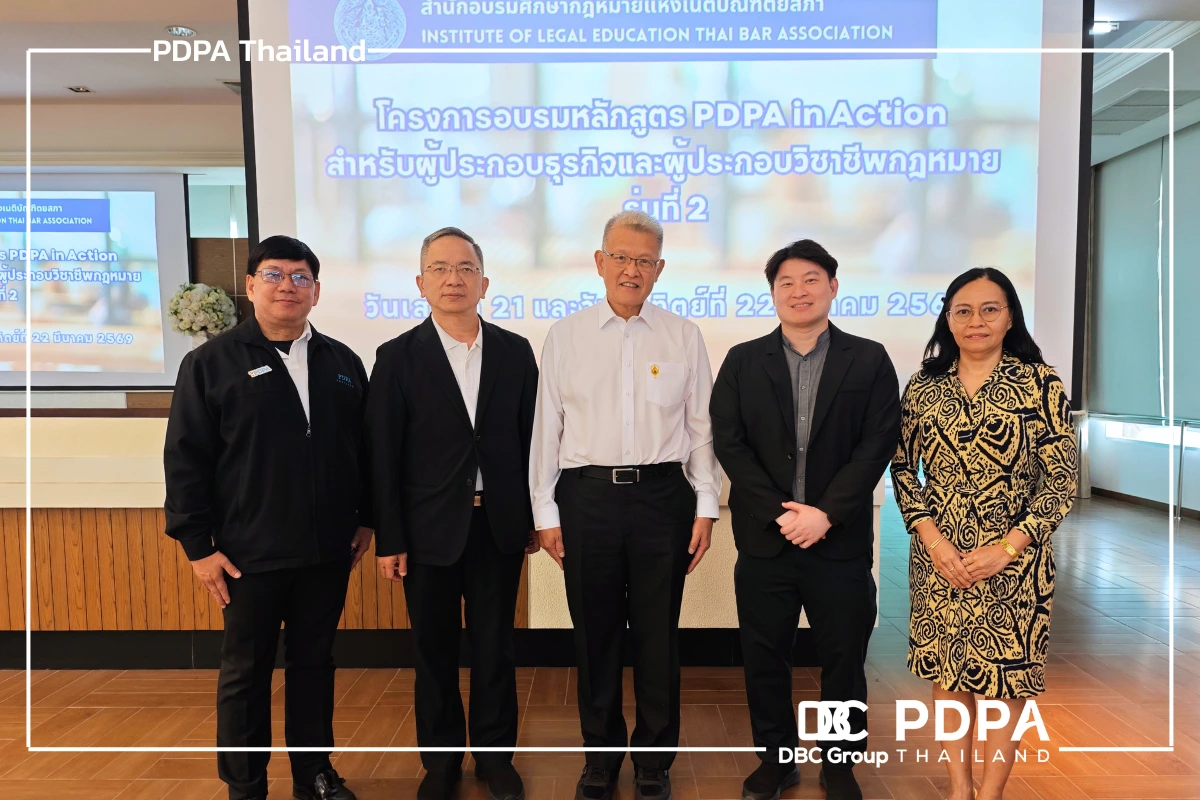
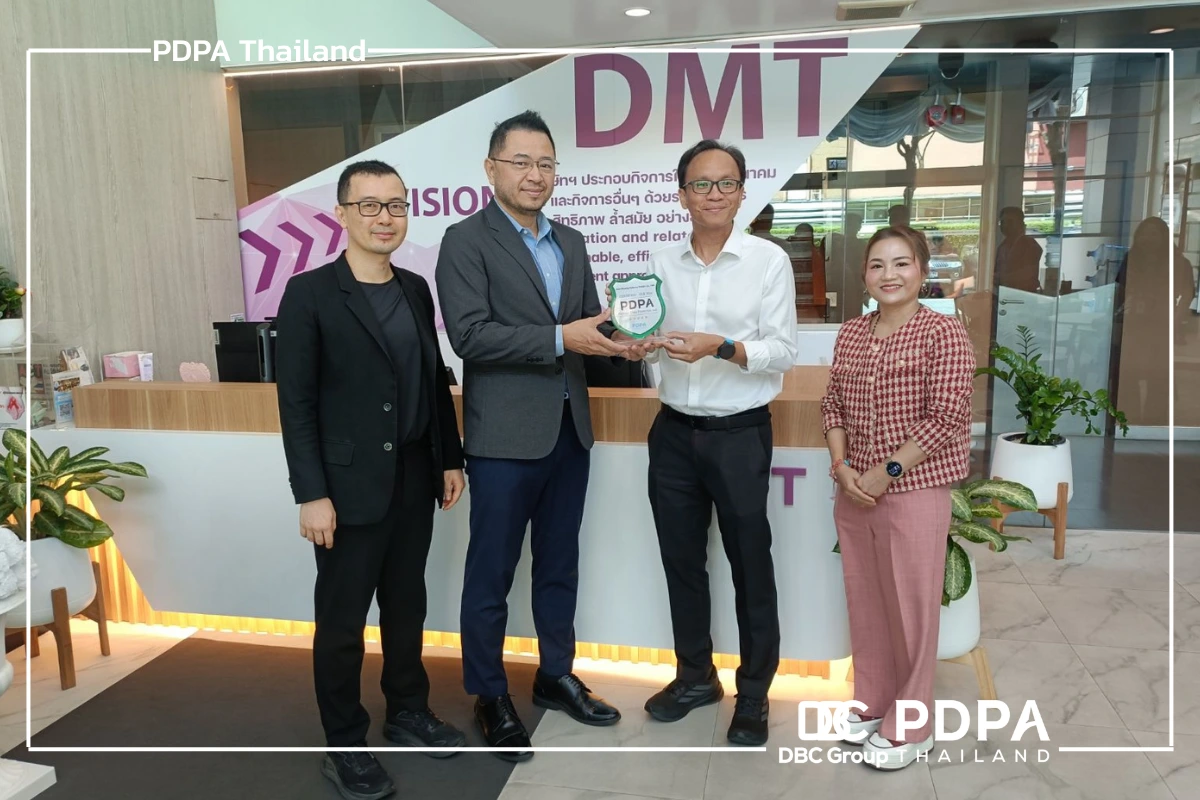
DMT รับมอบโล่ PDPA Thailand ตอกย้ำความเชื่อมั่นด้วย DPO Outsource
ปีที่ 3 แห่งความเชื่อมั่น
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
PDPA สแกนใบหน้า บทเรียนความยินยอมและเช็กลิสต์ที่ DPO ต้องรู้
คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้า...

ใบรับรองแพทย์ PDPA บทเรียนข้อมูลสุขภาพรั่ว ที่ DPO ต้องรู้
คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้า...

DBC Group และ PDPA Thailand ยกระดับมาตรฐาน PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรศาสตร์ มุ่งสร้างต้นแบบการบริหารจัดการข้อมูลส่วนบุคคลในสถาบันการศึกษาและหน่วยงานทางการแพทย์
DBC Group และ PDPA Thailand ยกระดับมาตรฐ...

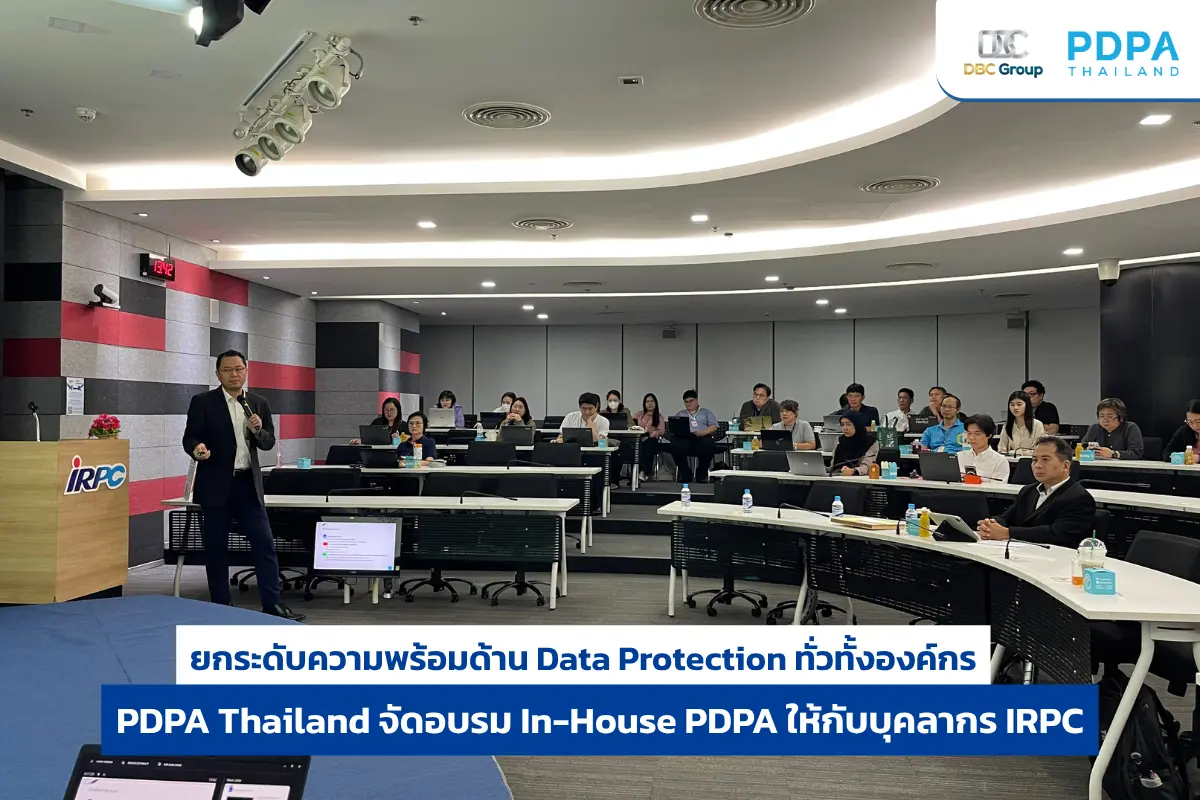
อบรม PDPA In-House เสริมแกร่ง Data Protection องค์กร IRPC
ยกระดับความพร้อมด้าน Data Protection ทั่...
กรณีศึกษา PDPA เมื่อ DPO ทำงานคนเดียวโดยไม่มีงบ บันทึกรายการกิจกรรมการประมวลผลไม่ครบ และคอมพิวเตอร์เก่าที่มีข้อมูลลูกค้าถูกขายเป็นของเก่า
คำชี้แจง คำชี้แจง : กรณีศึกษานี้เขียนสำห...
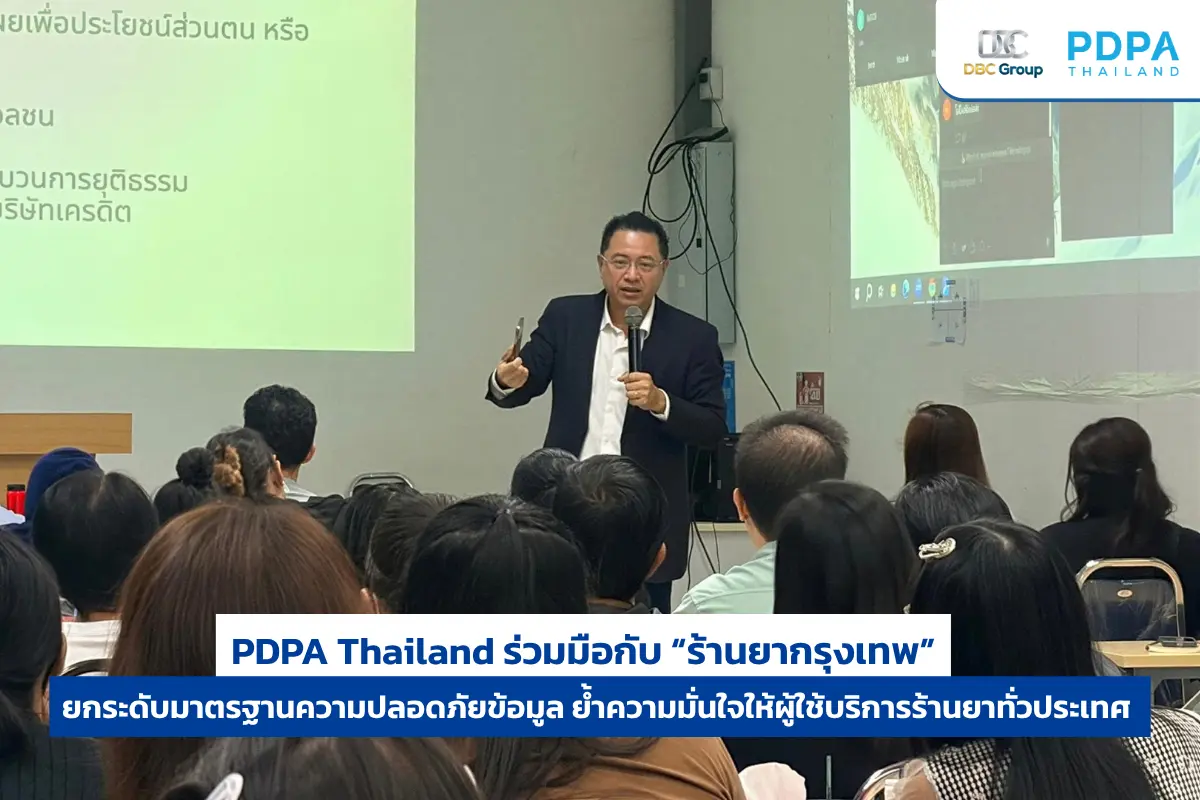
PDPA Thailand และร้านยากรุงเทพ ยกระดับความปลอดภัยข้อมูลลูกค้า
PDPA Thailand ร่วมมือกับ “ร้านยากรุงเทพ”...
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...
AI ไม่ได้ทำข้อมูลรั่วไหล แต่ทำไมยังสร้างความเสียหายและอาจผิดกฎหมาย PDPA ได้อยู่?
AI ไม่ได้ทำข้อมูลรั่วไหล
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ