
องค์กรต้องรู้! : 5 ขั้นตอน แผนการรับมือการละเมิดข้อมูลส่วนบุคคล 5 Steps Data Breach Incident Plan
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA นั้น ได้บัญญัติบทบาทหน้าที่แก่ผู้ควบคุมข้อมูลส่วนบุคคล ในการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล หากท่านยังไม่แน่ใจว่าองค์กรในฐานะผู้ควบคุมข้อมูลส่วนบุคคลมีหน้าที่ในการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล รวมทั้งมีบทลงโทษกรณีละเลยหน้าที่ดังกล่าวตามกฎหมายอย่างไร ท่านสามารถอ่านเพิ่มเติมได้ที่ “รู้ก่อนโดนปรับ! การแจ้งเหตุละเมิดข้อมูลส่วนบุคคล สิ่งที่อง

Hotel reservation ไม่เกี่ยวกับ PDPA จริงหรือ?
จากบทความครั้งที่แล้ว เรื่อง เมื่อการท่องเที่ยวกลับมาคึกคัก ธุรกิจการท่องเที่ยวและโรงแรมต้องรับมือกับการบังคับใช้ PDPA อย่างไร ? ที่ได้มีการกล่าวถึงภาพรวมของธุรกิจการโรงแรมและที่พัก ในวันนี้เราจะมาเจาะลึกรายละเอียดของแต่ละกระบวนการว่าเกี่ยวข้องกับการคุ้มครองข้อมุลส่วนบุคคลอย่างไรบ้าง โดยกระบวนการแรกคือกระบวนการรับการจองห้องพัก (Reservation) ซึ่งเป็นกระบวนการที่ต่อเนื่องจากที่ลูกค้าค้นหาที่พัก

เมื่อการโอนข้อมูลส่วนบุคคลมีเงื่อนไข ผู้ประกอบการจะทำอย่างไรให้งานไม่สะดุด
การพัฒนาของเทคโนโลยีและการค้าทำให้เกิดการส่งต่อข้อมูลข่าวสารได้อย่างสะดวกและรวดเร็วมากยิ่งขึ้น หนึ่งในข้อมูลข่าวสารที่มีการส่งต่อกันอย่างมากในการทำการค้าคือ ข้อมูลส่วนบุคคล (Personal Data) และจากความสะดวกรวดเร็วดังกล่าว นอกจากจะเป็นประโยชน์แก่เจ้าของข้อมูลส่วนบุคคลแล้ว อาจจะเป็นโทษและสร้างผลกระทบจนก่อให้เกิดความเสียหายแก่เจ้าของข้อมูลส่วนบุคคลเป็นอย่างมากได้ ถ้าหากความเป็นส่วนตัวและข้อมูลส่วนบุคคล

การกำกับดูแลข้อมูลและ PDPA
เขียนและเรียบเรียงโดย รศ.ดร.สมชาย นำประเสริฐชัย อาจารย์ประจำภาควิชาวิศวกรรมคอมพิวเตอร์ คณะวิศวกรรมศาสตร์ มหาวิทยาลัยเกษตรศาสตร์ ข้อมูลเป็นสินทรัพย์สำคัญขององค์กร การใช้ข้อมูลในการตัดสินใจและการปฏิบัติการกลายเป็นสิ่งจำเป็นในการสร้างคุณค่าและความได้เปรียบในการแข่งขัน อย่างไรก็ตามเมื่อพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA (Personal Data Protection Act) ซึ่งเป็นกฎหมายคุ้มครองข้อ

CRM มีกระบวนการทำงานอย่างไร และทำไมถึงเกี่ยวข้องกับ PDPA
เรียบเรียงโดย :คุณสถาพร ฉายะโอภาสประธานจังหวัดนครนายก สมาพันธ์เอสเอ็มอีไทย กฎหมายคุ้มครองข้อมูลส่วนบุคคลหรือ PDPA (Personal Data Protection Act) ที่ประกาศใช้เต็มรูปแบบเมื่อวันที่ 1 มิถุนายน 2565 ที่ผ่านมา เนื่องจากปัญหาการถูกล่วงละเมิดข้อมูลส่วนบุคคลที่มีเพิ่มมากขึ้นเรื่อย ๆ ปัจจุบันองค์กรธุรกิจ หรือ หน่วยงานต่าง ๆ จำเป็นต้องให้ความสำคัญกับการจัดเก็บ และการประมวลผลข้อมูลส่วนบุคคล ให้ถูกต้องตามกฎหม

การคุ้มครองข้อมูลส่วนบุคคลและการปฏิบัติตาม PDPA ของหน่วยงานภาครัฐ ควรทำแบบไหน อย่างไรให้ถูกต้อง
หลังการมีผลบังคับใช้ทั้งฉบับของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (Personal Data Protection Act : PDPA) เป็นผลให้ทุกหน่วยงานเร่งปฏิบัติบัติให้เป็นไปตามที่กฎหมายกำหนด ทั้งการจัดทำประกาศความเป็นส่วนตัว การขอความยินยอม การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล เป็นต้น ซึ่งการบังคับใช้กฎหมายฉบับนี้ยังมีขอบเขตการบังคับใช้ถึงหน่วยงานราชการด้วย ซึ่งการที่จะพิจารณาว่าหน่วยงานราชการได้อยู

โอน-รับข้อมูลระหว่างประเทศ เมื่อทั่วโลกคุมเข้มมาตรฐานคุ้มครองข้อมูลส่วนบุคคล
สาระสำคัญของกฎหมายคุ้มครองข้อมูลส่วนบุคคลของทั่วโลก นัยหนึ่งเพื่อป้องปรามการทำธุรกิจที่มุ่งเน้นผลประโยชน์โดยใช้ ‘ข้อมูลส่วนบุคคล’ อย่างเกินขอบเขต และการคุ้มครองสิทธิของประชาชน ขณะที่อีกนัยหนึ่งจะเห็นว่าเป็นกติกาการค้ารูปแบบเดิม ๆ ที่ถูกเพิ่มเติมด้วยเงื่อนไขต่าง ๆ เพื่อสร้าง ‘มาตรฐานการค้ายุคใหม่’ และอาจถูกมองว่าเป็นการกำหนด ‘กติกาการค้า’ หมายความว่าผู้ที่จะร่วมเล่นในตลาดเดียวกันจะต้องมีกติกาที่เหม

จะผิดไหม!!! หากถ่ายภาพผู้ชมฟุตบอลในสนาม
ในการแข่งขันฟุตบอลโลก 2022 ที่ผ่านมาถือเป็นเรื่องราวที่ทำเอาหัวใจแฟน ๆ นักเตะทีมชาติอาร์เจนตินาและทีมชาติฝรั่งเศสลุ้นกันเป็นอย่างมาก เพราะสองสตาร์ดังจากสโมสรปารีส แซ็ง แฌร์แม็ง กัปตันผู้เป็นทุกอย่างของทัพฟ้าขาว “ลิโอเนล เมสซี่” และว่าที่แข้งซุป’ตาร์เบอร์ 1 ของโลกคนต่อไปจากทัพตราไก่อย่าง “คิลิยัน เอ็มบัปเป้” ได้มาเปิดศึกสร้างประวัติศาสตร์ห้ำหั่นกันอย่างดุเดือด โดยทีมชาติอาร์เจนตินาคว้าแชมป์โลกห

8 เรื่องจำเป็นที่ Hotel – Hostel ต้องปฏิบัติให้ถูกต้องตามกฎหมาย PDPA
นับตั้งแต่แมริออทควบรวมกิจการกับ สตาร์วู๊ด ข้อมูลระบบและข้อมูลลูกค้าของโรงแรมก็ถูกบุกรุกและดักฟังโดยแฮคเกอร์เรียบร้อยแล้วเช่นกัน เดือนพฤศจิกายน 2561 วงการโรงแรมปรากฎข่าวใหญ่ คือ ทาง แมริออท ได้เปิดเผยเหตุการณ์ละเมิดข้อมูลโดยการโดนโจมตีทางไซเบอร์ ซึ่งเป็นข้อมูลของลูกค้าที่เข้ามาใช้บริการในโรงแรม และโรงแรมในเครือประมาณ 339 ล้านคนทั่วโลกอยู่ในความเสี่ยง และประจวบเหมาะกับช่วงเวลานั้นยุโรปประกาศใช
ใครต้องรับผิดชอบ ? หากเกิดการละเมิดข้อมูลส่วนบุคคล ตามบทบัญญัติของกฎหมาย PDPA
‘ความรับผิดชอบ’ เป็นคำที่ยิ่งใหญ่ แต่หากดูที่แก่นความหมายซึ่งเป็นการสนธิของสองคำ คือ รับผิด+โดยชอบ อันหมายถึง ‘หน้าที่’ คือ สิ่งที่ต้องทำ แต่ก็น่าแปลกที่สิ่งเหล่านี้อาจจะไม่ใช่ทุกคน หรือทุกองค์กรอยากทำ เพราะมักจะนำไปเปรียบเทียบกับภาระอันยิ่งใหญ่ หรือผลจากการกระทำในเชิงลบที่ต้องมีคนต้องแบกรับ และอาจด้วยเหตุผลนี้ กฎหมาย PDPA หรือพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 จึงได้กำหนด หน้าที่ ตามมา

สคช. – สพร. – สคส. ผนึกกำลังเพิ่มความเข้มข้นในการคุ้มครองข้อมูลส่วนบุคคล ด้วยการยกระดับบุคลากรภาครัฐด้วยคุณวุฒิวิชาชีพ
นายสุรพล พลอยสุข ผู้อำนวยการสถาบันคุณวุฒิวิชาชีพ (องค์การมหาชน) พร้อมด้วย ดร.สุพจน์ เธียรวุฒิ ผู้อำนวยการสำนักงานพัฒนารัฐบาลดิจิทัล และ ดร.ศิวรักษ์ ศิวโมกษธรรม เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล จรดปากกาลงนามบันทึกข้อตกลงความร่วมมือ (MOU) โครงการพัฒนาศักยภาพเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลภาครัฐ ระหว่าง สถาบันคุณวุฒิวิชาชีพ (องค์การมหาชน) หรือ สคช. สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาช

ข้อมูลประวัติอาชญากรรม ทำอย่างไรไม่ละเมิดกฎหมาย PDPA
‘ข้อมูลประวัติอาชญากรรม’ ดำเนินการไม่ถูกต้อง ‘นายจ้างอาจติดคุก’ เพราะแม้การตรวจสอบประวัติอาชญากรรมนับเป็นหนึ่งในขั้นตอนการ ‘คัดกรอง’ ก่อนการจ้างงาน ทั้งบางธุรกิจหรือสถานประกอบการยังกำหนดเป็นมาตรฐานการควบคุมที่สำคัญและเป็นชอบด้วยกฎหมาย เนื่องจากเป็นเหตุผลด้านความปลอดภัยของการให้บริการที่จำเป็นต้องมีมาตรการขั้นสูงในการคัดกรอง เช่น พนักงานรักษาความปลอดภัย พนักงานด้านการเงิน พนักงานที่ดูแลระบบสารสนเทศ
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:


พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี
พิธีลงนามข้อตกลง (MoU) ระ


TPDPA x PDPA Thailand ส่งเสริมคุ้มครองข้อมูลส่วนบุคคลไทย มอบคอร์สเรียนออนไลน์สถาบันอุดมศึกษาทั่วประเทศ
รบรอบประกาศใช้ 5 ปี บังคั

ผู้เชี่ยวชาญ PDPA เผยข้อคิดองค์กร กรณีสั่งปรับทางปกครอง 7 ล้านบาท
กรณีสำนักงานคณะกรรมการคุ้

ถอดบทเรียน “ผู้บริหาร” จากเคสภาคเอกชนถูกปรับ PDPA: 7 ล้านบาท องค์กรเรียนรู้อะไรบ้าง ?
ข่าวการปรับบริษัทยักษ์ใหญ

ปรับจริง 7 ล้าน! ไม่ทำตาม PDPA คณะกรรมการผู้เชี่ยวชาญสั่งลงโทษทางปกครองภาคเอกชน
“บริษัทเอกชนรายใหญ่
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
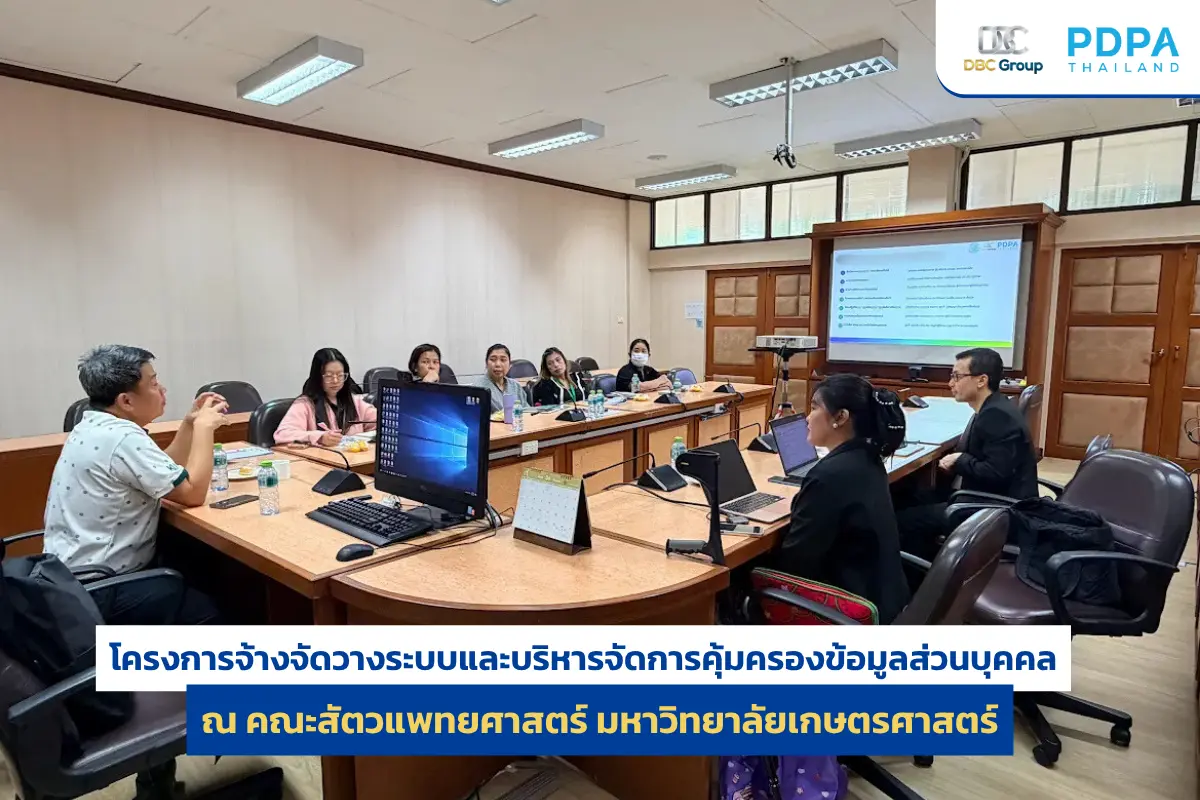
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
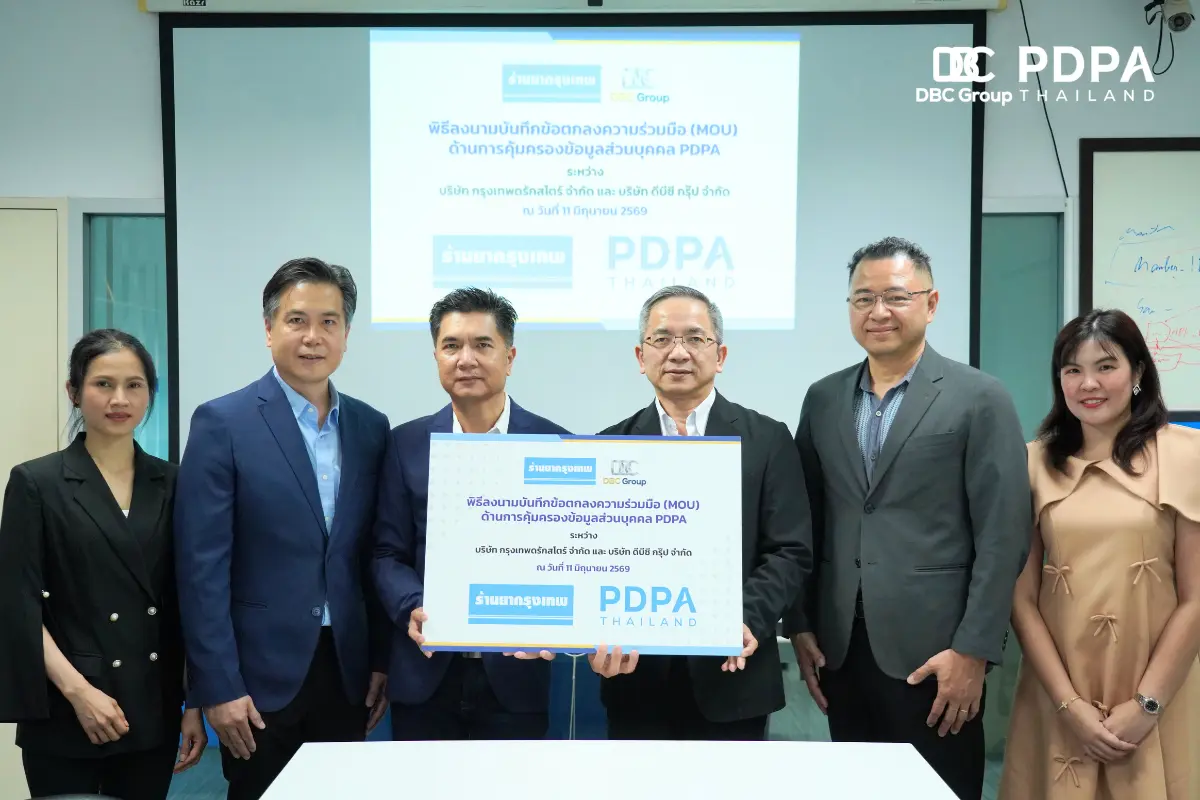
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
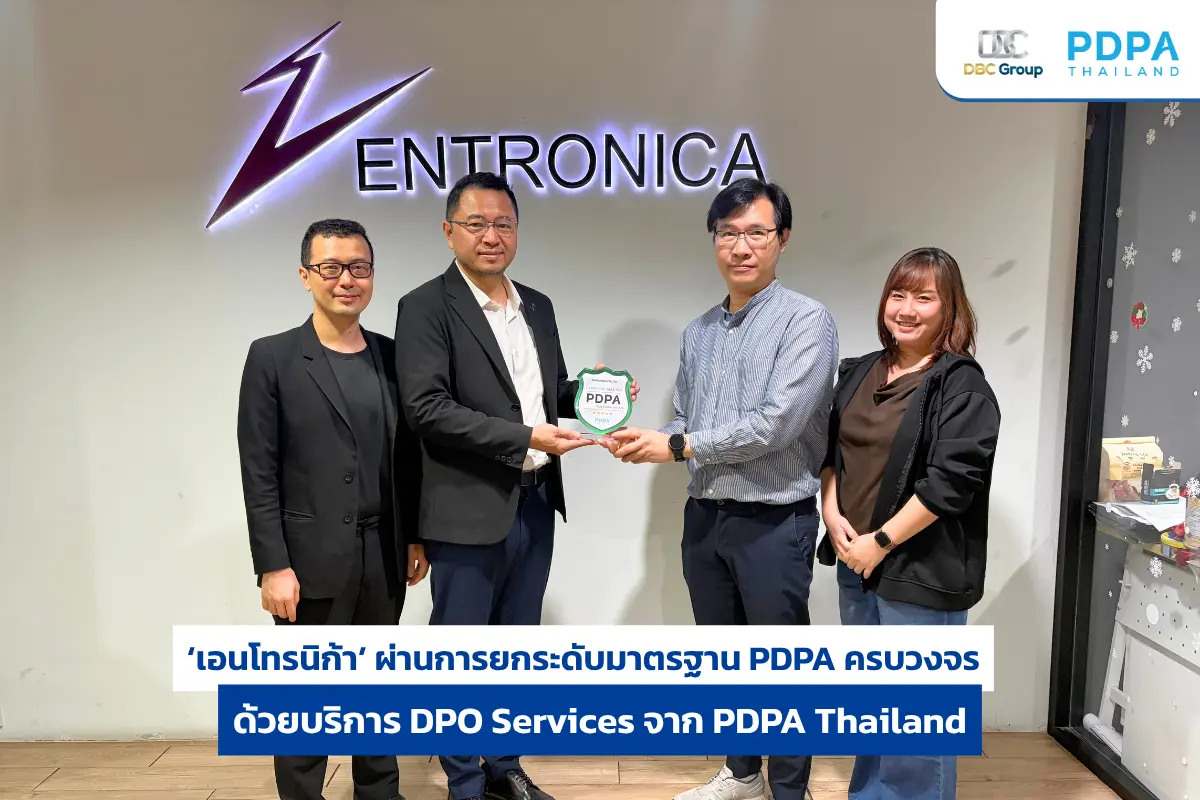
‘เอนโทรนิก้า’ ผ่านการยกระดับมาตรฐาน PDPA ครบวงจร ด้วยบริการ DPO Services จาก PDPA Thailand
‘เอนโทรนิก้า’ ผ่านการยกระ
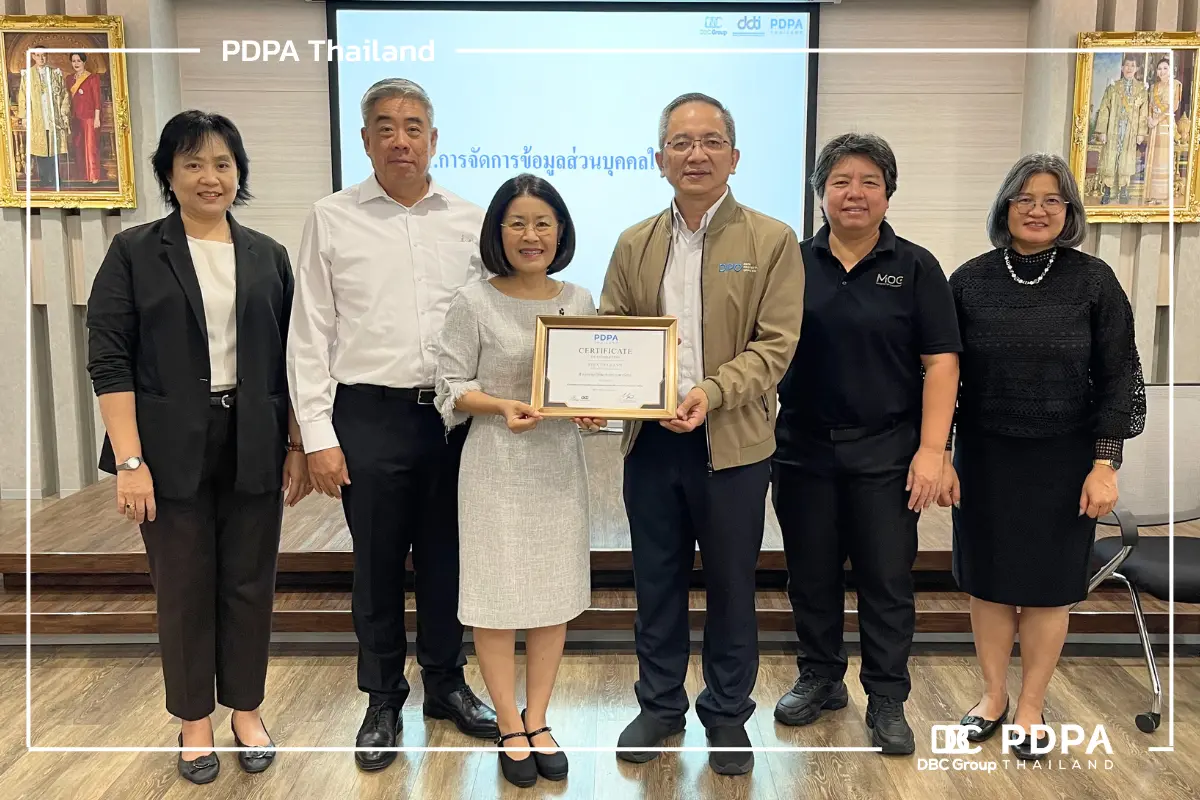
PDPA Thailand จัดอบรม PDPA เชิงปฏิบัติการให้สำนักงานปลัดกระทรวงพาณิชย์
‘ศิริราชวิทยวิจัย&#
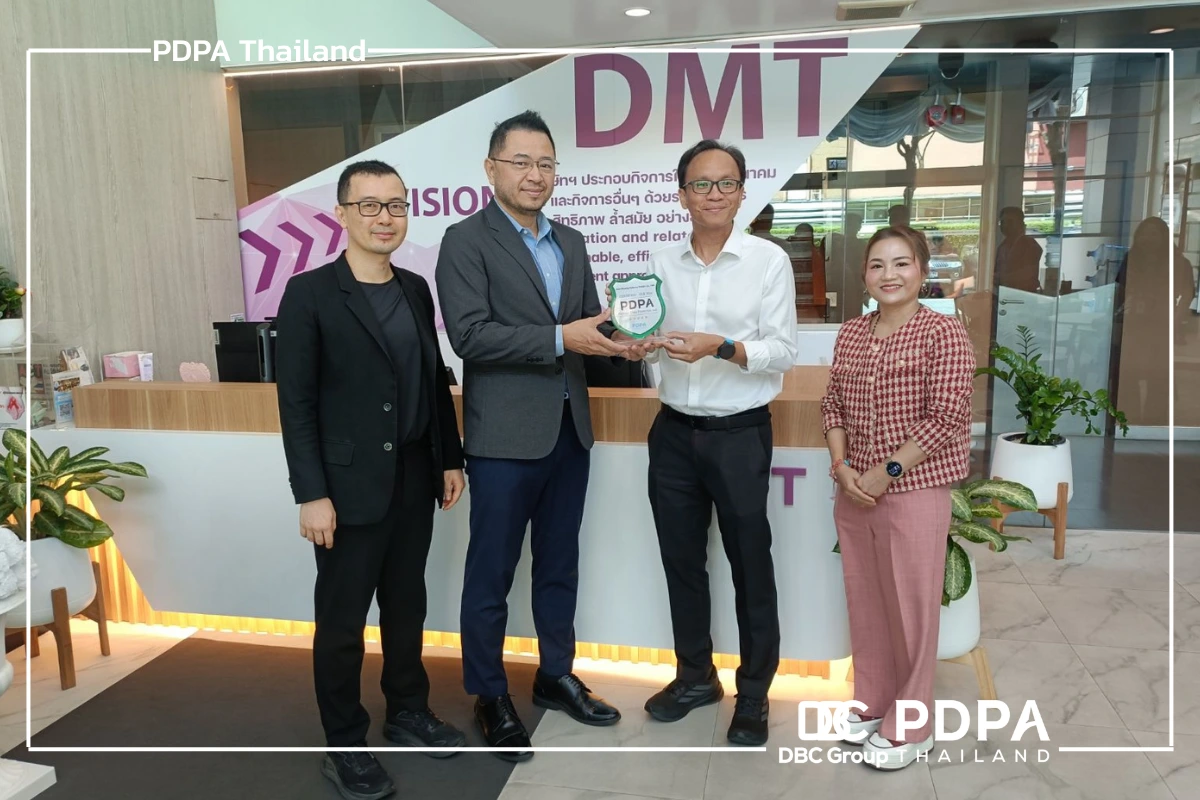
DMT รับมอบโล่ PDPA Thailand ตอกย้ำความเชื่อมั่นด้วย DPO Outsource
ปีที่ 3 แห่งความเชื่อมั่น
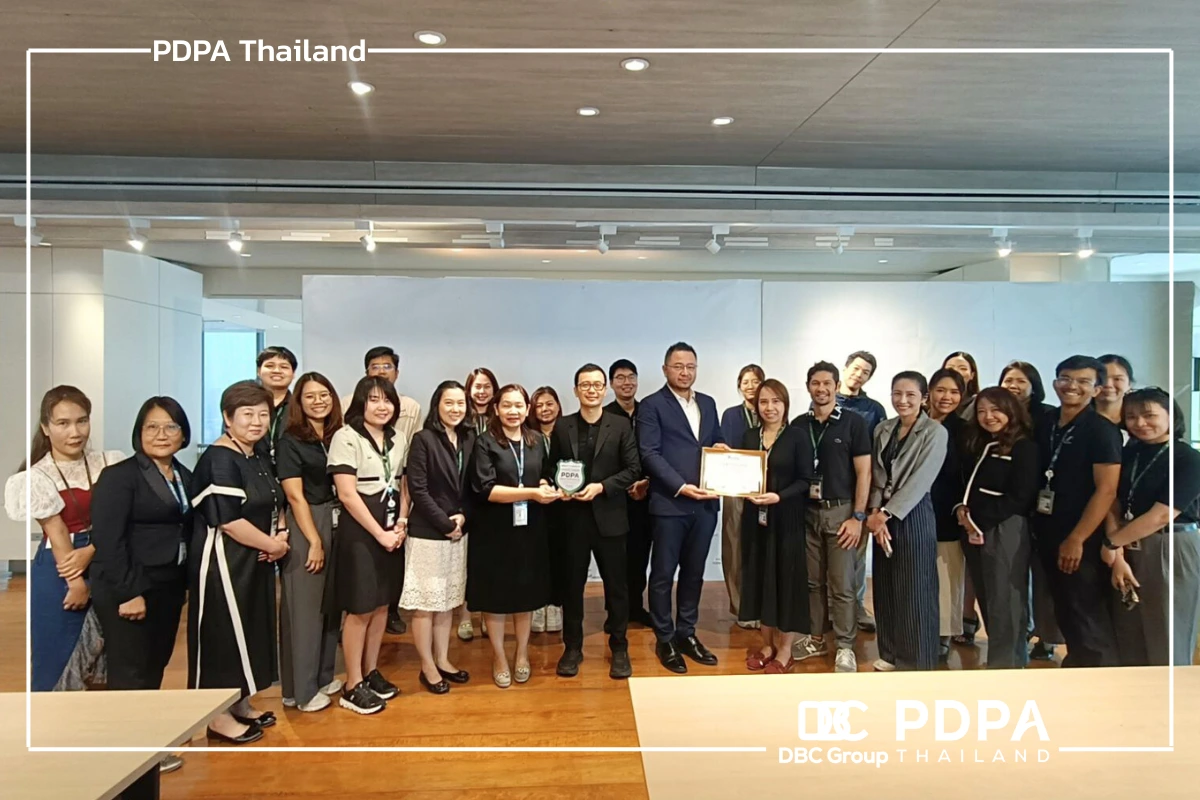
“ศิริราชวิทยวิจัย” ยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล – PDPA Thailand
‘ศิริราชวิทยวิจัย&#
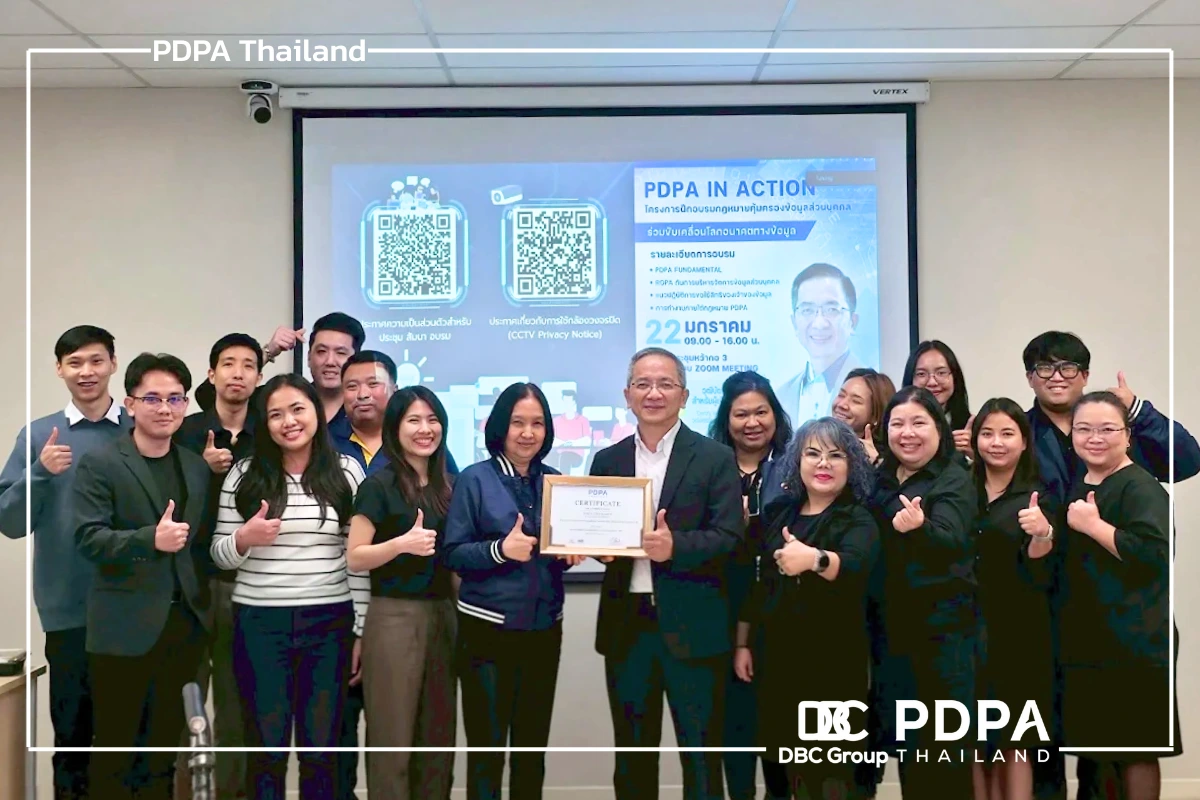
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 256
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
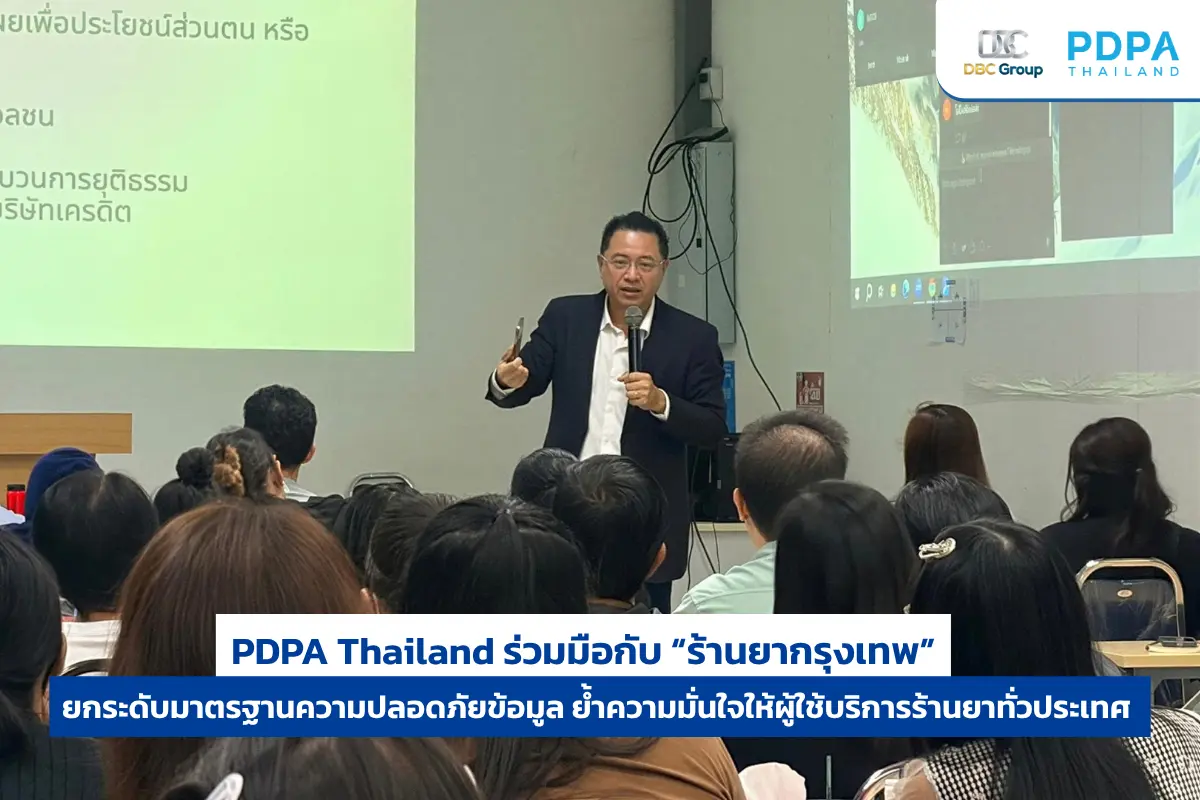
PDPA Thailand และร้านยากรุงเทพ ยกระดับความปลอดภัยข้อมูลลูกค้า
PDPA Thailand ร่วมมือกับ “ร้านยากรุงเทพ”...

PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...
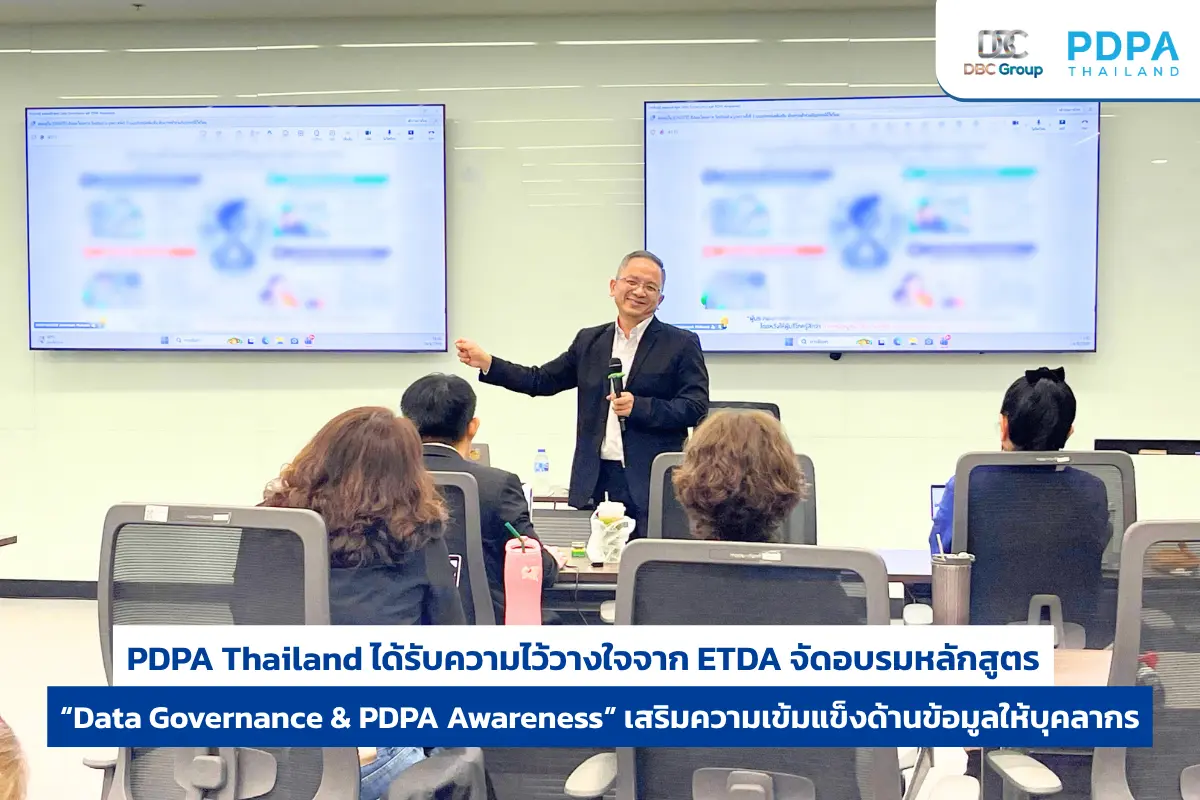
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
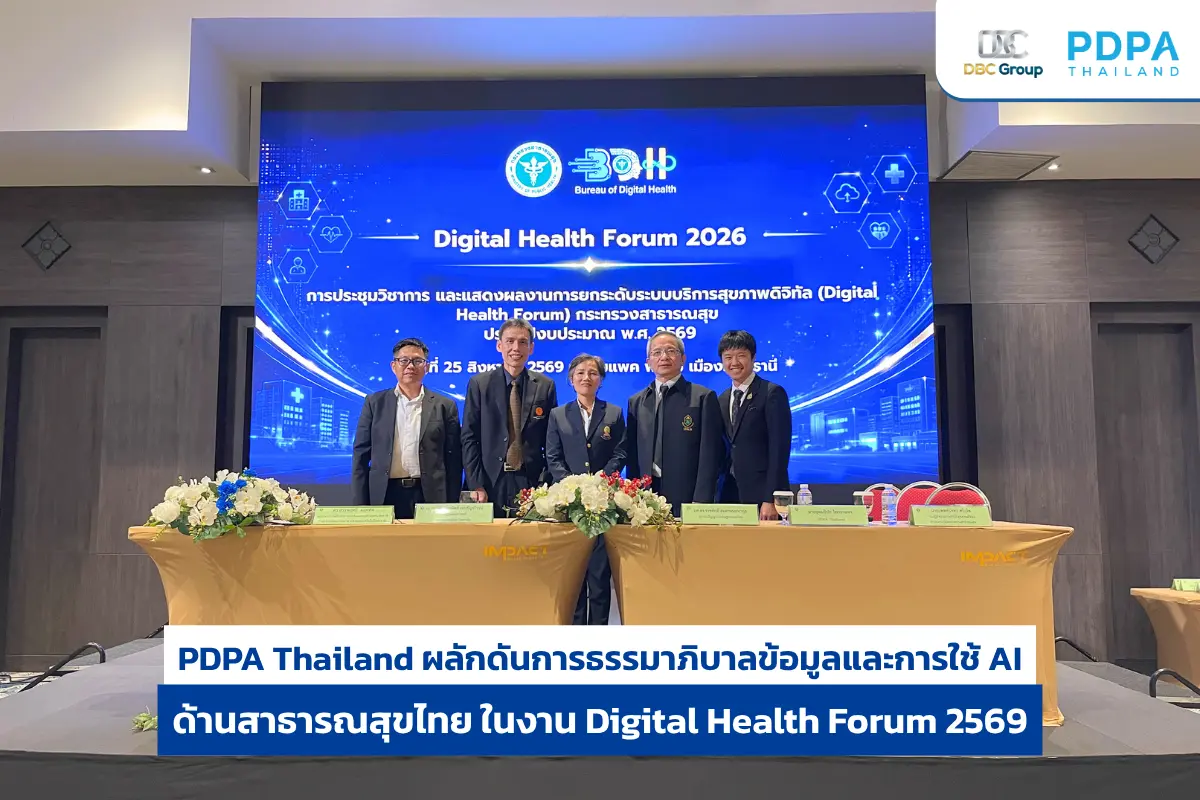
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
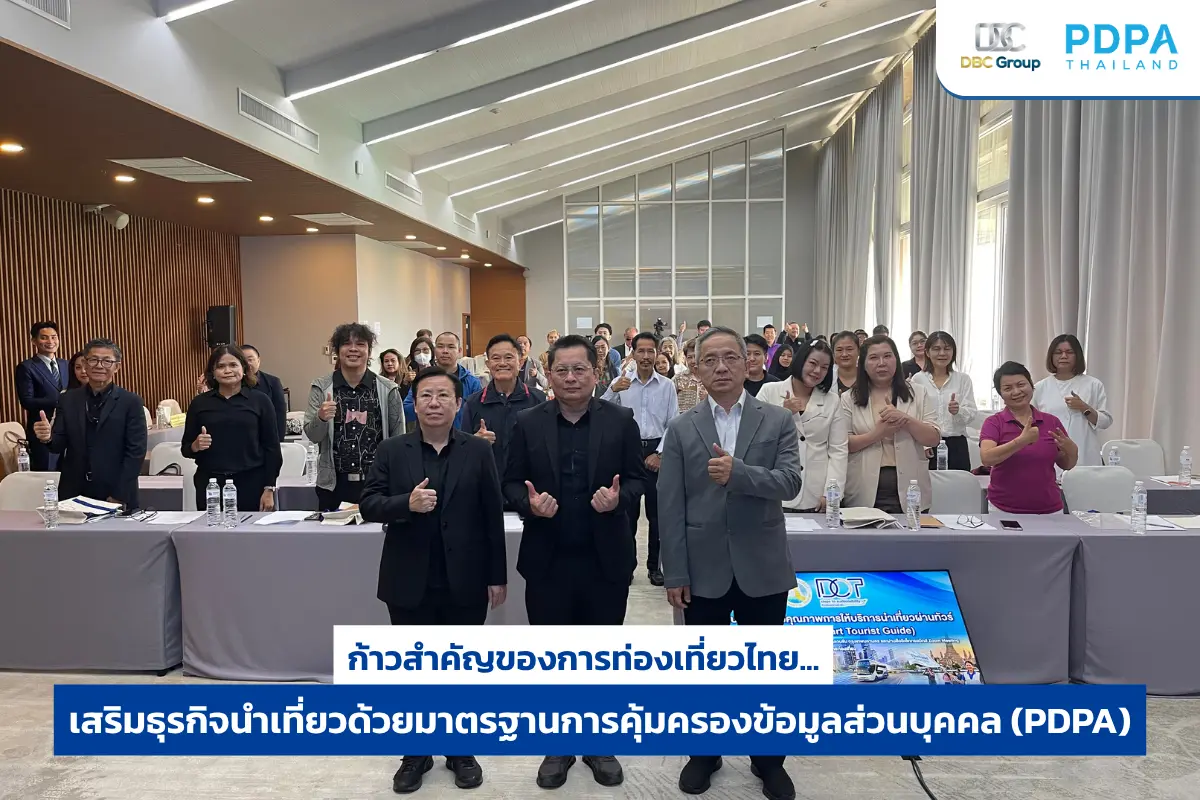
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน