
สิทธิการเพิกถอนความยินยอม ตามกฎหมาย PDPA คืออะไร? สิ่งที่ทุกองค์กรต้องรู้
สิทธิในการเพิกถอนความยินยอม (Right to Withdraw Consent) มาตรา 19 ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) คือ หนึ่งใน สิทธิเจ้าของข้อมูล ที่เจ้าของข้อมูลส่วนบุคคลจะถอนความยินยอมเสียเมื่อใดก็ได้ โดยจะต้องถอนความยินยอมได้ง่าย เช่นเดียวกับการให้ความยินยอม ความท้าทายขององค์กรในกรณีที่ประมวลผลข้อมูลส่วนบุคคลด้วยการขอความยินยอม องค์กรต้องออกแบบระบบรองรับอย่างจริงจัง ไม่ใช่ให้ยินยอมง่าย แต่ถอ
สิทธิเจ้าของข้อมูล (Data Subject Rights) คืออะไร มีอะไรบ้าง? สรุปครบ 8 ข้อตามกฎหมาย PDPA
สิทธิเจ้าของข้อมูล (Data Subject Rights) ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) คือ สิทธิที่กฎหมายกำหนดขึ้นเพื่อให้บุคคลทั่วไปสามารถควบคุม ดูแล และปกป้องข้อมูลส่วนบุคคลของตนเองที่ถูกองค์กรหรือหน่วยงานต่างๆ เก็บรวบรวม ใช้ หรือเปิดเผย สิทธิพื้นฐานของเจ้าของข้อมูลส่วนบุคคลมีทั้งหมด 8 ประการ ดังนี้ สิทธิได้รับการแจ้งให้ทราบ (Right to be Informed) ตามมาตรา 23 คือ สิทธิที่จะต้องได้รับทราบวั
อัปเดต 7 Skills ที่คนทำ PDPA ต้องรู้ในปี 2569 เพื่อการปฏิบัติตามกฎหมายอย่างยั่งยืน
ปี 2569 นับเป็นปีที่ 7 นับจากประกาศใช้ และกำลังก้าวเข้าสู่ปีที่ 4 ของการบังคับใช้เต็มรูปแบบของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA หลายองค์กรมักเริ่มทำ PDPA ด้วยวิธีที่ “ถูกต้องในเชิงเอกสาร” เป็นอันดับแรก คือรีบจัดทำนโยบาย, แบบฟอร์ม หรือจัดทำประกาศให้ครบตามรายการตรวจสอบ แต่เมื่อเวลาผ่านไปกลับพบปัญหา เช่น มีคำถามจากลูกค้าหรือพนักงานเข้ามาแล้วตอบไม่ตรงประเด็น พอมีเหตุหรือมี
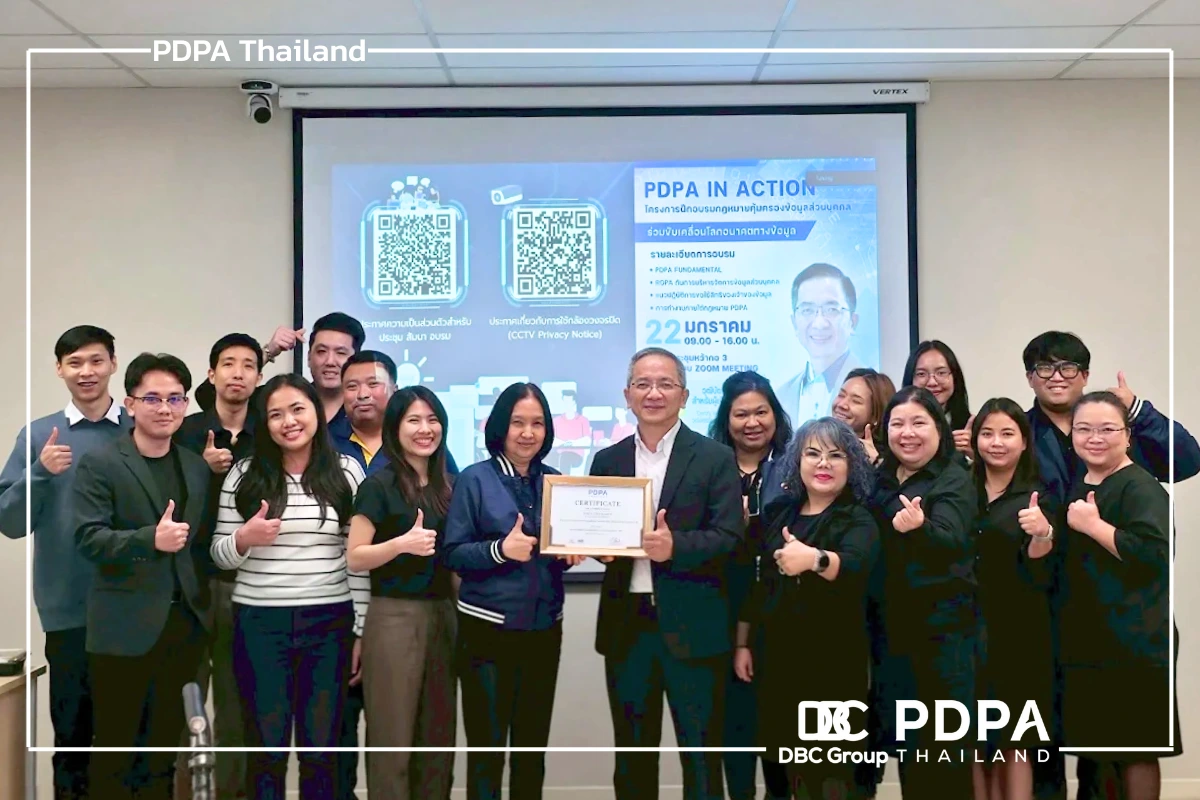
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 2569 ที่ผ่านมา – ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร DBC Group และผู้ก่อตั้ง PDPA Thailand เป็นผู้ถ่ายทอดความรู้เรื่อง “กฎหมายคุ้มครองข้อมูลส่วนบุคคลเชิงปฏิบัติการ” ให้กับบุคลากรจาก สอวช. โดยมีผู้เข้าอบรมทั้งแบบ Online และ Onsite รวมกว่า 50 ท่านร่วมกิจกรรมในครั้งนี้ รายละเอียดการฝึกอบรม: หลักเกณฑ์และหลักการที่สำคัญ, ขอบเขตการบังคับใช้พร้อมการตีความ,
แจกฟรี! คู่มือป้องกันความเสี่ยงเกี่ยวกับข้อมูลส่วนบุคคลสำหรับพนักงานขององค์กร (Data Controller Perspective)
ทำไมพนักงานต้องรู้ PDPA และองค์กรต้องให้ความสำคัญกับการสร้างความตระหนักรู้ด้าน PDPA ในองค์กรที่เป็นรูปธรรม? ในยุคเศรษฐกิจดิจิทัล ข้อมูลส่วนบุคคลได้กลายเป็นสินทรัพย์เชิงกลยุทธ์ที่สำคัญขององค์กร อย่างไรก็ตาม หากการจัดการข้อมูลที่ไม่มีประสิทธิภาพหรือไม่ดีเพียงพออาจสร้างความเสียหายต่อเจ้าของข้อมูล และนำไปสู่ความเสี่ยงที่ร้ายแรงต่อองค์กร ทั้งในแง่กฎหมาย เช่น การถูกฟ้องร้อง เสียค่าปรับทางปกครอง ในแ
บทสรุป PDPA ปี 2568 – เปลี่ยนความเสี่ยงให้เป็นกลยุทธ์การคุ้มครองข้อมูลปี 2569
ตลอดปี 2568 หลายองค์กรไทยเริ่มรู้สึกชัดว่า PDPA ไม่ได้เป็นแค่ “งานเอกสาร” อีกต่อไป แต่เป็นเรื่องที่กระทบทั้งองค์กร ตั้งแต่ความเชื่อมั่นของลูกค้า การตรวจประเมินจากคู่ค้า ไปจนถึงความเสี่ยงใหม่จากระบบ Cloud และ AI ที่สำคัญคือ ภาพการบังคับใช้กฎหมายเริ่มชัดขึ้นเรื่อย ๆ ในเชิง “บรรทัดฐาน” และ “บทเรียนราคาแพง” ทำให้ปี 2569 เป็นปีที่องค์กรควรวางระบบให้จริงจังมากขึ้น ไม่ใช่แค่ทำให้ผ่านแบบครั้งคราว PDP
สรุป 5 เหตุละเมิดข้อมูลส่วนบุคคลปี 2568 – บทเรียนจากองค์กรสู่องค์กร ผลกระทบและความเสี่ยงที่องค์กรต้องเผชิญ
ตลอดระยะเวลาในปี พ.ศ. 2568 (ค.ศ. 2025) ที่ผ่านมา จะเห็นจากประกาศหรือข่าวสารเกี่ยวกับเหตุการละเมิดข้อมูลส่วนบุคคลในประเทศไทยหลายต่อหลายครั้ง ซึ่งอาจเกิดจากสาเหตุหลายปัจจัย อาทิ พนักงานปฏิบัติหน้าที่แบบไม่ระวัง, องค์กรขาดมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม ครอบคลุมไปถึงการถูกแฮ็กหรือเจาะระบบ ปัจจัยเหล่านี้ล้วนเป็นจุดเริ่มต้นของเหตุการละเมิดข้อมูลส่วนบุคคล ที่อาจนำไปสู่บทลงโทษทางกฎหมายได้ทั้
[บทเรียนเคส กกต.] ส่งข้อมูลผ่าน LINE ไม่ระวังอาจถูกปรับ PDPA
จากกระแสข่าว “กกต. ถูกปรับตาม PDPA” เพราะข้อมูลผู้สมัคร/ผู้ได้รับเลือก สว. รั่วไหลจำนวนมาก และมีประเด็นสำคัญข้อหนึ่งที่สะเทือนองค์กรไทยแทบทุกแห่งคือ การส่งไฟล์ข้อมูลผ่าน LINE เพื่อความสะดวกในการทำงาน แต่ไม่มีมาตรการความปลอดภัยที่เหมาะสม จนกลายเป็นช่องทางเสี่ยงที่ทำให้เกิดเหตุข้อมูลรั่วไหลได้จริง ประเด็นนี้ไม่ใช่เรื่องของ “หน่วยงานรัฐ” เท่านั้น แต่สะท้อนภาพเดียวกับภาคเอกชน/SME จำนวนมากที่ยังใช
5 บทเรียนองค์กรไทยต้องรู้ – เคสกกต. ถูกปรับตาม PDPA
คำสั่งของคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ที่ลงโทษปรับทางปกครองสำนักงานคณะกรรมการการเลือกตั้ง (กกต.) จากกรณีข้อมูลผู้สมัคร สว. รั่วไหล ถือเป็นกรณีศึกษาสำคัญที่สะท้อนบทเรียนหลายประการต่อสังคม หน่วยงานรัฐ และองค์กรต่างๆ ดังนี้ครับ: 1. หน่วยงานรัฐ “ต้อง” รับผิดชอบตามกฎหมาย PDPA อย่างเคร่งครัด กรณีนี้ชี้ให้เห็นชัดเจนว่า กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) บังคับใช้กับทุกองค์กรไม่เว้นแม้แต่ &#
PDPA กับ ความยินยอม: หลักการที่สำคัญ และบทลงโทษทางกฎหมาย “องค์กรต้องรู้”
หนึ่งคำถามยอดฮิตสำหรับองค์กรคือ “เราต้องขอความยินยอมทุกครั้งที่เก็บข้อมูลจริงไหม?” ภายใต้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA “ความยินยอม” เป็นหนึ่งในการให้เหตุผลตามกฎหมาย หรือฐานทางกฎหมาย PDPA ในการเก็บ ใช้ และเปิดเผยข้อมูลส่วนบุคคล แม้ว่าความยินยอมจะเป็นฐานทางกฎหมาย “ที่มีชื่อเสียงมากที่สุด” ในแง่ของความรู้จักหรือความคุ้นเคย แต่ก็เป็นฐานทางกฎหมายที่ต้องอาศัยความเข้าใจ แล
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้สมัคร สว.รั่ว 335,000 บาท สืบเนื่องจากการที่ ดร.อุดมธิปก ไพรเกษตร ผู้ก่อตั้งสื่อ PDPA Thailand ได้พบว่าสำนักงานคณะกรรมการเลือกตั้ง มีการฟ้องทางปกครอง คณะกรรมการผู้เชี่ยวชาญ คณะที่ 3 ในคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เมื่อวันที่ 21 พฤศจิการยน 2568 ตาม Link นี้ https://www.facebook.com/share/p/1DKeveve74/ ล่าสุดทาง ดร.อุดมธิปก ได้รับเอกสารสำเนาคำสั่งคณะ
ถอดบทเรียน BayLDA ภายใต้ GDPR ภาพสะท้อน World ID กับคำสั่งลบข้อมูล 1.2 ล้านชุด
สืบเนื่องจากในงานแถลงข่าวของคณะกรรมการผู้เชี่ยวชาญชุดที่ 2 ตามกฏหมาย PDPA ที่มีคำสั่งให้ “World ID” ลบข้อมูลม่านตา (Iris) จำนวน 1.2 ล้านคนของคนไทยและยุติบริการการสแกนม่านตาในประเทศไทย (รายละเอียดเพิ่มเติม > คลิก) นั้น ได้มีการอ้างอิงถึงกรณีศึกษาในลักษณะเดียวกันของ World ID กับคำสั่งของหน่วยงานคุ้มครองข้อมูลแห่งรัฐบาวาเรีย ประเทศสาธารณรัฐเยอรมนี (Das Bayerische Landesamt für Datenschutzaufsicht
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:


พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี
พิธีลงนามข้อตกลง (MoU) ระ


TPDPA x PDPA Thailand ส่งเสริมคุ้มครองข้อมูลส่วนบุคคลไทย มอบคอร์สเรียนออนไลน์สถาบันอุดมศึกษาทั่วประเทศ
รบรอบประกาศใช้ 5 ปี บังคั

ผู้เชี่ยวชาญ PDPA เผยข้อคิดองค์กร กรณีสั่งปรับทางปกครอง 7 ล้านบาท
กรณีสำนักงานคณะกรรมการคุ้

ถอดบทเรียน “ผู้บริหาร” จากเคสภาคเอกชนถูกปรับ PDPA: 7 ล้านบาท องค์กรเรียนรู้อะไรบ้าง ?
ข่าวการปรับบริษัทยักษ์ใหญ

ปรับจริง 7 ล้าน! ไม่ทำตาม PDPA คณะกรรมการผู้เชี่ยวชาญสั่งลงโทษทางปกครองภาคเอกชน
“บริษัทเอกชนรายใหญ่
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั

เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล

ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ
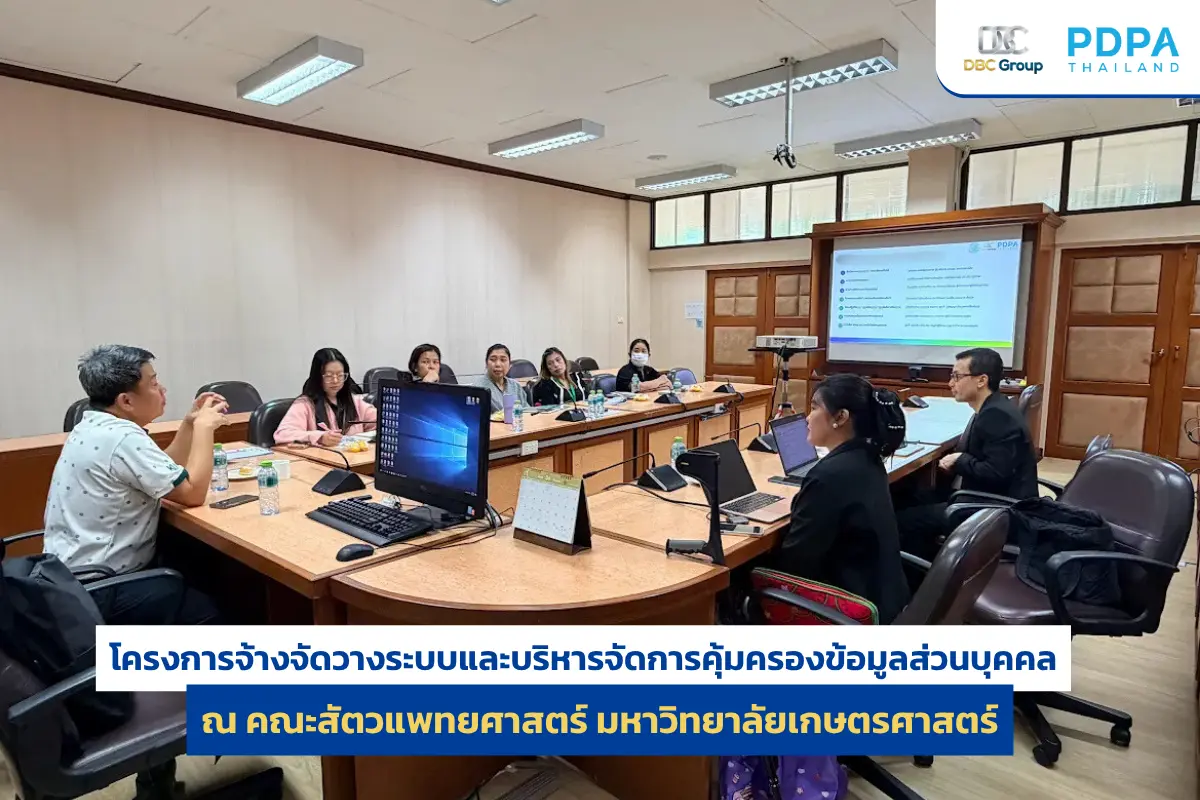
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
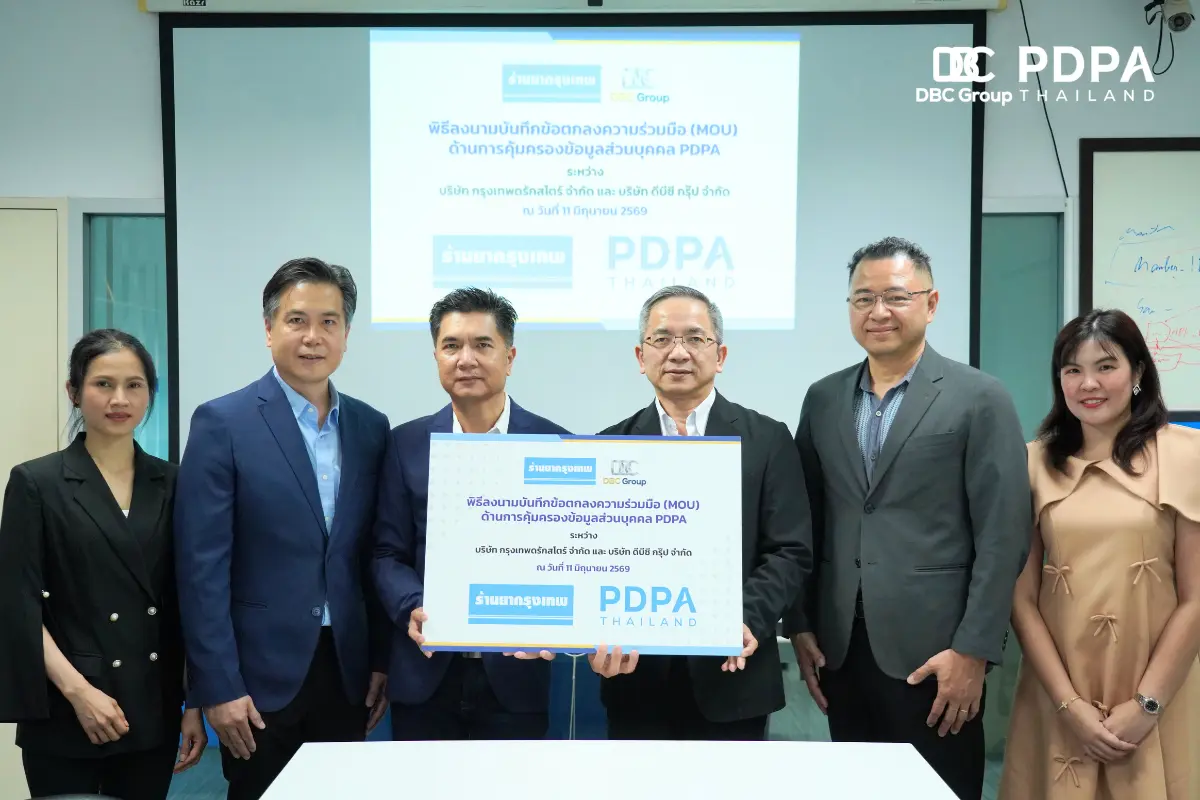
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
‘เอนโทรนิก้า’ ผ่านการยกระดับมาตรฐาน PDPA ครบวงจร ด้วยบริการ DPO Services จาก PDPA Thailand
‘เอนโทรนิก้า’ ผ่านการยกระ
PDPA Thailand จัดอบรม PDPA เชิงปฏิบัติการให้สำนักงานปลัดกระทรวงพาณิชย์
‘ศิริราชวิทยวิจัย&#
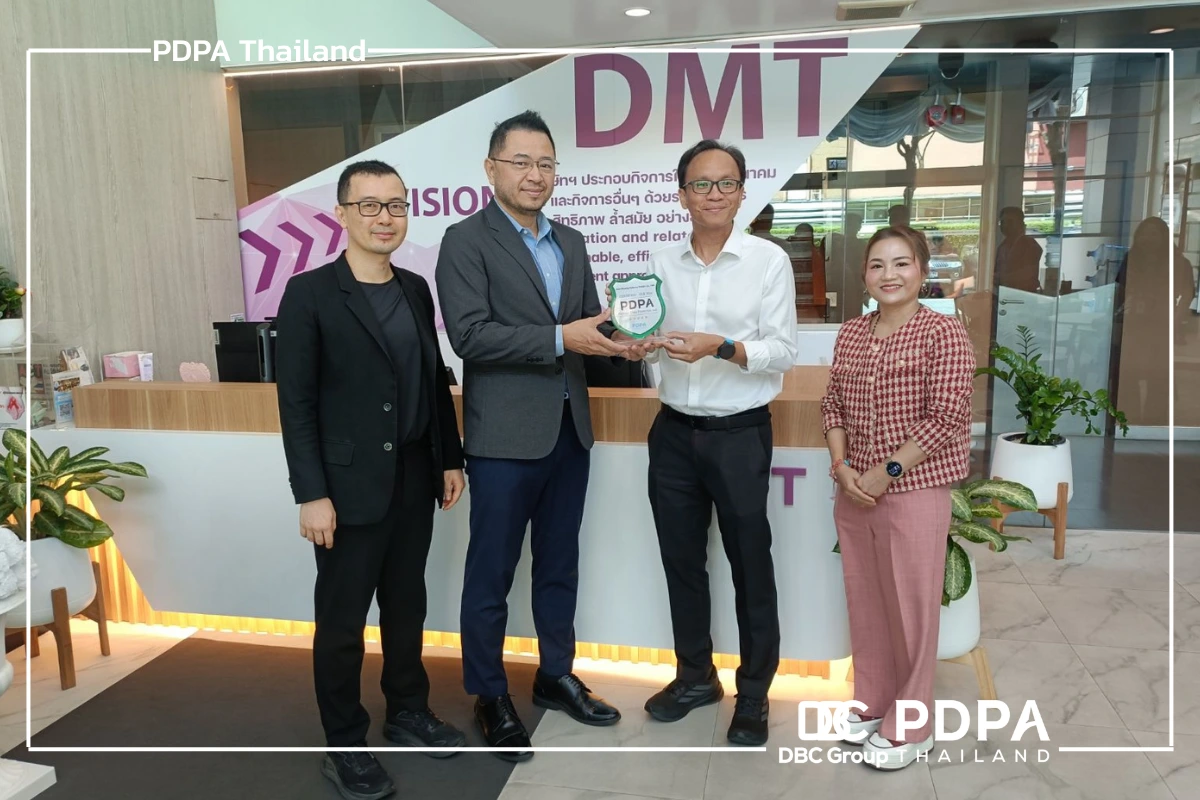
DMT รับมอบโล่ PDPA Thailand ตอกย้ำความเชื่อมั่นด้วย DPO Outsource
ปีที่ 3 แห่งความเชื่อมั่น
“ศิริราชวิทยวิจัย” ยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล – PDPA Thailand
‘ศิริราชวิทยวิจัย&#
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 256
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

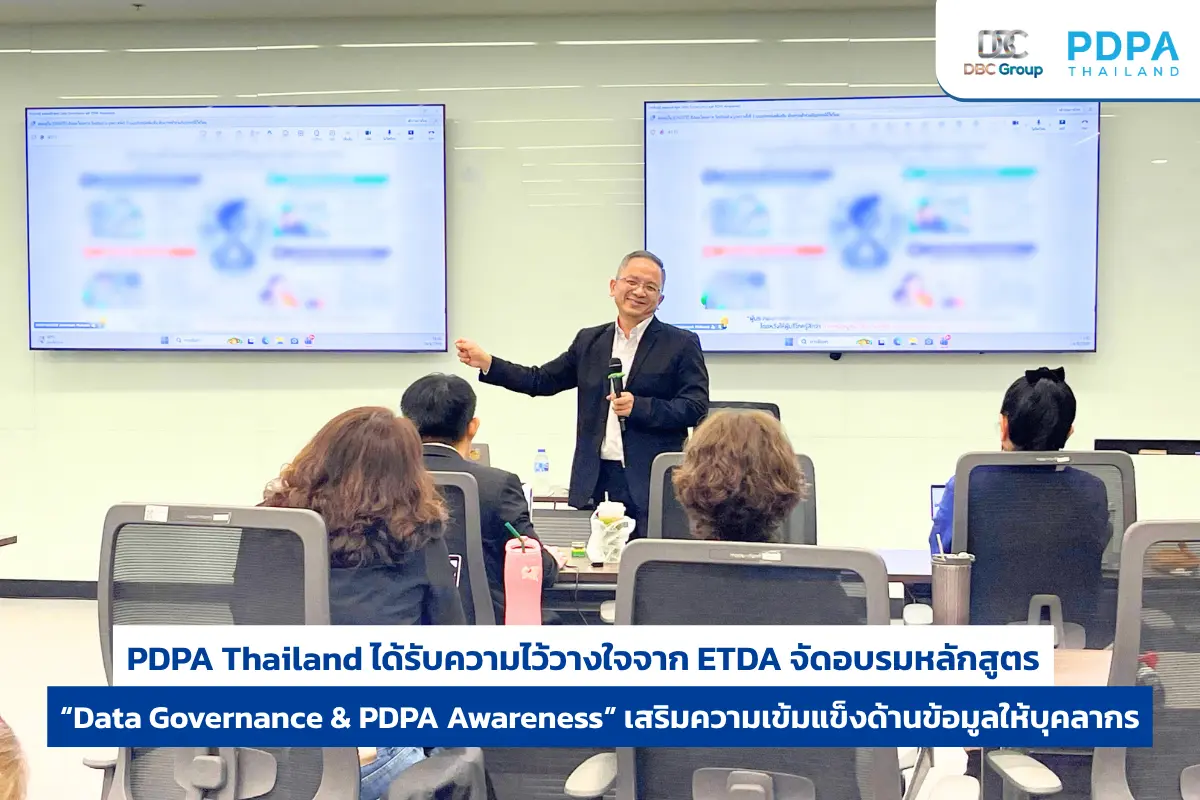
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
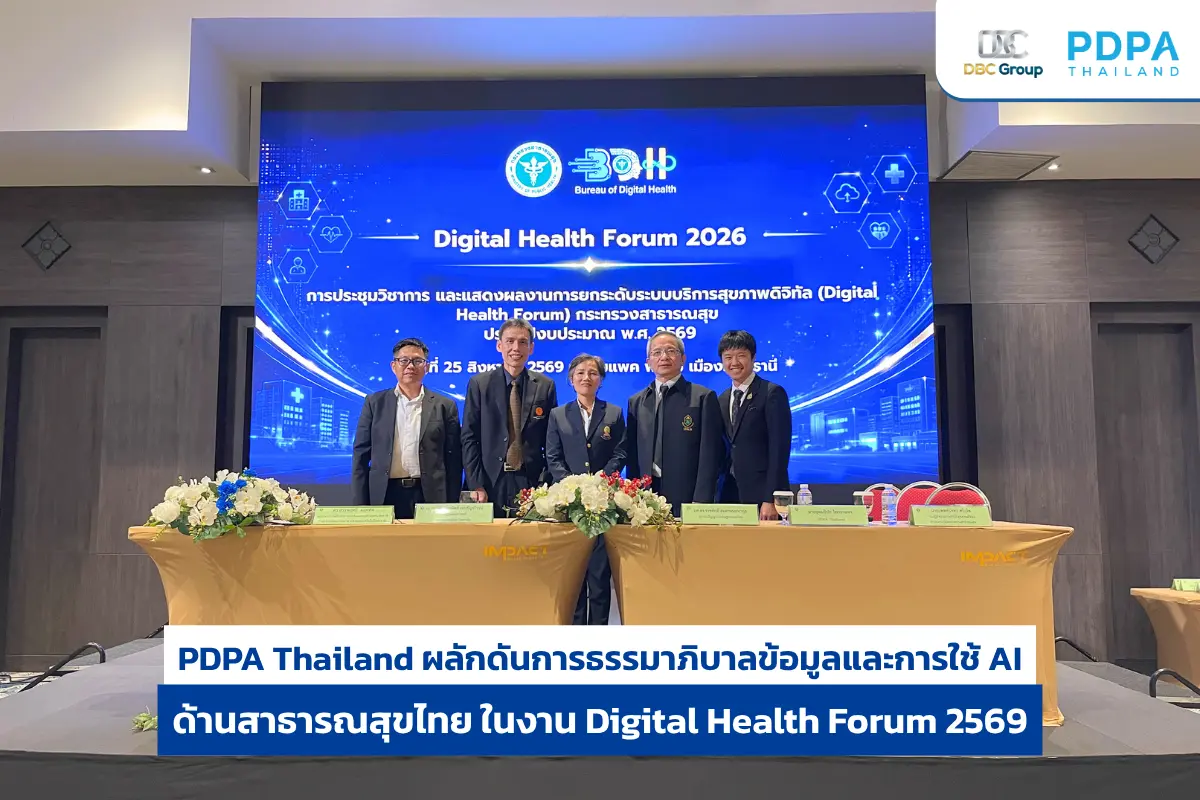
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
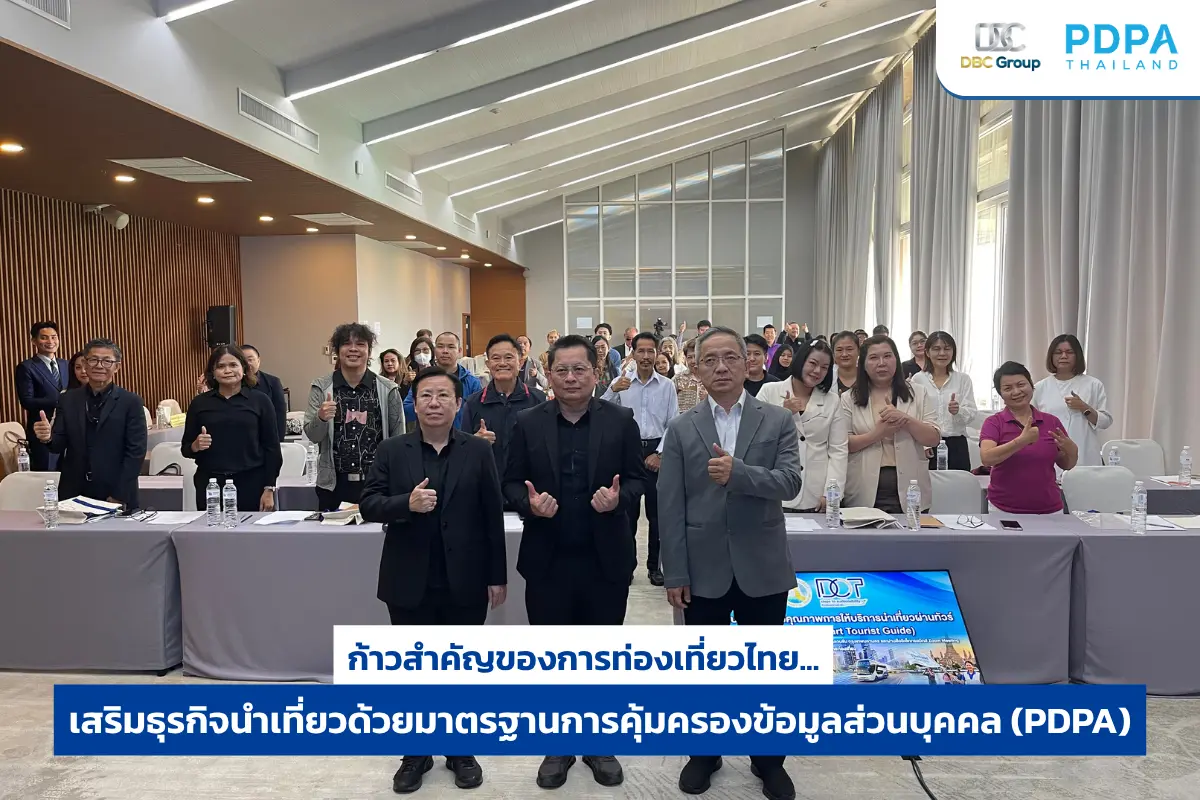
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ
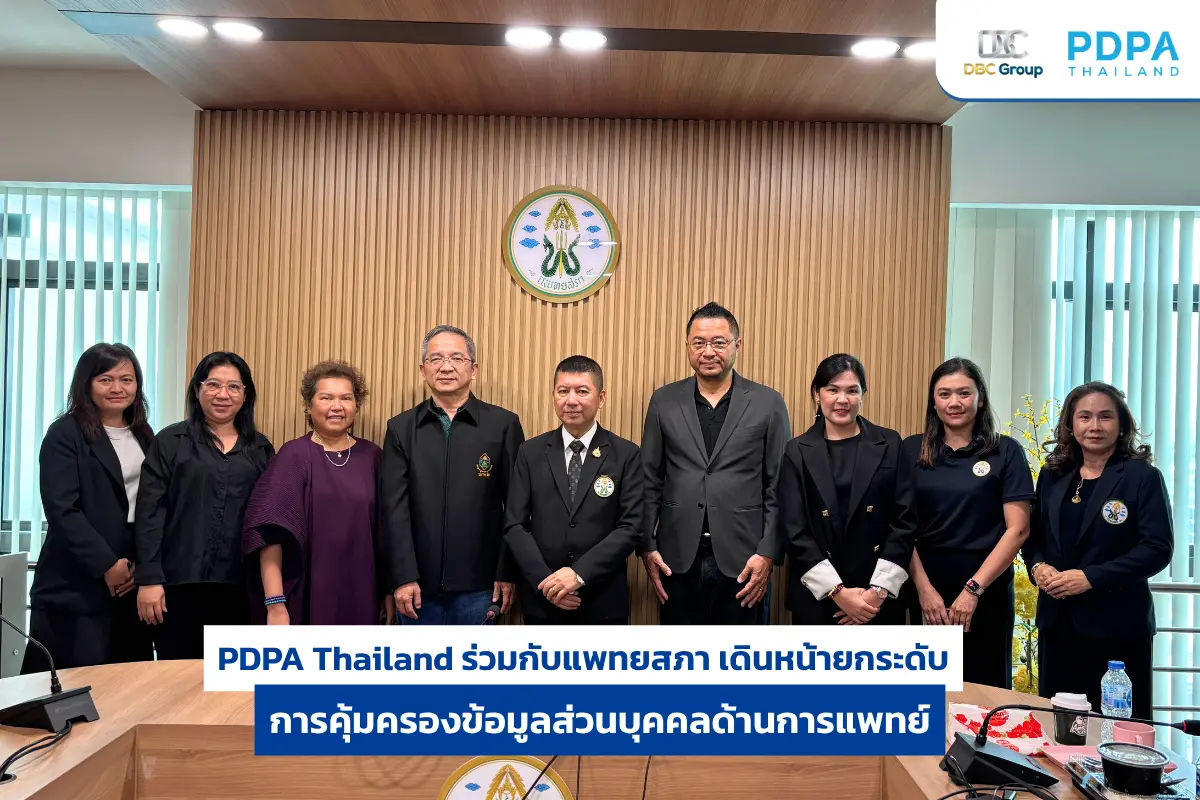
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
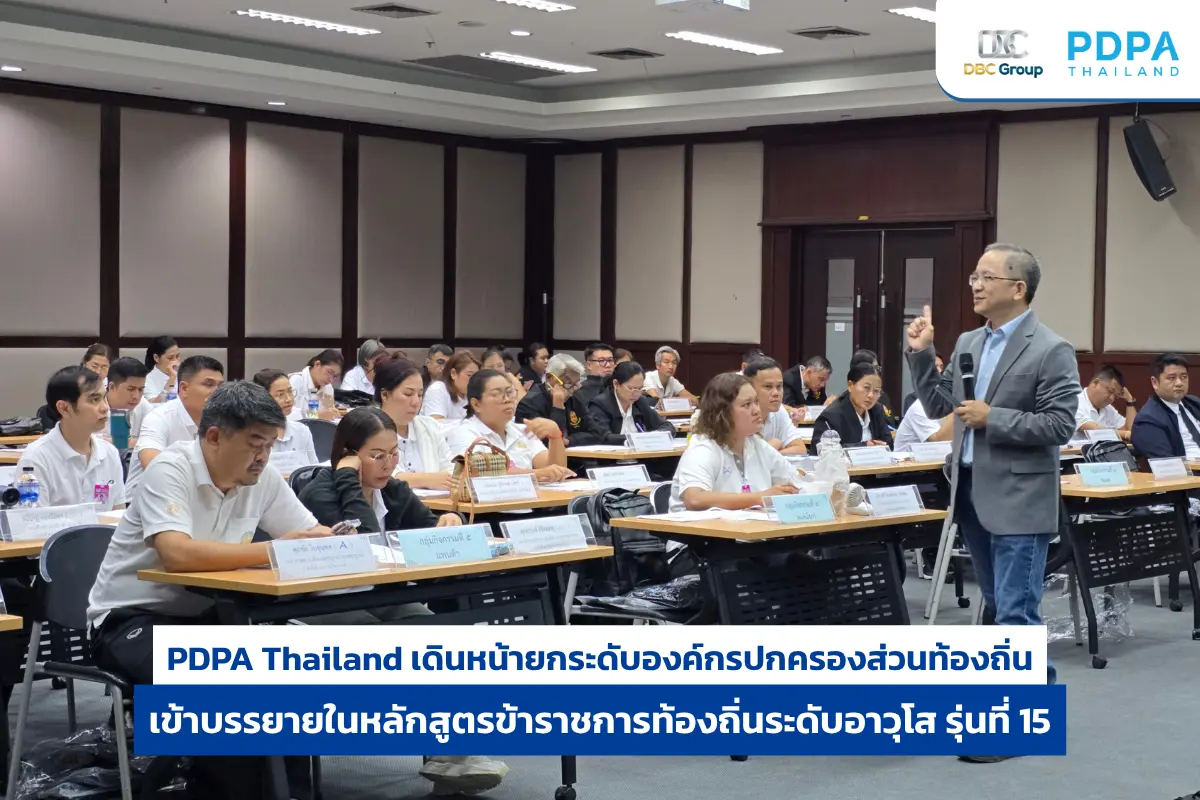
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร