
จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร ผู้ที่เรียน PDPA มักอธิบายได้ว่า Privacy Notice, RoPA, DPA หรือสิทธิของเจ้าของข้อมูลคืออะไร แต่เมื่อต้องตรวจว่าแต่ละหน่วยงานปฏิบัติจริงหรือไม่ คำถามกลับยากขึ้นทันที จะกำหนดขอบเขตอย่างไร ต้องขอดูหลักฐานอะไร ควรสัมภาษณ์ใคร และจะสรุปได้อย่างไรว่า Control มีอยู่เพียงบนกระดาษหรือทำงานจริง ช่องว่างนี้ทำให้การรู้กฎหมายยังไม่เท่ากับการตรวจองค์กรเป็น ห
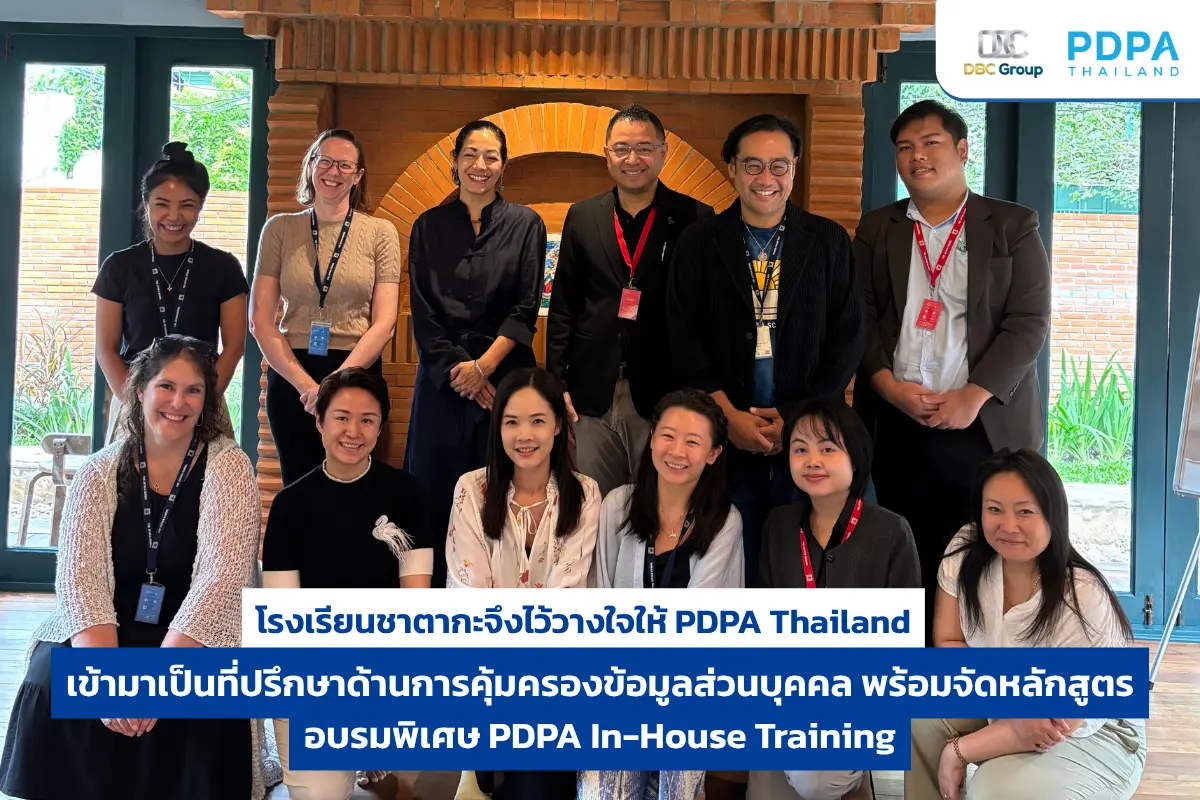
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDPA ภายในให้กับโรงเรียนชาตากะ เพื่อตอกย้ำความมุ่งมั่นในการคุ้มครองข้อมูลส่วนบุคคล โรงเรียนชาตากะจึงไว้วางใจให้ PDPA Thailand เข้ามาเป็นที่ปรึกษาด้านการคุ้มครองข้อมูลส่วนบุคคล พร้อมจัดหลักสูตรอบรมพิเศษ PDPA In-House Training เมื่อวันที่ 11 สิงหาคม 2569 ณ โรงเรียนชาตากะ บรรยายโดย อาจารย์สุกฤษ โกยอัครเดช ประธานเจ้าหน้าที่ฝ่ายปรึกษาและสอบทาน บริษัท ดีบีซี กรุ๊ป จำกัด เนื้อหาการอ

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA จากเวทีเสวนาออนไลน์ PDPA Guru Episode 13: AI Data Governance ก่อนทำงานร่วมกับ AI องค์กรต้องเตรียมมาตรการอะไรบ้าง? เป้าหมายสำคัญของการทำ AI Data Governance คือขจัดช่องโหว่ทางธุรกิจ เพื่อลดความเสี่ยงในการทำผิด พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) ป้องกันความลับทางการค้าหรือข้อมูลรั่วไหล ช่วยให้องค์กรนำข้อมูลภายในมาใช้พั

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร เมื่อผู้บริหารถามว่า “ใครจะตรวจระบบ PDPA ว่าทำงานจริงหรือไม่” คำตอบมักอยู่ระหว่าง DPO กับ Internal Audit แต่ทั้งสองบทบาทใช้แทนกันไม่ได้ทั้งหมด เพราะหน้าที่ ความเชี่ยวชาญ และระดับความเป็นอิสระต่างกัน Data Protection Auditor ในบทความนี้ หมายถึงบทบาทหรือชุดสมรรถนะของผู้ที่สามารถตรวจข้อกำหนด กระบวนการ Control ความเสี่ยง และหลักฐานด้
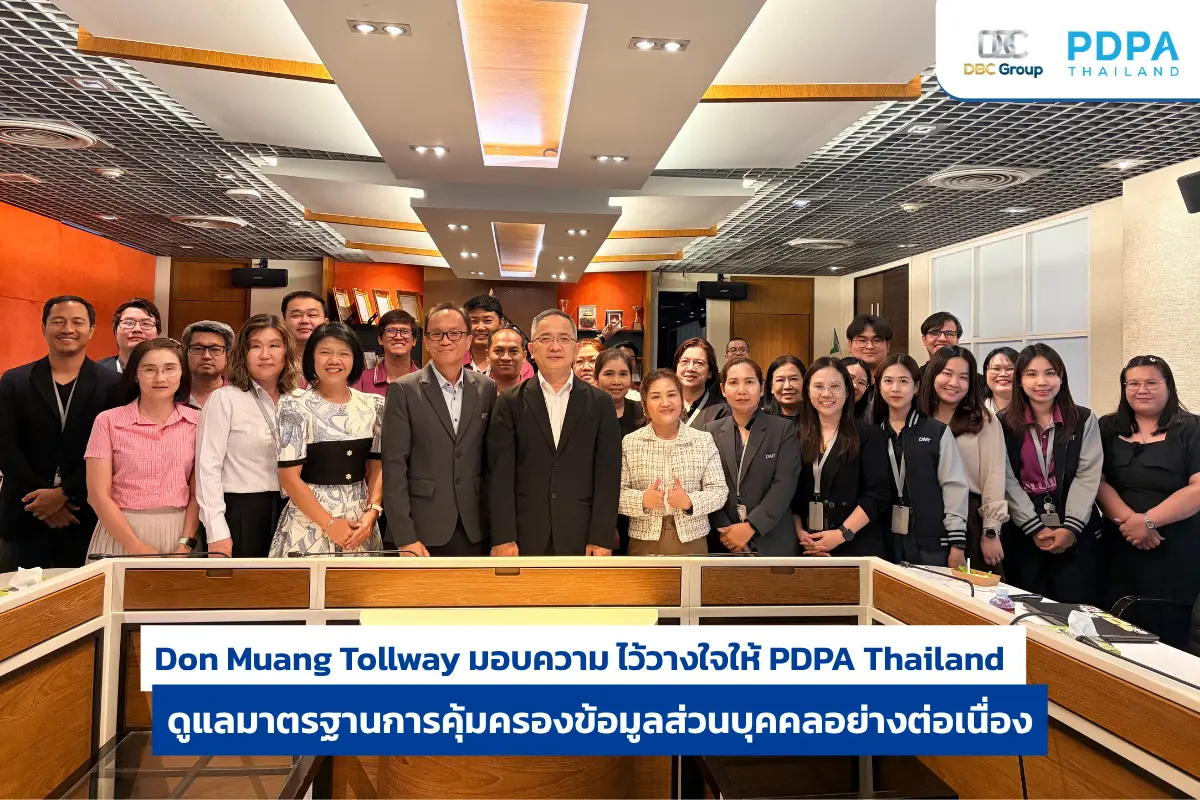
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐาน การคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง เพราะการคุ้มครองข้อมูลส่วนบุคคล ไม่ใช่เพียงการปฏิบัติให้ถูกต้องตามกฎหมาย แต่คือการสร้างมาตรฐานการบริหารจัดการข้อมูลที่ทุกคนในองค์กรต้องมีส่วนร่วม PDPA Thailand และ DBC Group ขอขอบคุณ บริษัท ทางยกระดับดอนเมือง จำกัด (มหาชน) (Don Muang Tollway) ที่ให้ความไว้วางใจในการดูแลด้านการคุ้มครองข้อมูลส่วน

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร เมื่อประเทศไทยมีระบบ PDPA Certification คำถามของผู้บริหารไม่ควรหยุดที่ “องค์กรทำ PDPA ครบแล้วหรือยัง” แต่ต้องถามว่า “เราพิสูจน์ได้หรือไม่ว่า ระบบคุ้มครองข้อมูลส่วนบุคคลทำงานจริง” PDPA Certification เป็นการรับรองระบบการคุ้มครองข้อมูลส่วนบุคคลขององค์กร ตามหลักเกณฑ์ของสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล หรือ สคส. ไม
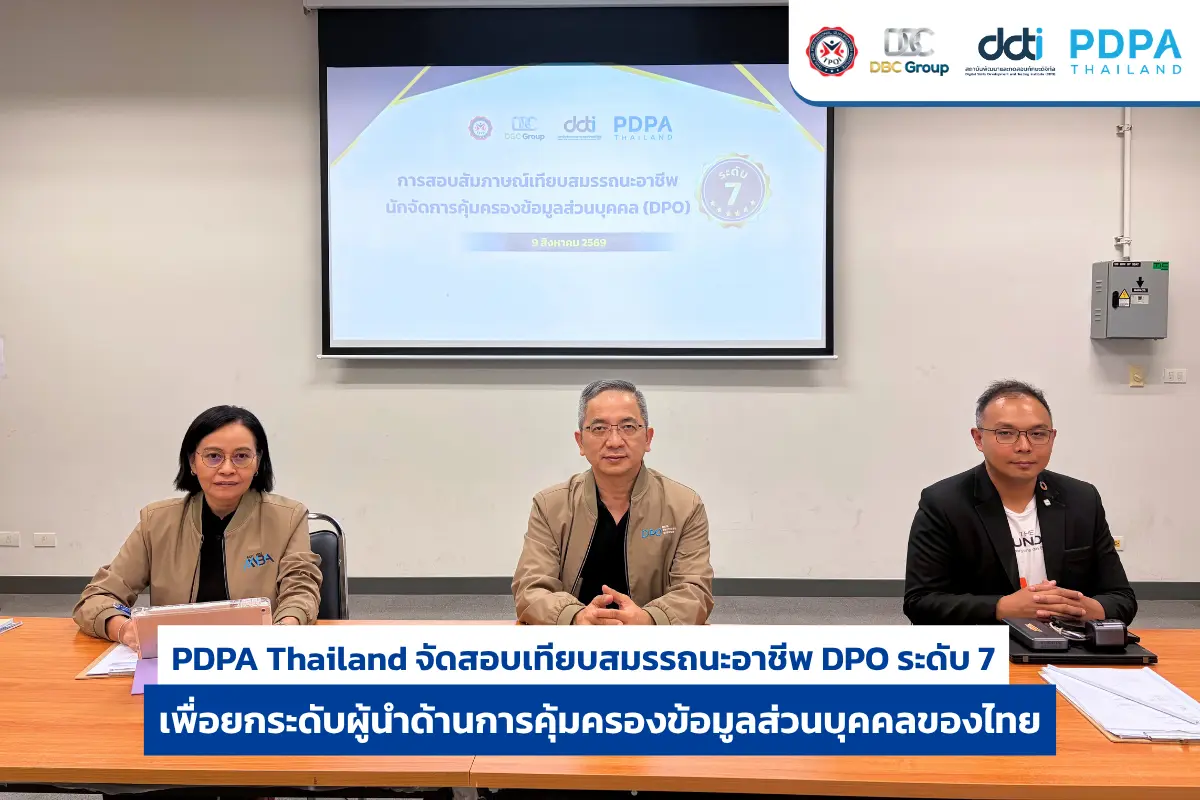
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพนักจัดการคุ้มครองข้อมูลส่วนบุคคล (DPO) ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย DBC Group เดินหน้ายกระดับมาตรฐานอาชีพ นักจัดการคุ้มครองข้อมูลส่วนบุคคลระดับผู้วางนโยบายและกลยุทธ์ โดยคณะกรรมการผู้ทรงคุณวุฒิและ ผู้เชี่ยวชาญจาก PDPA Thailand PDPA Thailand ผู้ให้บริการด้านการคุ้มครองข้อมูลส่วนบุคคลอย่างครบวงจร ภายใต้การบริหารงานของ บริษัท ดีบีซี กรุ๊

เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ? เมื่อผู้บริหารถามว่า “องค์กรทำ PDPA ครบแล้วหรือยัง” ทีมงานมักตอบว่า มี Privacy Notice มี RoPA มี DPA มีแบบฟอร์มความยินยอม และมีขั้นตอนรองรับสิทธิครบแล้ว คำตอบนี้ฟังดูน่าเชื่อถือ แต่เอกสารเหล่านั้นยังตอบไม่ได้ว่า สิ่งที่กำหนดไว้ถูกนำไปใช้จริงหรือไม่ ระบบรองรับหรือไม่ ผู้ปฏิบัติงานเข้าใจหน้าที่เพียงใด และมีหลักฐานอะไรยืนยันว่า Control ท

ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว” โดย ดร.ณัฏฐ์ ธนวนกุล วิทยากรหลักสูตรผู้ตรวจประเมิน DPAC กรรมการและประธานฝ่ายพัฒนามาตรฐานวิชาชีพ สมาคม TPDPA เคยไหมครับ? เพิ่งกลับจากออกหน่วยตรวจสุขภาพเคลื่อนที่ ยังไม่ทันได้พัก แผนกตรวจสอบภายใน (Internal Audit: IA) ก็ส่งหนังสือมาขอข้อมูลเพื่อตรวจสอบการดำเนินงาน หลายคนที่ทำงานหน้าง

PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย การนำระบบปัญญาประดิษฐ์ (AI) เข้ามาใช้กับธุรกิจในปัจจุบัน ทำให้หลายองค์กรต้องเผชิญกับความท้าทายครั้งใหญ่ในการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA เนื่องจากกระบวนการเรียนรู้และประมวลผลข้อมูลของ AI มีความซับซ้อนสูง การใช้เพียง “ฐานความยินยอม” (Consent) แบบเดิมจึงไม่เพียงพอและอาจสร้างความเสี่ยงทางกฎ

ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO ในช่วงเริ่มต้นของการทำ PDPA องค์กรมักให้ DPO ช่วยตรวจนโยบาย ทบทวน RoPA ให้คำแนะนำเรื่องฐานกฎหมาย และออกแบบกระบวนการรองรับสิทธิ เมื่อเอกสารพื้นฐานเริ่มครบ คำถามของผู้บริหารจะเปลี่ยนจาก “เราควรทำอะไร” เป็น “สิ่งที่กำหนดไว้ถูกนำไปปฏิบัติจริงหรือไม่” คำถามนี้ตอบไม่ได้จากการอ่านนโยบายหรือถามหน่วยงานว่า “ดำเนินการแล้วหรือยัง” เพียงอย่างเดียว DPO ควรมีทักษะ

การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA โดย ดร.ณัฏฐ์ ธนวนกุล วิทยากรหลักสูตรผู้ตรวจประเมิน DPAC กรรมการและประธานฝ่ายพัฒนามาตรฐานวิชาชีพ สมาคม TPDPA การสร้างเครือข่ายศิษย์เก่าเป็นกิจกรรมที่มีคุณค่า ทั้งต่อสถาบันการศึกษาและต่อตัวศิษย์เก่าเอง อย่างไรก็ตาม การนำข้อมูลติดต่อของศิษย์เก่ามาใช้เพื่อเชิญชวนให้สมัครสมาชิกสมาคม ต้องดำเนินการด้วยความโปร่งใสและเคารพสิทธิของเจ้าของข้อมูลตามหลัก
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:


พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี
พิธีลงนามข้อตกลง (MoU) ระ


TPDPA x PDPA Thailand ส่งเสริมคุ้มครองข้อมูลส่วนบุคคลไทย มอบคอร์สเรียนออนไลน์สถาบันอุดมศึกษาทั่วประเทศ
รบรอบประกาศใช้ 5 ปี บังคั

ผู้เชี่ยวชาญ PDPA เผยข้อคิดองค์กร กรณีสั่งปรับทางปกครอง 7 ล้านบาท
กรณีสำนักงานคณะกรรมการคุ้

ถอดบทเรียน “ผู้บริหาร” จากเคสภาคเอกชนถูกปรับ PDPA: 7 ล้านบาท องค์กรเรียนรู้อะไรบ้าง ?
ข่าวการปรับบริษัทยักษ์ใหญ

ปรับจริง 7 ล้าน! ไม่ทำตาม PDPA คณะกรรมการผู้เชี่ยวชาญสั่งลงโทษทางปกครองภาคเอกชน
“บริษัทเอกชนรายใหญ่
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ
จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ
ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท
Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค
PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล
ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ
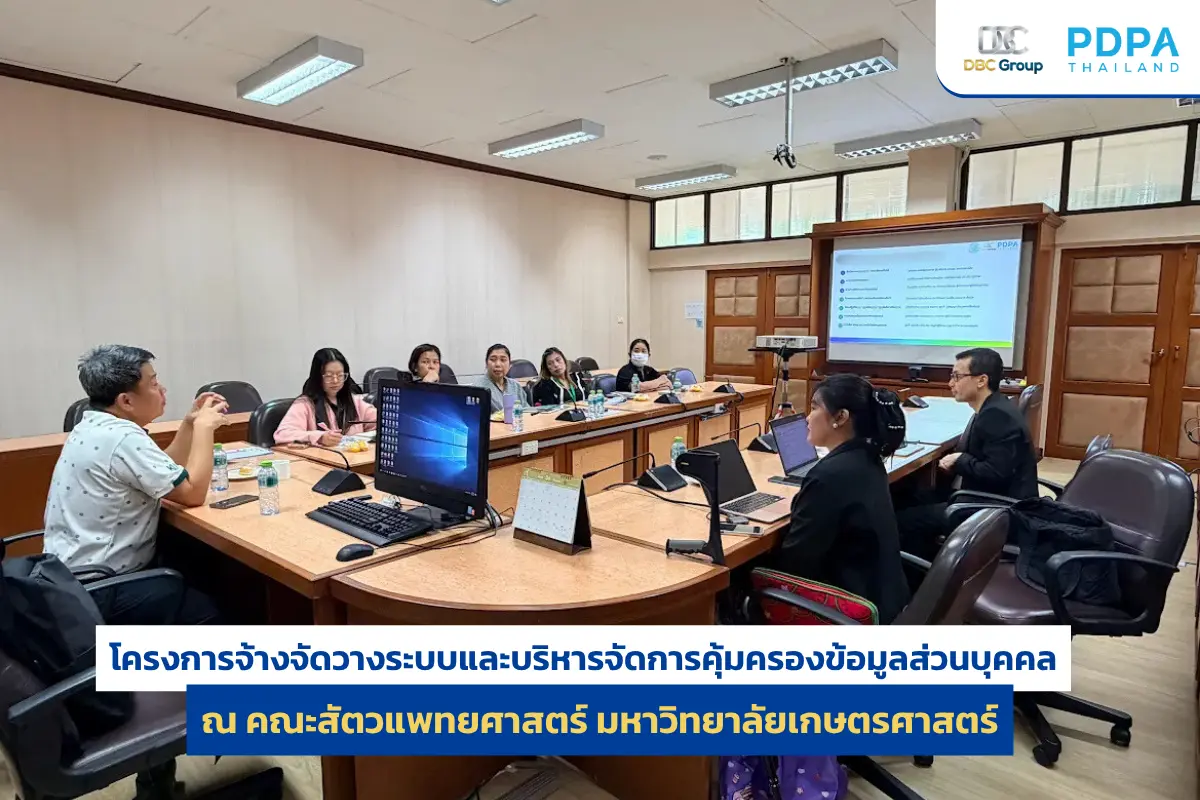
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
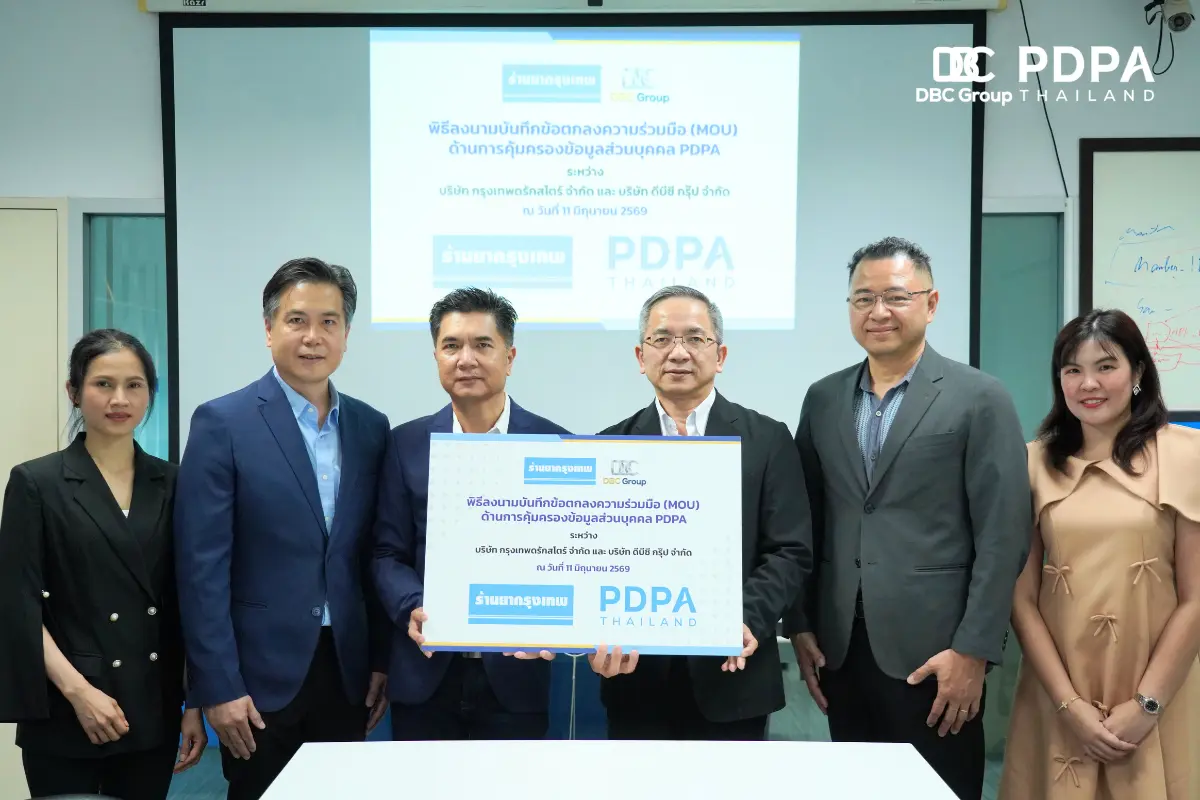
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
‘เอนโทรนิก้า’ ผ่านการยกระดับมาตรฐาน PDPA ครบวงจร ด้วยบริการ DPO Services จาก PDPA Thailand
‘เอนโทรนิก้า’ ผ่านการยกระ
PDPA Thailand จัดอบรม PDPA เชิงปฏิบัติการให้สำนักงานปลัดกระทรวงพาณิชย์
‘ศิริราชวิทยวิจัย&#
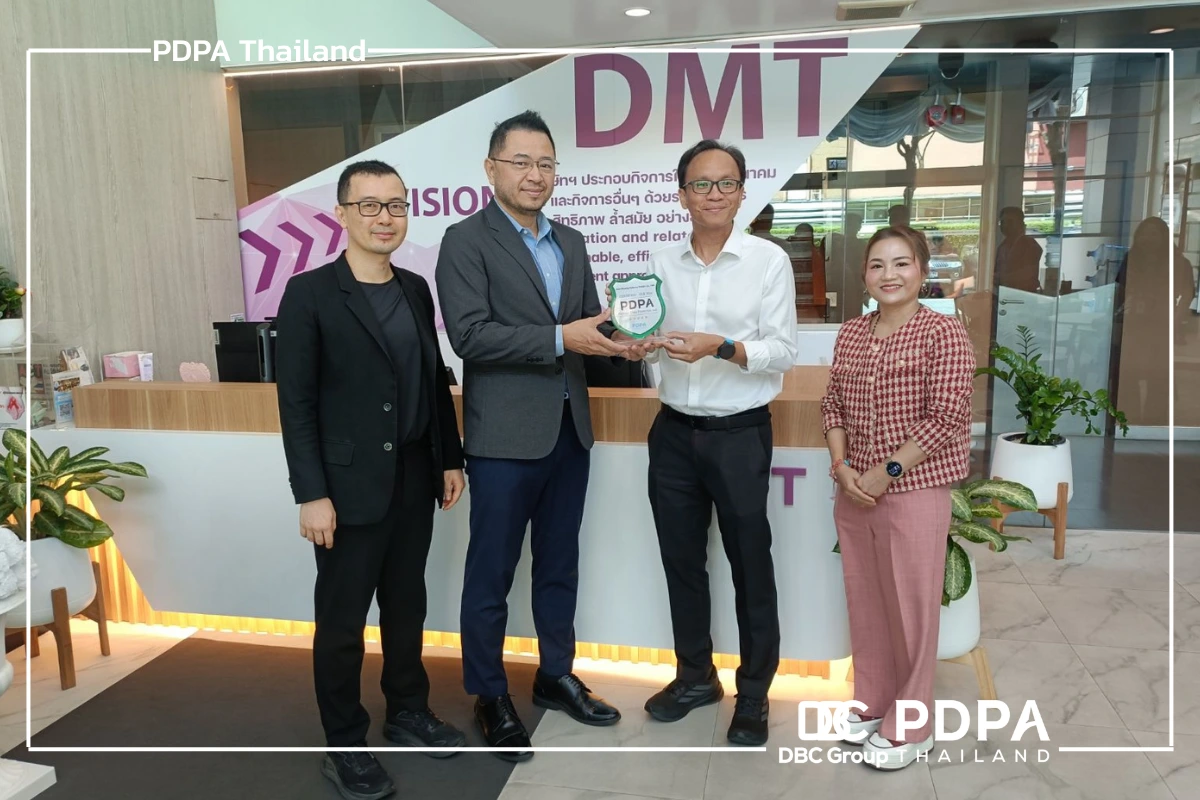
DMT รับมอบโล่ PDPA Thailand ตอกย้ำความเชื่อมั่นด้วย DPO Outsource
ปีที่ 3 แห่งความเชื่อมั่น
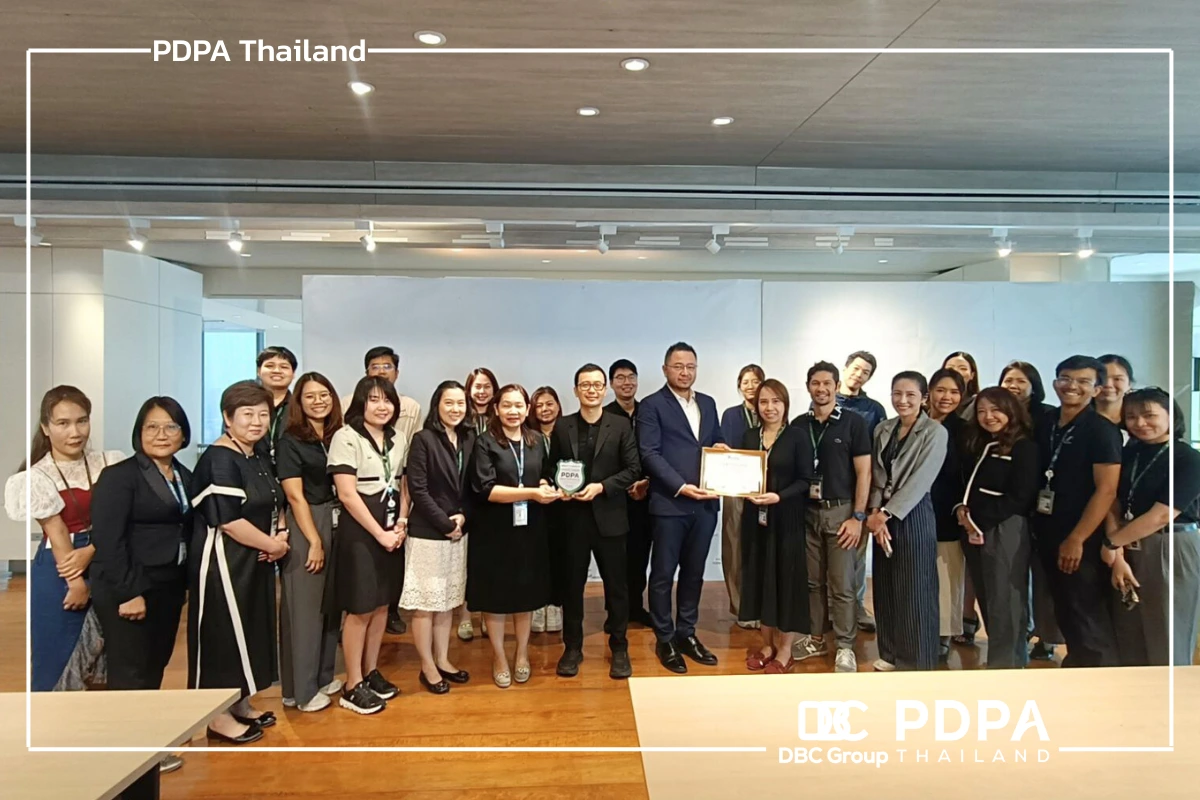
“ศิริราชวิทยวิจัย” ยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล – PDPA Thailand
‘ศิริราชวิทยวิจัย&#
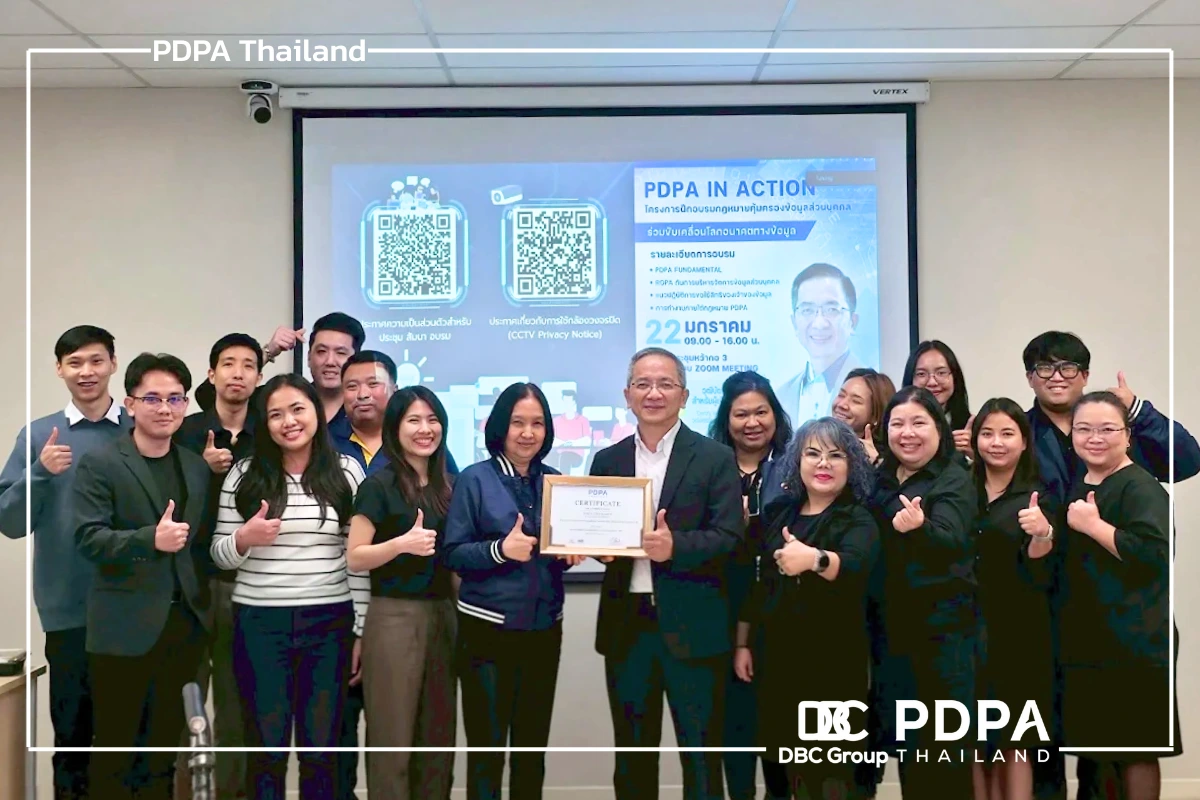
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 256
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
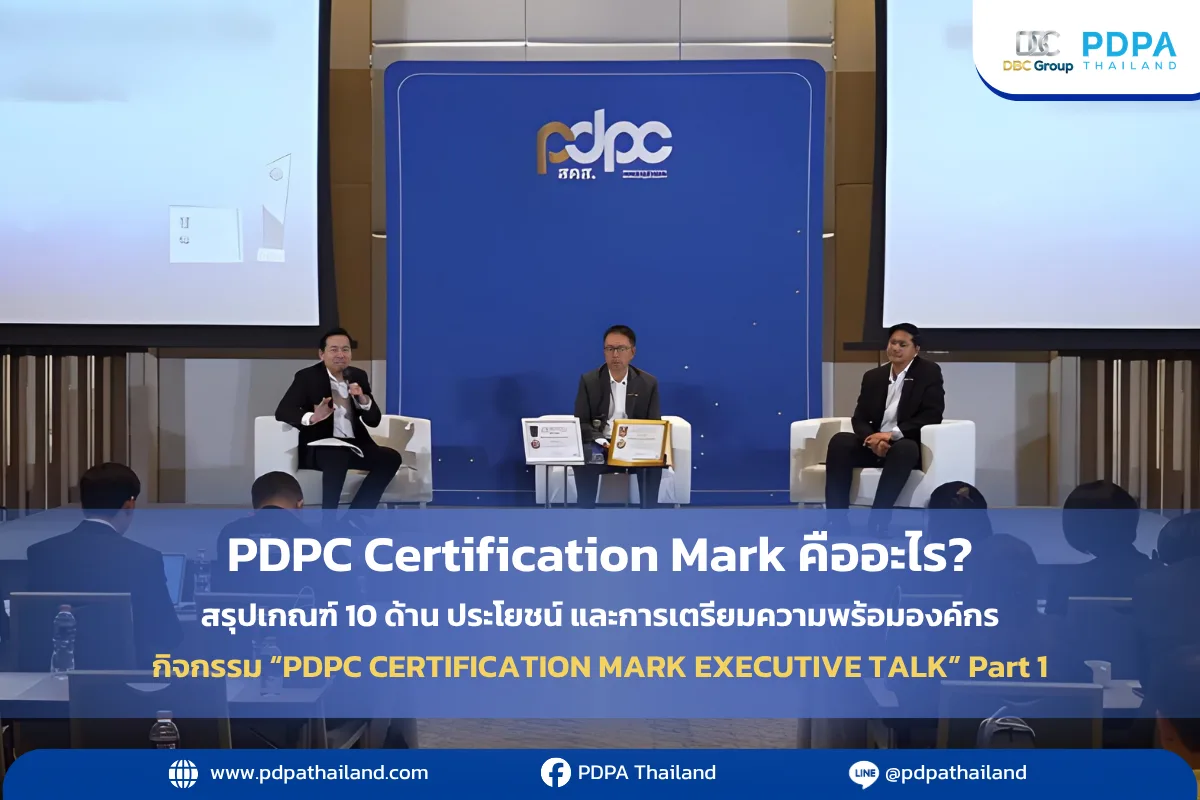
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

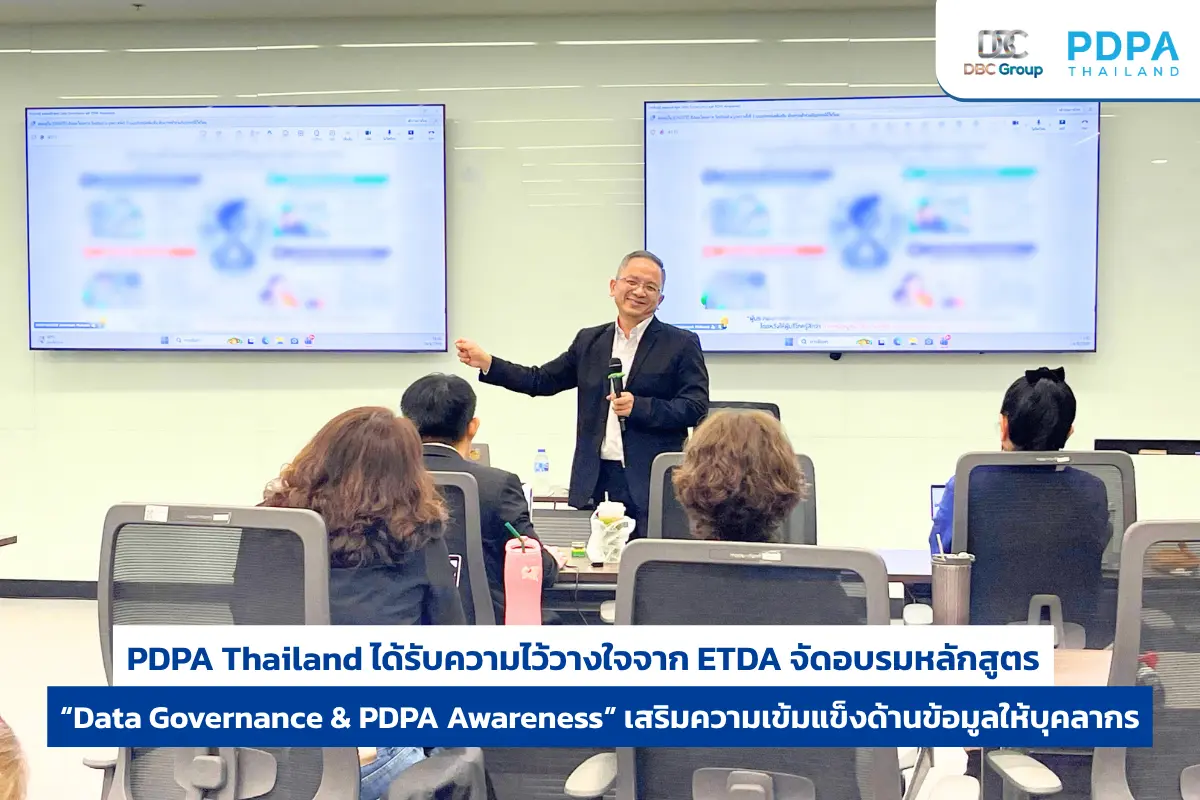
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
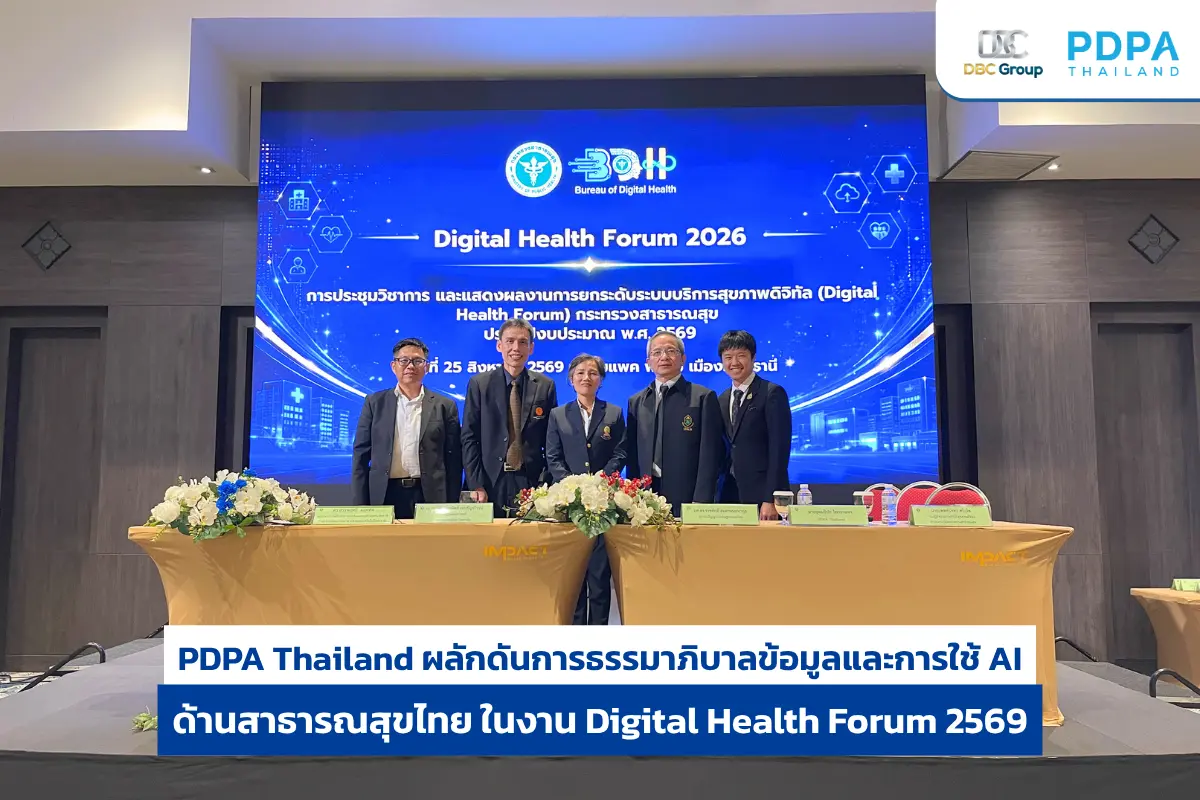
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
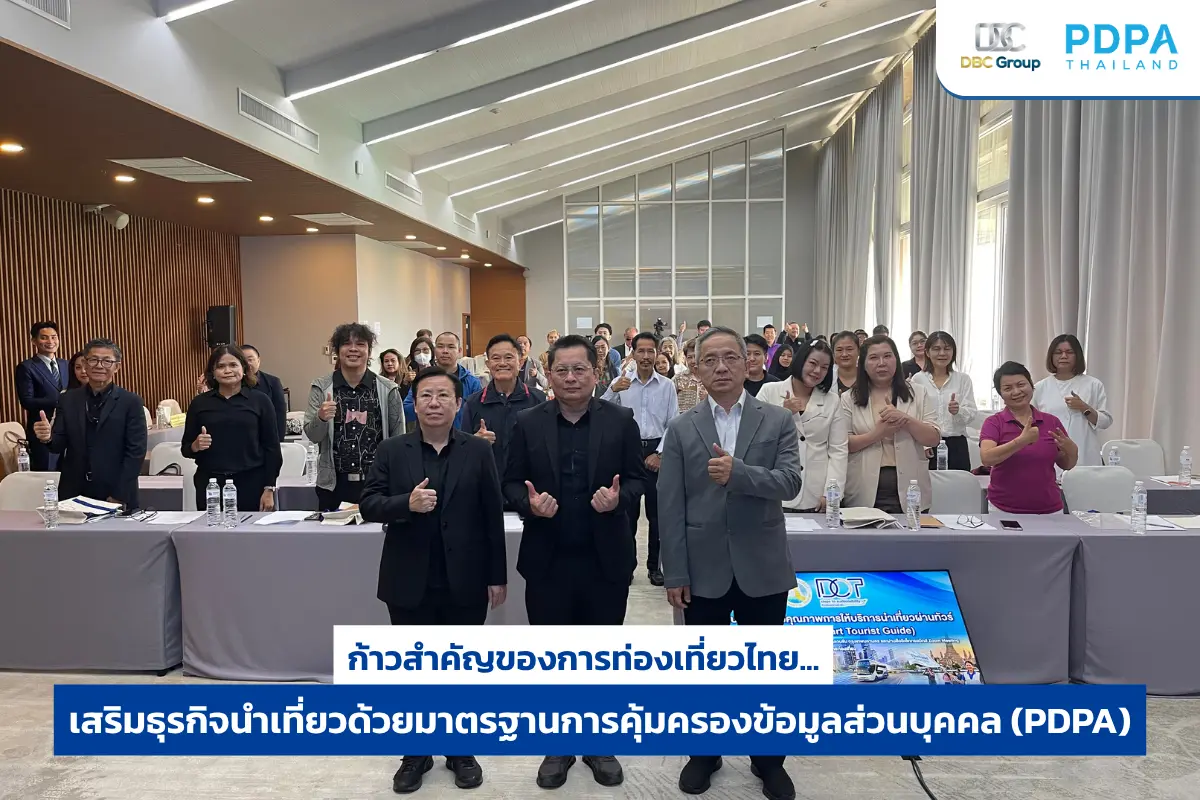
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ
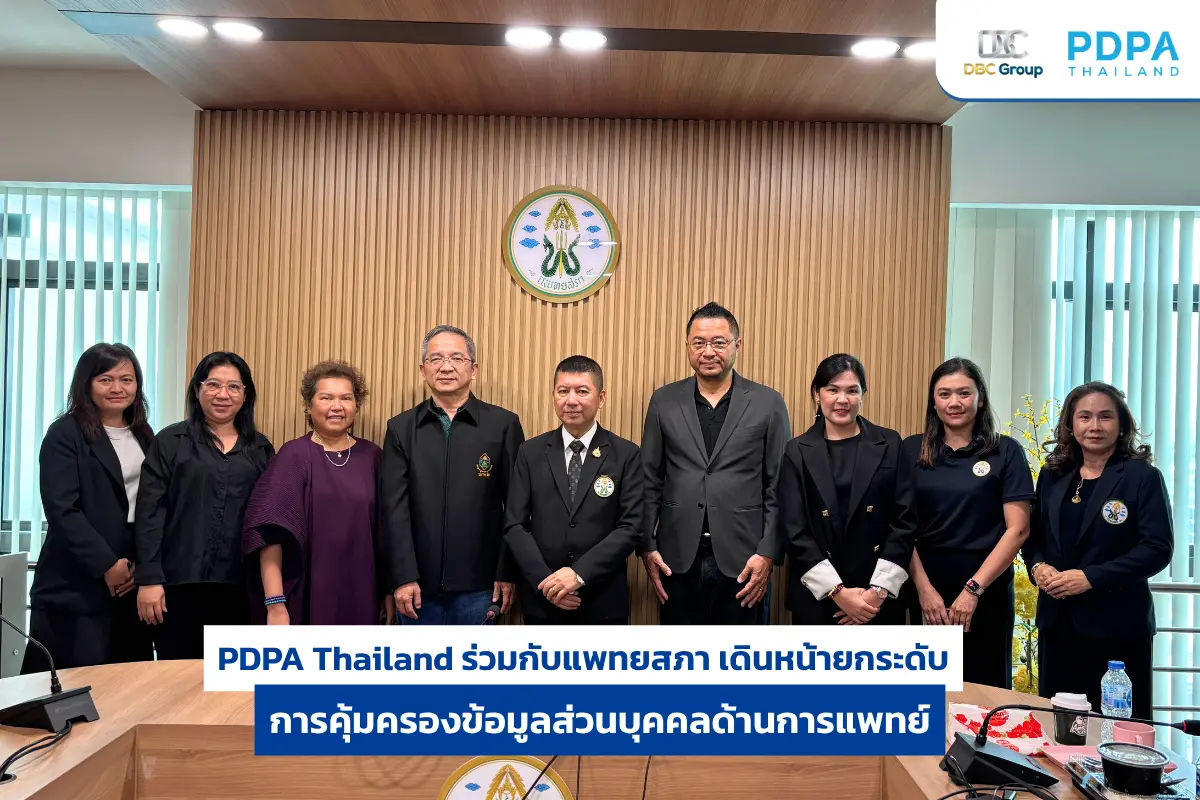
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
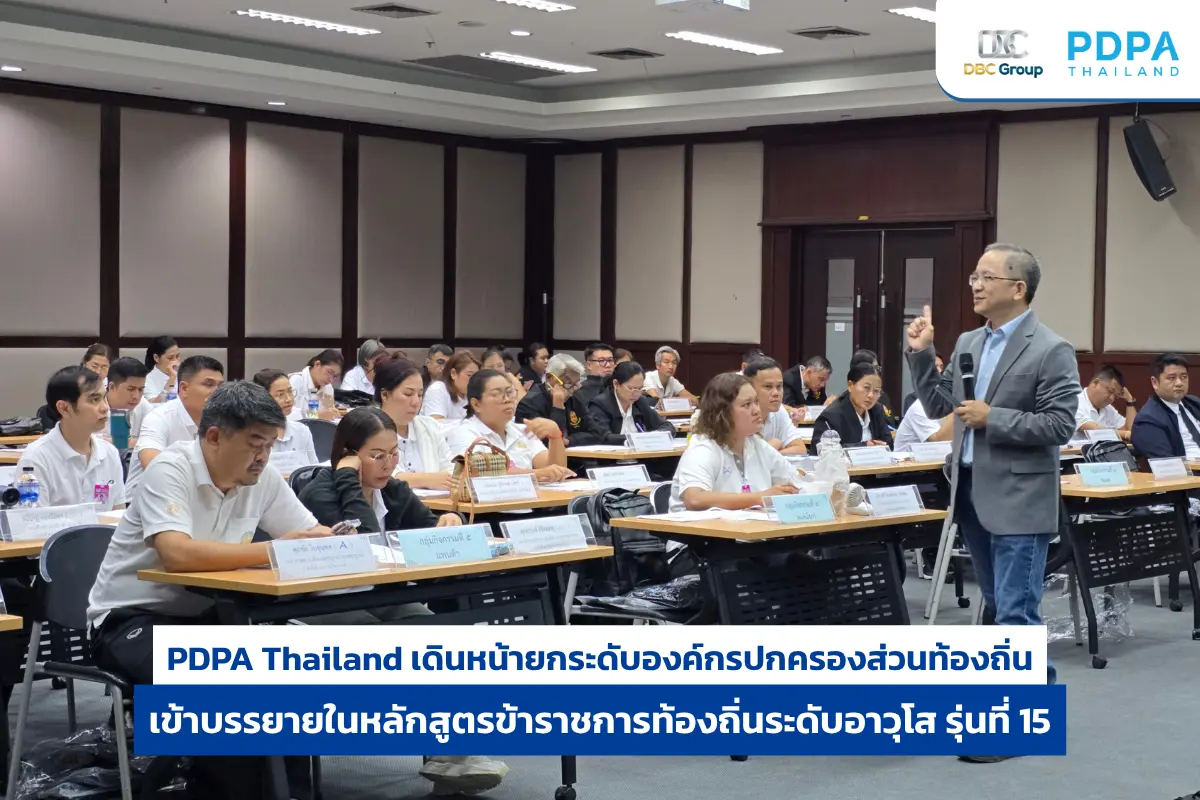
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร