
PDPA Thailand พบเลขาธิการคณะกรรมการส่งเสริมการศึกษาเอกชน เพื่อพูดคุยแลกเปลี่ยนความรู้เกี่ยวกับพ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล
2 พฤศจิกายน 2565 – ดร.อุดมธิปก ไพรเกษตร ผู้บริหารและผู้ก่อตั้งสื่อ PDPA Thailand ประธานกรรมการบริหารสถาบันพัฒนาและทดสอบทักษะดิจิทัล (DDTI) และประธานเจ้าหน้าที่บริหาร บริษัท ดีบีซี กรุ๊ป จำกัด (ชื่อเดิม บริษัท ดิจิทัล บิสิเนส คอนซัลท์ จํากัด) พร้อมคณะ เดินทางเข้าพบ นายมณฑล ภาคสุวรรณ์ เลขาธิการคณะกรรมการส่งเสริมการศึกษาเอกชน เพื่อพูดคุยแลกเปลี่ยนความรู้เกี่ยวกับพ.ร.บ.คุ้มครองข้อมูลส่วนบุคลล พ.

PDPA เป็นหน้าที่ของ IT จริงหรือ ?
กฎหมาย PDPA หรือ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 บัญญัติให้ ‘ข้อมูลส่วนบุคคล’ ที่หมายถึง ข้อมูลใดก็ตามที่สามารถระบุตัวบุคคลทั้งตรงและทางอ้อมเป็นสิทธิที่ได้รับความคุ้มครอง ซึ่งการเก็บ ใช้หรือเปิดเผยจะต้องแจ้งให้เจ้าของข้อมูลทราบถึงวัตถุประสงค์ในการจัดเก็บ ระยะเวลาในการเก็บ และต้องได้รับความยินยอมของเจ้าของข้อมูล รวมทั้งต้องมีมาตรการในการรักษาข้อมูลที่ปลอดภัยเหมาะสมกับความเสี่ยง ดังนั้

PDPATHAILAND ร่วมพิธีเปิดสำนักงานแห่งใหม่ของมูลนิธิเครือข่ายส่งเสริมคุณภาพชีวิตแรงงาน (LPN)
/*! elementor – v3.6.6 – 08-06-2022 */ .elementor-heading-title{padding:0;margin:0;line-height:1}.elementor-widget-heading .elementor-heading-title[class*=elementor-size-]>a{color:inherit;font-size:inherit;line-height:inherit}.elementor-widget-heading .elementor-heading-title.elementor-size-small{font-size:15px}.elementor-widget-heading .elementor-heading-title.elementor-size-medium

โครงสร้าง พ.ร.บ. ข้อมูลข่าวสารของราชการที่หน่วยงานราชการ ควรรู้ !
ในปัจจุบันนี้ในหน่วยงานราชการต่างๆ มีการเผยแพร่ข้อมูลข่าวสารมากมายทั้งรูปแบบออนไลน์ และประกาศตามสื่อต่างๆ โดยมีการประชาสัมพันธ์เพื่อแจ้งให้ประชาชนทราบ เป็นประโยชน์ และประชาชนสามารถทราบสิทธิของตนเอง รวมถึงการที่ประชาชนจะได้รับผลกระทบอย่างไรบ้าง สามารถอ่าน พระราชบัญญัติข้อมูลข่าวสารของราชการ พ.ศ. 2540 ฉบับเต็มได้ที่นี่ คลิก โดยเหตุผลในการ ตรา พ.ร.บ ข้อมูลข่าวสารของราชการที่หน่วยงานราชการ คือการกำหนด

Data Protection ‘by design’ and ‘by default’ คืออะไร ทำไมนักการตลาด นักวางแผนธุรกิจต้องรู้ ?
General Data Protection Regulation หรือ GDPR เป็นกฎหมายของสหภาพยุโรปว่าด้วยมาตรการคุ้มครองความเป็นส่วนตัวของข้อมูลส่วนบุคคล โดยข้อมูลส่วนบุคคลตามนิยามของ GDPR คือ ข้อมูลเกี่ยวกับบุคคลซึ่งทำให้สามารถระบุตัวบุคคลนั้นได้ไม่ว่าทางตรงหรือทางอ้อม รวมถึงข้อมูลที่นำมารวมกันแล้วสามารถใช้ระบุอัตลักษณ์ของบุคคลได้ เช่น ชื่อ-นามสกุล ที่อยู่ อีเมล หมายเลขบัตรประจำตัว IP Address แนวคิดพื้นฐานของ Data protection

เปรียบเทียบ GDPR กับ PDPA ในประเด็นสำคัญ
เรียบเรียงโดย : อ. ทรงพล หนูบ้านเกาะ – Project manager ด้านการคุ้มครองข้อมูลส่วนบุคคล คุณสุพิชญา เอกยะติ – ที่ปรึกษาและสอบทานการคุ้มครองข้อมูลส่วนบุคคล พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลประกาศใช้อย่างเป็นทางการเมื่อวันที่ 27 พฤษภาคม 2562 และบังคับใช้เต็มรูปแบบในวันที่ 1 มิถุนายน 2565 องค์กรทั้งหลายจะต้องเตรียมพร้อมและเข้าใจถึงหน้าที่ รวมถึงความรับผิดชอบที่มีต่อพระราชบัญญัติฉบับนี้ โ

สถานศึกษาต้องปฎิบัติตามพ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล ผู้บริหารทำอย่างไร PDPA Thailand กับ Eduzones มีคำตอบ
เมื่อ “สถานศึกษา” เป็นอีกหนึ่งประเภทองค์กรที่มีความเสี่ยงสูงที่อาจเกิดเหตุละเมิดข้อมูลส่วนบุคคลตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล (PDPA) จึงจำเป็นต้องมีความรู้ ความเข้าใจ และมีตัวช่วยในการดำเนินงานตามกฎหมายที่เหมาะสมและเป็นรูปธรรม PDPA หรือกฎหมายคุ้มครองข้อมูลส่วนบุคคลของประเทศไทย ได้รับการบังคับใช้อย่างเต็มรูปแบบเมื่อวันที่ 1 มิถุนายน 2565 มีเนื้อหาสาระสำคัญเกี่ยวกับมาตรฐานและมาตรการด้านการคุ้มคร

‘Food Delivery’ กับ ‘ร้านอาหารออนไลน์’ ต้องจัดการข้อมูลส่วนบุคคลอย่างไร เพื่อกฎหมาย PDPA
หลังที่สหภาพยุโรปได้มีการบังคับใช้กฎหมาย General Data Protection Regulation หรือ GDPR เมื่อวันที่ 25 พฤษภาคม 2561 กฎหมายของสหภาพยุโรปว่าด้วยการคุ้มครองข้อมูลส่วนบุคคล ทำให้องค์กรธุรกิจต่างมีการปรับตัว และที่ปรับตัวได้ไม่ทันหรือไม่ถูกต้องตามกฎหมาย ก็จะโดนบทลงโทษโดยการ ‘ปรับเงิน’ ซึ่งตามระเบียบของ GDPR มีโทษปรับสูงสุด 20 ล้านยูโร หรืออาจจะคิดจากฐาน 4% ของรายได้ทั่วโลก และอาจจะต้องพิจารณาจ่ายค่าสินไห

PDPA สำหรับโรงพยาบาล ประมวลผลข้อมูลส่วนบุคคลของคนไข้อย่างไร ให้สอดคล้องตามกฎหมาย
PDPA แบ่งออกเป็น 2 ประเภท คือ ข้อมูลส่วนบุคคล (PII) ที่สามารถระบุตัวตนบุคคลนั้นได้ ไม่ว่าทางตรงหรือทางอ้อม แต่ไม่รวมถึงข้อมูลของผู้ถึงแก่กรรม และอีกประเภทคือ ข้อมูลส่วนบุคคลที่อ่อนไหว (Sensitive PII) คือ ข้อมูลส่วนบุคคลที่เกี่ยวกับเชื้อชาติ เผ่าพันธุ์ ความคิดเห็นทางการเมือง ความเชื่อ ศาสนา พฤติกรรมทางเพศ ประวัติอาชญากรรม ข้อมูลสุขภาพ ความพิการ ข้อมูลพันธุกรรม ข้อมูลชีวภาพ (เช่น ข้อมูลภาพจำลองใบหน้

ส่อง Case GDPR ด้านการปกครองส่วนท้องถิ่น ภาครัฐดูไว้ ก่อนได้เรื่องจาก PDPA !
ทุกวันนี้ยังมีข่าวเกี่ยวกับการหลุดรั่วของข้อมูลส่วนบุคคลให้เห็นอยู่หลายกรณี ซึ่งแน่นอนว่าส่งผลกระทบต่อความเชื่อมั่นขององค์กร และความวิตกกังวลของประชาชนว่า ข้อมูลส่วนบุคคลของพวกเขา จะถูกนำไปใช้หาประโยชน์อะไรในทางที่ไม่ชอบด้วยกฎหมาย ยังถือว่าเป็นโชคดีของภาครัฐและผู้ประกอบการไทย ที่ปัจจุบันแม้กฎหมาย PDPA จะมีการประกาศใช้บังคับแล้ว แต่ก็ยังต้องยอมรับว่าประเทศก็ยังคงไม่มีเคสที่โดนปรับอย่างจริงจัง เพราะ

ฝ่ายขาย และ AE เก็บข้อมูลส่วนบุคคลลูกค้าอย่างไร ไม่ละเมิดกฎหมาย PDPA
ภายในองค์กรธุรกิจ กิจกรรมของฝ่ายขาย (Sale) และงานบริหารลูกค้า(AE-Account Executive) ซึ่งเป็นแผนกหลักๆ ที่มีการติดต่อและประสานงานกับลูกค้าโดยตรง ด้วยเหตุผลดังกล่าว ทำให้แผนกนี้ต้องมีการจัดเก็บข้อมูลส่วนบุคคลของลูกค้าแต่ละบริษัทไว้เป็นจำนวนมาก และด้วยเหตุผลนี้ เราจึงขอยกกรณีตัวอย่างในการจัดเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลของลูกค้าอย่างไร ไม่ให้ละเมิดกฎหมาย PDPA หรือพระราชบัญญัติคุ้มครองข้อม

เก็บข้อมูล ‘ข้อมูลสแกนใบหน้า ลายนิ้วมือ’ (Biometrics) อย่างไร ไม่ผิดกฎหมาย PDPA สิ่งใกล้ตัวที่ธุรกิจควรมีมาตรการรับมือ
การยืนยันตัวตนด้วยวิธีสแกนใบหน้า สแกนม่านตา หรือลายนิ้วมือในปัจจุบันอาจไม่ใช่เรื่องแปลกใหม่แต่อย่างใด แต่สิ่งหนึ่งที่ผู้ประกอบธุรกิจควรจะทราบด้วยว่า ไบโอเมตริกซ์ (Biometrics) คือ ข้อมูลทางสรีรวิทยาที่เป็นอัตลักษณ์เฉพาะทางกายภาพของบุคคลนั้นๆ เป็น ‘ข้อมูลส่วนบุคคลอ่อนไหว’ (Sensitive Data) ซึ่งกฎหมาย PDPA หรือพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 บัญญัติไว้ว่า ห้ามไม่ให้เก็บรวบรวม ใช้ หรือเปิ
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:


พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี
พิธีลงนามข้อตกลง (MoU) ระ


TPDPA x PDPA Thailand ส่งเสริมคุ้มครองข้อมูลส่วนบุคคลไทย มอบคอร์สเรียนออนไลน์สถาบันอุดมศึกษาทั่วประเทศ
รบรอบประกาศใช้ 5 ปี บังคั

ผู้เชี่ยวชาญ PDPA เผยข้อคิดองค์กร กรณีสั่งปรับทางปกครอง 7 ล้านบาท
กรณีสำนักงานคณะกรรมการคุ้

ถอดบทเรียน “ผู้บริหาร” จากเคสภาคเอกชนถูกปรับ PDPA: 7 ล้านบาท องค์กรเรียนรู้อะไรบ้าง ?
ข่าวการปรับบริษัทยักษ์ใหญ

ปรับจริง 7 ล้าน! ไม่ทำตาม PDPA คณะกรรมการผู้เชี่ยวชาญสั่งลงโทษทางปกครองภาคเอกชน
“บริษัทเอกชนรายใหญ่
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
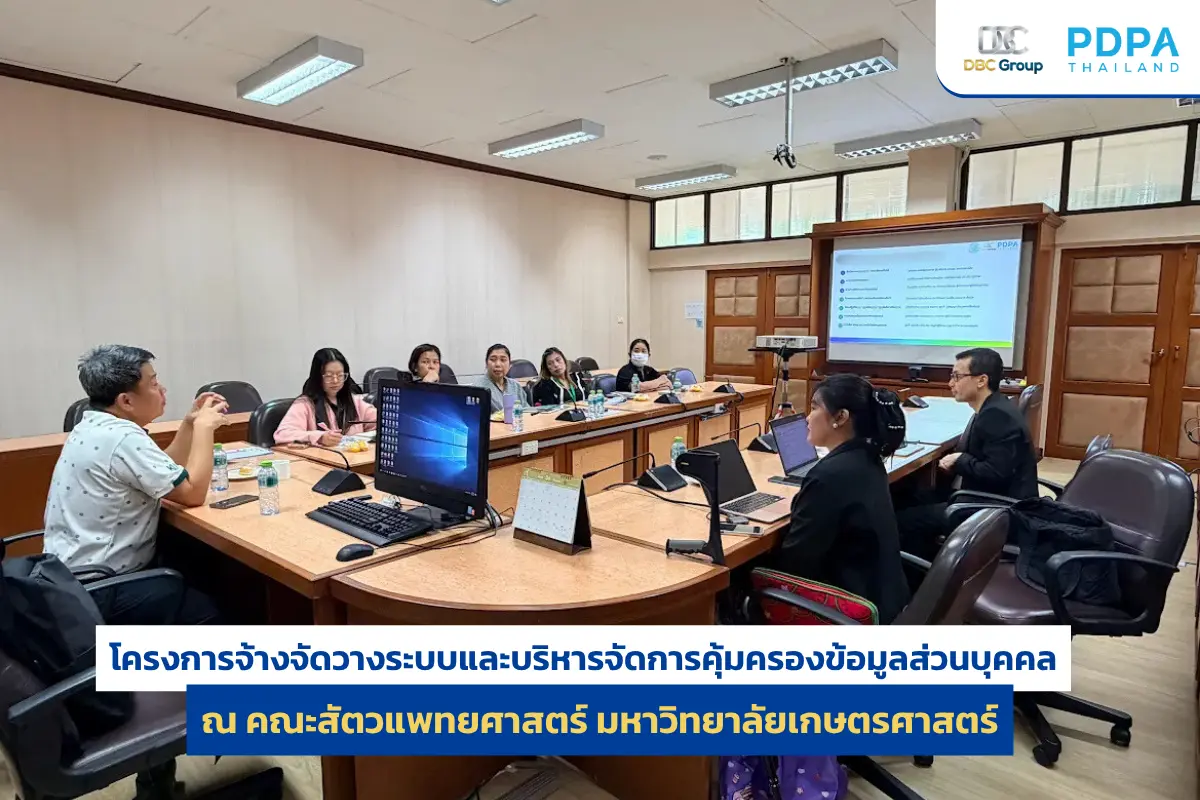
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
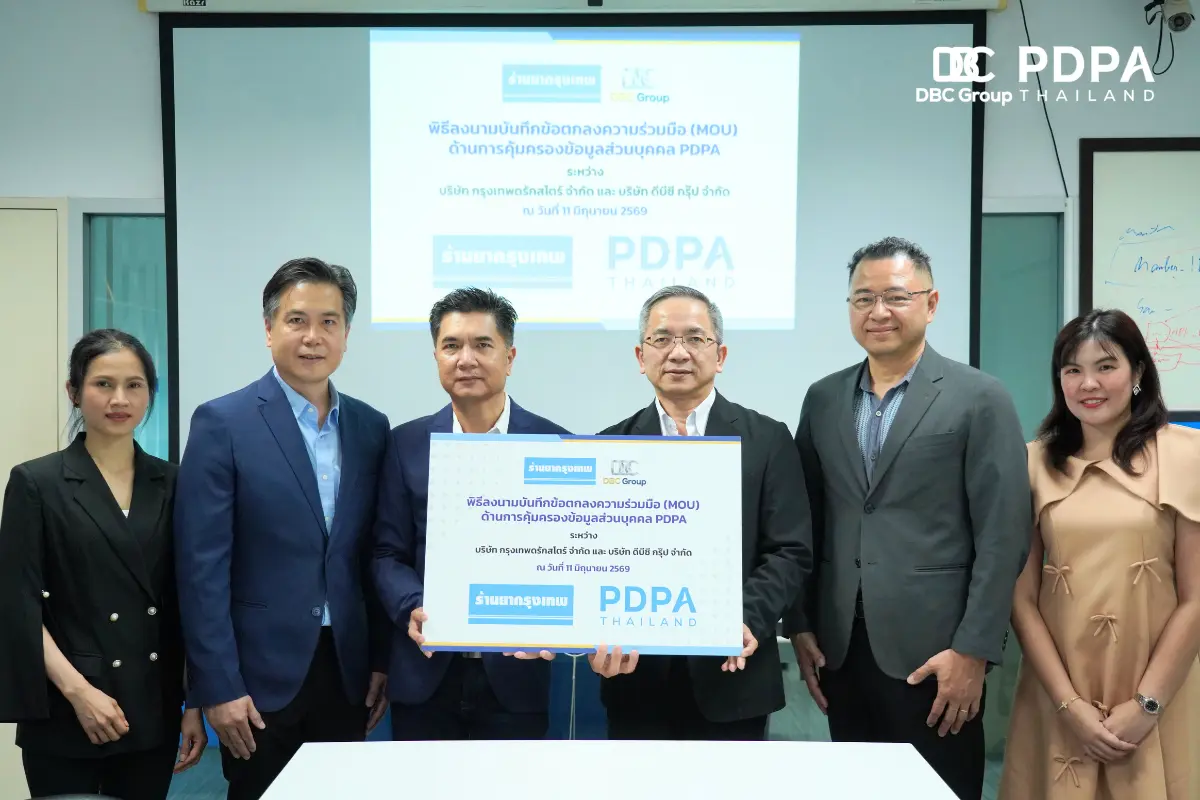
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
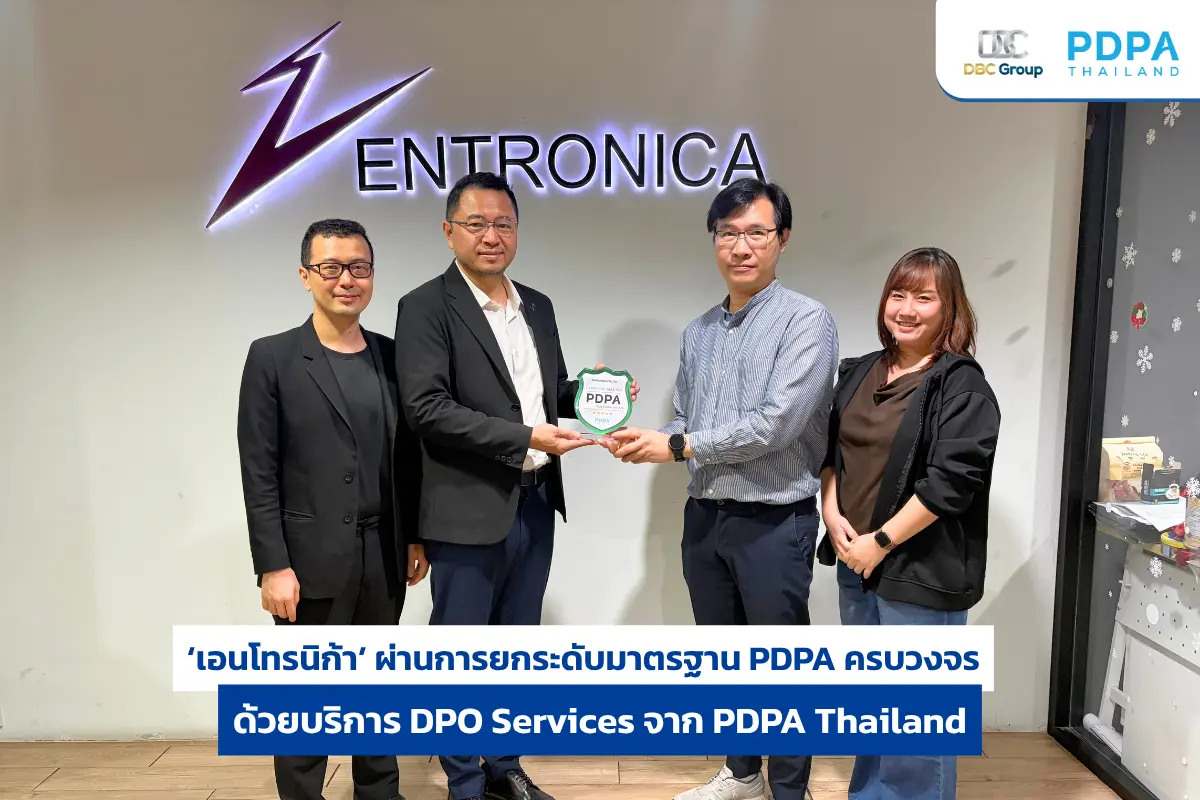
‘เอนโทรนิก้า’ ผ่านการยกระดับมาตรฐาน PDPA ครบวงจร ด้วยบริการ DPO Services จาก PDPA Thailand
‘เอนโทรนิก้า’ ผ่านการยกระ
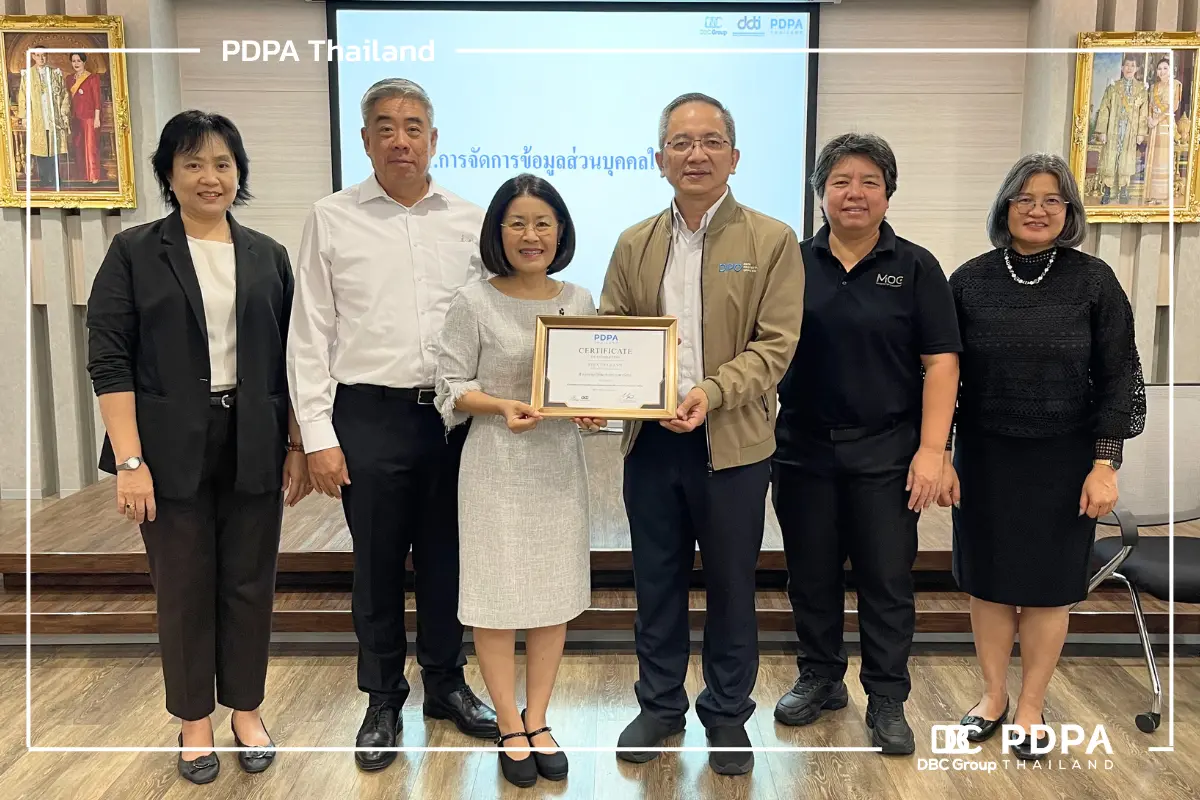
PDPA Thailand จัดอบรม PDPA เชิงปฏิบัติการให้สำนักงานปลัดกระทรวงพาณิชย์
‘ศิริราชวิทยวิจัย&#
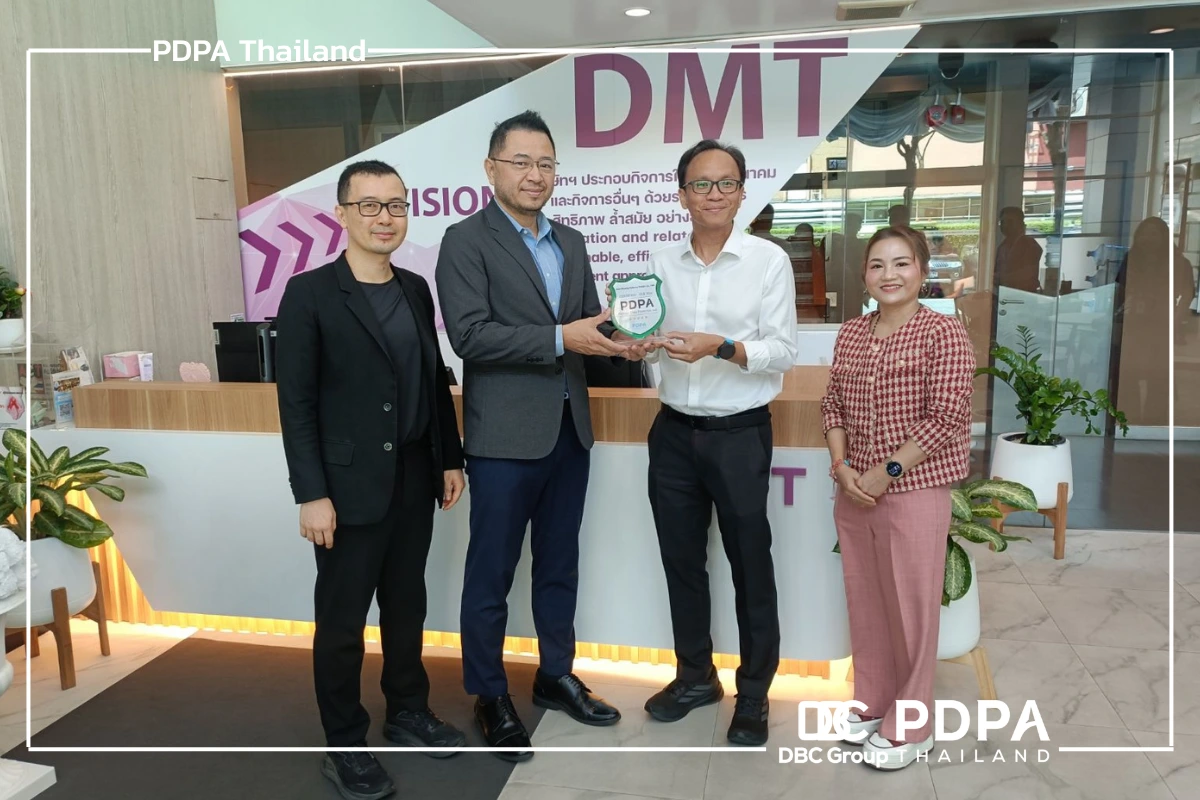
DMT รับมอบโล่ PDPA Thailand ตอกย้ำความเชื่อมั่นด้วย DPO Outsource
ปีที่ 3 แห่งความเชื่อมั่น
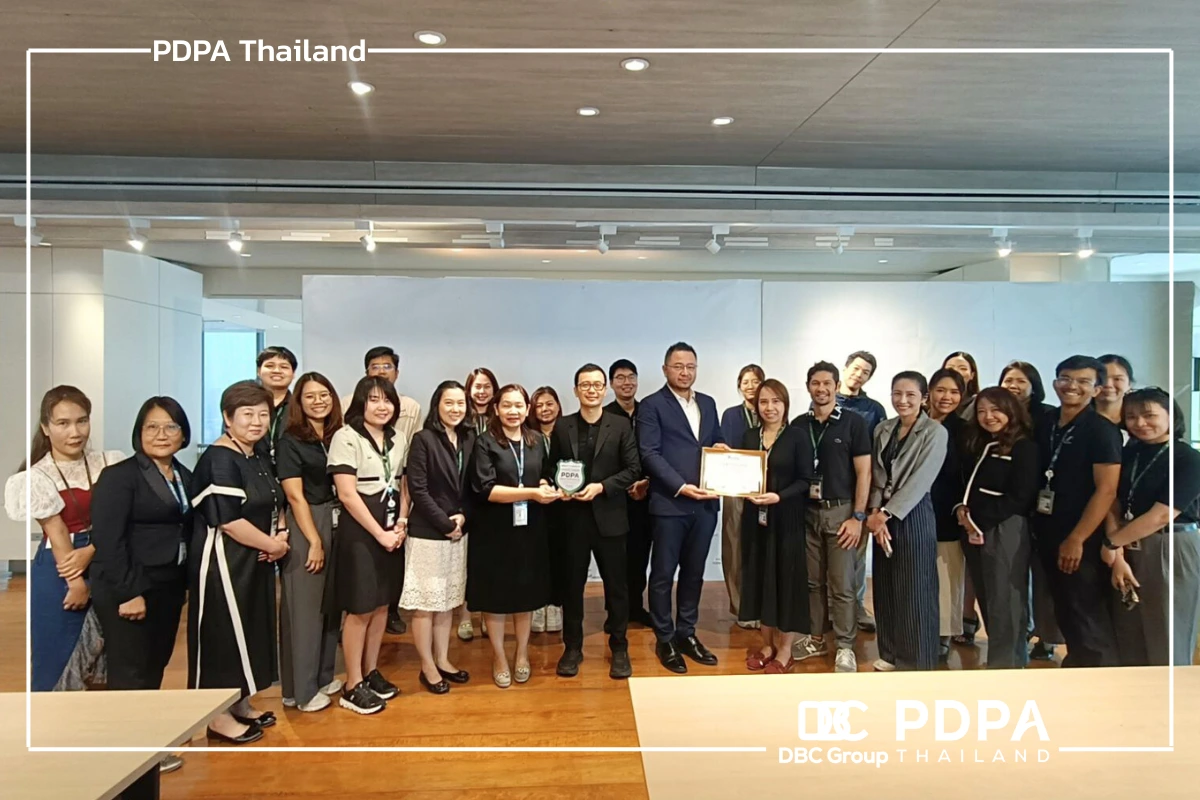
“ศิริราชวิทยวิจัย” ยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล – PDPA Thailand
‘ศิริราชวิทยวิจัย&#
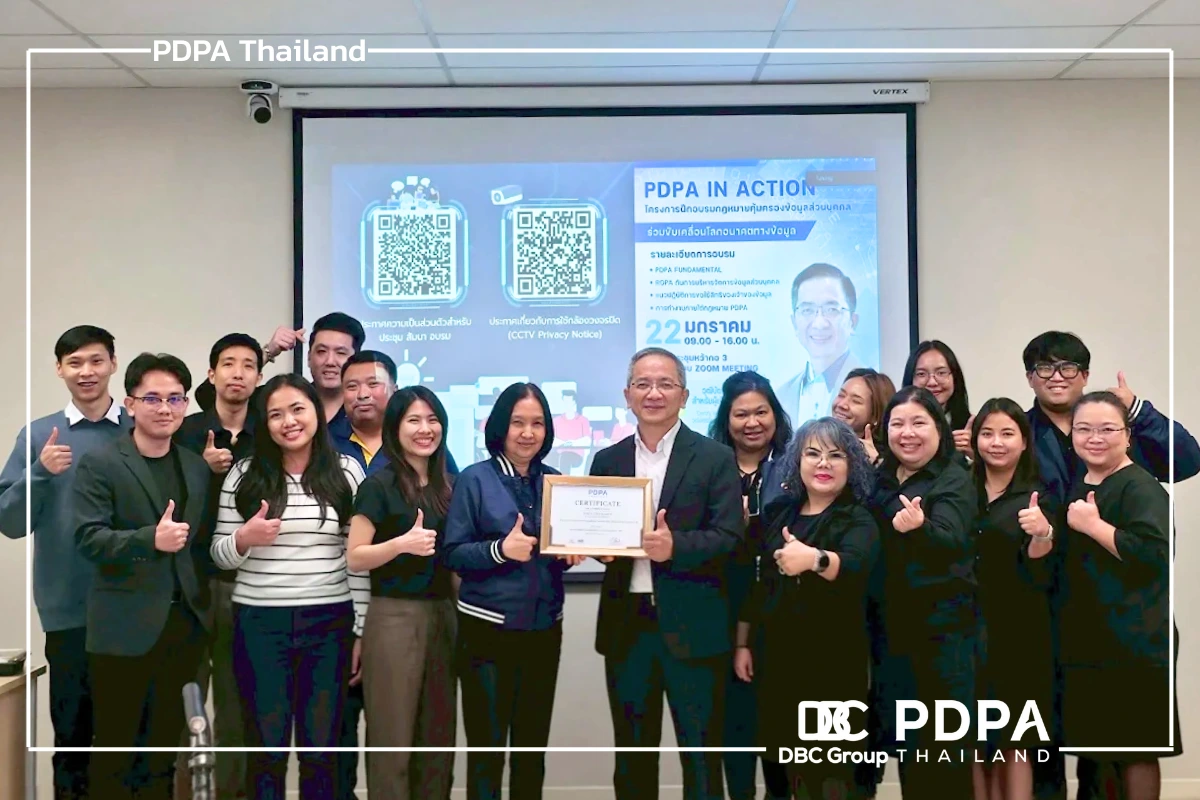
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 256
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
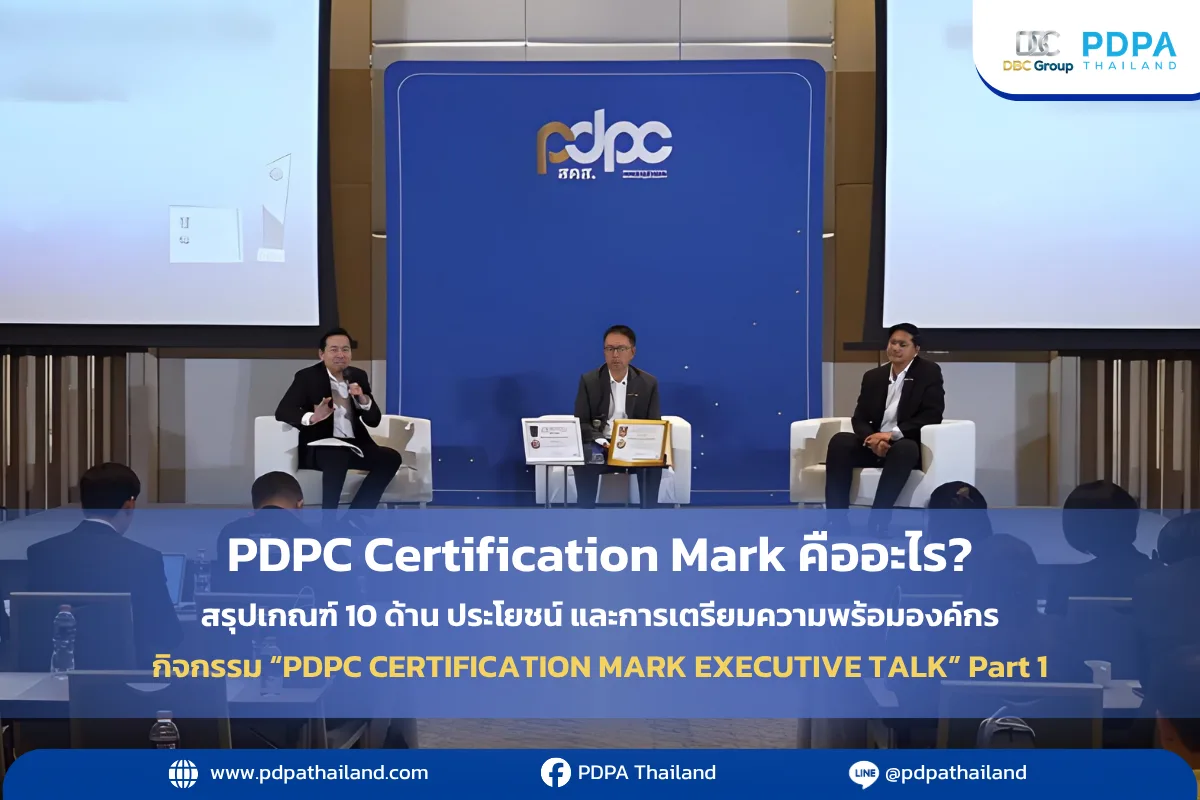
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

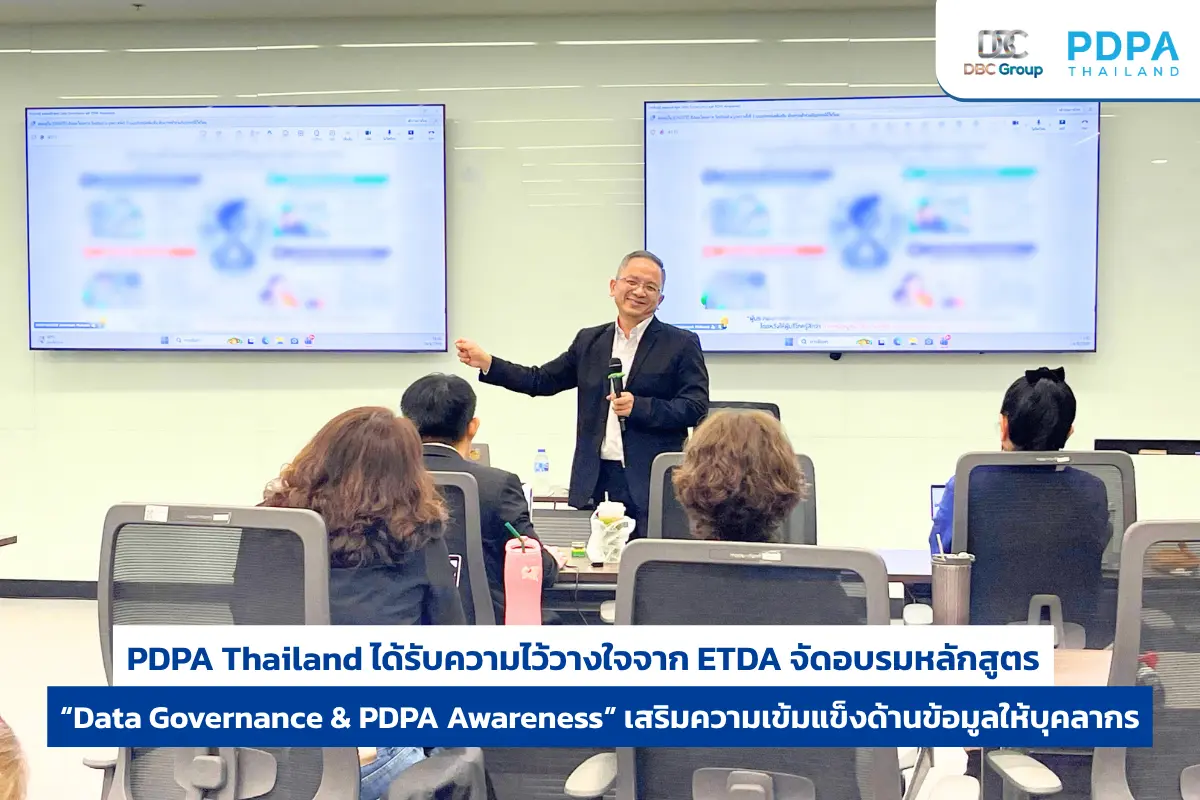
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
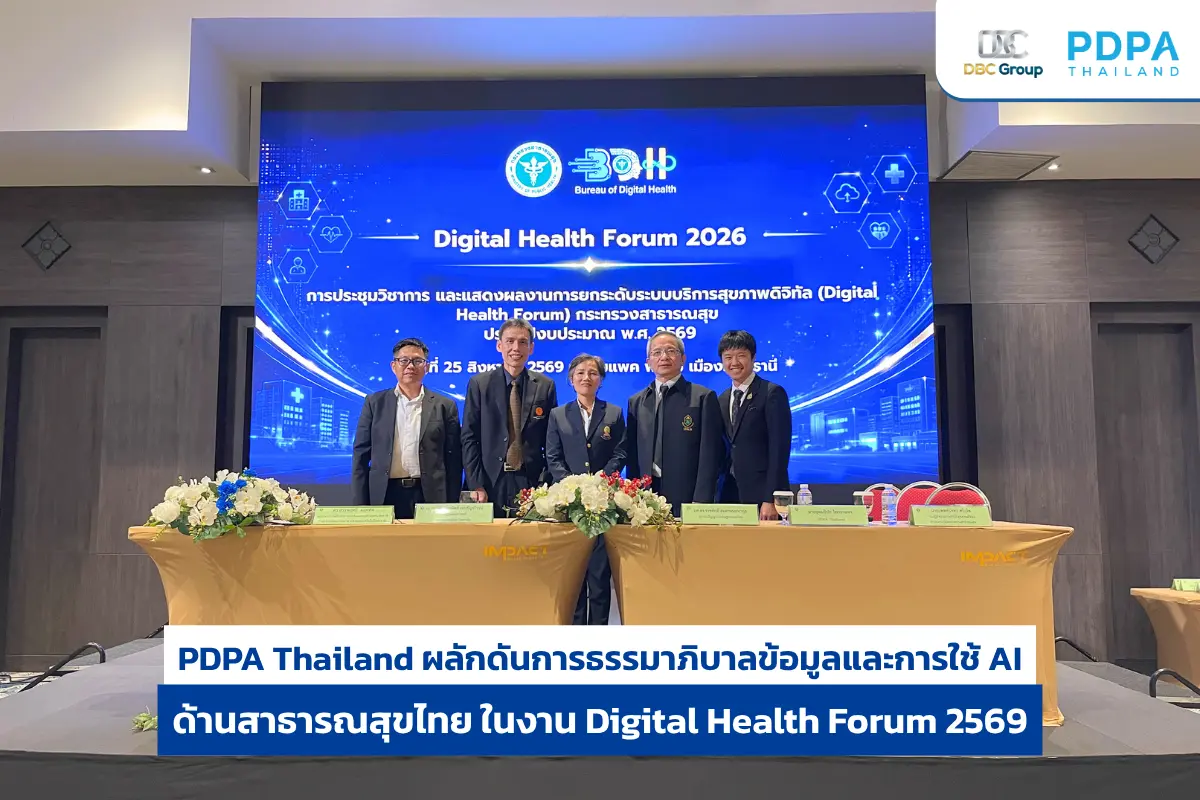
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
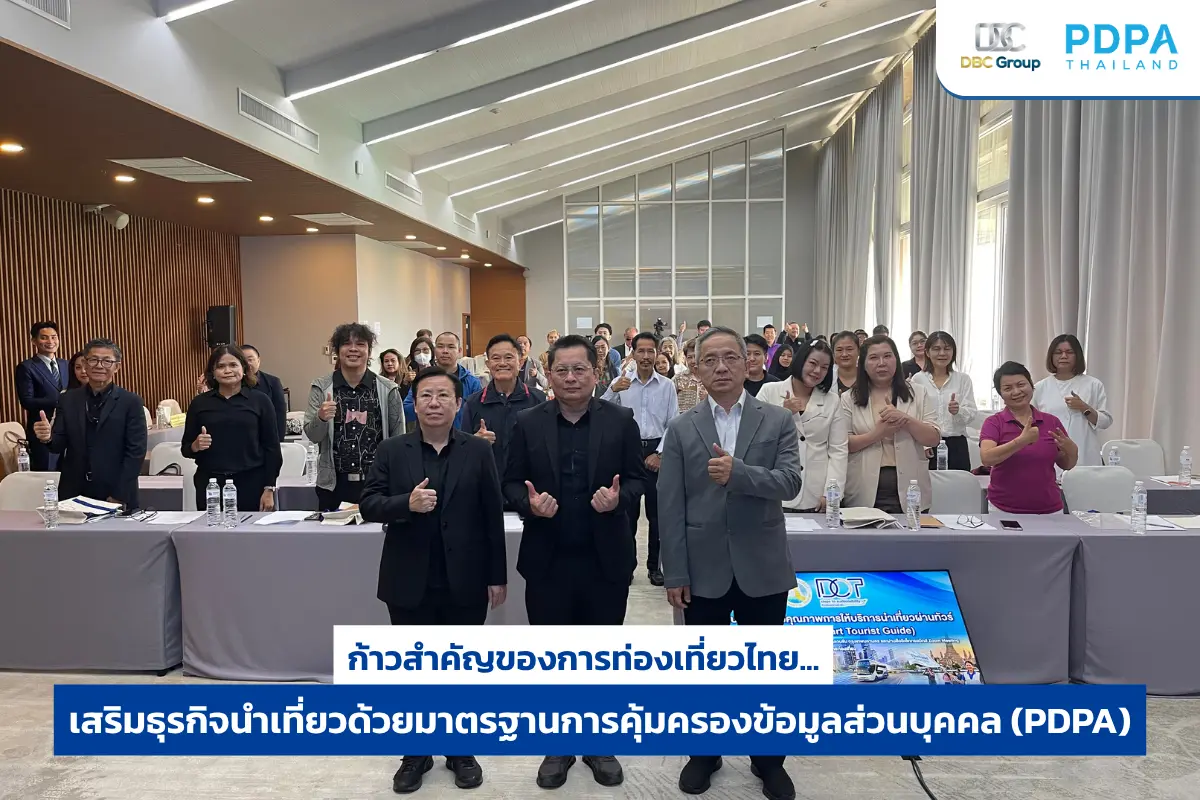
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ