
ศิวรักษ์ ศิวโมกษธรรม (ดร.เก่ง) รับตำแหน่ง เลขาธิการ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้บริหารงานสำนักงาน PDPC
24 สิงหาคม 2565 – จากประชุมคณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ครั้งที่ 5/2565 ว่ามีการลงมติแต่งตั้ง นายศิวรักษ์ ศิวโมกษธรรม (ดร.เก่ง) ผู้อำนวยการศูนย์เทคโนโลยีเพื่อความมั่นคงของประเทศและการประยุกต์เชิงพานิชย์ (NSD) สำนักงานพัฒนาวิทยาศาสตร์และเทคโนโลยีแห่งชาติ (NSTDA) รับตำแหน่งเป็นเลขาธิการ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ทั้งนี้ ให้มีผลตั้งแต่วันที่ 1 ตุลาคม พ.ศ. 25

ฐานหน้าที่ตามกฎหมาย (Legal Obligation)
กิจกรรมที่เกี่ยวกับข้อมูลส่วนบุคคลภายใต้ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล หรือ PDPA มีอยู่ 3 กิจกรรมหลักๆ คือ การเก็บรวบรวม การใช้ และการเปิดเผยข้อมูลส่วนบุคคล ซึ่งหลักการคุ้มครองข้อมูลส่วนบุคคลของ PDPA คือ บริษัทหรืององค์กรจะไม่สามารถประมวนผลใดๆก็ตามได้ เว้นแต่ เจ้าของข้อมูลส่วนบุคคลจะได้ให้ความยินยอม ทั้งนี้ เว้นแต่ข้อยกเว้นตาม PDPA หรือกฎหมายอื่นจะกำหนดให้ทำได้ หมายความว่า โดยหลักคือ จะทำกิจกรรมก

รวม Case เจ็บหนัก ! จากกฎหมาย GDPR สถาบันการศึกษาไทยต้องรู้ก่อนถูกปรับจาก PDPA
หลังจากที่มีการร่างกฎหมายมาเป็นระยะเวลายาวนาน ในที่สุด พรบ.คุ้มครองข้อมูลส่วนบุคคลหรือ PDPA ก็มีผลบังคับใช้ไปแล้ว ซึ่งพรบ.ฉบับนี้มีแนวคิดที่คล้ายคลึงกับกฎหมาย General Data Protection Regulation หรือ GDPR ค่อนข้างมาก ไม่ว่าจะเป็นเรื่องกระบวนการทางกฎหมายและการแจ้งเตือน ไปจนถึงนิยามของข้อมูลและบทบาทของ Data Protection Officer ไปจนถึงประเด็นอื่นๆ อีกมากมาย หากจะพูดง่ายๆ ก็คือ กฎหมายนี้ถูกออกแบบมาเพื่อ

หนังสือแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล (Data Breach Letter) คืออะไร ต้องเขียนอย่างไรบ้าง ?
การแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล ถือเป็นประเด็นที่ต้องพิจารณาทางกฎหมายหลายประการ โดยมีการกำหนดจากการเริ่มนับระยะเวลา 72 ชั่วโมง เนื่องจากองค์กรอาจมีความรับผิดทางกฎหมายหากไม่แจ้งภายในระยะเวลาที่กฎหมายพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 กำหนด ซึ่งในมาตรา มาตรา 37(4) มีการเขียนไว้ว่า การแจ้งเหตุการละเมิดข้อมูลส่วนบุคคลแก่สำนักงานโดยไม่ชักช้าภายใน72 ชั่วโมง “ นับแต่ทราบ

ฐานประโยชน์อันชอบธรรม (Legitimate interest) ใช้อย่างไร ตามกฎหมาย PDPA ?
ตามมาตรา 24 ของ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ได้กำหนดหลักการประมวลผลข้อมูลส่วนบุคคล หรือที่เรียกว่า Lawful basis อันเป็นเหตุที่สามารถทำได้โดยชอบด้วยกฎหมาย คลิก! เพื่อ อ่านบทความ 7 ฐานการ ประมวลผลข้อมูล ตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล โดยฐานที่ 5 เป็นเรื่องของ การใช้ฐานประโยชน์อันชอบธรรม (legitimate interest) ในการประมวลผลข้อมูลโดยมีใจความดังนี้ (5) เป็นการจำเป็นเพื่อประโยชน์โดยชอบด้ว
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล และ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ซึ่งมีหน้าที่แตกต่างกัน โดยคณะกรรมการต่างอยู่ภายใต้อำนาจของกฎหมายข้อมูลส่วนบุคคล พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) อ่านบทความ อำนาจและหน้าที่ของทั้งสองคณะกรรมการ ได้ที่นี่ ในคราวประกาศ เมื่อวันที่ 31 สิงหาคม พ.ศ. 2565 ได้มีผลสรุปการแต่งตั้งคณะกรรมการผู้เชี่ยวชาญ

How to เขียน Data Processing Agreement (สัญญา DPA) เขียนอย่างไรให้ถูกหลัก PDPA
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคลฯ มาตรา 40 ได้ระบุไว้ให้มีการทำข้อตกลงร่วมกันระหว่างผู้ควบคุม และผู้ประมวลผลข้อมูลส่วนบุคคลเกี่ยวกับการดำเนินการจัดเก็บ รวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลตามกรอบของข้อกำหนดในสัญญานี้เท่านั้น จึงเกิดมาเป็นประเด็นสัญญาการประมวลผลข้อมูลส่วนบุคคล หรือ Data Processing Agreement (DPA) Data Processing Agreement หรือ สัญญา DPA คืออะไร? Data Processing Agreement หรือ สัญญ

9 ขั้นตอน ทำ PDPA ยังไงให้ผ่านเกณฑ์ ( ฉบับง่าย !)
ตกลงต้องทำอย่างไรกันแน่ ! กฎหมายที่ถูกสร้างมาเพื่อป้องกันการละเมิดข้อมูลส่วนบุคคลของทุกคน หรือที่เราเรียกกันติดปากว่ากฎหมาย PDPA (Personal Data Protection Act: PDPA) คือกฎหมายใหม่ที่ออกมาเพื่อแก้ไขปัญหาการถูกล่วงละเมิดข้อมูลส่วนบุคคลที่เพิ่มมากขึ้นเรื่อย ๆ ในปัจจุบัน โดยกฎหมายนี้ได้มีผลบังคับใช้อย่างเต็มรูปแบบเมื่อวันที่ 1 มิ.ย. 2565 ที่ผ่านมา โดยกฎหมายนี้จะให้ความคุ้มครองข้อมูลส่วนบุคคล ที่สามา

สิทธิในการเพิกถอนความยินยอม สิทธิที่ทุกองค์กร ‘ต้องรู้ ‘ ก่อนผิด PDPA !
จาก พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 หรือ PDPA (Personal Data Protection Act) มีข้อกำหนดที่ให้สิทธิแก่เจ้าของข้อมูลในการร้องขอให้ผู้ควบคุมข้อมูลดำเนินการตามสิทธิที่ร้องขอ หนึ่งข้อในนี้รวมถึง “สิทธิในการเพิกถอนความยินยอม” ( Right to Withdraw Consent ) – มาตรา 19 โดยถือว่า กฎหมาย PDPA ได้ให้ความสำคัญต่อตัวเจ้าของข้อมูลส่วนบุคคลมากขึ้น ไม่ว่าจะเป็นการให้สิทธิร้องขอให้บริษัทอนุญาตใ

Application โทรศัพท์มือถือของหน่วยงานท่าน…ทำผิด PDPA หรือเปล่า !?
“PDPA” หรือ “พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562” ถูกบังคับใช้ในเมื่อวันที่ 1 มิ.ย. 2565 นับเป็นประเด็นสำคัญให้ผู้ประกอบการและผู้บริโภคตระหนักเรื่องความปลอดภัยของข้อมูลส่วนบุคคล โดยยุคปัจจุบันที่มีการใช้ดิจิทัลในการดำเนินการทางธุรกิจ โดยทุกธุรกิจส่วนมากมีการแข่งกันเก็บรวบรวมข้อมูลของผู้บริโภค เพื่อเป็นแต้มต่อในการแข่งขันทางการค้า โดยเฉพาะปัจจุบันที่ร้านค้าส่วนมากมีการลดการใช้การสม

ผู้ดูแล Website รู้ยัง!? ตั้งค่าอย่างไร ไม่ให้เผลอไปละเมิดสิทธิส่วนบุคคล!
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 หรือที่รู้จักกันในชื่อ PDPA มีผลบังคับใช้เมื่อวันที่ 1 มิ.ย. 65 ที่ผ่านมา นับเป็นกฎหมายใหม่เอี่ยม ที่คนไทยต้องทำความรู้จัก และทำความเข้าใจถึงหลักเกณฑ์ของกฎหมายเพื่อระมัดระวังการละเมิดสิทธิส่วนบุคคลของผู้อื่น รวมถึงเข้าใจถึงสิทธิตัวเองมี ในฐานะที่เป็นเจ้าของข้อมูลส่วนบุคคล ที่กฎหมายฯคุ้มครองด้วย แล้ว..PDPA ครอบคลุมอะไรบ้าง ? PDPA มีการจัดทำขึ้นเพื่อให้เอกช

PDPA คนไทยต้องรู้ คุณครูต้องสอน สถานศึกษาต้องระวัง !
ด้วยกำหนดบังคับใช้อย่างเต็มรูปแบบ ในวันที่ 1 มิถุนายน 2565 จึงทำให้ PDPA หรือ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 กำลังกลายเป็นกระแสตื่นตัวอย่างมาก แม้แต่ในวงการ “การศึกษา” ไทยเอง ที่เริ่มหันมาตระหนักและสนใจ จึงเกิดเป็น … LIVE ถาม-ตอบ เจาะลึก แบ่งปันความรู้เรื่อง “พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคลที่คนไทยต้องรู้ คุณครูต้องสอน และสถานศึกษาต้องระวังไม่ละเมิด” โดย ดร.อุดมธิปก ไพรเกษตร
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:


พิธีลงนามข้อตกลง (MoU) บริษัท ดีบีซี กรุ๊ป จำกัด กับมหาวิทยาลัยเทคโนโลยีราชมงคลธัญบุรี
พิธีลงนามข้อตกลง (MoU) ระ


TPDPA x PDPA Thailand ส่งเสริมคุ้มครองข้อมูลส่วนบุคคลไทย มอบคอร์สเรียนออนไลน์สถาบันอุดมศึกษาทั่วประเทศ
รบรอบประกาศใช้ 5 ปี บังคั

ผู้เชี่ยวชาญ PDPA เผยข้อคิดองค์กร กรณีสั่งปรับทางปกครอง 7 ล้านบาท
กรณีสำนักงานคณะกรรมการคุ้

ถอดบทเรียน “ผู้บริหาร” จากเคสภาคเอกชนถูกปรับ PDPA: 7 ล้านบาท องค์กรเรียนรู้อะไรบ้าง ?
ข่าวการปรับบริษัทยักษ์ใหญ

ปรับจริง 7 ล้าน! ไม่ทำตาม PDPA คณะกรรมการผู้เชี่ยวชาญสั่งลงโทษทางปกครองภาคเอกชน
“บริษัทเอกชนรายใหญ่
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
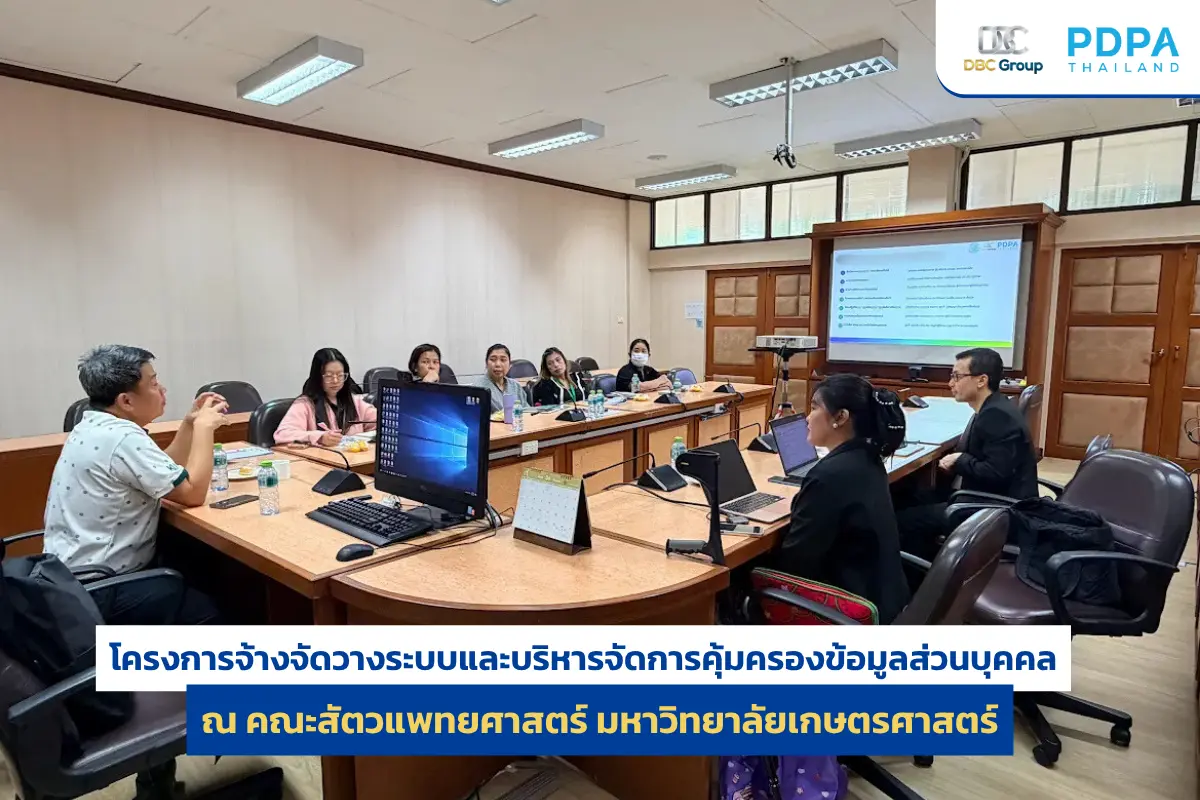
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
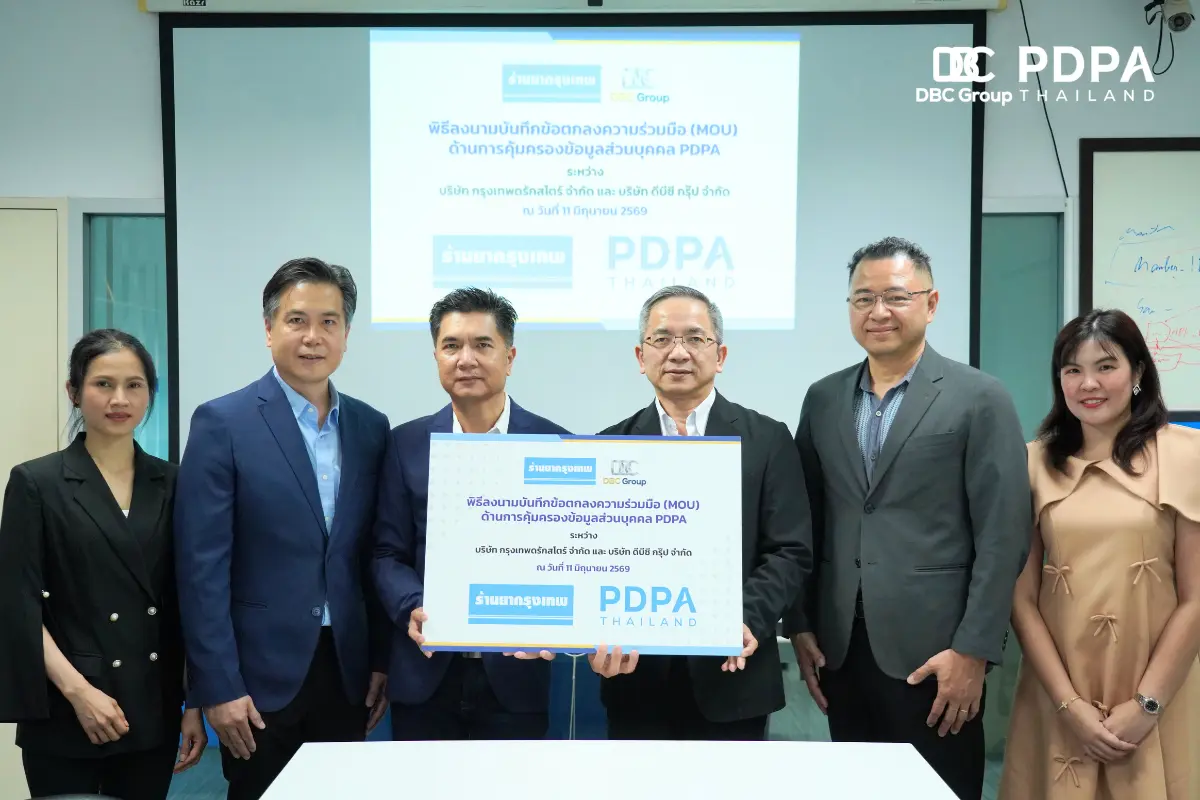
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท
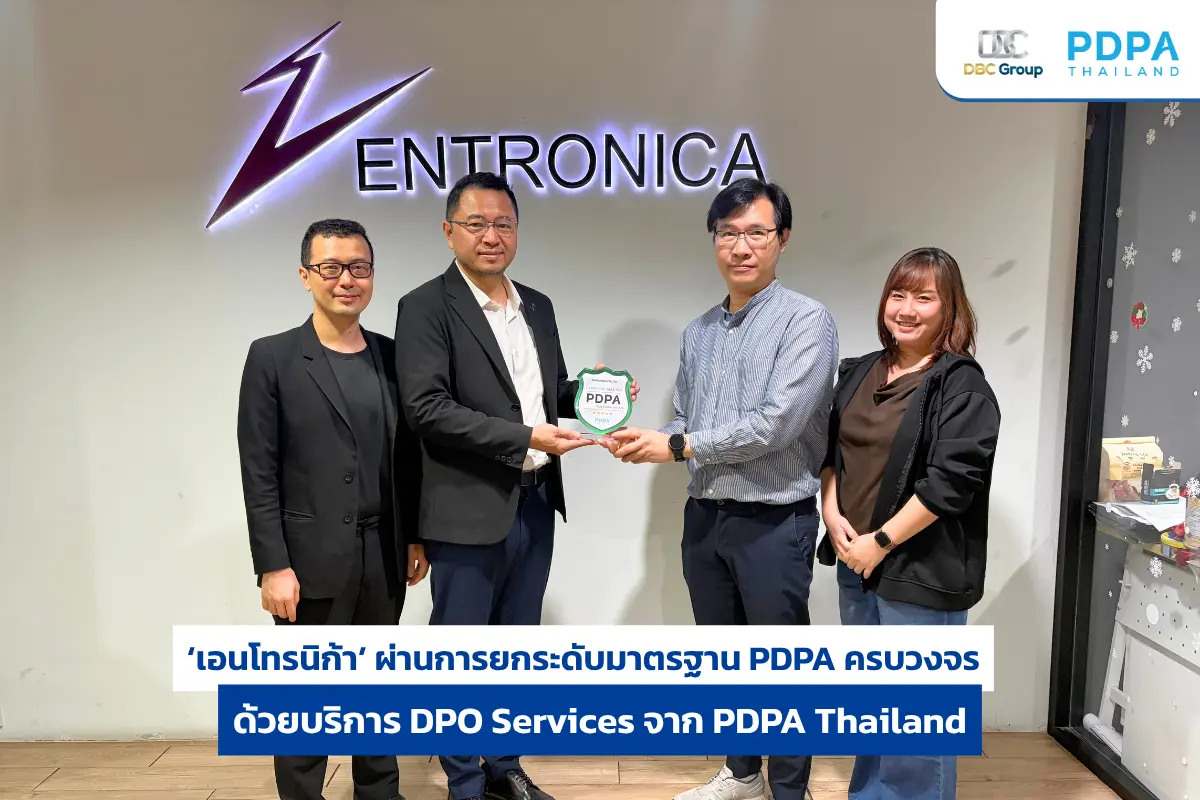
‘เอนโทรนิก้า’ ผ่านการยกระดับมาตรฐาน PDPA ครบวงจร ด้วยบริการ DPO Services จาก PDPA Thailand
‘เอนโทรนิก้า’ ผ่านการยกระ
PDPA Thailand จัดอบรม PDPA เชิงปฏิบัติการให้สำนักงานปลัดกระทรวงพาณิชย์
‘ศิริราชวิทยวิจัย&#
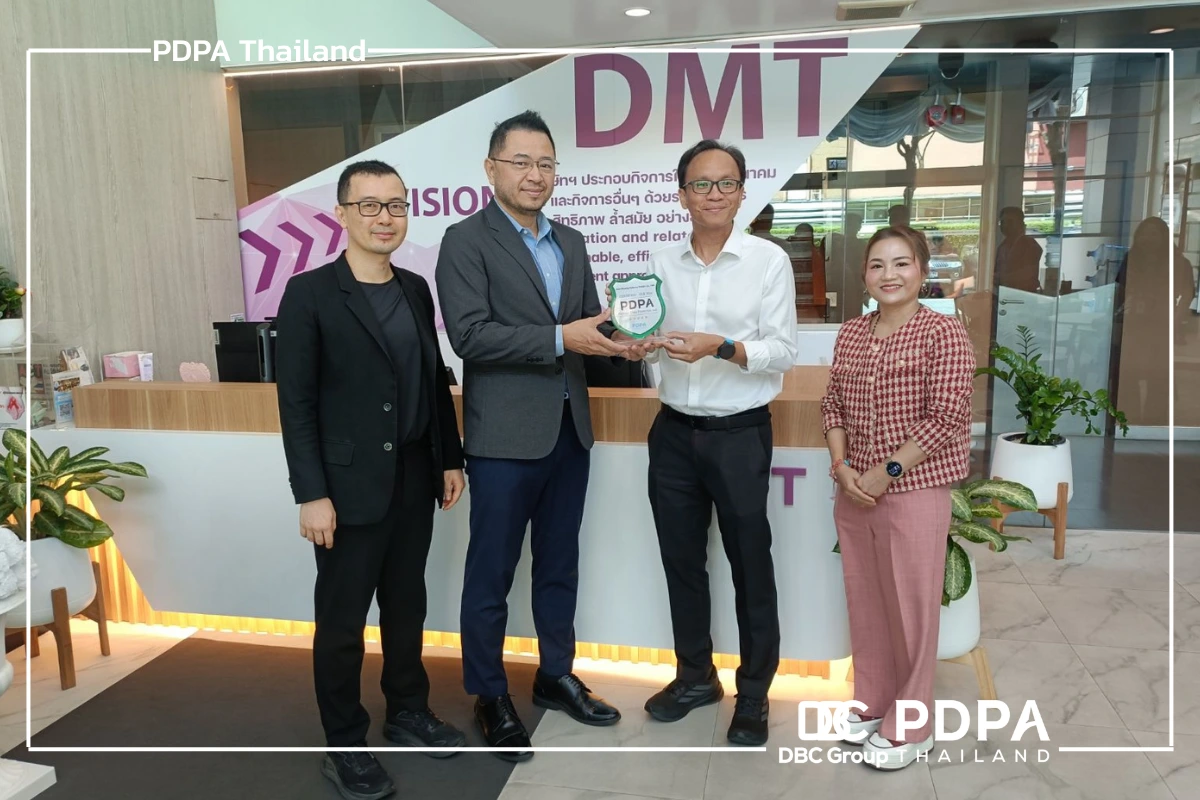
DMT รับมอบโล่ PDPA Thailand ตอกย้ำความเชื่อมั่นด้วย DPO Outsource
ปีที่ 3 แห่งความเชื่อมั่น
“ศิริราชวิทยวิจัย” ยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล – PDPA Thailand
‘ศิริราชวิทยวิจัย&#
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 256
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
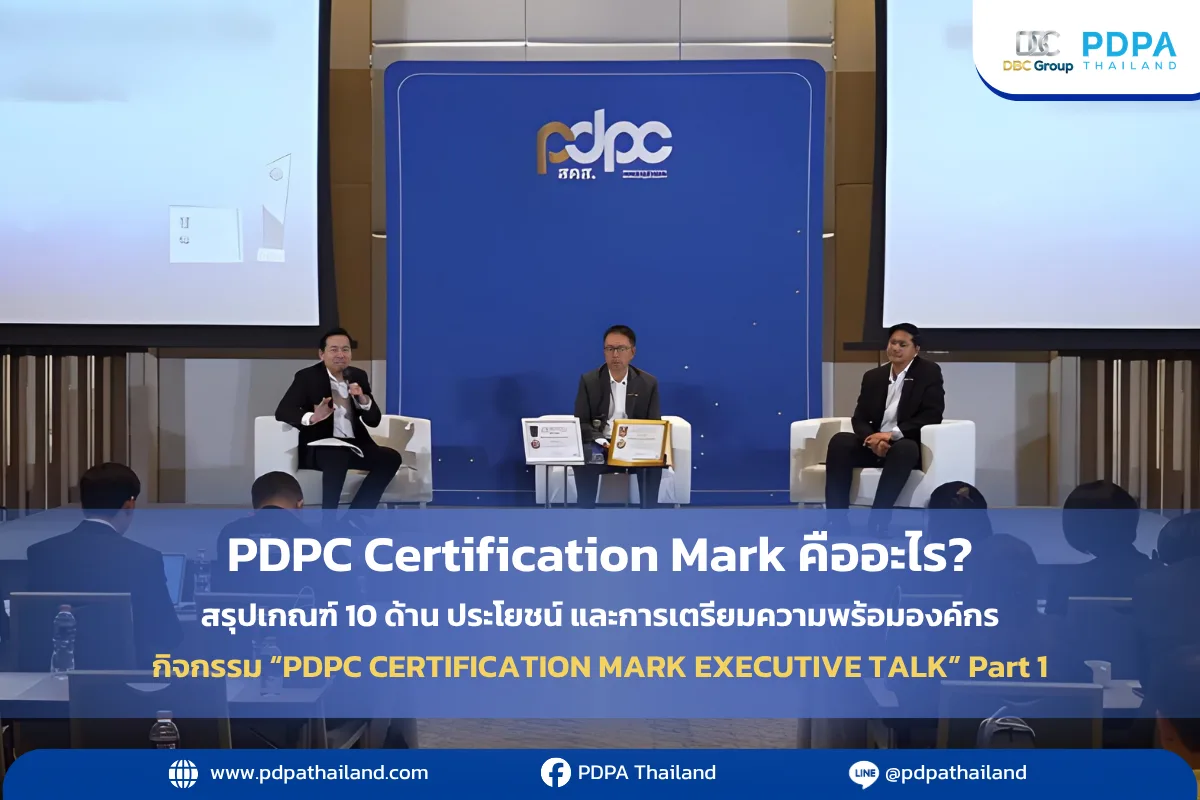
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

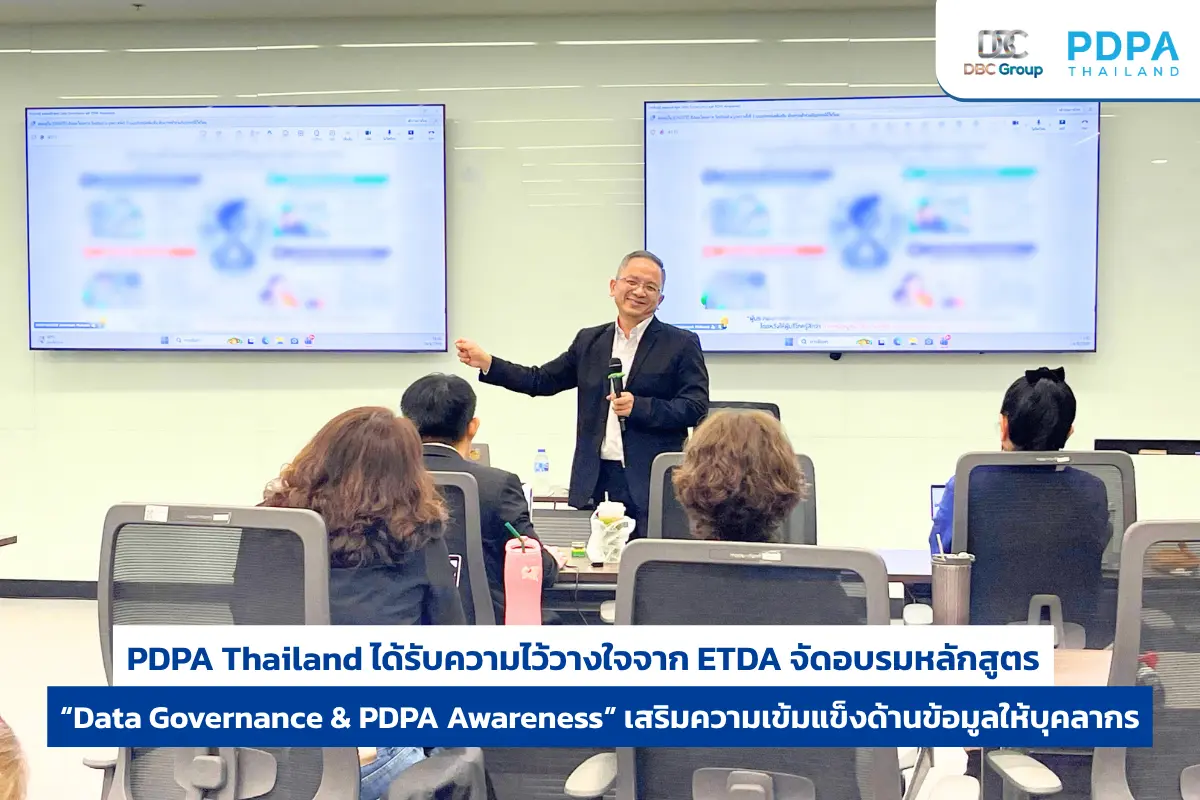
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
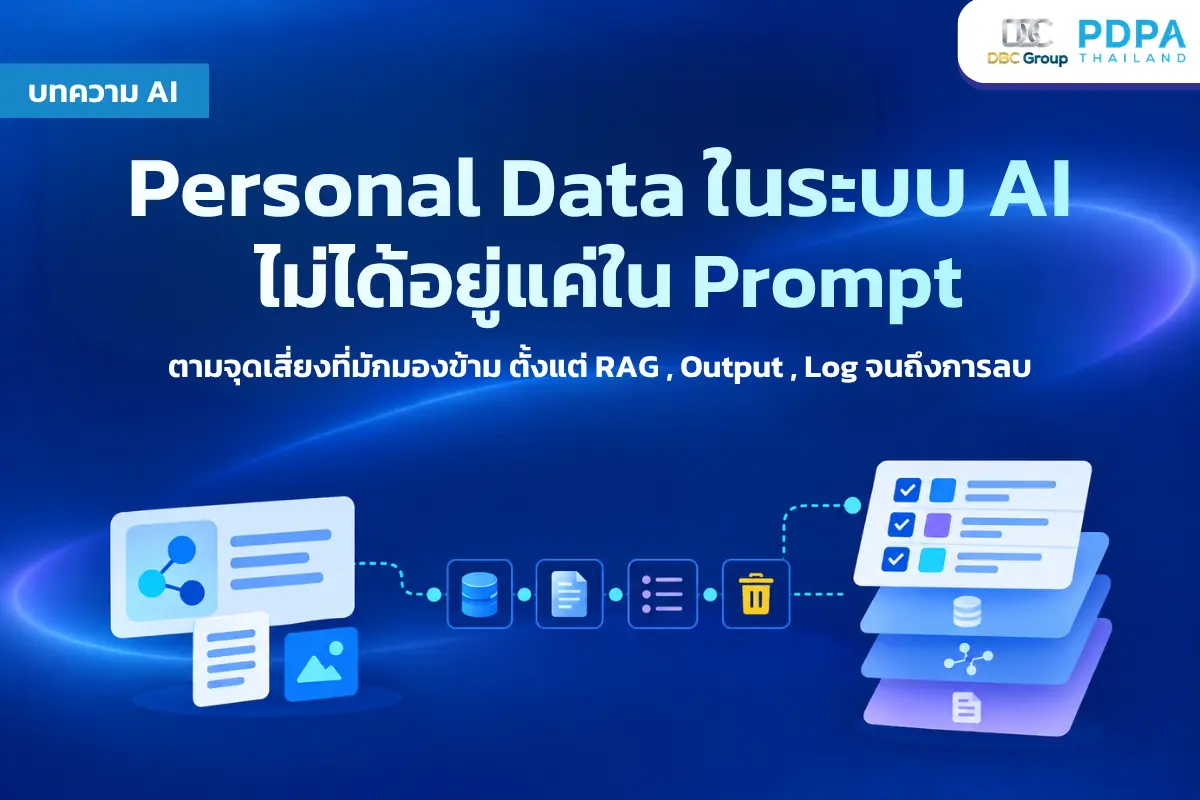
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
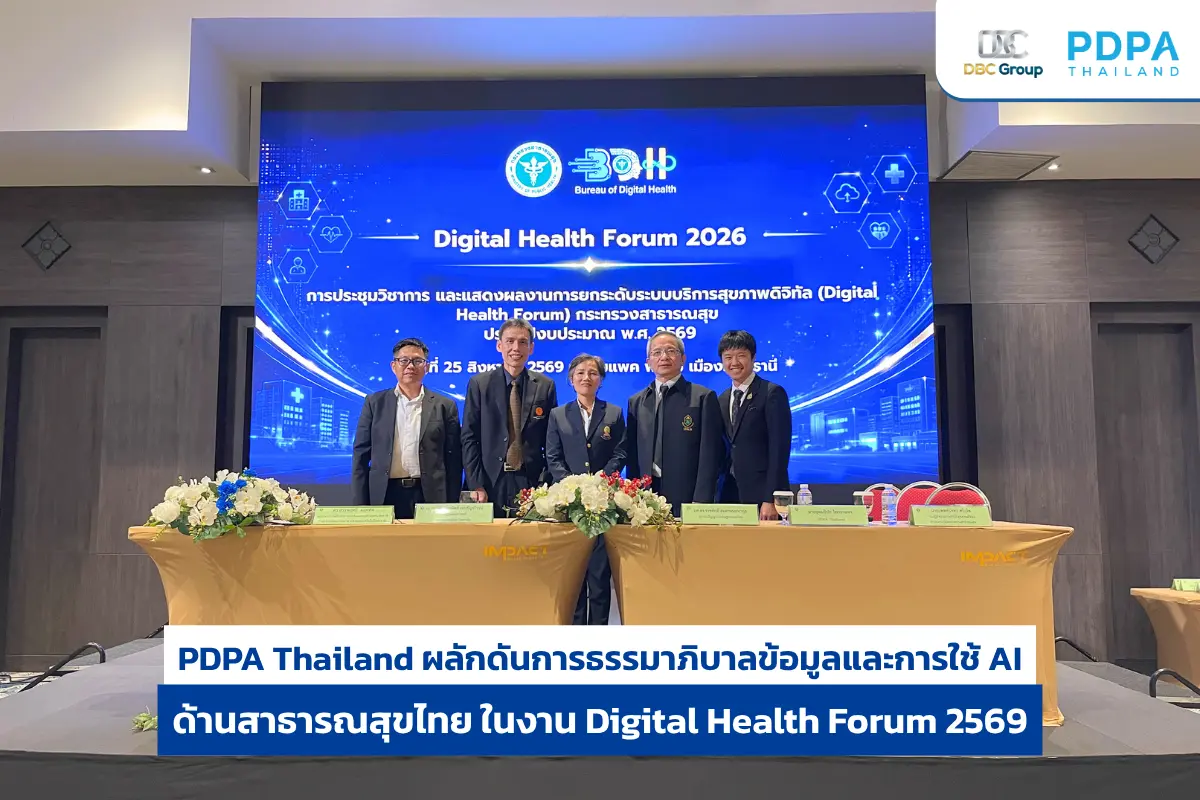
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
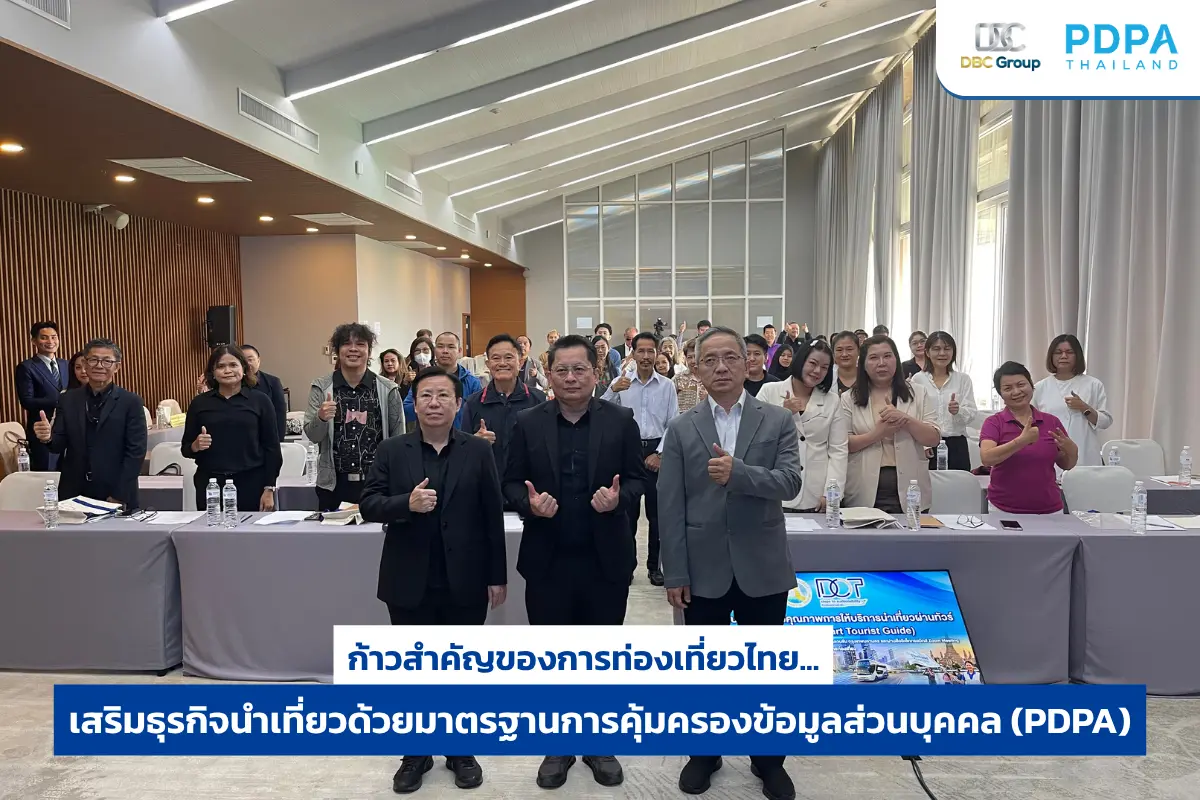
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ