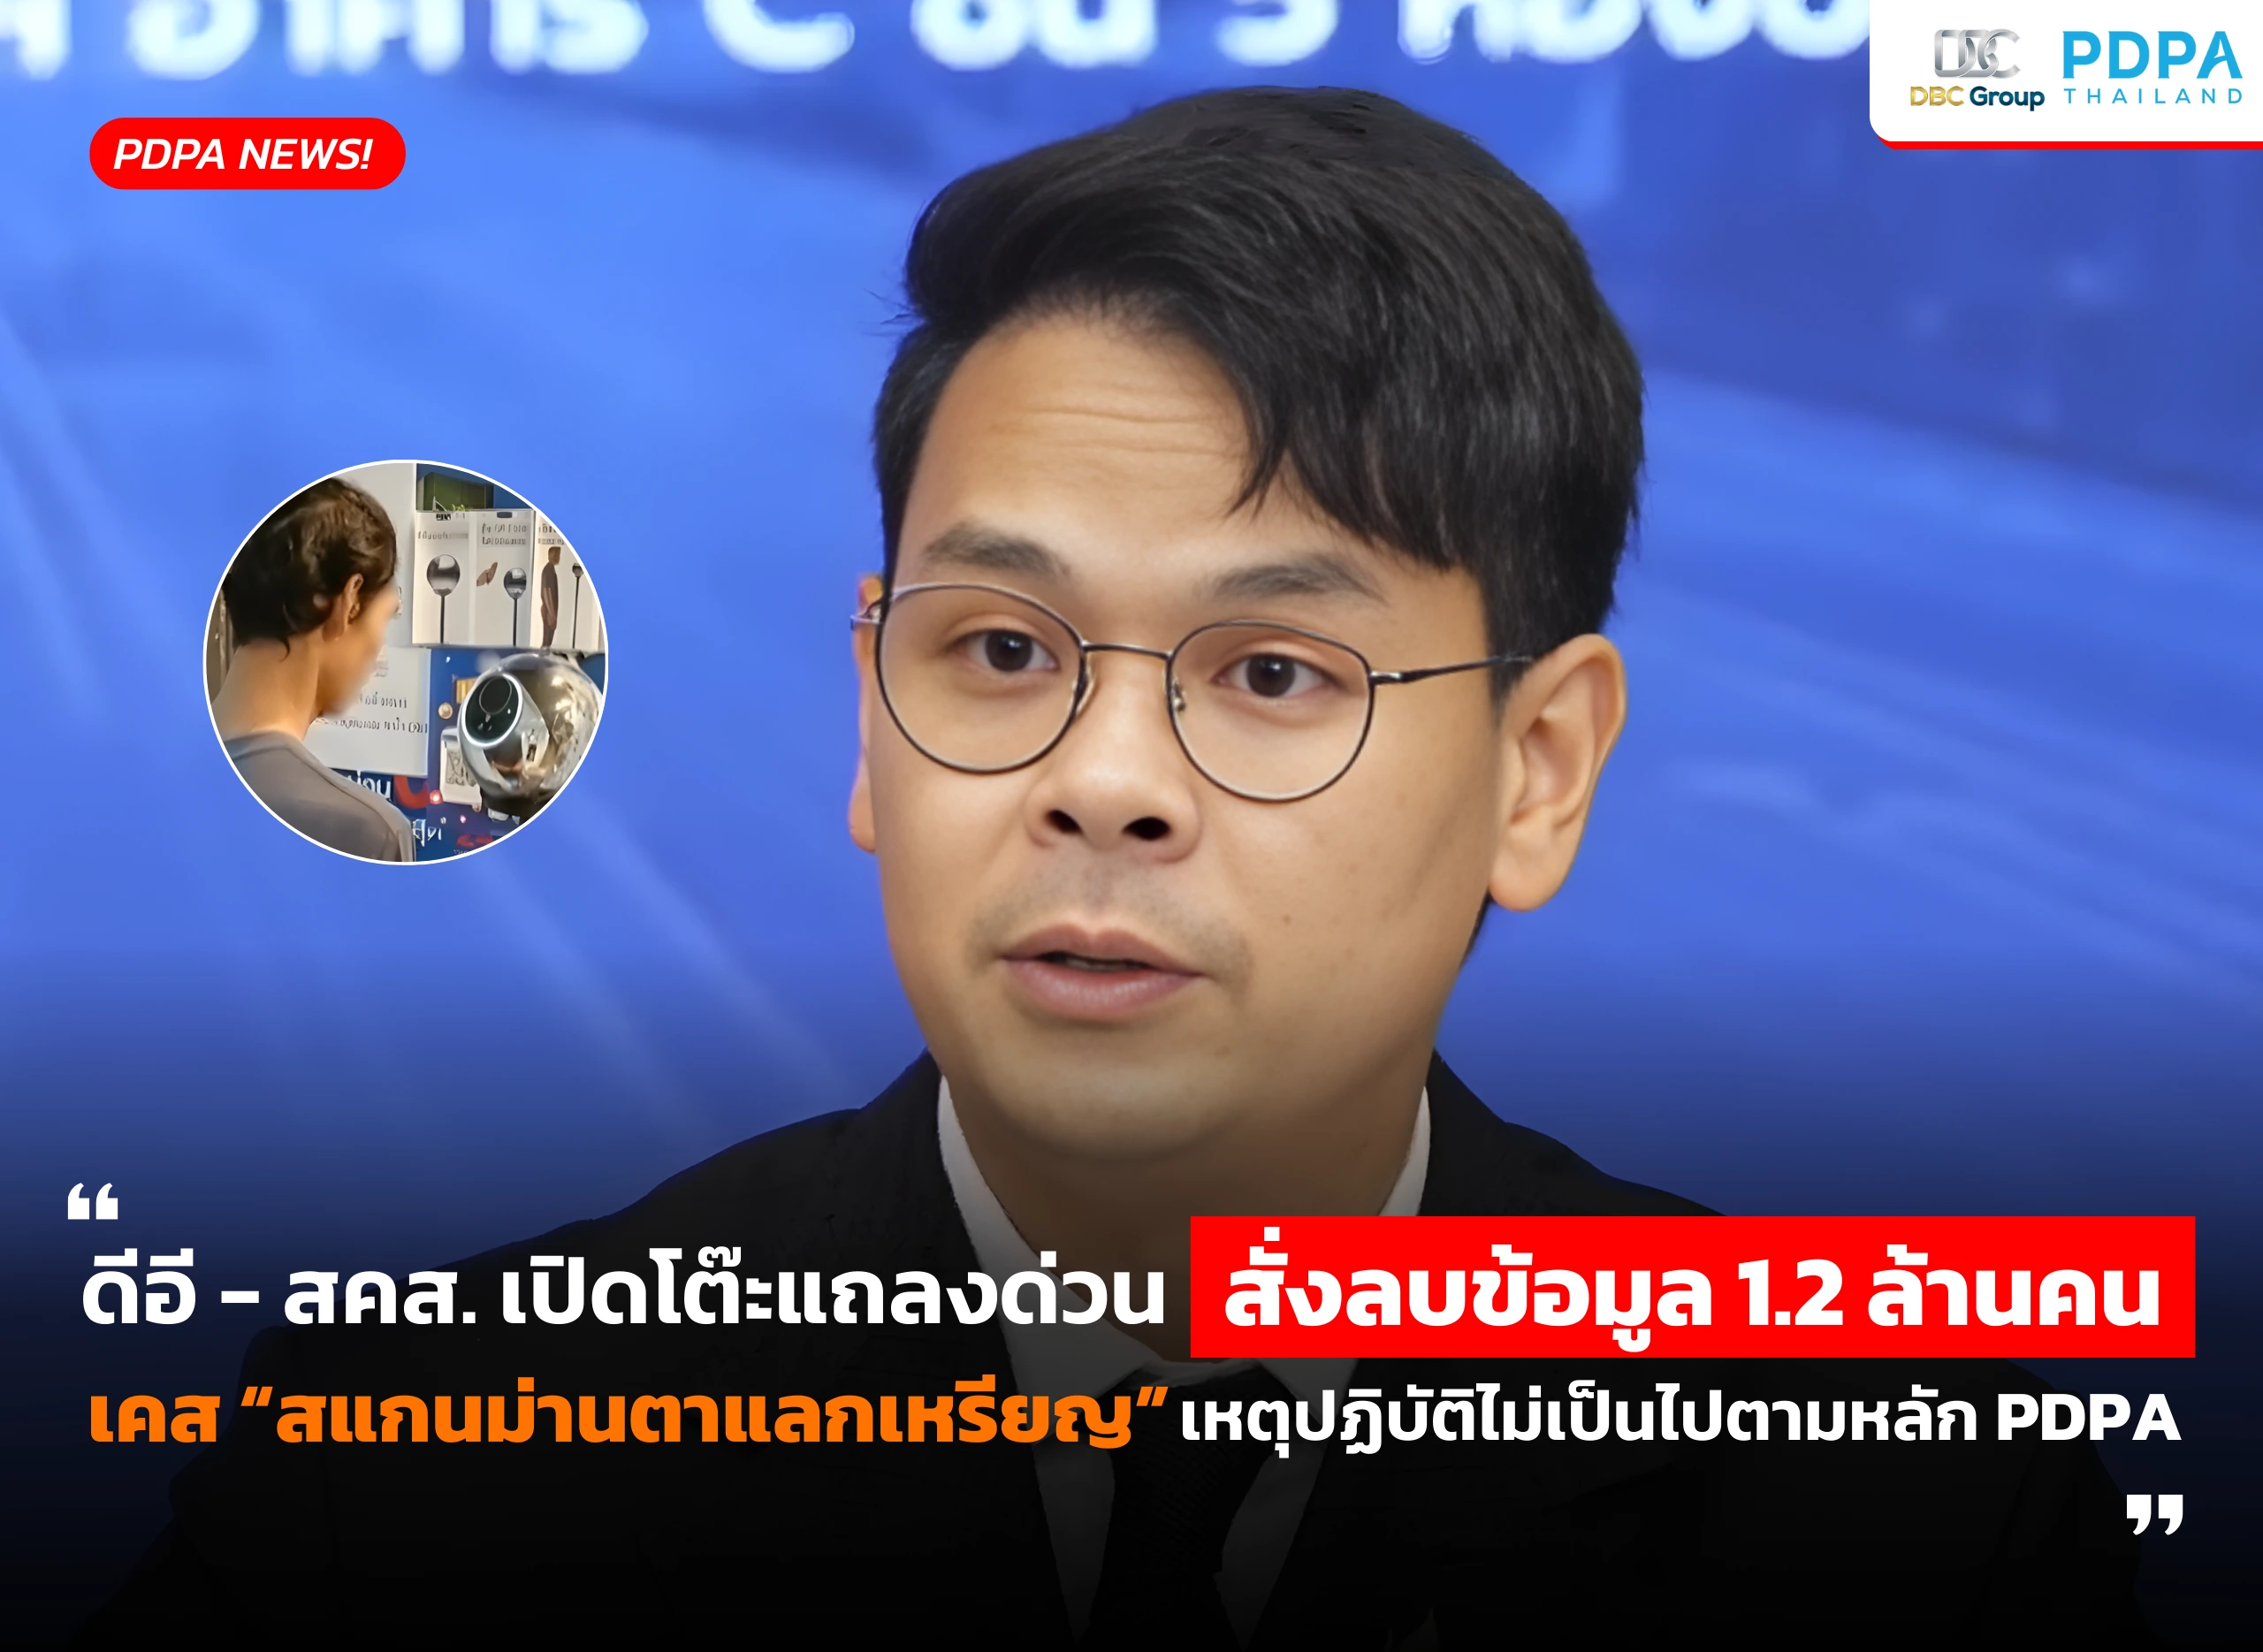
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.” เปิดโต๊ะแถลงด่วน สั่งลบข้อมูล 1.2 ล้านคน เคส “สแกนม่านตาแลกเหรียญ” เหตุปฏิบัติไม่เป็นไปตามหลัก PDPA จากโครงการที่เป็นกระแสในสื่อสังคมออนไลน์ในช่วงที่ผ่านมา เมื่อมนุษย์ต้อง “ยืนยันความเป็นมนุษย์” ในโปรเจ็กต์ World Coin ที่ต้องแลกเปลี่ยนข้อมูล “ม่านตา” ซึ่งเป็นข้อมูลส่วนบุคคลลักษณะพิเศษ ตามกฎหมาย PDPA มาตรา 26 สำหรับการยืนยันตัวตน เพื่อแลกเปลี่ยน
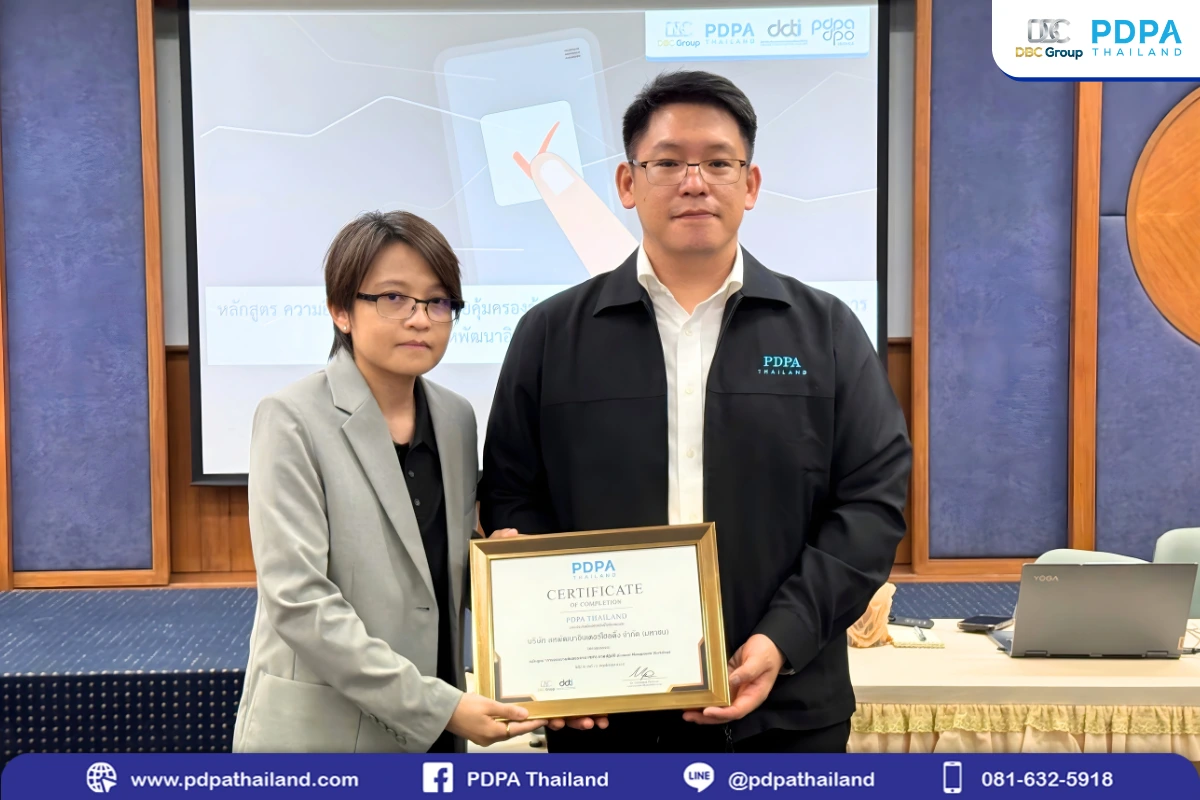
Upskills PDPA เสริมคมเรื่อง “ความยินยอม” พัฒนาองค์กรให้ยั่งยืน – บริษัท สหพัฒนาอินเตอร์โฮลดิ้ง จำกัด (SPI)
เมื่อวันที่ 12 พฤศจิกายน 2568 ที่ผ่านมา – อาจารย์สันต์ภพ พรวัฒนะกิจ ที่ปรึกษาและวิทยากรผู้เชี่ยวชาญด้านการคุ้มครองข้อมูลส่วนบุคคล รับหน้าที่เป็นตัวแทนจาก PDPA Thailand สำหรับการถ่ายทอดความรู้ในหัวข้อ “การขอความยินยอมตาม PDPA ภาคปฏิบัติ (Consent Management Workshop)” ให้กับบุคลากรจาก บริษัท สหพัฒนาอินเตอร์โฮลดิ้ง จำกัด (SPI) โดยมีผู้เข้าอบรมทั้งแบบ Online และ Onsite รวมกว่า 60 ท่า
5 ประเด็นที่ต้องระวังตาม PDPA เมื่อนำข้อมูลส่วนบุคคลไปประมวลผลด้วย AI
เมื่อ “AI” กลายเป็นแขนขาในการทำงานขององค์กรยุคใหม่ ทุกวันนี้ ปัญญาประดิษฐ์ หรือ AI ไม่ได้เป็นเพียงเทคโนโลยีล้ำยุคอีกต่อไป แต่ AI ได้กลายเป็นเครื่องมือสำคัญในการทำงานของแทบทุกธุรกิจ ตั้งแต่การวิเคราะห์พฤติกรรมลูกค้าในส่วนงานการตลาด การคัดเลือกบุคลากรของส่วนงานทรัพยากรบุคคล หรือจะเป็นการให้บริการลูกค้าผ่าน Chatbot แต่สิ่งที่หลายองค์กรอาจมองข้ามคือ.. เบื้องหลังความแม่นยำของ AI มาจากการ เรียนรู้ด
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนในสื่อสังคมออนไลน์ช่วงสัปดาห์ที่ผ่านมา เมื่อแฮกเกอร์ “ใช้บัญชีส่งเมล” บนแพลตฟอร์ม “Taximail” ซึ่งเป็นแพลตฟอร์ม Mass Email โดยทำการเจาะพาสเวิร์ดเข้ายึดโดเมนเนมของทั้ง 4 บริษัท เพื่อส่ง Email สแกมเมอร์โดยแนบลิงก์หลอกลวงในรูปแบบการเชิญชวนการลงทุนในทรัพย์สินดิจิทัล หรือ คริปโทเคอร์เรนซี (Cryptocurrency) ล่าสุดเมื่อวันที่ 10 พฤศจิกายน 2568 – นายไชยชนก ชิดชอบ รัฐมนตรีว่าการก
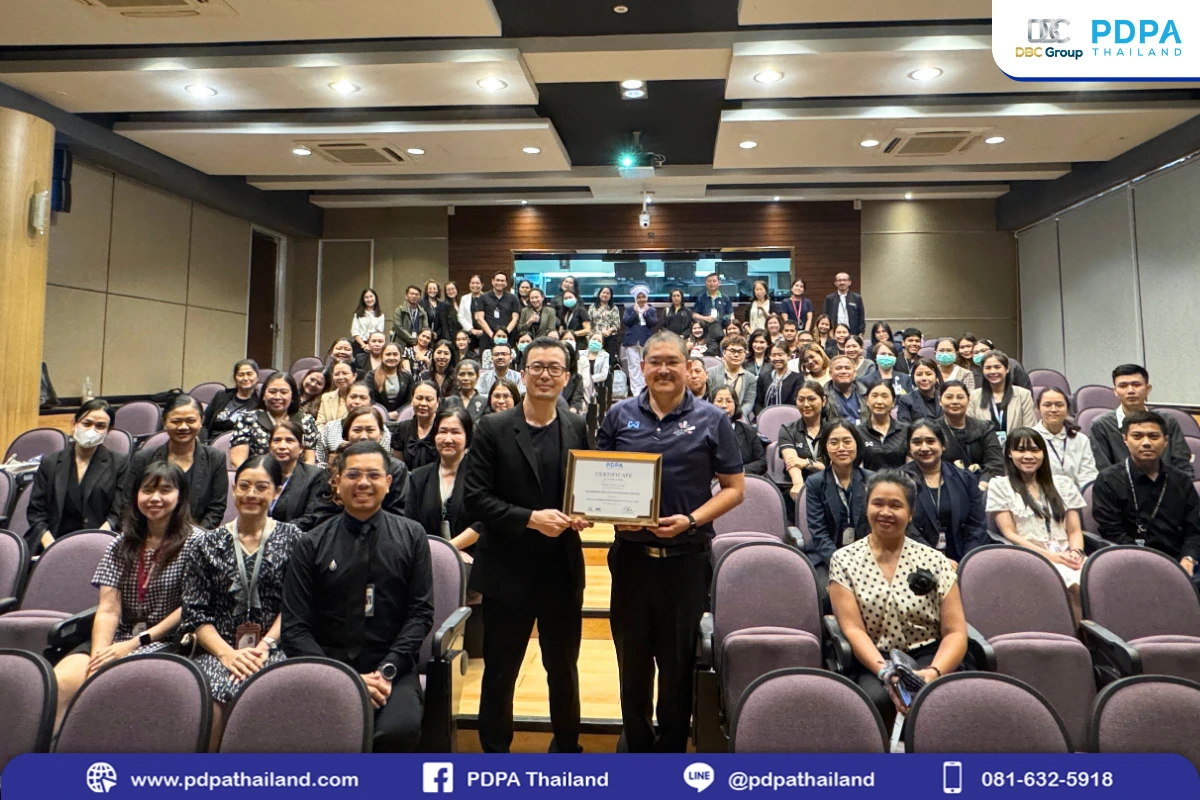
โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล ส่งเสริม Data Protection อย่างยั่งยืน – คณะแพทยศาสตร์ มหาวิทยาลัยสงขลานครินทร์
เมื่อวันที่ 31 ตุลาคม 2568 ที่ผ่านมา – อาจารย์วิวัฒน์ กอสัมพันธ์ ที่ปรึกษาและวิทยากรผู้เชี่ยวชาญด้านการคุ้มครองข้อมูลส่วนบุคคล จาก PDPA Thailand รับหน้าที่เป็นวิทยากรถ่ายทอดความรู้ และความเชี่ยวชาญด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Protection) ให้กับบุคลากรจากคณะแพทยศาสตร์ มหาวิทยาลัยสงขลานครินทร์ รวมผู้เข้าอบรมกว่า 100 ท่านร่วมกิจกรรมในครั้งนี้ รายละเอียดโครงการฝึกอบรม: ปูพื้นฐานด้านกฎหมา
ทำไม DPO ต้องเข้าใจ Cyber/Data Security: จาก ROPA สู่ความพร้อมรับมือภายใน 72 ชั่วโมง และเกณฑ์ “มาตรการที่เหมาะสม”
ในฐานะวิทยากรผู้ให้ความรู้ด้าน PDPA มาหลายปี รวมทั้งเป็นที่ปรึกษาด้าน Privacy Program ให้กับองค์กรต่างๆ มากกว่าร้อยแห่ง ทุกครั้งที่ต้องตอบคำถามด้าน Cyber Security และ Data Security จาก DPO นั้น ผมพบว่า DPO ส่วนใหญ่ที่ไม่ได้มาจากสาย Security โดยตรงมักมีความกังวลเรื่องนี้มากที่สุด เพราะดูเข้าใจยาก เป็นประเด็นเทคนิคส่วนใหญ่ และดูจะเกี่ยวข้องกับทุกฝ่ายทุกขั้นตอนในองค์กร ผมจึงขอสรุปประเด็นสำคัญที่ DPO
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 – หน่วยงานกำกับดูแลข้อมูลของสหราชอาณาจักร หรือ Information Commissioner’s Office (ICO) แถลงการณ์สั่งปรับ บริษัท Capita plc ผู้ให้บริการด้านการบริหารจัดการกระบวนการทางธุรกิจ (Business Process Outsourcing) เพราะละเลยการปกป้องข้อมูลส่วนบุคคล ทำให้เกิดเหตุการณ์แฮก (Hack) ข้อมูลของประชาชนกว่า 6.6 ล้านคน ในปี 2566โดยข้อมูลที่รั่วไหลประกอบไปด้วย ข้อมูลเงินบำนาญ, ข้อมูลพน
ความสัมพันธ์ระหว่าง “ธรรมาภิบาลข้อมูล” (Data Governance) และ “การปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล” (PDPA Compliance)
“ธรรมาภิบาลข้อมูล” หมายถึง การดูแลจัดการข้อมูลให้มีความเป็นปรกติ อะไรคือความ “ปรกติ”? ความปรกติคือ มีคุณภาพ มีความปลอดภัย และมีความรับผิดชอบ โดยในบริบทขององค์กรนั้น ต้องกำหนดนโยบาย มาตรฐาน และบทบาทของผู้เกี่ยวข้องให้ชัด นอกจากจะทำให้ข้อมูลเป็น “ปรกติสุข” แล้ว ยังสามารถต่อยอดกลายเป็นทรัพยากรที่สร้างคุณค่าได้จริง ในขณะที่ “PDPA Compliance” คือการดำเนินการให้การเก็บ ใช้ และเปิดเผยข้อมูลส่วนบุคคล
สรุปกฎหมายลำดับรอง PDPA – DPO หน่วยงานของรัฐ (ฉบับที่ 2)
สรุปให้ตั้งแต่ความเป็นมา ความสำคัญ หน่วยงานที่เกี่ยวข้อง และวันที่มีผลบังคับใช้
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 – ราชกิจจานุเบกษาเผยแพร่ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง “ผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคลที่เป็นหน่วยงานของรัฐ ซึ่งต้องจัดให้มีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (ฉบับที่ 2) พ.ศ. 2568” อ่านเพิ่มเติม >> คลิก ซึ่งเป็นประกาศเพิ่มเติมจากฉบับก่อนหน้านี้ ที่มีการประกาศรายชื่อหน่วยงานของรัฐ ที่ต้องจัดให้มี DPO ไปแล้ว 85 หน่ว
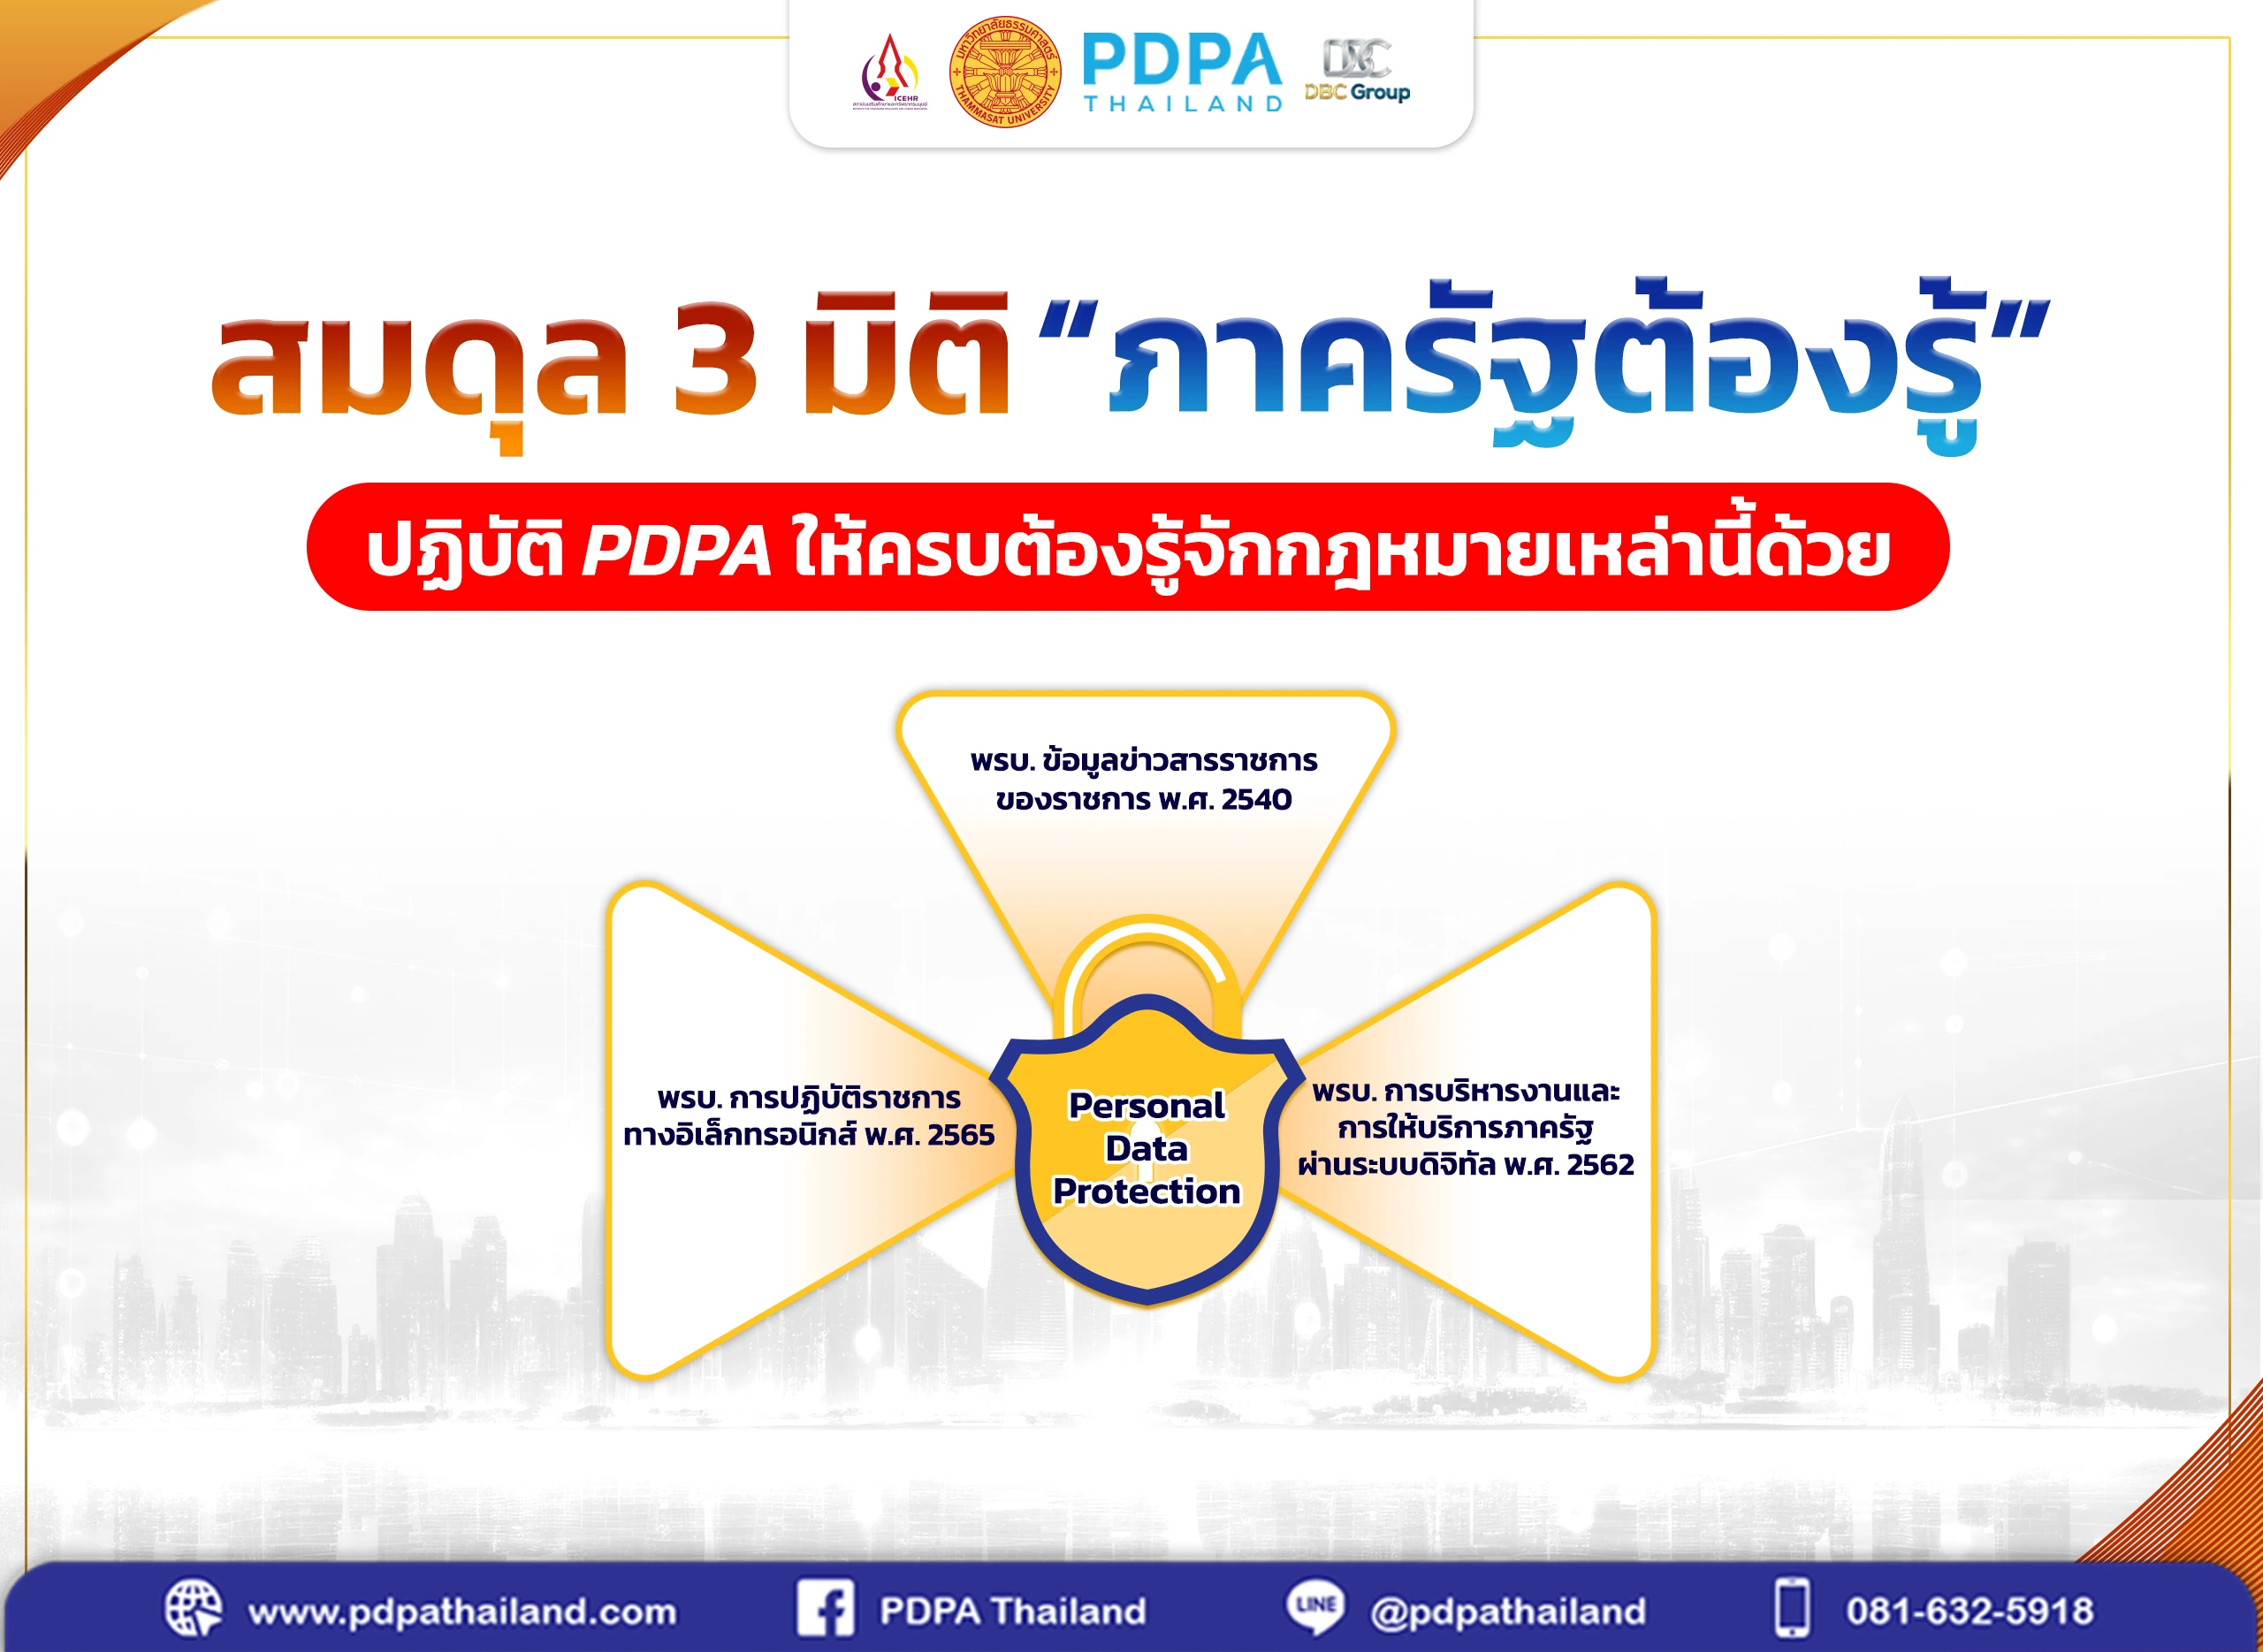
PDPA สำหรับหน่วยงานรัฐ | เชื่อมโยง 3 กฎหมายสำคัญ สู่การปรับปรุงกระบวนการ
นับตั้งแต่มีการประกาศใช้ พรบ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA อย่างเป็นทางการในปี 2565 หน่วยงานของรัฐจำเป็นต้องปรับปรุงกระบวนการทำงานและงานเอกสารให้สอดคล้องกับ PDPA เพราะ “หน่วยงานของรัฐ” ที่มีภารกิจในการบริการประชาชน และมีความเกี่ยวข้องกับข้อมูลส่วนบุคคลเป็นจำนวนมาก เช่น ข้อมูลประชาชน ข้อมูลบุคลากร หรือข้อมูลบริการสาธารณะ นอกจากนี้ เพื่อการสร้างความยั่งยืน และบูรณาการการคุ
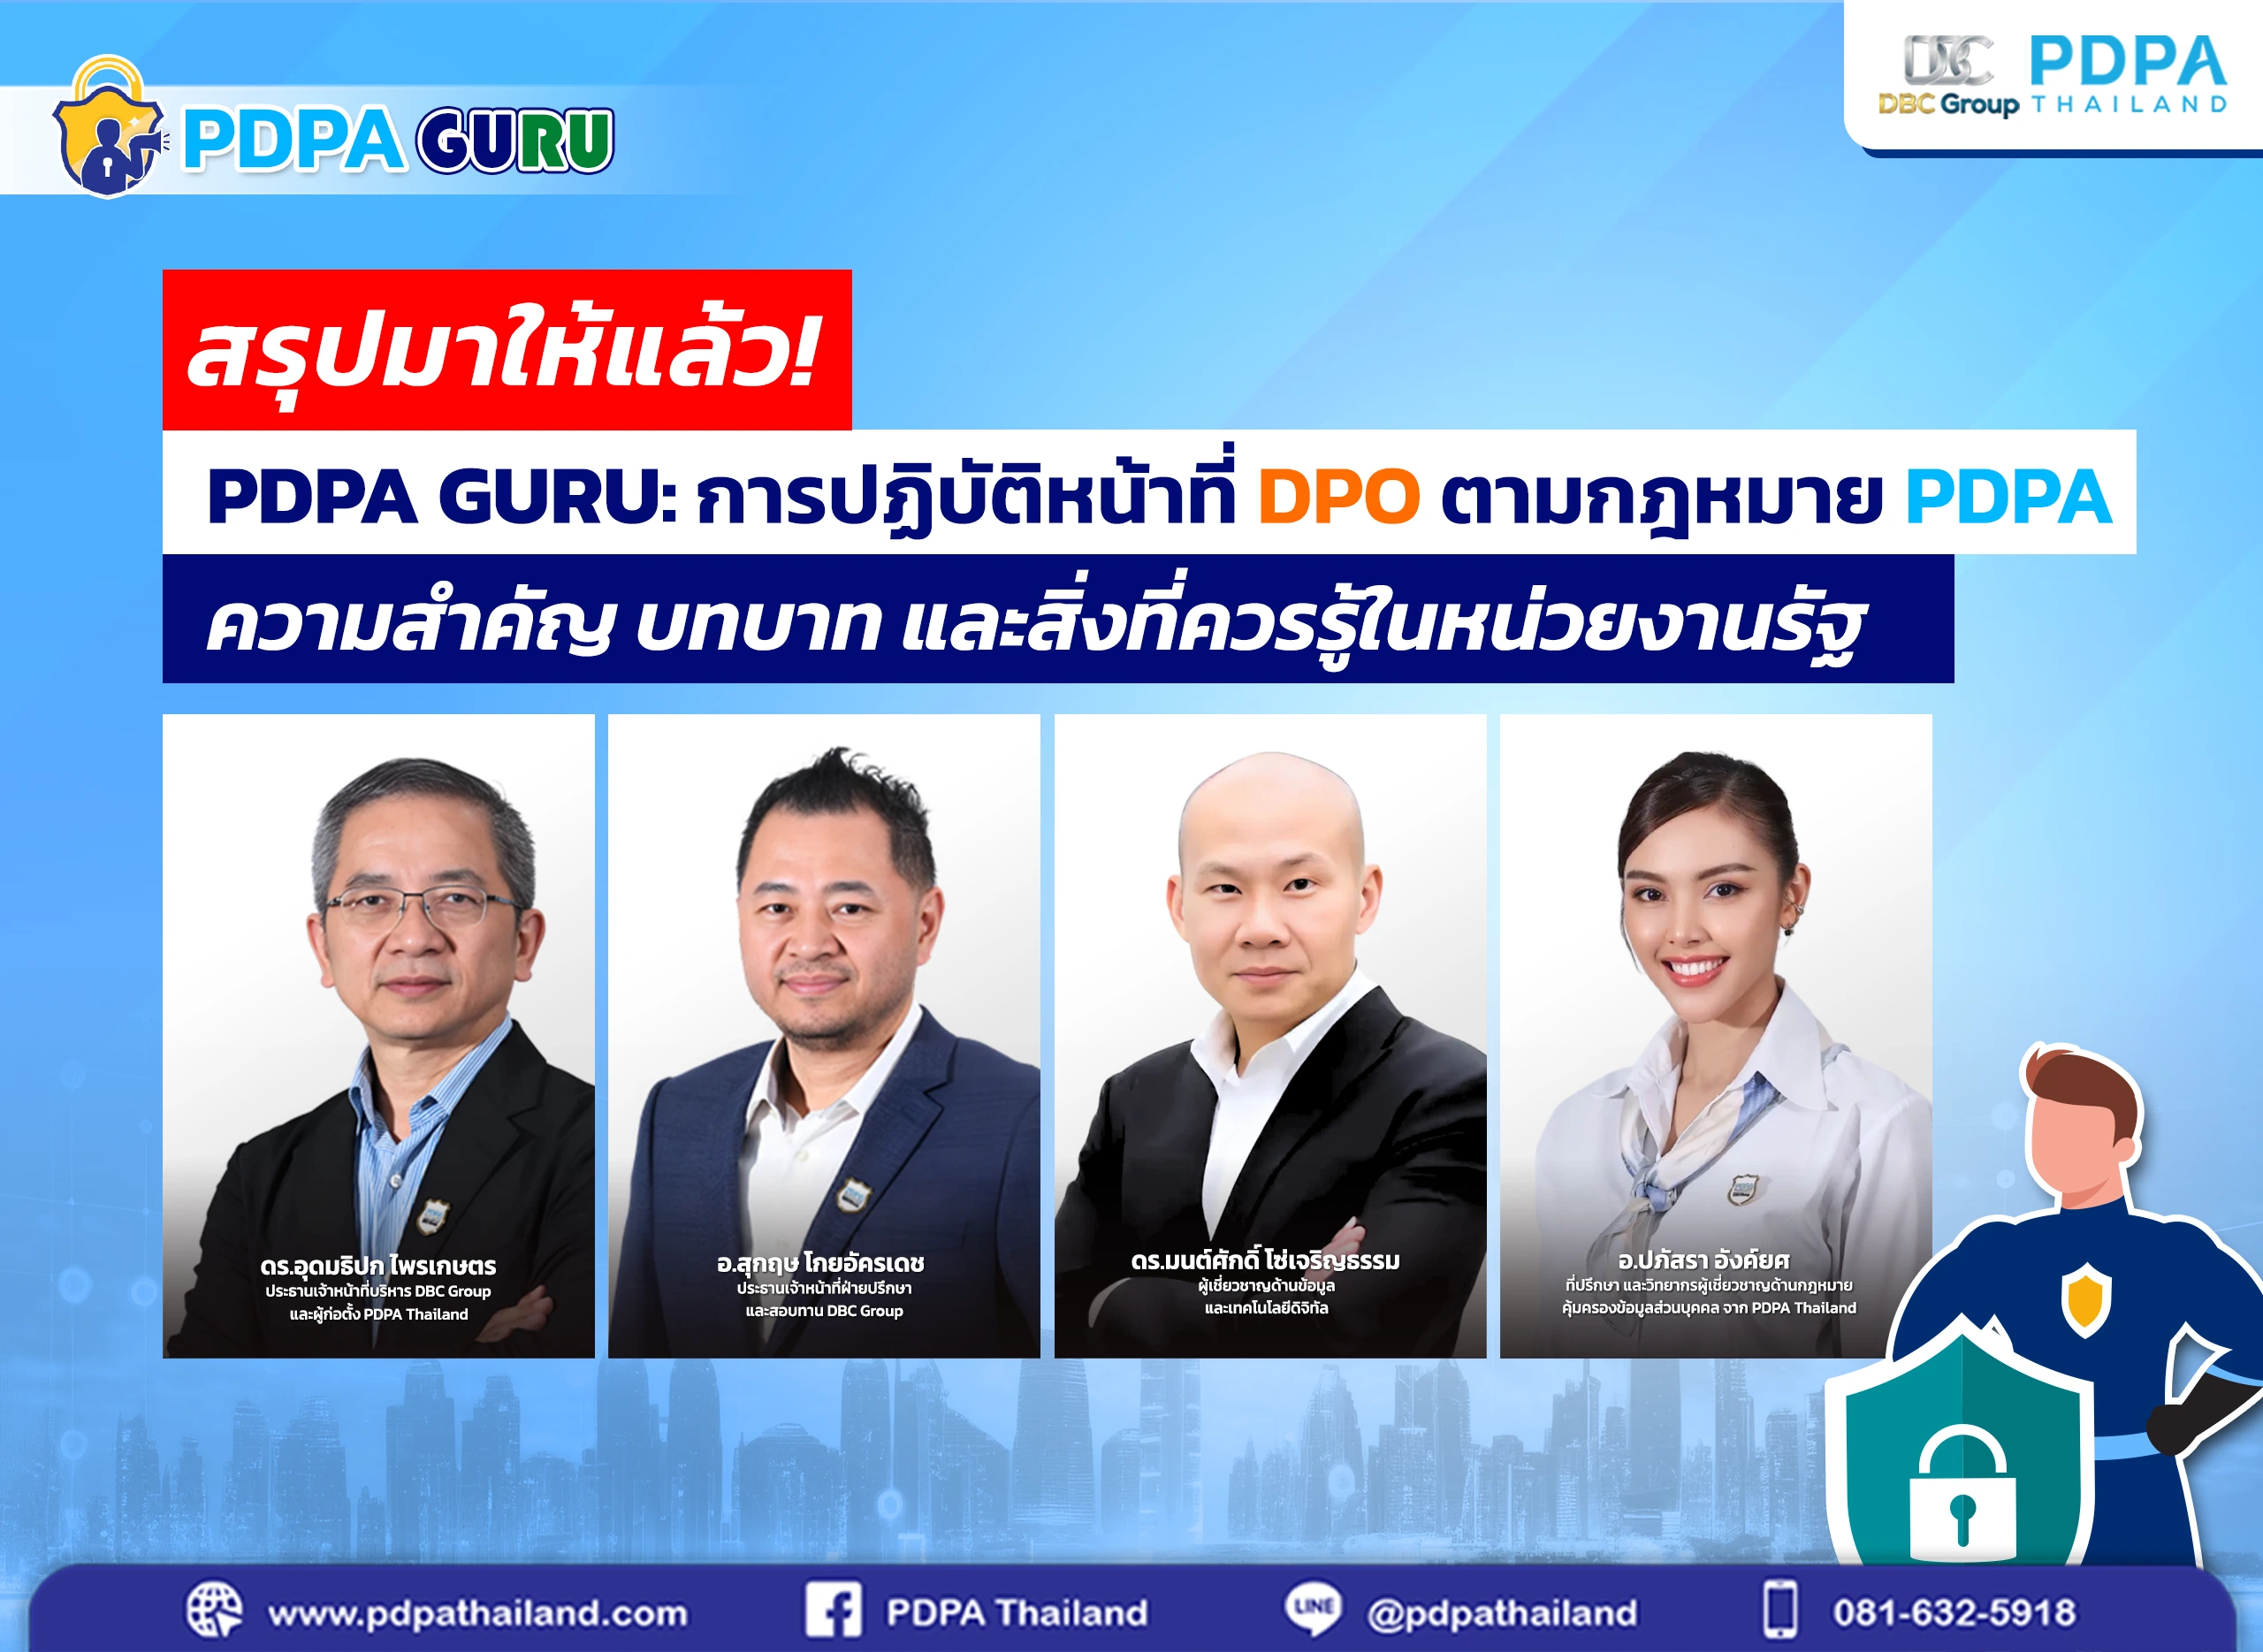
สรุป PDPA GURU ความสำคัญ DPO และ PDPA ในหน่วยงานของรัฐ
สรุปประเด็นจากเสวนาหัวข้อ “PDPA GURU: DPO Building Trust Supporting Government” หรือ เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) กับความสำคัญใน หน่วยงานของรัฐ ได้ชี้ให้เห็นอย่างชัดเจนว่า พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) นั้น ไม่ได้บังคับใช้แค่เฉพาะองค์กรธุรกิจหรือภาคเอกชนเท่านั้น แต่ครอบคลุมถึงหน่วยงานรัฐทั้งหมดด้วย การมี DPO ใน หน่วยงานรัฐ เป็นประเด็นที่มีความสำคัญอย่างยิ่ง และแตกต่
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.&
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนใน
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 R

PDPA ลงดาบ! ภาครัฐ – เอกชน รวม 21.5 ล้านบาท เหตุไม่ปฏิบัติตาม PDPA เร่งผลักดันมาตรฐานใหม่สังคมไทย
วันที่ 1 สิงหาคม 2568 

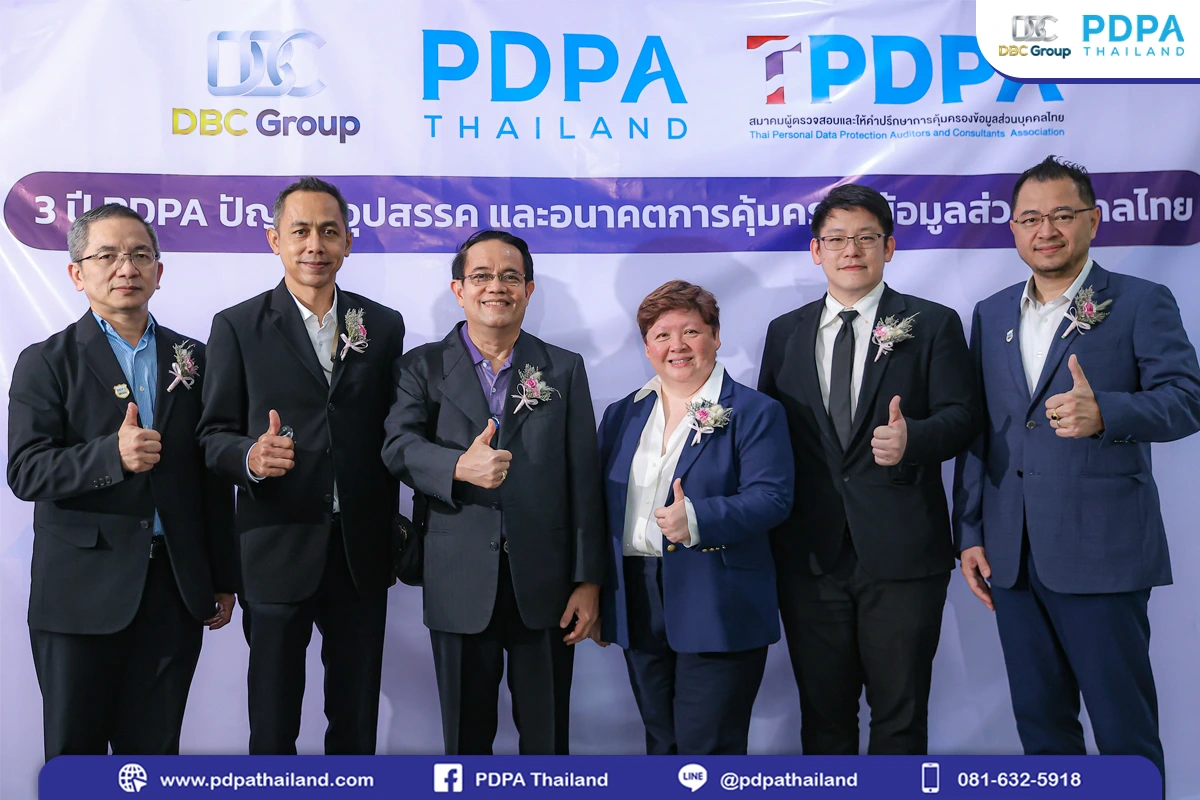
เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย
PDPA Thailand ร่วมกับสมาค
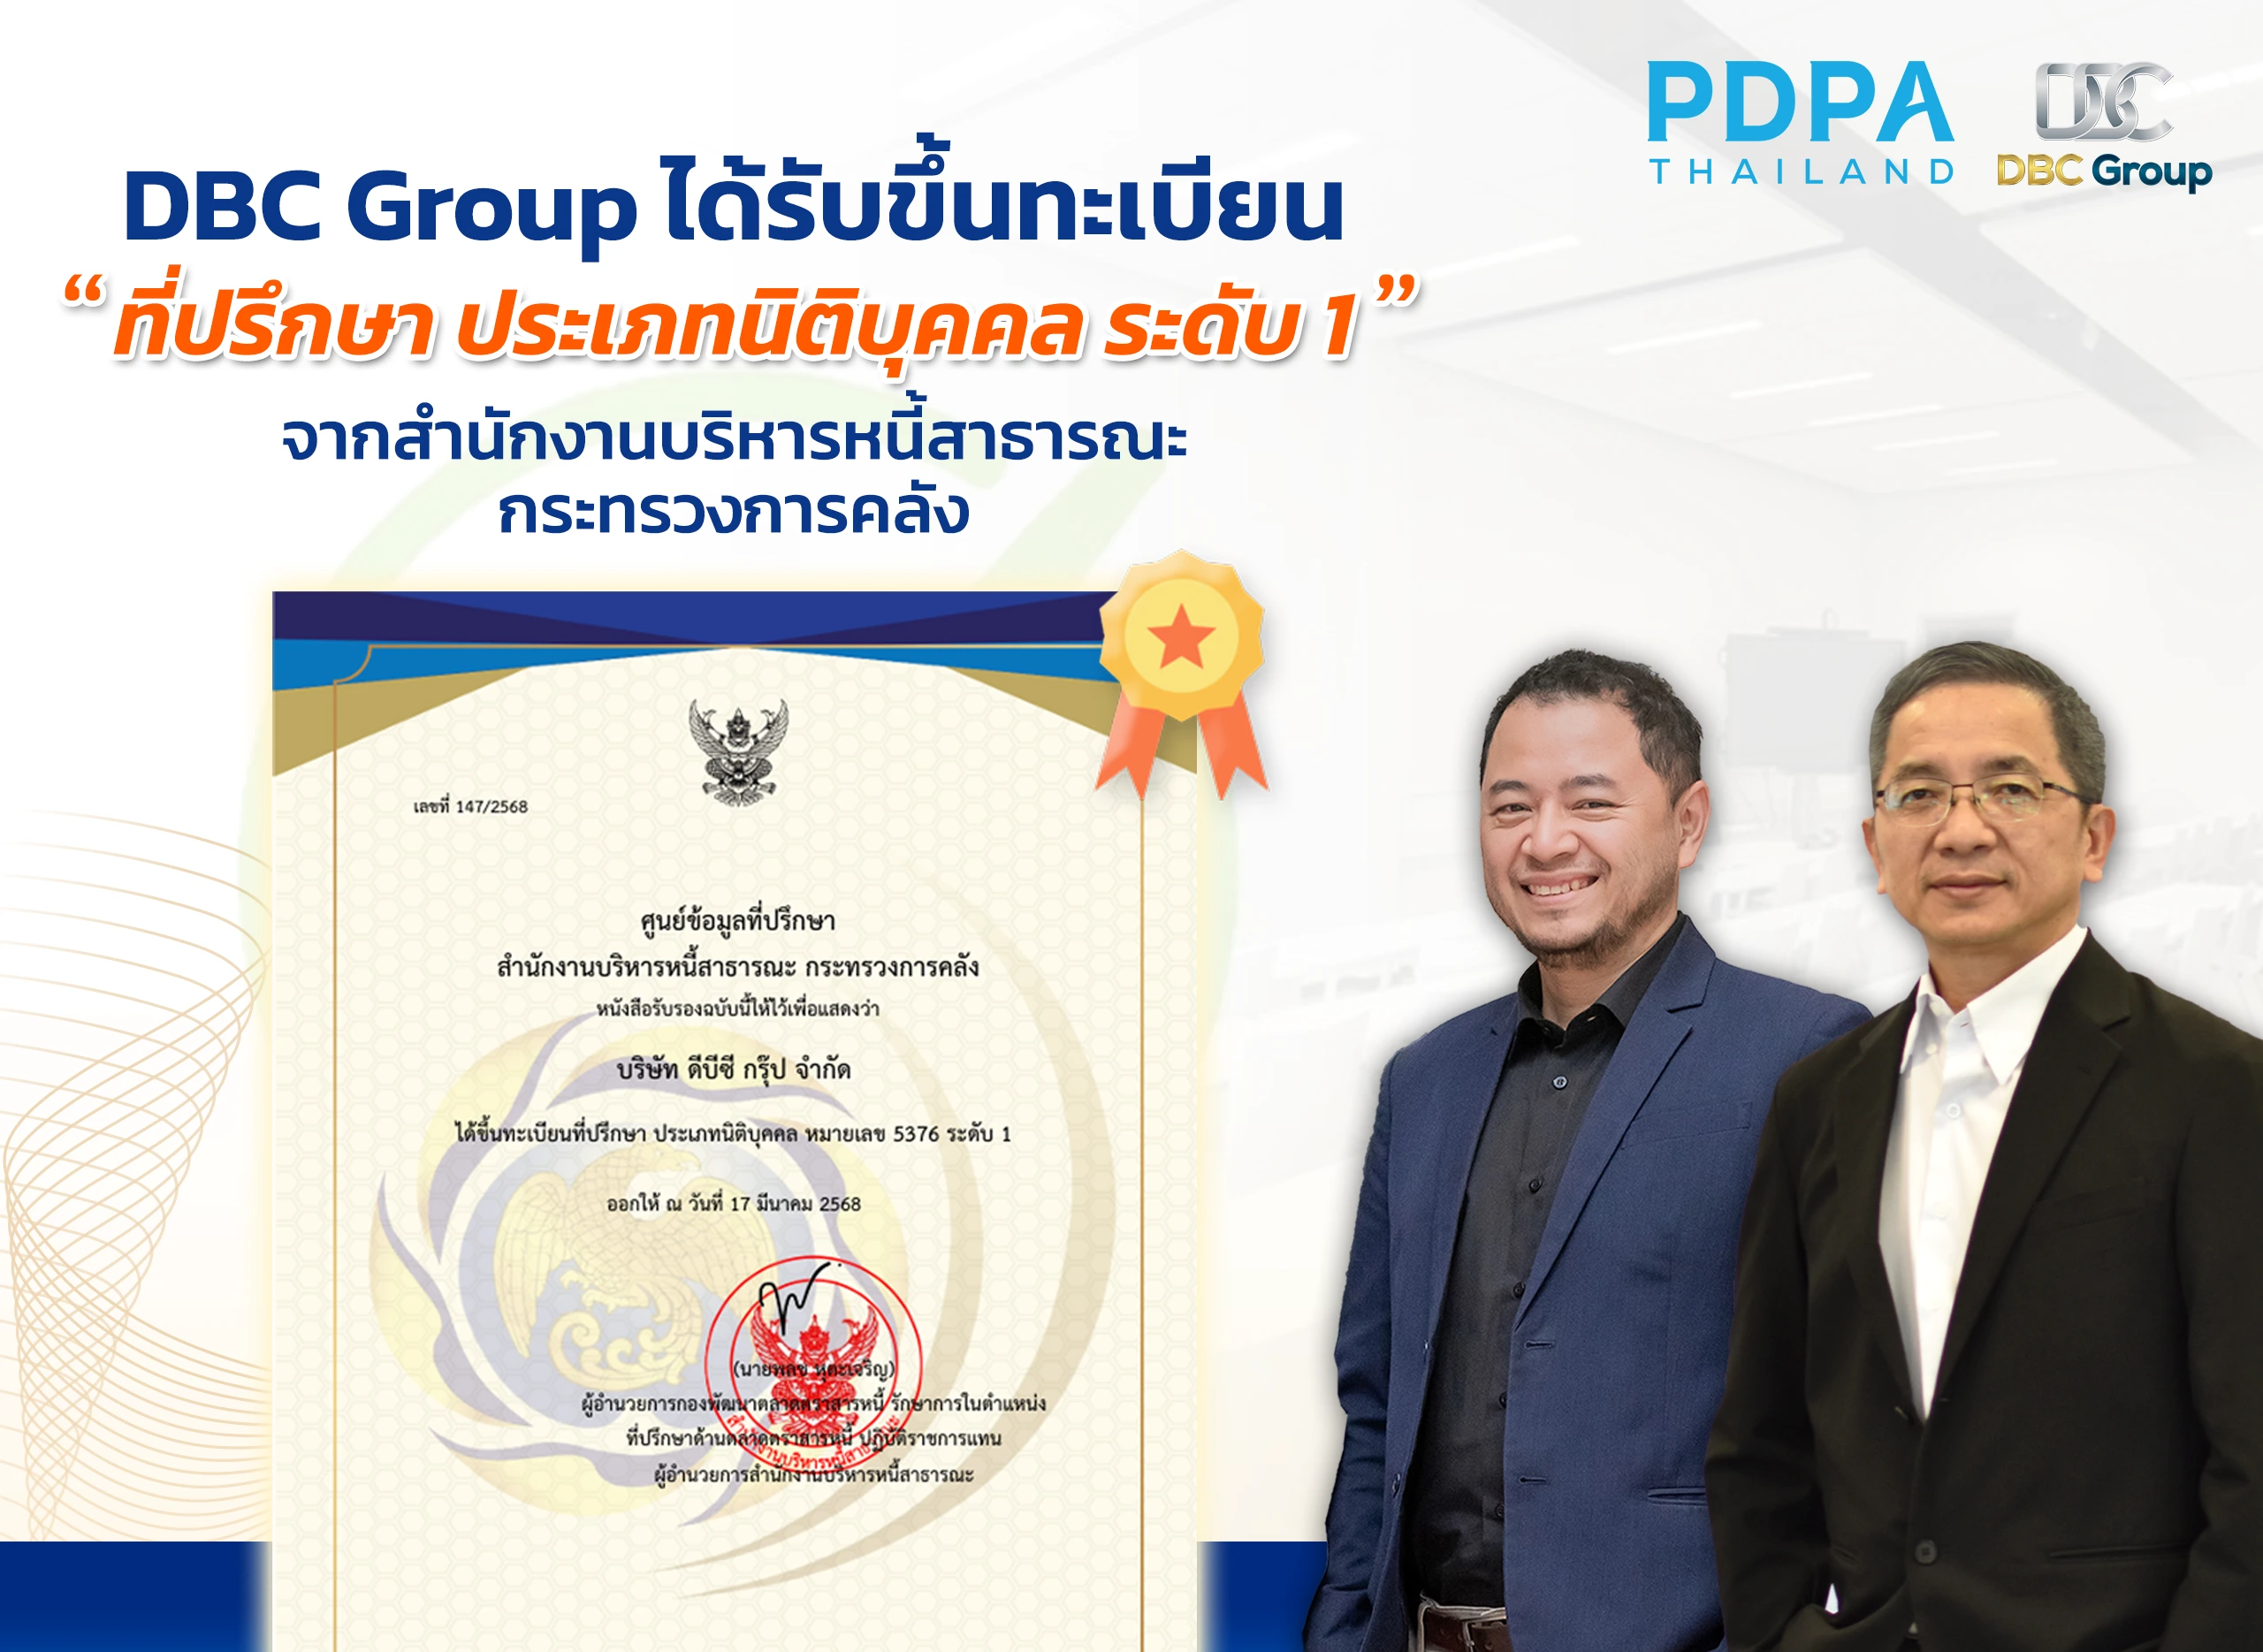
Achievement has been Unlocked – ปลดล็อกอีกหนึ่งความสำเร็จ ต้องย้ำคุณภาพจากเรา
บริษัท ดีบีซี กรุ๊ป จำกัด
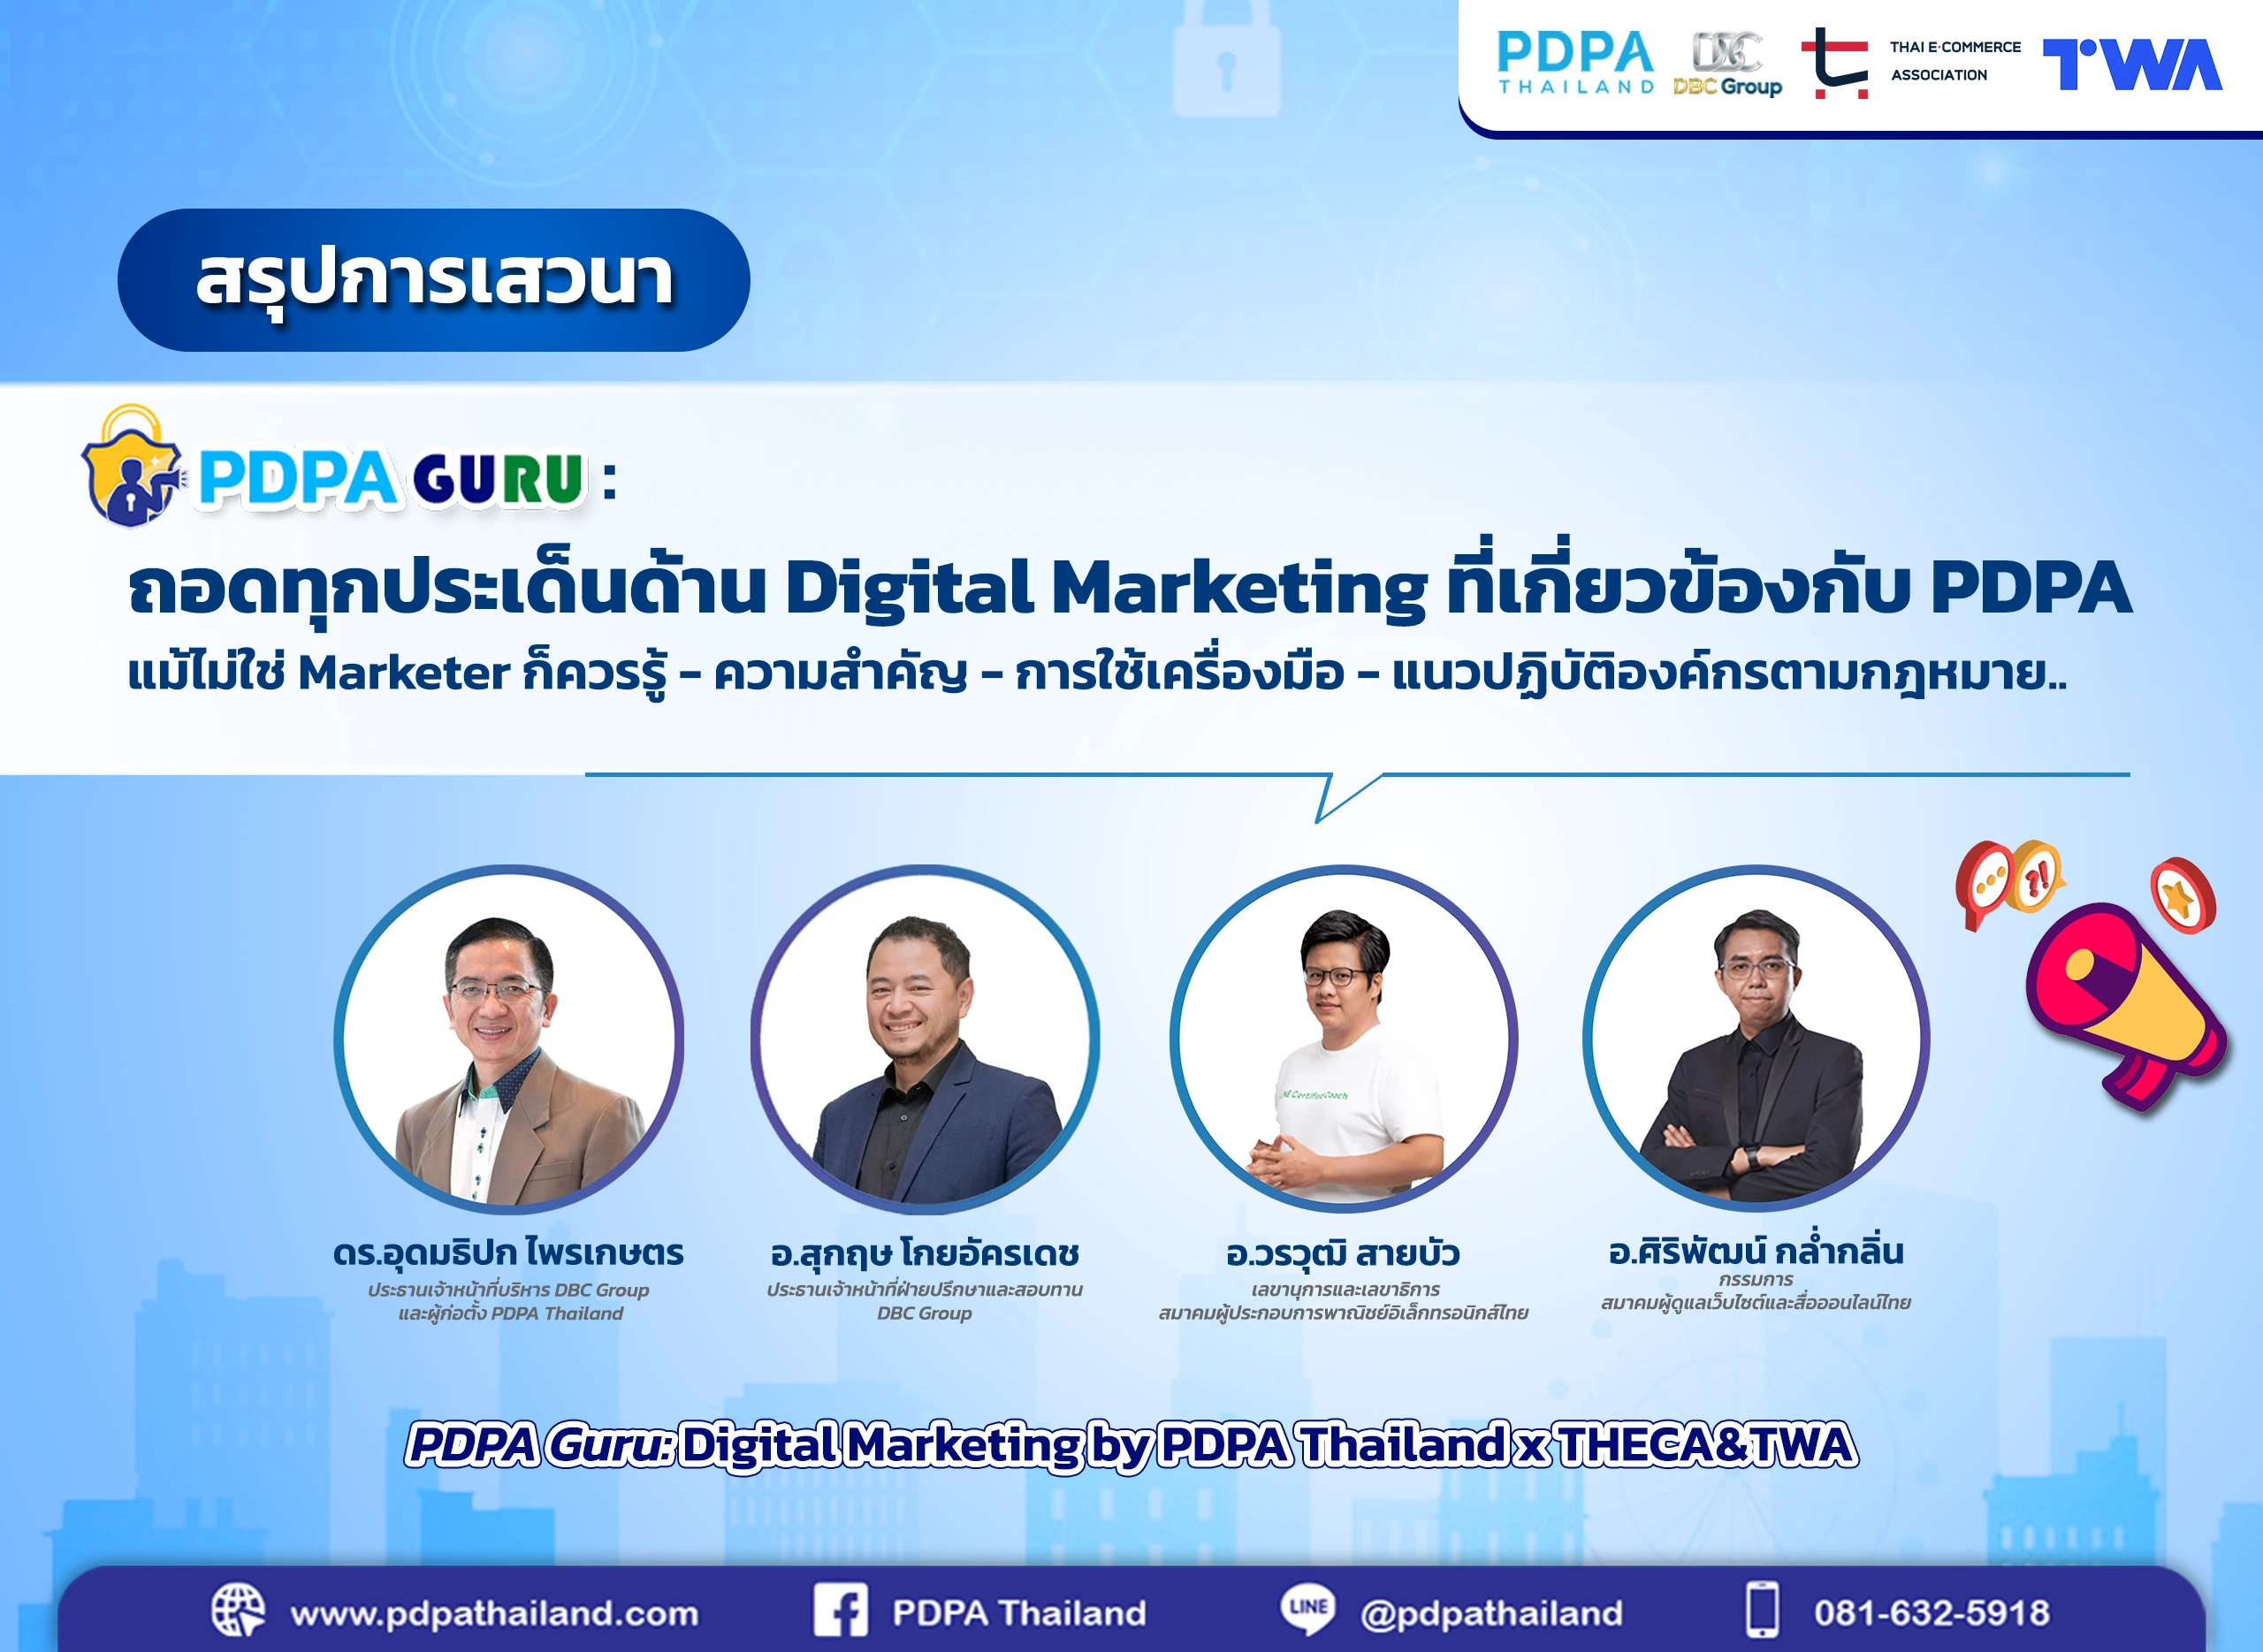
ถอดประเด็นเสวนา: PDPA GURU – Digital Marketing กับแนวปฏิบัติตาม PDPA แม้ไม่ใช่ Marketer ก็ควรรู้
ในยุคที่ Digital Market
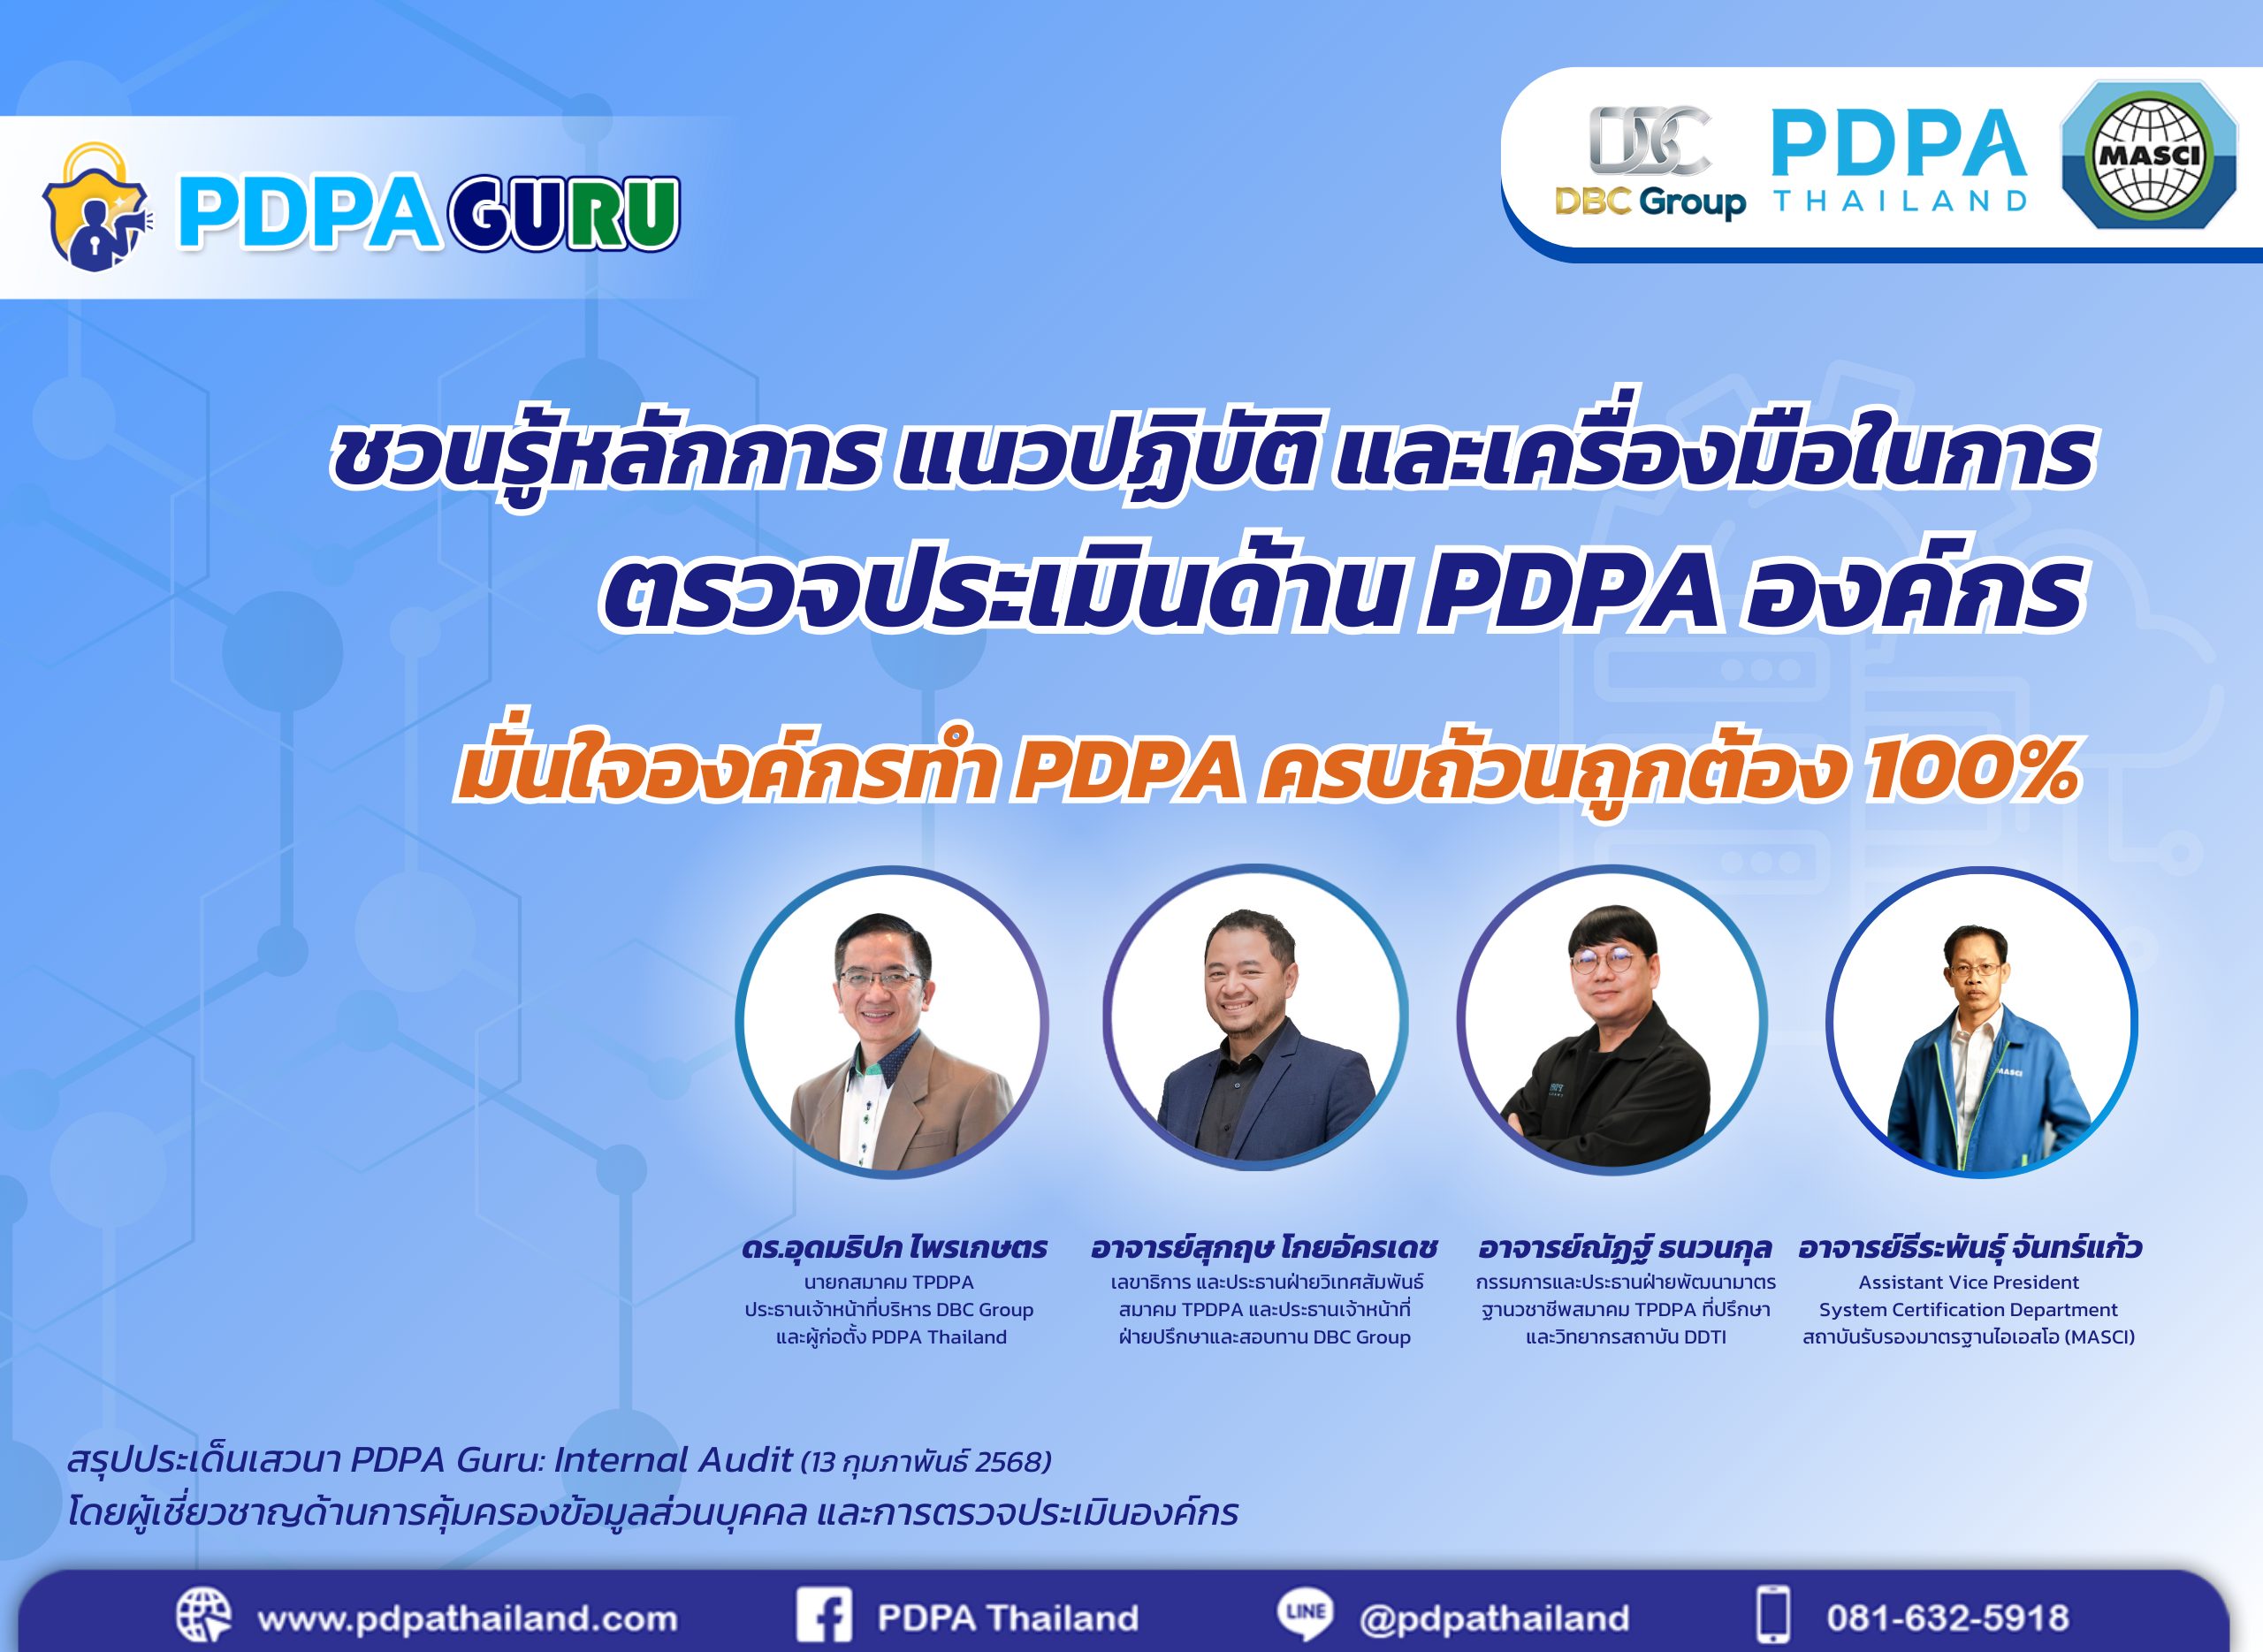
PDPA GURU ชวนรู้หลักการ มาตรฐาน ทักษะและเครื่องมือในการตรวจประเมินด้าน PDPA องค์กร ครบถ้วนถูกต้อง 100%
ถอดประเด็นสำคัญจากเสวนา P
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
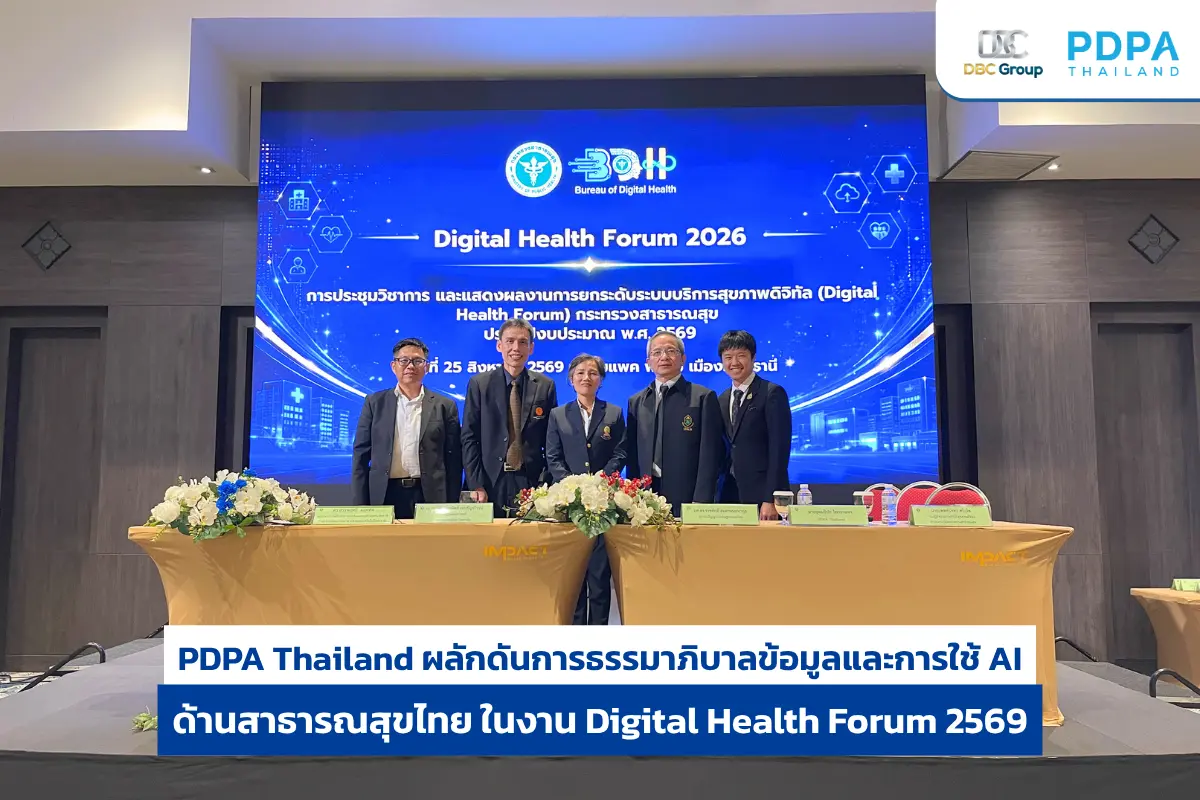
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
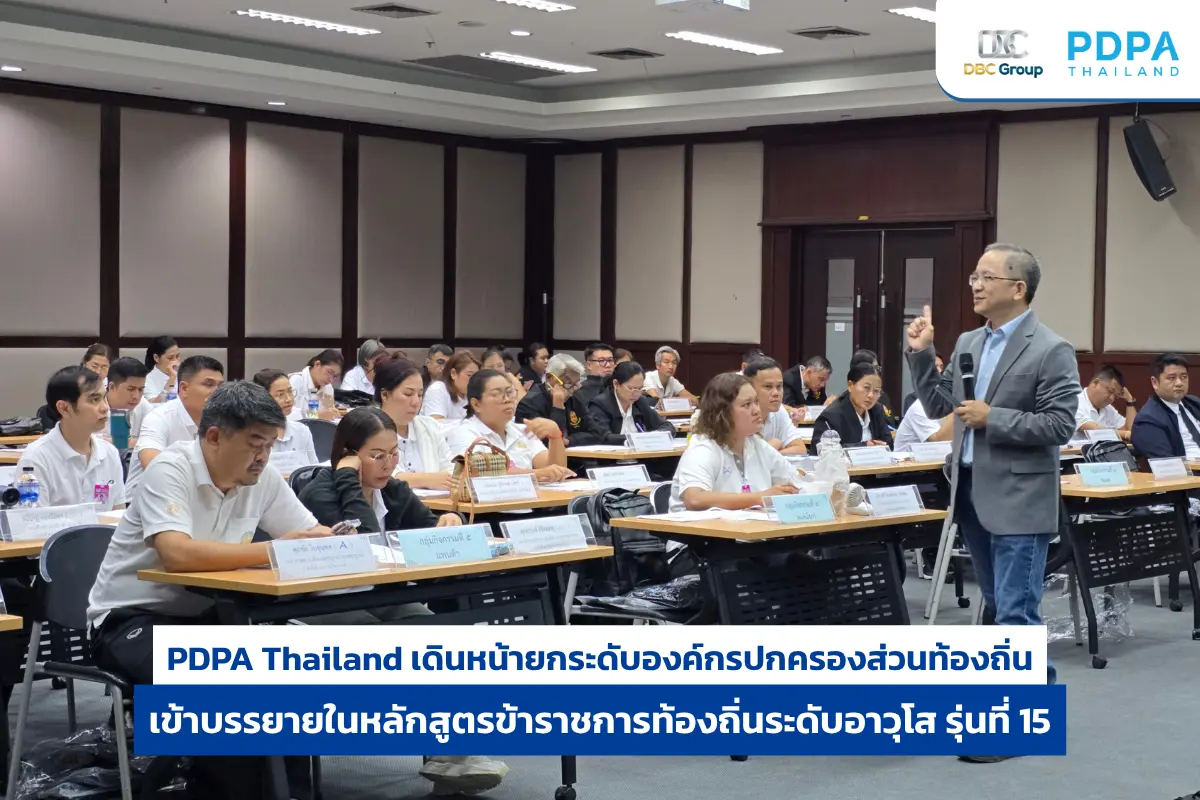
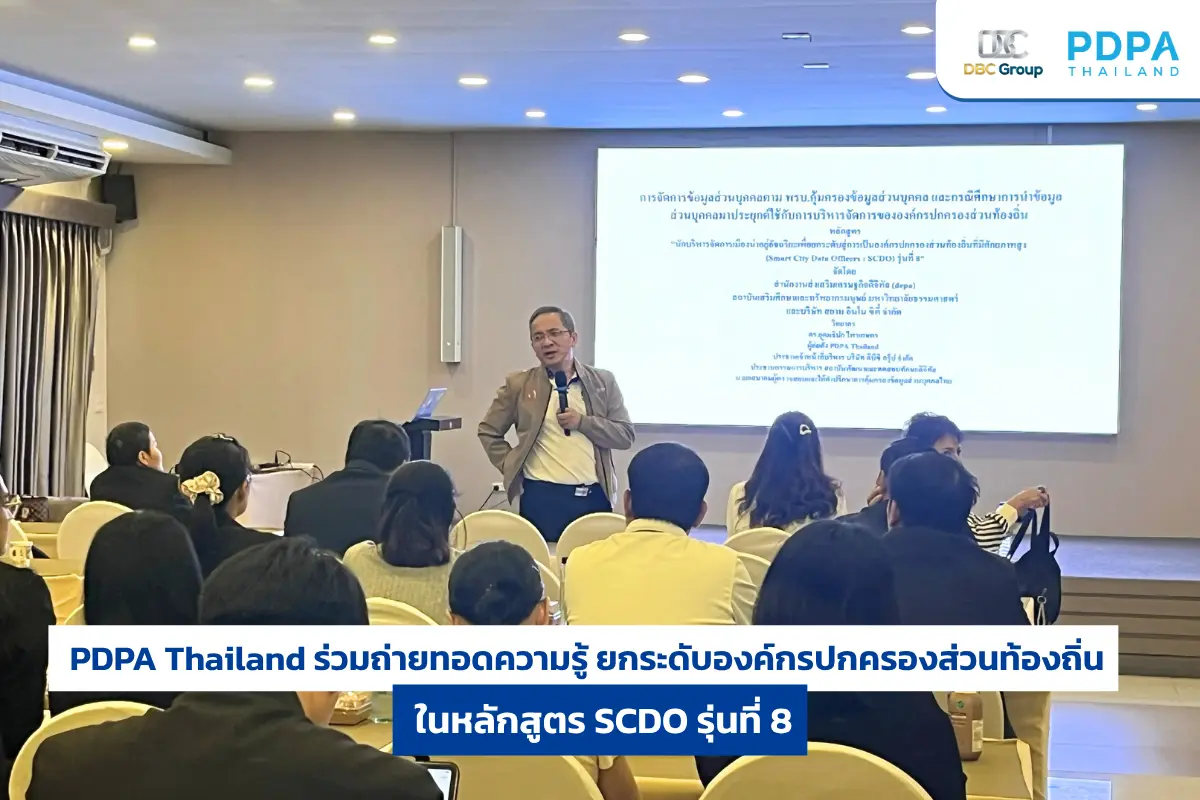
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร
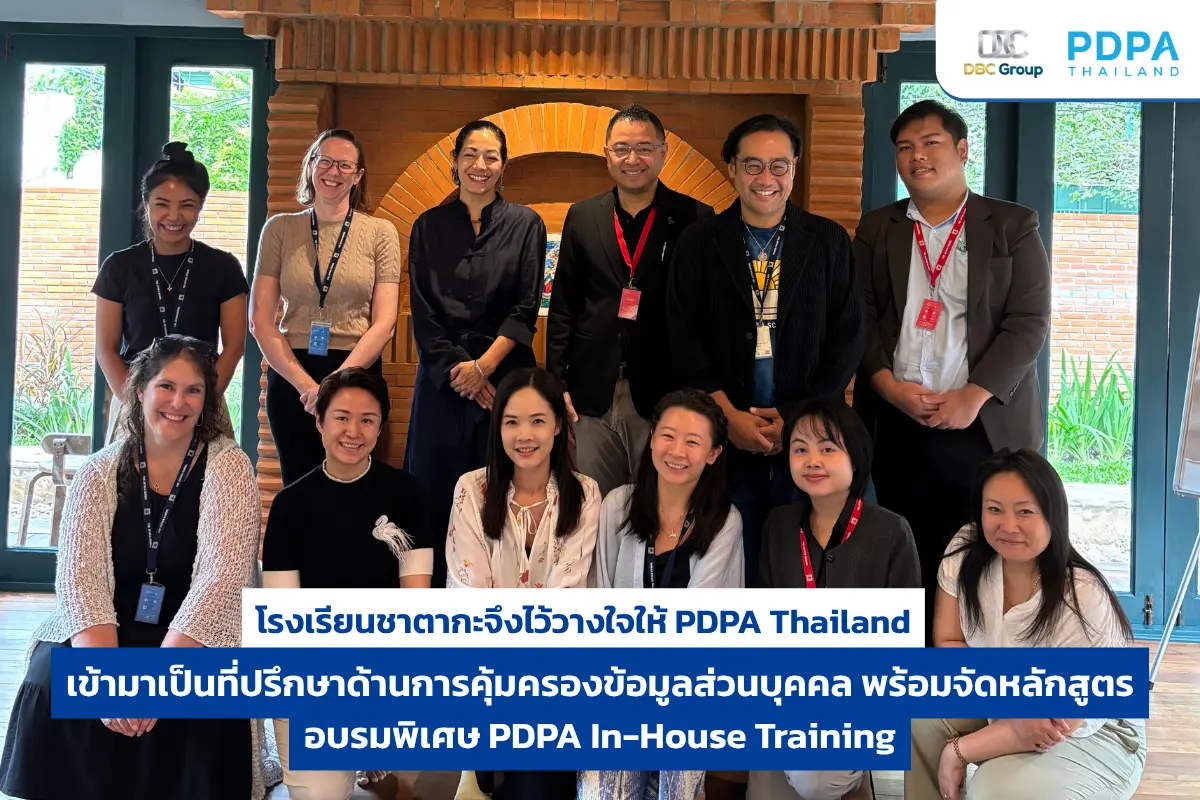
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP
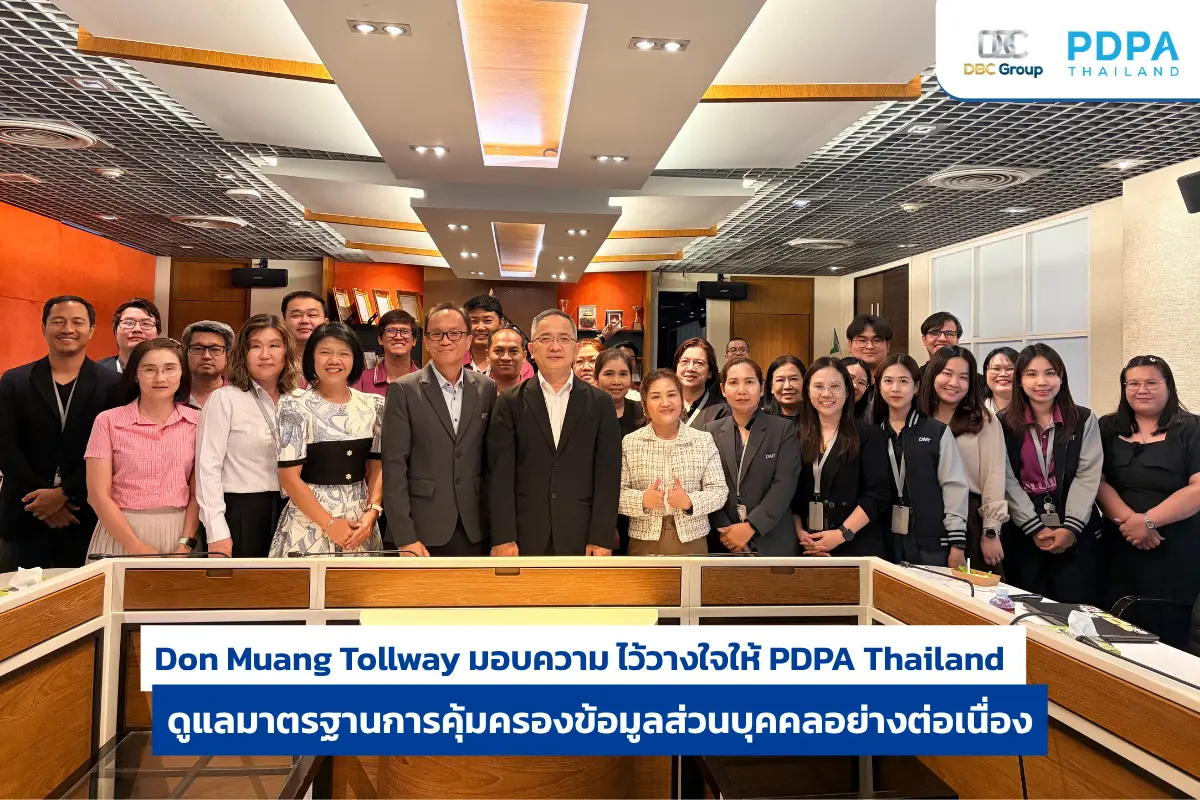
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ
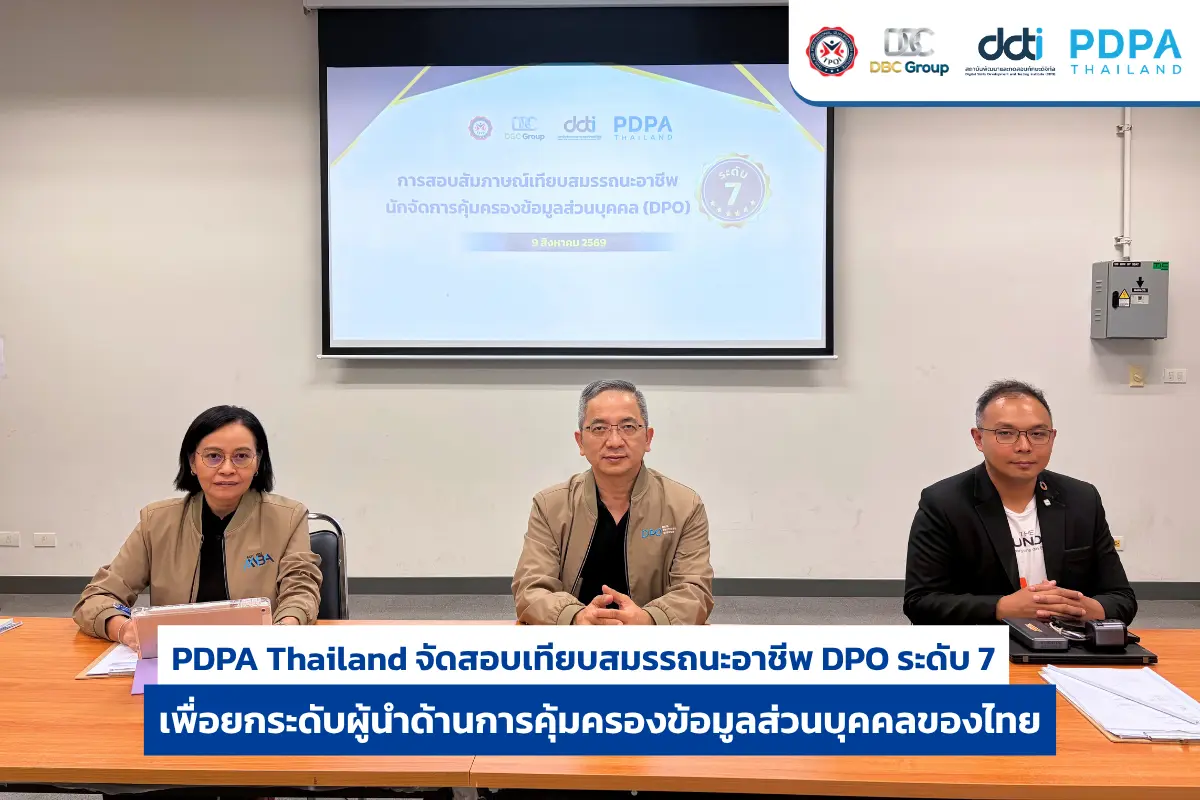
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
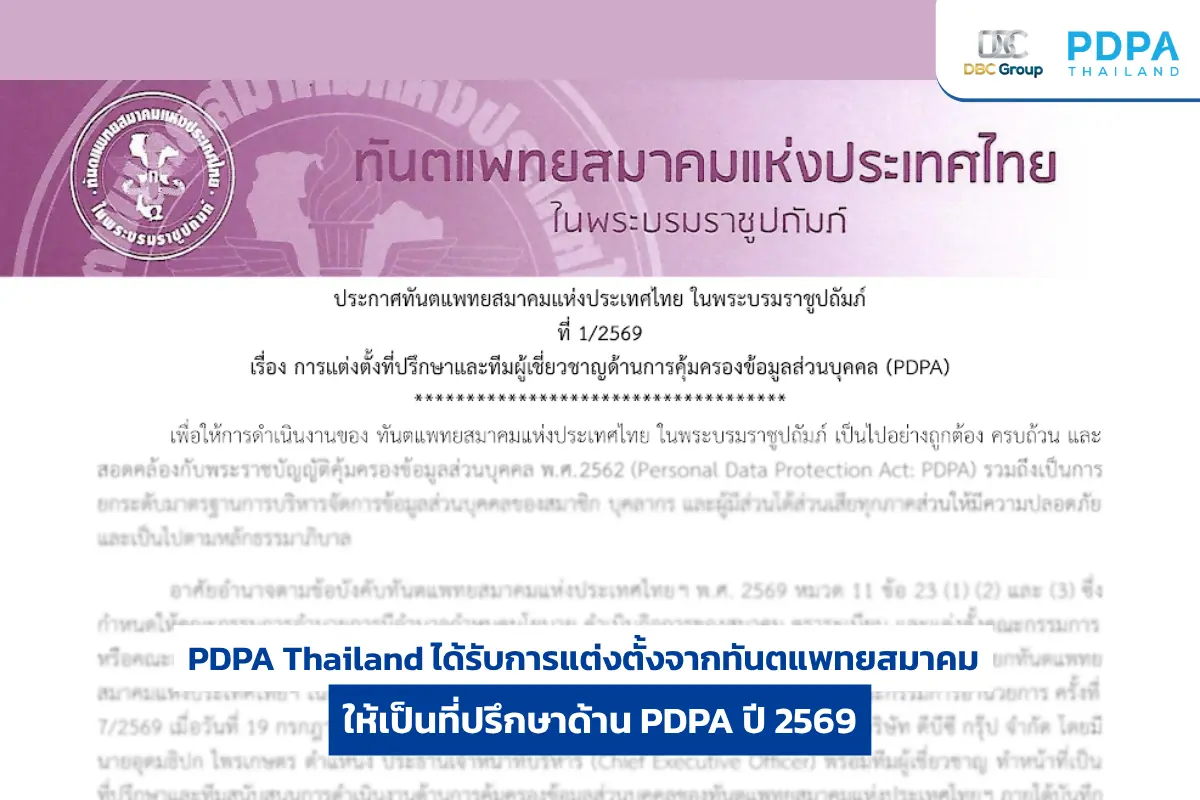
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ