PDPA Guru EP.12 ถอดรหัสกฎหมาย PDPA: ทำไม “LIA” คือด่านสำคัญที่องค์กรต้องทำก่อนก้าวเข้าสู่ยุค AI (Part 1)
PDPA Guru EP.12 ถอดรหัสกฎหมาย PDPA: ทำไม “LIA” คือด่านสำคัญที่องค์กรต้องทำก่อนก้าวเข้าสู่ยุค AI (Part 1) ในยุคที่ปัญญาประดิษฐ์ (AI) กลายเป็นหัวใจหลักในการขับเคลื่อนและเพิ่มประสิทธิภาพการดำเนินงานขององค์กร ทั้งในภาครัฐและภาคเอกชน เราปฏิเสธไม่ได้ว่าความฉลาดของเทคโนโลยีนี้ ช่วยทลายขีดจำกัดเดิมๆ ทางธุรกิจได้อย่างมหาศาล ไม่ว่าจะเป็นการนำมาวิเคราะห์พฤติกรรมข้อมูลลูกค้าในเชิงลึก การทำตลาดแบบตรงเพื่อเข้าถ
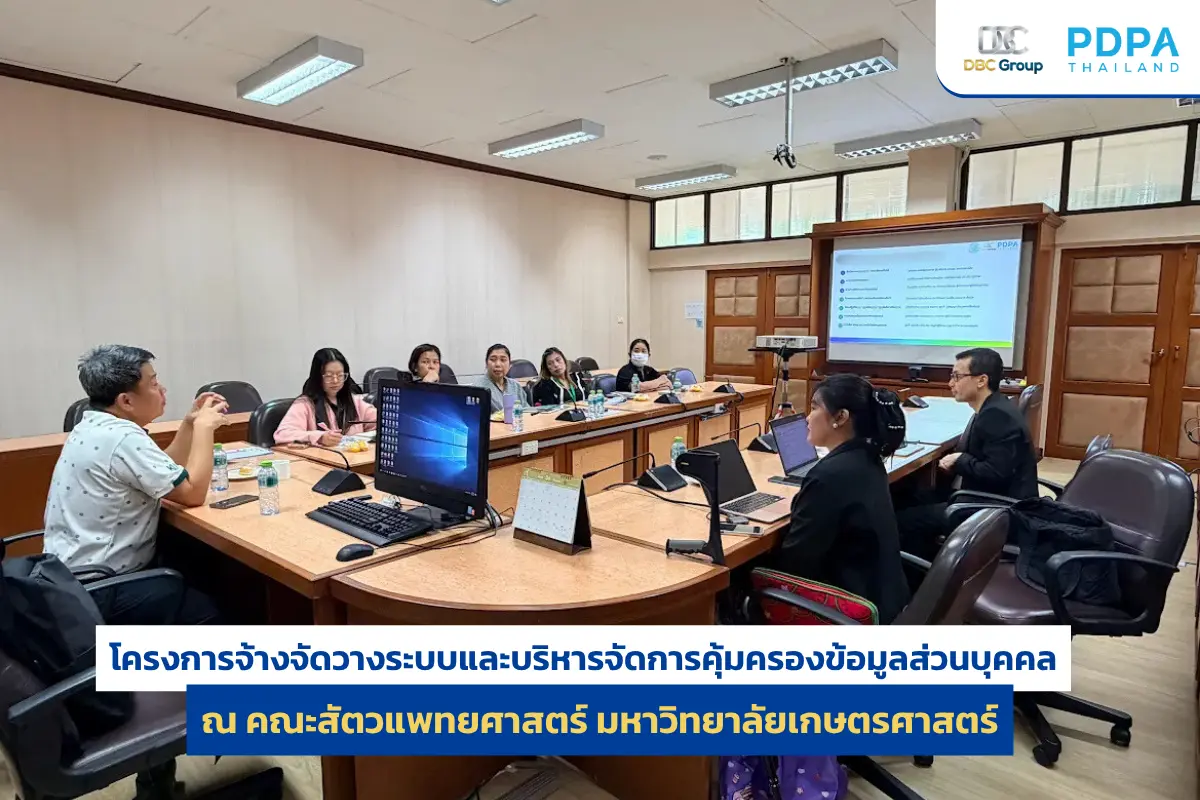
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกระดับธรรมาภิบาลข้อมูล คิกออฟโครงการจัดวางระบบคุ้มครองข้อมูลส่วนบุคคล ร่วมกับ คณะสัตวแพทยศาสตร์ มหาวิทยาลัยเกษตรศาสตร์ 2 กรกฎาคม 2569 PDPA Thailand ภายใต้การบริหารงานของ DBC Group ผู้นำด้านการให้คำปรึกษาและฝึกอบรมด้านการคุ้มครองข้อมูลส่วนบุคคล ในโครงการจ้างจัดวางระบบและบริหารจัดการคุ้มครองข้อมูลส่วนบุคคล ณ คณะสัตวแพทยศาสตร์ มหาวิทยาลัยเกษตรศาสตร์ เพื่อวางรากฐานการคุ้มครองข้
Data Governance กับ DPO: ทำไมงาน PDPA ถึงขาดเรื่องนี้ไม่ได้
Data Governance กับ DPO: ทำไมงาน PDPA ถึงขาดเรื่องนี้ไม่ได้ การบริหารจัดการข้อมูลในองค์กรยุคปัจจุบัน ไม่สามารถมองแยกส่วนระหว่างการปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) กับการจัดทำธรรมาภิบาลข้อมูลได้อีกต่อไป ในทางปฏิบัติ เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) มักต้องเผชิญกับอุปสรรคสำคัญ เช่น ข้อมูลกระจัดกระจาย ไร้โครงสร้าง หรือมีการเก็บซ้ำซ้อนในหลายแผนก ซึ่งเป็นชนวนเหตุสำคัญที่นำไปสู่ภาว
Agentic AI คืออะไร? เจาะลึกความเสี่ยงและจุดควบคุมสำหรับ DPO
Agentic AI คืออะไร? เจาะลึกความเสี่ยงและจุดควบคุมสำหรับ DPO การเปลี่ยนผ่านจากระบบ Generative AI ทั่วไปที่ทำหน้าที่เพียงตอบคำถามตามคำสั่ง ไปสู่ระบบอัตโนมัติขั้นสูงอย่าง Agentic AI กำลังกลายเป็นความท้าทายใหม่ครั้งใหญ่ของเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ฝ่ายกฎหมาย และผู้บริหารไอทีในองค์กร เนื่องจากปัญญาประดิษฐ์ในกลุ่มนี้มีอำนาจในการตัดสินใจและดำเนินงานแทนมนุษย์อย่างเป็นอิสระ การทำความเข้าใจข้
วิธีตรวจและอัปเดต DPA กับ AI Vendor ให้ถูกหลัก PDPA
DPA กับ AI Vendor: วิธีตรวจและอัปเดตข้อตกลงเพื่อป้องกันข้อมูลรั่วไหลตามหลัก PDPA การตรวจและอัปเดตสัญญา DPA กับ AI Vendor ให้ปลอดภัยตามหลัก PDPA สามารถทำได้โดยการเพิ่มเงื่อนไขห้ามนำข้อมูลไปฝึกฝนโมเดล (No Model Training) และกำหนดมาตรการรักษาความปลอดภัยของข้อมูลใน Prompt อย่างเข้มงวด องค์กรจำเป็นต้องเปลี่ยนสัญญาประมวลผลข้อมูลแบบเดิมให้เท่าทันการทำงานของปัญญาประดิษฐ์ เพื่อควบคุมการใช้งานและอุดช่องโหว่

Data Minimization กับ GenAI: เมื่อหลักการป้อนข้อมูลเท่าที่จำเป็นต้องเปลี่ยนไป
Data Minimization กับ GenAI: เมื่อหลักการป้อนข้อมูลเท่าที่จำเป็นต้องเปลี่ยนไป หนึ่งในเสาหลักสำคัญของกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) คือ หลักการประมวลผลข้อมูลเท่าที่จำเป็น (Data Minimization) ซึ่งระบุว่าองค์กรต้องเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลเฉพาะส่วนที่เกี่ยวข้องและจำเป็นต่อวัตถุประสงค์ของการประมวลผลเท่านั้น ทว่าเมื่อองค์กรก้าวเข้าสู่ยุคของ Generative AI (GenAI) และโมเดลภาษาขนาดให
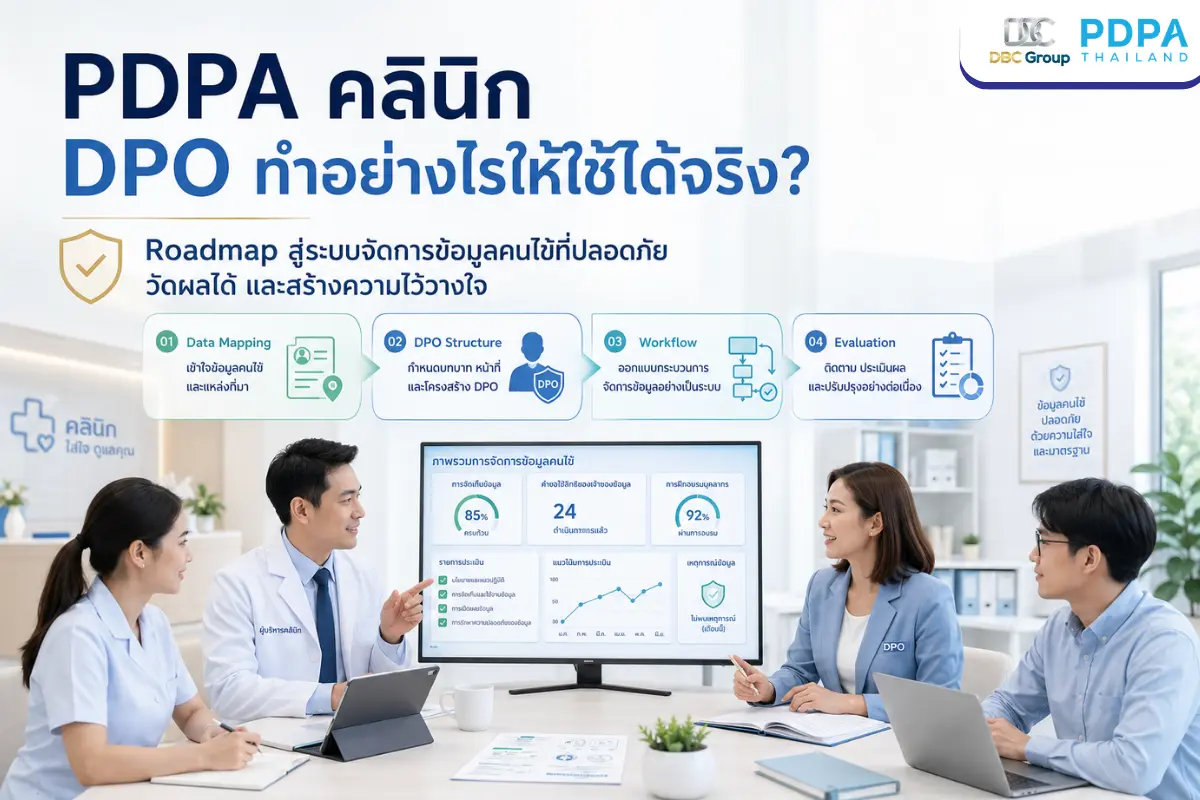
PDPA คลินิก: Master Roadmap วางระบบจัดการข้อมูลคนไข้ให้ปลอดภัยจริง
PDPA คลินิก: DPO ทำอย่างไรให้ PDPA ใช้ได้จริง? พร้อม Roadmap สู่การจัดการข้อมูลที่ปลอดภัย การบริหารจัดการตามกฎหมาย PDPA ในธุรกิจคลินิกทางการแพทย์ไม่ใช่แค่เรื่องของการ “มีเอกสาร” ให้ครบถ้วนตามข้อกำหนดเท่านั้น แต่คือการสร้าง ระบบบริหารจัดการข้อมูลส่วนบุคคล (Data Governance) ที่สามารถนำมาใช้งานได้จริงในชีวิตประจำวัน เนื่องจากสถานพยาบาลมีการจัดเก็บ “ข้อมูลส่วนบุคคลลักษณะพิเศษ”
DPO คลินิก จำเป็นไหม? 7 ความเสี่ยงใหญ่ที่คนทำธุรกิจคลินิกต้องรู้
DPO คลินิก จำเป็นไหม? 7 ความเสี่ยงที่คุณต้องรู้ก่อนถูกปรับและเสียชื่อเสียง การจัดให้มี DPO คลินิก หรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล ไม่ใช่เพียงแค่ขั้นตอนการจัดทำเอกสารเพื่อให้ผ่านการตรวจสอบทางกฎหมายเท่านั้น แต่คือ “เกราะป้องกันความเสี่ยงเชิงกลยุทธ์” ที่สำคัญที่สุดของธุรกิจสถานพยาบาล เนื่องจากคลินิกทางการแพทย์เป็นองค์กรที่มีกิจกรรมหลักในการจัดเก็บและประมวลผลข้อมูลส่วนบุคคลลักษณะพิเ
DPIA สำหรับ AI: วิธีประเมินความเสี่ยงและ Checklist ตามหลัก PDPA
DPIA สำหรับ AI: วิธีประเมินความเสี่ยงและ Checklist ตามหลัก PDPA การนำระบบปัญญาประดิษฐ์ (AI) เข้ามาประยุกต์ใช้ในองค์กรเพื่อเพิ่มประสิทธิภาพการทำงาน ปฏิเสธไม่ได้ว่ามาพร้อมกับความรับผิดชอบในการกำกับดูแลข้อมูลส่วนบุคคลตามกฎหมาย PDPA การประเมินผลกระทบด้านการคุ้มครองข้อมูลส่วนบุคคล หรือ DPIA สำหรับ AI (Data Protection Impact Assessment) จึงกลายเป็นเครื่องมือสำคัญที่องค์กรไม่ควรมองข้าม เนื่องจากกลไกของ A
Vendor AI กับ PDPA: เป็น Processor หรือ Joint Controller?
Vendor AI กับ PDPA: เป็น Processor หรือ Joint Controller? การนำเครื่องมือปัญญาประดิษฐ์ (AI) จากผู้ให้บริการภายนอก (Vendor AI) เช่น OpenAI (ChatGPT), Microsoft (Copilot) หรือ Google (Gemini) เข้ามาใช้ในองค์กร ถือเป็นก้าวสำคัญในการเพิ่มประสิทธิภาพการทำงาน แต่ในมุมของกฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA นั้น สถานะทางกฎหมายของผู้ให้บริการเหล่านี้ไม่ได้เป็นเพียง “ผู้รับฝากข้อมูล” ทั่วไป
PDPA คลินิก: กฎหมายคุ้มครองข้อมูลส่วนบุคคล กุญแจสร้าง Trust จากคนไข้
PDPA คลินิก: กฎหมายคุ้มครองข้อมูลส่วนบุคคล กุญแจสำคัญสู่ความเชื่อมั่นของคนไข้ การบริหารจัดการตามกฎหมาย PDPA ในธุรกิจสถานพยาบาลและคลินิกทางการแพทย์ ไม่ได้เป็นเพียงภาระหน้าที่ในการปฏิบัติตามกฎหมายเพื่อหลีกเลี่ยงโทษปรับเท่านั้น แต่คือ “กลยุทธ์สำคัญในการสร้างความเชื่อมั่น” ที่ทำให้คนไข้กล้าเปิดเผยข้อมูลสุขภาพและไว้วางใจในการเข้ารับการรักษา เพราะสำหรับผู้ป่วยแล้ว ข้อมูลเวชระเบียน ประวัติการ
โทษทางปกครอง PDPA คลินิก: เจาะลึกความเสี่ยงและวิธีรับมือให้รอด
โทษทางปกครอง PDPA คลินิก: เจาะลึกความเสี่ยงและวิธีรับมือให้รอด หากพูดถึงกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) สำหรับธุรกิจสถานพยาบาล หลายท่านอาจมองว่าเป็นเพียงเรื่องของการจัดทำแผ่นกระดาษหรือนโยบายทางเอกสาร แต่ในความเป็นจริง โทษทางปกครอง PDPA คลินิก นั้นเป็นผลลัพธ์โดยตรงจาก “ระบบกำกับดูแลข้อมูล” (Data Governance) หลังบ้านที่ล้มเหลว โดยกฎหมายกำหนดโทษปรับทางปกครองไว้สูงถึง 3 ระดับ คือ ไม่เ
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.&
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนใน
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 R

PDPA ลงดาบ! ภาครัฐ – เอกชน รวม 21.5 ล้านบาท เหตุไม่ปฏิบัติตาม PDPA เร่งผลักดันมาตรฐานใหม่สังคมไทย
วันที่ 1 สิงหาคม 2568 

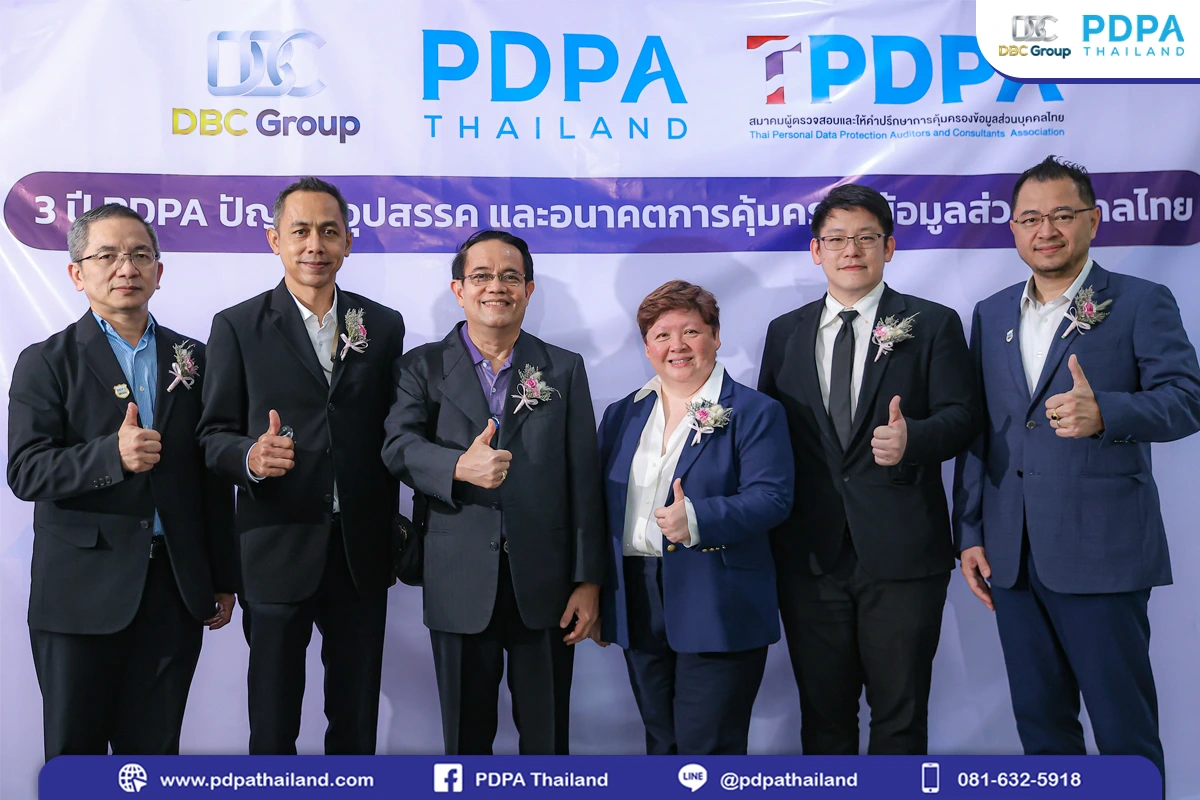
เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย
PDPA Thailand ร่วมกับสมาค
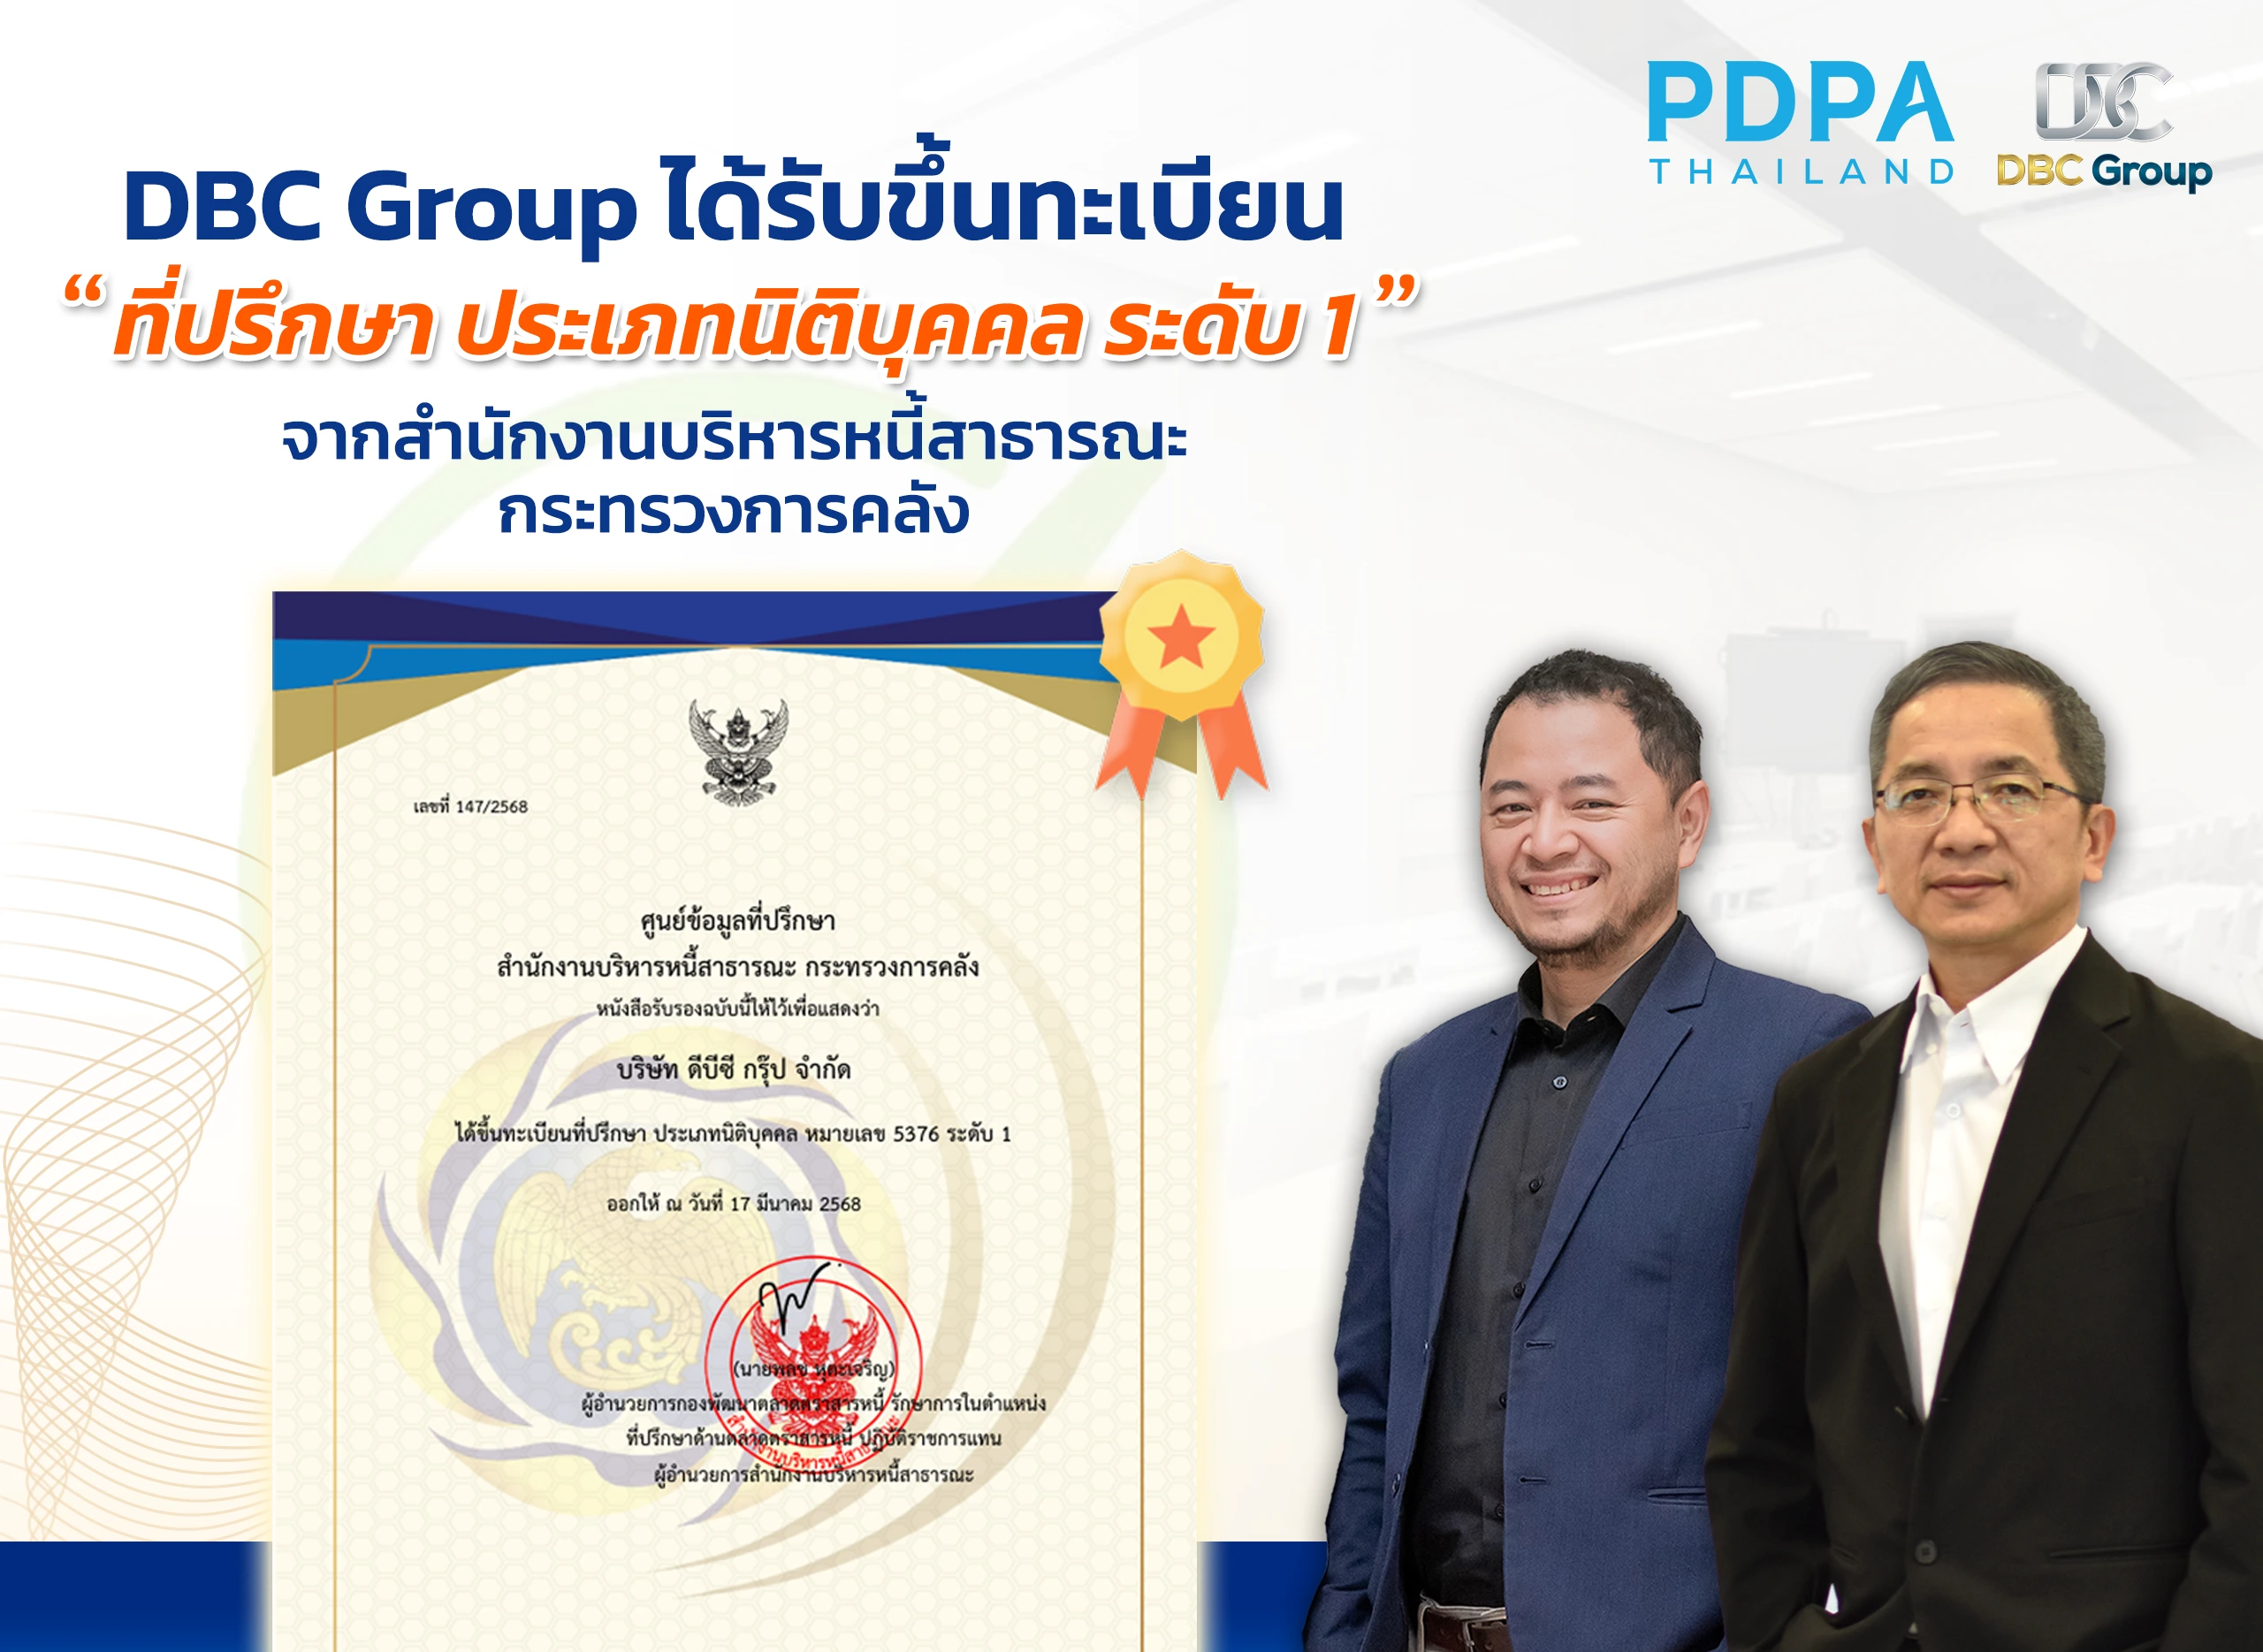
Achievement has been Unlocked – ปลดล็อกอีกหนึ่งความสำเร็จ ต้องย้ำคุณภาพจากเรา
บริษัท ดีบีซี กรุ๊ป จำกัด
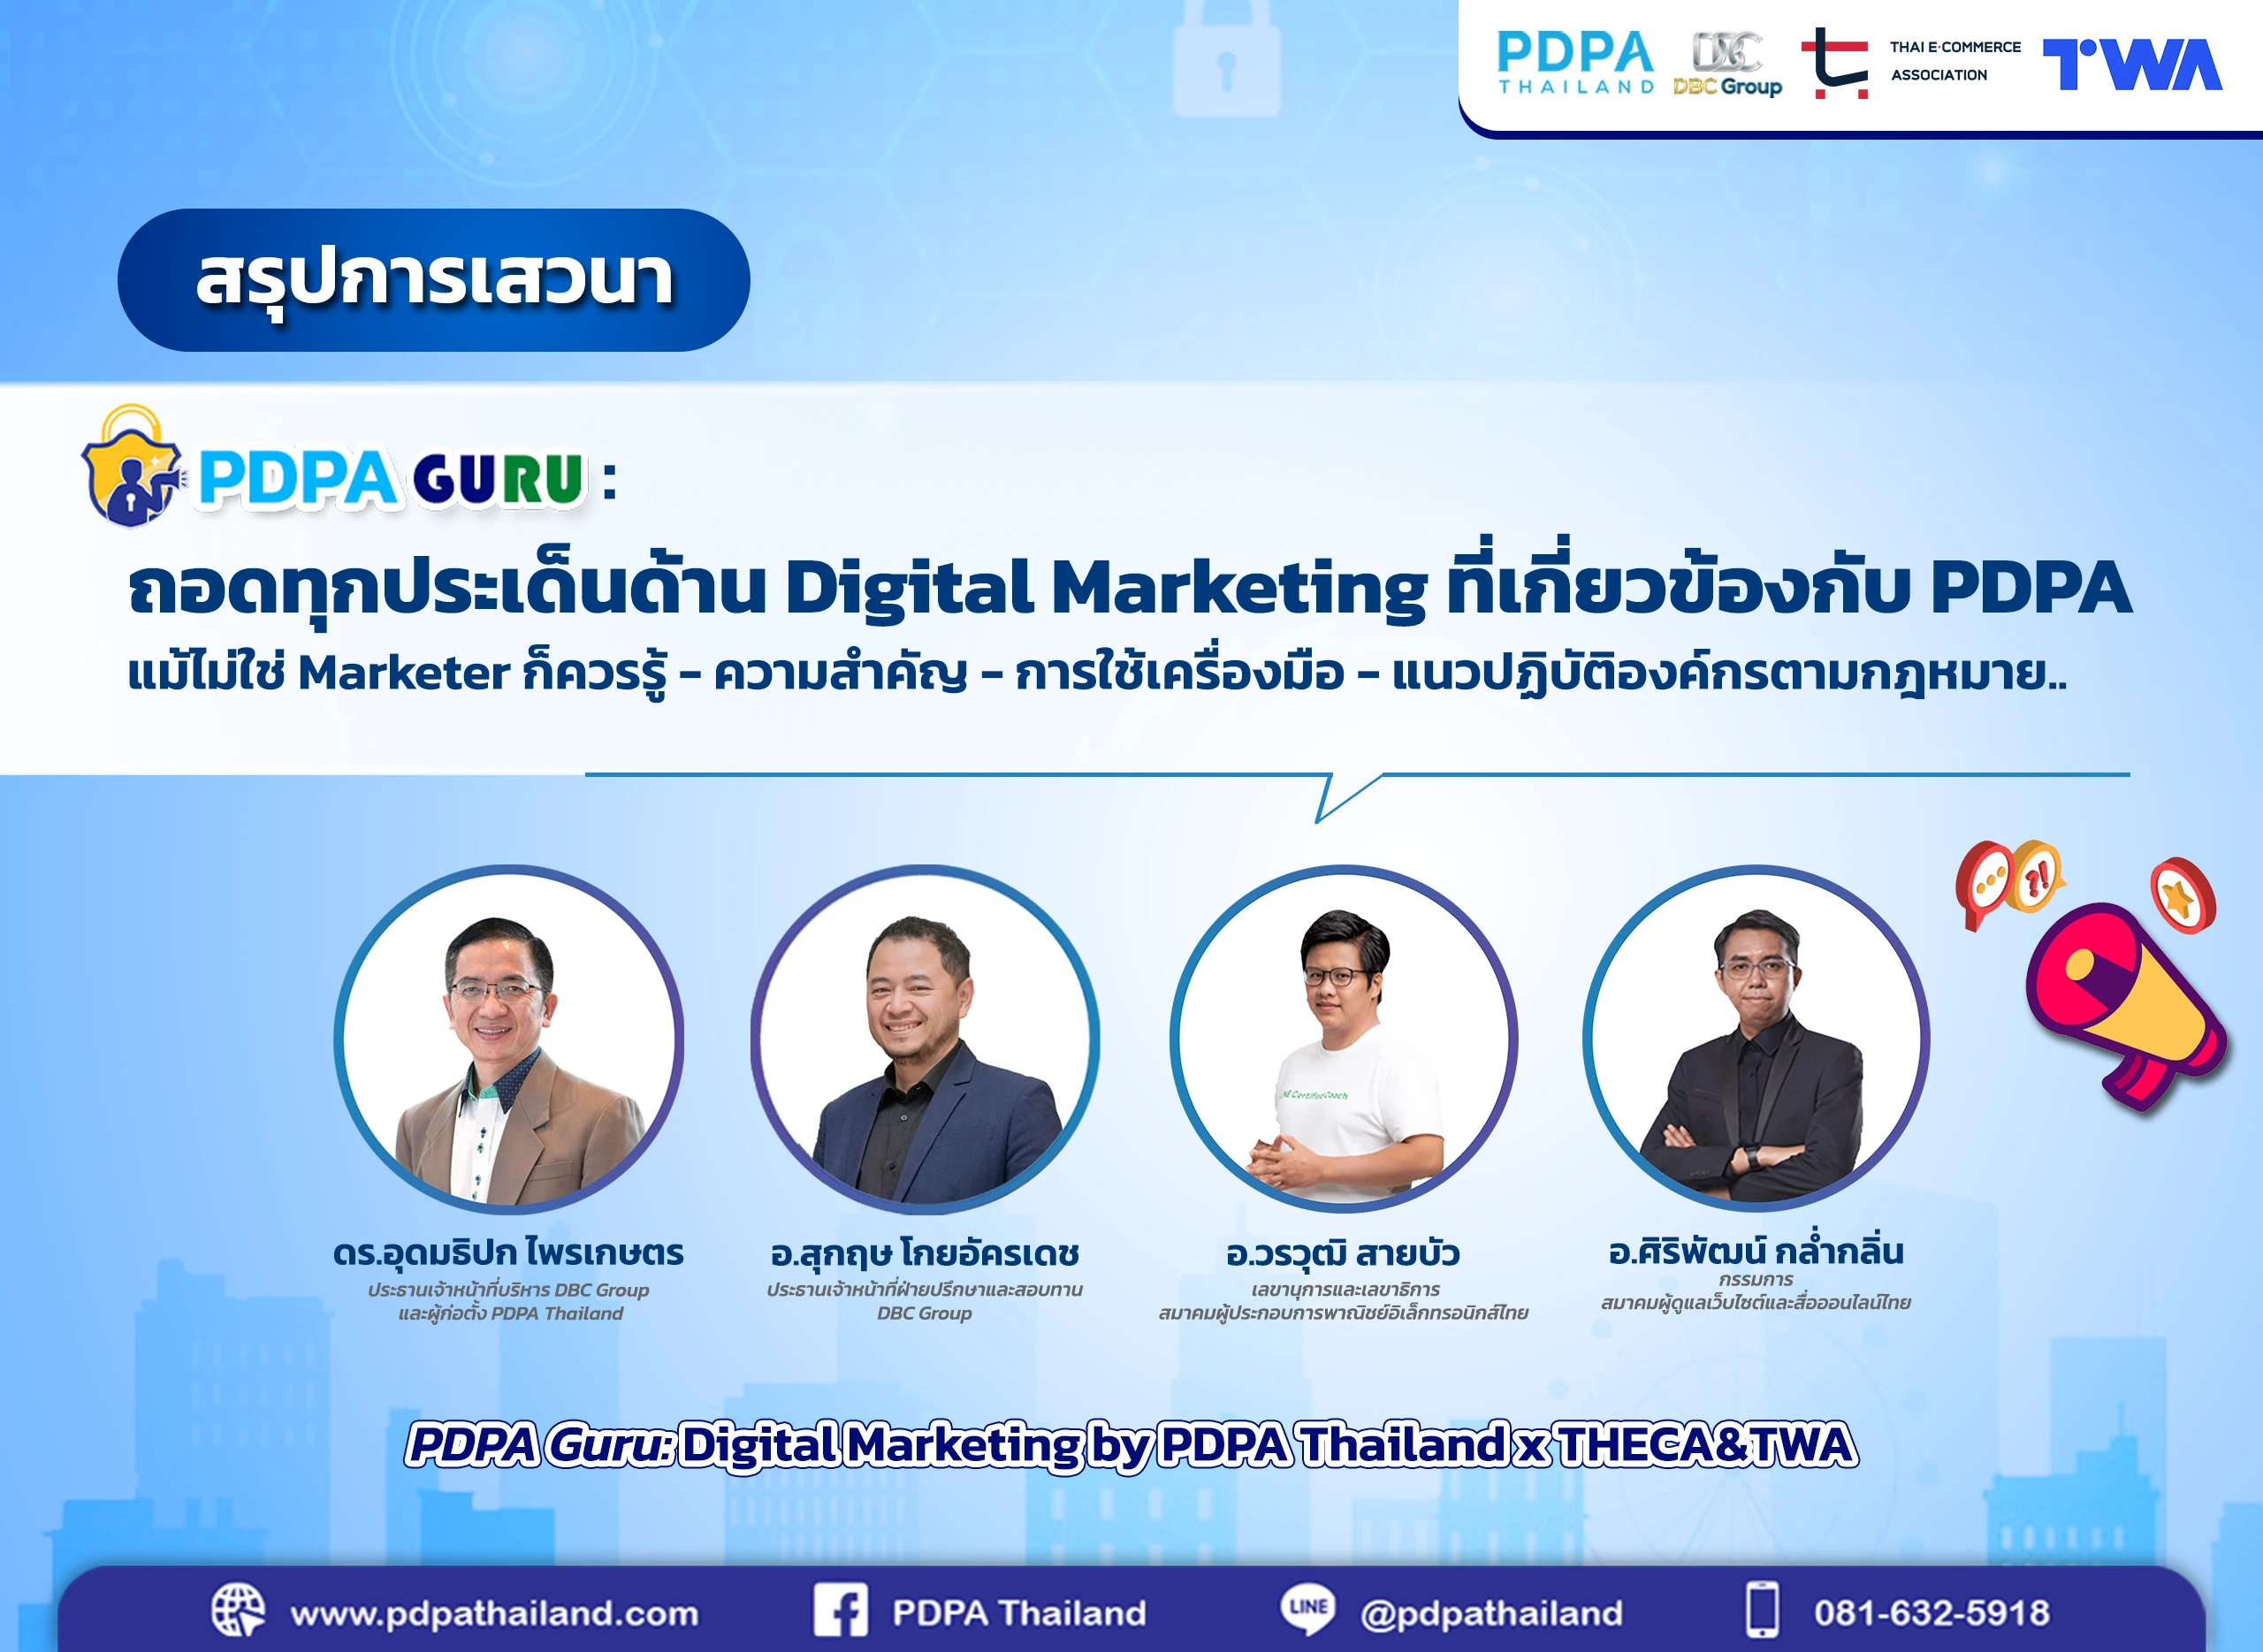
ถอดประเด็นเสวนา: PDPA GURU – Digital Marketing กับแนวปฏิบัติตาม PDPA แม้ไม่ใช่ Marketer ก็ควรรู้
ในยุคที่ Digital Market
PDPA GURU ชวนรู้หลักการ มาตรฐาน ทักษะและเครื่องมือในการตรวจประเมินด้าน PDPA องค์กร ครบถ้วนถูกต้อง 100%
ถอดประเด็นสำคัญจากเสวนา P
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
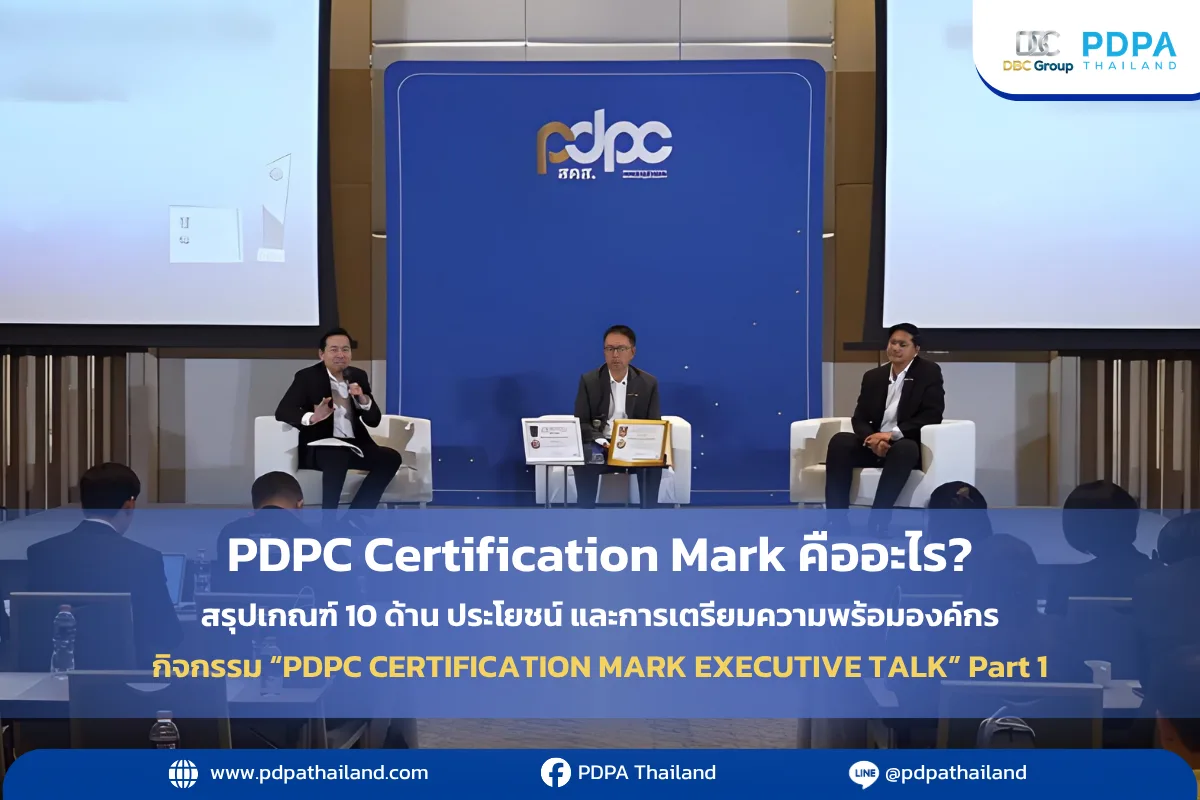
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
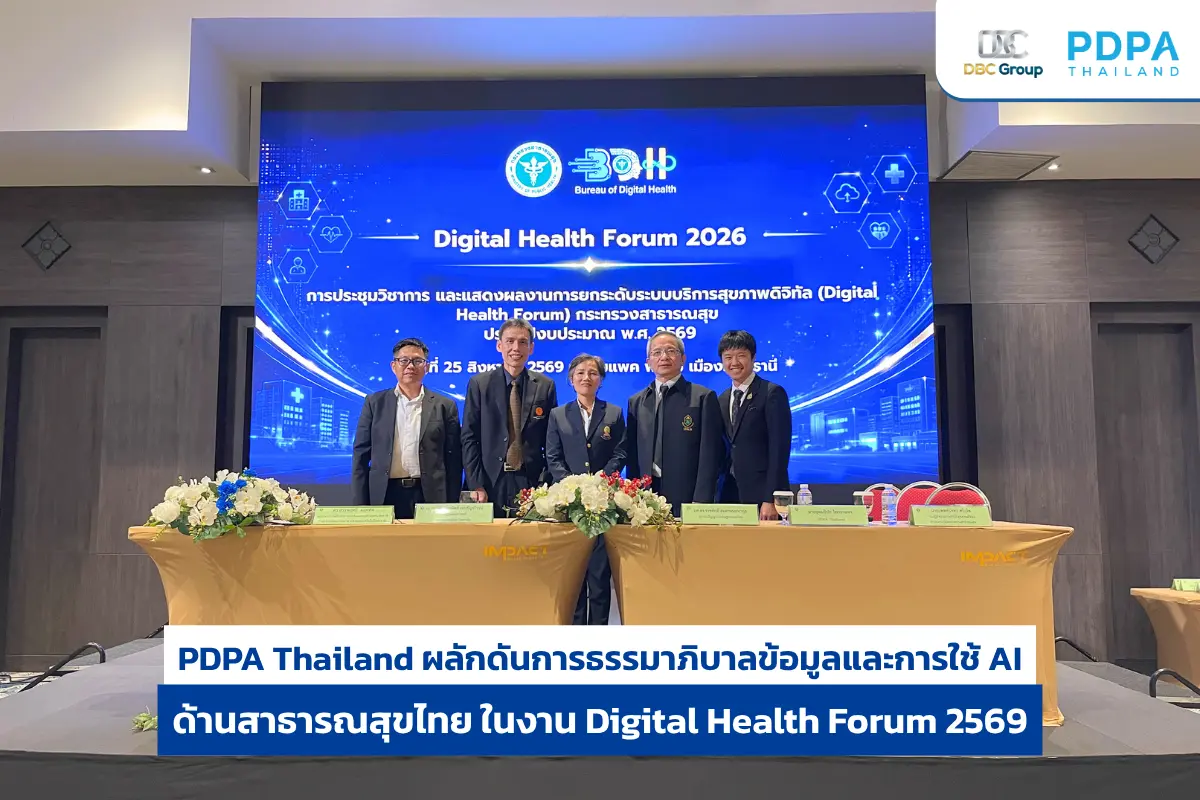
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
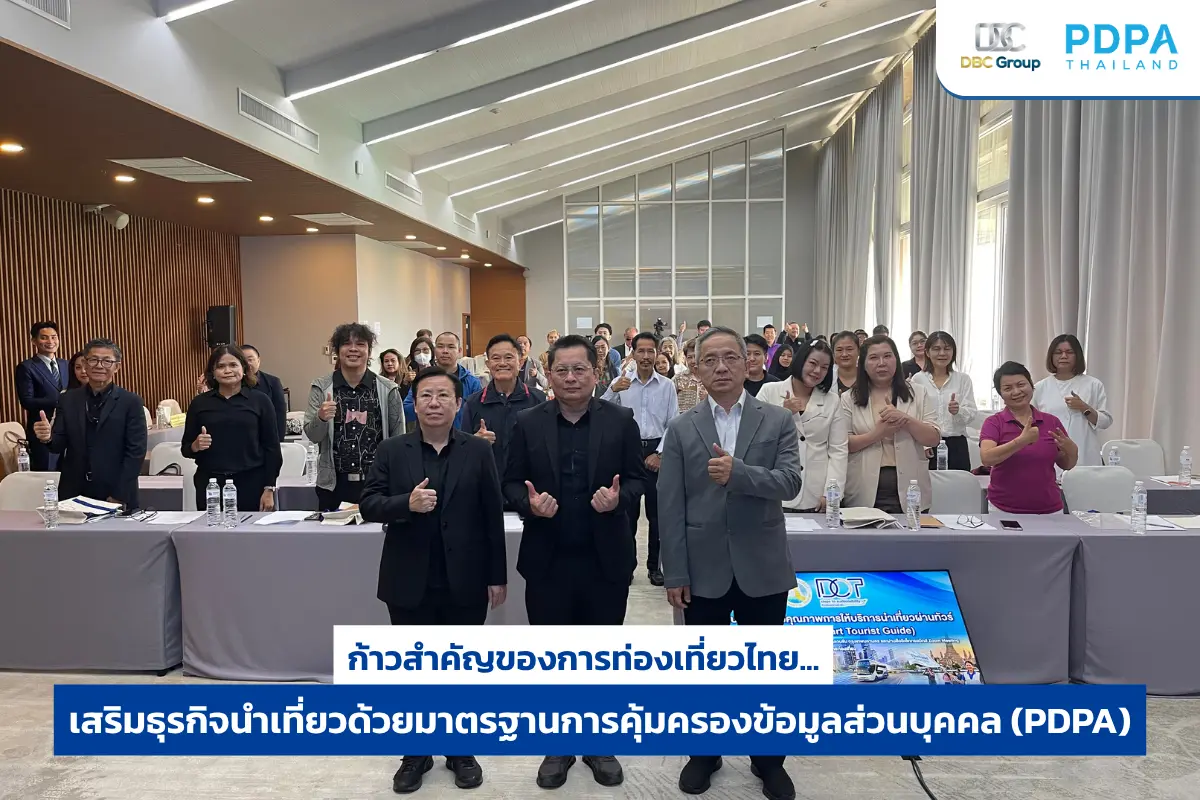
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
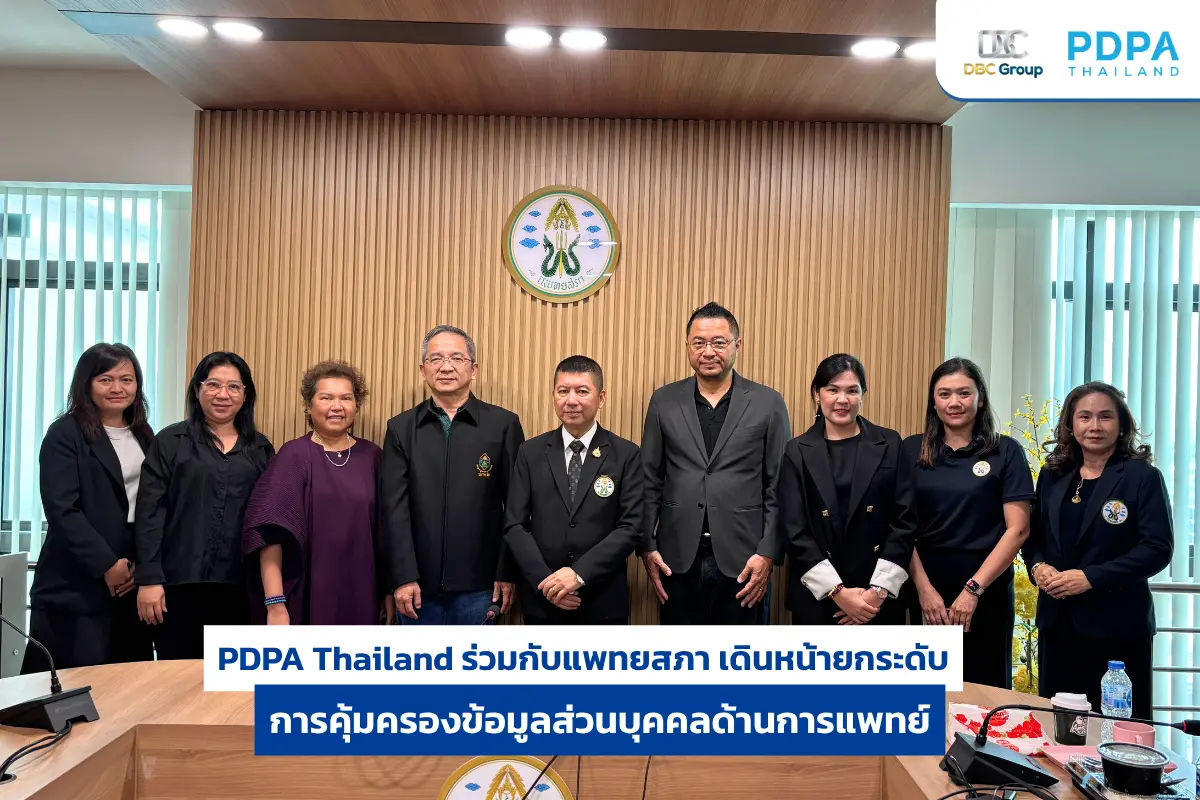
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
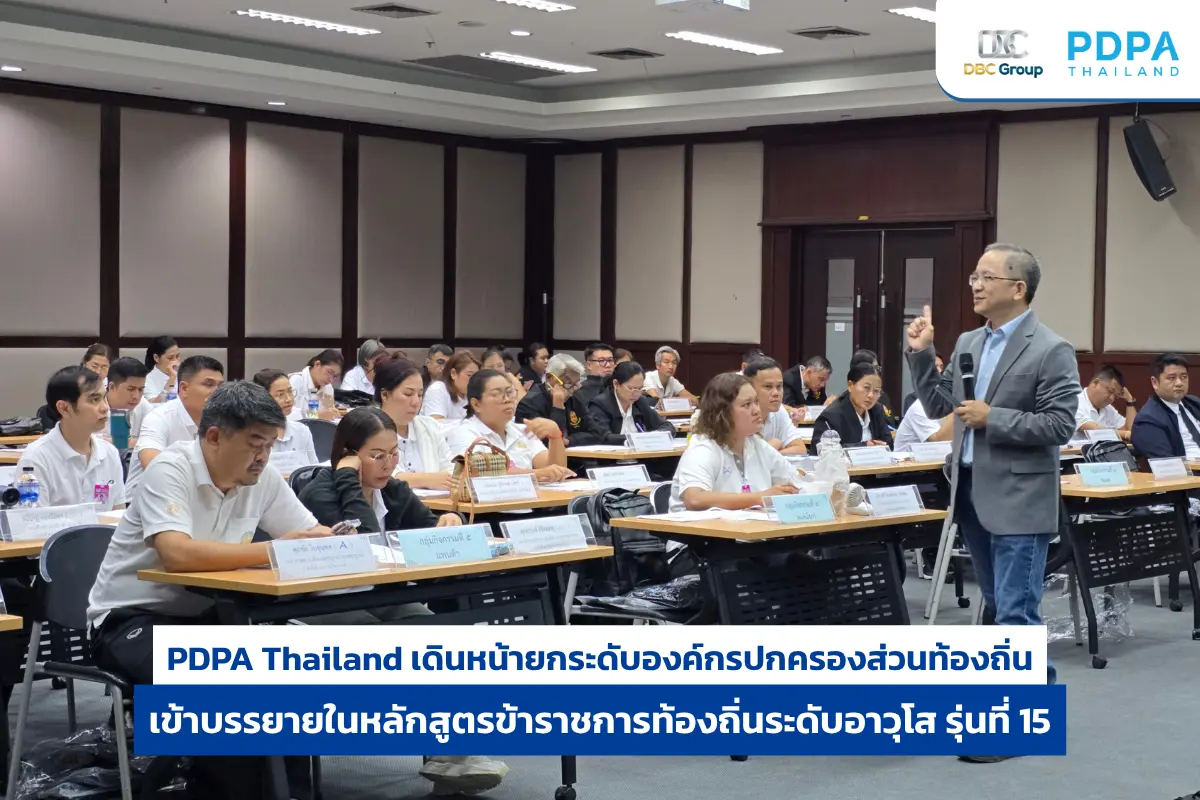
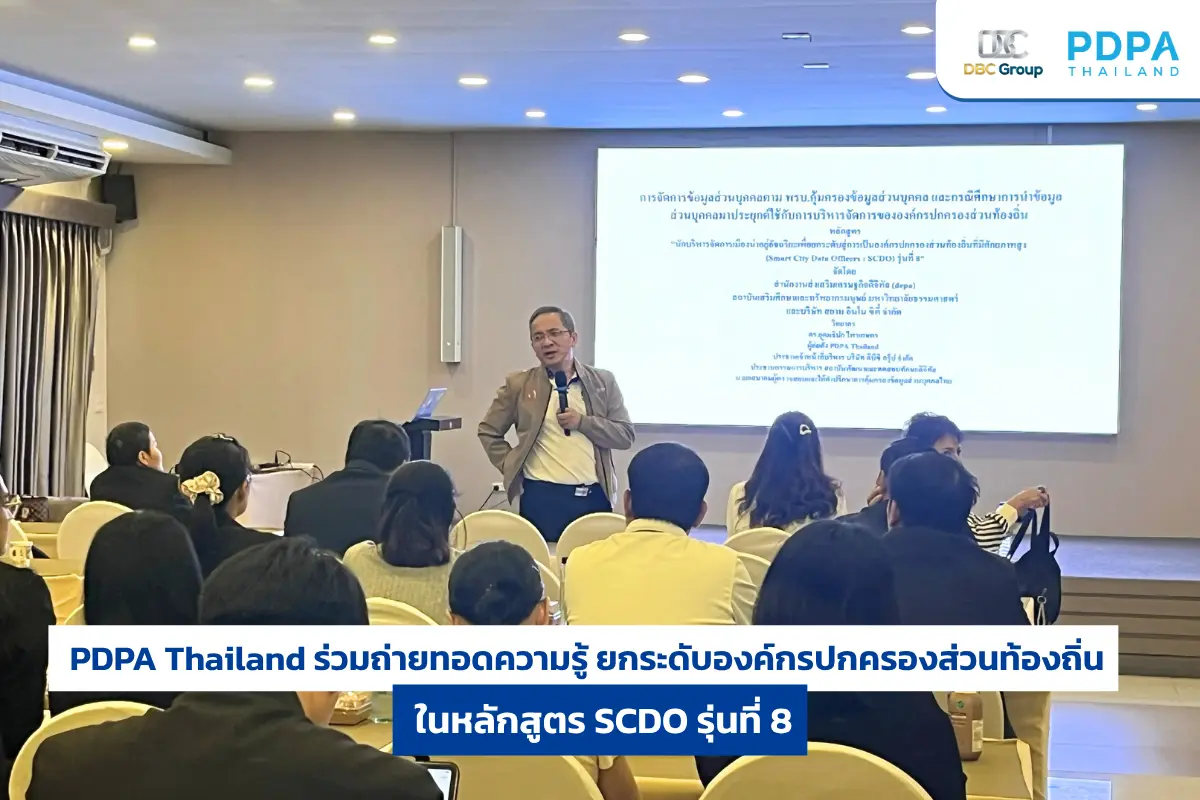
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร
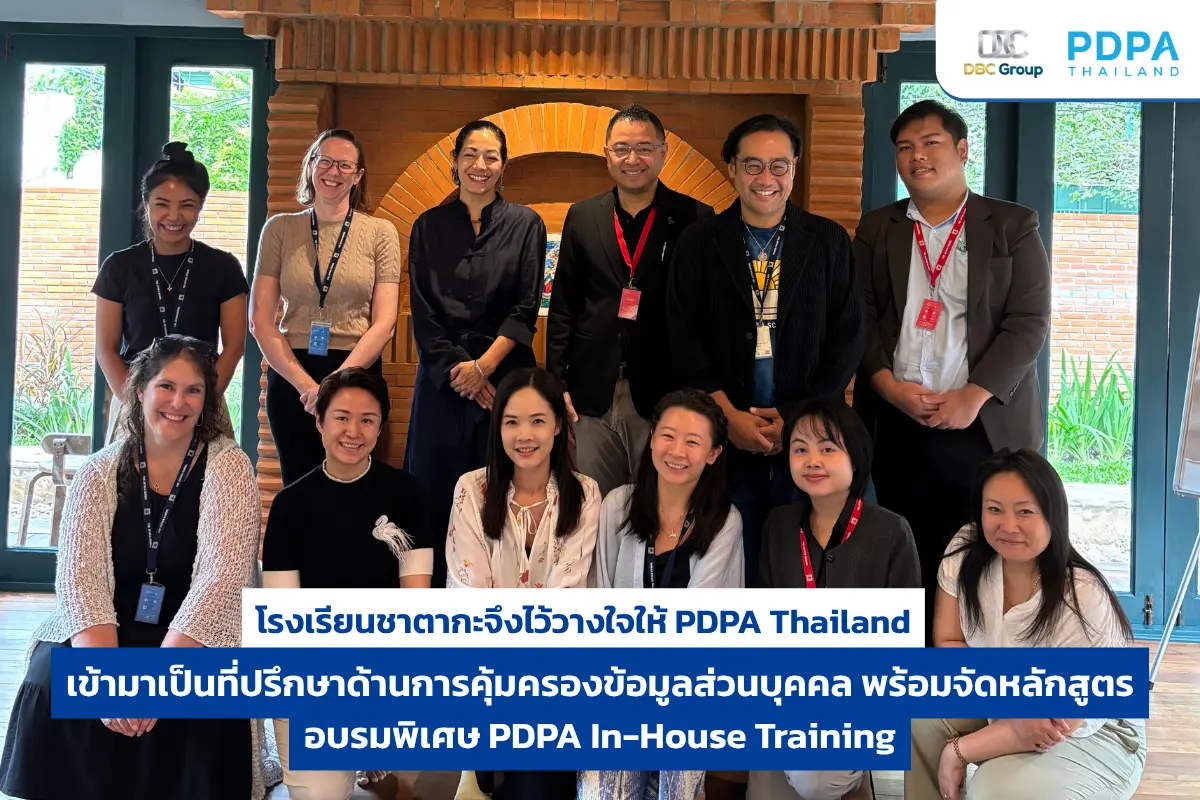
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP
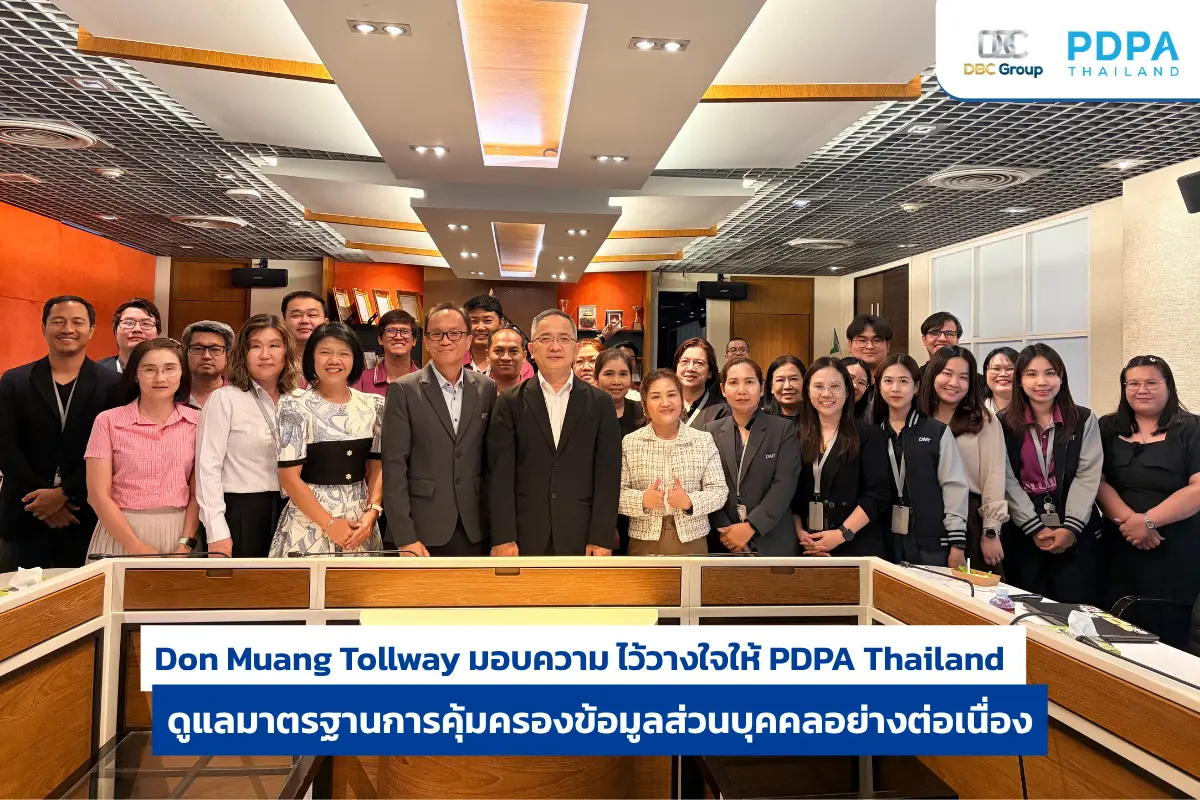
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ
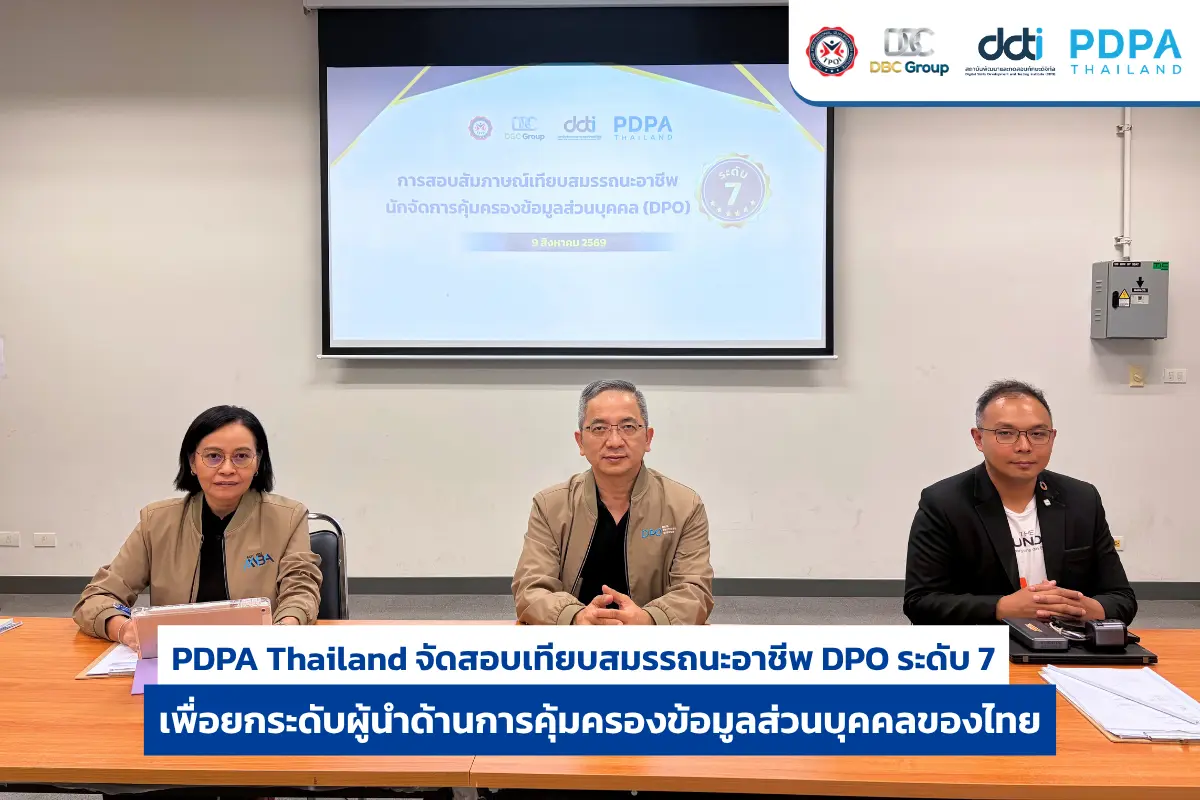
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

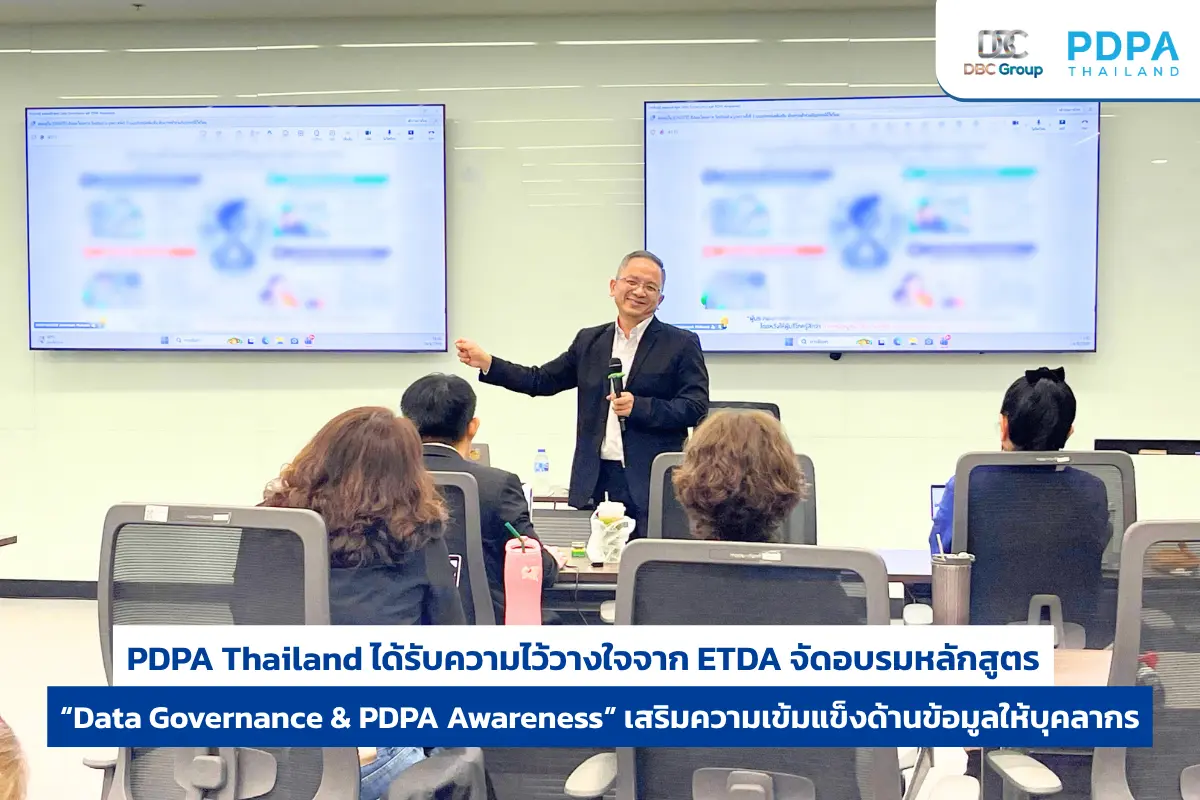
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ