DPO คลินิกทำงานจริงไหม? 5 มิติชี้วัดประสิทธิภาพระบบ PDPA คลินิก
PDPA คลินิก: DPO ทำงานจริงไหม? 5 มิติชี้วัดประสิทธิภาพตามมาตรฐานกฎหมาย การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ในธุรกิจคลินิกทางการแพทย์ตามกฎหมาย PDPA ไม่ใช่เพียงแค่การมีชื่อระบุในเอกสารคำสั่งเพื่อให้ครบตามข้อกำหนดและหลีกเลี่ยงโทษปรับเท่านั้น แต่หัวใจสำคัญคือ “DPO ต้องปฏิบัติหน้าที่ได้จริง” เพื่อปกป้องข้อมูลส่วนบุคคลลักษณะพิเศษของคนไข้ และบริหาร
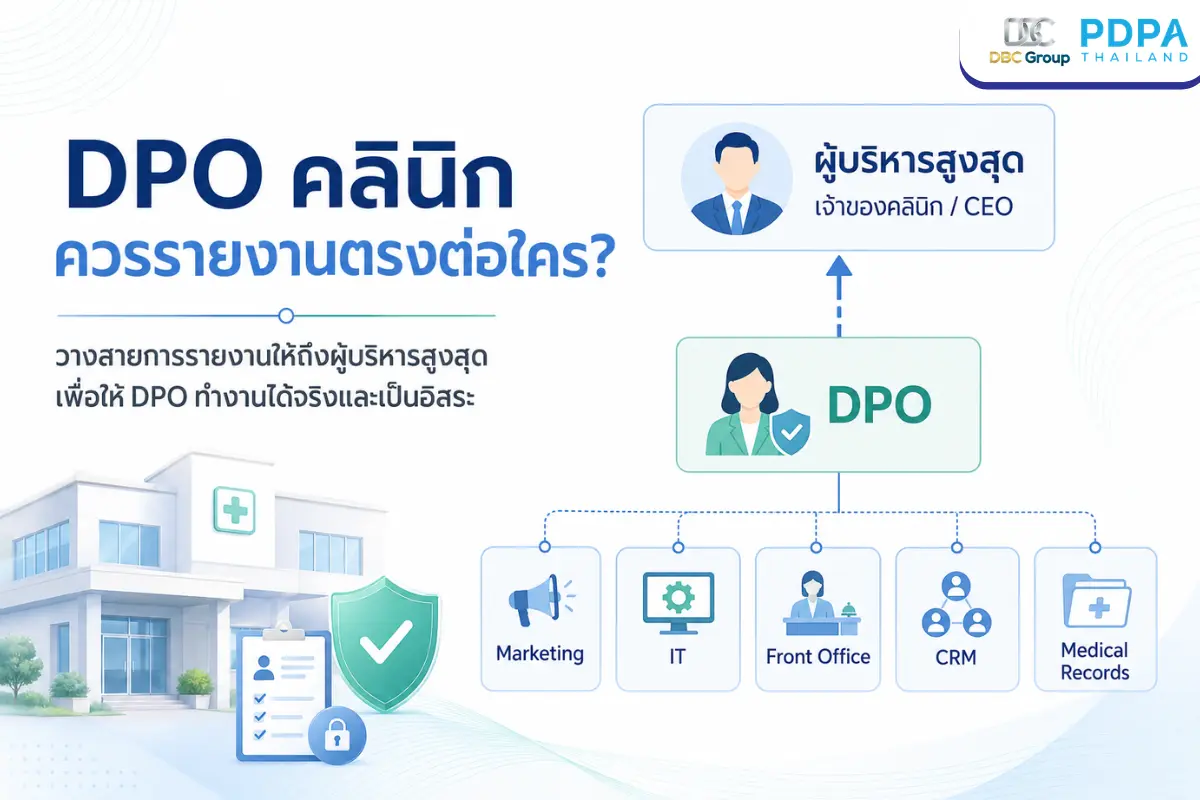
DPO คลินิกควรรายงานตรงต่อใคร? จัดโครงสร้างตามกฎหมาย PDPA
PDPA คลินิก: DPO ควรรายงานตรงต่อใคร? สรุปอำนาจหน้าที่และโครงสร้างองค์กรที่ถูกต้อง สำหรับคลินิกทางการแพทย์ คลินิกความงาม หรือสถานพยาบาลที่มีกิจกรรมหลักในการประมวลผลข้อมูลสุขภาพและประวัติการรักษาพยาบาล ซึ่งจัดเป็นข้อมูลส่วนบุคคลลักษณะพิเศษ คำถามเชิงโครงสร้างที่สำคัญที่สุดคือ “เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ควรจัดวางตำแหน่งไว้ตรงไหนและรายงานตรงต่อใคร?̶

PDPA คลินิก: วิธีจัดการเวชระเบียนและภาพรีวิวคนไข้ให้ปลอดภัย
PDPA คลินิก: จัดการเวชระเบียนและภาพรีวิวอย่างไรให้ปลอดภัย ไม่ผิดกฎหมาย สำหรับเจ้าของคลินิกและบุคลากรทางการแพทย์ “ข้อมูลคนไข้” ไม่ว่าจะเป็นประวัติเวชระเบียน ภาพถ่ายก่อน-หลังเข้ารับบริการ หรือบันทึกผลการตรวจวินิจฉัยโรค จัดเป็นข้อมูลส่วนบุคคลลักษณะพิเศษตามมาตรา 26 ภายใต้กฎหมาย PDPA การนำข้อมูลเหล่านี้ไปประมวลผลผิดไปจากวัตถุประสงค์เดิม เช่น การนำภาพการรักษาไปทำคอนเทนต์การตลาดออนไลน์โดยไม่ม

PDPA คลินิก: วิธีจัดการ LINE Facebook และระบบ CRM ให้ปลอดภัย
PDPA คลินิก: วิธีจัดการ LINE, Facebook, CRM ให้ปลอดภัย ไม่ผิดกฎหมาย การใช้เครื่องมือดิจิทัลอย่าง LINE, Facebook, ระบบ CRM และซอฟต์แวร์ออนไลน์เข้ามาบริหารจัดการการดำเนินงานภายในคลินิกทางการแพทย์ เพื่อเพิ่มความสะดวกรวดเร็วให้แก่ผู้รับบริการนั้นเป็นสิ่งที่ดีในแง่ของการเติบโตทางธุรกิจ แต่สิ่งที่เป็นความท้าทายสำคัญของเจ้าของธุรกิจและเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer)

PDPA คลินิก: บทบาท DPO กับการควบคุมงานการตลาดให้ปลอดภัย
PDPA คลินิก: บทบาท DPO กับการกำกับดูแลงานการตลาดให้ถูกกฎหมาย หากคุณเป็นเจ้าของสถานพยาบาลหรือทีมบริหารการตลาด คำถามที่มักเกิดขึ้นอยู่เสมอคือ “DPO ต้องเข้ามาตรวจสอบและอนุมัติทุก ๆ โพสต์หรือทุกแคมเปญโฆษณาเลยหรือไม่?” คำตอบที่ถูกต้องคือ ไม่จำเป็นต้องอนุมัติทุกชิ้นงาน แต่ DPO (Data Protection Officer) ต้องเข้ามามีบทบาทสำคัญในเชิงโครงสร้างและการวางระบบทุกกระบวนการที่มีการเก็บรวบรวม การใช้ หรือการส่งต่อข
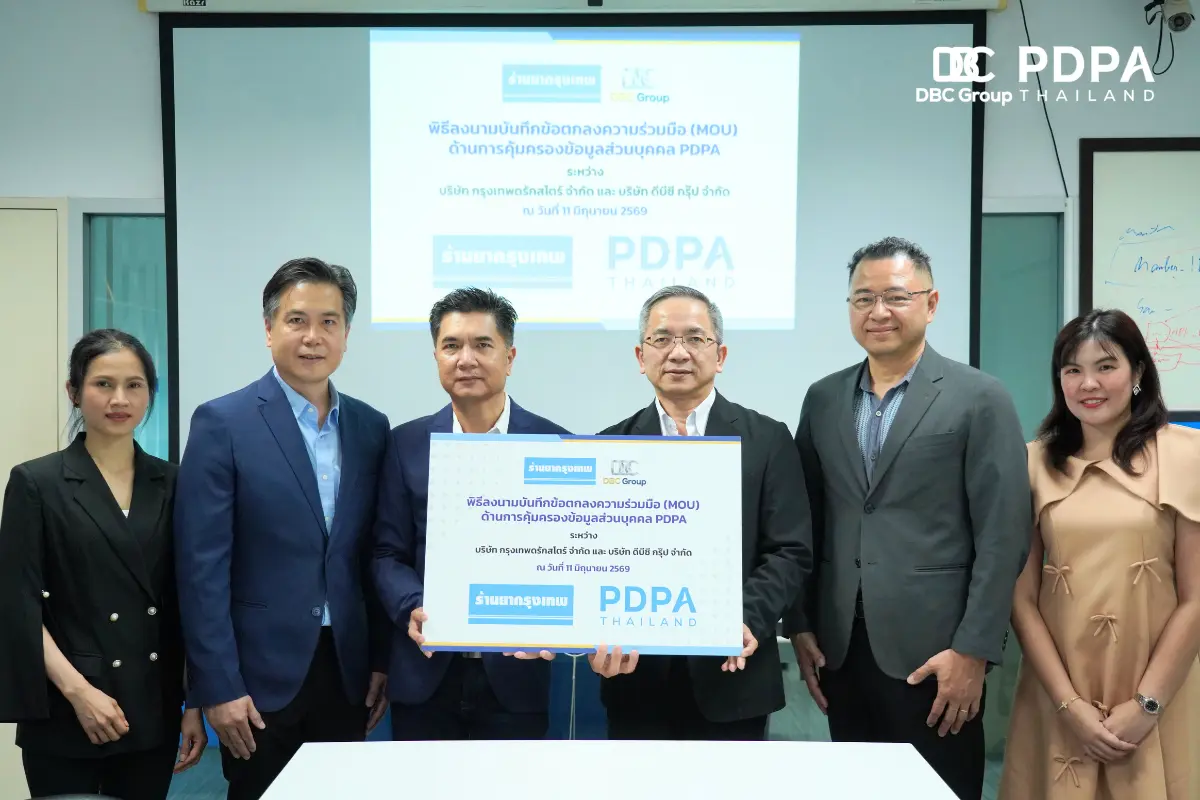
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด
PDPA Thailand โดย บริษัท ดีบีซี กรุ๊ป จำกัด ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท กรุงเทพดรักสโตร์ จำกัด เพื่อยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลให้แก่ ‘ร้านยากรุงเทพ’ มุ่งสร้างความเชื่อมั่นให้แก่ผู้บริโภคในยุคดิจิทัล ในการลงนามบันทึกข้อตกลงความร่วมมือได้รับเกียรติจากผู้บริหารระดับสูงของทั้งสององค์กรเข้าร่วมงานอย่างพร้อมเพรียง นำโดย ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร บร

เจาะร่าง PDPC AI Guidelines สรุปสิ่งที่ DPO ต้องเตรียมตัว
เจาะร่าง PDPC AI Guidelines สรุปสิ่งที่ DPO ต้องเตรียมตัว การประกาศร่างแนวปฏิบัติการคุ้มครองข้อมูลส่วนบุคคลด้าน AI ของสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ในปี พ.ศ. 2569 ถือเป็นจุดเปลี่ยนสำคัญของกฎหมาย AI ไทย ที่เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ฝ่ายปฏิบัติตามกฎหมาย และนักกฎหมายองค์กรต้องทำความเข้าใจอย่างเร่งด่วน กรอบการกำกับดูแลใหม่นี้กำหนดให้องค์กรต้องยกระดับมาตรฐานจากการดูแลค

วิธีอัปเดต RoPA สำหรับ AI: Step-by-Step ตามหลัก PDPA
วิธีอัปเดต RoPA สำหรับ AI: คู่มือปฏิบัติการตามหลัก PDPA การอัปเดต RoPA (Record of Processing Activities) ให้ครอบคลุมระบบ AI ถือเป็นขั้นตอนสำคัญทางกฎหมายสำหรับองค์กรยุคใหม่ที่นำเทคโนโลยีปัญญาประดิษฐ์มาเพิ่มประสิทธิภาพการทำงาน เมื่อระบบ AI อย่าง ChatGPT, Microsoft Copilot หรือโมเดลอื่น ๆ เริ่มเข้ามามีบทบาท การบันทึกกิจกรรมการประมวลผลให้ถูกต้องตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) จึงไม่ใช่เรื่องขอ

สิทธิของเจ้าของข้อมูล PDPA ในคลินิก: บทบาทและแนวทางที่ DPO ต้องรู้
สิทธิของเจ้าของข้อมูล PDPA ในคลินิก: บทบาทสำคัญของ DPO ที่ต้องรู้ การบริหารจัดการสิทธิของเจ้าของข้อมูล PDPA ในคลินิก ถือเป็นเรื่องที่ส่งผลกระทบต่อกระบวนการปฏิบัติงานประจำวันอย่างหลีกเลี่ยงไม่ได้ เมื่อใดก็ตามที่คนไข้มีความประสงค์ที่จะเข้าถึงประวัติการรักษาพยาบาล ขอแก้ไขข้อมูลส่วนตัว หรือขอลบทำลายข้อมูลส่วนบุคคล เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) คือผู้ที่ต้องทำหน้

PDPA คลินิก: เมื่อเกิดข้อมูลคนไข้รั่วไหล DPO ต้องทำอย่างไรให้ถูกต้องตามกฎหมาย
PDPA คลินิก: เมื่อเกิดข้อมูลคนไข้รั่วไหล DPO ต้องทำอย่างไรให้ถูกต้องตามกฎหมาย เมื่อเกิดเหตุการณ์ข้อมูลคนไข้รั่วไหลในคลินิกทางการแพทย์ เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ไม่ใช่บุคคลที่ต้องแบกรับภาระและลงมือแก้ไขปัญหาทุกอย่างเพียงลำพัง แต่ทำหน้าที่เป็น “ผู้นำกระบวนการเชิงกลยุทธ์” ที่ต้องขับเคลื่อนให้ทีมบริหาร ทีมไอที ฝ่ายเวชระเบียน และเจ้าหน้าที่หน้างาน

PDPA คลินิก: เช็กลิสต์ 7 เอกสารและระบบหลังบ้านที่ DPO ต้องมี
PDPA คลินิก : เช็กลิสต์เอกสารและระบบที่ DPO ต้องมี เมื่อคลินิกทางการแพทย์มีการแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) สิ่งที่ผู้บริหารต้องคำนึงถึงไม่ใช่เพียงการมี “ชื่อ” ของบุคคลระบุไว้ในเอกสารแต่งตั้งเท่านั้น แต่คือการจัดวางระบบบริหารจัดการข้อมูลส่วนบุคคลให้สามารถใช้งานได้จริงหน้างาน ตามที่กฎหมาย PDPA กำหนด คลินิกควรเตรียมความพร้อมใน 3 ด้านหลัก ได้แก่ เอกสารเชิงนโยบาย ระบบการ

DPO คลินิก: ออกแบบระบบและบริหารความเสี่ยงตามประเภทคลินิกแพทย์
DPO คลินิก: ออกแบบบทบาทให้เหมาะสมกับความเสี่ยงในแต่ละประเภท ในยุคที่กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) กลายเป็นมาตรฐานสำคัญในการดำเนินธุรกิจ คำถามที่ผู้บริหารสถานพยาบาลมักจะหยิบยกขึ้นมาหารืออยู่เสมอคือ “คลินิกทันตกรรม คลินิกความงาม และคลินิกเฉพาะทาง ควรบริหารจัดการและออกแบบบทบาท DPO (Data Protection Officer) เหมือนกันหรือไม่?” คำตอบในมิติทางกฎหมายคือ “มีโครงสร้างพื้นฐานเหมือนกั
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.&
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนใน
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 R

PDPA ลงดาบ! ภาครัฐ – เอกชน รวม 21.5 ล้านบาท เหตุไม่ปฏิบัติตาม PDPA เร่งผลักดันมาตรฐานใหม่สังคมไทย
วันที่ 1 สิงหาคม 2568 

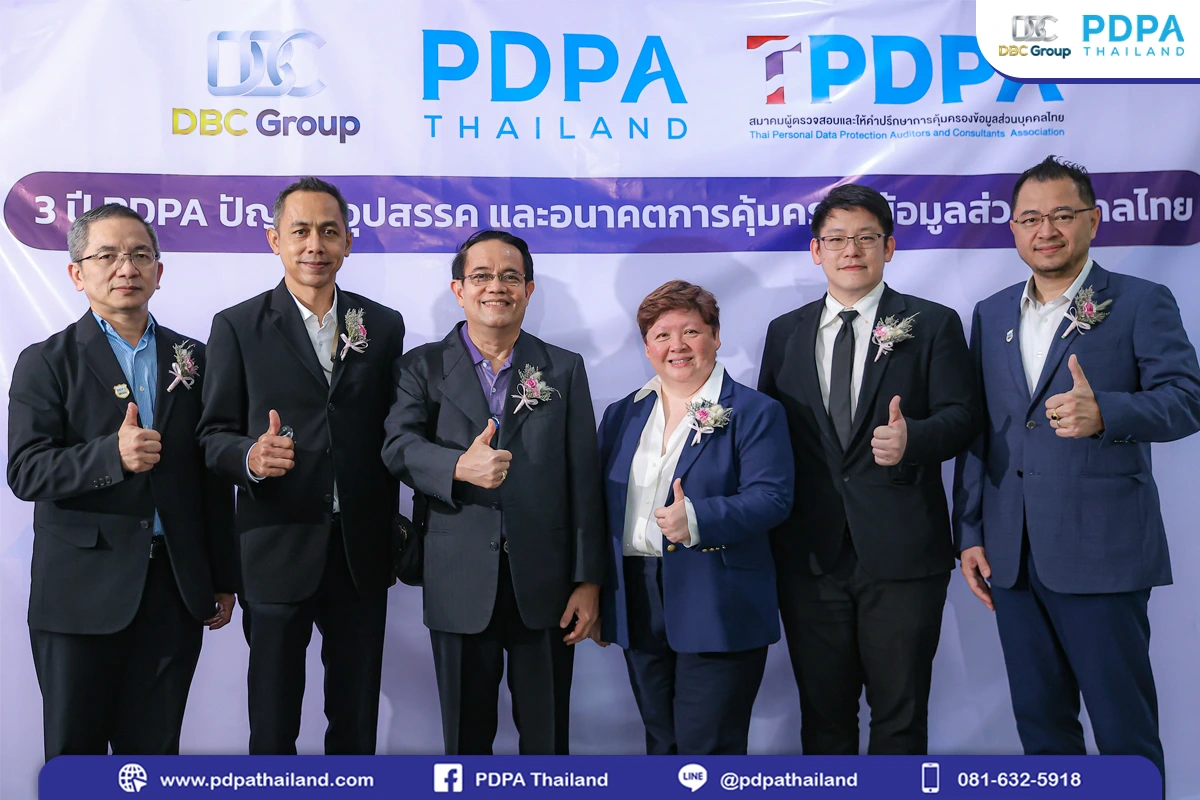
เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย
PDPA Thailand ร่วมกับสมาค
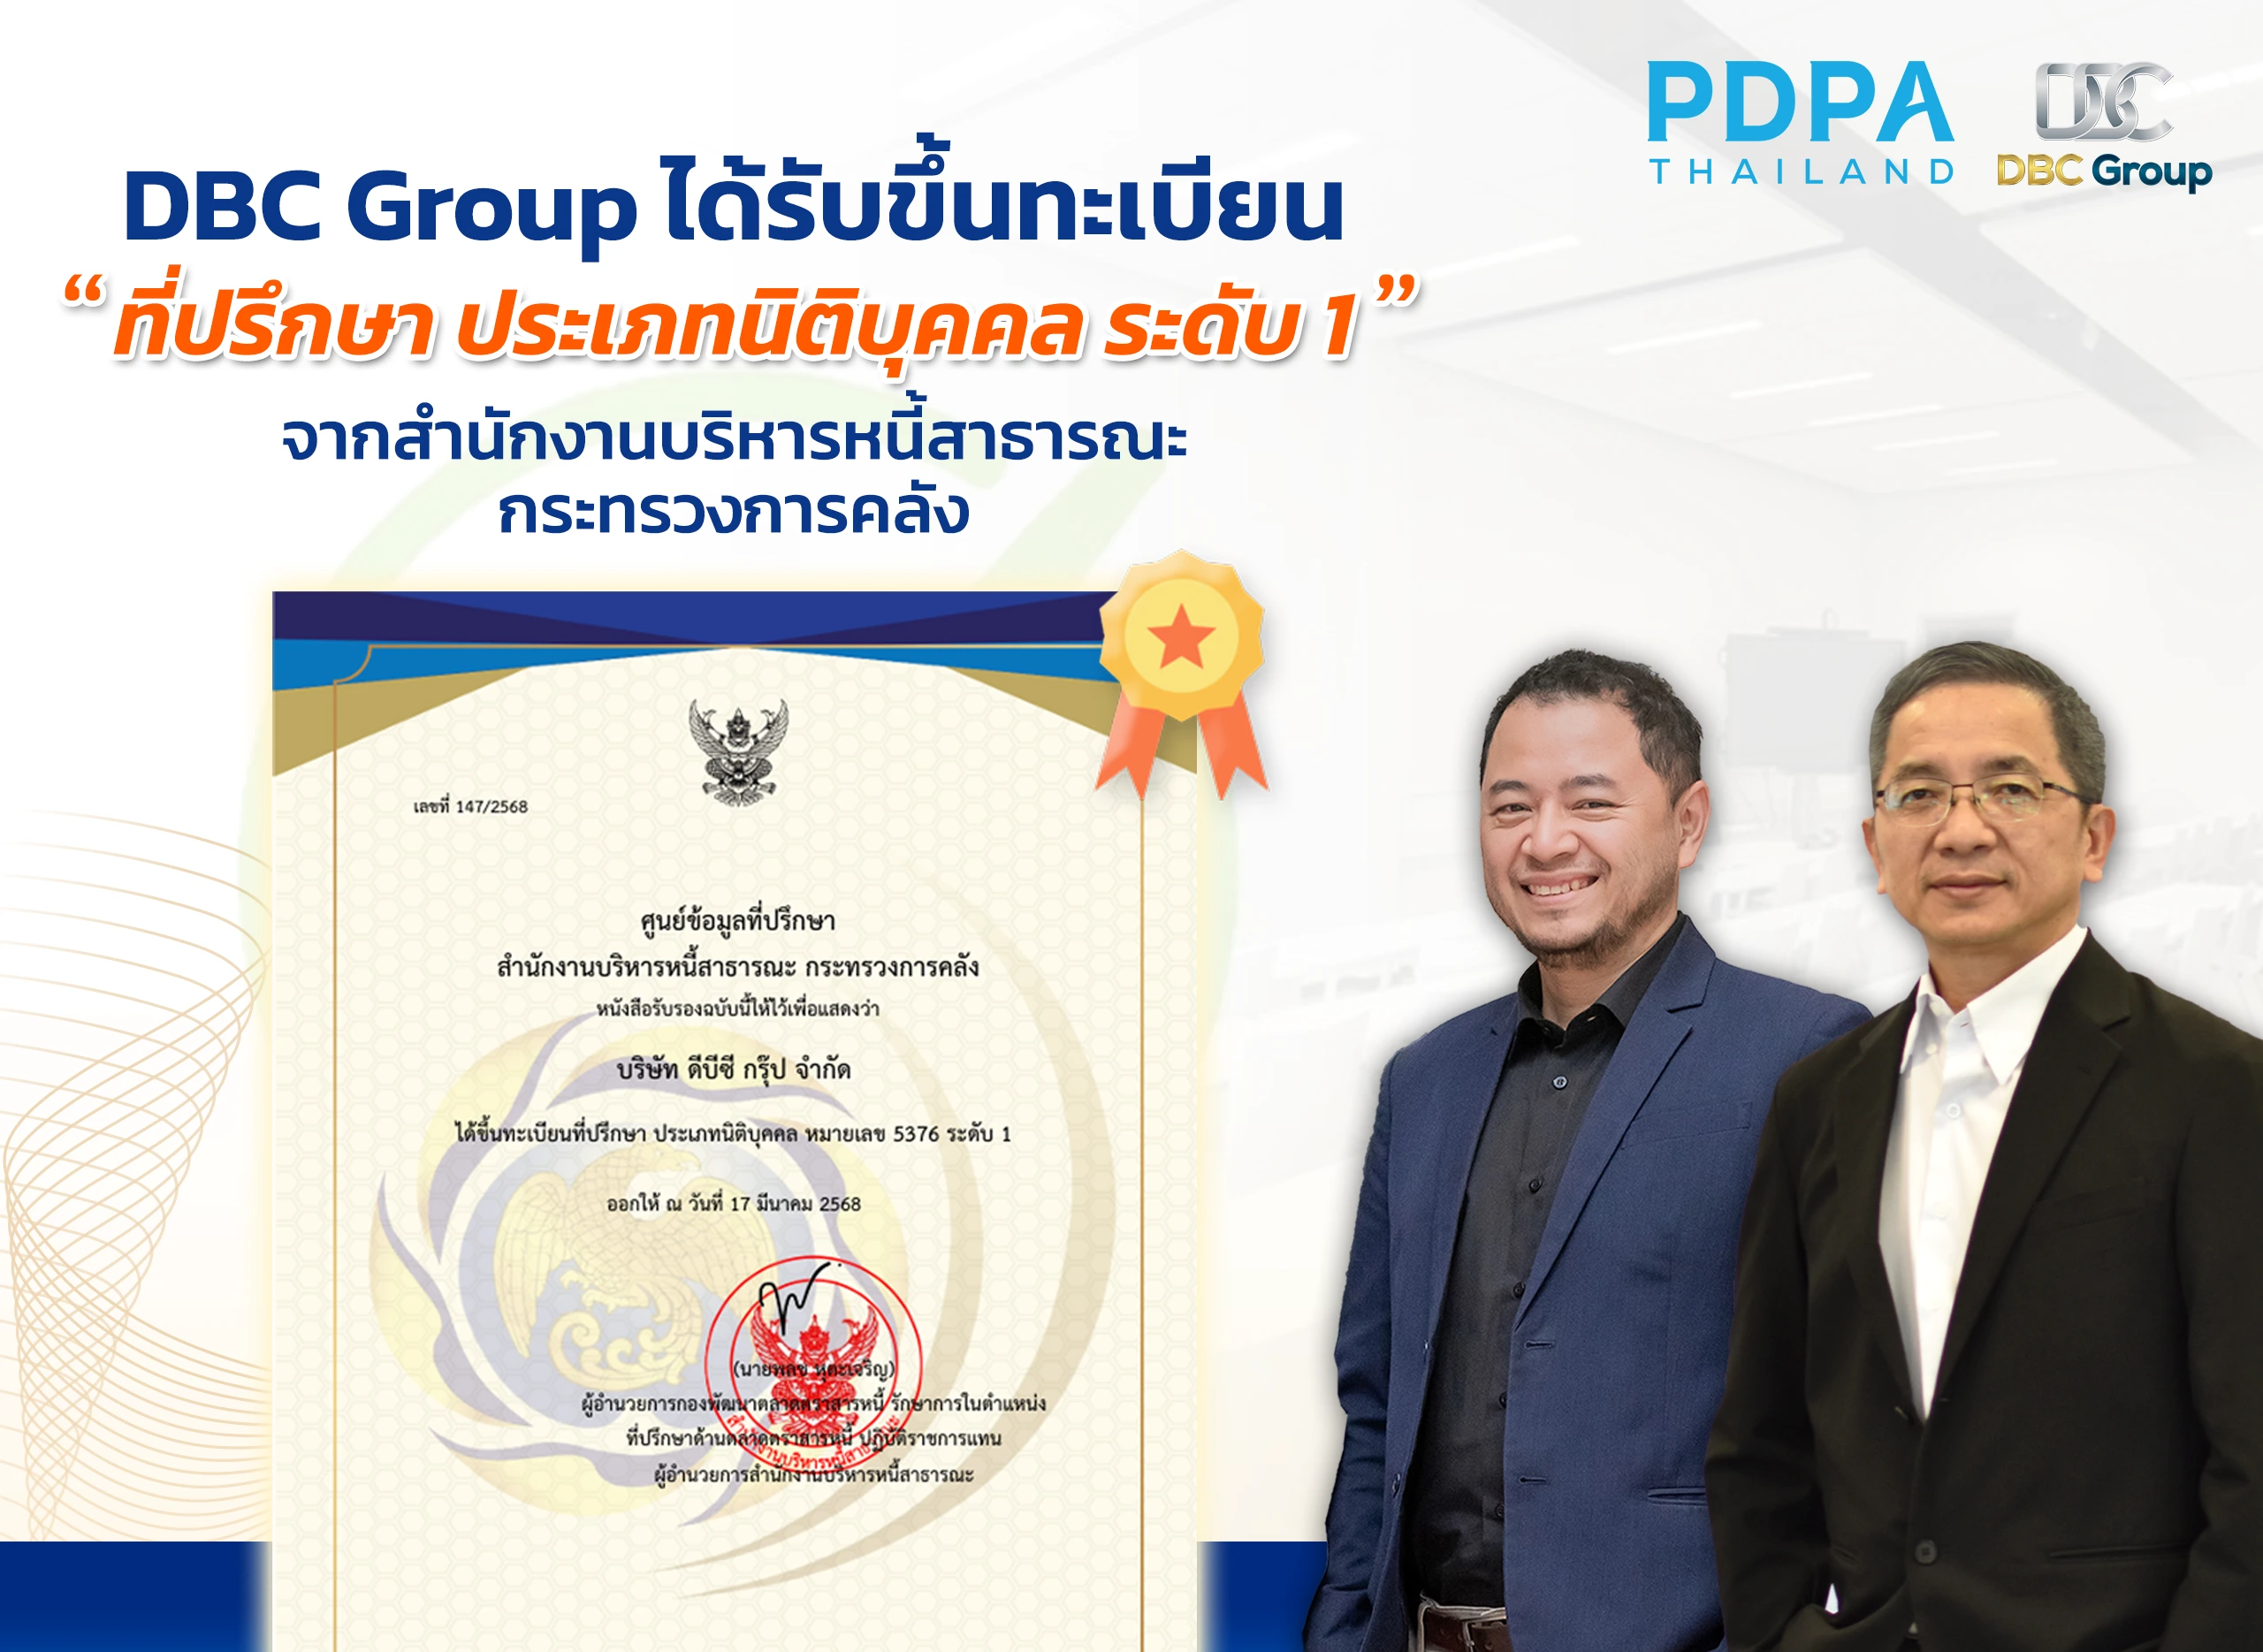
Achievement has been Unlocked – ปลดล็อกอีกหนึ่งความสำเร็จ ต้องย้ำคุณภาพจากเรา
บริษัท ดีบีซี กรุ๊ป จำกัด
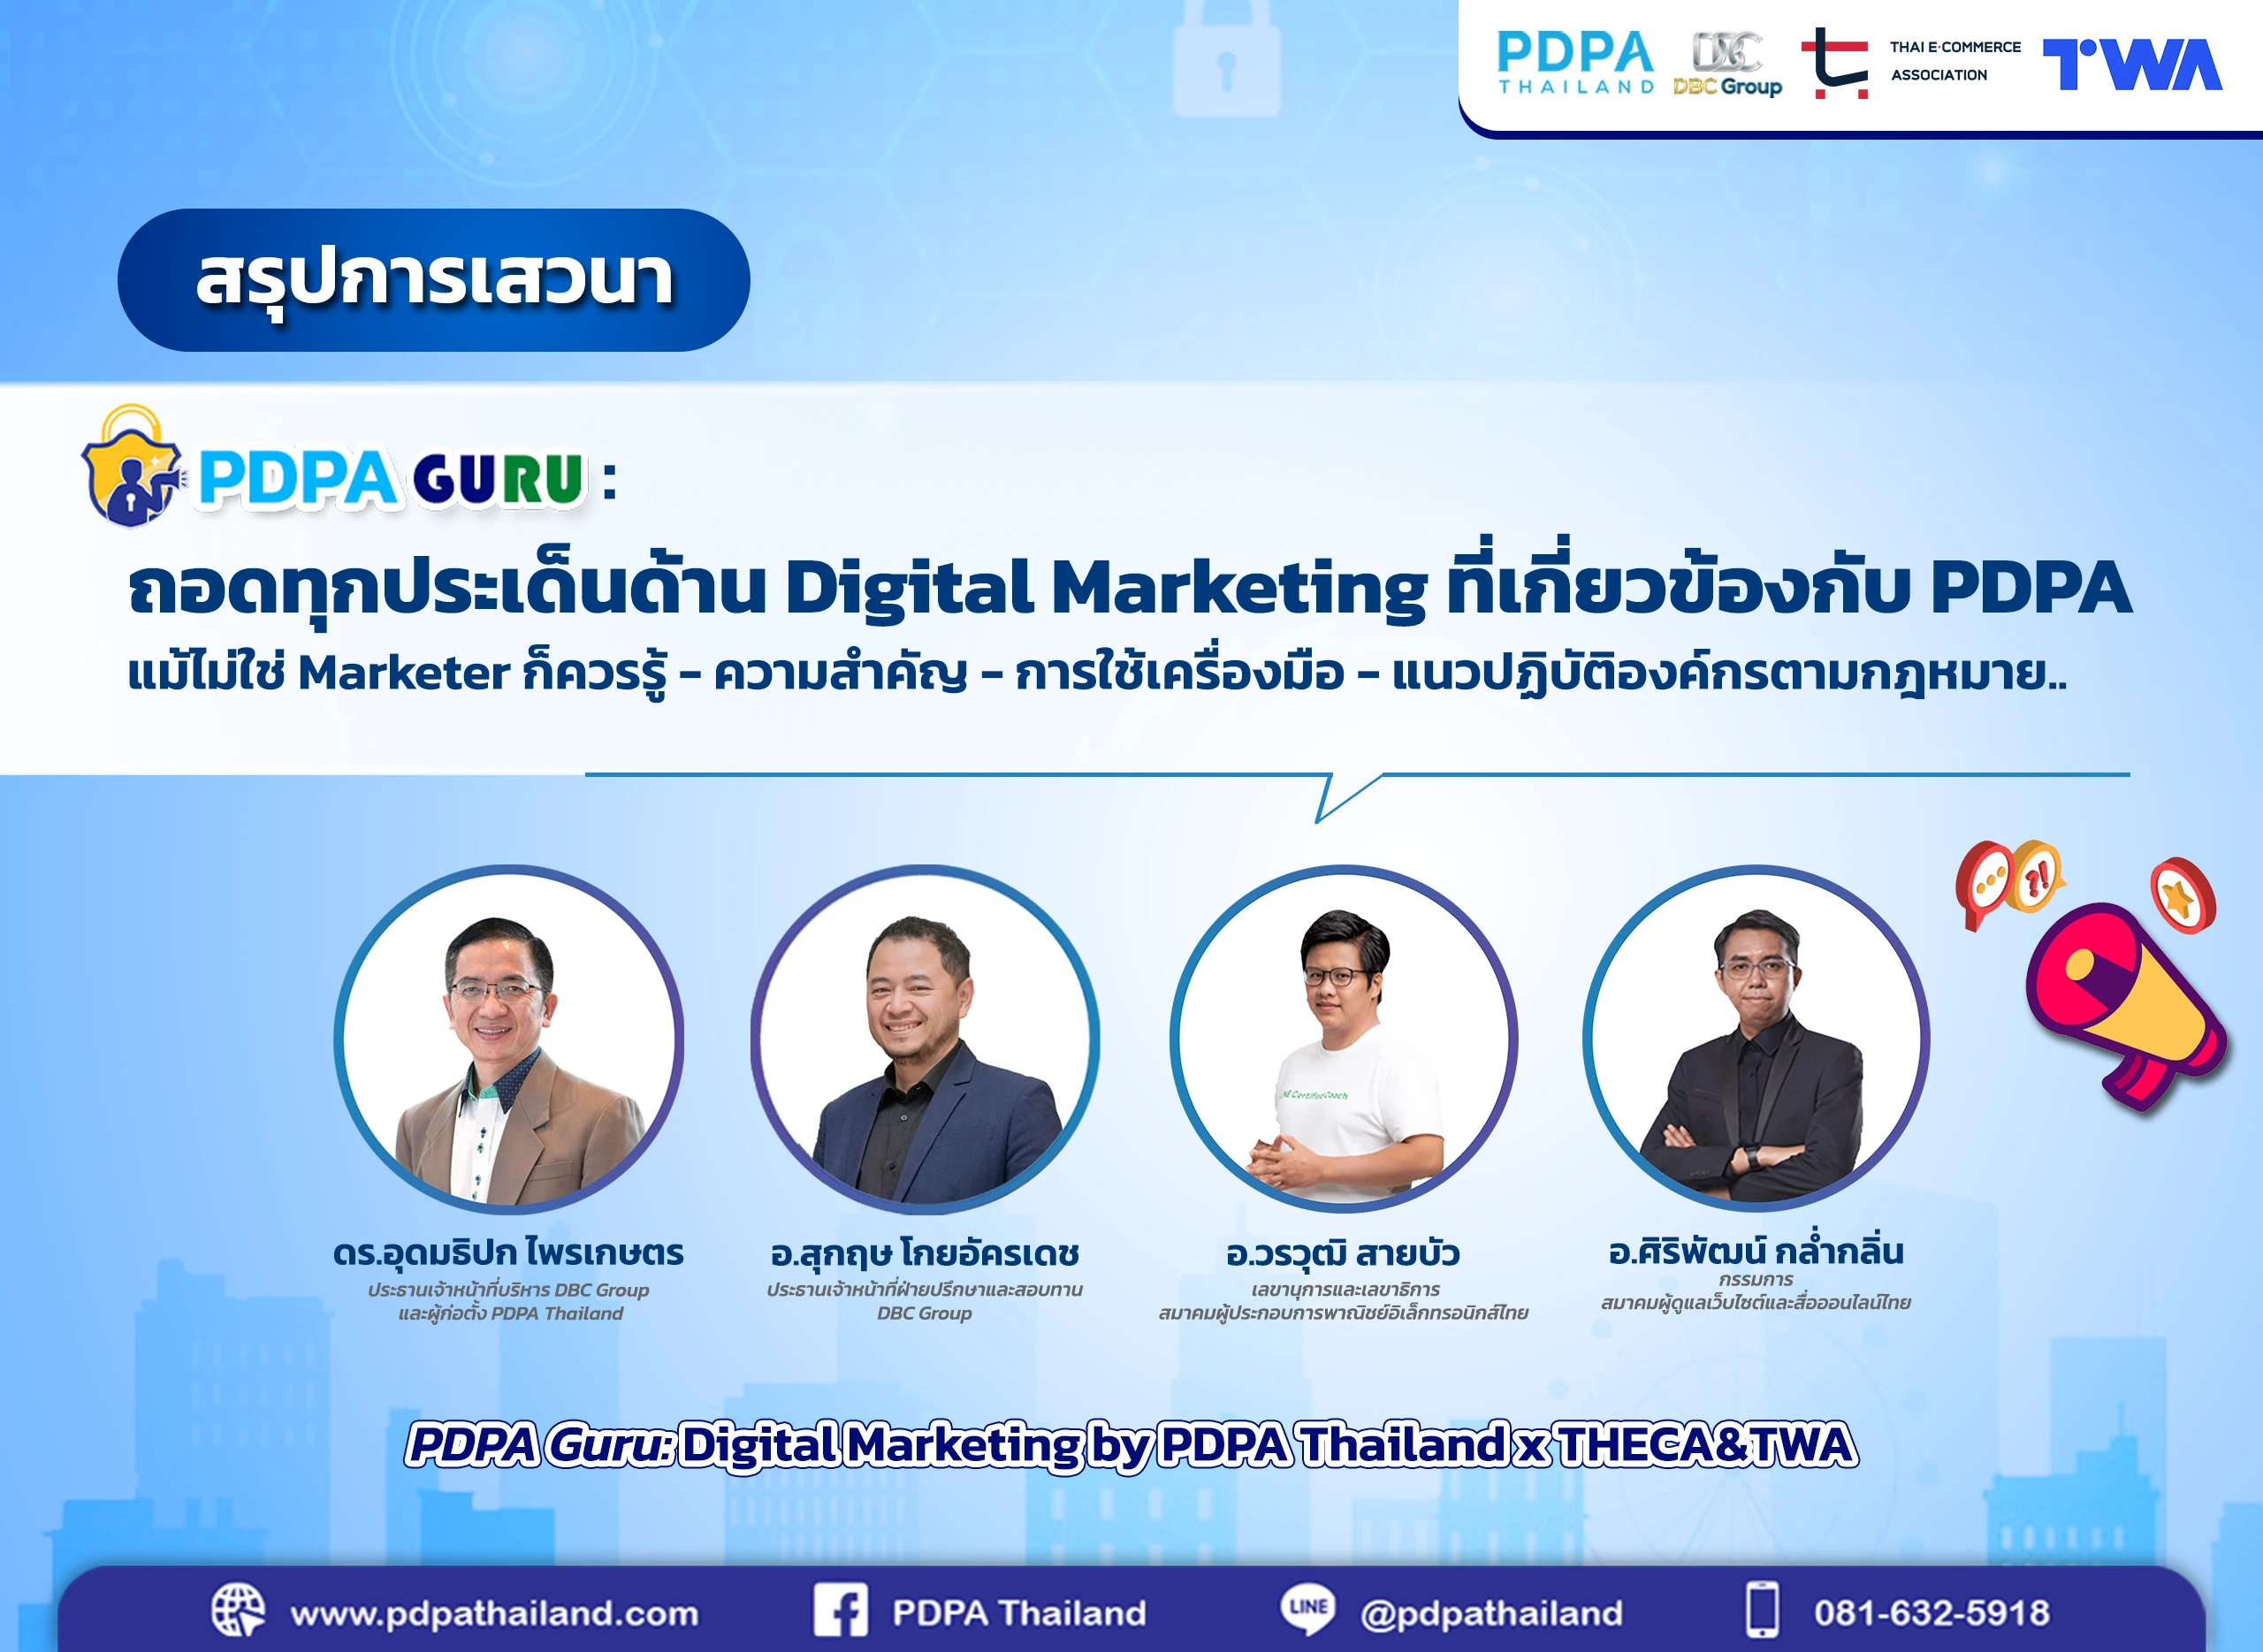
ถอดประเด็นเสวนา: PDPA GURU – Digital Marketing กับแนวปฏิบัติตาม PDPA แม้ไม่ใช่ Marketer ก็ควรรู้
ในยุคที่ Digital Market
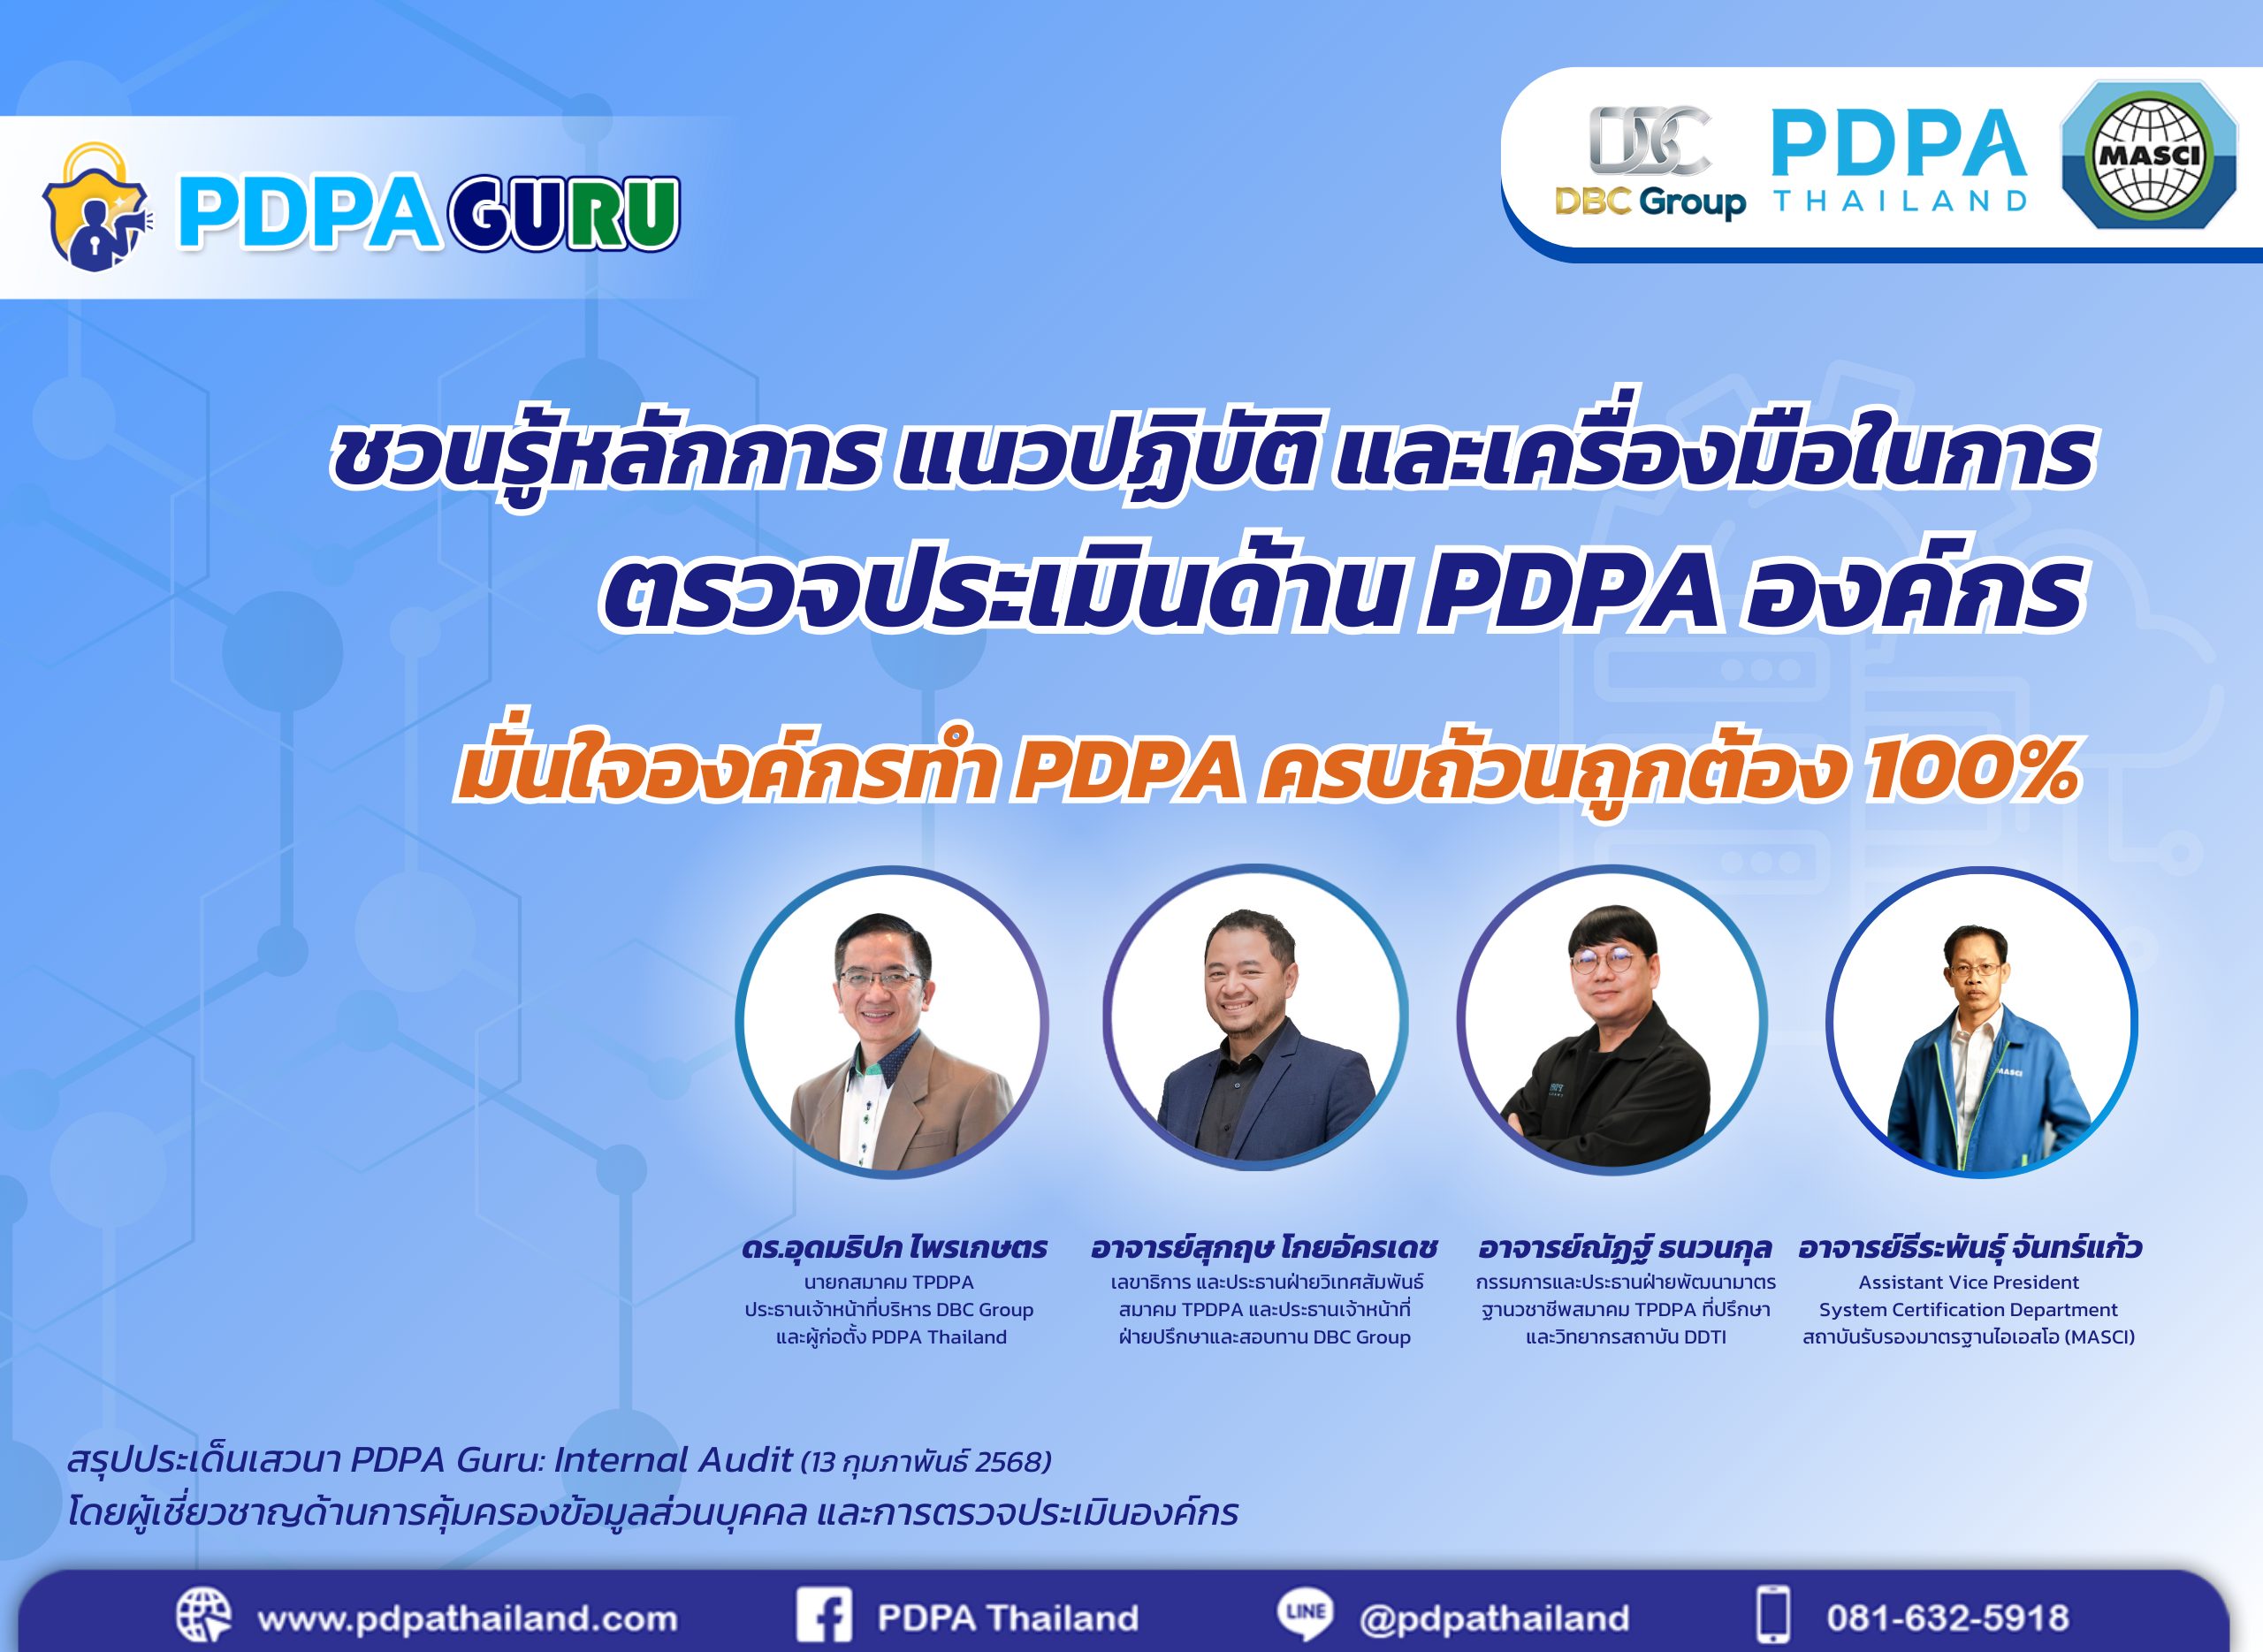
PDPA GURU ชวนรู้หลักการ มาตรฐาน ทักษะและเครื่องมือในการตรวจประเมินด้าน PDPA องค์กร ครบถ้วนถูกต้อง 100%
ถอดประเด็นสำคัญจากเสวนา P
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
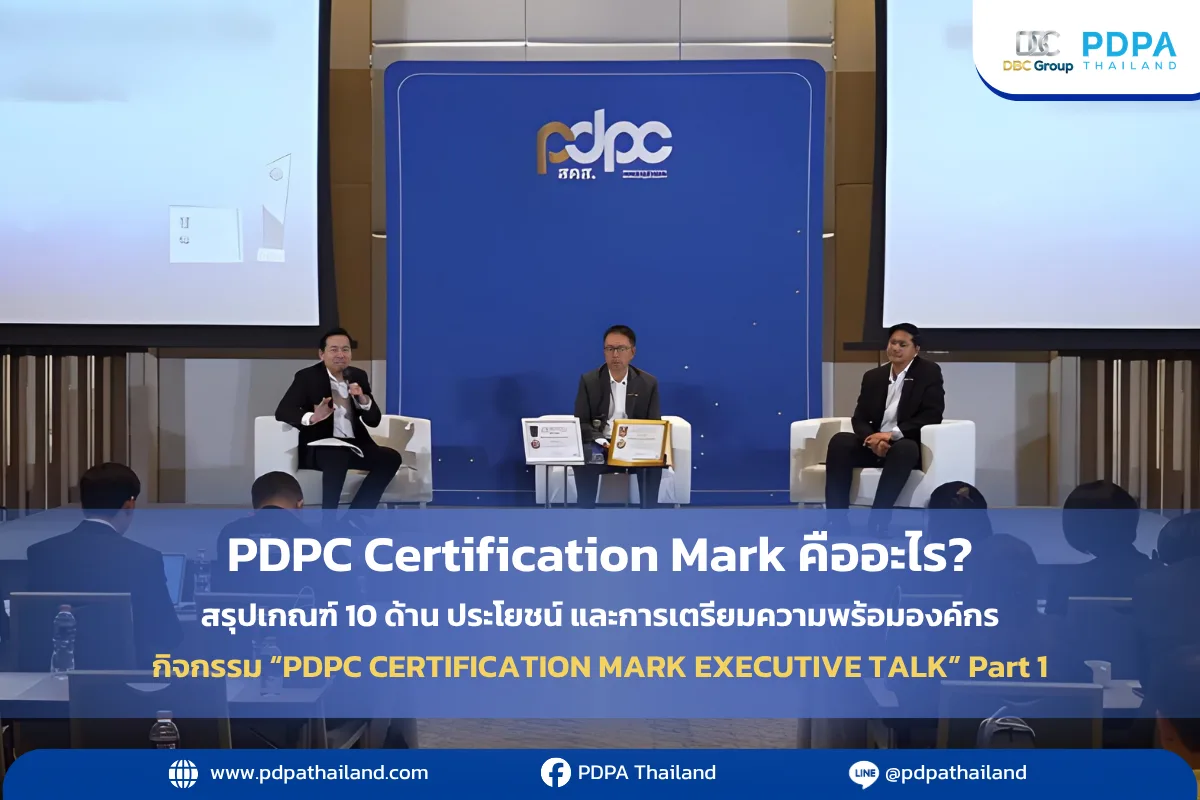
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
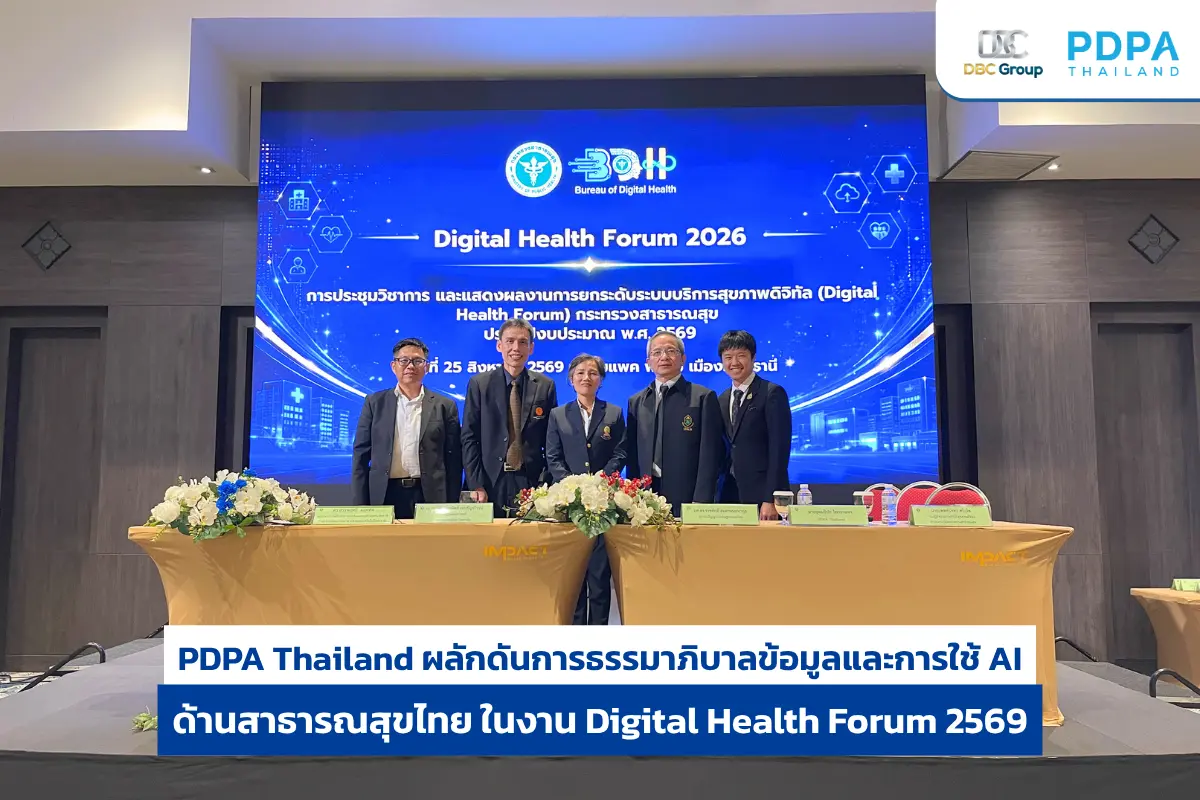
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
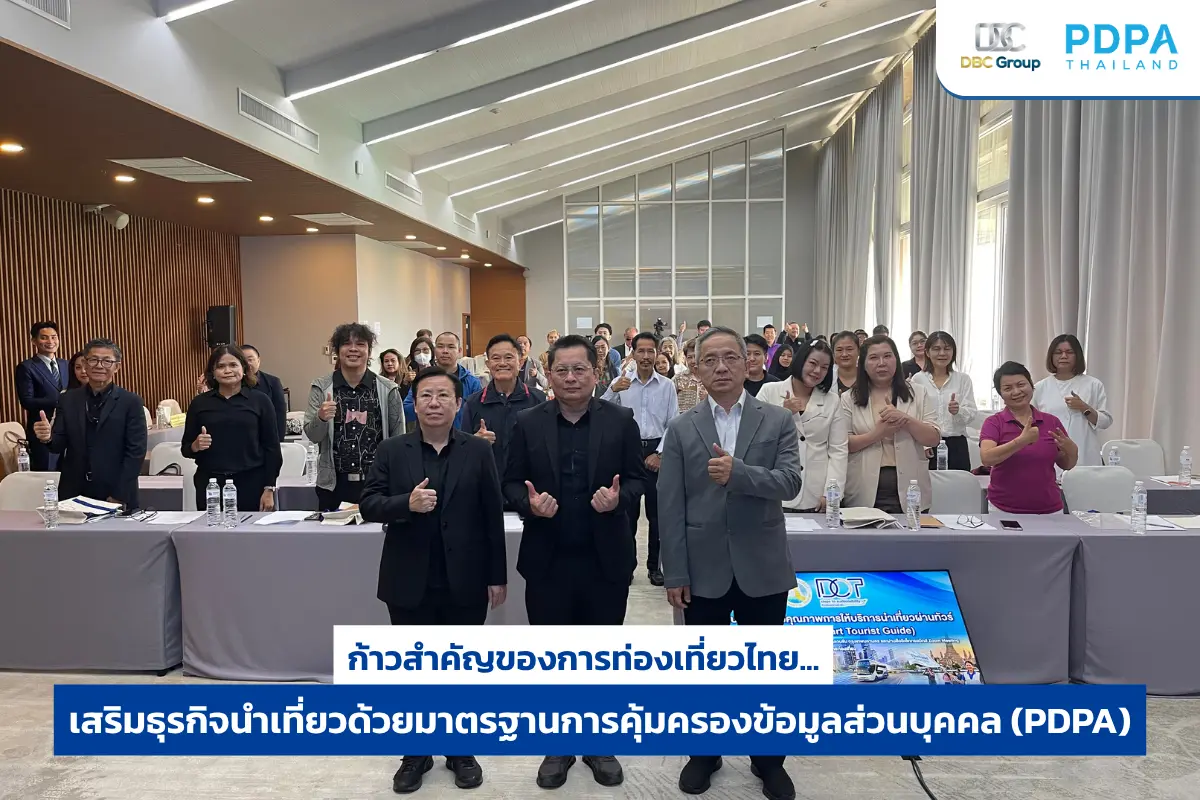
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
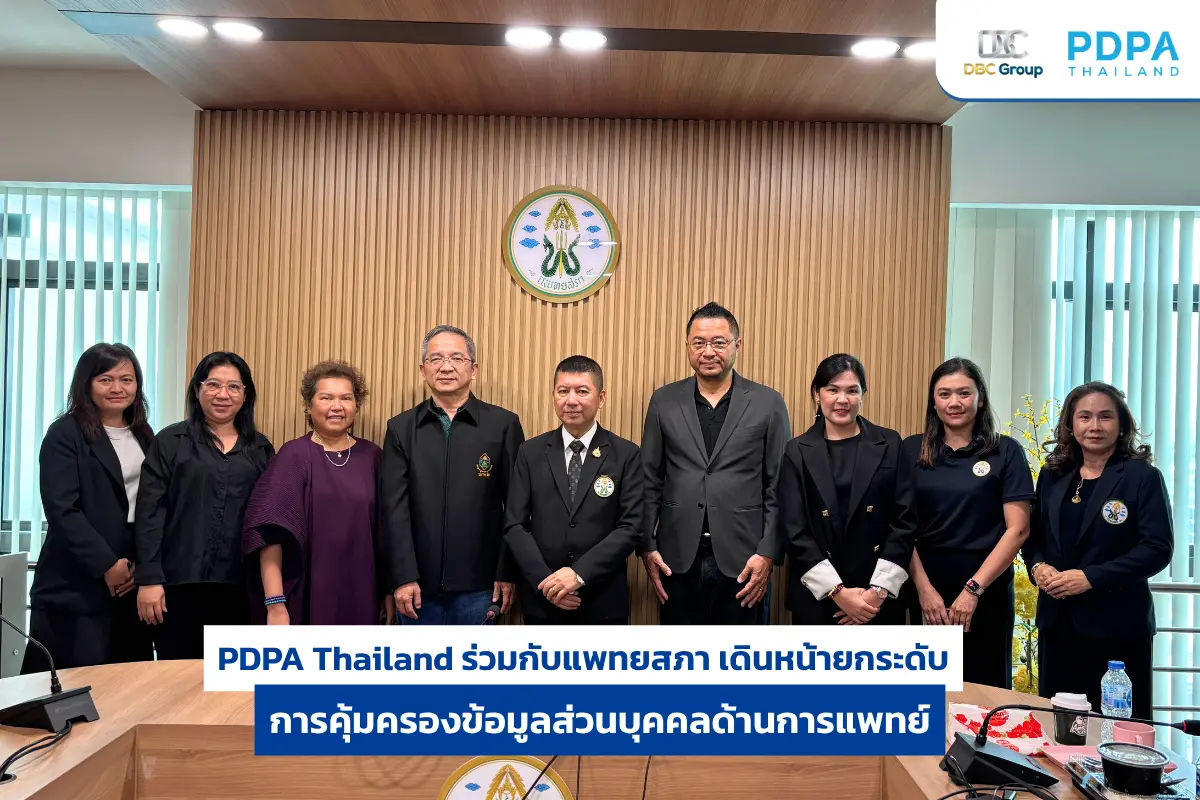
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
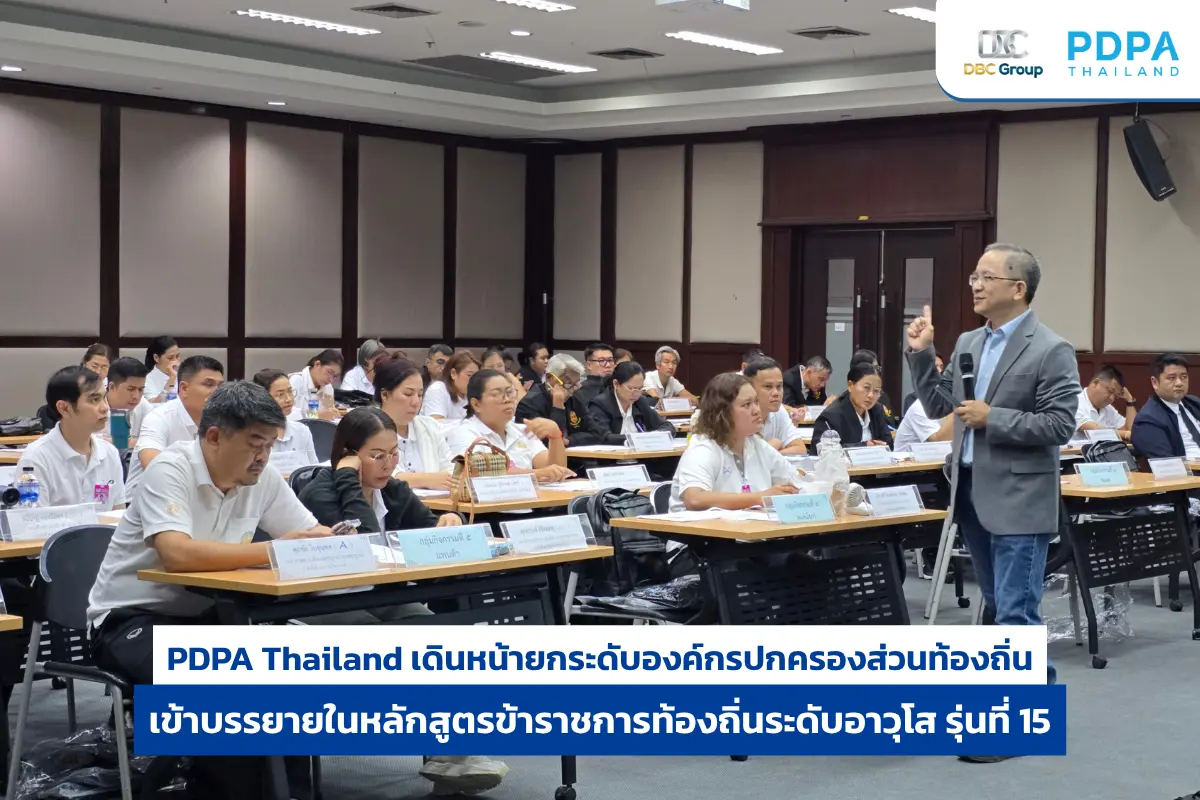
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร
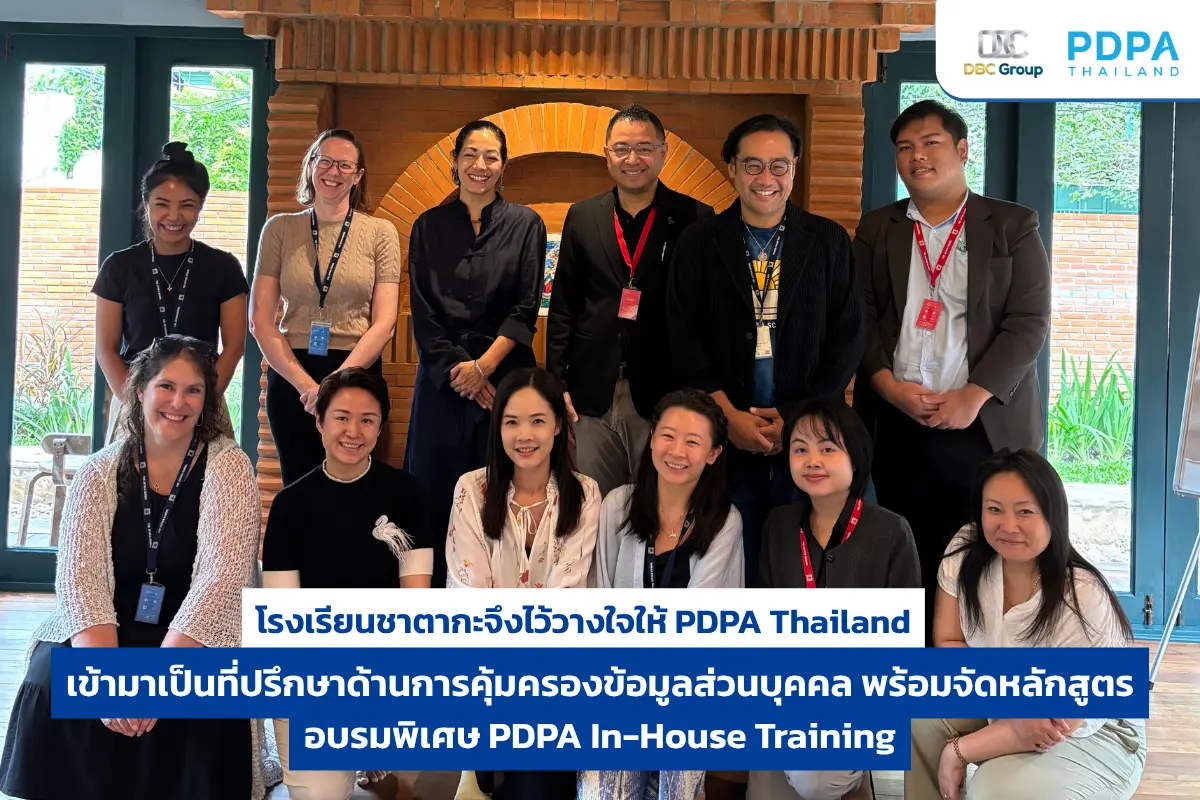
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP
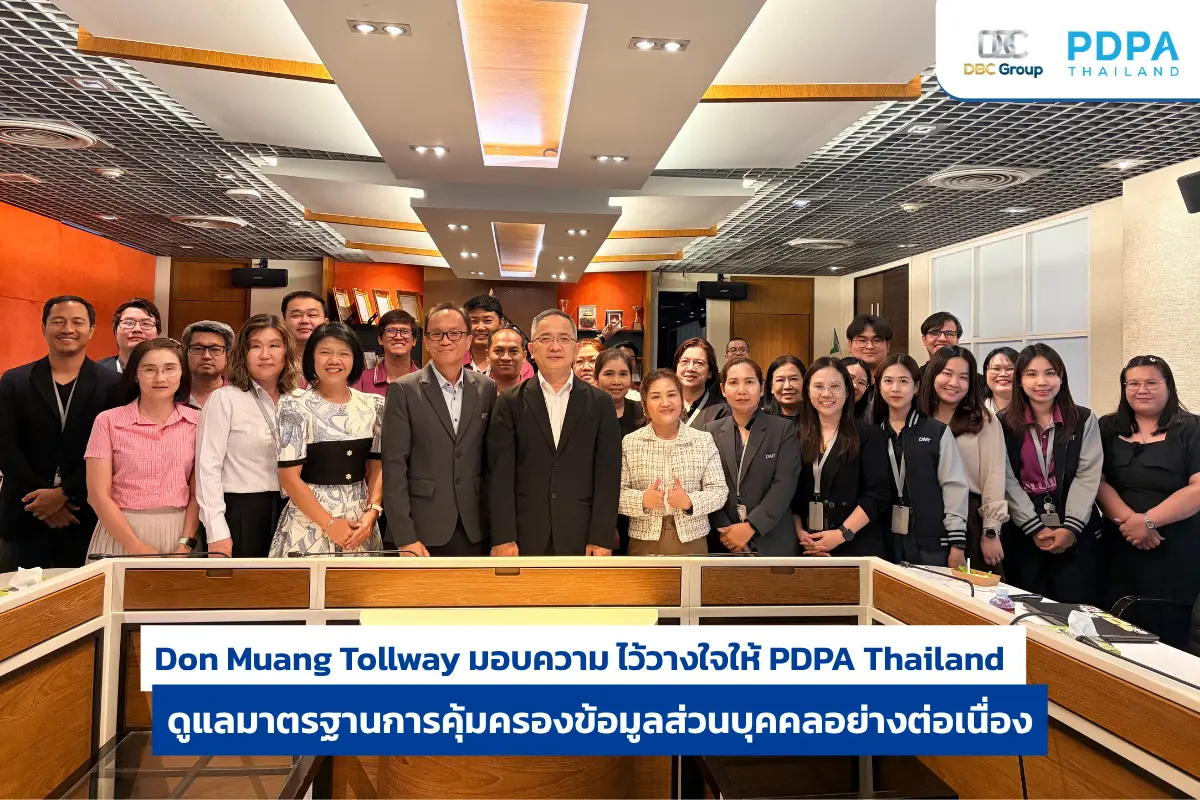
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ
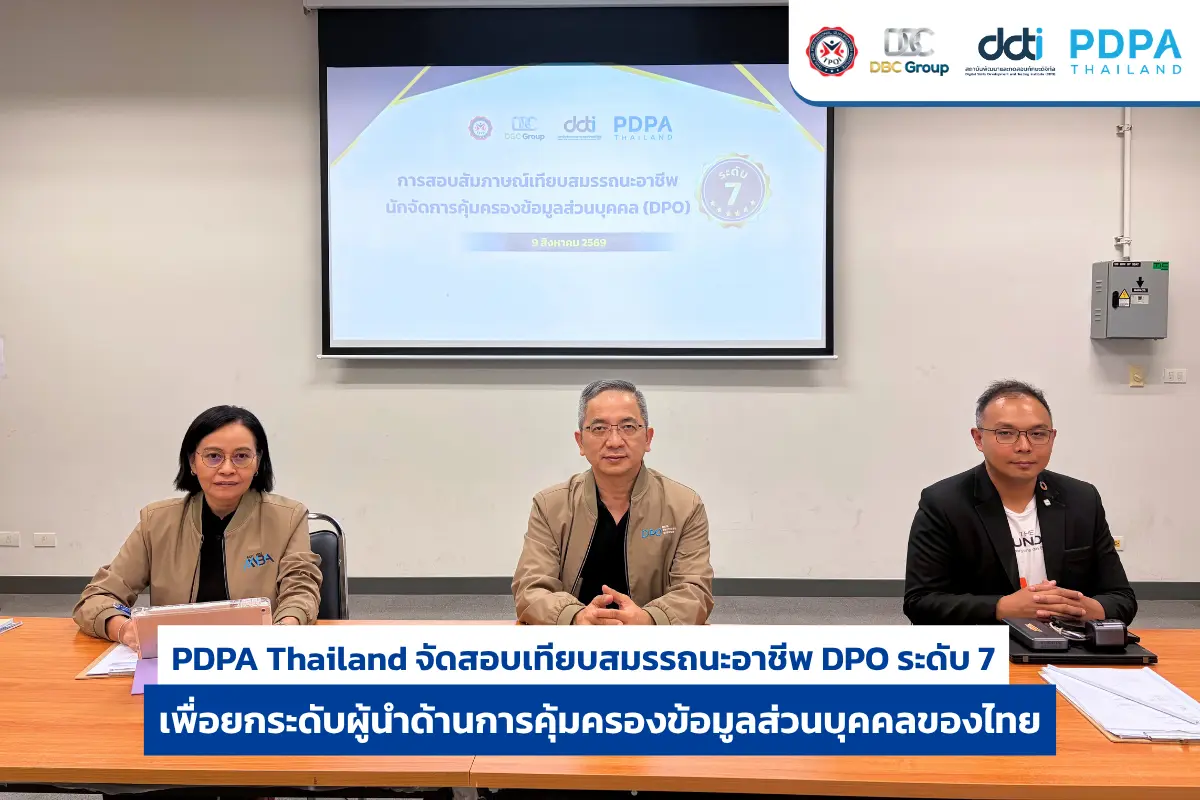
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
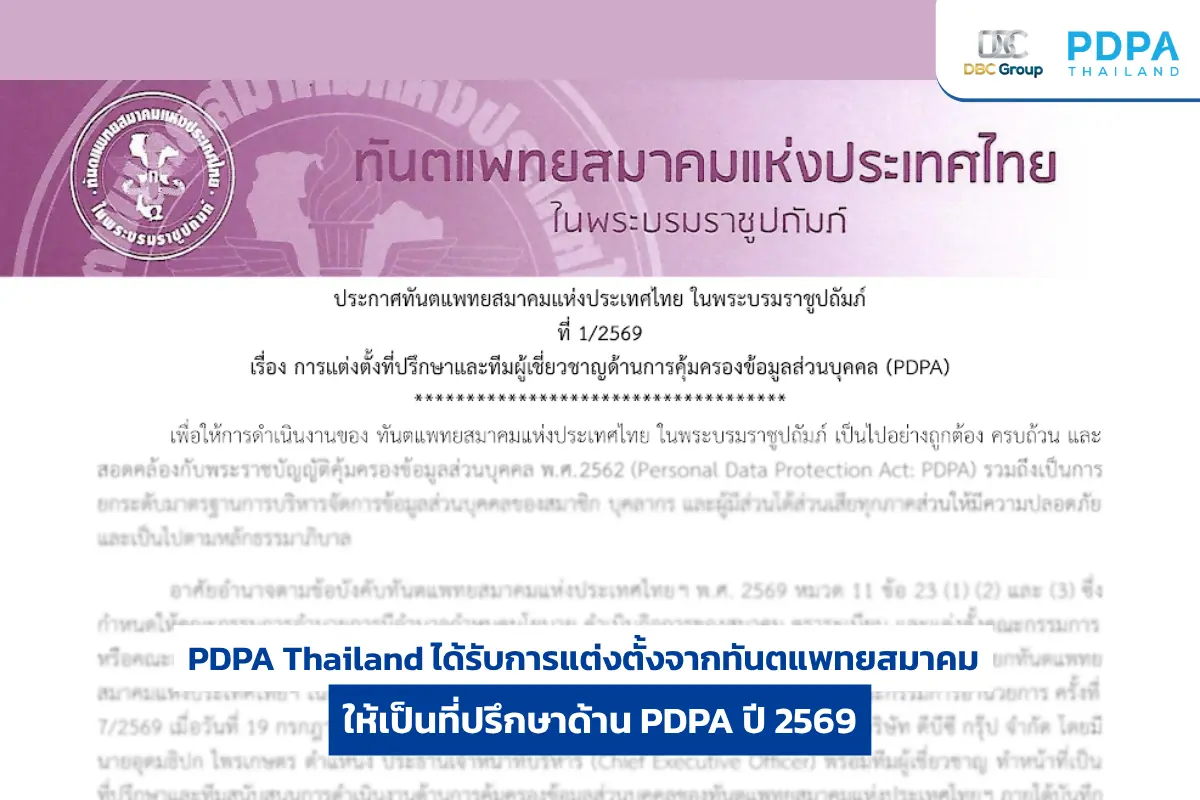
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

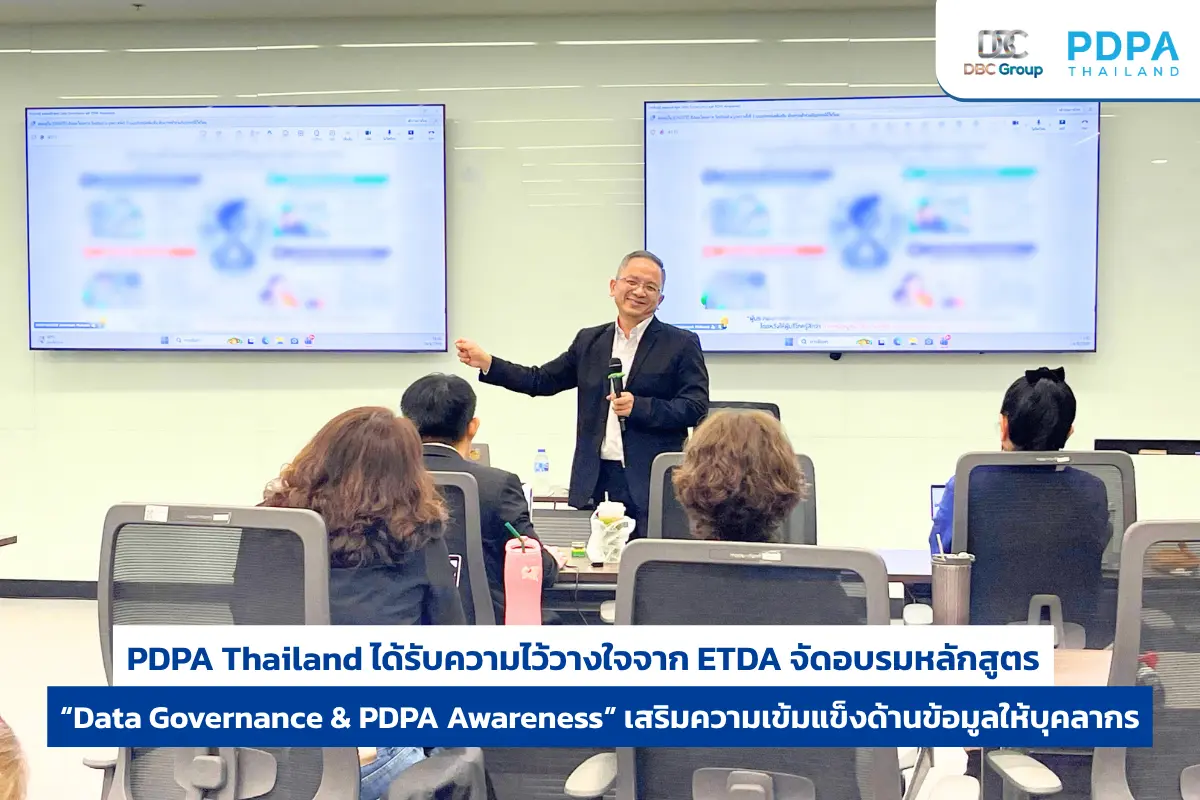
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ