
: รูปแบบที่เหมาะสมการแบ่งปันข้อมูลส่วนบุคคลเพื่อการบริหารภาครัฐภายใต้กรอบพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล
ผู้แต่ง: พงษ์มนัส ดีอด / พระครูวินัยธรวรชัด ปยุตฺโต / ปาริฉัตร ไชยเดช / พระมหาชัยชนะ บุญนาดี สถาบัน: มหาวิทยาลัยมหามกุฏราชวิทยาลัย วิทยาเขตอีสาน ปี: 2565 บทคัดย่อ: บทความฉบับนี้ศึกษาถึงรูปแบบที่เหมาะสมการแบ่งปันข้อมูลส่วนบุคคลเพื่อการ บริหารภาครัฐภายใต้กรอบพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลเนื่องจากข้อมูลส่วนบุคคลเป็น สิทธิมนุษยชนขั้นพื้นฐานที่รัฐพึ่งดูแล เป็นหลักประกันแก่ประชาชนอย่างไรก็ตามเมื่
ปัญหากฎหมายเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลในเครือข่ายสังคมออนไลน์: ศึกษากรณีผู้ควบคุมข้อมูลส่วนบุคคลหลายราย
ผู้แต่ง: ปัทมา มัญชุนากร สถาบัน: สถาบันบัณฑิตพัฒนบริหารศาสตร์ ปี: 2565 บทคัดย่อ: การพัฒนาทางเทคโนโลยีและสังคมของเครือข่ายสังคมออนไลน์ ทำให้การนำกฎหมายคุ้มครองข้อมูลส่วนบุคคลมาใช้ในทางปฏิบัติมีความยากมากยิ่งขึ้น จากการวิจัยพบปัญหาสำคัญ 2 ประการ ได้แก่ (1) ปัญหาเรื่องความสับสนในการกำหนดฐานะของบุคคลที่เกี่ยวข้องกับการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล และ (2) ปัญหาเรื่องความไม่ครอบคลุมของบทบัญ
ความรับผิดชอบผู้ประกอบวิชาชีพ ภายใต้การคุ้มครองข้อมูลส่วนบุคคล
ผู้แต่ง: อรรถพงศ์ กาวาฬ, อภินันท์ ศรีศิริ สถาบัน: มหาวิทยาลัยทักษิณ ปี: 2565 บทคัดย่อ: บทความทางวิชาการนี้ มีวัตถุประสงค์ 2 ประการ คือ 1. ศึกษาแนวคิด หลักการเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล เพื่อความรู้เข้าใจ 2. ศึกษาความสัมพันธ์เกี่ยวข้องกับความรับผิดของผู้ประกอบวิชาชีพกับการคุ้มครองข้อมูลส่วนบุคคล โดยผลจาการศึกษา พบว่า การคุ้มครองข้อมูลส่วนบุคคลมีพื้นฐานสำคัญมาจากแนวคิดการคุ้มครองสิทธิขั้นพื้

ปัญหากฎหมายคุ้มครองข้อมูลส่วนบุคคลต่อระบบฐานข้อมูลการประกันภัยในธุรกิจประกันวินาศภัย
ผู้แต่ง: ชนิดา เกิดกรรณ์ สถาบัน: มหาวิทยาลัยราชภัฏ เชียงราย ปี: 2564 บทคัดย่อ: บทความนี้มุ่งศึกษาถึงปัญหาการจัดทำระบบฐานข้อมูลการประกันภัย (Insurance Bureau System) ในธุรกิจประกันวินาศภัยของประเทศไทยที่จัดเก็บข้อมูลการรับประกันวินาศภัยและค่าสินไหมทดแทนของผู้เอาประกันภัย เพื่อพิจารณานำฐานข้อมูลการประกันภัยมาใช้ในการตรวจสอบและป้องกันการฉ้อฉลประกันภัย ซึ่งพบว่าในปัจจุบันหน่วยงานที่เกี่ยวข้องยังขาดอำน
ข้อพิจารณาการได้รับยกเว้นตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล : กรณีศึกษากฎหมายของสหราชอาณาจักร
ผู้แต่ง: รัฐสภา จุรีมาศ สถาบัน: มหาวิทยาลัยศรีนครินทรวิโรฒ ปี: 2564 บทคัดย่อ: แนวคิดในการคุ้มครองข้อมูลส่วนบุคคลมีวัตถุประสงค์เพื่อคุ้มครองสิทธิส่วนบุคคลของประชาชน มิให้ถูกล่วงละเมิดในการเข้าถึง นำไปใช้ รวบรวมและตลอดจนจัดเก็บข้อมูลนั้น ๆ ภายใต้สิทธิในความเป็นส่วนตัว (Privacy) อันปราศจากการรบกวนและการแทรกแซงจากสังคม พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 จึงถูกตราขึ้นเพื่อวางมาตรการพิทักษ์ส
ผลกระทบทางลบอันเกิดจากกฎหมายคุ้มครองข้อมูลส่วนบุคคลสหภาพยุโรปและพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: คณาธิป ทองรวีวงศ์ สถาบัน: มหาวิทยาลัยเกษมบัณฑิต ปี: 2564 บทคัดย่อ: การวิจัยครั้งนี้มีวัตถุประสงค์ 1) ศึกษาผลกระทบทางลบมิติต่าง ๆ ที่เกิดจากองค์ประกอบและเงื่อนไขของกฎหมายคุ้มครองข้อมูลส่วนบุคคลสหภาพยุโรป (GDPR) 2) ศึกษาผลกระทบทางลบมิติต่าง ๆ ที่เกิดจาก องค์ประกอบและเงื่อนไขของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 โดยศึกษาเปรียบเทียบกับกฎหมายสหภาพยุโรป 3) เพื่อทำข้อเสนอแนะในการลดผ
ปัญหาทางกฎหมายเกี่ยวกับข้อมูลไบโอเมตริก ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: รัชนี แตงอ่อน สถาบัน: มหาวิทยาลัยบูรพา ปี: 2564 บทคัดย่อ: บทความนี้ได้ศึกษาปัญหาทางกฎหมายเกี่ยวกับข้อมูลไบโอเมตริก (biometric data) ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ในประเด็นที่เกี่ยวข้องกับการบัญญัติความหมาย การตีความกฎหมายและการบังคับใช้ข้อมูลไบโอเมตริก จากการศึกษาพบว่า ยังมีประเด็นที่ต้องพิจารณาหลายประการ ได้แก่ ความหมายของข้อมูลไบโอเมตริก การเก็บรวบรวมข้อมูลไบโอเมตริก
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562:ความตระหนักและแนวทางการดำเนินงานของสถานศึกษา
ผู้แต่ง: กิตติมา สาธุวงษ์ สถาบัน: วิทยาลัยพยาบาลกองทัพเรือ กรุงเทพมหานคร ปี: 2564 บทคัดย่อ: พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 จะมีผลบังคับใช้อย่างสมบูรณ์ในมิถุนายน พ.ศ. 2565 โดยสถานศึกษาเป็นหน่วยงานหนึ่งที่ต้องปฏิบัติตามกฎหมายฉบับนี้ สถานศึกษามีภารกิจและการดำเนินการที่เกี่ยวข้องและจำเป็นต้องใช้ข้อมูลส่วนบุคคลจำนวนมาก โดยเฉพาะข้อมูลของผู้เรียน จึงมีความเสี่ยงต่อการละเมิดข้อมูลส่วนบุคค
การคุ้มครองข้อมูลชีวมาตรภายใต้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: เมธิชา ยุบลชิต สถาบัน: มหาวิทยาลัยศรีปทุม ปี: 2564 บทคัดย่อ: บทความฉบับนี้ มีวัตถุประสงค์เพื่อศึกษามาตรการทางกฎหมายและความเป็นส่วนตัวของชีวมาตร ปัจจุบันชีวมาตร (Biometrics) ถูกนำมาใช้พัฒนาเทคโนโลยีด้านวิทยาศาสตร์ หรือใช้กับแอปพลิเคชันต่างๆ การเก็บรักษาข้อมูลชีวมาตรในรูปดิจิทัลจะถูกบันทึกไว้ในระบบฐานข้อมูลของผู้ให้บริการ จึงเสี่ยงต่อการถูกคุกคามและไวต่อความเสียหายมากกว่าข้อมูลในรูปแบบอื่นๆ
การประกันภัยความรับผิดทางไซเบอร์ : ศึกษาความคุ้มครองกรณีการละเมิดข้อมูลส่วนบุคคลตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: จีระศักดิ์ เสมมีสุข สถาบัน: มหาวิทยาลัยธรรมศาสตร์ ปี: 2564 บทคัดย่อ: พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 กำหนดหลักเกณฑ์ และควบคุมการเก็บรวมรวม การใช้ และการเปิดเผยข้อมูลส่วนบุคคลโดยผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคล หากบริหารจัดการข้อมูลส่วนบุคคลโดยฝ่าฝืนต่อบทบัญญัติของกฎหมาย ที่เรียกว่า การเกิดเหตุการณ์การละเมิดข้อมูลส่วนบุคคล และก่อความเสียหายต่อเจ้าของข้อม
แนวทางการบริหารจัดการระบบสารสนเทศเพื่อการคุ้มครองข้อมูลส่วนบุคคลของหน่วยงานรัฐ
ผู้แต่ง: อรรถพล ป้อมสถิตย์ สถาบัน: มหาวิทยาลัยรังสิต ปี: 2564 บทคัดย่อ: ตามที่รัฐบาลเห็นความสำคัญของการคุ้มครองข้อมูลส่วนบุคคล จึงได้ผลักดันพระราชบัญญัติการคุ้มครองข้อมูลส่วนบุคคลจนสามารถประกาศใช้ในเดือนพฤษภาคมปี 2562 ซึ่งหน่วยงานของรัฐที่มีหน้าที่กำกับดูแลการให้บริการต่างๆ ผ่านระบบสารสนเทศต้องมีการกำหนดแนวทางและระเบียบในการจัดระบบ การสำรวจ การจัดเก็บ การประมวล การใช้ประโยชน์ การพัฒนาระบบข้อมูลสาร
การกำกับดูแลกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมในยุคดิจิทัล
ผู้แต่ง: ประถมพงศ์ ศรีนวล สถาบัน: กสทช ปี: 2564 บทคัดย่อ: ความก้าวหน้าของเทคโนโลยีสื่อสารโทรคมนาคมเป็นผลให้มีเทคโนโลยีและบริการใหม่ ๆ เกิดขึ้น เช่น คลาวด์ คอมพิวติง ปัญญาประดิษฐ์ อินเทอร์เน็ตของสรรพสิ่ง เทคโนโลยี 5G และบริการ OTT เป็นต้น บริการ OTT มีการใช้งานอย่างแพร่หลาย ซึ่งมีผู้ให้บริการเป็นผู้ให้บริการต่างประเทศและการใช้งานมีแนวโน้มมาทดแทนบริการโทรคมนาคมดั้งเดิม กฎหมายและกฎเกณฑ์การกำกับดูแลขอ

เปิดให้ดาวน์โหลดได้แล้ว ‼️ GUIDELINE แนวทางปฏิบัติ PDPA สำหรับ “งานบัญชี” ผปก.วิชาชีพบัญชี ได้ประโยชน์
เปิดให้ดาวน์โหลดได้แล้ว ‼

สรุปเหตุการณ์ “ข้อมูลรั่วไหล” 2561-2566
กว่า 6 ปีที่ผ่านมา ประเทศ

สอศ. ขับเคลื่อนการคุ้มครองข้อมูลส่วนบุคคล ทำงานปลอดภัยภายใต้ PDPA


โครงสร้าง พ.ร.บ. ข้อมูลข่าวสารของราชการที่หน่วยงานราชการ ควรรู้ !
ในปัจจุบันนี้ในหน่วยงานรา

ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

แจกคู่มือ PDPA สำหรับผู้ประกอบการ SMEs โดยกระทรวง MDES และ PDPC
ถึงแม้จะมีประกาศคณะกรรมกา

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ

‘สรุปประเด็นสำคัญ’ จากงานสัมมนาแนวทางการบังคับใช้กฏหมาย PDPA 23 พ.ค.2565
23 พ.ค.2565 – พลเอก

ยันไม่เลื่อน! กฎหมาย PDPA บังคับใช้ 1 มิ.ย. 65 พร้อมประเด็นอัปเดตกับ เธียรชัย ณ นคร
ประธานคณะกรรมการ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ยืนยันปีนี้กฎหมาย PDPA ไม่เลื่อนบังคับใช้แล้ว
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยง
PDPA กับ AI ทำไมแค่ Conse
Guideline Web Scraping พัฒนา AI ให้ปลอดภัยตามกฎหมาย
ท่านกำลังดูดข้อมูลจากเว็บ
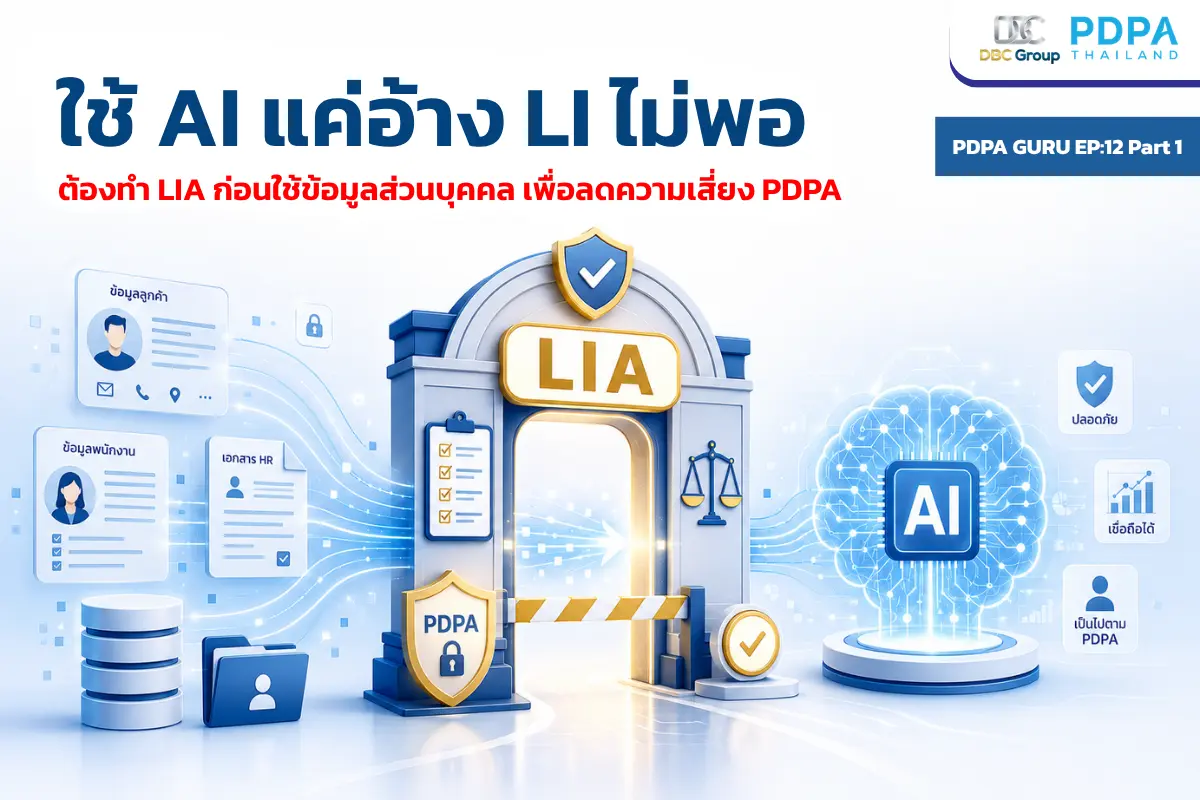
PDPA Guru EP.12 ถอดรหัสกฎหมาย PDPA: ทำไม “LIA” คือด่านสำคัญที่องค์กรต้องทำก่อนก้าวเข้าสู่ยุค AI (Part 1)
PDPA Guru EP.12 ถอดรหัสกฎ
Data Governance กับ DPO: ทำไมงาน PDPA ถึงขาดเรื่องนี้ไม่ได้
Data Governance กับ DPO:
Agentic AI คืออะไร? เจาะลึกความเสี่ยงและจุดควบคุมสำหรับ DPO
Agentic AI คืออะไร? เจาะล
วิธีตรวจและอัปเดต DPA กับ AI Vendor ให้ถูกหลัก PDPA
DPA กับ AI Vendor: วิธีตร

Data Minimization กับ GenAI: เมื่อหลักการป้อนข้อมูลเท่าที่จำเป็นต้องเปลี่ยนไป
Data Minimization กับ Gen
PDPA คลินิก: Master Roadmap วางระบบจัดการข้อมูลคนไข้ให้ปลอดภัยจริง
PDPA คลินิก: DPO ทำอย่างไ
DPO คลินิก จำเป็นไหม? 7 ความเสี่ยงใหญ่ที่คนทำธุรกิจคลินิกต้องรู้
DPO คลินิก จำเป็นไหม? 7 ค
DPIA สำหรับ AI: วิธีประเมินความเสี่ยงและ Checklist ตามหลัก PDPA
DPIA สำหรับ AI: วิธีประเม
Vendor AI กับ PDPA: เป็น Processor หรือ Joint Controller?
Vendor AI กับ PDPA: เป็น


จากประเด็นร้อนช่วงสัปดาห์ที่ผ่านมา “Kiss Cam เปลี่ยนชีวิต สะเทือนสิทธิของเจ้าของข้อมูลส่วนบุคคล”
เหตุการณ์ที่ผ่านมาเกิดขึ้

การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท ราชพัฒนา เอ็นเนอร์ยี จำกัด (มหาชน)
เมื่อวันที่ 30 พฤษภาคม 2

การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท สยามอินเตอร์ การประมูล จำกัด
เมื่อวันที่ 28 พฤษภาคม 25

TPQI Fair 2025 x DBC Group & PDPA Thailand
เริ่มแล้ว! พบกับพวกเรา PD

การอบรมเตรียมความพร้อมด้าน PDPA ในฐานะ “ที่ปรึกษาด้านกฎหมาย PDPA” – SIVITT
เมื่อวันที่ 23 เมษายน 256

การอบรมการใช้เครื่องมือ AI พร้อมแนวปฏิบัติแบบเจาะลึก โดย ผศ.ดร.ธีทัต ชวิศจินดา
คณะผู้บริหาร วิทยากร และท

ส่งมอบแล้ว! PDPA Guideline กับการคุ้มครองแรงงานสำหรับสถานประกอบการ อัปเดตล่าสุดกฎหมายลำดับรอง
ส่งมอบแล้ว PDPA Guideline

บรรยากาศการประชุมวิชาการประจำปี HA National Forum ครั้งที่ 25
บรรยากาศการประชุมวิชาการป


การอบรมสร้างความตระหนักรู้เชิงปฏิบัติการ ด้านกฎหมาย PDPA – การรถไฟแห่งประเทศไทย
เมื่อวันที่ 12 มีนาคม 256
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

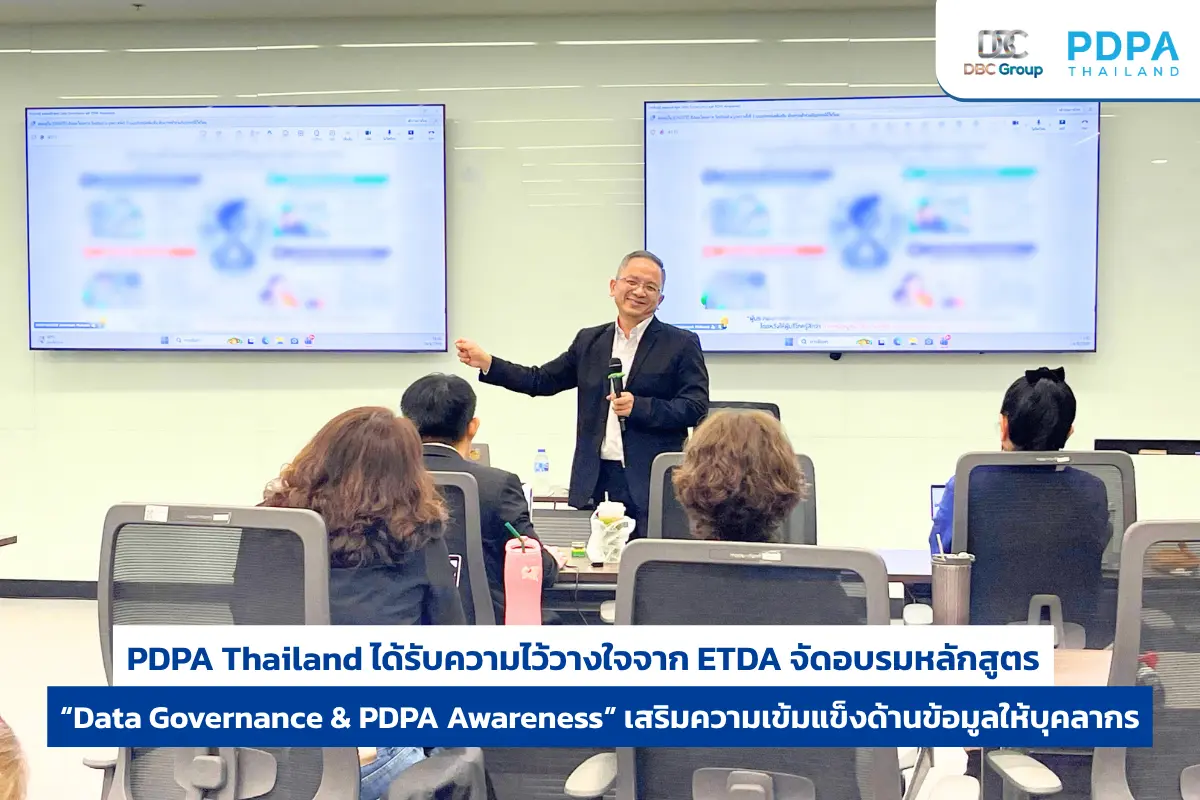
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
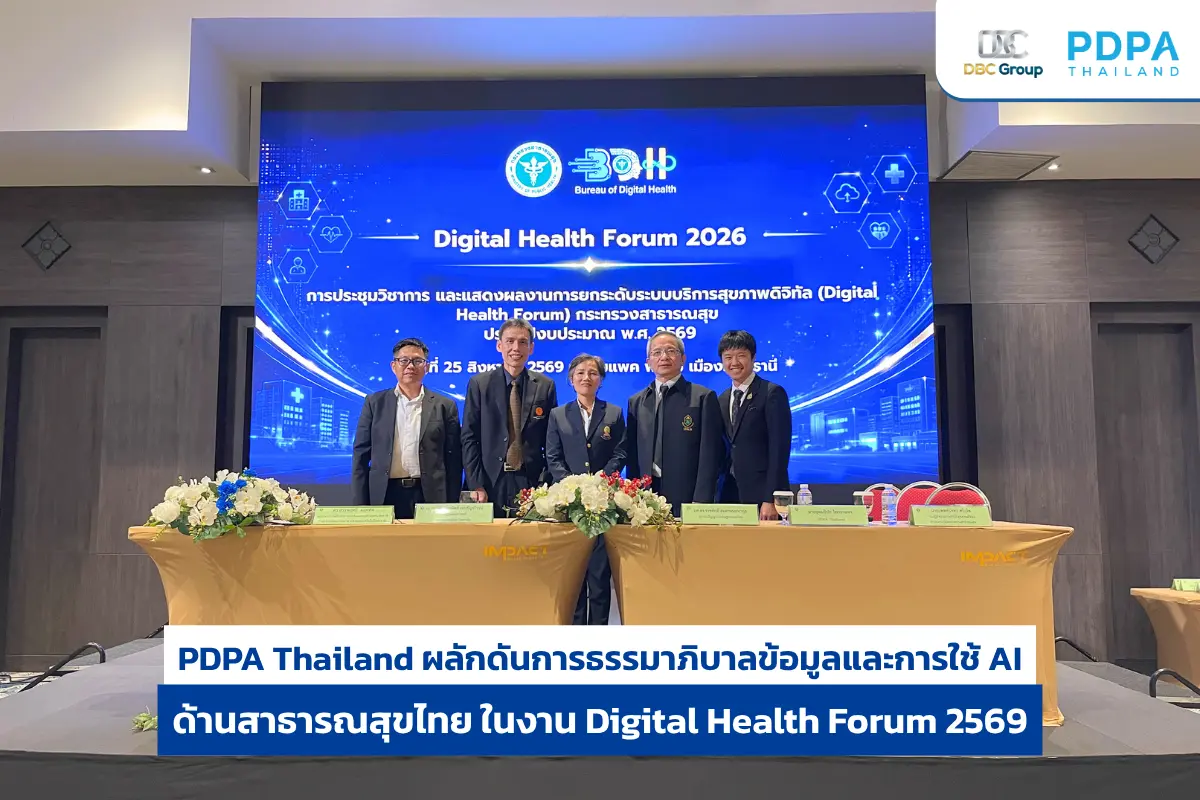
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...

ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection

การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครส


PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด

การตรวจประเมินภายใน ตามมาตรฐานสากลและแนวคิด GRC กลไกสำคัญสู่การปฏิบัติตาม PDPA
การตรวจประเมินภายใน ตามมา

AI กับ PDPA “เมื่อคำสั่งเพียงบรรทัดเดียวอาจกลายเป็นความเสี่ยง”
AI กับ PDPA “เมื่อคำสั่ง
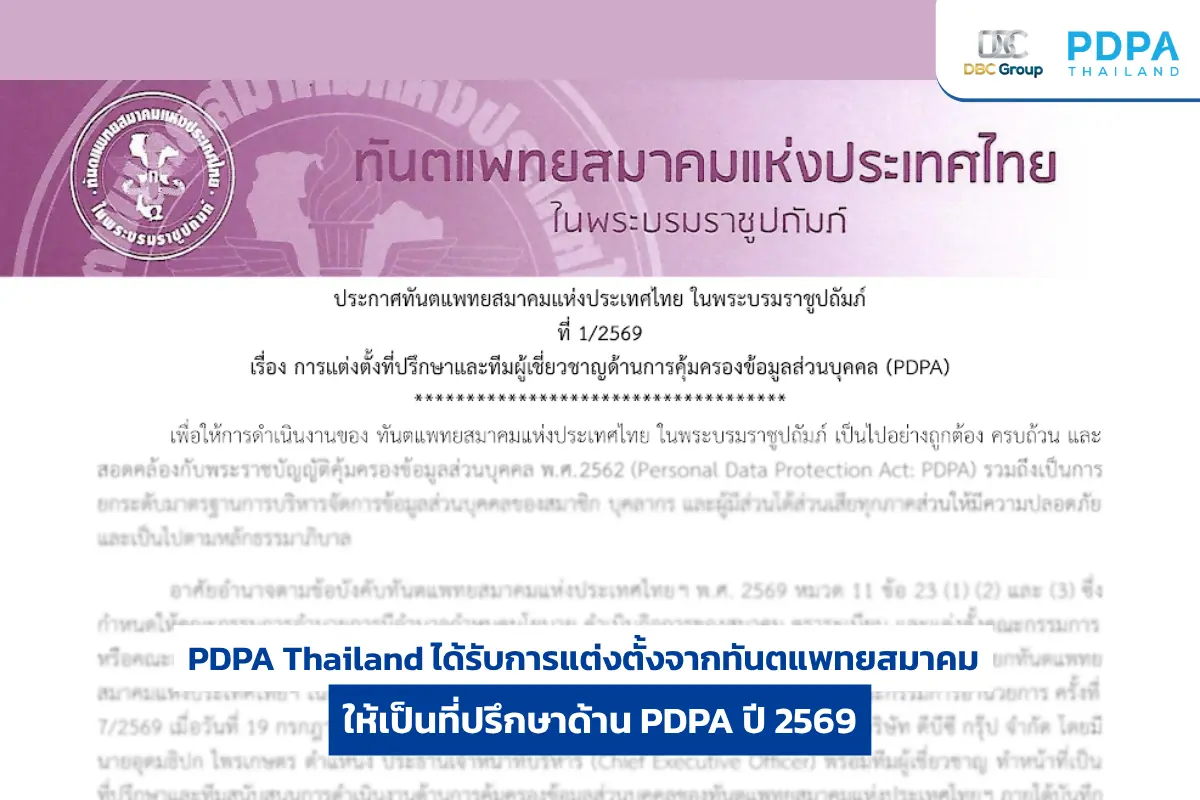
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ

NIST และ AI Governance เข็มทิศของการคุ้มครองข้อมูลและการใช้ AI อย่างมีความรับผิดชอบ
NIST และ AI Governance เข

ตรวจประเมิน PDPA อย่างไรให้ยั่งยืน? การประเมินเพื่อประโยชน์ขององค์กรในยุคดิจิทัล
การตรวจประเมิน PDPA รากฐา
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยง
PDPA กับ AI ทำไมแค่ Conse