
สิทธิการเพิกถอนความยินยอม ตามกฎหมาย PDPA คืออะไร? สิ่งที่ทุกองค์กรต้องรู้
สิทธิในการเพิกถอนความยินยอม (Right to Withdraw Consent) มาตรา 19 ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) คือ หนึ่งใน สิทธิเจ้าของข้อมูล ที่เจ้าของข้อมูลส่วนบุคคลจะถอนความยินยอมเสียเมื่อใดก็ได้ โดยจะต้องถอนความยินยอมได้ง่าย เช่นเดียวกับการให้ความยินยอม ความท้าทายขององค์กรในกรณีที่ประมวลผลข้อมูลส่วนบุคคลด้วยการขอความยินยอม องค์กรต้องออกแบบระบบรองรับอย่างจริงจัง ไม่ใช่ให้ยินยอมง่าย แต่ถอ
สิทธิเจ้าของข้อมูล (Data Subject Rights) คืออะไร มีอะไรบ้าง? สรุปครบ 8 ข้อตามกฎหมาย PDPA
สิทธิเจ้าของข้อมูล (Data Subject Rights) ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) คือ สิทธิที่กฎหมายกำหนดขึ้นเพื่อให้บุคคลทั่วไปสามารถควบคุม ดูแล และปกป้องข้อมูลส่วนบุคคลของตนเองที่ถูกองค์กรหรือหน่วยงานต่างๆ เก็บรวบรวม ใช้ หรือเปิดเผย สิทธิพื้นฐานของเจ้าของข้อมูลส่วนบุคคลมีทั้งหมด 8 ประการ ดังนี้ สิทธิได้รับการแจ้งให้ทราบ (Right to be Informed) ตามมาตรา 23 คือ สิทธิที่จะต้องได้รับทราบวั
อัปเดต 7 Skills ที่คนทำ PDPA ต้องรู้ในปี 2569 เพื่อการปฏิบัติตามกฎหมายอย่างยั่งยืน
ปี 2569 นับเป็นปีที่ 7 นับจากประกาศใช้ และกำลังก้าวเข้าสู่ปีที่ 4 ของการบังคับใช้เต็มรูปแบบของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA หลายองค์กรมักเริ่มทำ PDPA ด้วยวิธีที่ “ถูกต้องในเชิงเอกสาร” เป็นอันดับแรก คือรีบจัดทำนโยบาย, แบบฟอร์ม หรือจัดทำประกาศให้ครบตามรายการตรวจสอบ แต่เมื่อเวลาผ่านไปกลับพบปัญหา เช่น มีคำถามจากลูกค้าหรือพนักงานเข้ามาแล้วตอบไม่ตรงประเด็น พอมีเหตุหรือมี
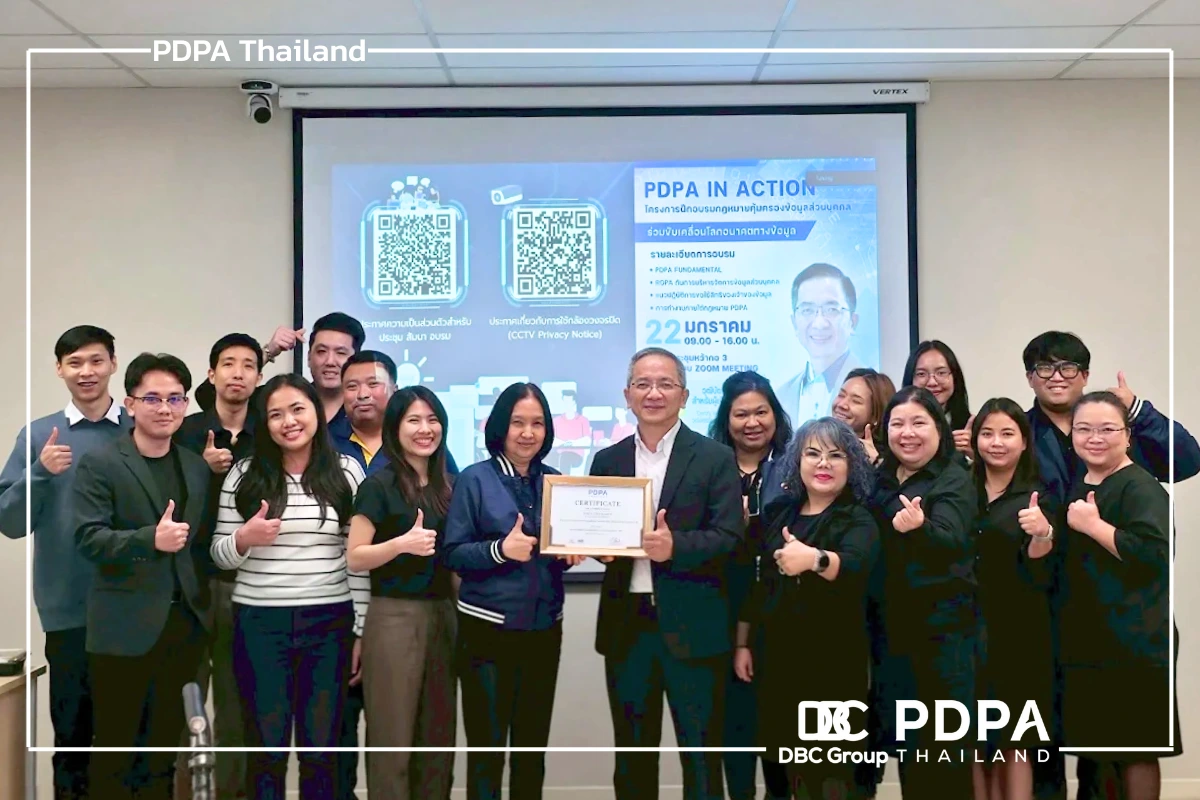
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
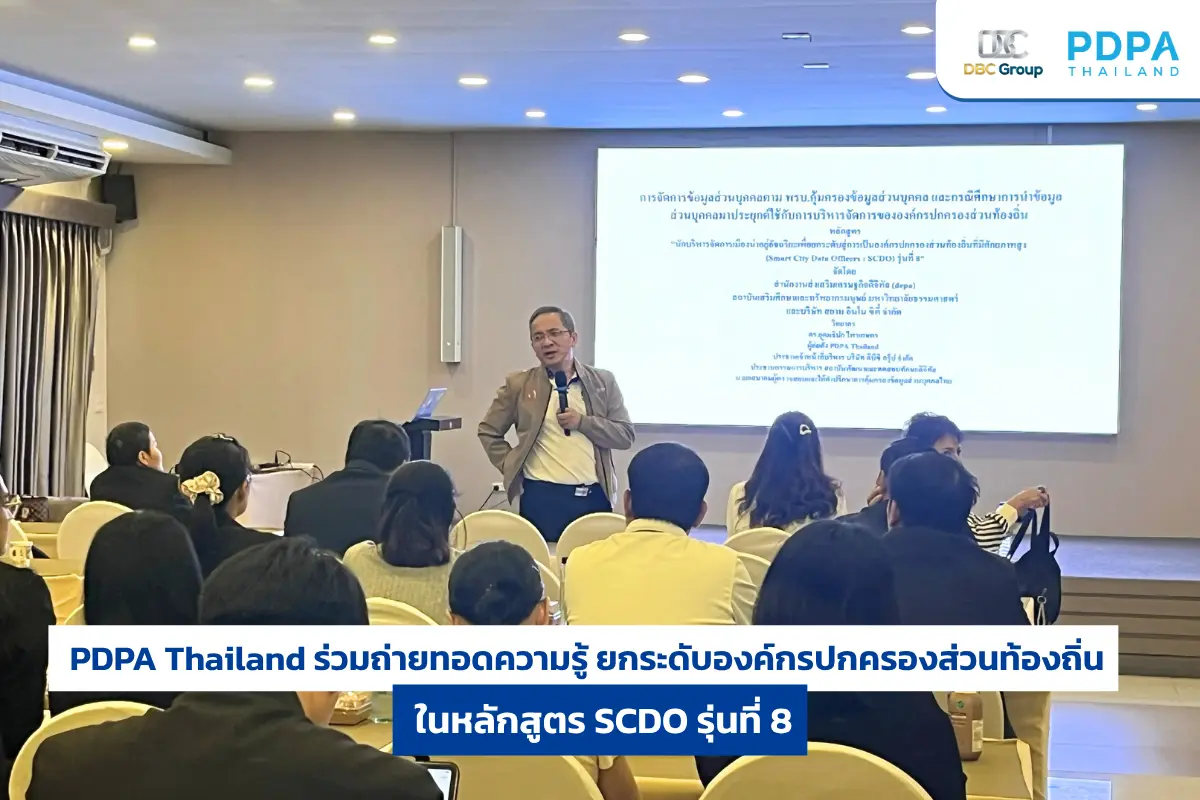
เมื่อวันที่ 22 มกราคม 2569 ที่ผ่านมา – ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร DBC Group และผู้ก่อตั้ง PDPA Thailand เป็นผู้ถ่ายทอดความรู้เรื่อง “กฎหมายคุ้มครองข้อมูลส่วนบุคคลเชิงปฏิบัติการ” ให้กับบุคลากรจาก สอวช. โดยมีผู้เข้าอบรมทั้งแบบ Online และ Onsite รวมกว่า 50 ท่านร่วมกิจกรรมในครั้งนี้ รายละเอียดการฝึกอบรม: หลักเกณฑ์และหลักการที่สำคัญ, ขอบเขตการบังคับใช้พร้อมการตีความ,
แจกฟรี! คู่มือป้องกันความเสี่ยงเกี่ยวกับข้อมูลส่วนบุคคลสำหรับพนักงานขององค์กร (Data Controller Perspective)
ทำไมพนักงานต้องรู้ PDPA และองค์กรต้องให้ความสำคัญกับการสร้างความตระหนักรู้ด้าน PDPA ในองค์กรที่เป็นรูปธรรม? ในยุคเศรษฐกิจดิจิทัล ข้อมูลส่วนบุคคลได้กลายเป็นสินทรัพย์เชิงกลยุทธ์ที่สำคัญขององค์กร อย่างไรก็ตาม หากการจัดการข้อมูลที่ไม่มีประสิทธิภาพหรือไม่ดีเพียงพออาจสร้างความเสียหายต่อเจ้าของข้อมูล และนำไปสู่ความเสี่ยงที่ร้ายแรงต่อองค์กร ทั้งในแง่กฎหมาย เช่น การถูกฟ้องร้อง เสียค่าปรับทางปกครอง ในแ
บทสรุป PDPA ปี 2568 – เปลี่ยนความเสี่ยงให้เป็นกลยุทธ์การคุ้มครองข้อมูลปี 2569
ตลอดปี 2568 หลายองค์กรไทยเริ่มรู้สึกชัดว่า PDPA ไม่ได้เป็นแค่ “งานเอกสาร” อีกต่อไป แต่เป็นเรื่องที่กระทบทั้งองค์กร ตั้งแต่ความเชื่อมั่นของลูกค้า การตรวจประเมินจากคู่ค้า ไปจนถึงความเสี่ยงใหม่จากระบบ Cloud และ AI ที่สำคัญคือ ภาพการบังคับใช้กฎหมายเริ่มชัดขึ้นเรื่อย ๆ ในเชิง “บรรทัดฐาน” และ “บทเรียนราคาแพง” ทำให้ปี 2569 เป็นปีที่องค์กรควรวางระบบให้จริงจังมากขึ้น ไม่ใช่แค่ทำให้ผ่านแบบครั้งคราว PDP
สรุป 5 เหตุละเมิดข้อมูลส่วนบุคคลปี 2568 – บทเรียนจากองค์กรสู่องค์กร ผลกระทบและความเสี่ยงที่องค์กรต้องเผชิญ
ตลอดระยะเวลาในปี พ.ศ. 2568 (ค.ศ. 2025) ที่ผ่านมา จะเห็นจากประกาศหรือข่าวสารเกี่ยวกับเหตุการละเมิดข้อมูลส่วนบุคคลในประเทศไทยหลายต่อหลายครั้ง ซึ่งอาจเกิดจากสาเหตุหลายปัจจัย อาทิ พนักงานปฏิบัติหน้าที่แบบไม่ระวัง, องค์กรขาดมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม ครอบคลุมไปถึงการถูกแฮ็กหรือเจาะระบบ ปัจจัยเหล่านี้ล้วนเป็นจุดเริ่มต้นของเหตุการละเมิดข้อมูลส่วนบุคคล ที่อาจนำไปสู่บทลงโทษทางกฎหมายได้ทั้
[บทเรียนเคส กกต.] ส่งข้อมูลผ่าน LINE ไม่ระวังอาจถูกปรับ PDPA
จากกระแสข่าว “กกต. ถูกปรับตาม PDPA” เพราะข้อมูลผู้สมัคร/ผู้ได้รับเลือก สว. รั่วไหลจำนวนมาก และมีประเด็นสำคัญข้อหนึ่งที่สะเทือนองค์กรไทยแทบทุกแห่งคือ การส่งไฟล์ข้อมูลผ่าน LINE เพื่อความสะดวกในการทำงาน แต่ไม่มีมาตรการความปลอดภัยที่เหมาะสม จนกลายเป็นช่องทางเสี่ยงที่ทำให้เกิดเหตุข้อมูลรั่วไหลได้จริง ประเด็นนี้ไม่ใช่เรื่องของ “หน่วยงานรัฐ” เท่านั้น แต่สะท้อนภาพเดียวกับภาคเอกชน/SME จำนวนมากที่ยังใช
5 บทเรียนองค์กรไทยต้องรู้ – เคสกกต. ถูกปรับตาม PDPA
คำสั่งของคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) ที่ลงโทษปรับทางปกครองสำนักงานคณะกรรมการการเลือกตั้ง (กกต.) จากกรณีข้อมูลผู้สมัคร สว. รั่วไหล ถือเป็นกรณีศึกษาสำคัญที่สะท้อนบทเรียนหลายประการต่อสังคม หน่วยงานรัฐ และองค์กรต่างๆ ดังนี้ครับ: 1. หน่วยงานรัฐ “ต้อง” รับผิดชอบตามกฎหมาย PDPA อย่างเคร่งครัด กรณีนี้ชี้ให้เห็นชัดเจนว่า กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) บังคับใช้กับทุกองค์กรไม่เว้นแม้แต่ &#
PDPA กับ ความยินยอม: หลักการที่สำคัญ และบทลงโทษทางกฎหมาย “องค์กรต้องรู้”
หนึ่งคำถามยอดฮิตสำหรับองค์กรคือ “เราต้องขอความยินยอมทุกครั้งที่เก็บข้อมูลจริงไหม?” ภายใต้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA “ความยินยอม” เป็นหนึ่งในการให้เหตุผลตามกฎหมาย หรือฐานทางกฎหมาย PDPA ในการเก็บ ใช้ และเปิดเผยข้อมูลส่วนบุคคล แม้ว่าความยินยอมจะเป็นฐานทางกฎหมาย “ที่มีชื่อเสียงมากที่สุด” ในแง่ของความรู้จักหรือความคุ้นเคย แต่ก็เป็นฐานทางกฎหมายที่ต้องอาศัยความเข้าใจ แล
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้สมัคร สว.รั่ว 335,000 บาท สืบเนื่องจากการที่ ดร.อุดมธิปก ไพรเกษตร ผู้ก่อตั้งสื่อ PDPA Thailand ได้พบว่าสำนักงานคณะกรรมการเลือกตั้ง มีการฟ้องทางปกครอง คณะกรรมการผู้เชี่ยวชาญ คณะที่ 3 ในคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เมื่อวันที่ 21 พฤศจิการยน 2568 ตาม Link นี้ https://www.facebook.com/share/p/1DKeveve74/ ล่าสุดทาง ดร.อุดมธิปก ได้รับเอกสารสำเนาคำสั่งคณะ
ถอดบทเรียน BayLDA ภายใต้ GDPR ภาพสะท้อน World ID กับคำสั่งลบข้อมูล 1.2 ล้านชุด
สืบเนื่องจากในงานแถลงข่าวของคณะกรรมการผู้เชี่ยวชาญชุดที่ 2 ตามกฏหมาย PDPA ที่มีคำสั่งให้ “World ID” ลบข้อมูลม่านตา (Iris) จำนวน 1.2 ล้านคนของคนไทยและยุติบริการการสแกนม่านตาในประเทศไทย (รายละเอียดเพิ่มเติม > คลิก) นั้น ได้มีการอ้างอิงถึงกรณีศึกษาในลักษณะเดียวกันของ World ID กับคำสั่งของหน่วยงานคุ้มครองข้อมูลแห่งรัฐบาวาเรีย ประเทศสาธารณรัฐเยอรมนี (Das Bayerische Landesamt für Datenschutzaufsicht

เปิดให้ดาวน์โหลดได้แล้ว ‼️ GUIDELINE แนวทางปฏิบัติ PDPA สำหรับ “งานบัญชี” ผปก.วิชาชีพบัญชี ได้ประโยชน์
เปิดให้ดาวน์โหลดได้แล้ว ‼

สรุปเหตุการณ์ “ข้อมูลรั่วไหล” 2561-2566
กว่า 6 ปีที่ผ่านมา ประเทศ

สอศ. ขับเคลื่อนการคุ้มครองข้อมูลส่วนบุคคล ทำงานปลอดภัยภายใต้ PDPA


โครงสร้าง พ.ร.บ. ข้อมูลข่าวสารของราชการที่หน่วยงานราชการ ควรรู้ !
ในปัจจุบันนี้ในหน่วยงานรา

ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

แจกคู่มือ PDPA สำหรับผู้ประกอบการ SMEs โดยกระทรวง MDES และ PDPC
ถึงแม้จะมีประกาศคณะกรรมกา

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ

‘สรุปประเด็นสำคัญ’ จากงานสัมมนาแนวทางการบังคับใช้กฏหมาย PDPA 23 พ.ค.2565
23 พ.ค.2565 – พลเอก

ยันไม่เลื่อน! กฎหมาย PDPA บังคับใช้ 1 มิ.ย. 65 พร้อมประเด็นอัปเดตกับ เธียรชัย ณ นคร
ประธานคณะกรรมการ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ยืนยันปีนี้กฎหมาย PDPA ไม่เลื่อนบังคับใช้แล้ว
ประกาศรายชื่อ คณะกรรมการกำกับสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล สานต่อ PDPA ไทย
ผ่านการคัดเลือกเรียบร้อยส
PDPA Guru EP.12 ถอดรหัสกฎหมาย PDPA: ทำไม “LIA” คือด่านสำคัญที่องค์กรต้องทำก่อนก้าวเข้าสู่ยุค AI (Part 1)
PDPA Guru EP.12 ถอดรหัสกฎ
Data Governance กับ DPO: ทำไมงาน PDPA ถึงขาดเรื่องนี้ไม่ได้
Data Governance กับ DPO:
Agentic AI คืออะไร? เจาะลึกความเสี่ยงและจุดควบคุมสำหรับ DPO
Agentic AI คืออะไร? เจาะล
วิธีตรวจและอัปเดต DPA กับ AI Vendor ให้ถูกหลัก PDPA
DPA กับ AI Vendor: วิธีตร

Data Minimization กับ GenAI: เมื่อหลักการป้อนข้อมูลเท่าที่จำเป็นต้องเปลี่ยนไป
Data Minimization กับ Gen
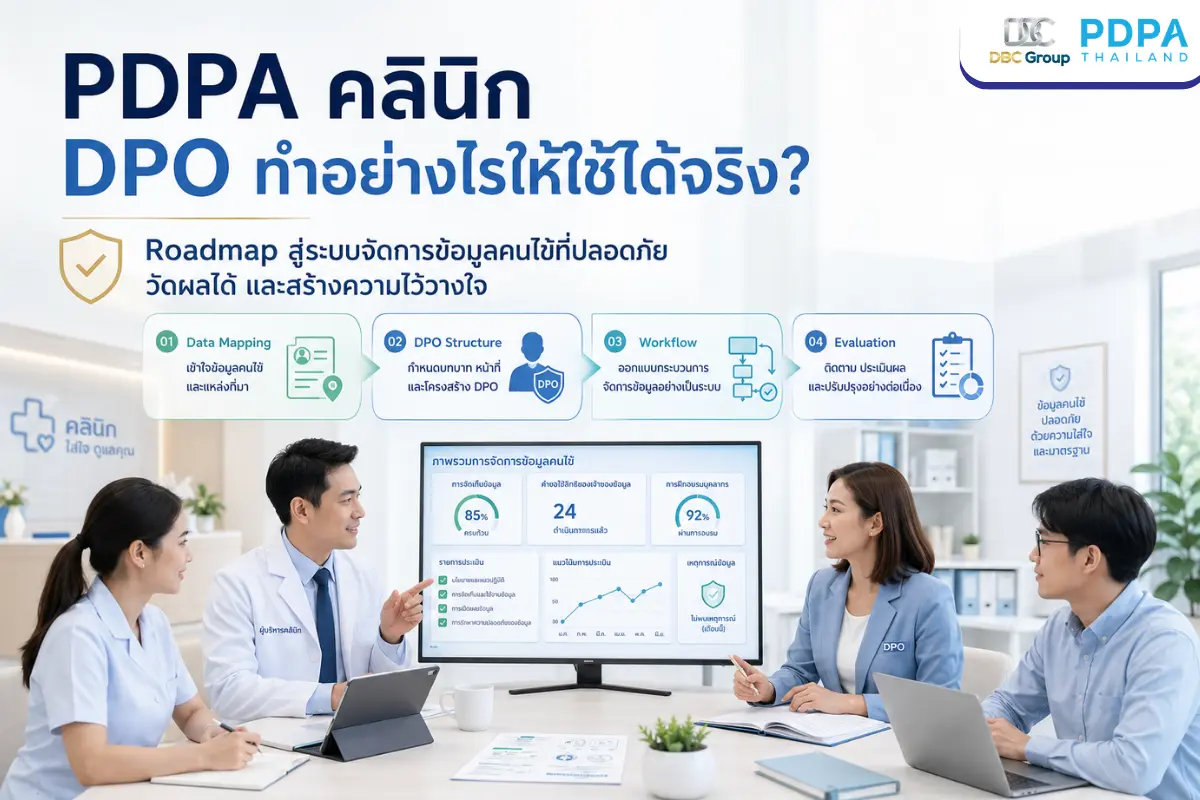
PDPA คลินิก: Master Roadmap วางระบบจัดการข้อมูลคนไข้ให้ปลอดภัยจริง
PDPA คลินิก: DPO ทำอย่างไ
DPO คลินิก จำเป็นไหม? 7 ความเสี่ยงใหญ่ที่คนทำธุรกิจคลินิกต้องรู้
DPO คลินิก จำเป็นไหม? 7 ค
DPIA สำหรับ AI: วิธีประเมินความเสี่ยงและ Checklist ตามหลัก PDPA
DPIA สำหรับ AI: วิธีประเม
Vendor AI กับ PDPA: เป็น Processor หรือ Joint Controller?
Vendor AI กับ PDPA: เป็น
PDPA คลินิก: กฎหมายคุ้มครองข้อมูลส่วนบุคคล กุญแจสร้าง Trust จากคนไข้
PDPA คลินิก: กฎหมายคุ้มคร
โทษทางปกครอง PDPA คลินิก: เจาะลึกความเสี่ยงและวิธีรับมือให้รอด
โทษทางปกครอง PDPA คลินิก:


จากประเด็นร้อนช่วงสัปดาห์ที่ผ่านมา “Kiss Cam เปลี่ยนชีวิต สะเทือนสิทธิของเจ้าของข้อมูลส่วนบุคคล”
เหตุการณ์ที่ผ่านมาเกิดขึ้

การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท ราชพัฒนา เอ็นเนอร์ยี จำกัด (มหาชน)
เมื่อวันที่ 30 พฤษภาคม 2

การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท สยามอินเตอร์ การประมูล จำกัด
เมื่อวันที่ 28 พฤษภาคม 25

TPQI Fair 2025 x DBC Group & PDPA Thailand
เริ่มแล้ว! พบกับพวกเรา PD

การอบรมเตรียมความพร้อมด้าน PDPA ในฐานะ “ที่ปรึกษาด้านกฎหมาย PDPA” – SIVITT
เมื่อวันที่ 23 เมษายน 256

การอบรมการใช้เครื่องมือ AI พร้อมแนวปฏิบัติแบบเจาะลึก โดย ผศ.ดร.ธีทัต ชวิศจินดา
คณะผู้บริหาร วิทยากร และท

ส่งมอบแล้ว! PDPA Guideline กับการคุ้มครองแรงงานสำหรับสถานประกอบการ อัปเดตล่าสุดกฎหมายลำดับรอง
ส่งมอบแล้ว PDPA Guideline

บรรยากาศการประชุมวิชาการประจำปี HA National Forum ครั้งที่ 25
บรรยากาศการประชุมวิชาการป


การอบรมสร้างความตระหนักรู้เชิงปฏิบัติการ ด้านกฎหมาย PDPA – การรถไฟแห่งประเทศไทย
เมื่อวันที่ 12 มีนาคม 256
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
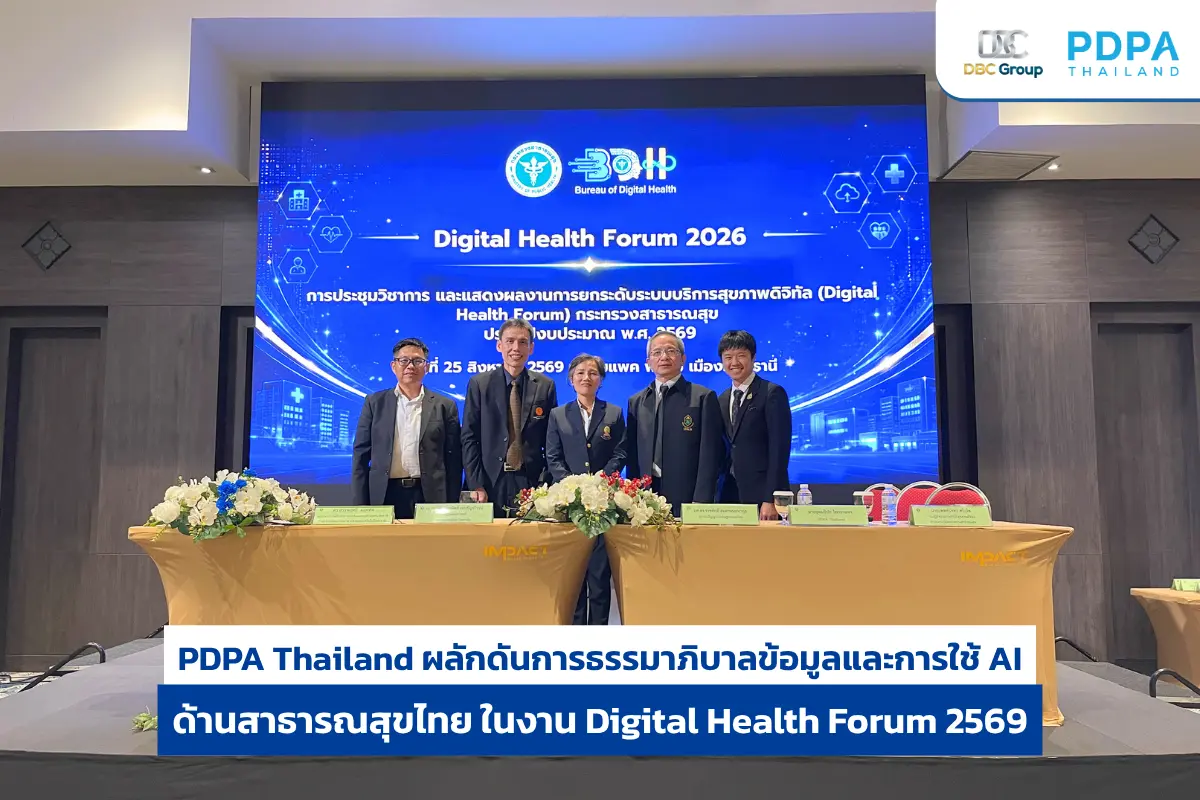
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
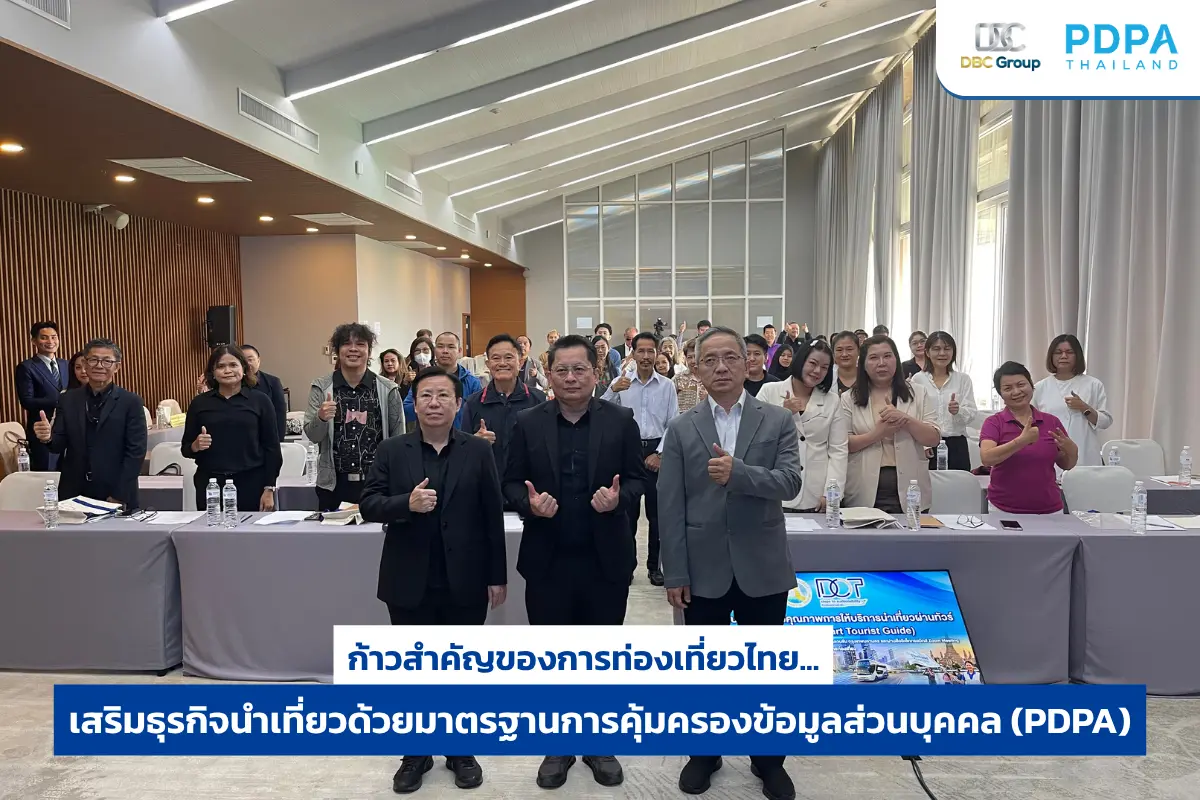
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...


PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด

การตรวจประเมินภายใน ตามมาตรฐานสากลและแนวคิด GRC กลไกสำคัญสู่การปฏิบัติตาม PDPA
การตรวจประเมินภายใน ตามมา

AI กับ PDPA “เมื่อคำสั่งเพียงบรรทัดเดียวอาจกลายเป็นความเสี่ยง”
AI กับ PDPA “เมื่อคำสั่ง
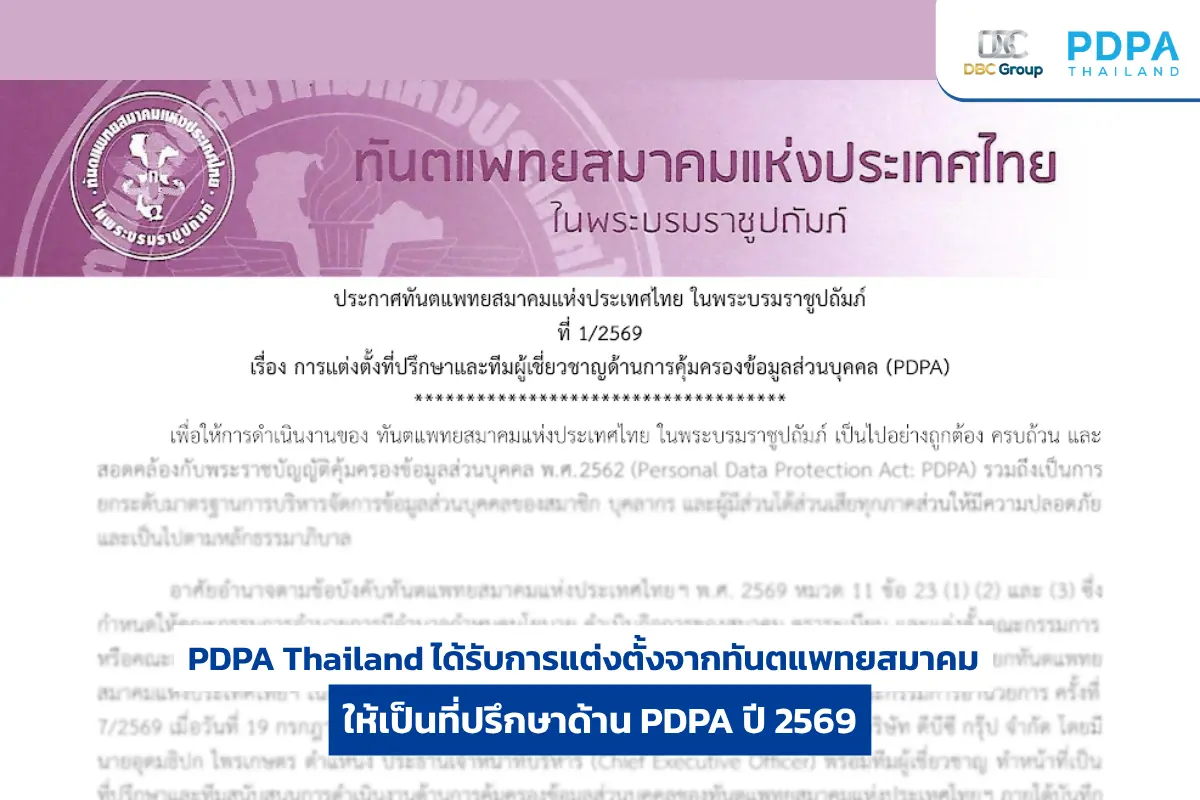
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ

NIST และ AI Governance เข็มทิศของการคุ้มครองข้อมูลและการใช้ AI อย่างมีความรับผิดชอบ
NIST และ AI Governance เข

ตรวจประเมิน PDPA อย่างไรให้ยั่งยืน? การประเมินเพื่อประโยชน์ขององค์กรในยุคดิจิทัล
การตรวจประเมิน PDPA รากฐา
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยง
PDPA กับ AI ทำไมแค่ Conse
Guideline Web Scraping พัฒนา AI ให้ปลอดภัยตามกฎหมาย
ท่านกำลังดูดข้อมูลจากเว็บ