กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่เครื่องมือ การประมวลผลข้อมูลในยุค AI (Processing over Product) การเริ่มต้นประเมินความเสี่ยงด้านความเป็นส่วนตัว (Data Privacy) ในการใช้ AI ขององค์กร ไม่ควรมองแค่ชื่อเครื่องมือหรือแบรนด์เทคโนโลยี แต่ต้องวิเคราะห์ที่ กระบวนการประมวลผลข้อมูล (Processing Activity) เป็นหลัก เนื่องจาก AI ตัวเดียวกันสามารถนำไปใช้งานในบริบทที่ต่างกัน และสร
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2) เมื่อองค์กรก้าวข้ามจากการ “มีเอกสาร” มาสู่การมองเห็นช่องว่างและความเสี่ยงของระบบแล้ว คำถามต่อไปอาจไม่ใช่เพียง “จะตรวจอะไร?” แต่คือ “ใครควรเป็นผู้ตรวจ และจะทำอย่างไรให้การตรวจประเมินนำไปสู่การพัฒนาองค์กรได้จริง?” นี่คืออีกหนึ่งประเด็นสำคัญจากงานเสวนา PDPA GURU Episode 14 “ผู้ตรวจประเมิน PDPA มีบทบาทอย่างไร ให้องค์กรต้องก้าวสู่มาตร
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1) หลังจากกฎหมายคุ้มครองข้อมูลส่วนบุคคลมีผลบังคับใช้ องค์กรจำนวนมากได้เริ่มวางระบบการคุ้มครองข้อมูลส่วนบุคคลอย่างจริงจัง ทั้งการจัดทำ Privacy Notice, RoPA การบริหารจัดการความยินยอม และเอกสารหรือมาตรการที่เกี่ยวข้อง เพื่อให้การดำเนินงานขององค์กรสอดคล้องกับข้อกำหนดของกฎหมาย แต่เมื่อองค์กรดำเนินงานมาระยะหนึ่ง คำถามสำคัญอาจไม่ใช่เพ
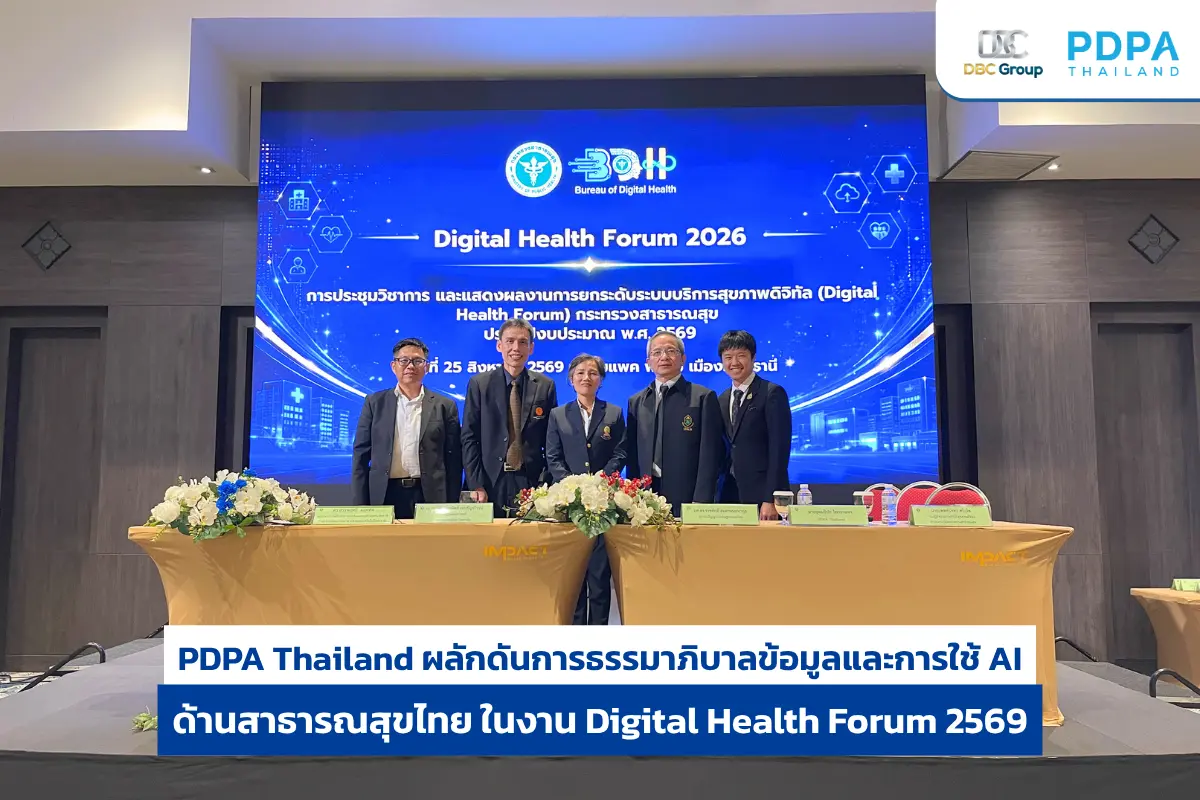
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569 ผลักดันการธรรมาภิบาลข้อมูลและการใช้ AI ด้านสาธารณสุขไทย เมื่อวันที่ 25 สิงหาคม 2569 ที่ผ่านมา DBC Group และ PDPA Thailand ในฐานะผู้เชี่ยวชาญและที่ปรึกษาด้านการคุ้มครองข้อมูลส่วนบุคคล ได้ร่วมเป็นส่วนหนึ่งในการยกระดับระบบบริการสุขภาพดิจิทัลของประเทศ โดย ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร บริษัท ดีบีซี กรุ๊ป จำกัด และผู้
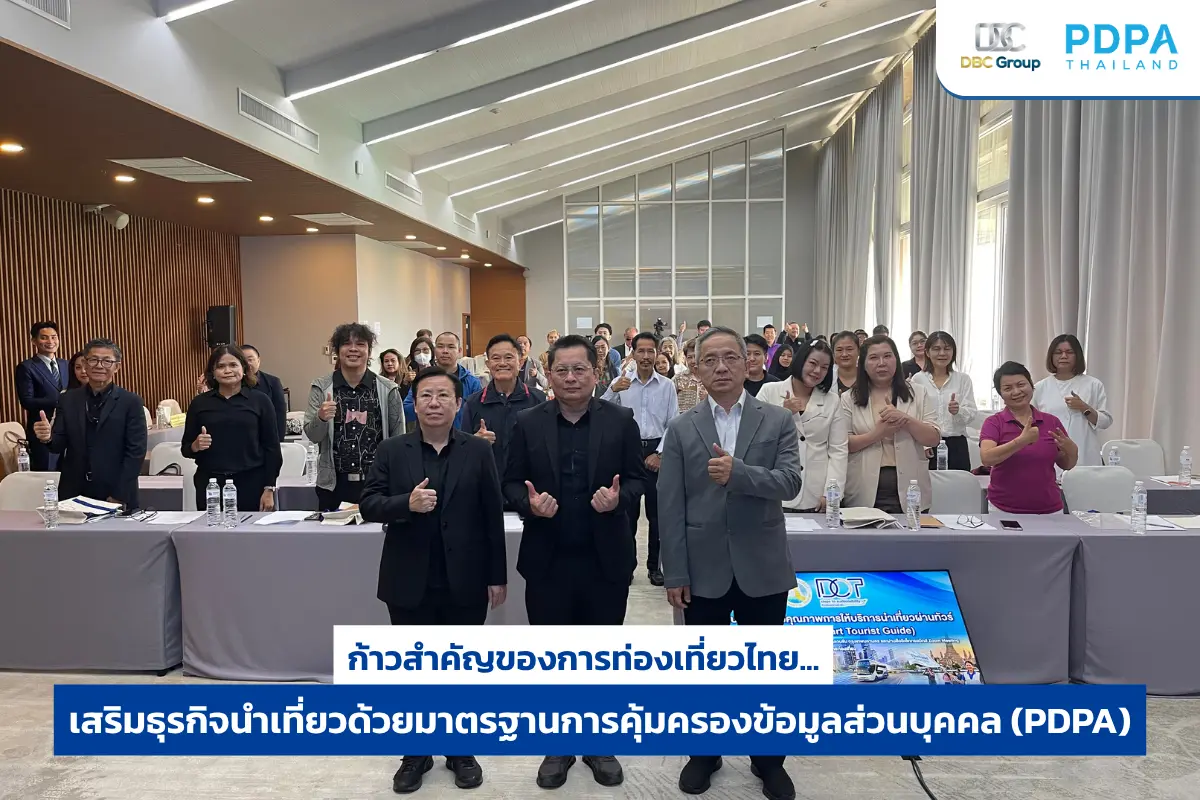
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA) เมื่อเทคโนโลยีดิจิทัลเข้ามามีบทบาทสำคัญ มาตรฐานการดูแลข้อมูลส่วนบุคคลของนักท่องเที่ยวจึงเป็นสิ่งที่ธุรกิจนำเที่ยวและมัคคุเทศก์ไม่สามารถมองข้ามได้ เพื่อเป็นการเตรียมความพร้อมและยกระดับมาตรฐานสู่สากล กรมการท่องเที่ยว จึงได้จัดการอบรมพิเศษในหัวข้อ “รู้ทันกฎหมาย ข้อมูลส่วนบุคคลสำหรับธุรกิจนำเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification หลายองค์กรอาจเข้าใจว่า เมื่อมี ISO/IEC 27001 และ ISO/IEC 27701 แล้ว ก็น่าจะพร้อมสำหรับการขอ PDPA Certification โดยอัตโนมัติ เพราะทั้งสองมาตรฐานต่างให้ความสำคัญกับระบบบริหารจัดการ ความเสี่ยง มาตรการควบคุม และหลักฐานอย่างเป็นระบบ แต่ในความเป็นจริง ISO และ PDPA แม้มีส่วนที่เชื่อมโยงและทับซ้อนกัน แต่ไม่ได้มีวัตถุประสงค์แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit ความเสี่ยงด้านข้อมูลส่วนบุคคลมักถูกมองว่าเป็นเรื่องของ DPO, Legal หรือ Compliance จนกว่าจะเกิดเหตุละเมิด ข้อร้องเรียน หรือความเสียหายที่ต้องรายงานต่อผู้บริหาร ในความเป็นจริง Privacy Risk เริ่มตั้งแต่การตัดสินใจว่าองค์กรจะเก็บข้อมูลอะไร ใช้ข้อมูลเพื่อวัตถุประสงค์ใด เชื่อมต่อกับระบบใด และเปิดเผยหรือส่งต่อข้อมูลให้ใครบ้าง หากฝ่าย Risk ประเมินความเสี่ยงโด

ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด ฝ่าย Compliance มีบทบาทสำคัญในการแปลงข้อกำหนดเป็นนโยบาย มาตรการ และแผนติดตาม พร้อมประสานการมอบหมายงานและติดตามว่าแต่ละเรื่อง “ดำเนินการแล้ว” หรือไม่ วิธีนี้ช่วยเห็นความคืบหน้า แต่ยังตอบไม่ได้ว่า สิ่งที่รายงานว่าทำแล้วถูกนำไปใช้จริงและมีหลักฐานเพียงพอ รวมถึงโอกาสในการปรับปรุงกิจกรรมเพื่อลดความเสี่ยง และเพิ่มประสิทธิภาพ ตามบริบทของ

Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์ Internal Audit มีจุดแข็งด้านการประเมินความเสี่ยง การสุ่มตัวอย่าง การทดสอบ Control และการจัดทำข้อค้นพบ แต่เมื่อเข้าสู่การตรวจประเมินด้าน PDPA วิธีการตรวจที่ดีเพียงอย่างเดียวอาจยังไม่เพียงพอ หากผู้ตรวจไม่เข้าใจฐานกฎหมาย สิทธิของเจ้าของข้อมูลส่วนบุคคล บทบาทของผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคล รวมถึงความแตกต่างระ

หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร เมื่อองค์กรพิจารณาส่งบุคลากรไปอบรม คำถามมักเริ่มจากระยะเวลา ค่าใช้จ่าย และใบรับรอง แต่คำถามที่สำคัญกว่าคือ เมื่อกลับมาทำงานแล้ว ผู้เรียนสามารถนำความรู้ไปทำอะไรได้จริง และความสามารถนั้นช่วยให้องค์กรลดความเสี่ยงด้าน PDPA ได้อย่างไร ดังนั้น คุณค่าของ หลักสูตร DPAC (Data Protection Auditor Certification) จึงไม่ควรวัดจากจำนวนชั่วโมงเรียนหรือ
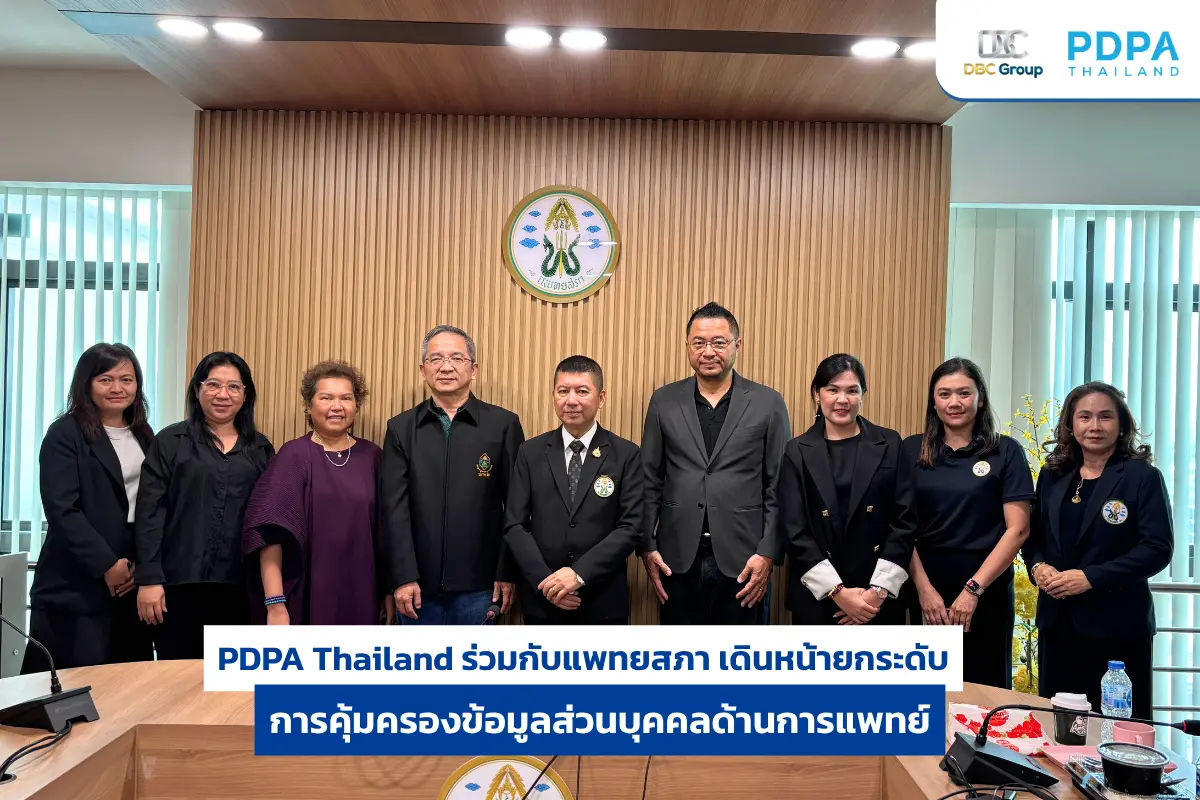
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์ เพราะข้อมูลด้านสาธารณสุขคือ “ข้อมูลส่วนบุคคลที่มีความอ่อนไหวสูง” (Sensitive Personal Data) การบริหารจัดการข้อมูลที่รัดกุม ปลอดภัย และโปร่งใส จึงเป็นภารกิจเร่งด่วนที่องค์กรทางการแพทย์ระดับประเทศให้ความสำคัญ PDPA Thailand มีความภาคภูมิใจที่ได้เป็นส่วนหนึ่งในการขับเคลื่อนภารกิจนี้ โดยเมื่อวันที่ 17 สิงหาคม
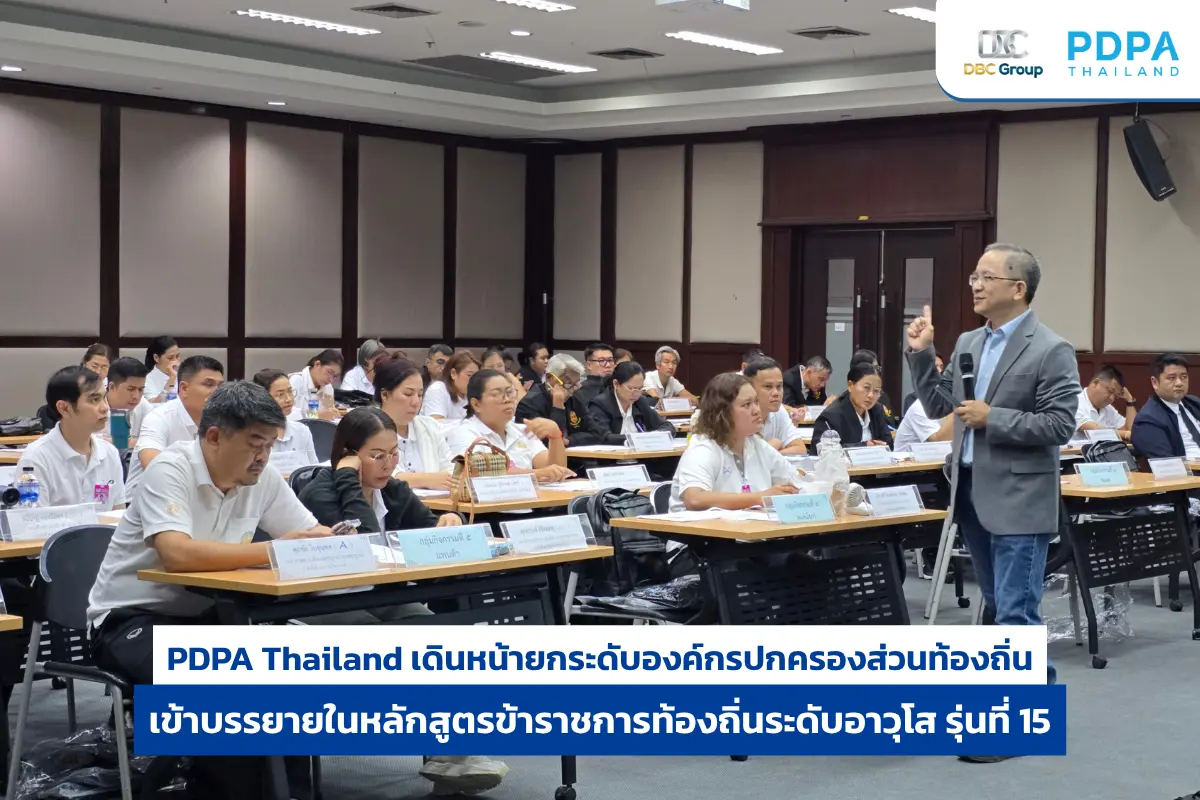
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกระดับองค์กรปกครองส่วนท้องถิ่น เข้าร่วมบรรยายในหลักสูตรข้าราชการท้องถิ่นระดับอาวุโส รุ่นที่ 15 การปกป้องข้อมูลประชาชน ไม่ใช่แค่การทำตามกฎหมาย แต่คือหัวใจสำคัญในการสร้าง “ความไว้วางใจ” เมื่อวันที่ 8 สิงหาคม 2569 ที่ผ่านมา PDPA Thailand ภายใต้การบริหารงานของ บริษัท ดีบีซีกรุ๊ป จำกัด (DBC Group) ได้รับเกียรติเป็นส่วนหนึ่งในการขับเคลื่อนมาตรฐานการทำงานขององค์กรปกครอง
ลงโทษปรับ กกต. เหตุทำผิดข้อมูลรั่ว
สั่งปรับ กกต. ทำข้อมูลผู้
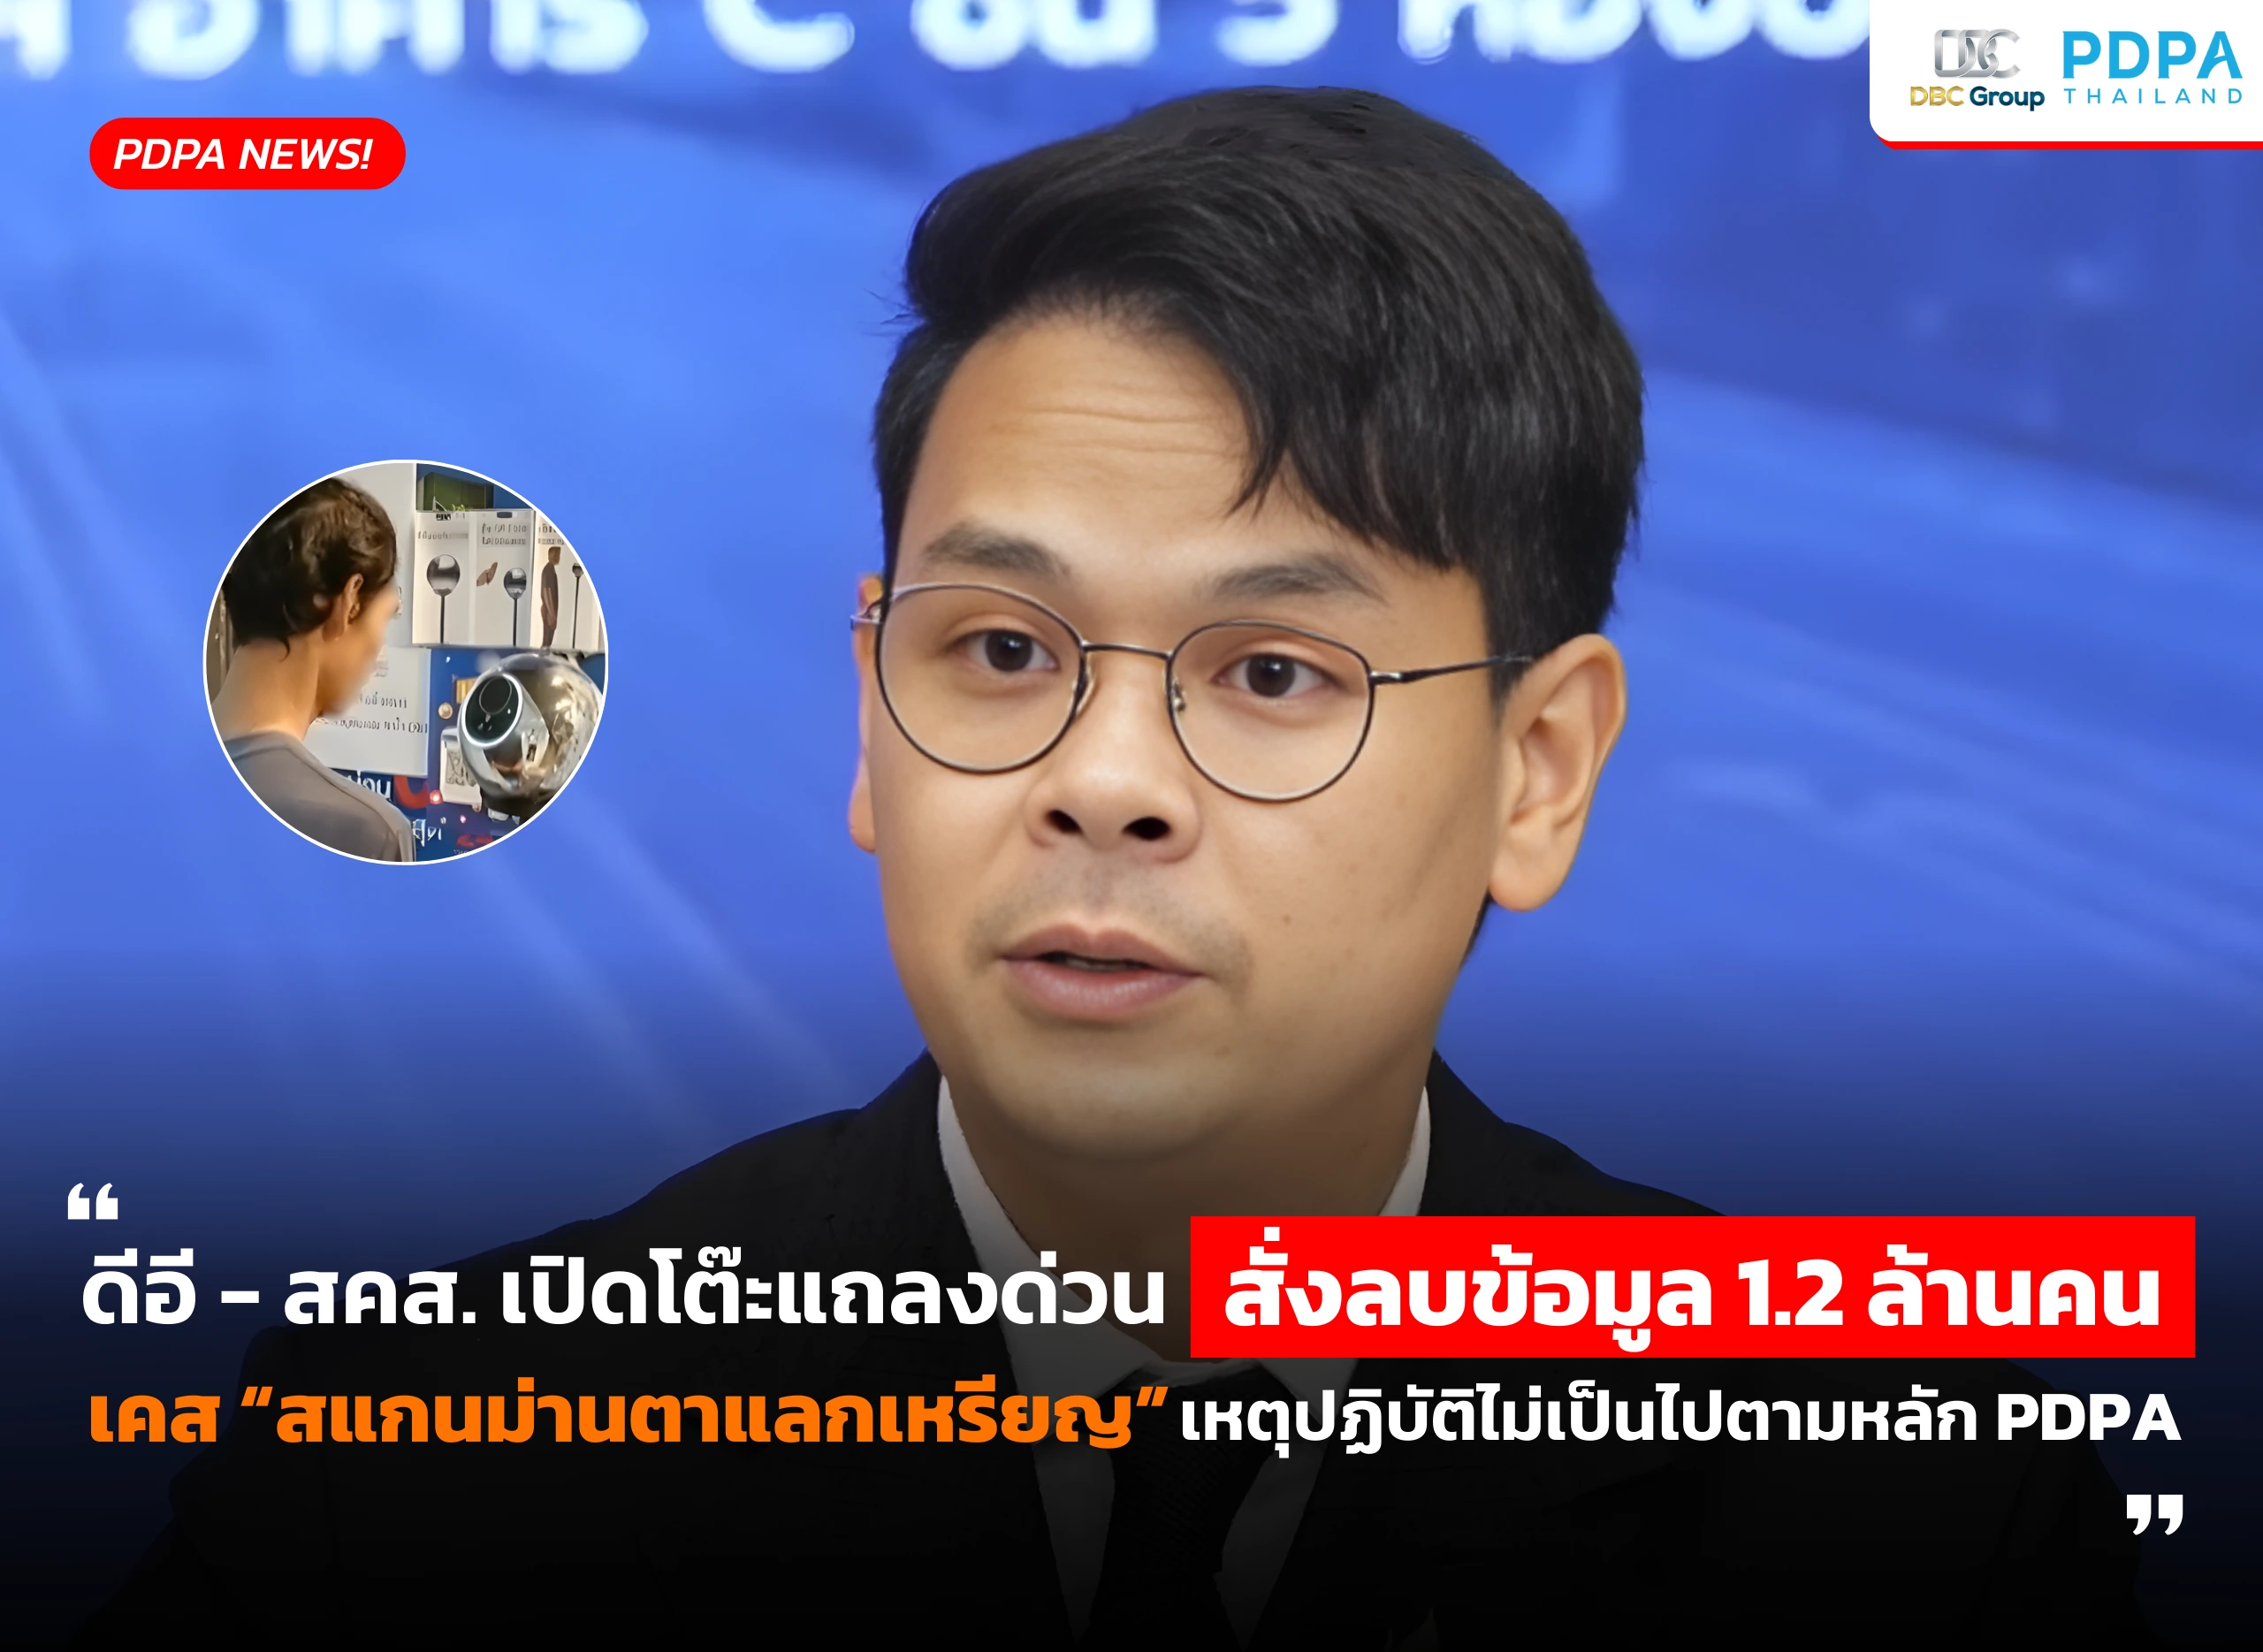
สรุปแถลงข่าว World Coin – PDPA Thailand
“ดีอี – สคส.&
PDPA News – เกิดอะไรขึ้นกับ Taximail? สรุปเหตุการณ์ พร้อมแนวทางป้องกัน ปิดเกมการสวมรอย Email
#สรุปให้ จากประเด็นร้อนใน
ICO UK – ลงโทษปรับองค์กรทำข้อมูลรั่ว มูลค่าปรับกว่า 600 ล้านบาท
วันที่ 15 ตุลาคม 2568 
PDPA ขยับกระตุ้นภาครัฐต้องปรับตัว – 4 ส่วนงานเตรียมจัดให้มี DPO ของตนเอง
วันที่ 9 ตุลาคม 2568 R

PDPA ลงดาบ! ภาครัฐ – เอกชน รวม 21.5 ล้านบาท เหตุไม่ปฏิบัติตาม PDPA เร่งผลักดันมาตรฐานใหม่สังคมไทย
วันที่ 1 สิงหาคม 2568 

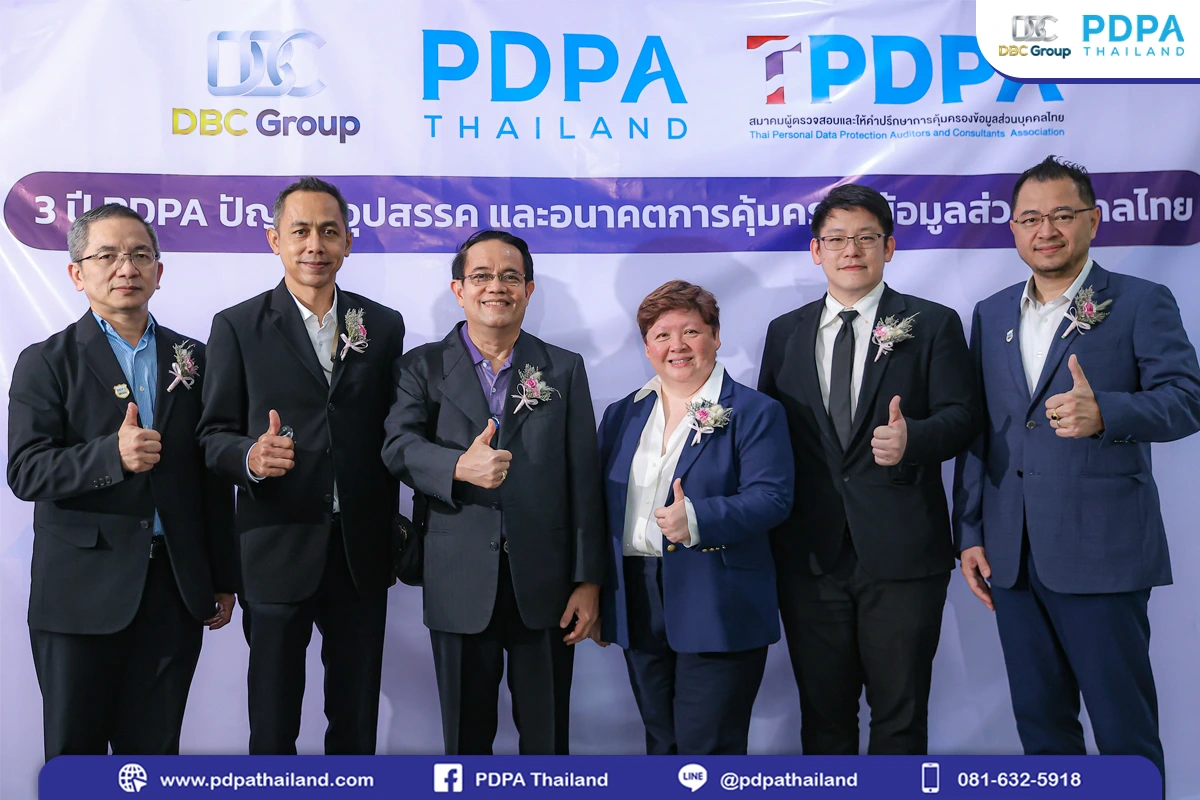
เสวนาพิเศษ! 3 ปี PDPA “ปัญหา อุปสรรค และอนาคต” การคุ้มครองข้อมูลส่วนบุคคลไทย
PDPA Thailand ร่วมกับสมาค
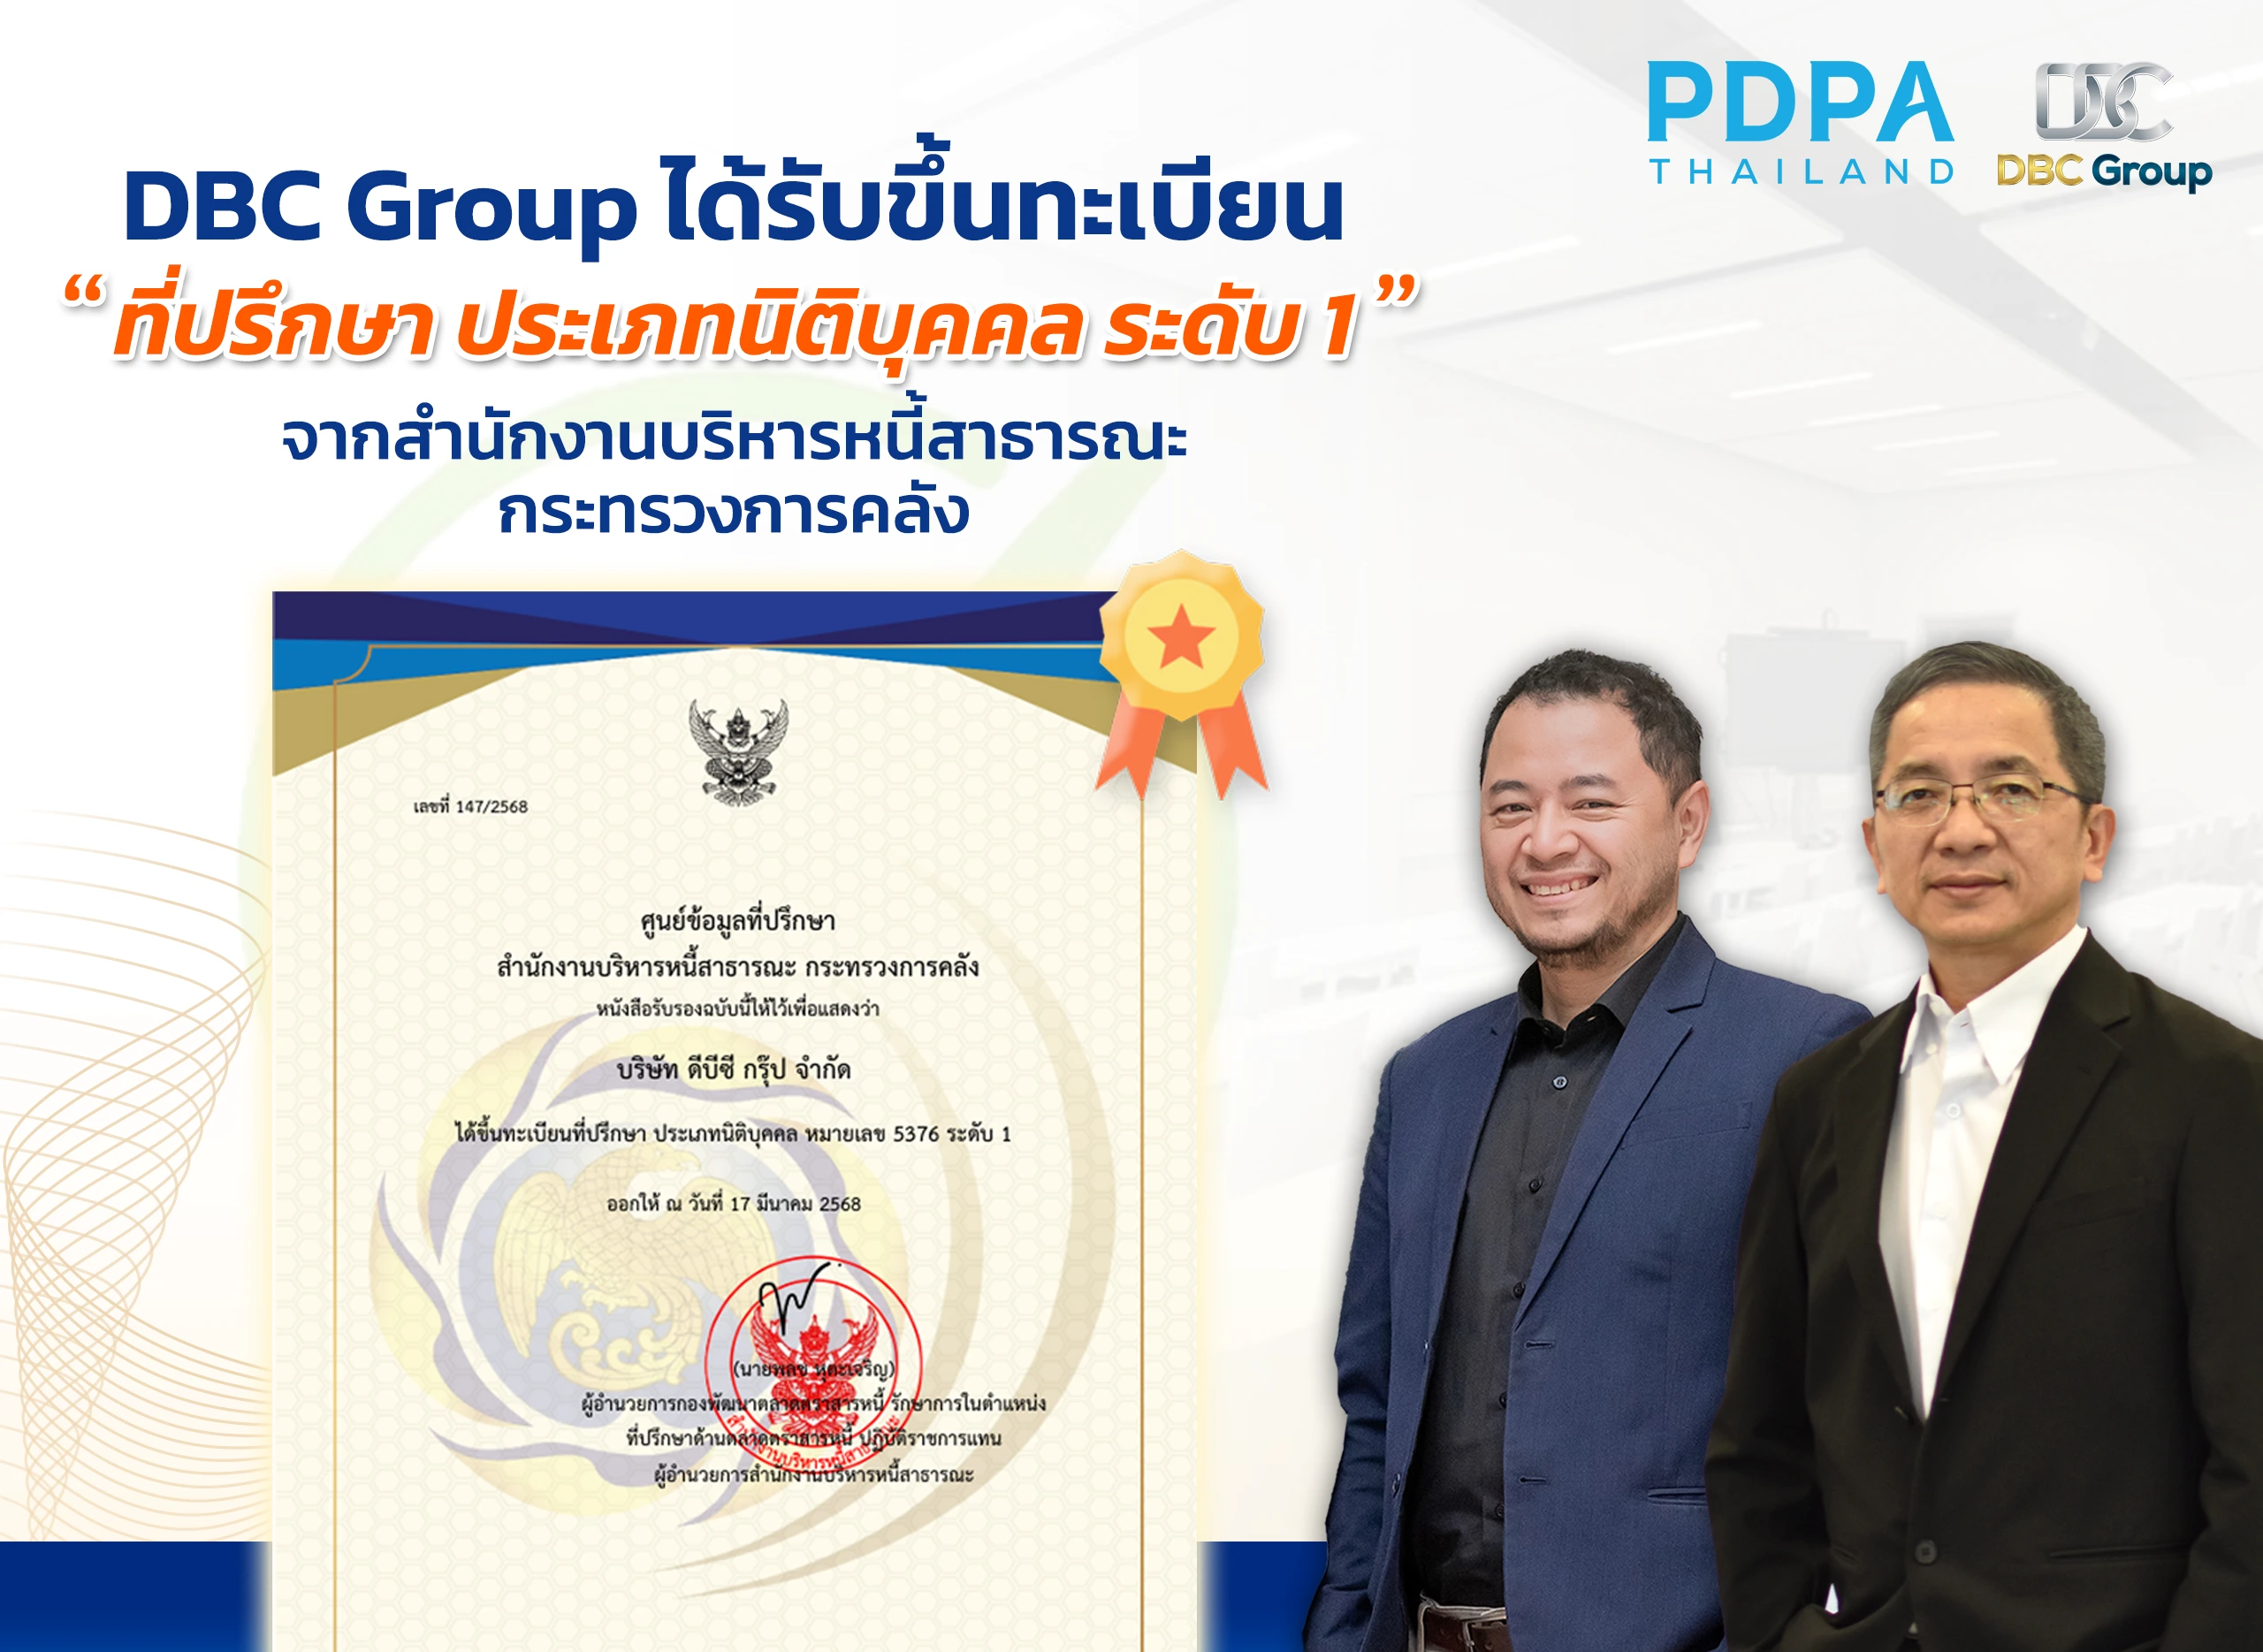
Achievement has been Unlocked – ปลดล็อกอีกหนึ่งความสำเร็จ ต้องย้ำคุณภาพจากเรา
บริษัท ดีบีซี กรุ๊ป จำกัด
ถอดประเด็นเสวนา: PDPA GURU – Digital Marketing กับแนวปฏิบัติตาม PDPA แม้ไม่ใช่ Marketer ก็ควรรู้
ในยุคที่ Digital Market
PDPA GURU ชวนรู้หลักการ มาตรฐาน ทักษะและเครื่องมือในการตรวจประเมินด้าน PDPA องค์กร ครบถ้วนถูกต้อง 100%
ถอดประเด็นสำคัญจากเสวนา P
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร
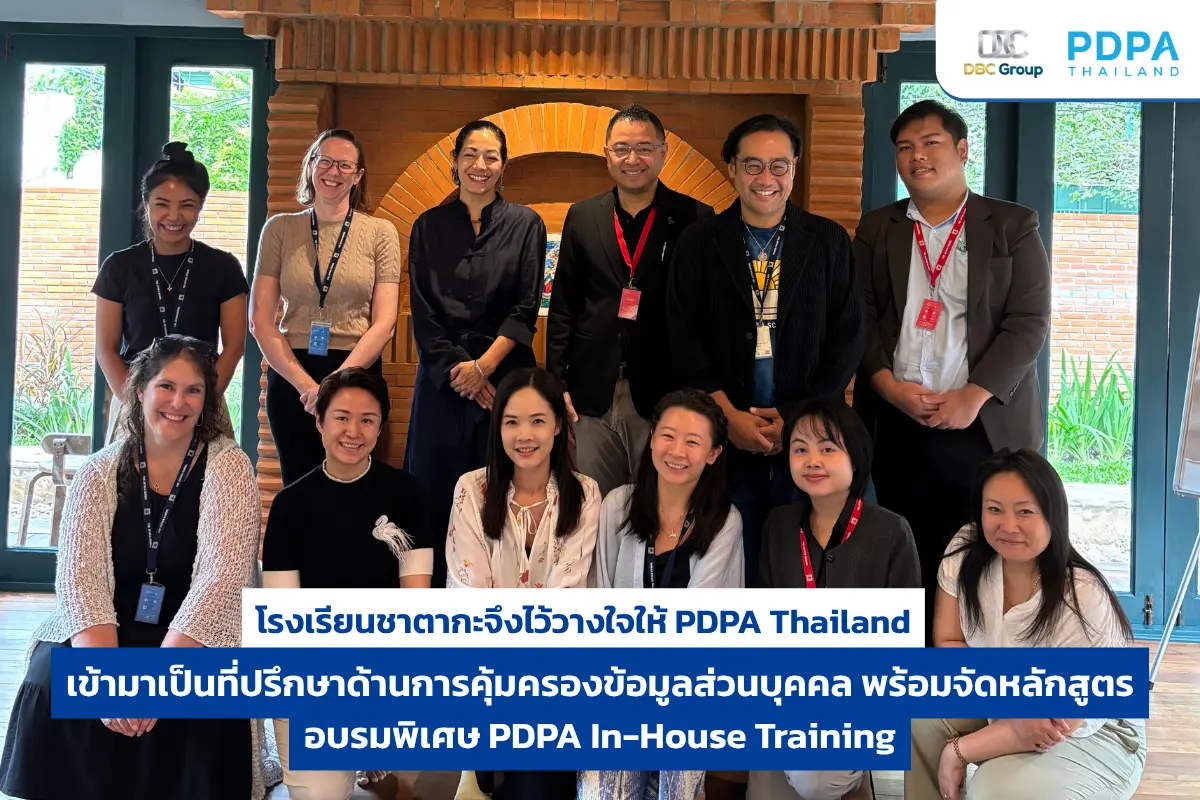
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP
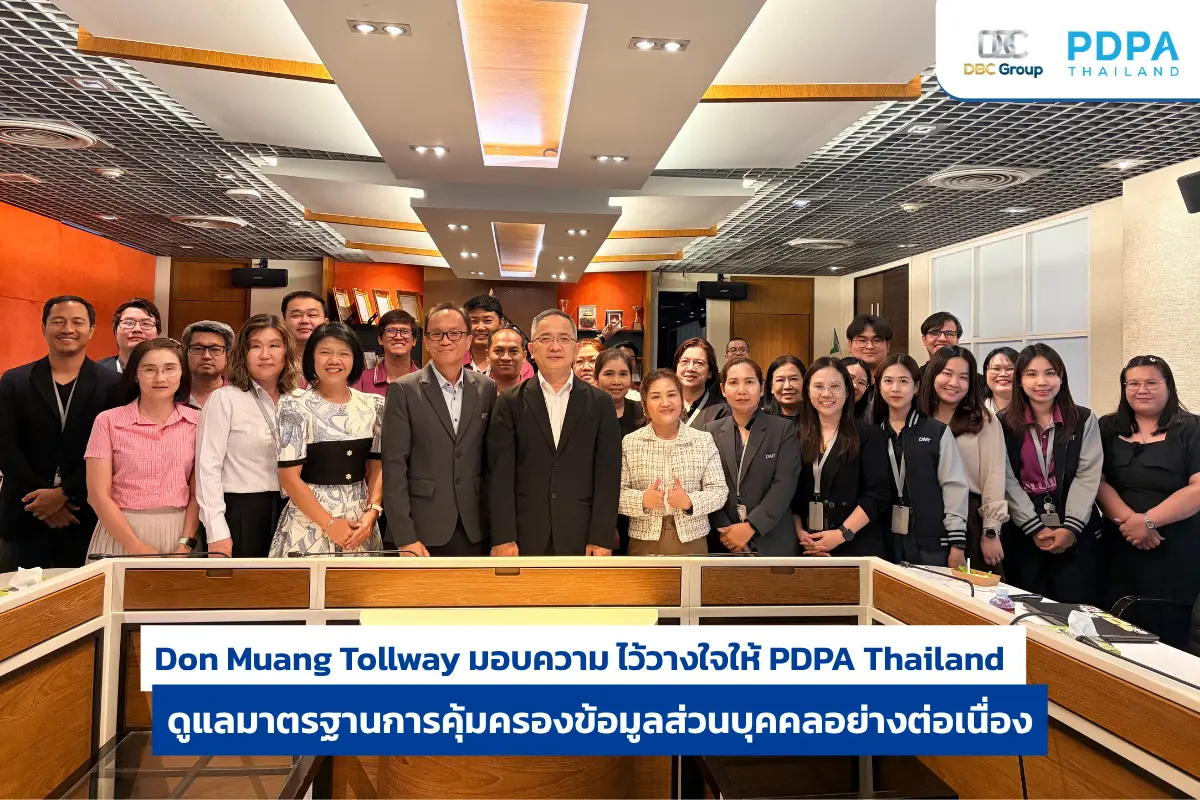
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ
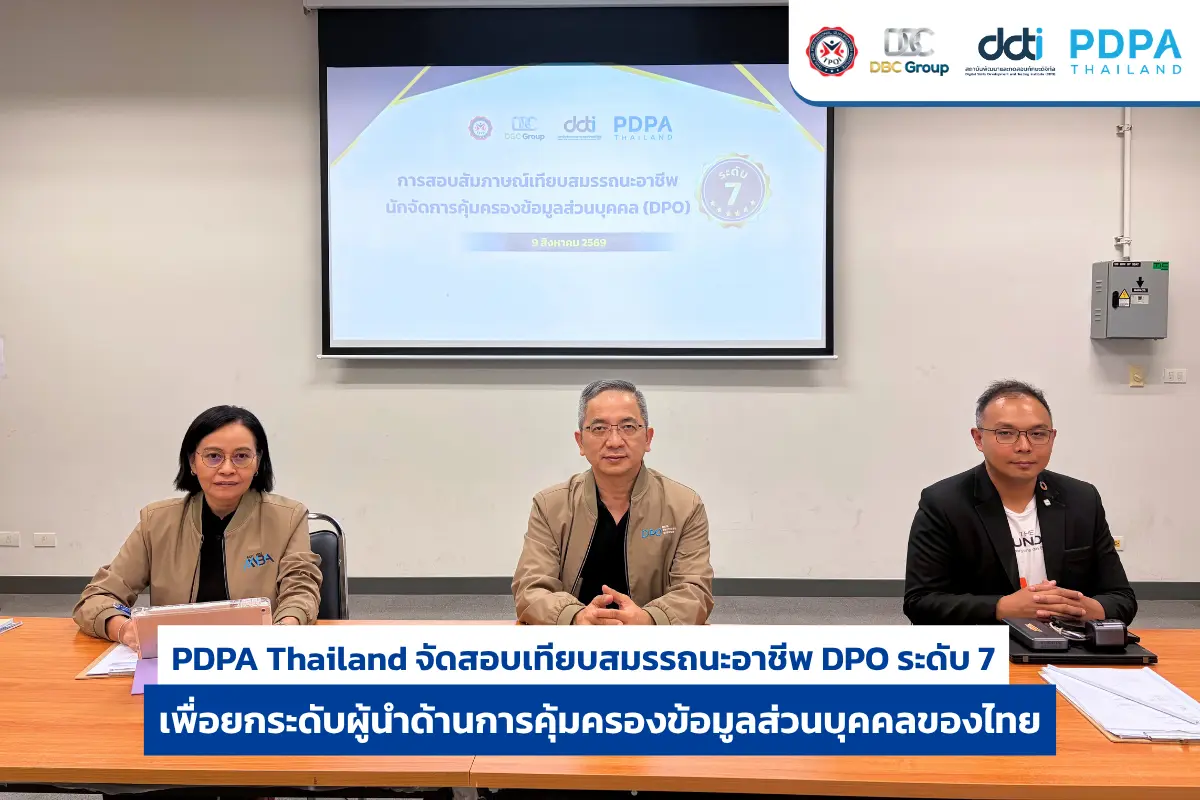
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด
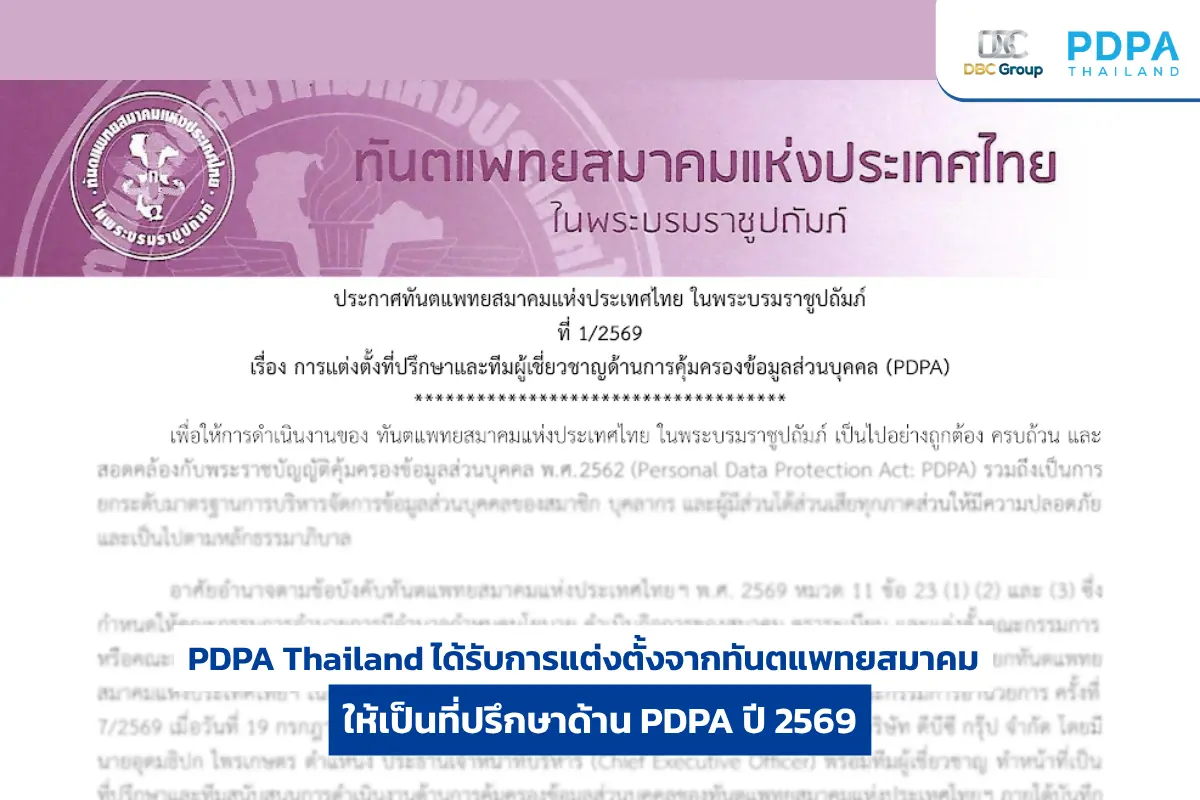
PDPA Thailand ได้รับการแต่งตั้งจากทันตแพทยสมาคม ให้เป็นที่ปรึกษาด้าน PDPA ปี 2569
PDPA Thailand ได้รับความไ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
Statistics on the number of Personal Data Protection complaints – PDPA Thailand
Update from PDPC Thailand
สถิติรายงานการร้องเรียนด้านการคุ้มครองข้อมูลส่วนบุคคล
อัปเดตจาก PDPC Thailand:
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน
ประกาศคณะกรรมการผู้เชี่ยวชาญ 2 ชุดแรก พร้อมตัดสินโทษปกครองหากละเมิดข้อมูลส่วนบุคคลตาม PDPA
หลังจากมีการแต่งตั้งคณะกร

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผ
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark ค
DPO ในยุค AI บทบาทกำกับความเสี่ยง PDPA และกฎหมายสากล
DPO ในยุค AI รู้เท่าทันข้
ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้
Human Oversight ในระบบ AI คืออะไร? วิธีออกแบบตาม PDPA
Human Oversight ในระบบ AI
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊
มี AI ใหม่ ต้องแก้ RoPA อย่างไร? สรุปวิธีปรับปรุงบันทึกรายการประมวลผลให้ถูกต้องตาม PDPA
มี AI ใหม่ ต้องแก้ RoPA อ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ