Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการข้อมูลส่วนบุคคลอย่างถูกต้อง Personal Data ในระบบ AI ไม่ได้อยู่แค่ใน Prompt การประเมินความเสี่ยงด้านความเป็นส่วนตัว (Data Privacy) ในการใช้งาน AI ขององค์กร ไม่ควรมองแค่การพิมพ์ข้อความเข้า Prompt หรือการอัปโหลดไฟล์ฐานข้อมูลก้อนใหญ่ เพราะข้อมูลส่วนบุคคล (Personal Data) สามารถแทรกซึมและตกค้างได้ในทุกองค์ประกอบของระบบ AI ตั้งแต่ต้นทางจนถ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่เครื่องมือ การประมวลผลข้อมูลในยุค AI (Processing over Product) การเริ่มต้นประเมินความเสี่ยงด้านความเป็นส่วนตัว (Data Privacy) ในการใช้ AI ขององค์กร ไม่ควรมองแค่ชื่อเครื่องมือหรือแบรนด์เทคโนโลยี แต่ต้องวิเคราะห์ที่ กระบวนการประมวลผลข้อมูล (Processing Activity) เป็นหลัก เนื่องจาก AI ตัวเดียวกันสามารถนำไปใช้งานในบริบทที่ต่างกัน และสร
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2) เมื่อองค์กรก้าวข้ามจากการ “มีเอกสาร” มาสู่การมองเห็นช่องว่างและความเสี่ยงของระบบแล้ว คำถามต่อไปอาจไม่ใช่เพียง “จะตรวจอะไร?” แต่คือ “ใครควรเป็นผู้ตรวจ และจะทำอย่างไรให้การตรวจประเมินนำไปสู่การพัฒนาองค์กรได้จริง?” นี่คืออีกหนึ่งประเด็นสำคัญจากงานเสวนา PDPA GURU Episode 14 “ผู้ตรวจประเมิน PDPA มีบทบาทอย่างไร ให้องค์กรต้องก้าวสู่มาตร
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1) หลังจากกฎหมายคุ้มครองข้อมูลส่วนบุคคลมีผลบังคับใช้ องค์กรจำนวนมากได้เริ่มวางระบบการคุ้มครองข้อมูลส่วนบุคคลอย่างจริงจัง ทั้งการจัดทำ Privacy Notice, RoPA การบริหารจัดการความยินยอม และเอกสารหรือมาตรการที่เกี่ยวข้อง เพื่อให้การดำเนินงานขององค์กรสอดคล้องกับข้อกำหนดของกฎหมาย แต่เมื่อองค์กรดำเนินงานมาระยะหนึ่ง คำถามสำคัญอาจไม่ใช่เพ
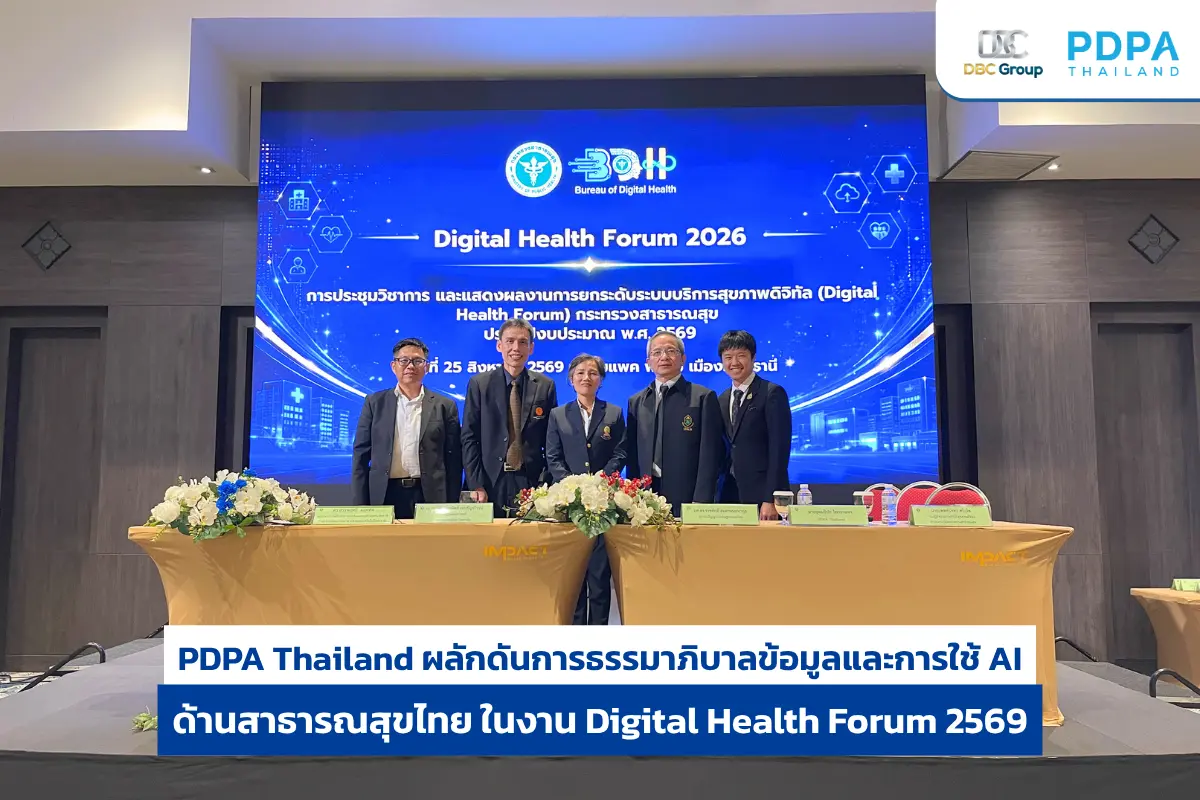
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569 ผลักดันการธรรมาภิบาลข้อมูลและการใช้ AI ด้านสาธารณสุขไทย เมื่อวันที่ 25 สิงหาคม 2569 ที่ผ่านมา DBC Group และ PDPA Thailand ในฐานะผู้เชี่ยวชาญและที่ปรึกษาด้านการคุ้มครองข้อมูลส่วนบุคคล ได้ร่วมเป็นส่วนหนึ่งในการยกระดับระบบบริการสุขภาพดิจิทัลของประเทศ โดย ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร บริษัท ดีบีซี กรุ๊ป จำกัด และผู้
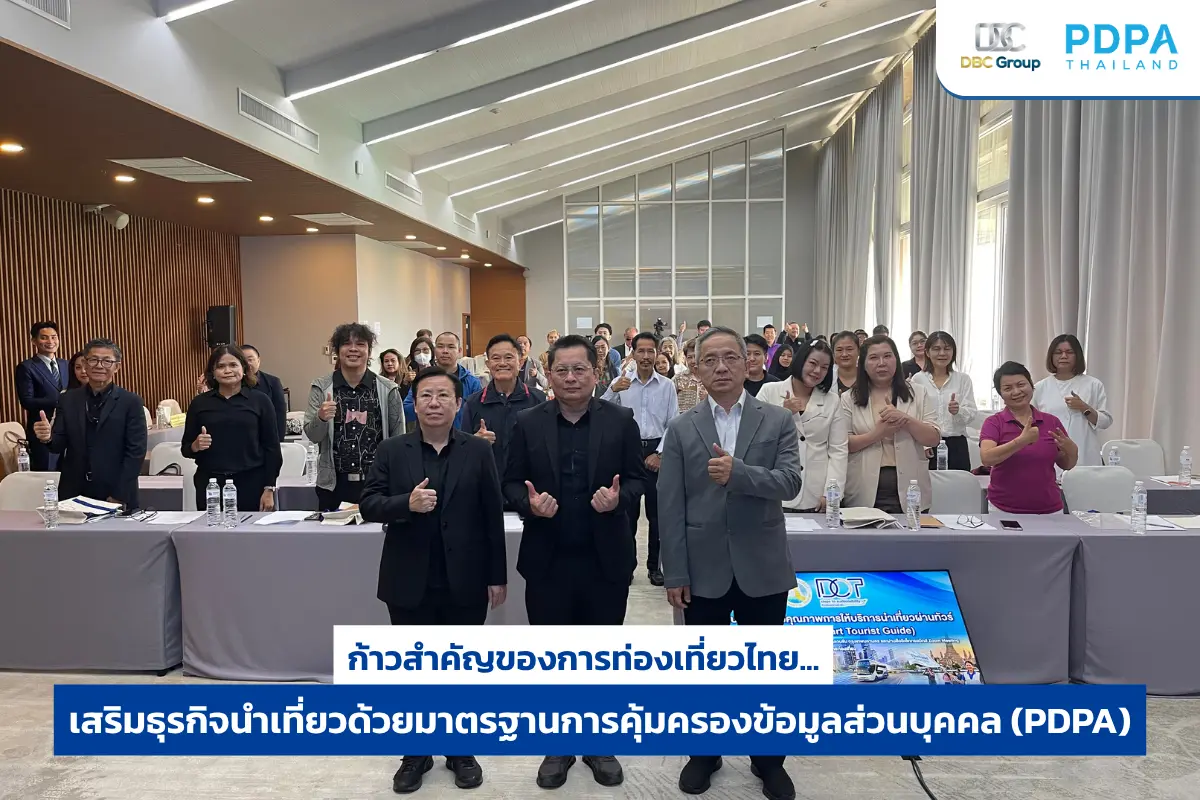
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA) เมื่อเทคโนโลยีดิจิทัลเข้ามามีบทบาทสำคัญ มาตรฐานการดูแลข้อมูลส่วนบุคคลของนักท่องเที่ยวจึงเป็นสิ่งที่ธุรกิจนำเที่ยวและมัคคุเทศก์ไม่สามารถมองข้ามได้ เพื่อเป็นการเตรียมความพร้อมและยกระดับมาตรฐานสู่สากล กรมการท่องเที่ยว จึงได้จัดการอบรมพิเศษในหัวข้อ “รู้ทันกฎหมาย ข้อมูลส่วนบุคคลสำหรับธุรกิจนำเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification หลายองค์กรอาจเข้าใจว่า เมื่อมี ISO/IEC 27001 และ ISO/IEC 27701 แล้ว ก็น่าจะพร้อมสำหรับการขอ PDPA Certification โดยอัตโนมัติ เพราะทั้งสองมาตรฐานต่างให้ความสำคัญกับระบบบริหารจัดการ ความเสี่ยง มาตรการควบคุม และหลักฐานอย่างเป็นระบบ แต่ในความเป็นจริง ISO และ PDPA แม้มีส่วนที่เชื่อมโยงและทับซ้อนกัน แต่ไม่ได้มีวัตถุประสงค์แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit ความเสี่ยงด้านข้อมูลส่วนบุคคลมักถูกมองว่าเป็นเรื่องของ DPO, Legal หรือ Compliance จนกว่าจะเกิดเหตุละเมิด ข้อร้องเรียน หรือความเสียหายที่ต้องรายงานต่อผู้บริหาร ในความเป็นจริง Privacy Risk เริ่มตั้งแต่การตัดสินใจว่าองค์กรจะเก็บข้อมูลอะไร ใช้ข้อมูลเพื่อวัตถุประสงค์ใด เชื่อมต่อกับระบบใด และเปิดเผยหรือส่งต่อข้อมูลให้ใครบ้าง หากฝ่าย Risk ประเมินความเสี่ยงโด
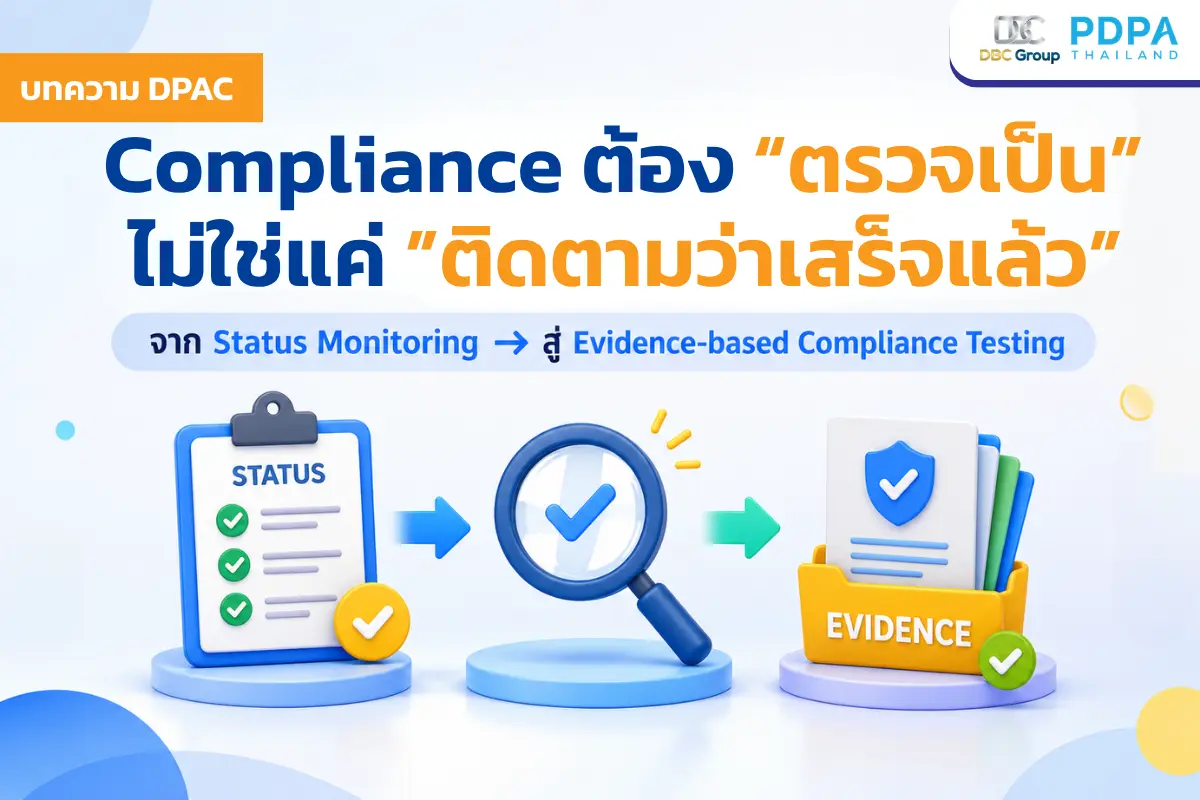
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด ฝ่าย Compliance มีบทบาทสำคัญในการแปลงข้อกำหนดเป็นนโยบาย มาตรการ และแผนติดตาม พร้อมประสานการมอบหมายงานและติดตามว่าแต่ละเรื่อง “ดำเนินการแล้ว” หรือไม่ วิธีนี้ช่วยเห็นความคืบหน้า แต่ยังตอบไม่ได้ว่า สิ่งที่รายงานว่าทำแล้วถูกนำไปใช้จริงและมีหลักฐานเพียงพอ รวมถึงโอกาสในการปรับปรุงกิจกรรมเพื่อลดความเสี่ยง และเพิ่มประสิทธิภาพ ตามบริบทของ
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์ Internal Audit มีจุดแข็งด้านการประเมินความเสี่ยง การสุ่มตัวอย่าง การทดสอบ Control และการจัดทำข้อค้นพบ แต่เมื่อเข้าสู่การตรวจประเมินด้าน PDPA วิธีการตรวจที่ดีเพียงอย่างเดียวอาจยังไม่เพียงพอ หากผู้ตรวจไม่เข้าใจฐานกฎหมาย สิทธิของเจ้าของข้อมูลส่วนบุคคล บทบาทของผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคล รวมถึงความแตกต่างระ
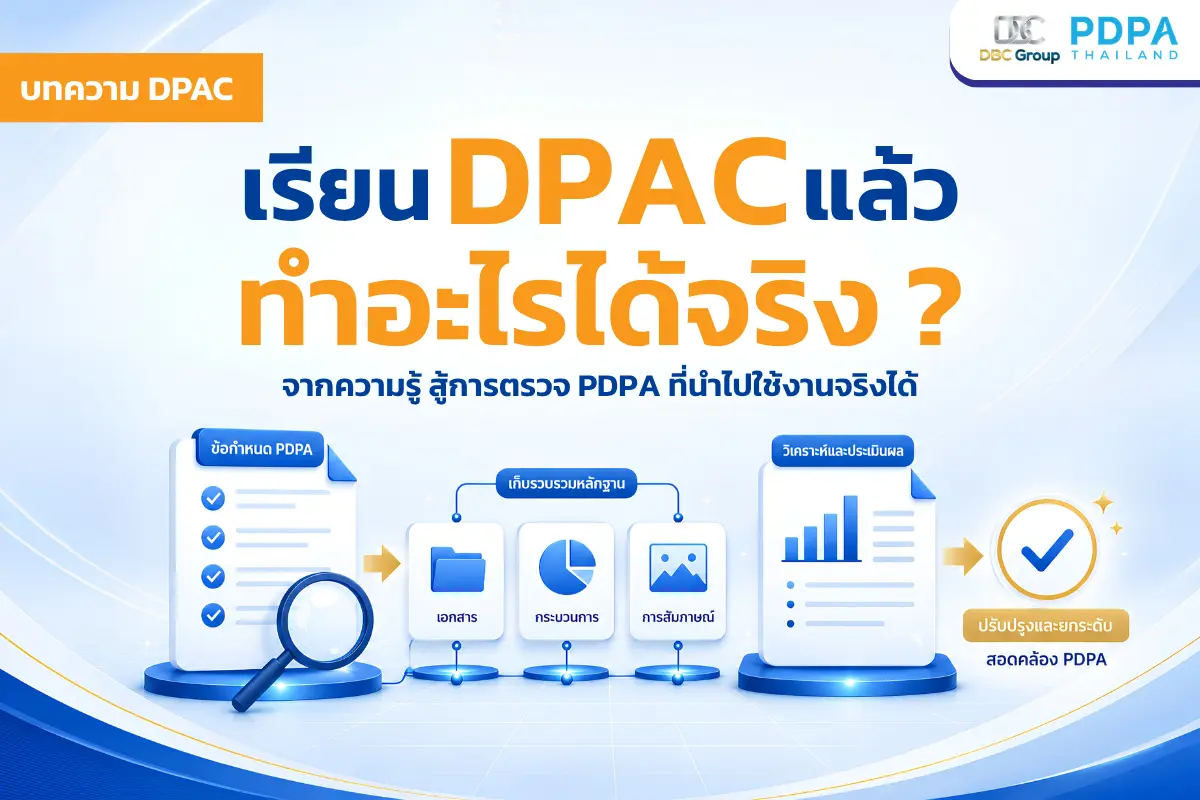
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร เมื่อองค์กรพิจารณาส่งบุคลากรไปอบรม คำถามมักเริ่มจากระยะเวลา ค่าใช้จ่าย และใบรับรอง แต่คำถามที่สำคัญกว่าคือ เมื่อกลับมาทำงานแล้ว ผู้เรียนสามารถนำความรู้ไปทำอะไรได้จริง และความสามารถนั้นช่วยให้องค์กรลดความเสี่ยงด้าน PDPA ได้อย่างไร ดังนั้น คุณค่าของ หลักสูตร DPAC (Data Protection Auditor Certification) จึงไม่ควรวัดจากจำนวนชั่วโมงเรียนหรือ
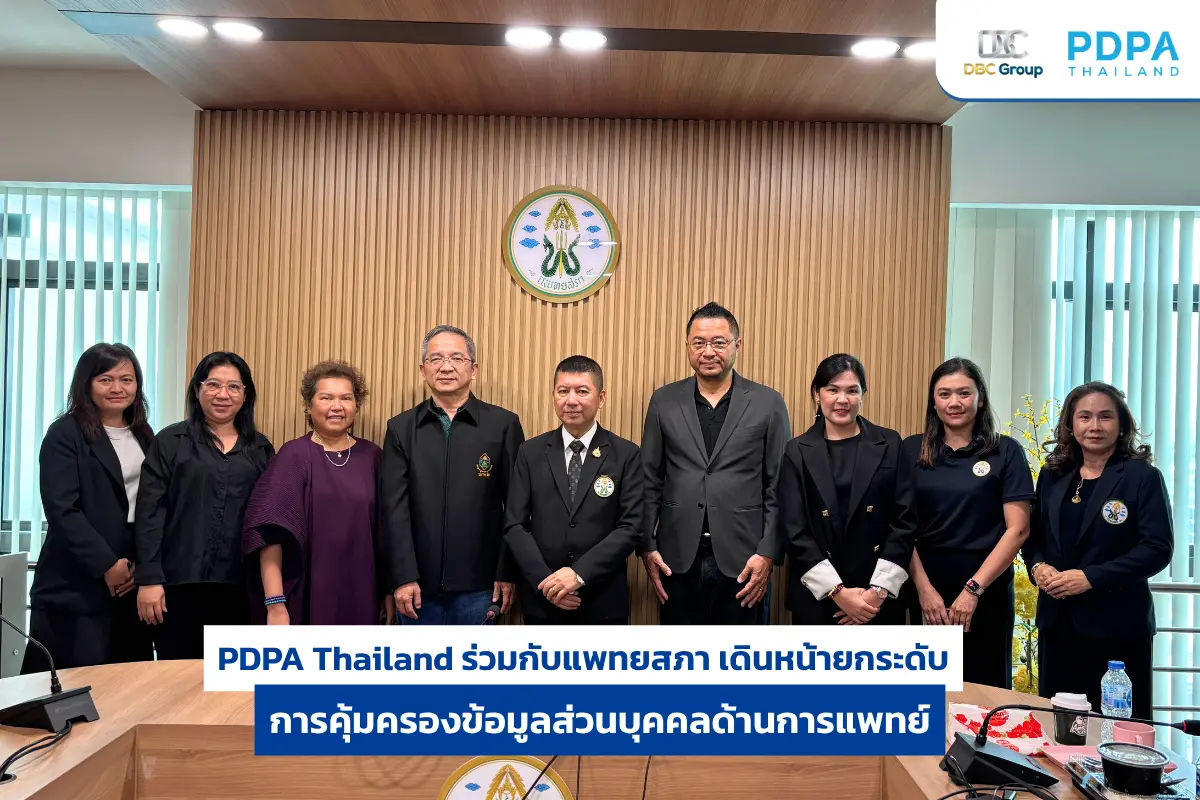
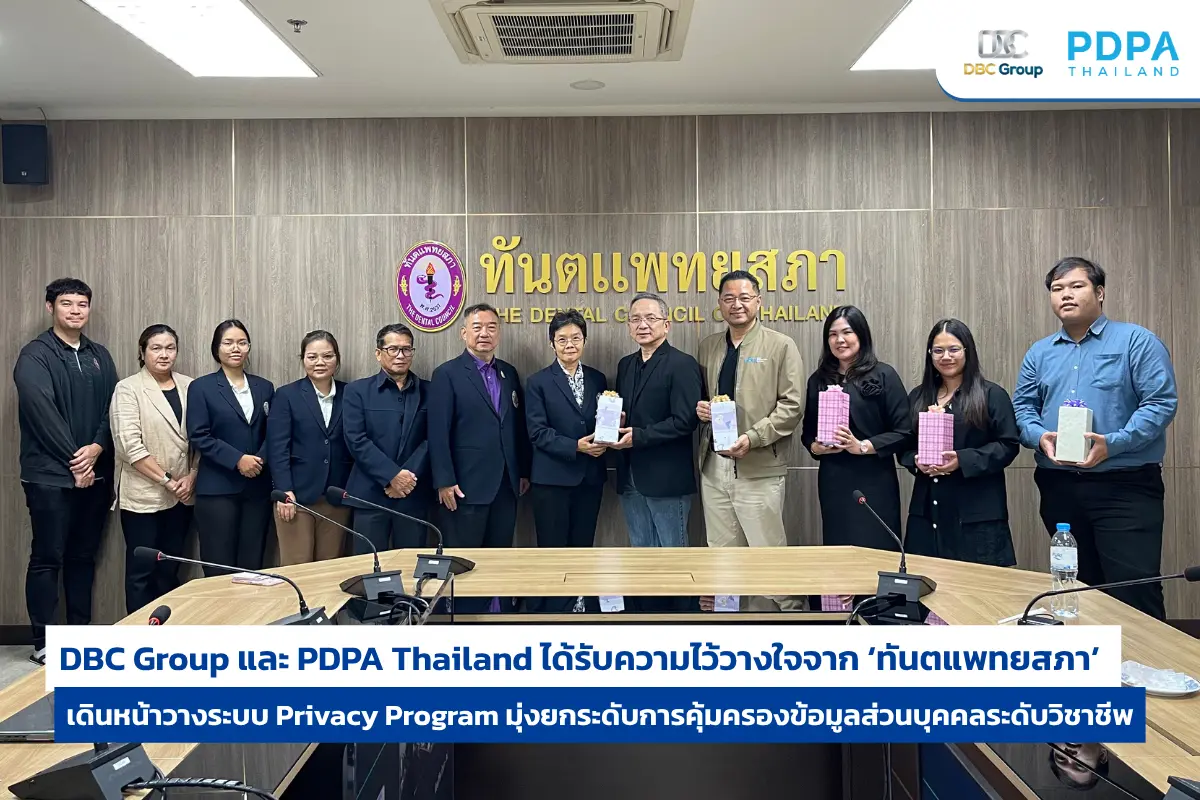
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์ เพราะข้อมูลด้านสาธารณสุขคือ “ข้อมูลส่วนบุคคลที่มีความอ่อนไหวสูง” (Sensitive Personal Data) การบริหารจัดการข้อมูลที่รัดกุม ปลอดภัย และโปร่งใส จึงเป็นภารกิจเร่งด่วนที่องค์กรทางการแพทย์ระดับประเทศให้ความสำคัญ PDPA Thailand มีความภาคภูมิใจที่ได้เป็นส่วนหนึ่งในการขับเคลื่อนภารกิจนี้ โดยเมื่อวันที่ 17 สิงหาคม
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน

ครบ 2 ปีบังคับใช้ PDPA เตือนองค์กรอัปเดต “กฎหมายลูก” ก่อนพลาด!
1 มิถุนายน 2567 ครบรอบ 2

DPO in Action กรณีศึกษาการปฏิบัติหน้าที่ของ DPO ในรายการ CEO Vision Plus ทางคลื่นวิทยุ FM 96.5 MHz
PDPA Thailand ชวนรับชมย้อ

กฎหมาย PDPA กำหนดแนะทุกองค์กรเพิ่ม DPO เริ่มบังคับใช้กลาง ธ.ค. นี้
Clipping News : หัวข้อข่า

อัปเดต PDPA สรุปการเปลี่ยนแปลง แล้ว DPO คือใคร มีหน้าที่อะไร ใครต้องมี DPO บ้าง?
PDPA Thailand ชวนรับชมย้อ

Clipping News : หัวข้อข่าว “รู้จัก DPO ผู้ช่วยองค์กร ลดความเสี่ยงกฎหมาย PDPA”
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “กฎหมาย PDPA ยังเตาะแตะ” คนไทยไม่ตระหนักรู้ความสำคัญข้อมูลส่วนบุคคล
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “Push for more data protection officers”
Clipping News :หัวข้อข่าว
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ
จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ
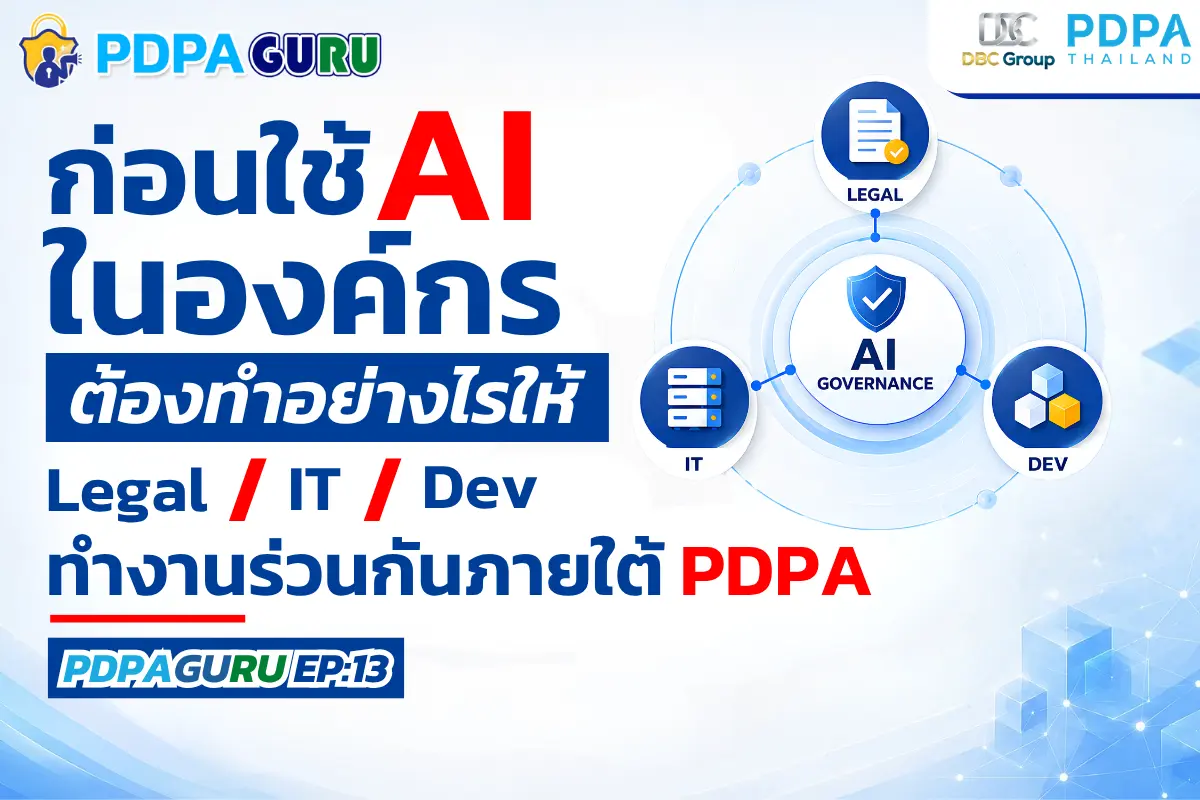
ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท
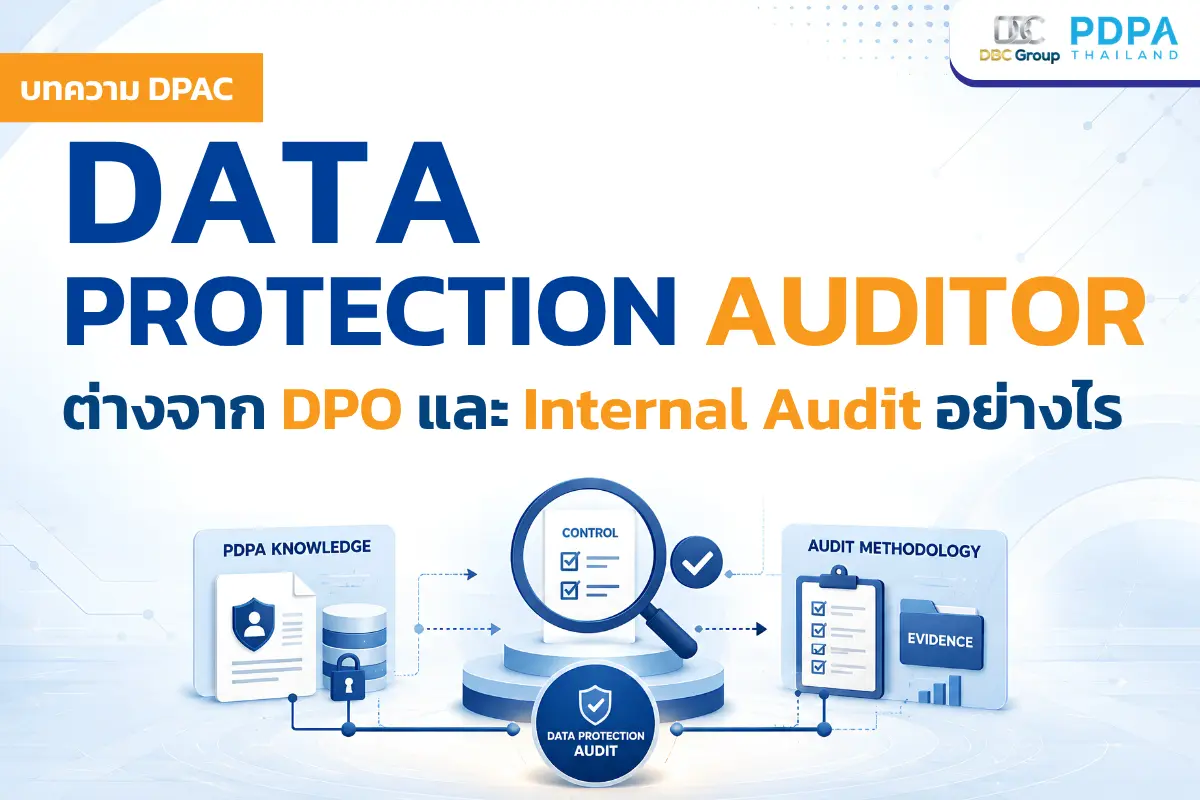
Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค
PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล
ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse
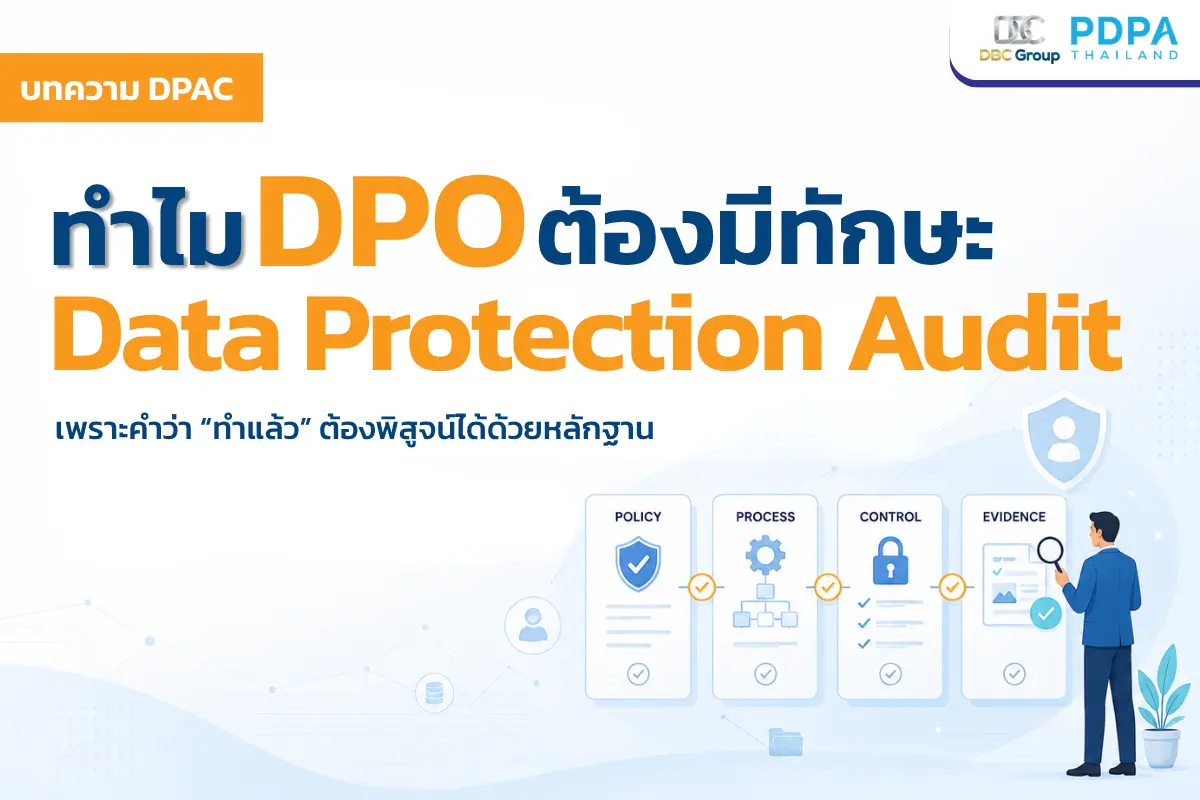
ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection
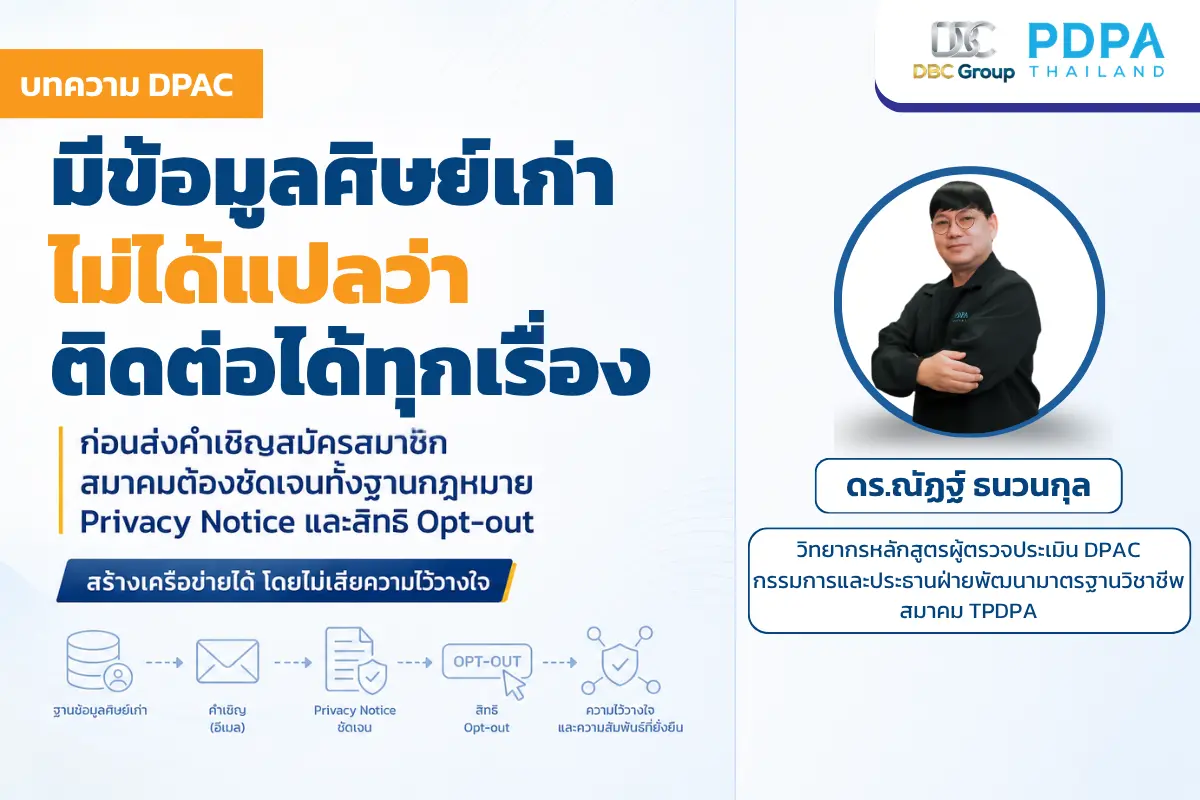
การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครส
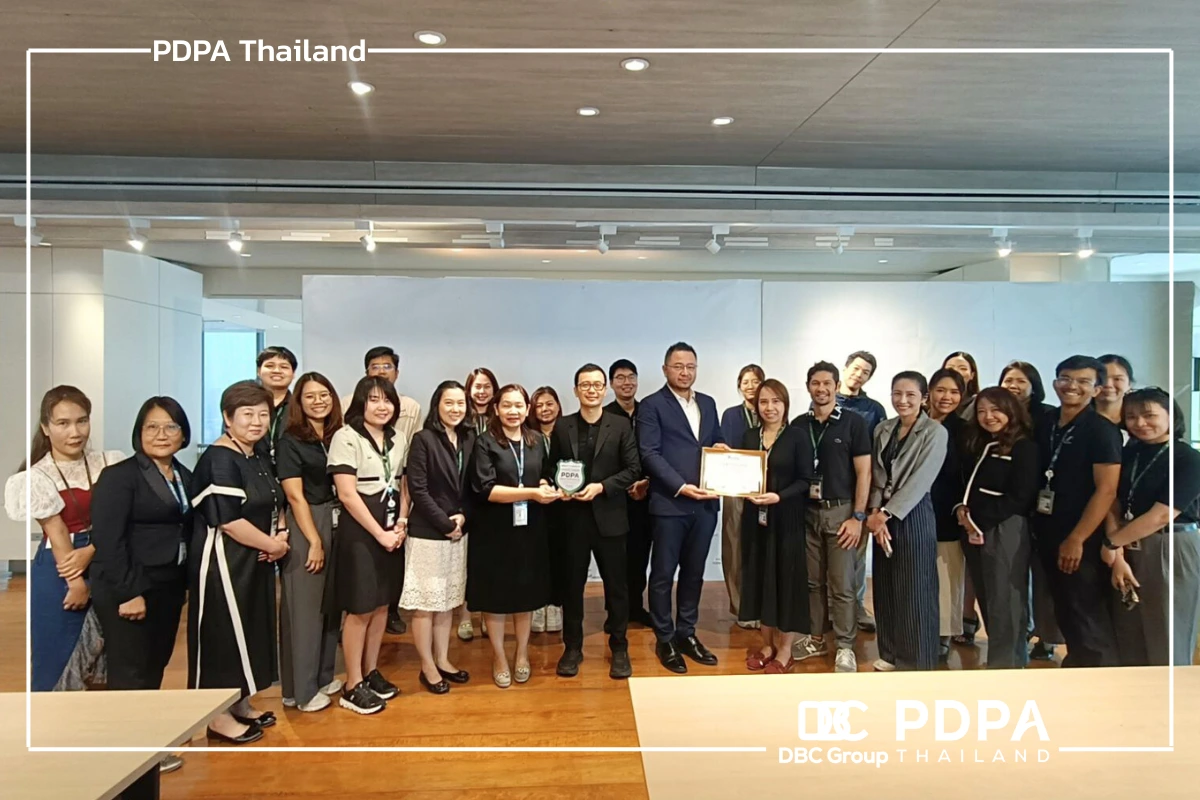
“ศิริราชวิทยวิจัย” ยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล – PDPA Thailand
‘ศิริราชวิทยวิจัย&#
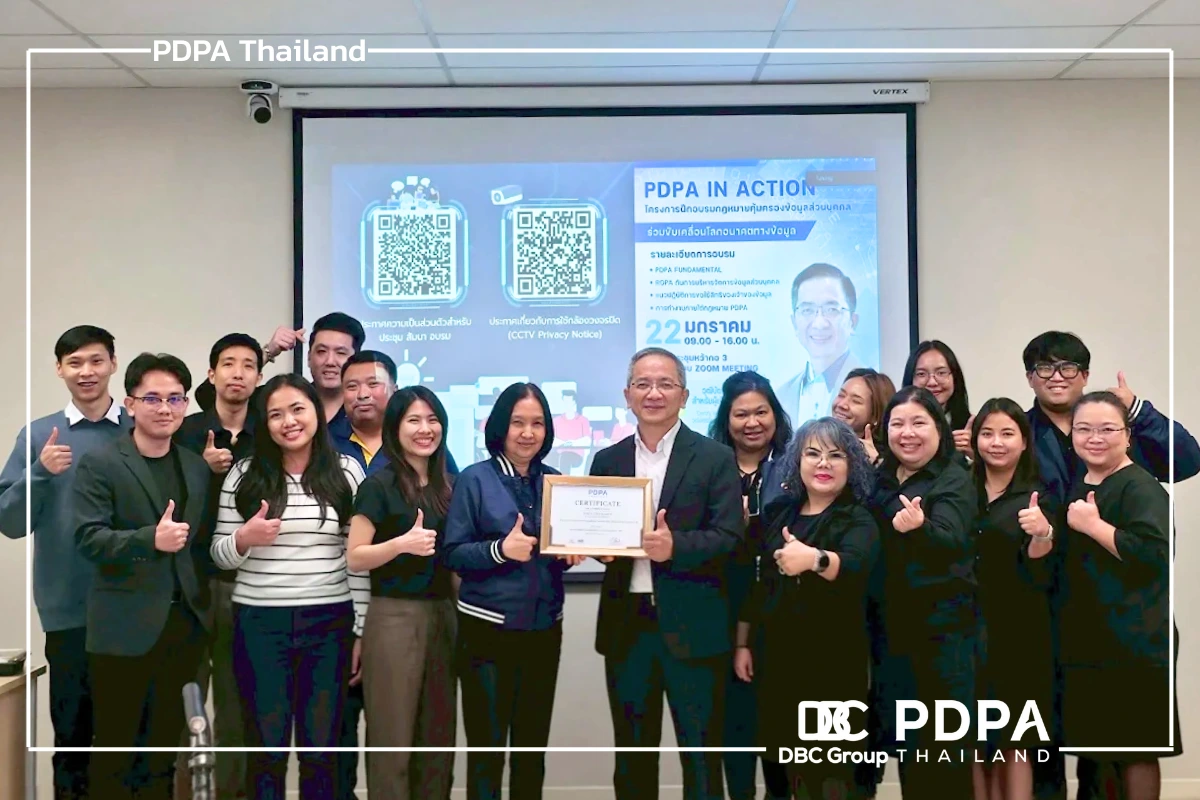
ยกระดับ PDPA ขับเคลื่อนภารกิจการคุ้มครองข้อมูลส่วนบุคคล – สอวช.
เมื่อวันที่ 22 มกราคม 256
โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล ส่งเสริม Data Protection อย่างยั่งยืน – การท่าเรือแห่งประเทศไทย
เมื่อวันที่ 12 กันยายน 25
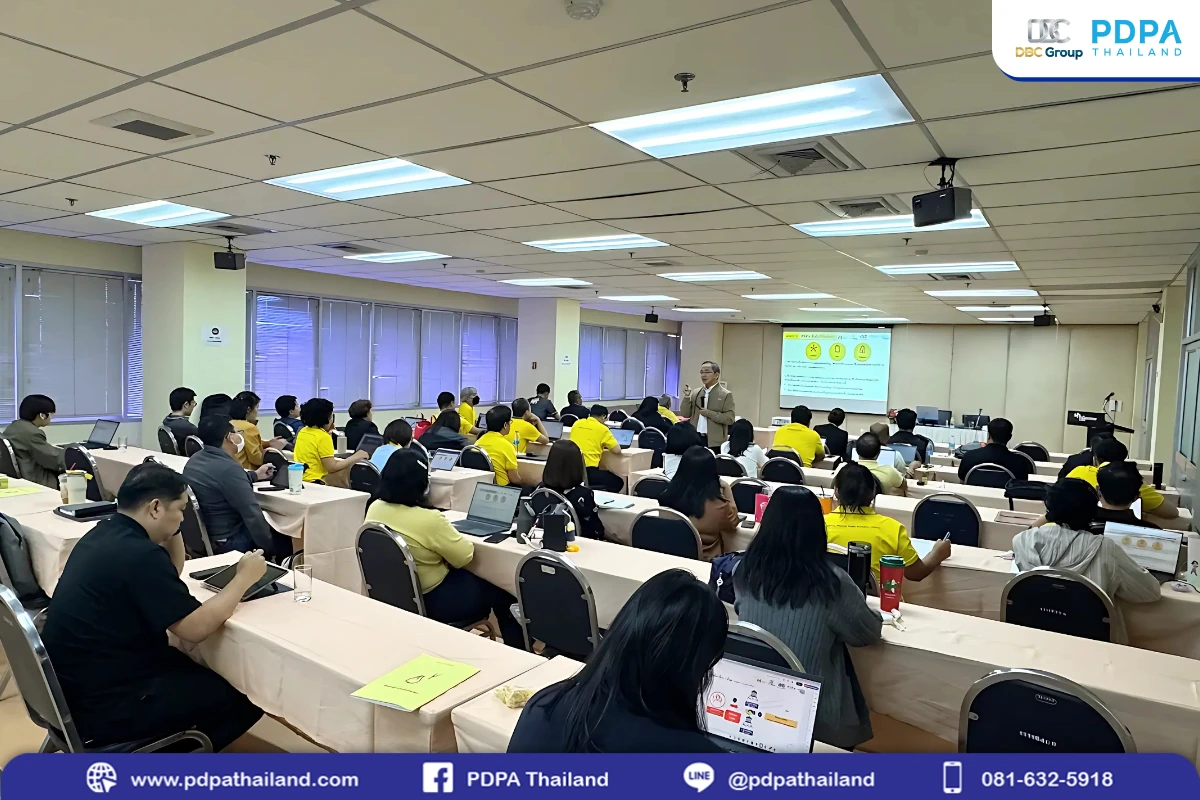
โครงการฝึกอบรมสร้างความตระหนัก เสริมความรู้ PDPA อย่างยั่งยืน – บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน)
เมื่อวันที่ 5 กันยายน 256
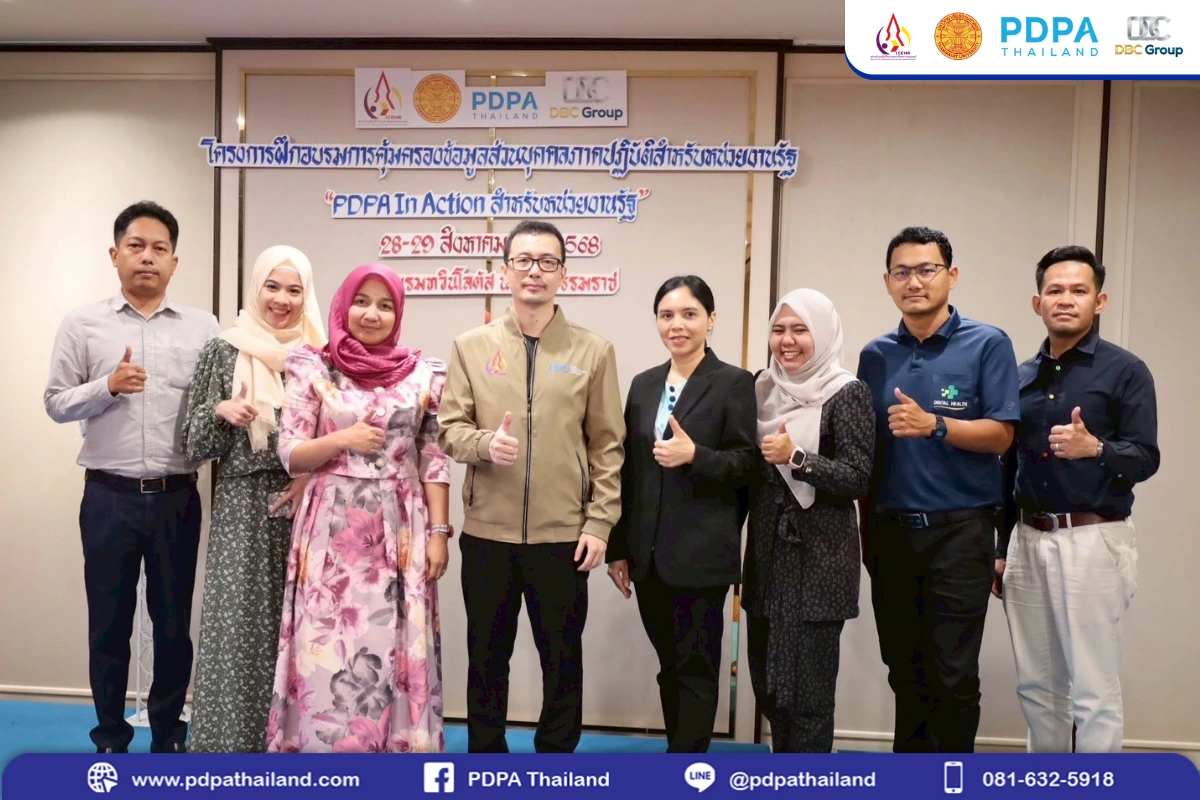
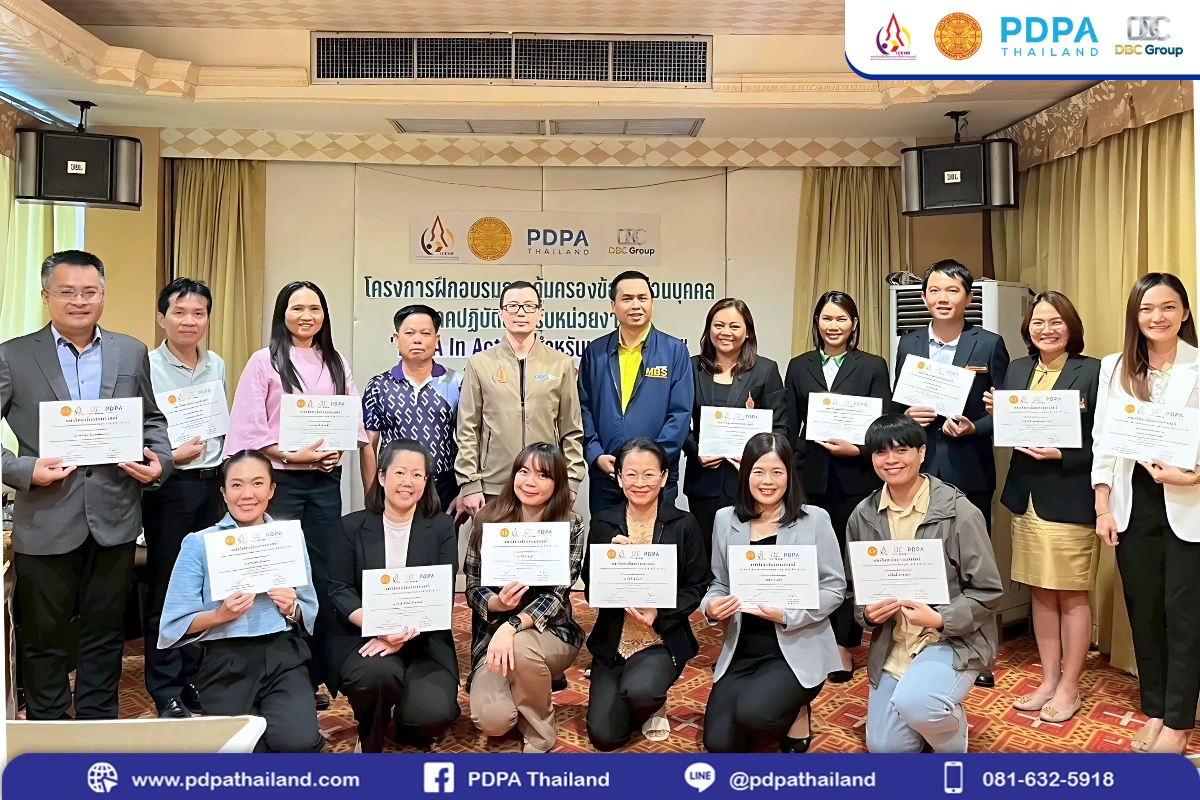
โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล “PDPA in Action สำหรับหน่วยงานรัฐ สู่ภูมิภาค” ณ นครศรีธรรมราช
สานต่อภารกิจสร้างความตระห
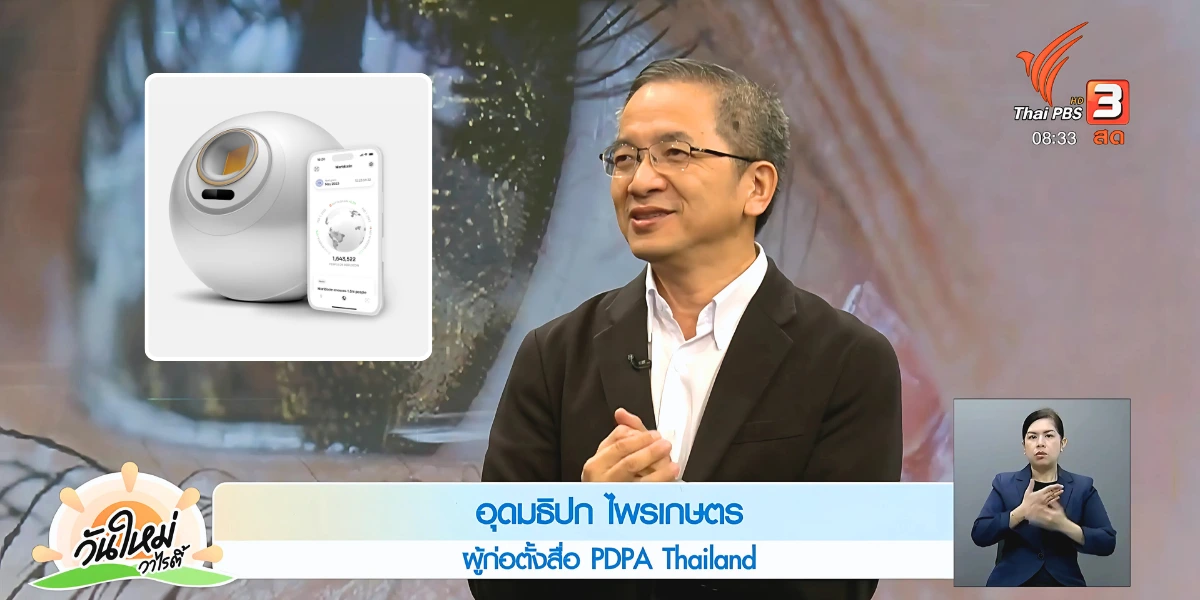
World App กับข้อมูลม่านตา – ความคุ้มค่าที่อาจมาพร้อมความเสี่ยง?
จากประเด็นร้อนในช่วงที่ผ่
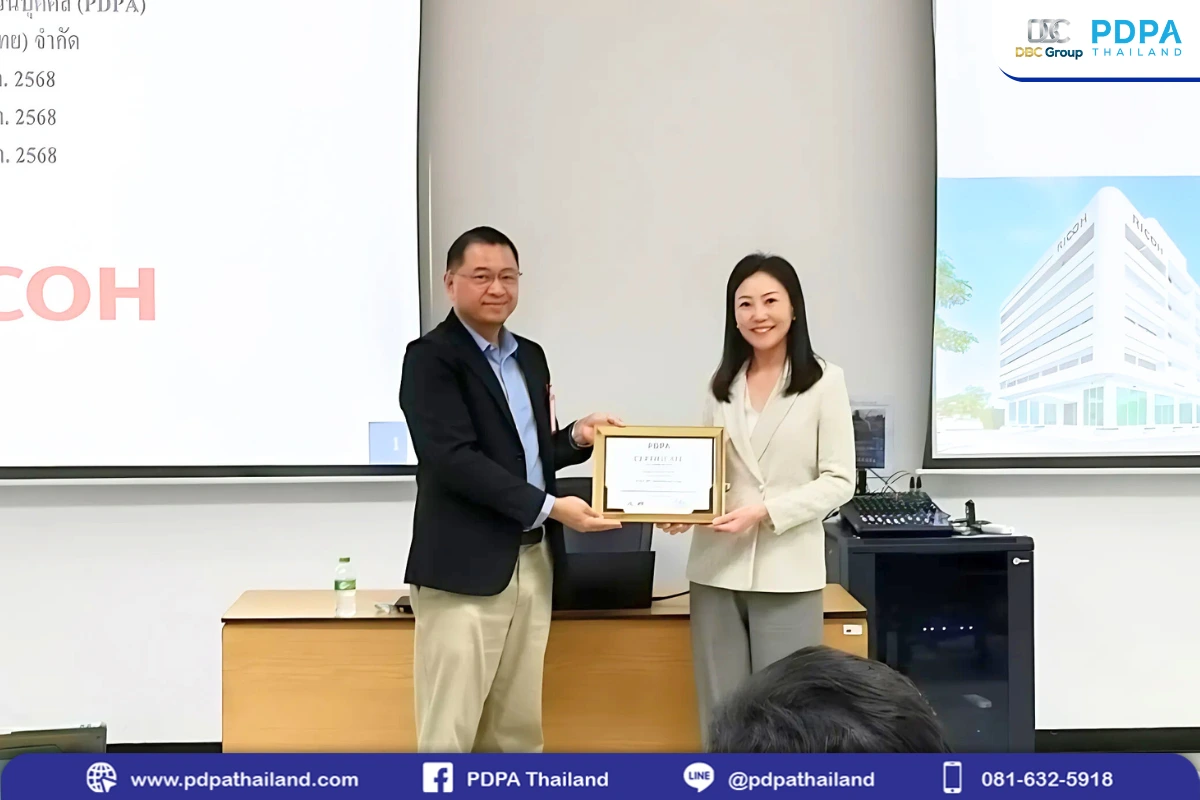
ก้าวเข้าสู่รุ่นที่ 2 – โครงการฝึกอบรม DPAC บริษัท Ricoh Thailand
วันที่ 21-22 สิงหาคม 2568

PDPA สแกนใบหน้า บทเรียนความยินยอมและเช็กลิสต์ที่ DPO ต้องรู้
คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้า...

ใบรับรองแพทย์ PDPA บทเรียนข้อมูลสุขภาพรั่ว ที่ DPO ต้องรู้
คำชี้แจง กรณีศึกษานี้เขียนสำหรับเจ้าหน้า...

DBC Group และ PDPA Thailand ยกระดับมาตรฐาน PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรศาสตร์ มุ่งสร้างต้นแบบการบริหารจัดการข้อมูลส่วนบุคคลในสถาบันการศึกษาและหน่วยงานทางการแพทย์
DBC Group และ PDPA Thailand ยกระดับมาตรฐ...

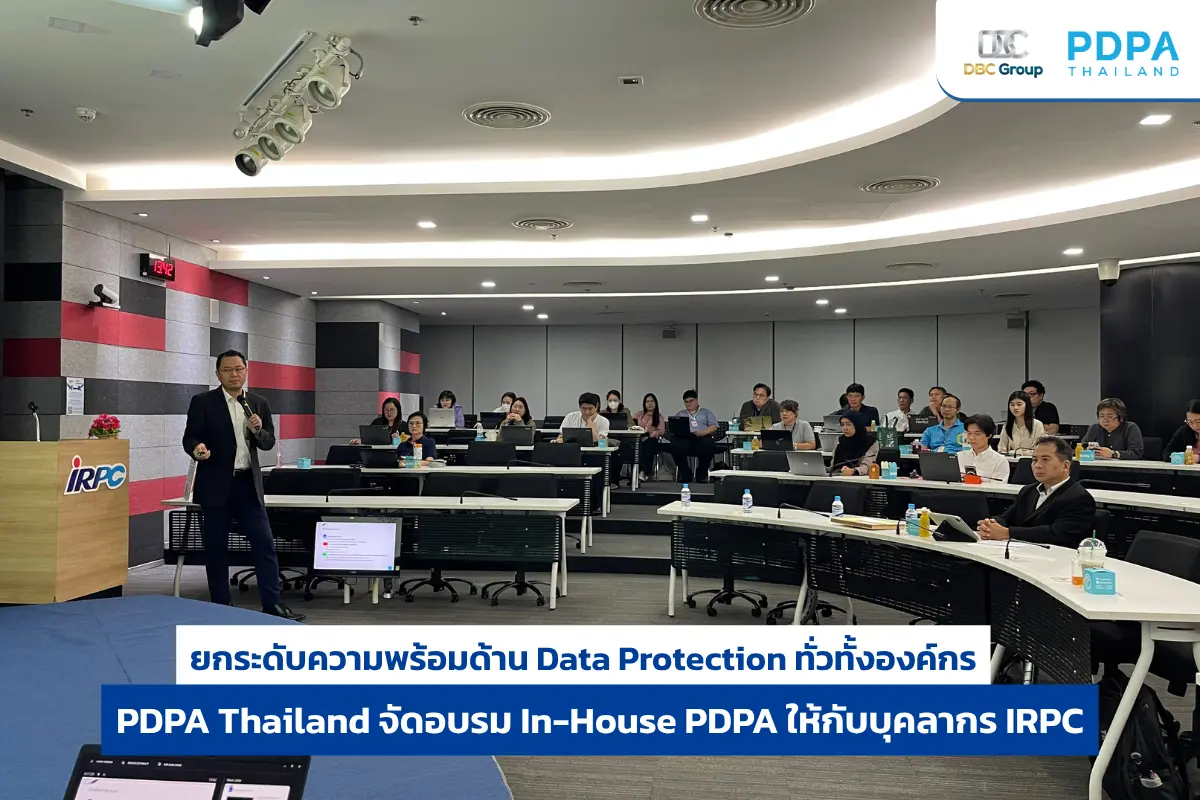
อบรม PDPA In-House เสริมแกร่ง Data Protection องค์กร IRPC
ยกระดับความพร้อมด้าน Data Protection ทั่...
กรณีศึกษา PDPA เมื่อ DPO ทำงานคนเดียวโดยไม่มีงบ บันทึกรายการกิจกรรมการประมวลผลไม่ครบ และคอมพิวเตอร์เก่าที่มีข้อมูลลูกค้าถูกขายเป็นของเก่า
คำชี้แจง คำชี้แจง : กรณีศึกษานี้เขียนสำห...
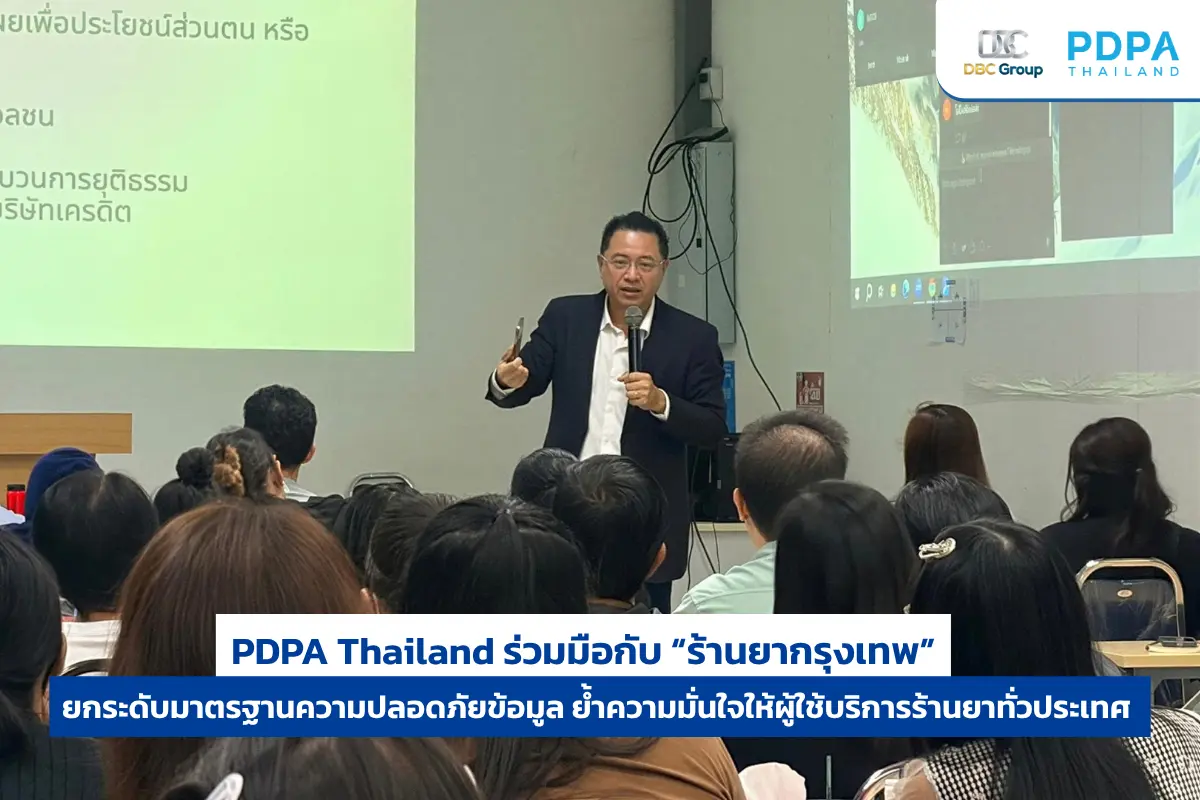
PDPA Thailand และร้านยากรุงเทพ ยกระดับความปลอดภัยข้อมูลลูกค้า
PDPA Thailand ร่วมมือกับ “ร้านยากรุงเทพ”...
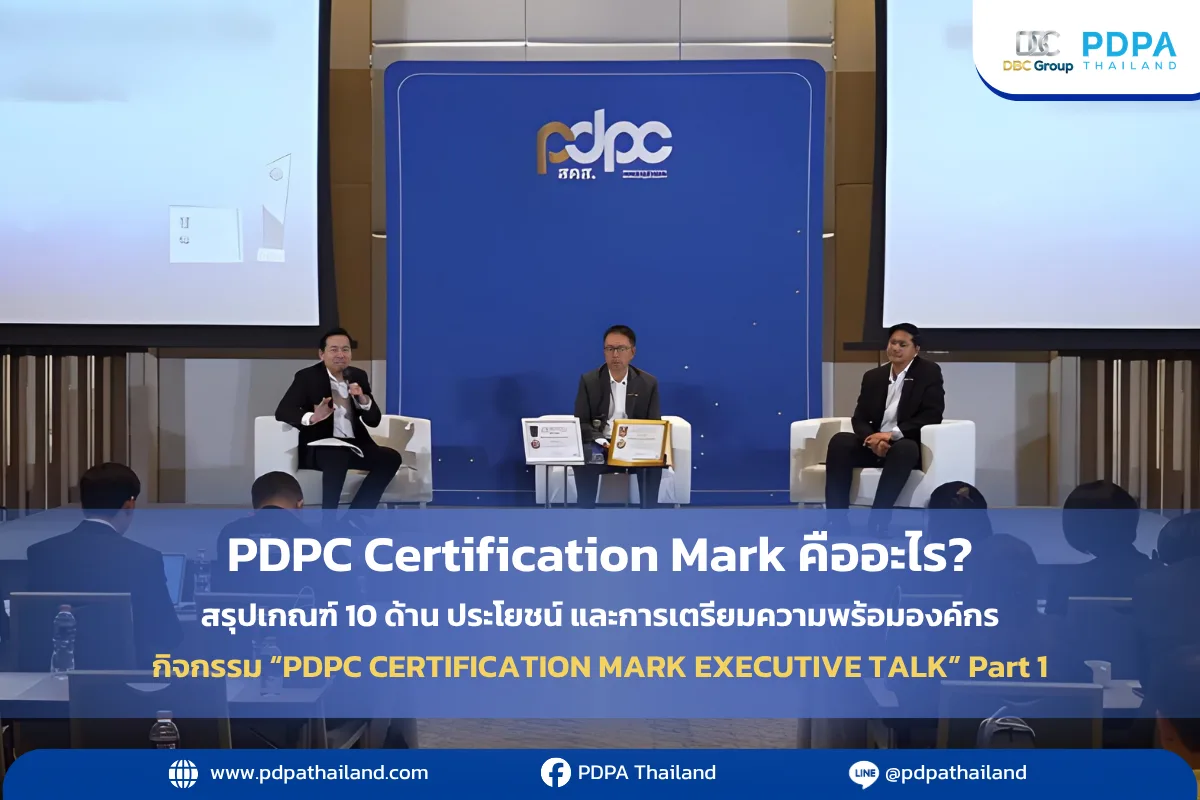
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...
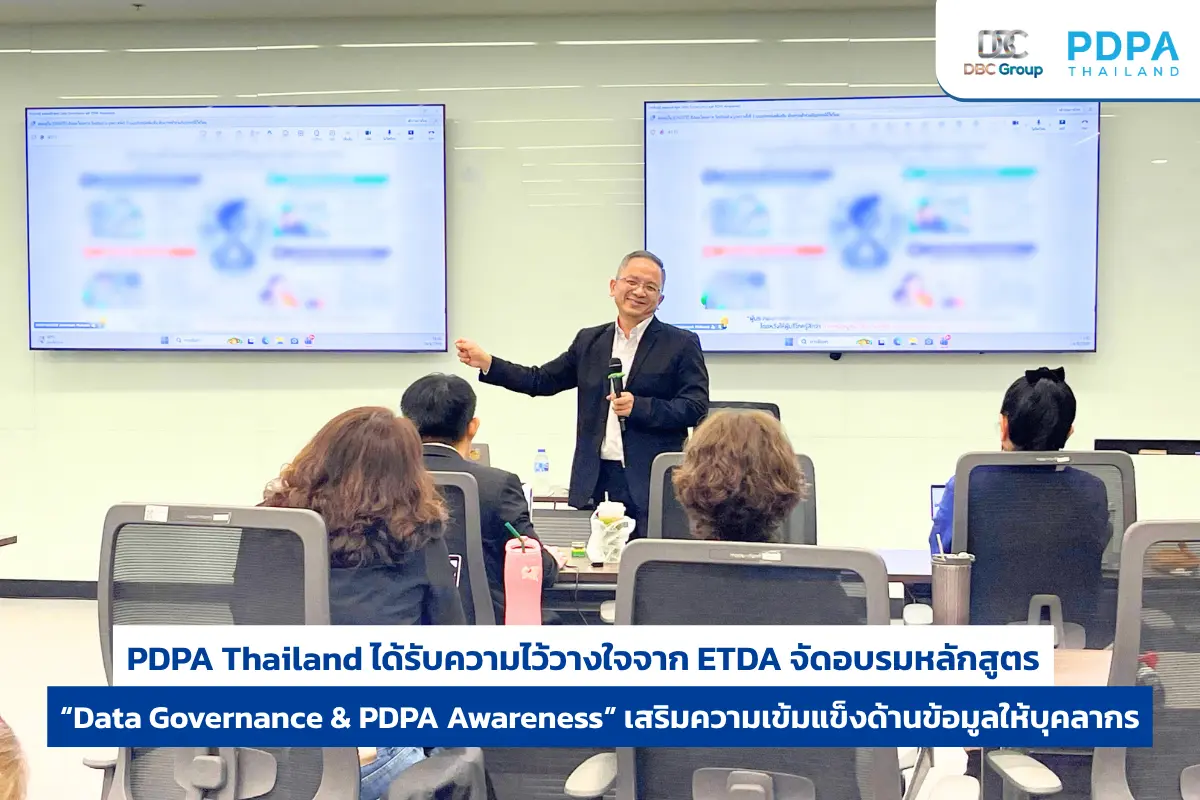
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...
Personal Data ในระบบ AI อยู่ตรงไหนบ้าง? สรุปจุดเสี่ยงและวิธีจัดการ
Personal Data ในระบบ AI อ
กำกับดูแล AI ในองค์กรอย่างถูกต้อง ทำไมต้องเริ่มที่ Processing ไม่ใช่ชื่อเครื่องมือ
กำกับดูแล AI ในองค์กรอย่า
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรว
PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วม
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยว
องค์กรมี ISO/IEC 27001 และ 27701 แล้ว เหตุใดยังอาจไม่พร้อมต่อ PDPA Certification
องค์กรมี ISO/IEC 27001 แล
ทำไมฝ่าย Risk ต้องเข้าใจ Data Protection Audit
ทำไมฝ่าย Risk ต้องเข้าใจ
ทำไม Compliance ต้องเรียนรู้การตรวจประเมิน ไม่ใช่เพียงติดตามข้อกำหนด
ทำไม Compliance ต้องเรียน
Internal Audit ต้องรู้อะไรบ้าง จึงจะตรวจ PDPA ได้อย่างถูกต้องตามเกณฑ์
Internal Audit ต้องรู้อะไ
หลักสูตร DPAC เรียนแล้วทำอะไรได้จริง? คุ้มค่ากับองค์กรอย่างไร ?
หลักสูตร DPAC เรียนแล้วทำ
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย