
: รูปแบบที่เหมาะสมการแบ่งปันข้อมูลส่วนบุคคลเพื่อการบริหารภาครัฐภายใต้กรอบพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล
ผู้แต่ง: พงษ์มนัส ดีอด / พระครูวินัยธรวรชัด ปยุตฺโต / ปาริฉัตร ไชยเดช / พระมหาชัยชนะ บุญนาดี สถาบัน: มหาวิทยาลัยมหามกุฏราชวิทยาลัย วิทยาเขตอีสาน ปี: 2565 บทคัดย่อ: บทความฉบับนี้ศึกษาถึงรูปแบบที่เหมาะสมการแบ่งปันข้อมูลส่วนบุคคลเพื่อการ บริหารภาครัฐภายใต้กรอบพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลเนื่องจากข้อมูลส่วนบุคคลเป็น สิทธิมนุษยชนขั้นพื้นฐานที่รัฐพึ่งดูแล เป็นหลักประกันแก่ประชาชนอย่างไรก็ตามเมื่
ปัญหากฎหมายเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลในเครือข่ายสังคมออนไลน์: ศึกษากรณีผู้ควบคุมข้อมูลส่วนบุคคลหลายราย
ผู้แต่ง: ปัทมา มัญชุนากร สถาบัน: สถาบันบัณฑิตพัฒนบริหารศาสตร์ ปี: 2565 บทคัดย่อ: การพัฒนาทางเทคโนโลยีและสังคมของเครือข่ายสังคมออนไลน์ ทำให้การนำกฎหมายคุ้มครองข้อมูลส่วนบุคคลมาใช้ในทางปฏิบัติมีความยากมากยิ่งขึ้น จากการวิจัยพบปัญหาสำคัญ 2 ประการ ได้แก่ (1) ปัญหาเรื่องความสับสนในการกำหนดฐานะของบุคคลที่เกี่ยวข้องกับการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล และ (2) ปัญหาเรื่องความไม่ครอบคลุมของบทบัญ
ความรับผิดชอบผู้ประกอบวิชาชีพ ภายใต้การคุ้มครองข้อมูลส่วนบุคคล
ผู้แต่ง: อรรถพงศ์ กาวาฬ, อภินันท์ ศรีศิริ สถาบัน: มหาวิทยาลัยทักษิณ ปี: 2565 บทคัดย่อ: บทความทางวิชาการนี้ มีวัตถุประสงค์ 2 ประการ คือ 1. ศึกษาแนวคิด หลักการเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล เพื่อความรู้เข้าใจ 2. ศึกษาความสัมพันธ์เกี่ยวข้องกับความรับผิดของผู้ประกอบวิชาชีพกับการคุ้มครองข้อมูลส่วนบุคคล โดยผลจาการศึกษา พบว่า การคุ้มครองข้อมูลส่วนบุคคลมีพื้นฐานสำคัญมาจากแนวคิดการคุ้มครองสิทธิขั้นพื้

ปัญหากฎหมายคุ้มครองข้อมูลส่วนบุคคลต่อระบบฐานข้อมูลการประกันภัยในธุรกิจประกันวินาศภัย
ผู้แต่ง: ชนิดา เกิดกรรณ์ สถาบัน: มหาวิทยาลัยราชภัฏ เชียงราย ปี: 2564 บทคัดย่อ: บทความนี้มุ่งศึกษาถึงปัญหาการจัดทำระบบฐานข้อมูลการประกันภัย (Insurance Bureau System) ในธุรกิจประกันวินาศภัยของประเทศไทยที่จัดเก็บข้อมูลการรับประกันวินาศภัยและค่าสินไหมทดแทนของผู้เอาประกันภัย เพื่อพิจารณานำฐานข้อมูลการประกันภัยมาใช้ในการตรวจสอบและป้องกันการฉ้อฉลประกันภัย ซึ่งพบว่าในปัจจุบันหน่วยงานที่เกี่ยวข้องยังขาดอำน
ข้อพิจารณาการได้รับยกเว้นตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล : กรณีศึกษากฎหมายของสหราชอาณาจักร
ผู้แต่ง: รัฐสภา จุรีมาศ สถาบัน: มหาวิทยาลัยศรีนครินทรวิโรฒ ปี: 2564 บทคัดย่อ: แนวคิดในการคุ้มครองข้อมูลส่วนบุคคลมีวัตถุประสงค์เพื่อคุ้มครองสิทธิส่วนบุคคลของประชาชน มิให้ถูกล่วงละเมิดในการเข้าถึง นำไปใช้ รวบรวมและตลอดจนจัดเก็บข้อมูลนั้น ๆ ภายใต้สิทธิในความเป็นส่วนตัว (Privacy) อันปราศจากการรบกวนและการแทรกแซงจากสังคม พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 จึงถูกตราขึ้นเพื่อวางมาตรการพิทักษ์ส
ผลกระทบทางลบอันเกิดจากกฎหมายคุ้มครองข้อมูลส่วนบุคคลสหภาพยุโรปและพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: คณาธิป ทองรวีวงศ์ สถาบัน: มหาวิทยาลัยเกษมบัณฑิต ปี: 2564 บทคัดย่อ: การวิจัยครั้งนี้มีวัตถุประสงค์ 1) ศึกษาผลกระทบทางลบมิติต่าง ๆ ที่เกิดจากองค์ประกอบและเงื่อนไขของกฎหมายคุ้มครองข้อมูลส่วนบุคคลสหภาพยุโรป (GDPR) 2) ศึกษาผลกระทบทางลบมิติต่าง ๆ ที่เกิดจาก องค์ประกอบและเงื่อนไขของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 โดยศึกษาเปรียบเทียบกับกฎหมายสหภาพยุโรป 3) เพื่อทำข้อเสนอแนะในการลดผ
ปัญหาทางกฎหมายเกี่ยวกับข้อมูลไบโอเมตริก ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: รัชนี แตงอ่อน สถาบัน: มหาวิทยาลัยบูรพา ปี: 2564 บทคัดย่อ: บทความนี้ได้ศึกษาปัญหาทางกฎหมายเกี่ยวกับข้อมูลไบโอเมตริก (biometric data) ตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ในประเด็นที่เกี่ยวข้องกับการบัญญัติความหมาย การตีความกฎหมายและการบังคับใช้ข้อมูลไบโอเมตริก จากการศึกษาพบว่า ยังมีประเด็นที่ต้องพิจารณาหลายประการ ได้แก่ ความหมายของข้อมูลไบโอเมตริก การเก็บรวบรวมข้อมูลไบโอเมตริก
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562:ความตระหนักและแนวทางการดำเนินงานของสถานศึกษา
ผู้แต่ง: กิตติมา สาธุวงษ์ สถาบัน: วิทยาลัยพยาบาลกองทัพเรือ กรุงเทพมหานคร ปี: 2564 บทคัดย่อ: พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 จะมีผลบังคับใช้อย่างสมบูรณ์ในมิถุนายน พ.ศ. 2565 โดยสถานศึกษาเป็นหน่วยงานหนึ่งที่ต้องปฏิบัติตามกฎหมายฉบับนี้ สถานศึกษามีภารกิจและการดำเนินการที่เกี่ยวข้องและจำเป็นต้องใช้ข้อมูลส่วนบุคคลจำนวนมาก โดยเฉพาะข้อมูลของผู้เรียน จึงมีความเสี่ยงต่อการละเมิดข้อมูลส่วนบุคค
การคุ้มครองข้อมูลชีวมาตรภายใต้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: เมธิชา ยุบลชิต สถาบัน: มหาวิทยาลัยศรีปทุม ปี: 2564 บทคัดย่อ: บทความฉบับนี้ มีวัตถุประสงค์เพื่อศึกษามาตรการทางกฎหมายและความเป็นส่วนตัวของชีวมาตร ปัจจุบันชีวมาตร (Biometrics) ถูกนำมาใช้พัฒนาเทคโนโลยีด้านวิทยาศาสตร์ หรือใช้กับแอปพลิเคชันต่างๆ การเก็บรักษาข้อมูลชีวมาตรในรูปดิจิทัลจะถูกบันทึกไว้ในระบบฐานข้อมูลของผู้ให้บริการ จึงเสี่ยงต่อการถูกคุกคามและไวต่อความเสียหายมากกว่าข้อมูลในรูปแบบอื่นๆ
การประกันภัยความรับผิดทางไซเบอร์ : ศึกษาความคุ้มครองกรณีการละเมิดข้อมูลส่วนบุคคลตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
ผู้แต่ง: จีระศักดิ์ เสมมีสุข สถาบัน: มหาวิทยาลัยธรรมศาสตร์ ปี: 2564 บทคัดย่อ: พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 กำหนดหลักเกณฑ์ และควบคุมการเก็บรวมรวม การใช้ และการเปิดเผยข้อมูลส่วนบุคคลโดยผู้ควบคุมข้อมูลส่วนบุคคลและผู้ประมวลผลข้อมูลส่วนบุคคล หากบริหารจัดการข้อมูลส่วนบุคคลโดยฝ่าฝืนต่อบทบัญญัติของกฎหมาย ที่เรียกว่า การเกิดเหตุการณ์การละเมิดข้อมูลส่วนบุคคล และก่อความเสียหายต่อเจ้าของข้อม
แนวทางการบริหารจัดการระบบสารสนเทศเพื่อการคุ้มครองข้อมูลส่วนบุคคลของหน่วยงานรัฐ
ผู้แต่ง: อรรถพล ป้อมสถิตย์ สถาบัน: มหาวิทยาลัยรังสิต ปี: 2564 บทคัดย่อ: ตามที่รัฐบาลเห็นความสำคัญของการคุ้มครองข้อมูลส่วนบุคคล จึงได้ผลักดันพระราชบัญญัติการคุ้มครองข้อมูลส่วนบุคคลจนสามารถประกาศใช้ในเดือนพฤษภาคมปี 2562 ซึ่งหน่วยงานของรัฐที่มีหน้าที่กำกับดูแลการให้บริการต่างๆ ผ่านระบบสารสนเทศต้องมีการกำหนดแนวทางและระเบียบในการจัดระบบ การสำรวจ การจัดเก็บ การประมวล การใช้ประโยชน์ การพัฒนาระบบข้อมูลสาร
การกำกับดูแลกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมในยุคดิจิทัล
ผู้แต่ง: ประถมพงศ์ ศรีนวล สถาบัน: กสทช ปี: 2564 บทคัดย่อ: ความก้าวหน้าของเทคโนโลยีสื่อสารโทรคมนาคมเป็นผลให้มีเทคโนโลยีและบริการใหม่ ๆ เกิดขึ้น เช่น คลาวด์ คอมพิวติง ปัญญาประดิษฐ์ อินเทอร์เน็ตของสรรพสิ่ง เทคโนโลยี 5G และบริการ OTT เป็นต้น บริการ OTT มีการใช้งานอย่างแพร่หลาย ซึ่งมีผู้ให้บริการเป็นผู้ให้บริการต่างประเทศและการใช้งานมีแนวโน้มมาทดแทนบริการโทรคมนาคมดั้งเดิม กฎหมายและกฎเกณฑ์การกำกับดูแลขอ
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน

ครบ 2 ปีบังคับใช้ PDPA เตือนองค์กรอัปเดต “กฎหมายลูก” ก่อนพลาด!
1 มิถุนายน 2567 ครบรอบ 2

DPO in Action กรณีศึกษาการปฏิบัติหน้าที่ของ DPO ในรายการ CEO Vision Plus ทางคลื่นวิทยุ FM 96.5 MHz
PDPA Thailand ชวนรับชมย้อ

กฎหมาย PDPA กำหนดแนะทุกองค์กรเพิ่ม DPO เริ่มบังคับใช้กลาง ธ.ค. นี้
Clipping News : หัวข้อข่า

อัปเดต PDPA สรุปการเปลี่ยนแปลง แล้ว DPO คือใคร มีหน้าที่อะไร ใครต้องมี DPO บ้าง?
PDPA Thailand ชวนรับชมย้อ

Clipping News : หัวข้อข่าว “รู้จัก DPO ผู้ช่วยองค์กร ลดความเสี่ยงกฎหมาย PDPA”
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “กฎหมาย PDPA ยังเตาะแตะ” คนไทยไม่ตระหนักรู้ความสำคัญข้อมูลส่วนบุคคล
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “Push for more data protection officers”
Clipping News :หัวข้อข่าว

เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล

ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ

PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse

ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection

การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครส


PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด

การตรวจประเมินภายใน ตามมาตรฐานสากลและแนวคิด GRC กลไกสำคัญสู่การปฏิบัติตาม PDPA
การตรวจประเมินภายใน ตามมา

AI กับ PDPA “เมื่อคำสั่งเพียงบรรทัดเดียวอาจกลายเป็นความเสี่ยง”
AI กับ PDPA “เมื่อคำสั่ง

NIST และ AI Governance เข็มทิศของการคุ้มครองข้อมูลและการใช้ AI อย่างมีความรับผิดชอบ
NIST และ AI Governance เข

ตรวจประเมิน PDPA อย่างไรให้ยั่งยืน? การประเมินเพื่อประโยชน์ขององค์กรในยุคดิจิทัล
การตรวจประเมิน PDPA รากฐา
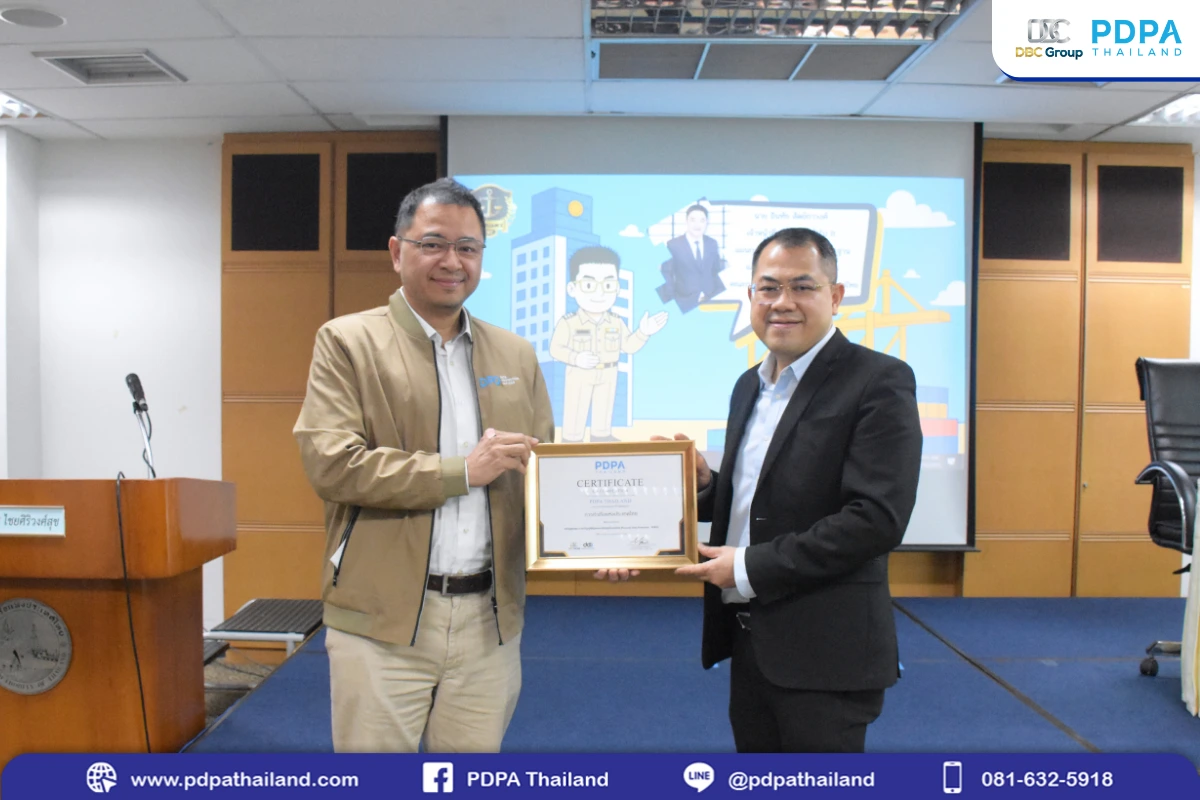
โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล ส่งเสริม Data Protection อย่างยั่งยืน – การท่าเรือแห่งประเทศไทย
เมื่อวันที่ 12 กันยายน 25
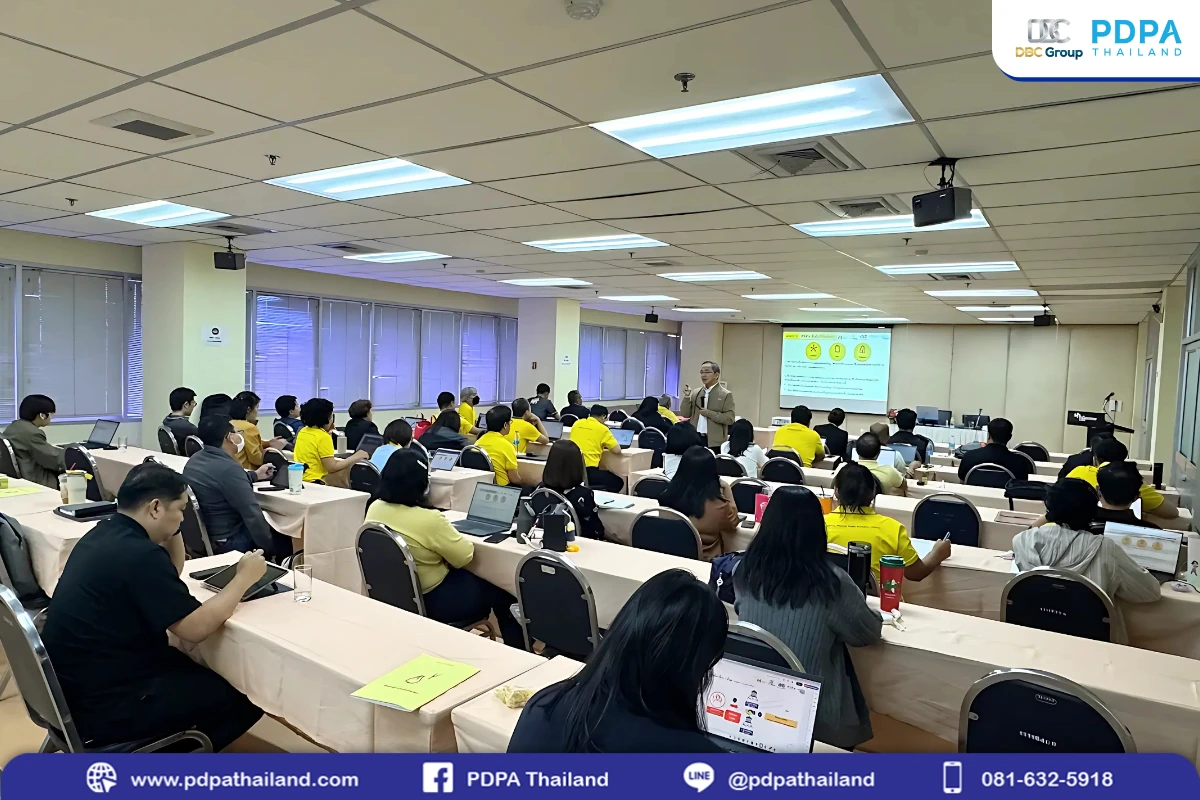
โครงการฝึกอบรมสร้างความตระหนัก เสริมความรู้ PDPA อย่างยั่งยืน – บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน)
เมื่อวันที่ 5 กันยายน 256

โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล “PDPA in Action สำหรับหน่วยงานรัฐ สู่ภูมิภาค” ณ นครศรีธรรมราช
สานต่อภารกิจสร้างความตระห


World App กับข้อมูลม่านตา – ความคุ้มค่าที่อาจมาพร้อมความเสี่ยง?
จากประเด็นร้อนในช่วงที่ผ่

ก้าวเข้าสู่รุ่นที่ 2 – โครงการฝึกอบรม DPAC บริษัท Ricoh Thailand
วันที่ 21-22 สิงหาคม 2568


สาธารณสุขไม่รอ! – เร่งผลักดันการจัดการข้อมูลส่วนบุคคล และมาตรฐานข้อมูลสุขภาพอย่างยั่งยืน
วันที่ 7-8 สิงหาคม 2568 ท
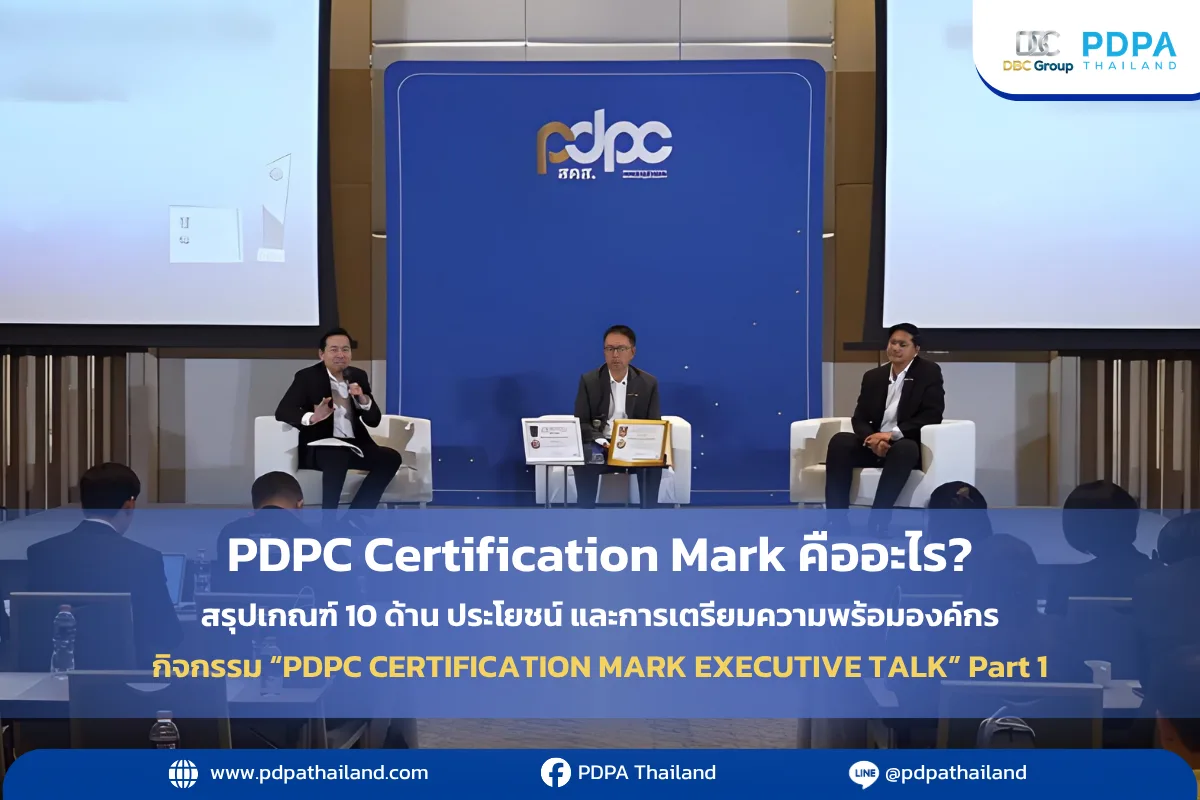
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

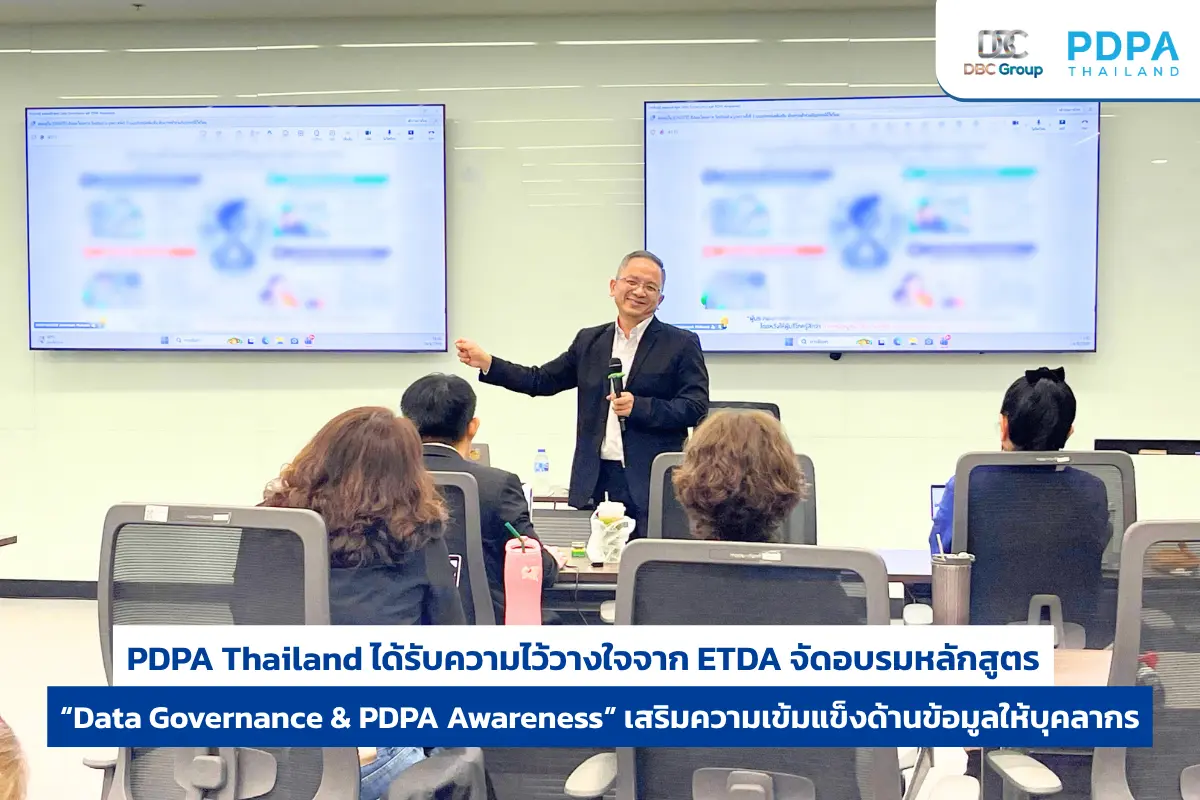
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
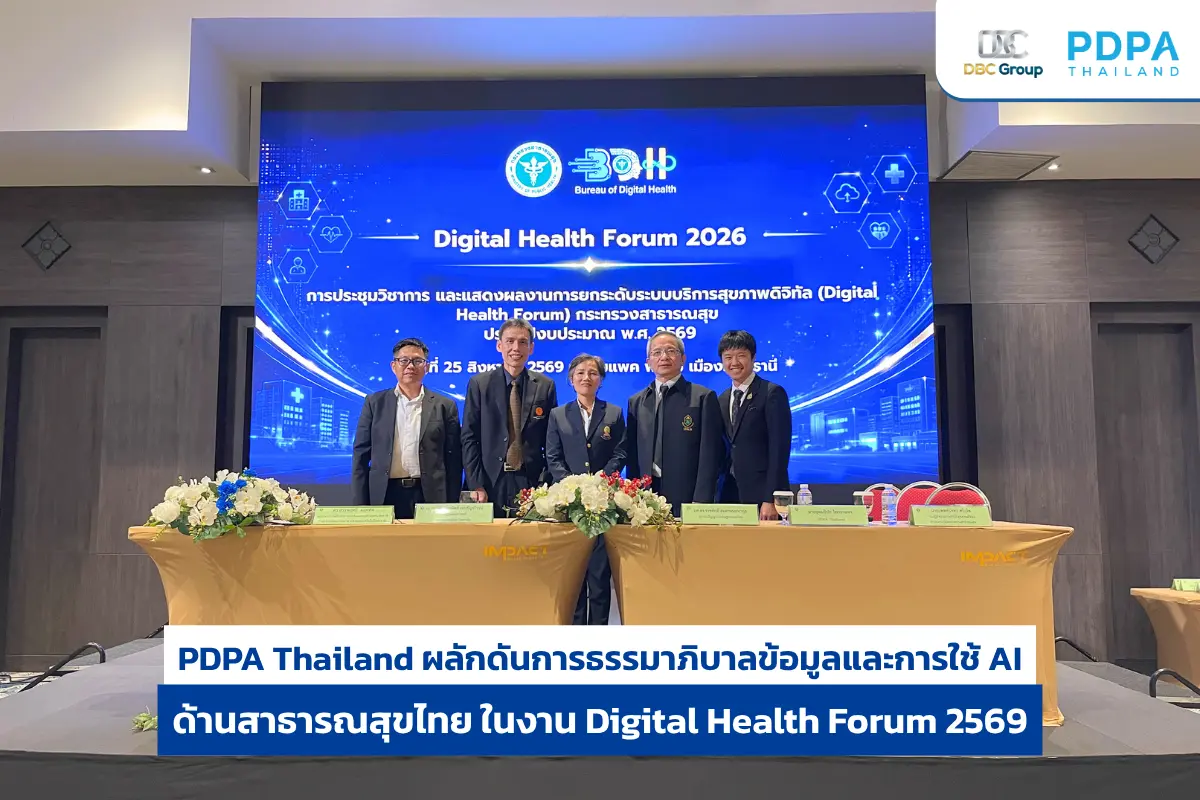
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
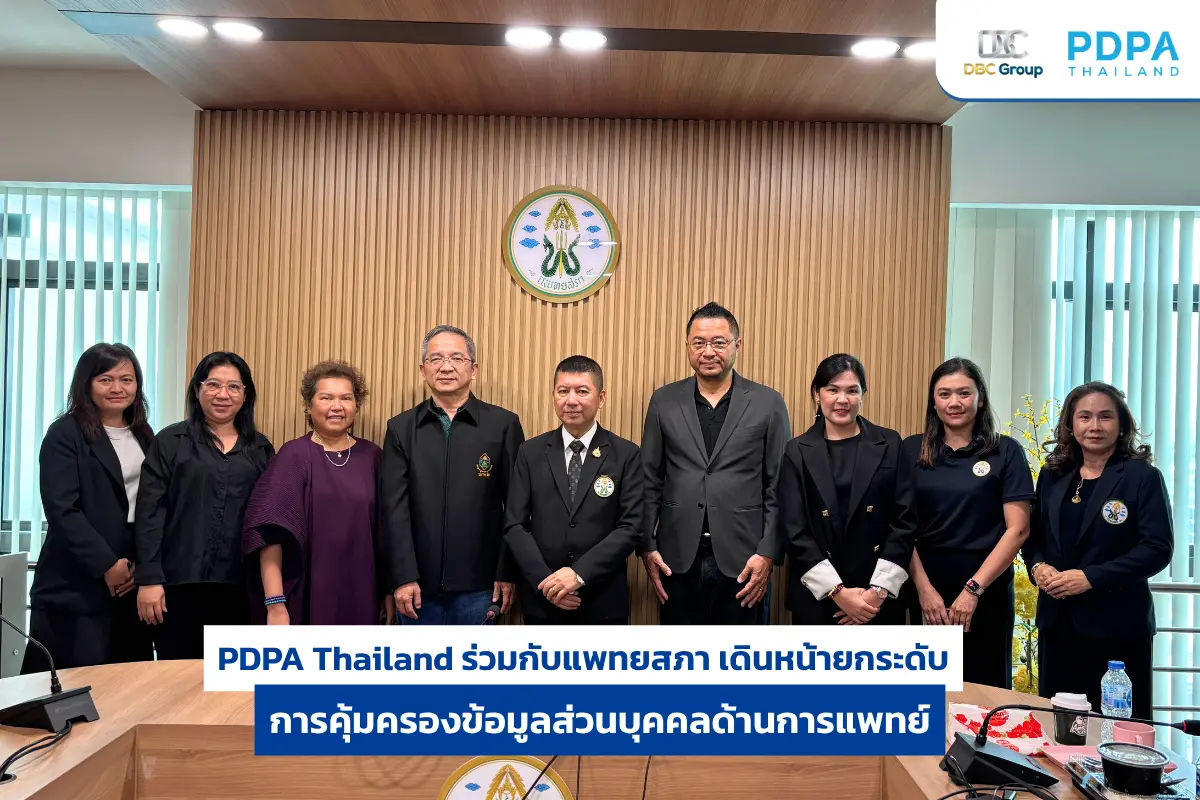
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
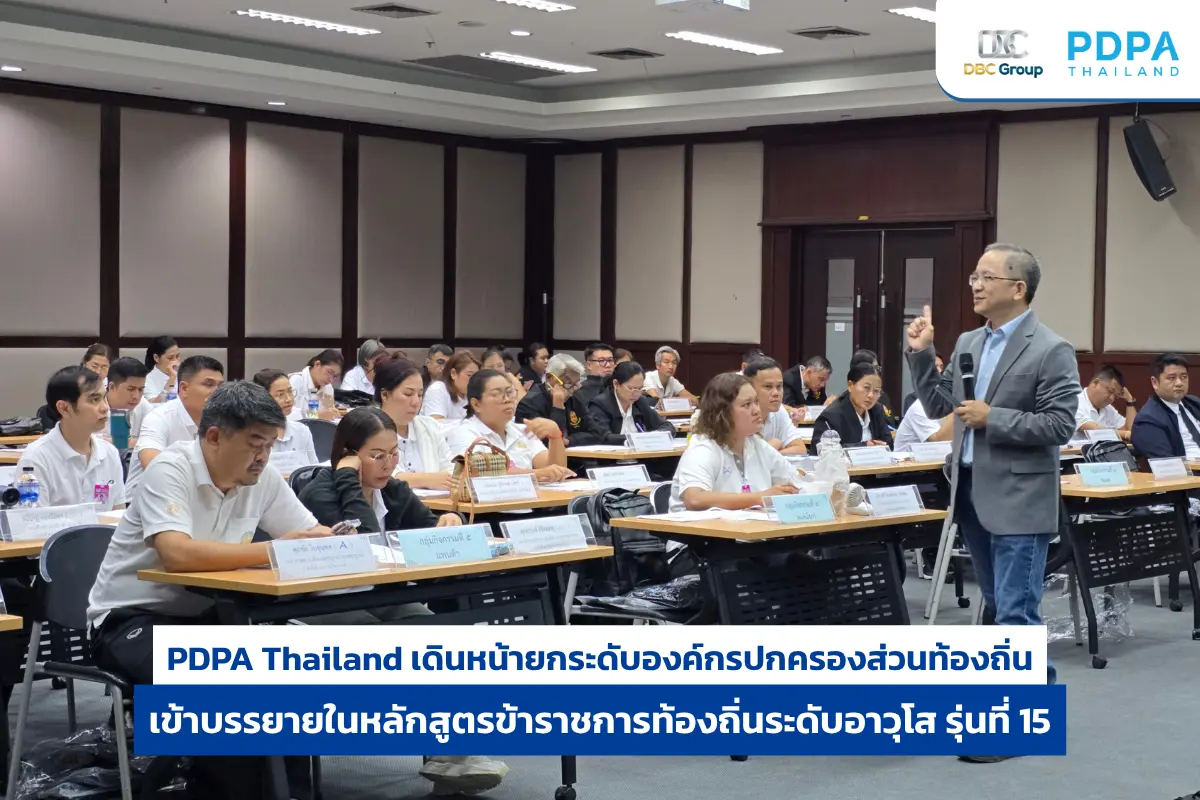
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ
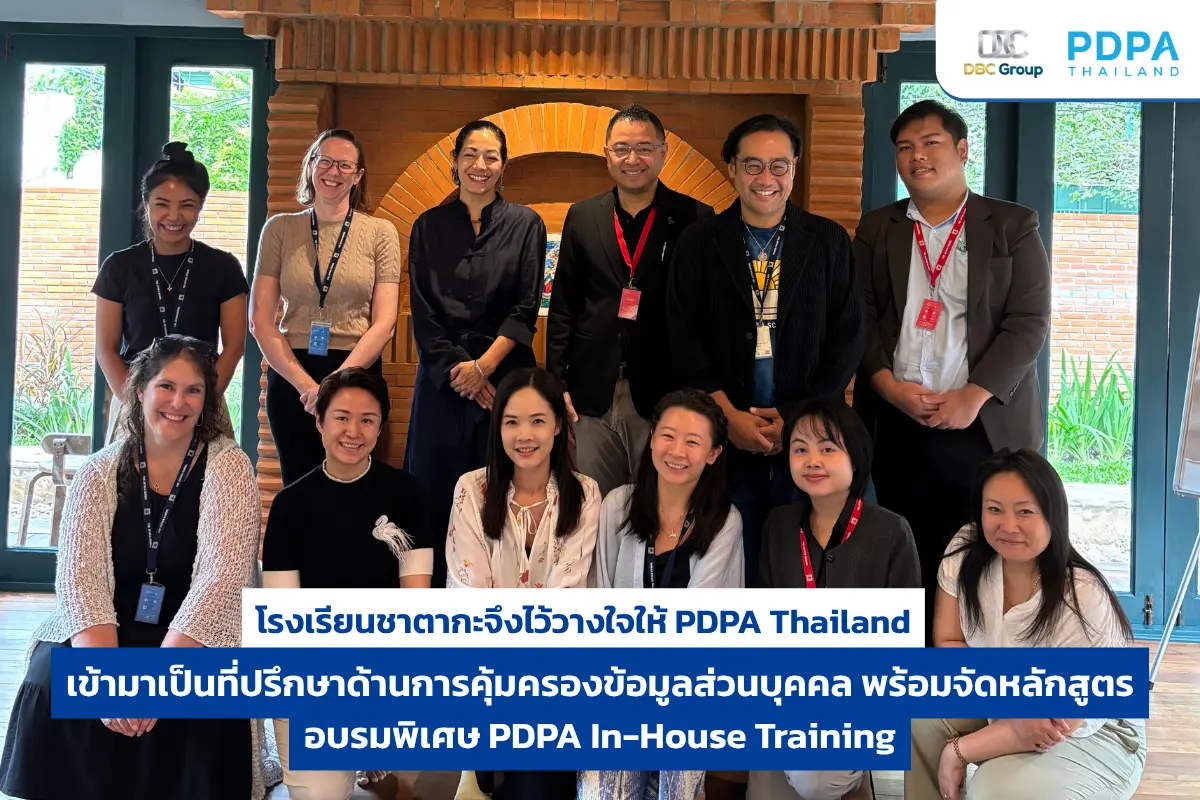
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค
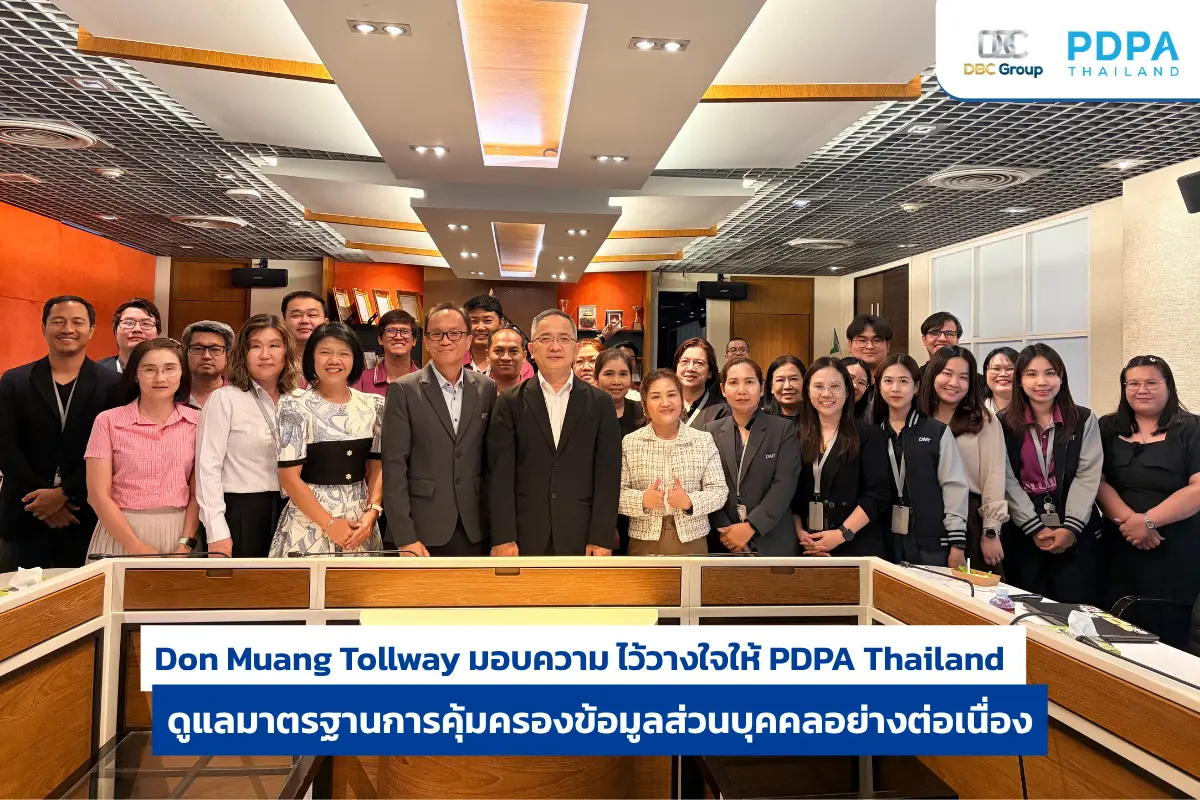
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
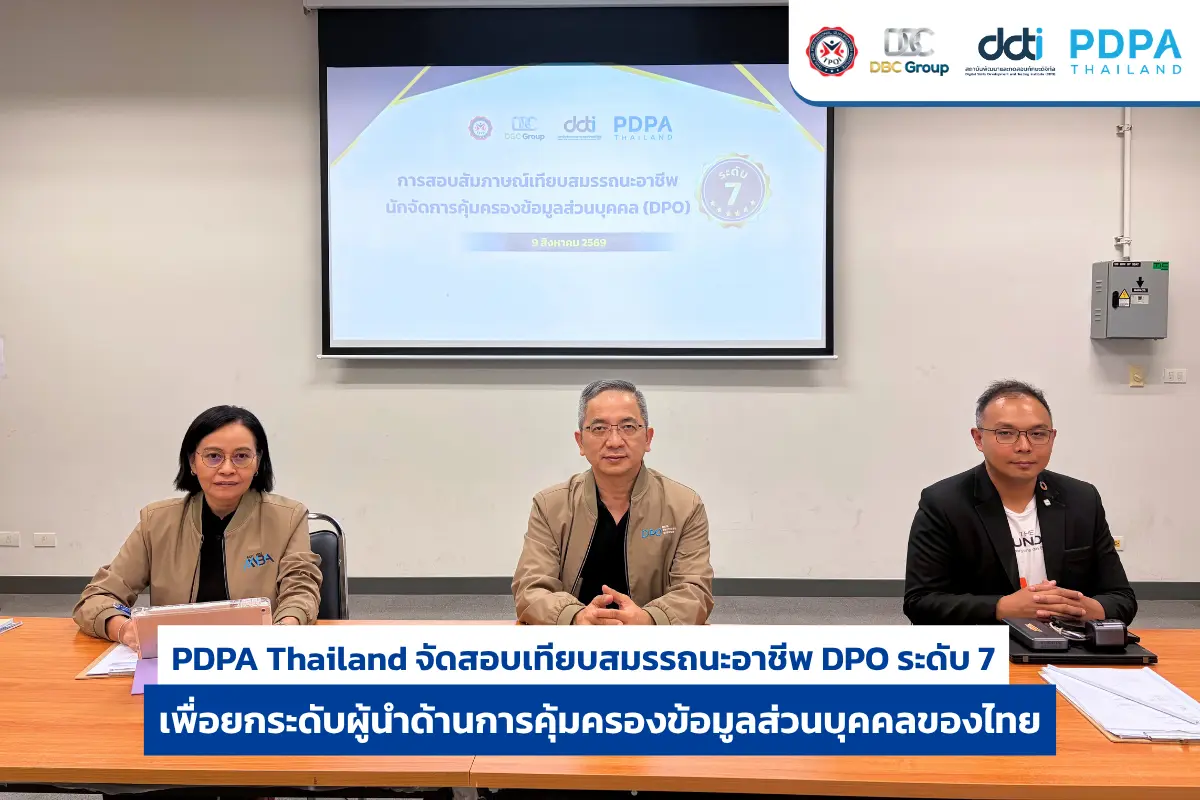
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ
เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล
ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse