
เมื่อการโอนข้อมูลส่วนบุคคลมีเงื่อนไข ผู้ประกอบการจะทำอย่างไรให้งานไม่สะดุด
การพัฒนาของเทคโนโลยีและการค้าทำให้เกิดการส่งต่อข้อมูลข่าวสารได้อย่างสะดวกและรวดเร็วมากยิ่งขึ้น หนึ่งในข้อมูลข่าวสารที่มีการส่งต่อกันอย่างมากในการทำการค้าคือ ข้อมูลส่วนบุคคล (Personal Data) และจากความสะดวกรวดเร็วดังกล่าว นอกจากจะเป็นประโยชน์แก่เจ้าของข้อมูลส่วนบุคคลแล้ว อาจจะเป็นโทษและสร้างผลกระทบจนก่อให้เกิดความเสียหายแก่เจ้าของข้อมูลส่วนบุคคลเป็นอย่างมากได้ ถ้าหากความเป็นส่วนตัวและข้อมูลส่วนบุคคล

การกำกับดูแลข้อมูลและ PDPA
เขียนและเรียบเรียงโดย รศ.ดร.สมชาย นำประเสริฐชัย อาจารย์ประจำภาควิชาวิศวกรรมคอมพิวเตอร์ คณะวิศวกรรมศาสตร์ มหาวิทยาลัยเกษตรศาสตร์ ข้อมูลเป็นสินทรัพย์สำคัญขององค์กร การใช้ข้อมูลในการตัดสินใจและการปฏิบัติการกลายเป็นสิ่งจำเป็นในการสร้างคุณค่าและความได้เปรียบในการแข่งขัน อย่างไรก็ตามเมื่อพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA (Personal Data Protection Act) ซึ่งเป็นกฎหมายคุ้มครองข้อ

CRM มีกระบวนการทำงานอย่างไร และทำไมถึงเกี่ยวข้องกับ PDPA
เรียบเรียงโดย :คุณสถาพร ฉายะโอภาสประธานจังหวัดนครนายก สมาพันธ์เอสเอ็มอีไทย กฎหมายคุ้มครองข้อมูลส่วนบุคคลหรือ PDPA (Personal Data Protection Act) ที่ประกาศใช้เต็มรูปแบบเมื่อวันที่ 1 มิถุนายน 2565 ที่ผ่านมา เนื่องจากปัญหาการถูกล่วงละเมิดข้อมูลส่วนบุคคลที่มีเพิ่มมากขึ้นเรื่อย ๆ ปัจจุบันองค์กรธุรกิจ หรือ หน่วยงานต่าง ๆ จำเป็นต้องให้ความสำคัญกับการจัดเก็บ และการประมวลผลข้อมูลส่วนบุคคล ให้ถูกต้องตามกฎหม

การคุ้มครองข้อมูลส่วนบุคคลและการปฏิบัติตาม PDPA ของหน่วยงานภาครัฐ ควรทำแบบไหน อย่างไรให้ถูกต้อง
หลังการมีผลบังคับใช้ทั้งฉบับของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (Personal Data Protection Act : PDPA) เป็นผลให้ทุกหน่วยงานเร่งปฏิบัติบัติให้เป็นไปตามที่กฎหมายกำหนด ทั้งการจัดทำประกาศความเป็นส่วนตัว การขอความยินยอม การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล เป็นต้น ซึ่งการบังคับใช้กฎหมายฉบับนี้ยังมีขอบเขตการบังคับใช้ถึงหน่วยงานราชการด้วย ซึ่งการที่จะพิจารณาว่าหน่วยงานราชการได้อยู

โอน-รับข้อมูลระหว่างประเทศ เมื่อทั่วโลกคุมเข้มมาตรฐานคุ้มครองข้อมูลส่วนบุคคล
สาระสำคัญของกฎหมายคุ้มครองข้อมูลส่วนบุคคลของทั่วโลก นัยหนึ่งเพื่อป้องปรามการทำธุรกิจที่มุ่งเน้นผลประโยชน์โดยใช้ ‘ข้อมูลส่วนบุคคล’ อย่างเกินขอบเขต และการคุ้มครองสิทธิของประชาชน ขณะที่อีกนัยหนึ่งจะเห็นว่าเป็นกติกาการค้ารูปแบบเดิม ๆ ที่ถูกเพิ่มเติมด้วยเงื่อนไขต่าง ๆ เพื่อสร้าง ‘มาตรฐานการค้ายุคใหม่’ และอาจถูกมองว่าเป็นการกำหนด ‘กติกาการค้า’ หมายความว่าผู้ที่จะร่วมเล่นในตลาดเดียวกันจะต้องมีกติกาที่เหม

จะผิดไหม!!! หากถ่ายภาพผู้ชมฟุตบอลในสนาม
ในการแข่งขันฟุตบอลโลก 2022 ที่ผ่านมาถือเป็นเรื่องราวที่ทำเอาหัวใจแฟน ๆ นักเตะทีมชาติอาร์เจนตินาและทีมชาติฝรั่งเศสลุ้นกันเป็นอย่างมาก เพราะสองสตาร์ดังจากสโมสรปารีส แซ็ง แฌร์แม็ง กัปตันผู้เป็นทุกอย่างของทัพฟ้าขาว “ลิโอเนล เมสซี่” และว่าที่แข้งซุป’ตาร์เบอร์ 1 ของโลกคนต่อไปจากทัพตราไก่อย่าง “คิลิยัน เอ็มบัปเป้” ได้มาเปิดศึกสร้างประวัติศาสตร์ห้ำหั่นกันอย่างดุเดือด โดยทีมชาติอาร์เจนตินาคว้าแชมป์โลกห

8 เรื่องจำเป็นที่ Hotel – Hostel ต้องปฏิบัติให้ถูกต้องตามกฎหมาย PDPA
นับตั้งแต่แมริออทควบรวมกิจการกับ สตาร์วู๊ด ข้อมูลระบบและข้อมูลลูกค้าของโรงแรมก็ถูกบุกรุกและดักฟังโดยแฮคเกอร์เรียบร้อยแล้วเช่นกัน เดือนพฤศจิกายน 2561 วงการโรงแรมปรากฎข่าวใหญ่ คือ ทาง แมริออท ได้เปิดเผยเหตุการณ์ละเมิดข้อมูลโดยการโดนโจมตีทางไซเบอร์ ซึ่งเป็นข้อมูลของลูกค้าที่เข้ามาใช้บริการในโรงแรม และโรงแรมในเครือประมาณ 339 ล้านคนทั่วโลกอยู่ในความเสี่ยง และประจวบเหมาะกับช่วงเวลานั้นยุโรปประกาศใช
ใครต้องรับผิดชอบ ? หากเกิดการละเมิดข้อมูลส่วนบุคคล ตามบทบัญญัติของกฎหมาย PDPA
‘ความรับผิดชอบ’ เป็นคำที่ยิ่งใหญ่ แต่หากดูที่แก่นความหมายซึ่งเป็นการสนธิของสองคำ คือ รับผิด+โดยชอบ อันหมายถึง ‘หน้าที่’ คือ สิ่งที่ต้องทำ แต่ก็น่าแปลกที่สิ่งเหล่านี้อาจจะไม่ใช่ทุกคน หรือทุกองค์กรอยากทำ เพราะมักจะนำไปเปรียบเทียบกับภาระอันยิ่งใหญ่ หรือผลจากการกระทำในเชิงลบที่ต้องมีคนต้องแบกรับ และอาจด้วยเหตุผลนี้ กฎหมาย PDPA หรือพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 จึงได้กำหนด หน้าที่ ตามมา

สคช. – สพร. – สคส. ผนึกกำลังเพิ่มความเข้มข้นในการคุ้มครองข้อมูลส่วนบุคคล ด้วยการยกระดับบุคลากรภาครัฐด้วยคุณวุฒิวิชาชีพ
นายสุรพล พลอยสุข ผู้อำนวยการสถาบันคุณวุฒิวิชาชีพ (องค์การมหาชน) พร้อมด้วย ดร.สุพจน์ เธียรวุฒิ ผู้อำนวยการสำนักงานพัฒนารัฐบาลดิจิทัล และ ดร.ศิวรักษ์ ศิวโมกษธรรม เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล จรดปากกาลงนามบันทึกข้อตกลงความร่วมมือ (MOU) โครงการพัฒนาศักยภาพเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลภาครัฐ ระหว่าง สถาบันคุณวุฒิวิชาชีพ (องค์การมหาชน) หรือ สคช. สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาช

ข้อมูลประวัติอาชญากรรม ทำอย่างไรไม่ละเมิดกฎหมาย PDPA
‘ข้อมูลประวัติอาชญากรรม’ ดำเนินการไม่ถูกต้อง ‘นายจ้างอาจติดคุก’ เพราะแม้การตรวจสอบประวัติอาชญากรรมนับเป็นหนึ่งในขั้นตอนการ ‘คัดกรอง’ ก่อนการจ้างงาน ทั้งบางธุรกิจหรือสถานประกอบการยังกำหนดเป็นมาตรฐานการควบคุมที่สำคัญและเป็นชอบด้วยกฎหมาย เนื่องจากเป็นเหตุผลด้านความปลอดภัยของการให้บริการที่จำเป็นต้องมีมาตรการขั้นสูงในการคัดกรอง เช่น พนักงานรักษาความปลอดภัย พนักงานด้านการเงิน พนักงานที่ดูแลระบบสารสนเทศ

PDPA Thailand – MCOT ร่วม MOU เดินหน้าสร้างความปลอดภัยด้านการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand ร่วมลงนามบันทึกข้อตกลงความร่วมมือ (MOU) กับ บริษัท อสมท จำกัด (มหาชน) สนับสนุนและสร้างความปลอดภัยด้านการคุ้มครองข้อมูลส่วนบุคคล และเพื่อคุ้มครองสิทธิของประชาชน วันพุธ ที่ 15 กุมภาพันธ์ 2566 – ณ ห้องประชุม 601 อาคาร อำนวยการ 1 บริษัท อสมท จำกัด (มหาชน) PDPA Thailand นำทีมโดย ดร.อุดมธิปก ไพรเกษตร ประธานเจ้าหน้าที่บริหาร บริษัท ดีบีซี กรุ๊ป จำกัด (ชื่อเดิม บริษัท ดิจิทัล บิสิเนส
รู้ก่อนโดนปรับ! การแจ้งเหตุละเมิดข้อมูลส่วนบุคคล สิ่งสำคัญที่องค์กรไม่ควรละเลย
ในช่วงหลายทศวรรษที่ผ่านมาข้อมูลถูกจัดให้เป็นทรัพย์สินที่สำคัญขององค์กร ปัจจุบันองค์กรต่างๆ นั้นต่างพึ่งพาข้อมูลในการเพิ่มประสิทธิภาพในการตัดสินใจและดำเนินกิจการขององค์กรอย่างมีประสิทธิผล และเป็นกลไกในการขับเคลื่อนการดำเนินงานขององค์กรเพื่อนำไปสู่เป้าหมายสูงสุดขององค์กร ไม่ว่าจะเป็นการใช้ข้อมูลเพื่อเข้าใจลูกค้า สร้างสรรค์สินค้าและบริการใหม่ๆ รวมไปถึงปรับปรุงการดำเนินการขององค์กร ทั้งในด้านการบริ
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน

ครบ 2 ปีบังคับใช้ PDPA เตือนองค์กรอัปเดต “กฎหมายลูก” ก่อนพลาด!
1 มิถุนายน 2567 ครบรอบ 2

DPO in Action กรณีศึกษาการปฏิบัติหน้าที่ของ DPO ในรายการ CEO Vision Plus ทางคลื่นวิทยุ FM 96.5 MHz
PDPA Thailand ชวนรับชมย้อ

กฎหมาย PDPA กำหนดแนะทุกองค์กรเพิ่ม DPO เริ่มบังคับใช้กลาง ธ.ค. นี้
Clipping News : หัวข้อข่า

อัปเดต PDPA สรุปการเปลี่ยนแปลง แล้ว DPO คือใคร มีหน้าที่อะไร ใครต้องมี DPO บ้าง?
PDPA Thailand ชวนรับชมย้อ

Clipping News : หัวข้อข่าว “รู้จัก DPO ผู้ช่วยองค์กร ลดความเสี่ยงกฎหมาย PDPA”
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “กฎหมาย PDPA ยังเตาะแตะ” คนไทยไม่ตระหนักรู้ความสำคัญข้อมูลส่วนบุคคล
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “Push for more data protection officers”
Clipping News :หัวข้อข่าว

เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล

ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ

PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse

ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection

การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครส


PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด

การตรวจประเมินภายใน ตามมาตรฐานสากลและแนวคิด GRC กลไกสำคัญสู่การปฏิบัติตาม PDPA
การตรวจประเมินภายใน ตามมา

AI กับ PDPA “เมื่อคำสั่งเพียงบรรทัดเดียวอาจกลายเป็นความเสี่ยง”
AI กับ PDPA “เมื่อคำสั่ง

NIST และ AI Governance เข็มทิศของการคุ้มครองข้อมูลและการใช้ AI อย่างมีความรับผิดชอบ
NIST และ AI Governance เข

ตรวจประเมิน PDPA อย่างไรให้ยั่งยืน? การประเมินเพื่อประโยชน์ขององค์กรในยุคดิจิทัล
การตรวจประเมิน PDPA รากฐา
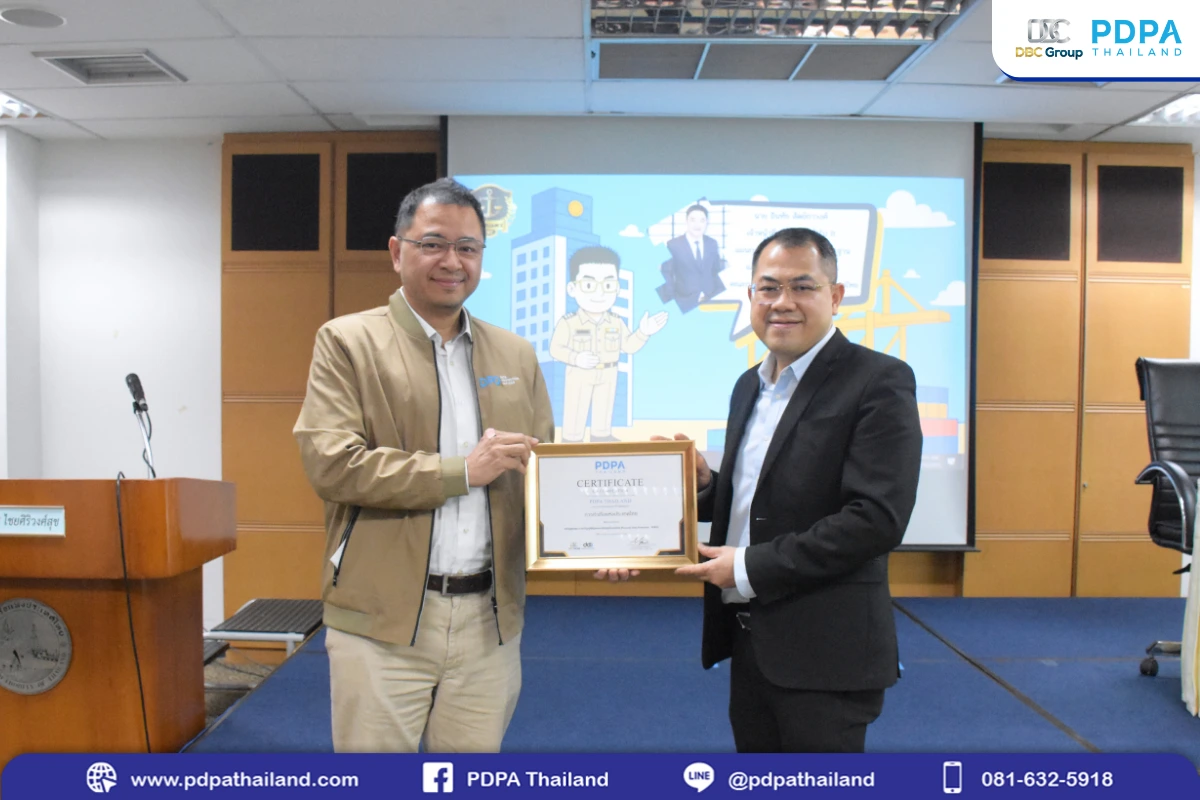
โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล ส่งเสริม Data Protection อย่างยั่งยืน – การท่าเรือแห่งประเทศไทย
เมื่อวันที่ 12 กันยายน 25
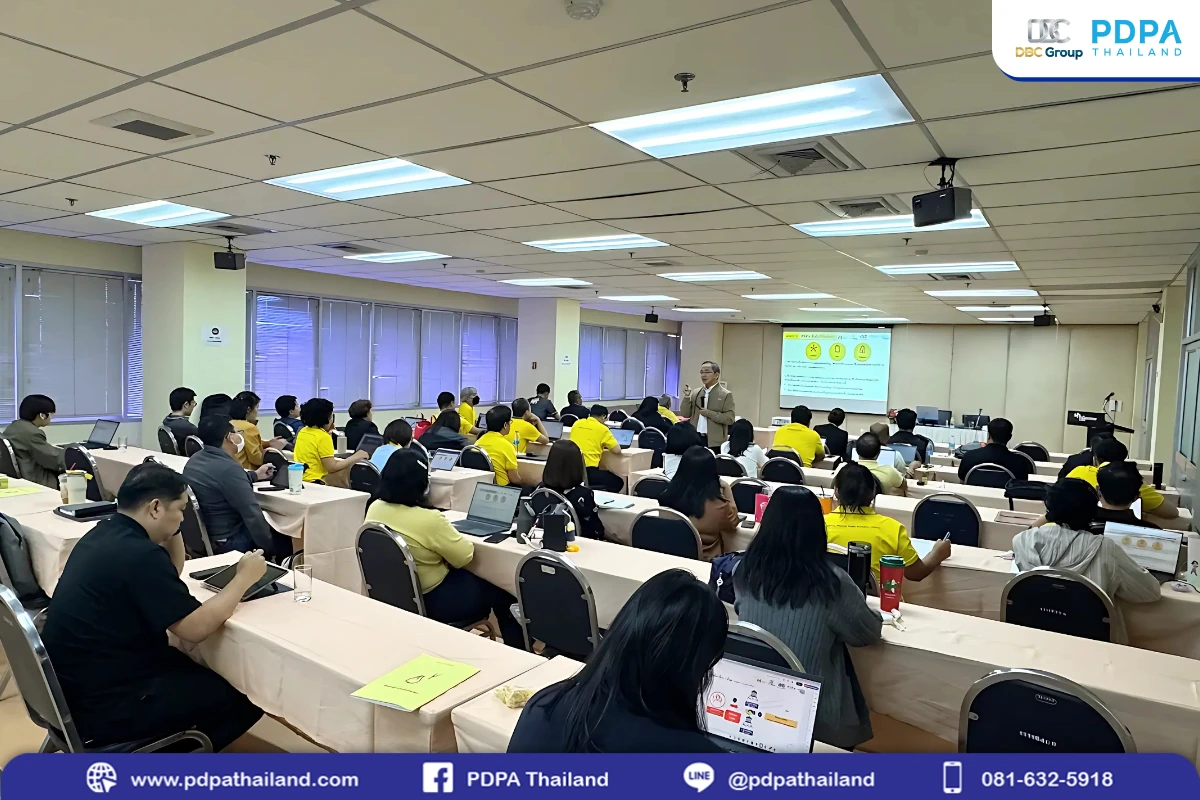
โครงการฝึกอบรมสร้างความตระหนัก เสริมความรู้ PDPA อย่างยั่งยืน – บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน)
เมื่อวันที่ 5 กันยายน 256

โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล “PDPA in Action สำหรับหน่วยงานรัฐ สู่ภูมิภาค” ณ นครศรีธรรมราช
สานต่อภารกิจสร้างความตระห


World App กับข้อมูลม่านตา – ความคุ้มค่าที่อาจมาพร้อมความเสี่ยง?
จากประเด็นร้อนในช่วงที่ผ่

ก้าวเข้าสู่รุ่นที่ 2 – โครงการฝึกอบรม DPAC บริษัท Ricoh Thailand
วันที่ 21-22 สิงหาคม 2568


สาธารณสุขไม่รอ! – เร่งผลักดันการจัดการข้อมูลส่วนบุคคล และมาตรฐานข้อมูลสุขภาพอย่างยั่งยืน
วันที่ 7-8 สิงหาคม 2568 ท
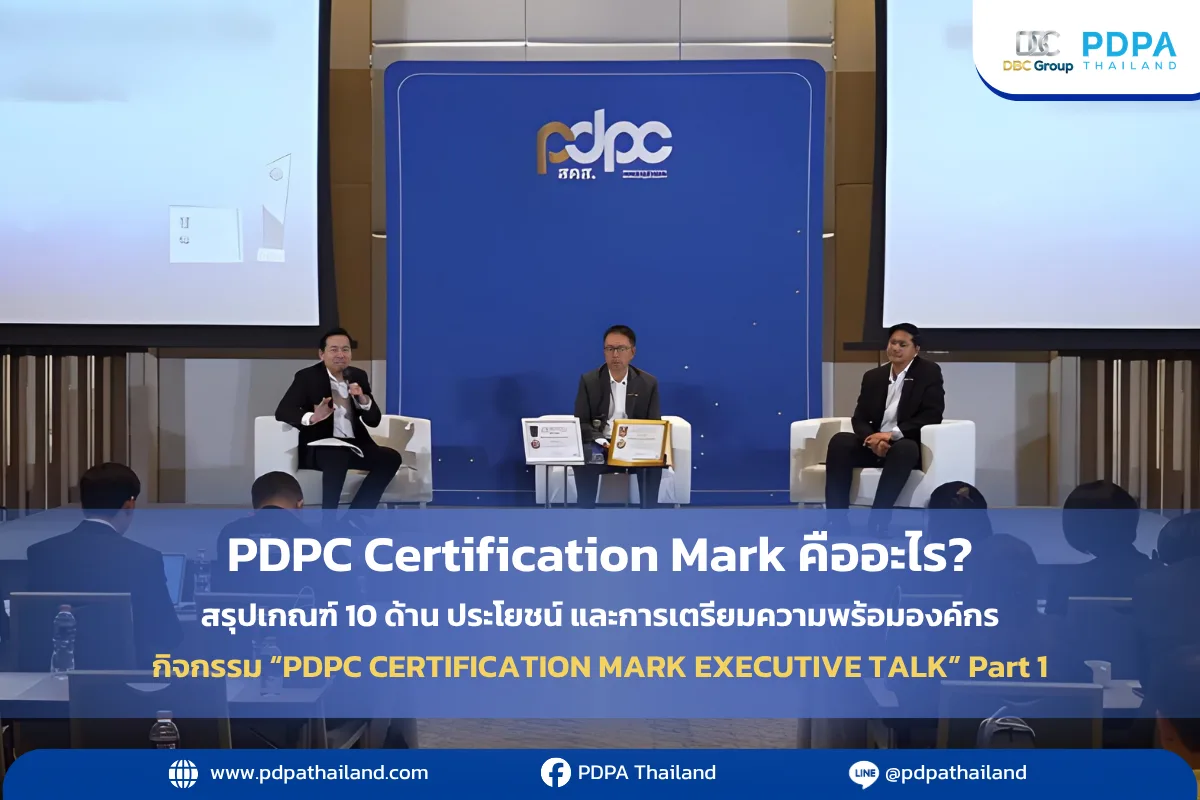
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

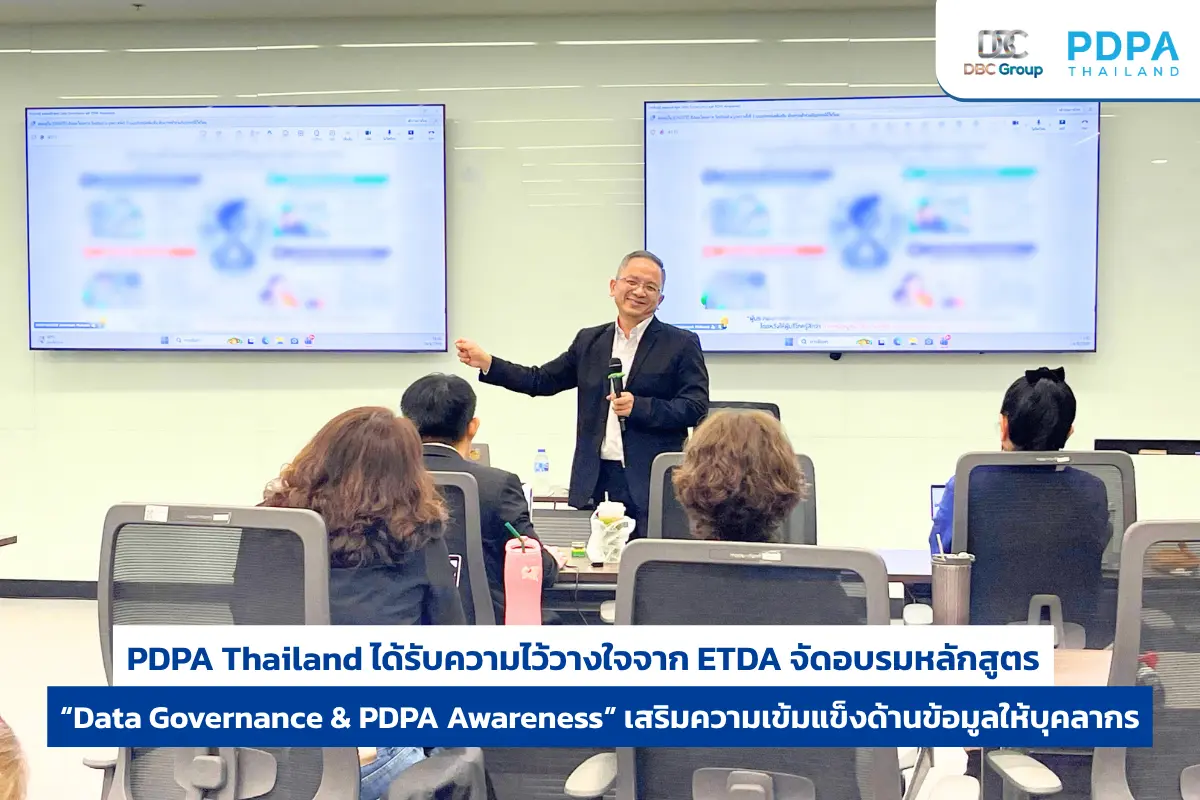
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
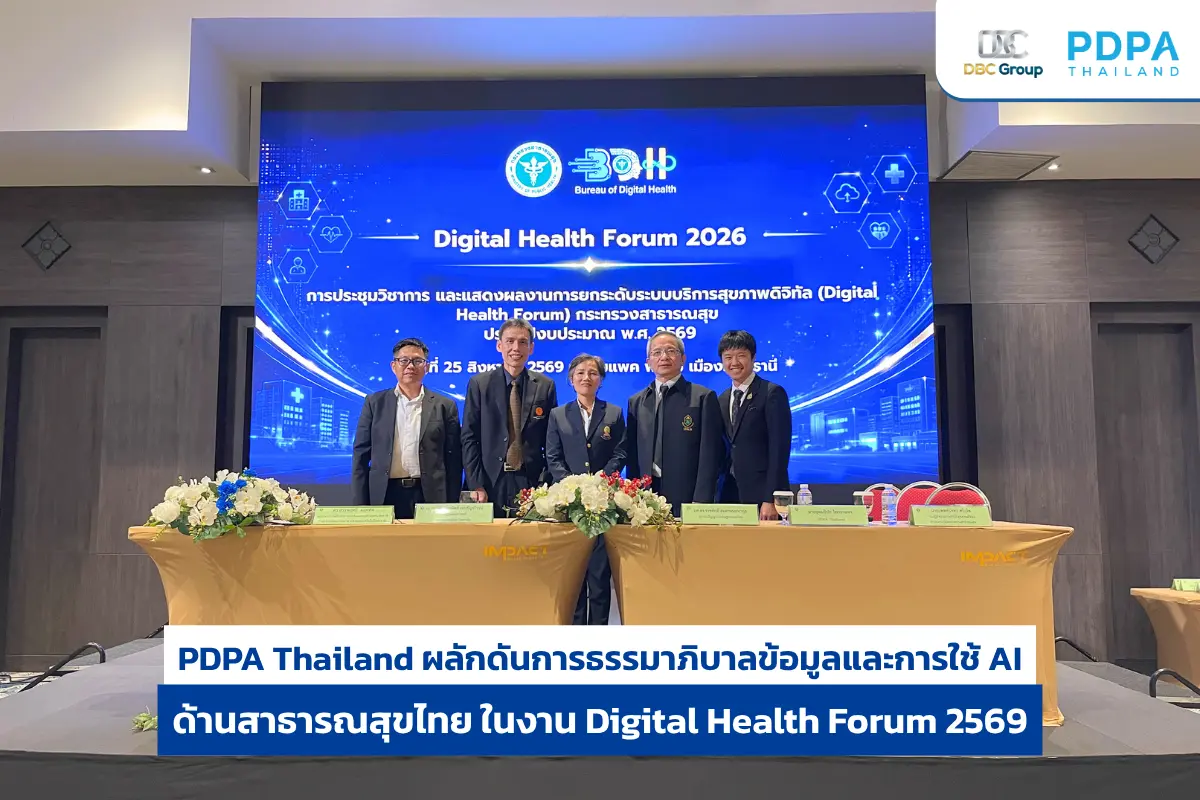
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
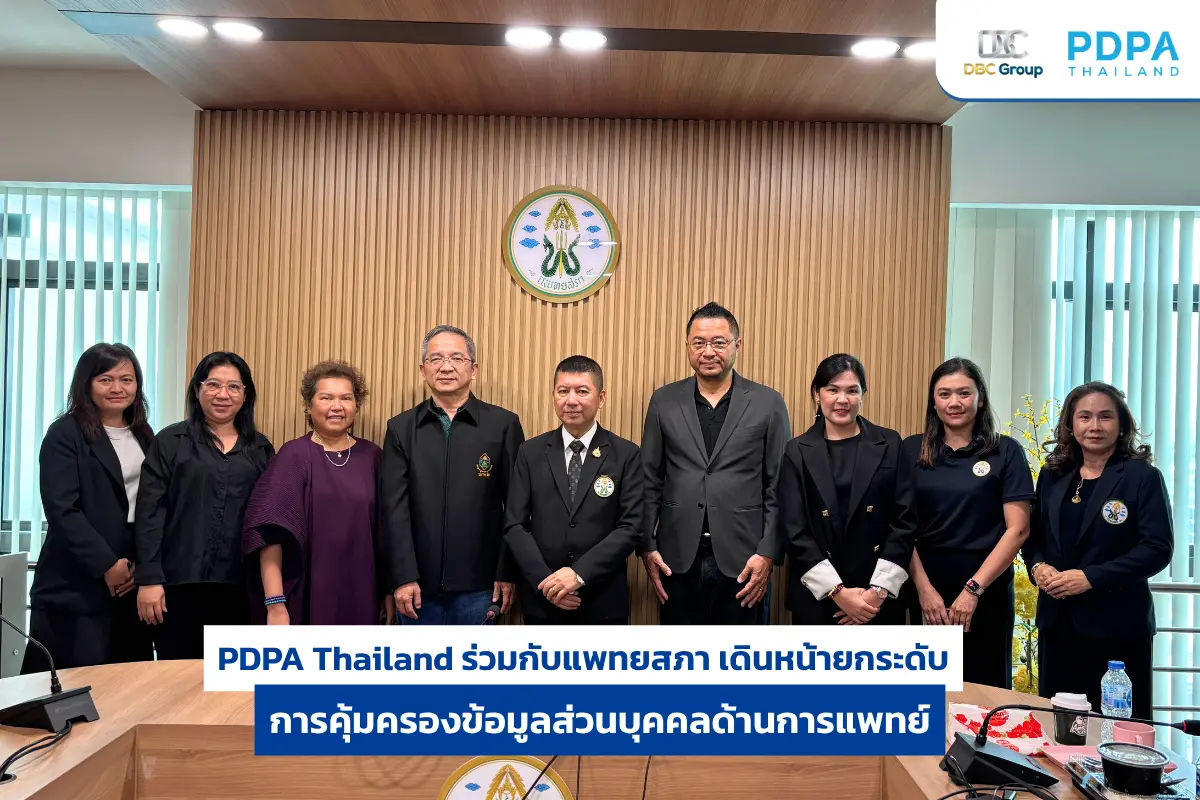
PDPA Thailand ร่วมกับแพทยสภา เดินหน้ายกระดับการคุ้มครองข้อมูลส่วนบุคคลด้านการแพทย์
PDPA Thailand ร่วมกับแพทย
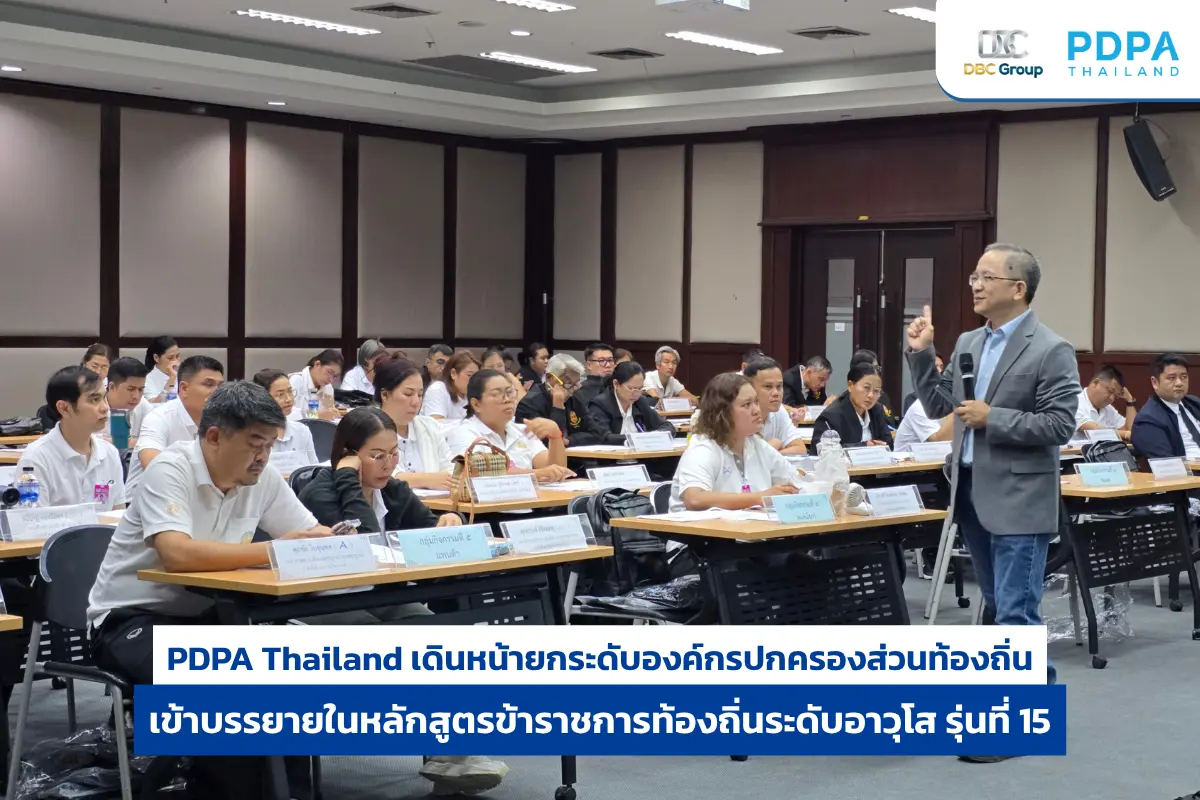
PDPA Thailand ยกระดับการคุ้มครองข้อมูลส่วนบุคคล ให้กับองค์กรปกครองส่วนท้องถิ่น อปท.
PDPA Thailand เดินหน้ายกร

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ
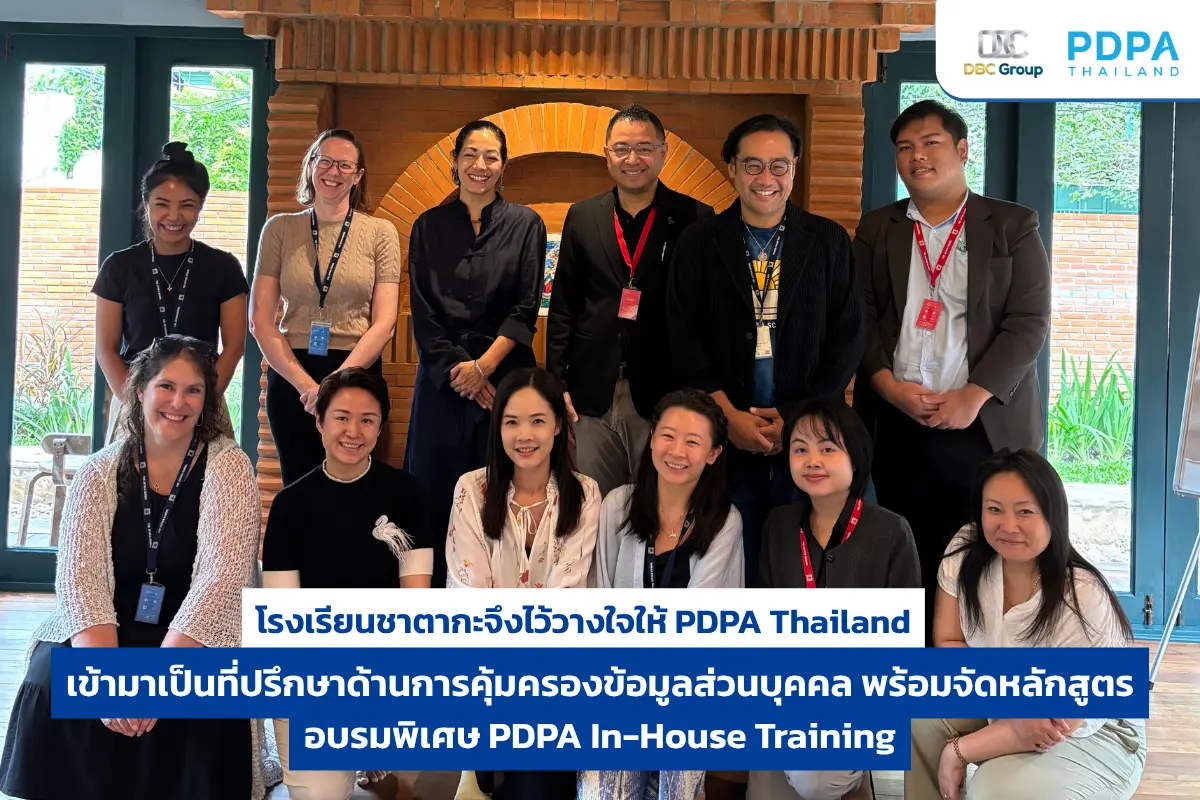
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค
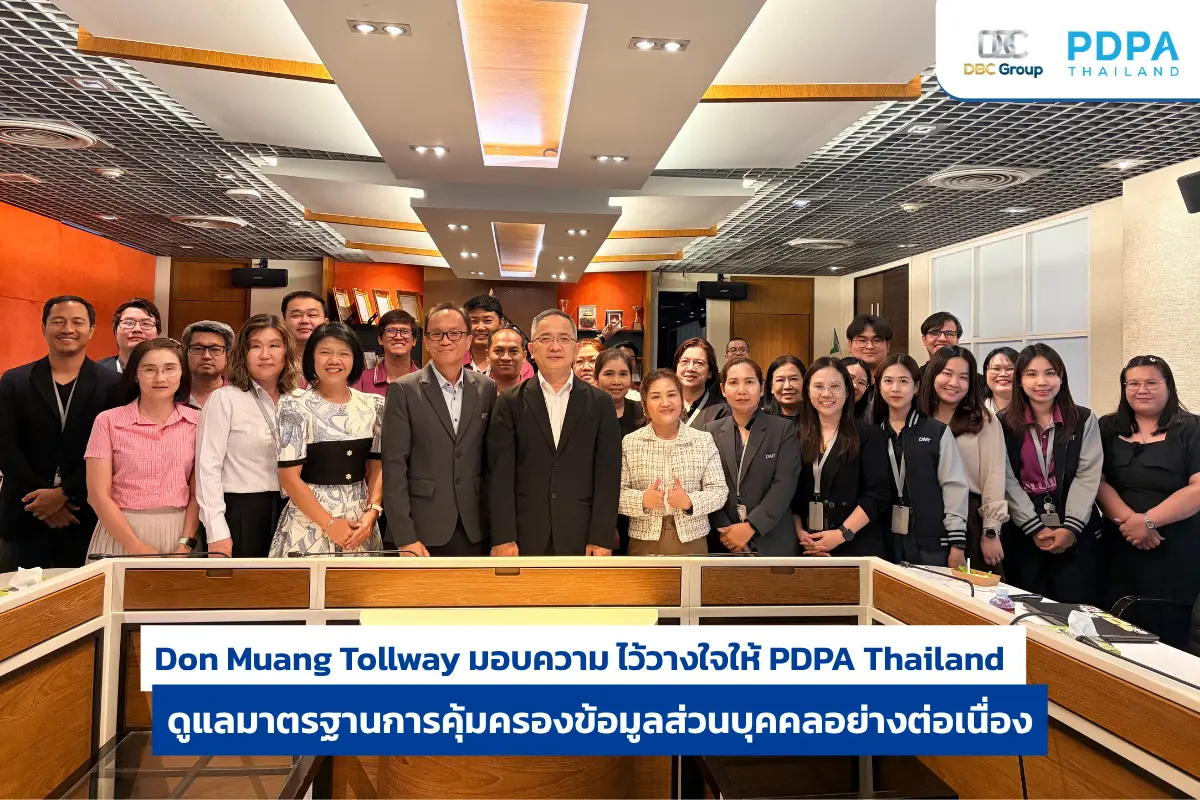
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
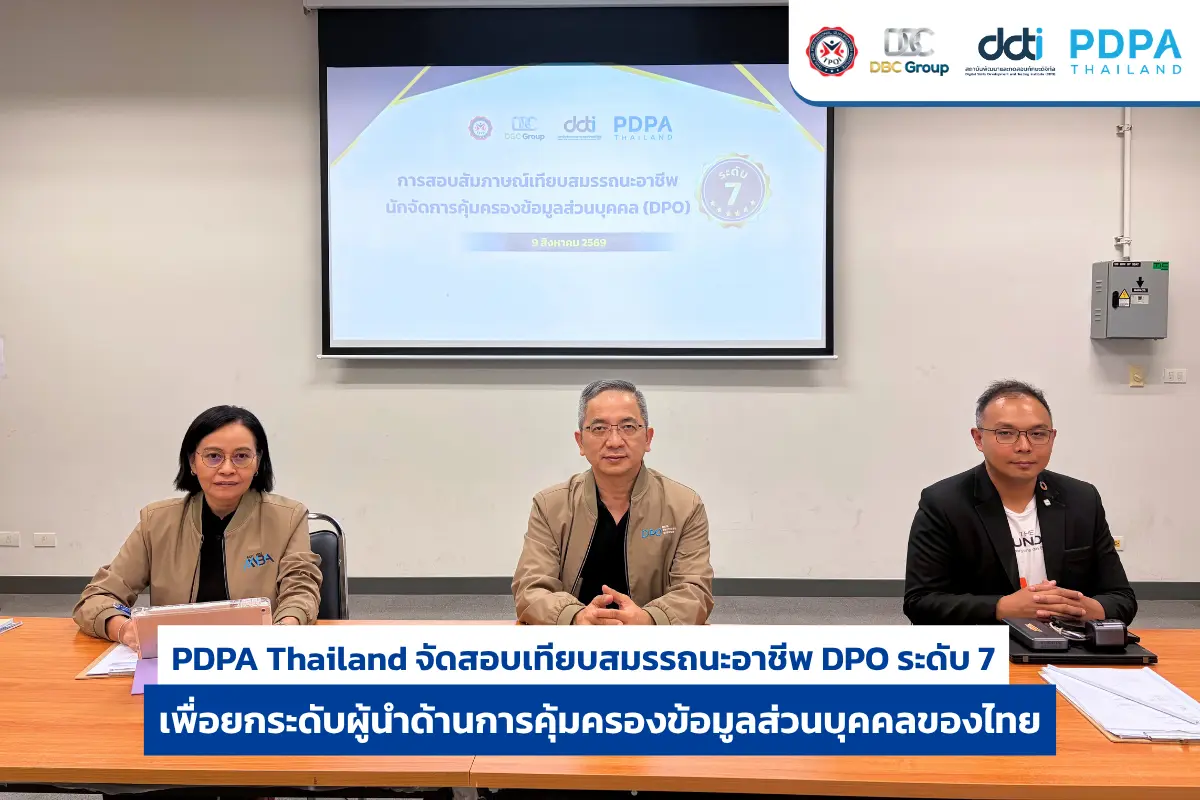
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ
เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล
ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse