
ไม่มี DPO เริ่มต้นอย่างไร? คู่มือตั้งระบบ PDPA คลินิก เร่งด่วนใน 30 วัน
คลินิกไม่มี DPO เริ่มต้นอย่างไรให้ถูกต้องและรวดเร็วภายใน 30 วัน สำหรับผู้ประกอบการและผู้บริหารสถานพยาบาล การปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) เป็นเรื่องที่ไม่สามารถละเลยได้อีกต่อไป หากปัจจุบันสถานพยาบาลของคุณยังไม่มีการแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) คำแนะนำที่สำคัญที่สุดคือ “อย่าเพิ่งรีบใส่ชื่อใครสักคนลงในเอกสารเพียงเพื่อให้จบงาน” แต่ควรเริ่มต้นอย่างเป็นร

จัดโครงสร้าง DPO สำหรับคลินิกหลายสาขาอย่างไร ให้สอดคล้องกับ PDPA และมีประสิทธิภาพสูงสุด
จัดโครงสร้าง DPO สำหรับคลินิกหลายสาขาอย่างไร ให้สอดคล้องกับ PDPA และมีประสิทธิภาพสูงสุด สำหรับผู้บริหารคลินิกและสถานพยาบาลที่มีหลายสาขา โจทย์สำคัญในการบริหารจัดการไม่ใช่แค่การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ให้ครบถ้วนตามกฎหมายเท่านั้น แต่คือการออกแบบ “โครงสร้าง DPO” ที่สามารถกำกับดูแลและควบคุมมาตรฐานความปลอดภัยของข้อมูลผู้ป่วยให้เป็นระบบเดี

DPO คลินิก เลือกแบบไหนดี? เปรียบเทียบ DPO ภายใน VS Outsourced DPO
เปรียบเทียบข้อดี-ข้อจำกัด DPO ภายใน VS Outsourced DPO เลือกแบบไหนให้เหมาะกับคลินิก ในการเตรียมความพร้อมตามกฎหมาย PDPA สำหรับธุรกิจคลินิกทางการแพทย์ หลังจากที่ผู้บริหารทราบแล้วว่าข้อมูลสุขภาพของคนไข้จัดเป็นข้อมูลลักษณะพิเศษที่บังคับให้ต้องมีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO ตามมาตรา 41(3) ขั้นตอนสำคัญต่อมาคือการตัดสินใจเลือกรูปแบบของ DPO ระหว่างการแต่งตั้งบุคลากรภายในองค์กร หรือการเลือกใช

DPO คลินิก: คลินิกเล็กต้องมี DPO หรือไม่? เจาะลึกเกณฑ์ PDPA ที่ควรรู้
คลินิกขนาดเล็กต้องมี DPO หรือไม่? เจาะลึกเกณฑ์ PDPA ที่ควรรู้ คำตอบทางกฎหมายที่ชัดเจนที่สุดคือ “คลินิกขนาดเล็กไม่ได้หมายความว่าได้รับการยกเว้นไม่ต้องมี DPO” เนื่องจากกฎหมาย PDPA ของประเทศไทยไม่ได้กำหนดเกณฑ์การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) โดยใช้จำนวนพนักงาน จำนวนสาขา หรือยอดรายได้ของธุรกิจเป็นตัวตัดสิน แต่กฎหมายพิจารณาจาก “กิจกรรมหล

PDPA คลินิก: 7 ความเข้าใจผิดเรื่องข้อมูลคนไข้ที่เจ้าของควรรู้
PDPA คลินิก: 7 ความเข้าใจผิดที่เจ้าของต้องรู้ เพื่อลดความเสี่ยงทางกฎหมาย สรุปสั้น ๆ สำหรับผู้บริหาร การปฏิบัติตามกฎหมาย PDPA ในธุรกิจสถานพยาบาลไม่ใช่แค่การจัดทำ “เอกสารยินยอม” (Consent Form) ให้คนไข้เซ็นชื่อเท่านั้น แต่คือการบริหารจัดการ “วงจรชีวิตของข้อมูลคนไข้ทั้งหมด” ตั้งแต่ขั้นตอนการจัดเก็บ การนำไปใช้ การเปิดเผยข้อมูล ไปจนถึงการวางระบบรับมือเมื่อเกิดเหตุข้อมูลรั่วไหล หา

แต่งตั้ง DPO ในคลินิกอย่างไร ไม่ให้ขัดต่อกฎหมาย PDPA และหน้าที่ทับซ้อน
แต่งตั้ง DPO ในคลินิกอย่างไร ไม่ให้ผิดหลัก PDPA และความขัดกันแห่งหน้าที่ การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ในธุรกิจคลินิกทางการแพทย์ ไม่ใช่เพียงแค่การคัดเลือกบุคลากรที่เก่งที่สุด มีอายุงานมากที่สุด หรืออาวุโสที่สุดมารับตำแหน่ง แต่สิ่งสำคัญคือการจัดวางโครงสร้างองค์กรเพื่อป้องกัน “ความขัดกันแห่งหน้าที่” (Conflict of Interest) ซึ่งเป็นจุดผิดพ

AI ร่าง Privacy Notice ได้ แต่จ่ายค่าปรับแทนไม่ได้! เจาะลึกความเสี่ยง PDPA
เมื่อ AI ร่าง Privacy Notice ได้ แต่จ่ายค่าปรับแทนองค์กรไม่ได้! เจาะลึกความเสี่ยง PDPA ที่มาพร้อมระเบิดเวลา Generative AI กลายเป็นผู้ช่วยคนสำคัญในการลดระยะเวลาทำงานเอกสารของหลายองค์กร จากเดิมที่ต้องใช้เวลาหลายวันกลับเสร็จสิ้นได้ในไม่กี่นาที หนึ่งในงานที่นิยมใช้ AI ทำคือ ร่าง Privacy Notice หรือประกาศความเป็นส่วนตัว เพื่อนำไปใช้บนเว็บไซต์ แบบฟอร์มสมัครงาน หรือระบบสมัครสมาชิก เนื่องจาก AI สามารถเรีย
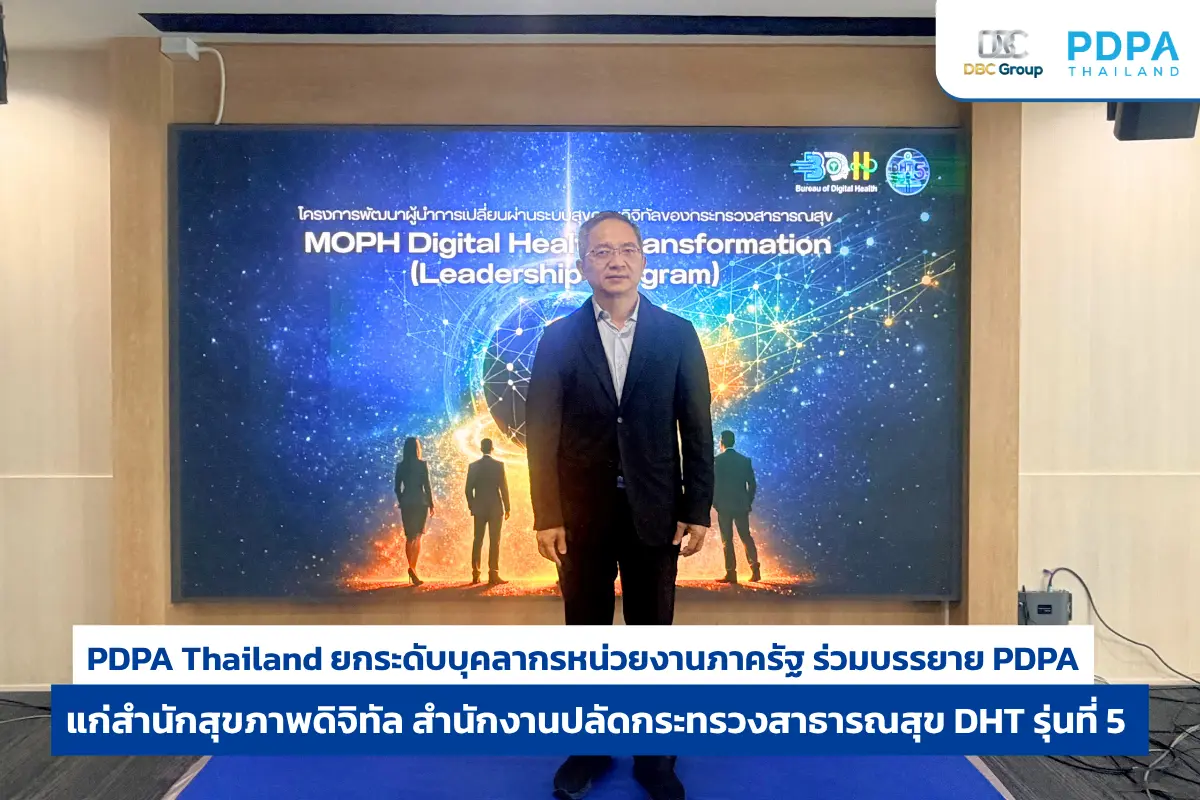
PDPA Thailand ยกระดับบุคลากรหน่วยงานภาครัฐ ร่วมบรรยายด้านกฎหมายคุ้มครองข้อมูลส่วนบุคคล แก่สํานักสุขภาพดิจิทัล สํานักงานปลัดกระทรวงสาธารณสุข DHT รุ่นที่ 5
PDPA Thailand ยกระดับบุคลากรหน่วยงานภาครัฐ ร่วมบรรยายด้านกฎหมายคุ้มครองข้อมูลส่วนบุคคล แก่สํานักสุขภาพดิจิทัล สํานักงานปลัดกระทรวงสาธารณสุข DHT รุ่นที่ 5 PDPA Thailand ภายใต้การบริหารงานโดย บริษัท ดีบีซี กรุ๊ป จำกัด (DBC Group) เดินหน้าสนับสนุนการยกระดับธรรมาภิบาลข้อมูลในภาคสาธารณสุข โดย ดร.อุดมธิปก ไพรเกษตร ได้รับเกียรติให้เป็นวิทยากรบรรยายในหัวข้อ “กฎหมายคุ้มครองข้อมูลส่วนบุคคลสำหรับบุคลากรภาครั

DPO คลินิก มีหน้าที่อะไร? สรุปบทบาทและข้อบังคับตามมาตรา 42 PDPA
DPO คลินิก มีหน้าที่อะไร? สรุปบทบาทสำคัญตามมาตรา 42 ของ PDPA บทบาทหน้าที่ของเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ในธุรกิจคลินิกทางการแพทย์ตามกฎหมาย PDPA (มาตรา 42) ไม่ได้เป็นเพียงการลงนามในเอกสารนโยบายเพื่อให้ผ่านการตรวจสอบเท่านั้น แต่คือการเป็น “กลไกสำคัญ” ที่ช่วยให้คลินิกดำเนินงานได้อย่างถูกต้องตั้งแต่ต้นทาง ทั้งในด้านการให้คำแนะนำ การตรวจสอบระบบจัดเก

หลักการเลือก DPO คลินิก วิธีแต่งตั้งให้ถูกต้อง ป้องกันช่องโหว่ PDPA
PDPA คลินิก: หลักการเลือกแต่งตั้ง DPO ให้ถูกต้องและปลอดภัยตามกฎหมาย การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) สำหรับสถานพยาบาลและคลินิกทางการแพทย์ ไม่ใช่เพียงแค่การเลือกใครสักคนมาใส่ชื่อลงในเอกสารนโยบายความเป็นส่วนตัวหรือประกาศความเป็นส่วนตัว แต่ตามกฎหมาย PDPA คือการคัดเลือกบุคคลที่มีคุณสมบัติเหมาะสม มีความเข้าใจในวงจรข้อมูลสุขภาพ และที่สำคัญที่สุดคือต้องมีคว

DPO คลินิก ต้องแจ้งใคร อย่างไร? สรุปวิธีปฏิบัติให้ถูกต้องตามกฎหมาย PDPA
DPO คลินิก ต้องแจ้งข้อมูลให้ใคร? อย่างไร? สรุปวิธีปฏิบัติให้ถูกต้องตามกฎหมาย PDPA เมื่อคลินิกพิจารณาแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ตามที่กฎหมาย PDPA มาตรา 41 กำหนดไว้แล้ว การดำเนินการเพียงแค่มีชื่อระบุไว้ภายในองค์กรนั้นยังไม่เพียงพอ หัวใจสำคัญที่กฎหมายกำหนดเพิ่มเติมไว้ในมาตรา 41 วรรคห้า คือการเปิดเผยและแจ้งข้อมูลเพื่อให้ “เจ้าของข้อมูลส่วนบุคคล&

DPO คลินิก จำเป็นไหม? เจาะ 4 ความเสี่ยงใหญ่หากคลินิกไม่มีผู้ดูแล PDPA
DPO คลินิก จำเป็นแค่ไหน? เปิด 4 ความเสี่ยงร้ายแรงหากไม่มีเจ้าหน้าที่ดูแล PDPA สำหรับเจ้าของคลินิกและผู้บริหารสถานพยาบาล หลายท่านอาจมองว่าการแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) เป็นเรื่องขององค์กรขนาดใหญ่เท่านั้น แต่ในความเป็นจริง การที่คลินิกไม่มี DPO ไม่ได้เสี่ยงแค่โทษปรับทางปกครองสูงสุด 1,000,000 บาทตามกฎหมาย PDPA เท่านั้น แต่ยังหมายถึง “การขาดบุคล
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 1 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 4 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการประกาศ แต่งตั
เปิดประวัติคณะกรรมการผู้เชี่ยวชาญคณะที่ 2 ผู้ตัดสินโทษหากเกิดเหตุละเมิดข้อมูลส่วนบุคคล
หลังจากมีการแต่งตั้งคณะกร
ประกาศคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 พร้อมตัดสินโทษทางปกครอง PDPA
ประกาศแต่งตั้งคณะกรรมการผู้เชี่ยวชาญคณะที่ 3 และ 4 จากสคส. เพื่อให้การคุ้มครองข้อมูลส่วนบุคคลครอบคลุมมากขึ้นในทุกภาคส่วน

ครบ 2 ปีบังคับใช้ PDPA เตือนองค์กรอัปเดต “กฎหมายลูก” ก่อนพลาด!
1 มิถุนายน 2567 ครบรอบ 2

DPO in Action กรณีศึกษาการปฏิบัติหน้าที่ของ DPO ในรายการ CEO Vision Plus ทางคลื่นวิทยุ FM 96.5 MHz
PDPA Thailand ชวนรับชมย้อ

กฎหมาย PDPA กำหนดแนะทุกองค์กรเพิ่ม DPO เริ่มบังคับใช้กลาง ธ.ค. นี้
Clipping News : หัวข้อข่า

อัปเดต PDPA สรุปการเปลี่ยนแปลง แล้ว DPO คือใคร มีหน้าที่อะไร ใครต้องมี DPO บ้าง?
PDPA Thailand ชวนรับชมย้อ

Clipping News : หัวข้อข่าว “รู้จัก DPO ผู้ช่วยองค์กร ลดความเสี่ยงกฎหมาย PDPA”
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “กฎหมาย PDPA ยังเตาะแตะ” คนไทยไม่ตระหนักรู้ความสำคัญข้อมูลส่วนบุคคล
Clipping News :หัวข้อข่าว

Clipping News : หัวข้อข่าว “Push for more data protection officers”
Clipping News :หัวข้อข่าว

PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse

ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection

การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครส


PDPA Thailand จัดอบรม Workshop RoPA ให้คณะสัตวแพทย์ ม.เกษตรฯ
PDPA Thailand เดินหน้าจัด

การตรวจประเมินภายใน ตามมาตรฐานสากลและแนวคิด GRC กลไกสำคัญสู่การปฏิบัติตาม PDPA
การตรวจประเมินภายใน ตามมา

AI กับ PDPA “เมื่อคำสั่งเพียงบรรทัดเดียวอาจกลายเป็นความเสี่ยง”
AI กับ PDPA “เมื่อคำสั่ง

NIST และ AI Governance เข็มทิศของการคุ้มครองข้อมูลและการใช้ AI อย่างมีความรับผิดชอบ
NIST และ AI Governance เข

ตรวจประเมิน PDPA อย่างไรให้ยั่งยืน? การประเมินเพื่อประโยชน์ขององค์กรในยุคดิจิทัล
การตรวจประเมิน PDPA รากฐา
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยง
PDPA กับ AI ทำไมแค่ Conse
Guideline Web Scraping พัฒนา AI ให้ปลอดภัยตามกฎหมาย
ท่านกำลังดูดข้อมูลจากเว็บ
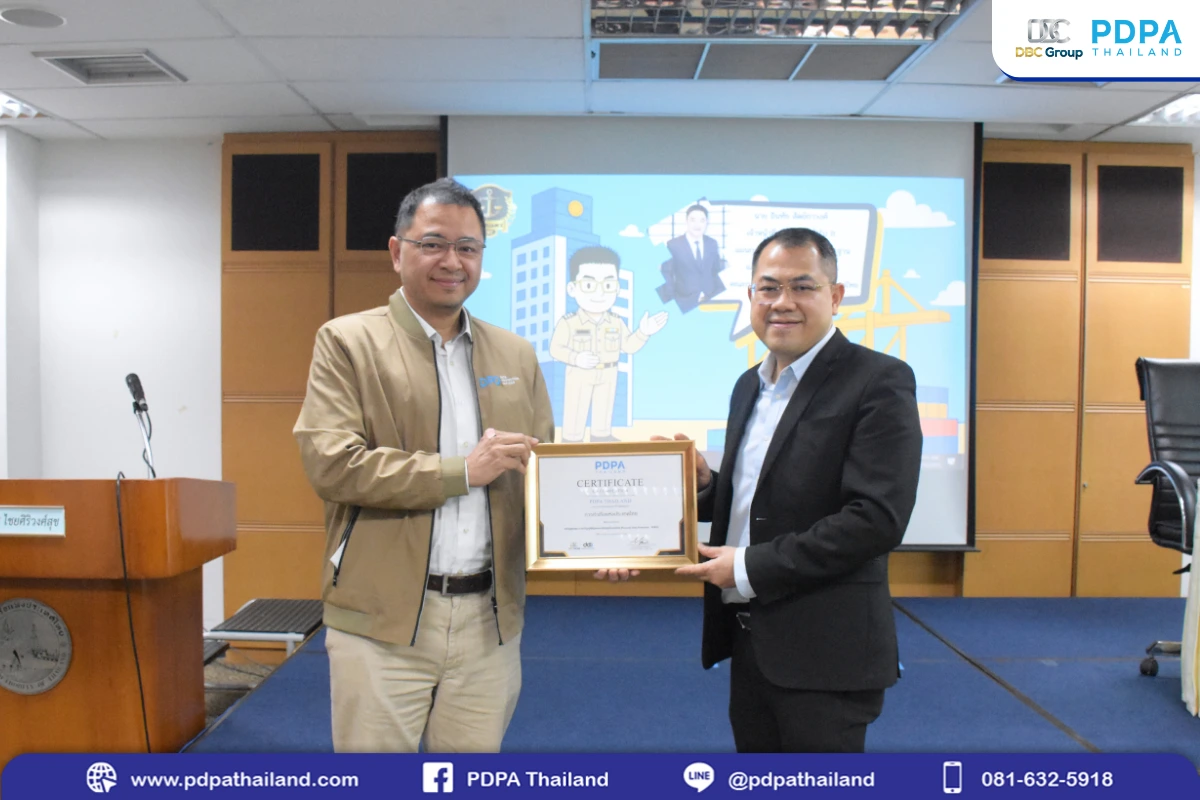
โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล ส่งเสริม Data Protection อย่างยั่งยืน – การท่าเรือแห่งประเทศไทย
เมื่อวันที่ 12 กันยายน 25
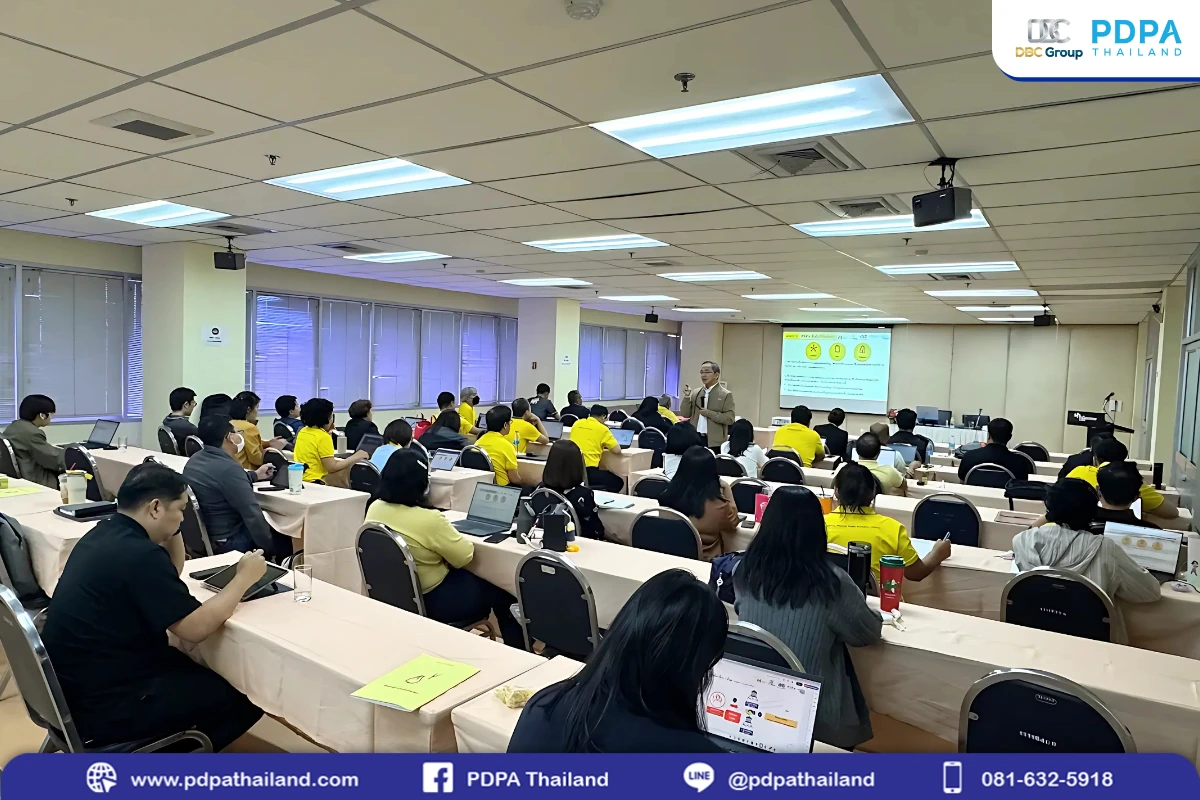
โครงการฝึกอบรมสร้างความตระหนัก เสริมความรู้ PDPA อย่างยั่งยืน – บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน)
เมื่อวันที่ 5 กันยายน 256

โครงการฝึกอบรมการคุ้มครองข้อมูลส่วนบุคคล “PDPA in Action สำหรับหน่วยงานรัฐ สู่ภูมิภาค” ณ นครศรีธรรมราช
สานต่อภารกิจสร้างความตระห


World App กับข้อมูลม่านตา – ความคุ้มค่าที่อาจมาพร้อมความเสี่ยง?
จากประเด็นร้อนในช่วงที่ผ่

ก้าวเข้าสู่รุ่นที่ 2 – โครงการฝึกอบรม DPAC บริษัท Ricoh Thailand
วันที่ 21-22 สิงหาคม 2568


สาธารณสุขไม่รอ! – เร่งผลักดันการจัดการข้อมูลส่วนบุคคล และมาตรฐานข้อมูลสุขภาพอย่างยั่งยืน
วันที่ 7-8 สิงหาคม 2568 ท
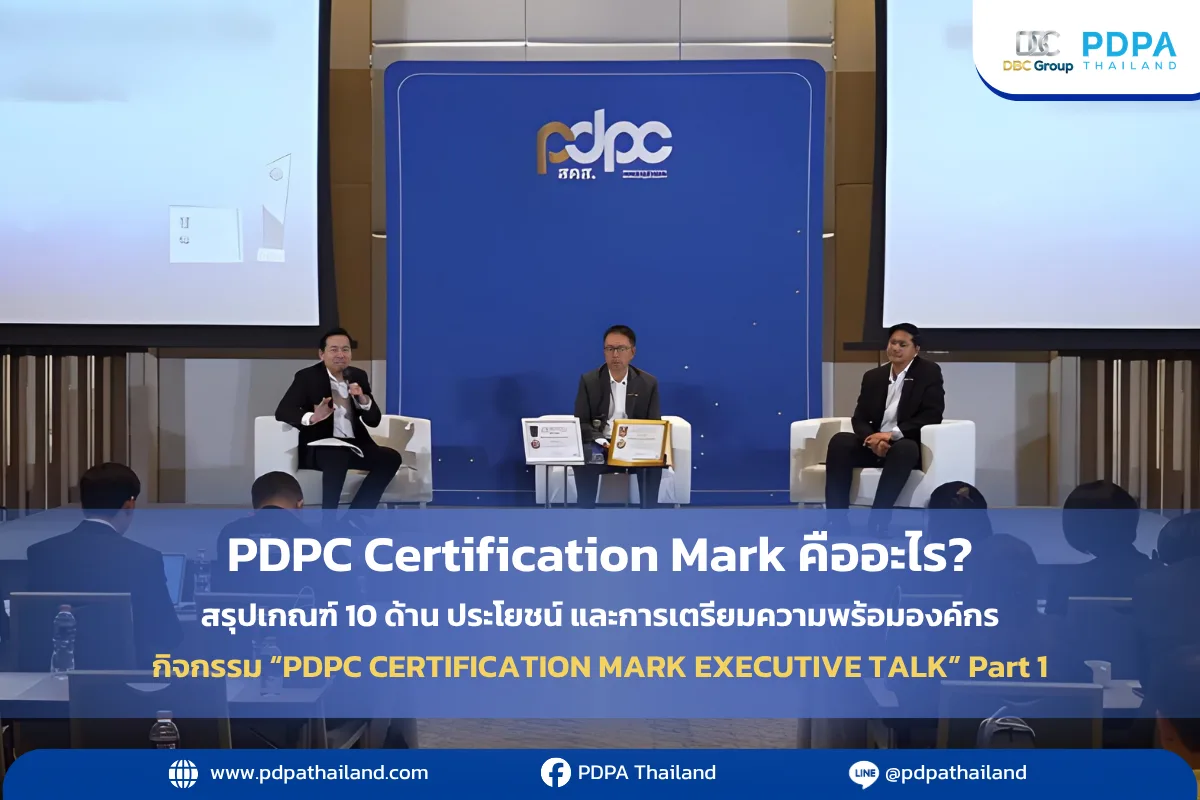
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

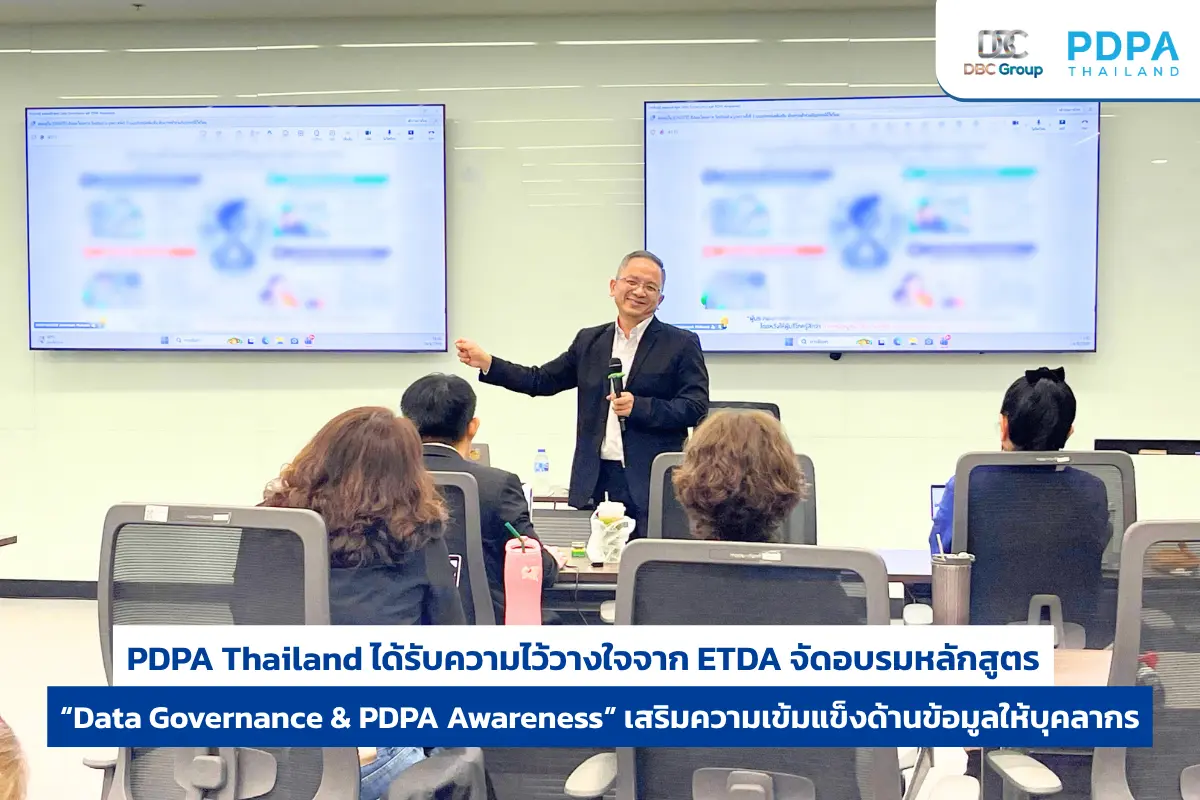
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
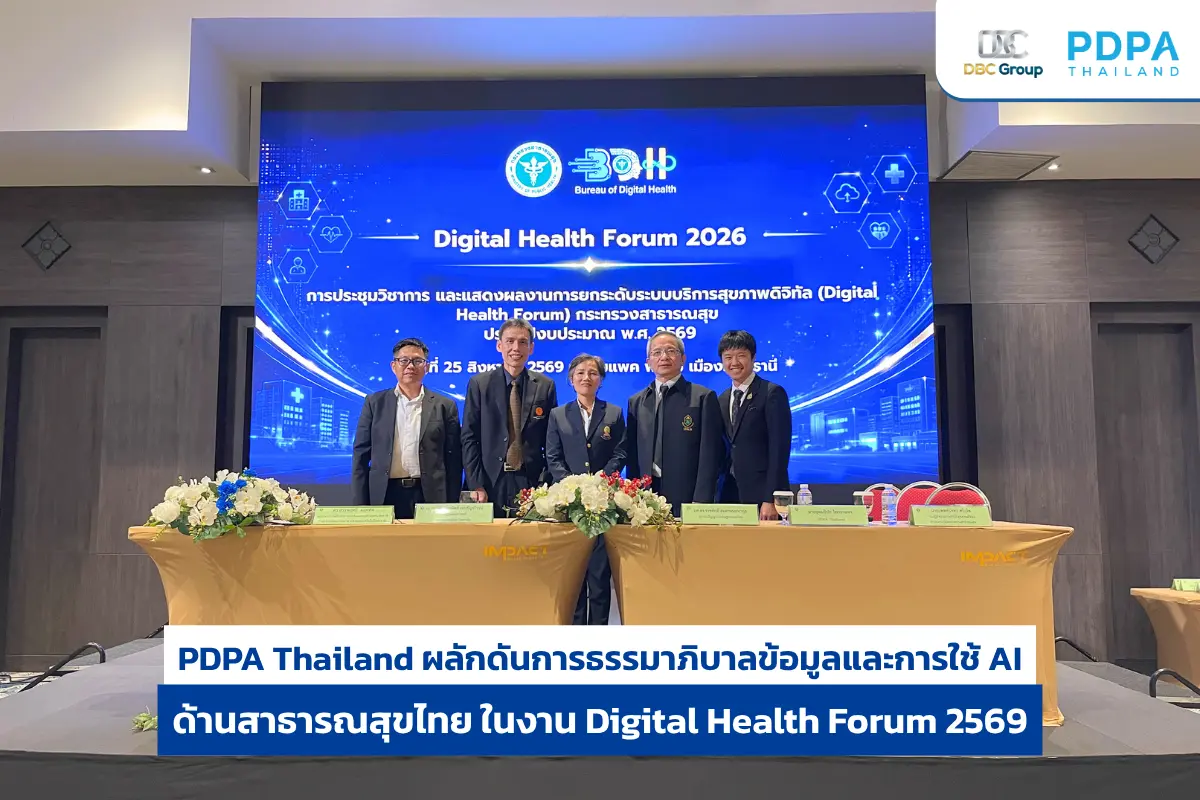
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
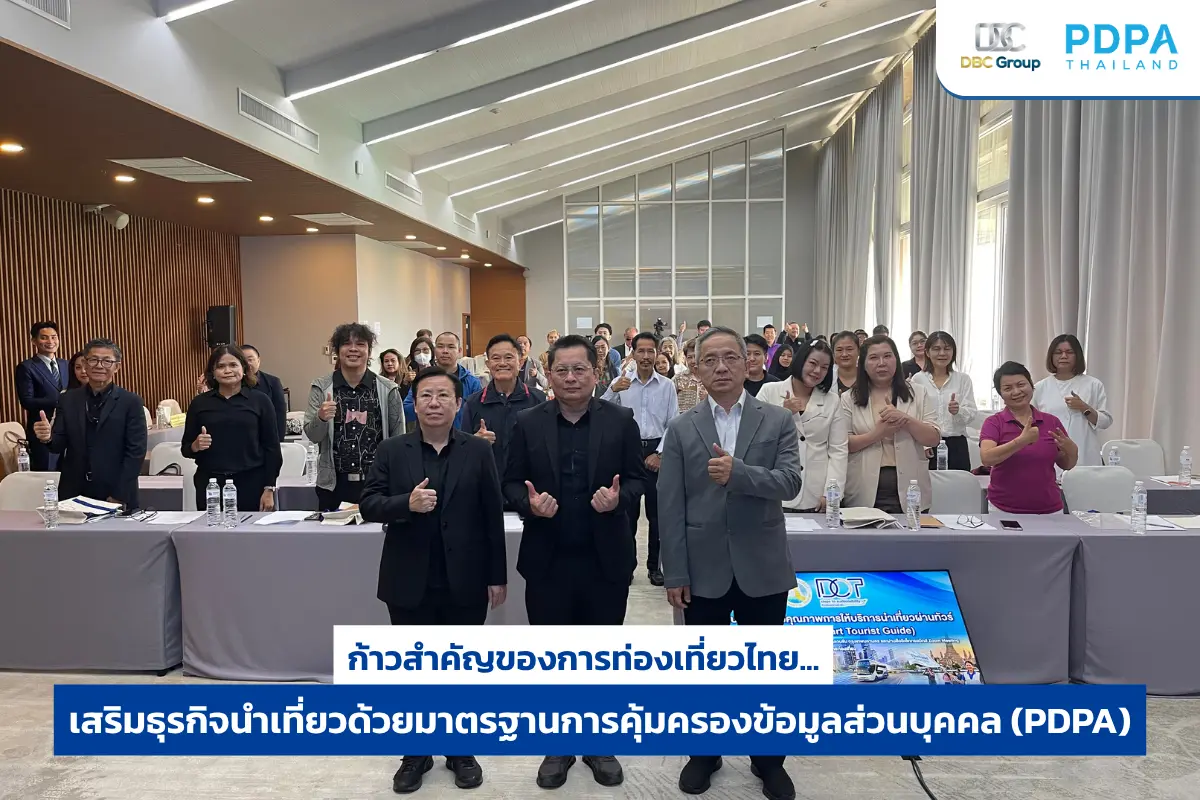
ก้าวสำคัญของการท่องเที่ยวไทย… เสริมแกร่งธุรกิจนำเที่ยวด้วยมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล (PDPA)
ก้าวสำคัญของการท่องเที่ยวไทย… เสริ...

จาก “รู้ PDPA” สู่ “ตรวจองค์กรเป็น” ต้องเพิ่มทักษะอะไร
จาก “รู้ PDPA” สู่ “ตรวจอ
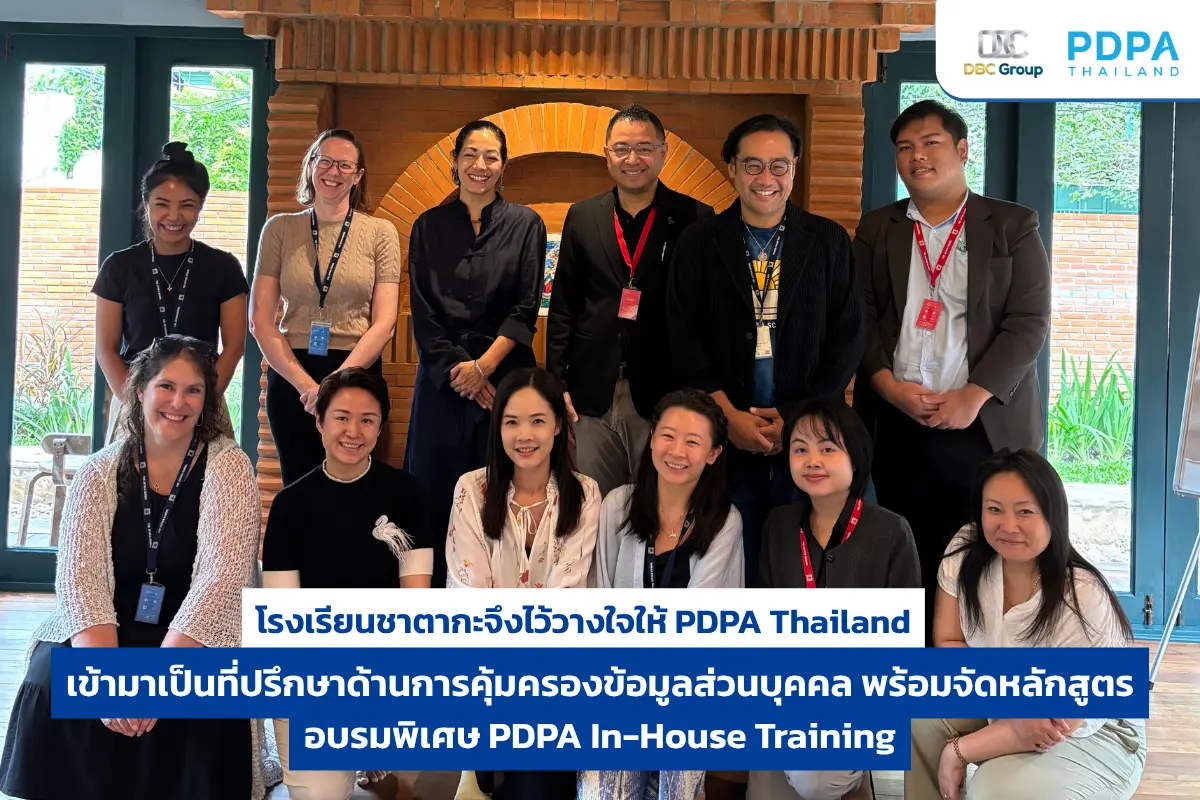
PDPA Thailand จัดอบรม PDPA ให้กับโรงเรียนชาตากะ เพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคล
PDPA Thailand จัดอบรม PDP

ก่อนองค์กรนำ AI มาใช้ จะทำอย่างไรให้ Legal, IT และ Dev ทำงานร่วมกันภายใต้ PDPA
ก่อนองค์กรนำ AI มาใช้ จะท

Data Protection Auditor คือใคร ต่างจาก DPO และ Internal Audit อย่างไร
Data Protection Auditor ค
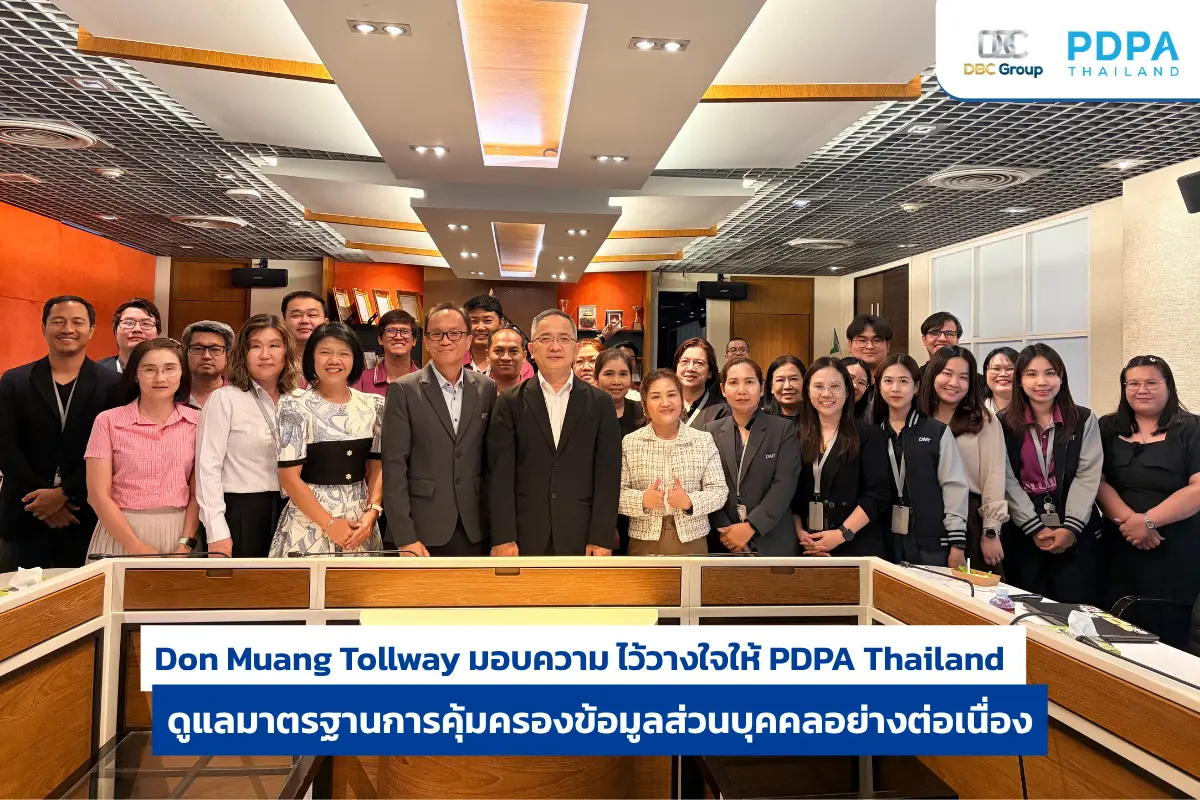
Don Muang Tollway มอบความ ไว้วางใจให้ PDPA Thailand ดูแลมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลอย่างต่อเนื่อง
Don Muang Tollway มอบความ

PDPA Certification ตามหลักเกณฑ์ของ สคส. คืออะไร และองค์กรต้องเตรียมพร้อมอย่างไร
PDPA Certification ตามหลั
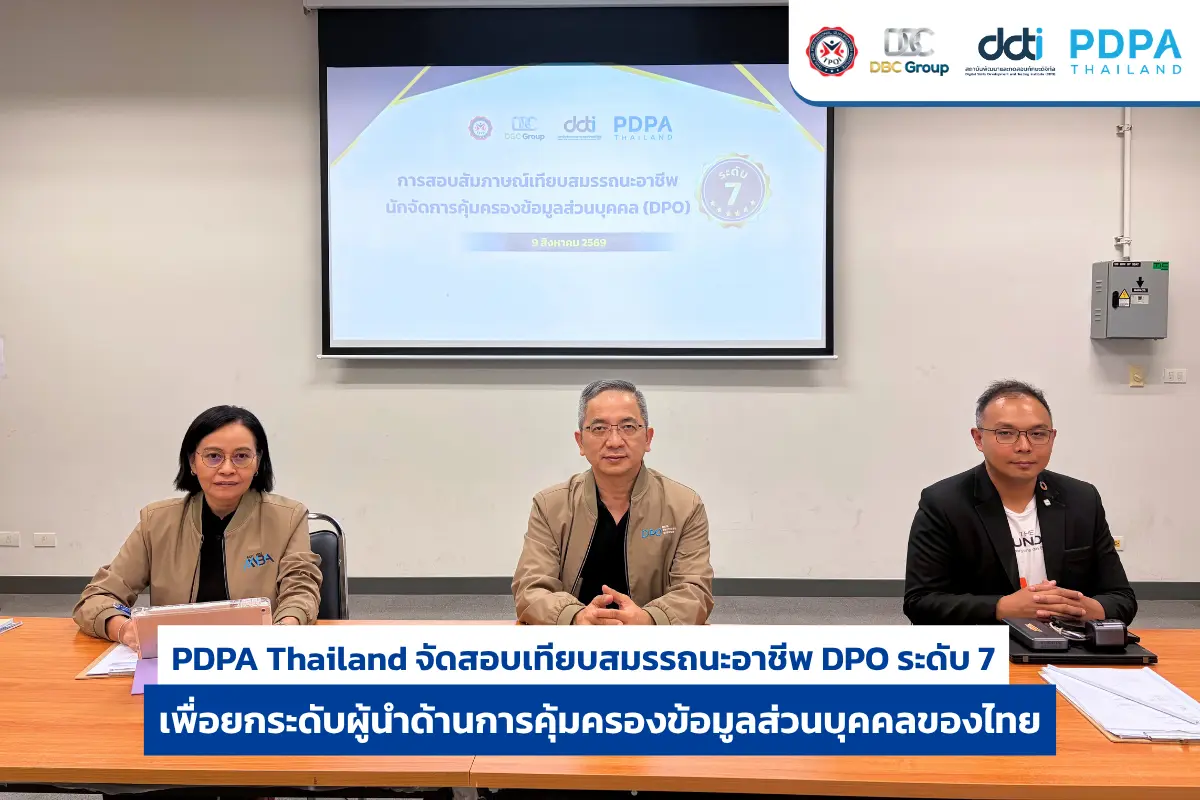
PDPA Thailand จัดสอบเทียบสมรรถนะอาชีพ DPO ระดับ 7 ยกระดับผู้นำด้านการคุ้มครองข้อมูลส่วนบุคคลของไทย
PDPA Thailand จัดสอบเทียบ

เอกสาร PDPA มีครบแล้ว แปลว่าองค์กรปฏิบัติตาม PDPA แล้วจริงหรือ?
เอกสาร PDPA มีครบแล้ว แปล

ตรวจสอบภายใน VS ข้อมูลคนไข้…เส้นแบ่งอยู่ตรงไหนระหว่าง “ความจำเป็น” กับ “ความเป็นส่วนตัว”
ตรวจสอบภายใน VS ข้อมูลคนไ
PDPA กับ AI ทำไมแค่ Consent ถึงไม่พอ และวิธีใช้ LIA เพื่อลดความเสี่ยงทางกฎหมาย
PDPA กับ AI ทำไมแค่ Conse
ทำไมทักษะ Data Protection Audit จึงสำคัญต่อ DPO
ทำไมทักษะ Data Protection
การเชิญชวนศิษย์เก่าสมัครสมาชิกสมาคมอย่างถูกต้องตาม PDPA
การเชิญชวนศิษย์เก่าสมัครส