เอกสารที่ HR ทุกองค์กรต้องมี ดาวน์โหลดฟรี PDPA Guideline กับการคุ้มครองแรงงานสำหรับสถานประกอบการ
เอกสารแนวปฏิบัติ PDPA Guideline โดยกรมสวัสดิการและคุ้มครองแรงงาน สมาพันธ์เอสเอ็มอีไทย และ PDPA Thailand – ดาวน์โหลดฟรีคลิก!

ทุกองค์กรควรมีตำแหน่งนี้! ‘เจ้าหน้าที่ประสานงานข้อมูลส่วนบุคคล’ ยันต์กันภัยจากการละเมิดกฎหมาย PDPA
หากไม่มี DPO (Data Protection Officer) หรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล จะผิดกฎหมายหรือไม่ ? เราเชื่อว่าหลายๆ บริษัทอยากทราบข้อเท็จจริงและทางออกสำหรับเรื่องนี้ เนื่องจากข้อบัญญัติตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ กฎหมาย PDPA (Personal Data Protection Act) ระบุไว้ ‘ค่อนข้างกว้าง’ สำหรับแง่มุมขององค์กรธุรกิจ โดยเฉพาะ SME ที่ยังมีคำถามคาใจ ว่าโครงสร้างบริษัทขนาดเล็กอย่าง SM

กฎหมาย PDPA ในมุม ‘ธุรกิจค้าปลีกสมัยใหม่’ สิ่งที่ร้านค้าปลีก และผู้ค้าออนไลน์ควรรู้ว่าจะต้องแต่งตั้ง DPO หรือไม่?
ก่อนที่เราจะบอกถึงเหตุผลและความสำคัญของการมีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO (Data Protection Officer) ซึ่งเป็นคนที่จะมาดูแลให้บริษัทดำเนินการได้ถูกต้อง และป้องกันความเสี่ยงจากการทำผิดกฎหมาย หรือเหตุการณ์ละเมิดข้อมูลส่วนบุคคลตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ กฎหมาย PDPA (Personal Data Protection Act) โดยประกาศใช้เมื่อวันที่ 1 มิถุนายน 2565 ที่ผ่านมา เบื้องต้น จะต้อ

ประชุม ครม. เผยยกร่างกฎหมายลูก ลักษณะ ‘หน่วยงานยกเว้น PDPA’
วันที่ 5 ก.ค. 2565 – รายงานข่าวจากทำเนียบรัฐบาล จากการประชุมครม. เผยว่า มีมติที่น่าสนใจ คือ ครม.อนุมัติหลักการของกฎหมายลูก หรือ “ร่างพระราชกฤษฎีกา กำหนดลักษณะ กิจการ หรือหน่วยงานที่ยกเว้นมิให้นำพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล(PDPA) พ.ศ. 2562 มาใช้บังคับ .” การกำหนดลักษณะ กิจการ หรือหน่วยงาน ที่มีการยกเว้นมิให้นำพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ตามกระทรวงดิจิทัล

RoPA (Record of Processing Activities) คืออะไร ใครต้องทำ?
เนื่องจากเมื่อวันที่ 1 มิถุนายน 2565 ที่ผ่านมาได้มีการประกาศการบังคับใช้ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล หรือ กฎหมาย PDPA ทำให้หลาย ๆ องค์กรเริ่มมีการเตรียมตัวเพื่อปฏิบัติตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล กันบ้างแล้ว แต่ยังมีอีกหลายหน่วยงานที่ยังไม่รู้ว่าจะต้องจัดทำเอกสารอะไร และมีแผนการดำเนินงานอย่างไรให้ถูกต้องตามข้อบังคับของ PDPA ทั้งนี้ในข้อกฎหมายมีการกำหนดให้ มีการจัดทำนโยบายส่วนบุคคล (P

เตรียมเฮ (จริงหรือ?) เมื่อคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลประกาศ SME ไม่ต้องทำ RoPA
กฎหมายคุ้มครองสิทธิเกี่ยวกับข้อมูลส่วนบุคคล หรือ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล ที่เรารู้จักกันในชื่อ กฎหมาย PDPA ซึ่งมีผลบังคับใช้เมื่อวันที่ 1 มิถุนายน 2565 ที่ผ่านมา โดยมีบทบาทในการคุ้มครองและให้สิทธิแก่เจ้าของข้อมูลส่วนบุคคล รวมถึงกำหนดหน้าที่ความรับผิดชอบแก่องค์กรธุรกิจที่มีฐานะเป็นผู้ควบคุมข้อมูล หรือผู้ประมวลผลข้อมูล ในการดำเนินการคุ้มครองข้อมูลส่วนบุคคล และสร้างมาตรฐานในการประมวลผลข้อ

บริษัทรักษาความปลอดภัย ดูไว้! 10 เรื่อง ‘ต้องทำ’ หากไม่อยากเดือดร้อนจากกฎหมาย PDPA
ภายใต้เส้นตายของการบังคับใช้กฎหมาย PDPA หรือพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 ทำให้องค์กรธุรกิจต่างเร่งปรับตัวเพื่อดำเนินการให้สอดคล้องกับกฎหมายนี้ และอีกหนึ่งธุรกิจที่มีการดำเนินการในลักษณะสุ่มเสี่ยงละเมิดข้อมูลส่วนบุคคลได้ง่าย นั่นคือ ‘บริษัทรักษาความปลอดภัย’ แต่ก่อนจะเข้าเรื่องกฎหมาย PDPA เรามาดูกันก่อนว่า ทำไม่ถึงบอกว่า บริษัทรักษาความปลอดภัยเสี่ยงละเมิดกฎหมาย PDPA เพราะเนื่องจากรู

ค่าปรับ และบทลงโทษจากการละเมิดกฎหมาย PDPA ต้องจ่ายเท่าไหร่? ธุรกิจไทยดูไว้เป็นตัวอย่าง!
โทษปรับฐานละเมิด และไม่ปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคลกำลังเป็นเรื่องใหญ่สำหรับองค์กรธุรกิจทั่วโลกนับตั้งแต่ปี 2561 เป็นต้นมา ภายหลังการบังคับใช้ General Data Protection Regulation (GDPR) ซึ่งเป็นกฎหมายของสหภาพยุโรปว่าด้วยมาตรการคุ้มครองความเป็นส่วนตัวของข้อมูลส่วนบุคคล และเป็นต้นแบบของกฎหมายคุ้มครองข้อมูลส่วนบุคคลที่ทั่วโลกนำไปประยุกต์ใช้ ทำให้ธุรกิจหลายแห่งถูกปรับ หรือต้องจ่ายค่าสินไหมทด

ไขข้อสงสัย? สถานพยาบาล หน่วยงานสาธารณะสุข เปิดเผย ‘เวชระเบียน’ ผู้ป่วยโควิด-19 ผิดกฎหมาย PDPA หรือไม่ ?
‘เวชระเบียน’ เอกสารทางการแพทย์ทุกประเภทที่ใช้บันทึกและเก็บรวบรวมประวัติของผู้ป่วย อาทิ ทั้งประวัติการรักษาที่เกิดขึ้นในอดีตและปัจจุบัน การแพ้ยา และประวัติการใช้ยา ถือเป็น ‘ข้อมูลส่วนบุคคลอ่อนไหว’ (Sensitive Data) การจะเก็บ รวบรวมใช้ หรือเปิดเผยได้ก็ต่อเมื่อ ‘ได้รับความยินยอม’ จากเจ้าของข้อมูลส่วนบุคคลตามบทบัญญัติในพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 หรือ กฎหมาย PDPA ซึ่งเป็นที่ทราบดีว่า

แจกคู่มือ PDPA สำหรับผู้ประกอบการ SMEs โดยกระทรวง MDES และ PDPC
ถึงแม้จะมีประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่องการยกเว้นการบันทึกรายการของผู้ควบคุมข้อมูลส่วนบุคคลสำหรับธุรกิจ SMEs แล้ว ล่าสุดได้มีประกาศจากสำนักงานคณะกรรมการข้อมูลส่วนบุคคล ร่วมกับกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เผยคู่มือ PDPA สำหรับผู้ประกอบการ SMEs ฉบับเมื่อวันที่ 21 มิถุนายน 2565 เพื่อให้ชาว SMEs ทุกท่านเข้าใจในเรื่องของพ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล และข้อปฏิบัติที่ควรทำเมื่อก

คลายสงสัยเรื่องหน้าที่ 2 คณะกรรมการฯ ตามอำนาจกฎหมาย PDPA
เนื่องจากได้มีการประกาศเผยแพร่มติคณะรัฐมนตรีในราชกิจจานุเบกษาแล้วเมื่อวันที่ 18 มกราคม 2565 ที่ผ่านมา ได้มีการที่มีประกาศแต่งตั้งประธานกรรมการ และคณะกรรมการผู้ทรงคุณวุฒิครบ 10 ท่านถ้วนตามจำนวนที่กฎหมายกำหนด ถือเป็นเรื่องสำคัญของประเทศไทยในการมีองค์กรที่จะบังคับใช้ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือกฏหมาย PDPA ตามโครงสร้างการบังคับใช้ของกฏหมาย โดยหากไม่มีการแต่งตั้งคณะกรรมการฯ กฎหมาย PDPA

ส่อง ‘บริษัทมหาชน’ จัดการข้อมูลส่วนบุคคลอย่างไร เพื่อป้องกันการละเมิดกฎหมาย PDPA
ช่วงต้นปีมานี้ มีข่าวบริษัทด้านธุรกิจสื่อสารรายใหญ่ของไทยถูกโจรกรรมข้อมูลส่วนบุคคลของลูกค้า ซึ่งตามพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 หรือ กฎหมาย PDPA จะต้องแจ้งเหตุละเมิดภายในไม่เกิน 72 ชั่วโมง นับตั้งแต่ทราบเหตุ ประเด็นนี้ อาจมองได้ว่าธุรกิจขนาดใหญ่ โดยเฉพาะ ‘บริษัทมหาชน’ ที่มีการเก็บ ประมวลผล หรือเปิดเผยข้อมูลลูกค้าจำนวนมาก กำลังตกเป็นเป้าโจมตีทางไซเบอร์ และจากสถิติการโจมตีทางไซเบอร์
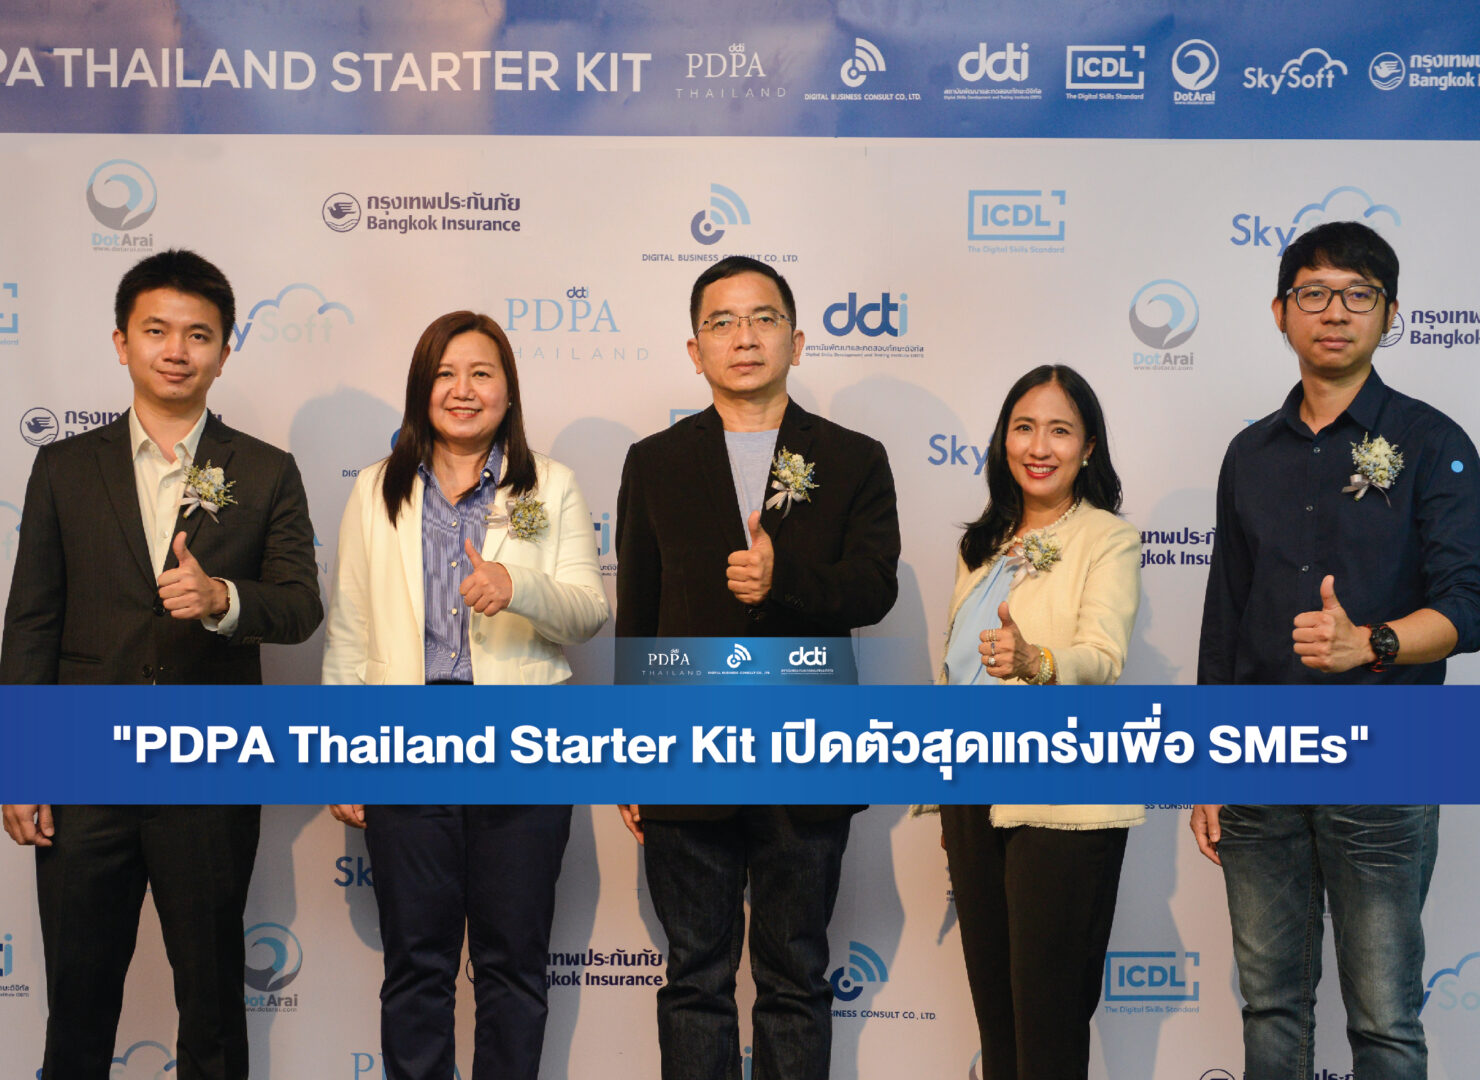
PDPA Thailand Starter Kit เปิดตัวสุดแกร่งเพื่อ SMEs
31 มีนาคม 2565 – DB
ธปท. ชี้ขาด แมคคาเล กรุ๊พ-อิออน ไม่ออกใบแจ้งหนี้ อีกทั้งละเมิดด้วยการเปิดเผยข้อมูลลูกค้า
เมื่อวันที่ 21 มี.ค.2565
เผยประวัติ คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล ผู้นำการขับเคลื่อนยุทธศาสตร์ PDPA ไทย
สถานการณ์โควิด-19 คือมรสุ
PDPA คลินิก: กฎหมายคุ้มครองข้อมูลส่วนบุคคล กุญแจสร้าง Trust จากคนไข้
PDPA คลินิก: กฎหมายคุ้มคร
โทษทางปกครอง PDPA คลินิก: เจาะลึกความเสี่ยงและวิธีรับมือให้รอด
โทษทางปกครอง PDPA คลินิก:
DPO คลินิกทำงานจริงไหม? 5 มิติชี้วัดประสิทธิภาพระบบ PDPA คลินิก
PDPA คลินิก: DPO ทำงานจริ
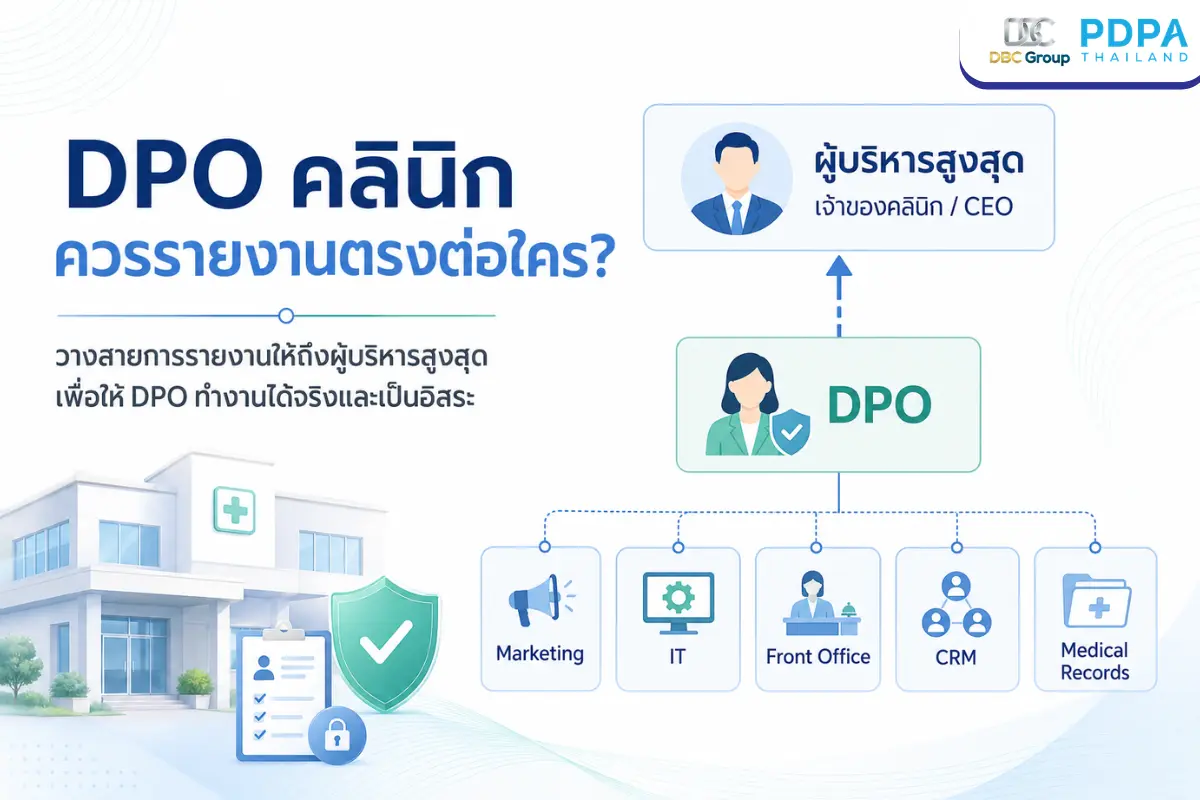
DPO คลินิกควรรายงานตรงต่อใคร? จัดโครงสร้างตามกฎหมาย PDPA
PDPA คลินิก: DPO ควรรายงา

PDPA คลินิก: วิธีจัดการเวชระเบียนและภาพรีวิวคนไข้ให้ปลอดภัย
PDPA คลินิก: จัดการเวชระเ

PDPA คลินิก: วิธีจัดการ LINE Facebook และระบบ CRM ให้ปลอดภัย
PDPA คลินิก: วิธีจัดการ L

PDPA คลินิก: บทบาท DPO กับการควบคุมงานการตลาดให้ปลอดภัย
PDPA คลินิก: บทบาท DPO กั

เจาะร่าง PDPC AI Guidelines สรุปสิ่งที่ DPO ต้องเตรียมตัว
เจาะร่าง PDPC AI Guidelin

วิธีอัปเดต RoPA สำหรับ AI: Step-by-Step ตามหลัก PDPA
วิธีอัปเดต RoPA สำหรับ AI

สิทธิของเจ้าของข้อมูล PDPA ในคลินิก: บทบาทและแนวทางที่ DPO ต้องรู้
สิทธิของเจ้าของข้อมูล PDP

PDPA คลินิก: เมื่อเกิดข้อมูลคนไข้รั่วไหล DPO ต้องทำอย่างไรให้ถูกต้องตามกฎหมาย
PDPA คลินิก: เมื่อเกิดข้อ

PDPA คลินิก: เช็กลิสต์ 7 เอกสารและระบบหลังบ้านที่ DPO ต้องมี
PDPA คลินิก : เช็กลิสต์เอ

การอบรมถ่ายทอดความรู้ด้าน “การตรวจประเมินความสอดคล้อง” จากสถาบันรับรองมาตรฐานไอเอสโอ (MASCI)
คณะผู้บริหาร วิทยากร และท

การอบรมสร้างความตระหนักรู้ด้านกฎหมาย PDPA – บริษัท คิง เพาเวอร์ คอร์ปอเรชั่น จำกัด (King Power)
การอบรมสร้างความตระหนักรู

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 – JTB Group
คุณลาภิสรา แสงซื่อ ผู้จัด

เปิดศักราชใหม่ 2568 กับอบรมพิเศษคืนกำไรลูกค้า DPO in Action อัปเกรดความรู้เท่าทันยุค Digital
วันที่ 16 มกราคม 2568 

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท ไพร์มโซลูชั่น แอนด์ เซอร์วิส จำกัด
ดร.อุดมธิปก ไพรเกษตร ประธ

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท บลูม เลิร์นนิ่ง เซ็นเตอร์ จำกัด (ห้างทองฮั่วเซ่งเฮง)
คุณลาภิสรา แสงซื่อ ผู้จัด

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท ไวซ์ไซท์ (ประเทศไทย) จำกัด
คุณลาภิสรา แสงซื่อ ผู้จัด

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท ชโย กรุ๊ป จำกัด (มหาชน)
คุณลาภิสรา แสงซื่อ ผู้จัด

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท เอช.ไอ.เอส ทัวร์ จำกัด
PDPA Thailand มอบกระเช้าส

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท โชว์ไร้ขีด จำกัด ,
คุณลาภิสรา แสงซื่อ ผู้จัด

PDPA Thailand มอบกระเช้าสวัสดีปีใหม่ 2025 บริษัท กรังด์ปรีซ์ อินเตอร์เนชั่นแนล จำกัด (มหาชน)
อาจารย์สุกฤษ โกยอัครเดช A

PDPA Thailand อบรมถ่ายทอดความรู้ให้กับคณะทำงาน DPO บริษัท ดีเอสวี โซลูชั่นส์ จำกัด
PDPA Thailand อบรมถ่ายทอด
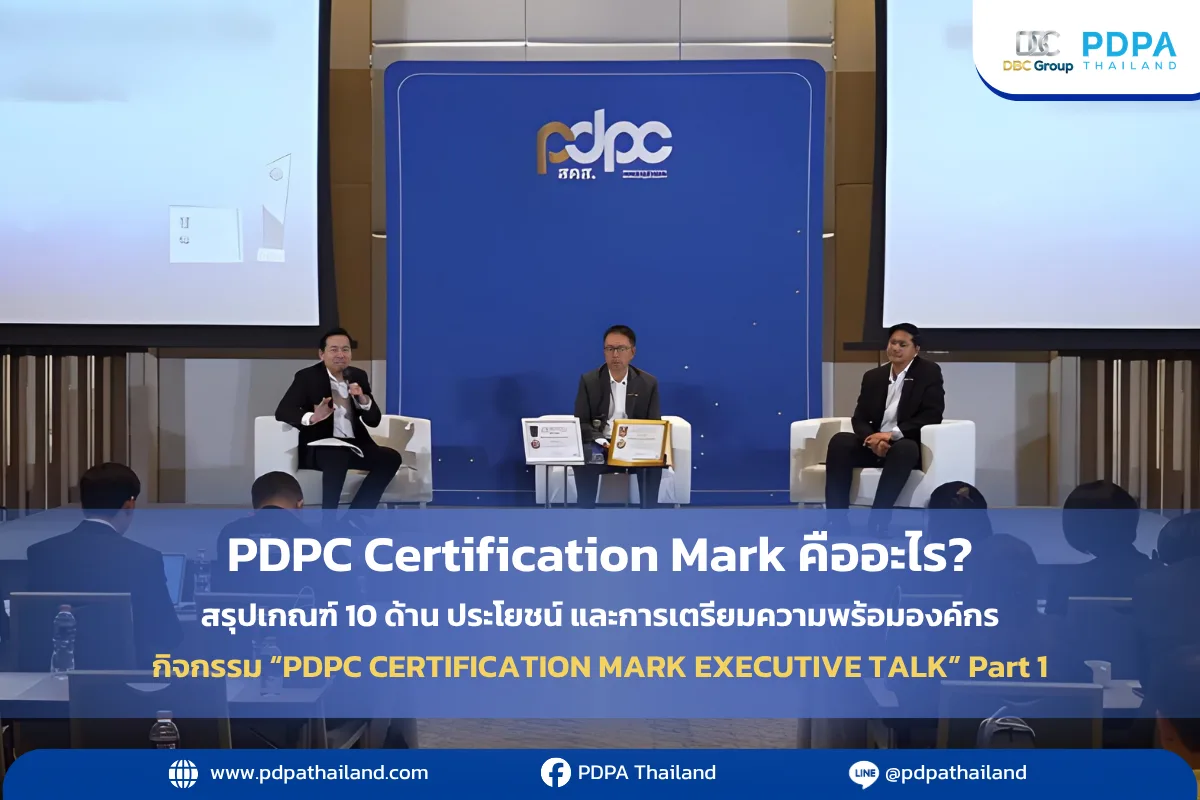
PDPC Certification Mark คืออะไร สรุปเกณฑ์ 10 ด้านที่ต้องรู้
PDPC Certification Mark คืออะไร? สรุปเกณ...

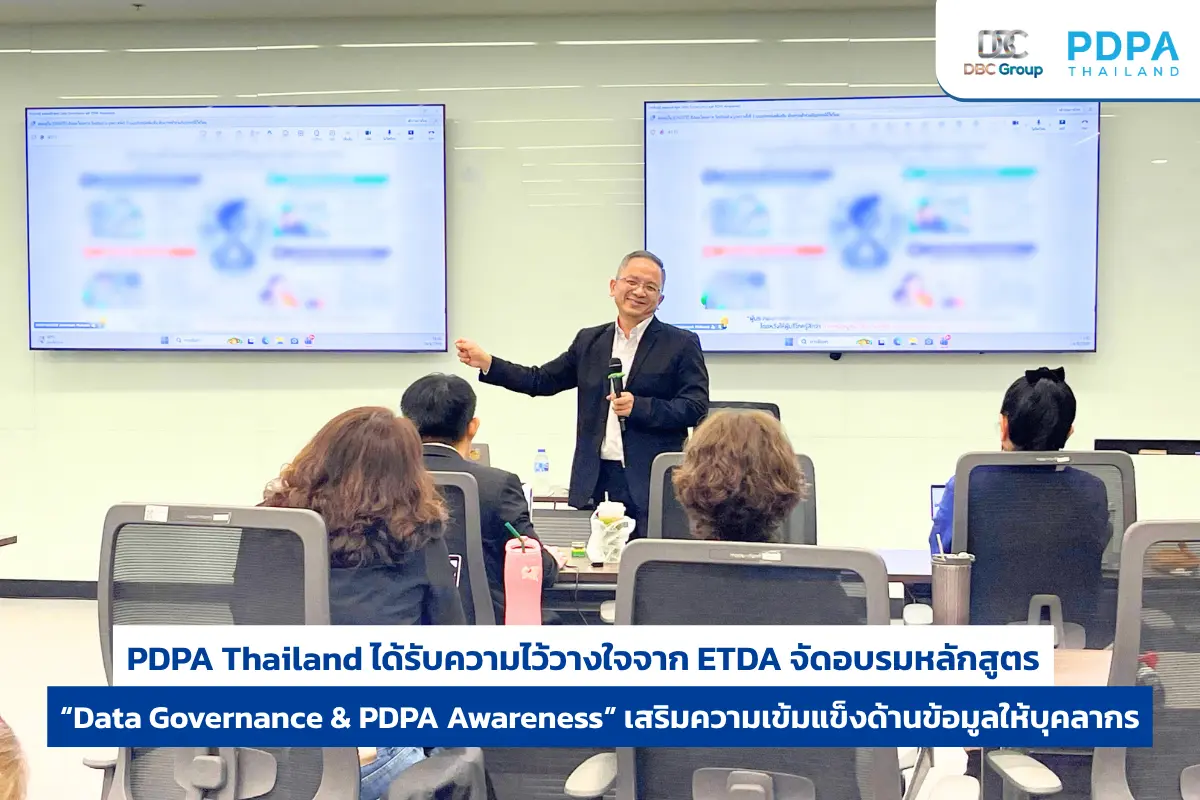
PDPA Thailand ได้รับความไว้วางใจจาก ETDA จัดอบรมหลักสูตร “Data Governance & PDPA Awareness” เสริมความเข้มแข็งด้านข้อมูลให้บุคลากร
PDPA Thailand ได้รับความไว้วางใจจาก ETDA...

ซื้อ AI จาก Vendor ไม่ได้แปลว่าพ้นผิด สรุปข้อพึงระวัง PDPA
ซื้อ AI จาก Vendor ไม่ได้แปลว่า หมดความร...
DPIA ของ AI ต้องดู Harm ต่อบุคคลตาม PDPA ไม่ใช่แค่ Cyber Risk
DPIA ของ AI ต้องมอง Harm ต่อคน ไม่ใช่แค่...
LIA ในยุค AI ไม่ใช่แค่การติ๊กแบบฟอร์ม: สรุปวิธีประเมินให้ถูกต้องตาม PDPA
LIA ในยุค AI ไม่ใช่การติ๊กแบบฟอร์มว่าองค...
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ได้เลย หลักการใช้ข้อมูลซ้ำ (Secondary Use) และความเสี่ยงด้าน Privacy
มีข้อมูลอยู่แล้ว ไม่ได้แปลว่านำไปใช้ AI ...
PDPA GURU EP.14 จากการตรวจประเมิน สู่การยกระดับมาตรฐาน PDPA (PART 2)
PDPA GURU EP.14 จากการตรวจประเมิน สู่การ...

PDPA Guru EP.14 มีเอกสาร PDPA ครบแล้ว…ทำไมองค์กรยังมีความเสี่ยง? (PART 1)
PDPA GURU EP.14 มีเอกสาร PDPA ครบแล้ว…ทำ...
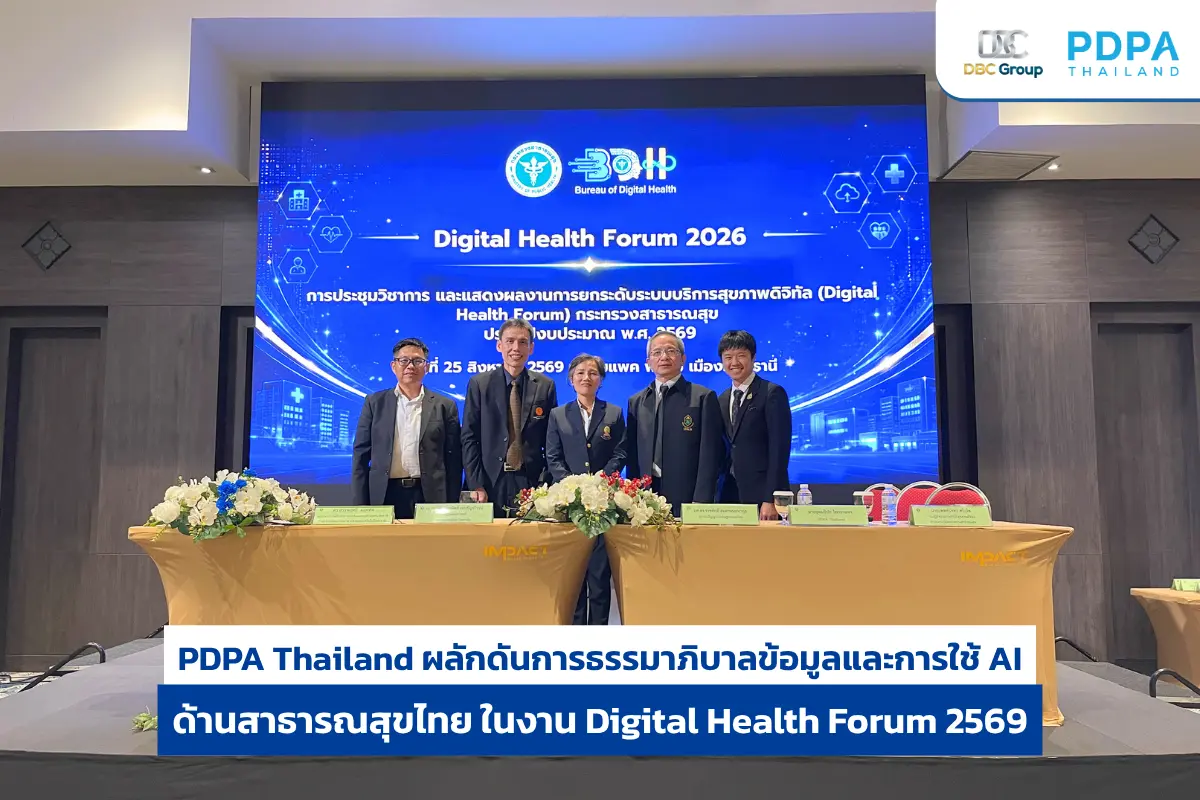
PDPA Thailand ร่วมแสดงวิสัยทัศน์ในงาน Digital Health Forum 2569
ดร.อุดมธิปก ไพรเกษตร ร่วมแสดงวิสัยทัศน์ใ...
Guideline Web Scraping พัฒนา AI ให้ปลอดภัยตามกฎหมาย
ท่านกำลังดูดข้อมูลจากเว็บ
PDPA Guru EP.12 ถอดรหัสกฎหมาย PDPA: ทำไม “LIA” คือด่านสำคัญที่องค์กรต้องทำก่อนก้าวเข้าสู่ยุค AI (Part 1)
PDPA Guru EP.12 ถอดรหัสกฎ
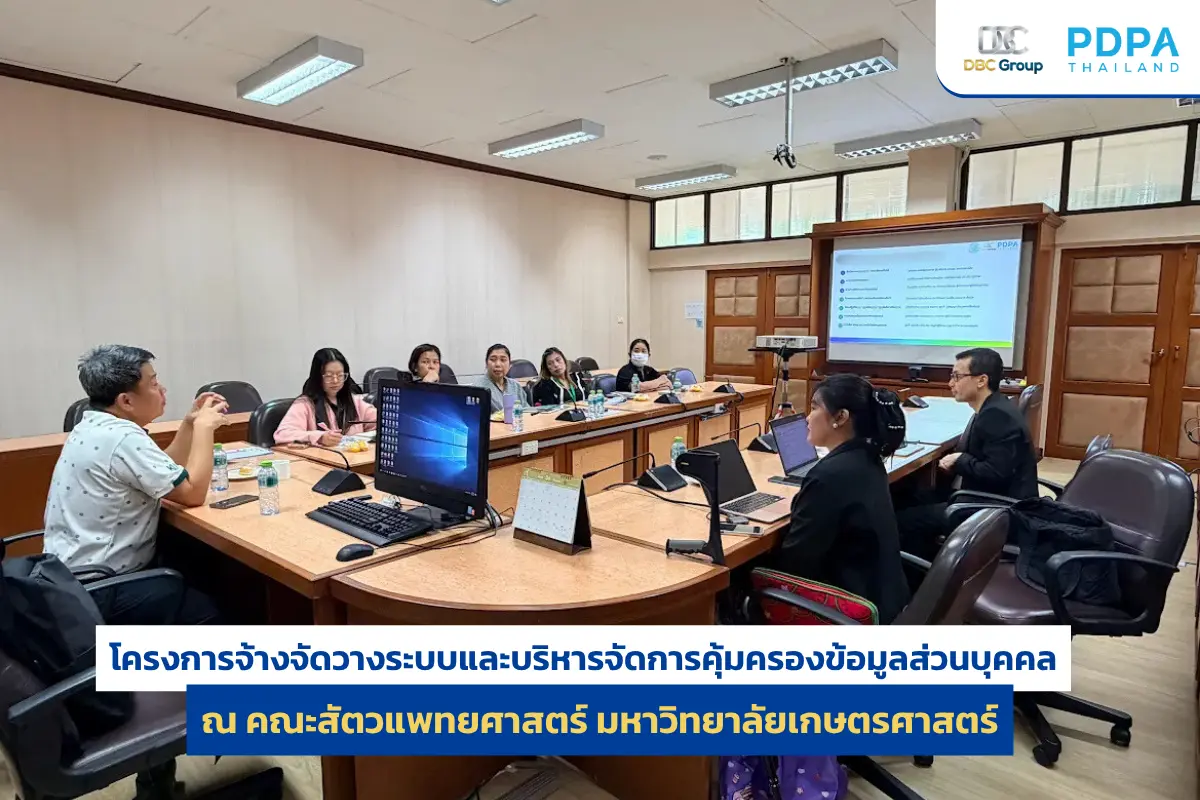
PDPA คณะสัตวแพทยศาสตร์ ม.เกษตรฯ ยกระดับคุ้มครองข้อมูลปลอดภัย
PDPA Thailand เดินหน้ายกร
Data Governance กับ DPO: ทำไมงาน PDPA ถึงขาดเรื่องนี้ไม่ได้
Data Governance กับ DPO:
Agentic AI คืออะไร? เจาะลึกความเสี่ยงและจุดควบคุมสำหรับ DPO
Agentic AI คืออะไร? เจาะล
วิธีตรวจและอัปเดต DPA กับ AI Vendor ให้ถูกหลัก PDPA
DPA กับ AI Vendor: วิธีตร

Data Minimization กับ GenAI: เมื่อหลักการป้อนข้อมูลเท่าที่จำเป็นต้องเปลี่ยนไป
Data Minimization กับ Gen
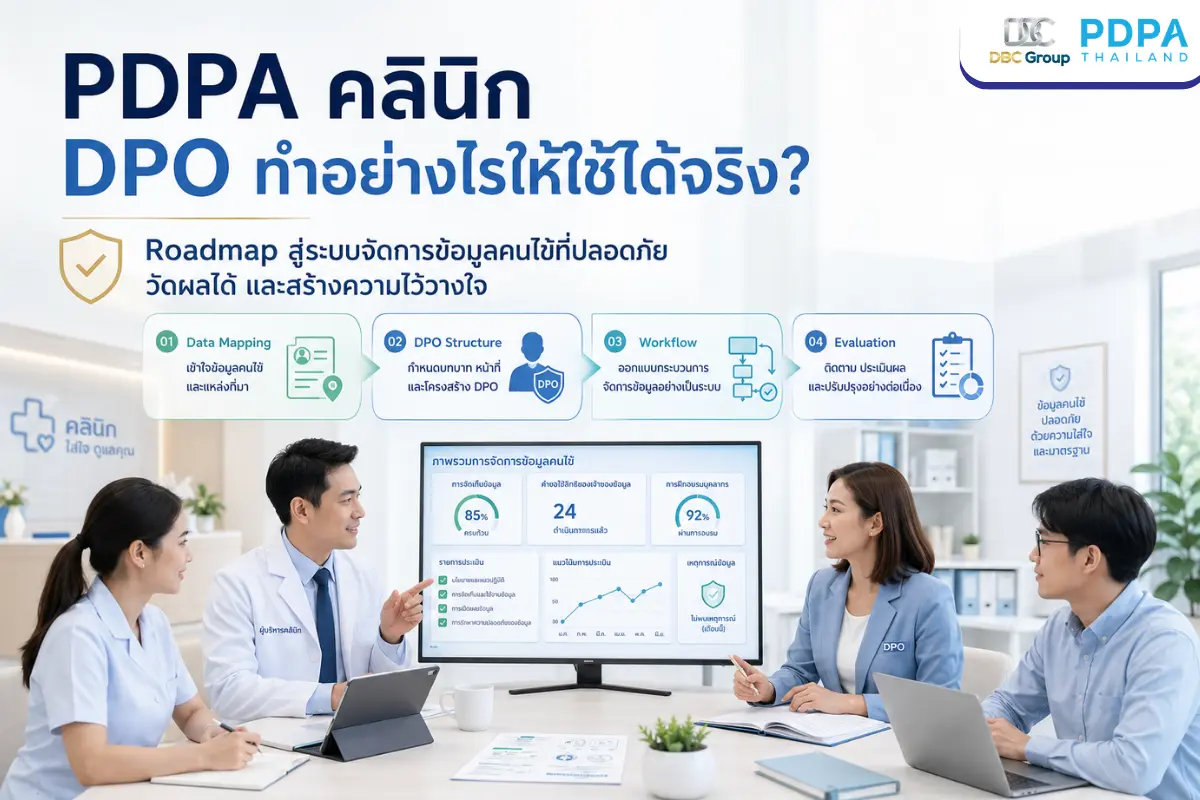
PDPA คลินิก: Master Roadmap วางระบบจัดการข้อมูลคนไข้ให้ปลอดภัยจริง
PDPA คลินิก: DPO ทำอย่างไ
DPO คลินิก จำเป็นไหม? 7 ความเสี่ยงใหญ่ที่คนทำธุรกิจคลินิกต้องรู้
DPO คลินิก จำเป็นไหม? 7 ค
DPIA สำหรับ AI: วิธีประเมินความเสี่ยงและ Checklist ตามหลัก PDPA
DPIA สำหรับ AI: วิธีประเม
Vendor AI กับ PDPA: เป็น Processor หรือ Joint Controller?
Vendor AI กับ PDPA: เป็น